



November 6, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les équipes d'entreprise comparent Mint MCP et Vercel AI Gateway car l'adoption de l'IA crée deux problèmes de contrôle distincts. Les agents ont besoin d'un accès sécurisé aux outils MCP et aux données d'entreprise. Les applications ont également besoin d'un accès fiable à plusieurs modèles d'IA via une seule passerelle.
Mint MCP se concentre sur la sécurité MCP et l'accès gouverné aux outils. Il aide les équipes à gérer les identités d'agents, les autorisations restreintes, les registres MCP, les journaux d'audit et les garde-fous autour de l'utilisation des outils. Vercel AI Gateway se concentre sur l'accès hébergé aux modèles, le routage entre fournisseurs, le BYOK, l'observabilité et la rapidité de développement.
TrueFoundry apporte une troisième perspective grâce à son AI Gateway. Elle unifie la gouvernance à travers les appels de modèles, les outils, les agents, les budgets, les garde-fous et l'observabilité en production via un plan de contrôle unique.
Le moyen le plus clair de comparer Mint MCP et Vercel AI Gateway est d'analyser le type de trafic. Mint MCP existe principalement pour l'accès d'agent à outil. Il aide les équipes de sécurité à décider quels agents peuvent utiliser quels serveurs MCP, sous quelle identité et avec quelles autorisations.
Le protocole sous-jacent Model Context Protocol standardise la manière dont les agents découvrent et invoquent des outils externes. Ce protocole de contexte crée un modèle de connexion commun. Les entreprises ont toujours besoin d'authentification, de contrôle d'accès, de gestion des identifiants et d'application des politiques autour de ces connexions.
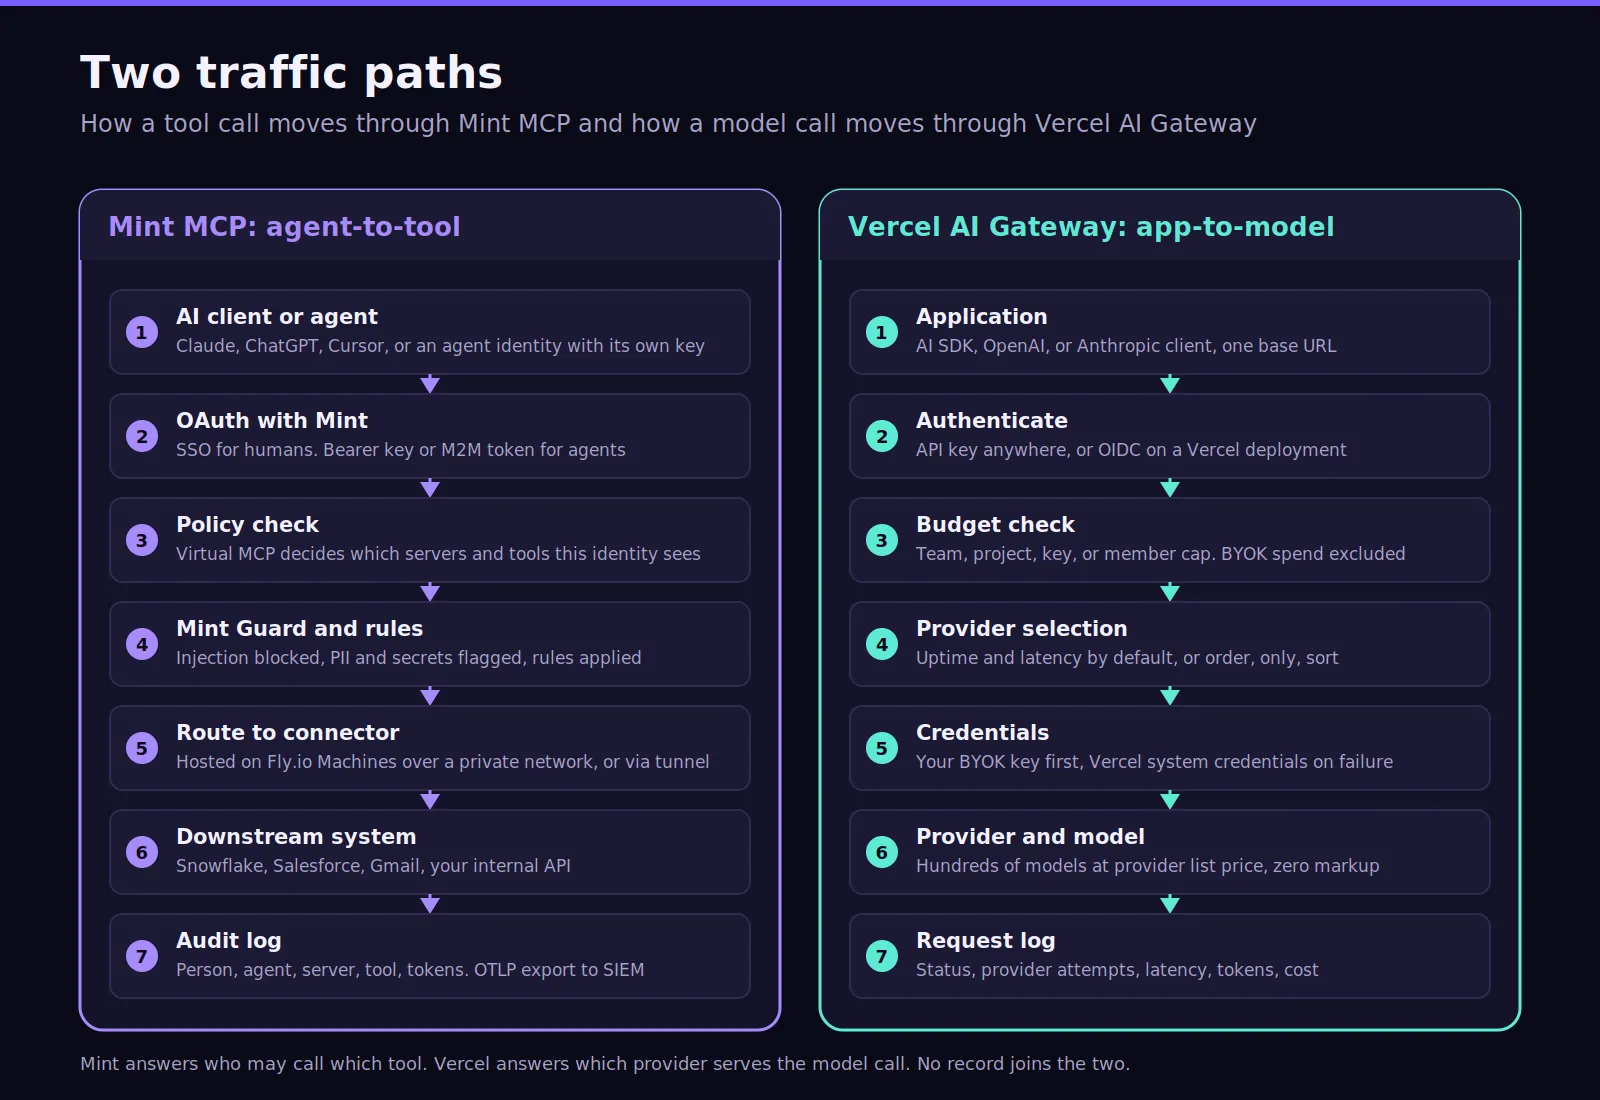
Le cheminement des requêtes dans Mint rend cette distinction évidente. Un agent IA ou un client s'authentifie auprès de Mint avant de recevoir les outils approuvés. Mint vérifie la politique, injecte les identifiants requis, enregistre l'activité et route chaque appel d'outil vers le connecteur approprié.
La passerelle MintMCP prend également en charge les infrastructures MCP hébergées et les points d'accès basés sur les rôles. Les équipes peuvent exposer des définitions d'outils sélectionnées via des Virtual MCPs plutôt que d'accorder à chaque client un accès direct. Les administrateurs peuvent approuver de nouveaux outils avant que les utilisateurs ou les agents ne les reçoivent.
Vercel AI Gateway régit plutôt le trafic d'application à modèle. Les développeurs disposent d'un point d'accès unique pour des centaines de modèles. Les intégrations existantes peuvent modifier l'URL de base vers Vercel avec un minimum de code et conserver des modèles d'utilisation de SDK familiers.
Cela ressemble à une passerelle API pour le trafic spécifique à l'IA, bien que le routage des modèles ajoute des exigences différentes. La passerelle de Vercel route les requêtes entre les fournisseurs pris en charge en fonction de la disponibilité, de la latence et des préférences configurées. Les équipes évaluant cette distinction peuvent également consulter le LLM Gateway de TrueFoundry.
Les deux lignes de la dernière section méritent une précision. Mint propose bien une passerelle LLM, mais sa documentation la signale comme étant en accès anticipé et la décrit comme un service routant les appels de modèles vers l'API d'Anthropic pour le compte de l'organisation. Vercel prend en charge les appels d'outils lorsque le modèle sélectionné le permet, mais la passerelle n'a pas la notion de serveur MCP, de liste d'autorisation d'outils ou d'identité d'agent. Les compromis sont réels des deux côtés.
Mint MCP est particulièrement performant lorsque l'accès MCP constitue le problème de sécurité à court terme. Il attribue aux agents des identités persistantes, restreint les autorisations d'outils et centralise la gestion des identifiants. Les équipes peuvent également créer des registres privés pour les sources de données approuvées, les services SaaS, les bases de données et les API internes.
Le modèle d'identité fournit à chaque agent des identifiants et des autorisations indépendants. Un agent peut utiliser sa propre clé, un jeton machine ou une identité de charge de travail sans emprunter les identifiants d'un humain. Les administrateurs peuvent révoquer un agent sans modifier l'accès des autres.
Les Virtual MCPs organisent ensuite les outils disponibles en points d'accès basés sur les rôles. Un agent de déploiement reçoit des actions de déploiement, tandis qu'un agent de support reçoit des actions CRM approuvées. Ce modèle aide les entreprises à ajouter des outils externes sans exposer toutes les capacités offertes par chaque serveur.
Mint prend également en charge la limitation de débit, les politiques personnalisées, la détection des PII, l'analyse des secrets et les garde-fous au moment de l'exécution. Mint Guard peut bloquer les activités à risque avant l'exécution d'un outil, tandis qu'Agent Monitor suit les appels MCP, les commandes et l'accès aux fichiers en temps réel.
Agent Monitor prend également en charge les environnements de développement, notamment Cursor et Claude Code. Cette visibilité est essentielle lorsque les agents interagissent avec des systèmes en dehors des parcours de passerelle approuvés. Cela offre aux équipes de sécurité un autre moyen d'identifier l'utilisation non gérée de MCP.
Mint positionne également sa plateforme pour les systèmes d'entreprise réglementés. Il fait l'objet d'un audit SOC 2 Type II et propose une documentation HIPAA avec des BAA. Des options de résidence des données aux États-Unis et dans l'UE sont disponibles pour les organisations ayant des exigences de conformité définies.
Les équipes concevant des autorisations MCP granulaires peuvent également consulter le guide de contrôle d'accès MCP de TrueFoundry.
Choisissez Mint MCP lorsque :
Vercel AI Gateway est particulièrement adapté lorsque les équipes produit ont besoin d'un accès rapide à de multiples modèles. Il fournit une API AI Gateway hébergée, la prise en charge de AI SDK, le BYOK, le routage, les budgets et une visibilité via tableau de bord. La plateforme prend désormais en charge le texte, l'image, la vidéo, l'audio et d'autres modalités.
Son principal avantage réside dans la rapidité d'intégration. Les applications TypeScript peuvent utiliser le SDK natif de Vercel, tandis que les clients existants peuvent continuer à utiliser OpenAI Chat Completions. Cette interface unifiée réduit le besoin de modifications de code lorsque les applications passent d'un fournisseur de modèles pris en charge à un autre.
Vercel prend en charge les clés API pour les environnements externes et les jetons OIDC pour les déploiements Vercel. Ces jetons à courte durée de vie utilisent OpenID Connect, évitant ainsi le stockage des identifiants de passerelle dans les déploiements pris en charge. Le BYOK permet aux équipes d'utiliser les identifiants et accords commerciaux existants auprès de leurs fournisseurs.
En cas d'échec du BYOK, Vercel peut retenter la requête en utilisant ses propres identifiants système. Cette logique de tentative offre un basculement automatique, l'utilisation de secours étant débitée des crédits Vercel. Les équipes doivent tenir compte de ce comportement lors de la conception des contrôles de dépenses.
La passerelle prend également en charge l'ordonnancement des fournisseurs et le filtrage des modèles. Un fournisseur d'IA peut être sélectionné en fonction du coût, de la latence, de la disponibilité ou des exigences organisationnelles. Les routes de la passerelle IA de Vercel peuvent également appliquer des règles de routage centralisées sans nécessiter le déploiement de modifications côté application.
Pour les équipes développant des applications IA, l'écosystème plus large de Vercel apporte des capacités complémentaires. Vercel Sandbox peut isoler le code généré, tandis que le SDK IA prend en charge la gestion des outils d'agents et les flux de travail de génération de texte. Ces capacités restent distinctes de la gouvernance de la passerelle MCP.
Les équipes doivent vérifier les notes de version récentes avant de mettre en œuvre des politiques de fournisseurs ou de routage. Vercel continue de faire évoluer rapidement sa passerelle, notamment en ce qui concerne les règles de routage, les contrôles de fournisseurs, les budgets et les intégrations d'agents de codage.
Choisissez Vercel AI Gateway lorsque :
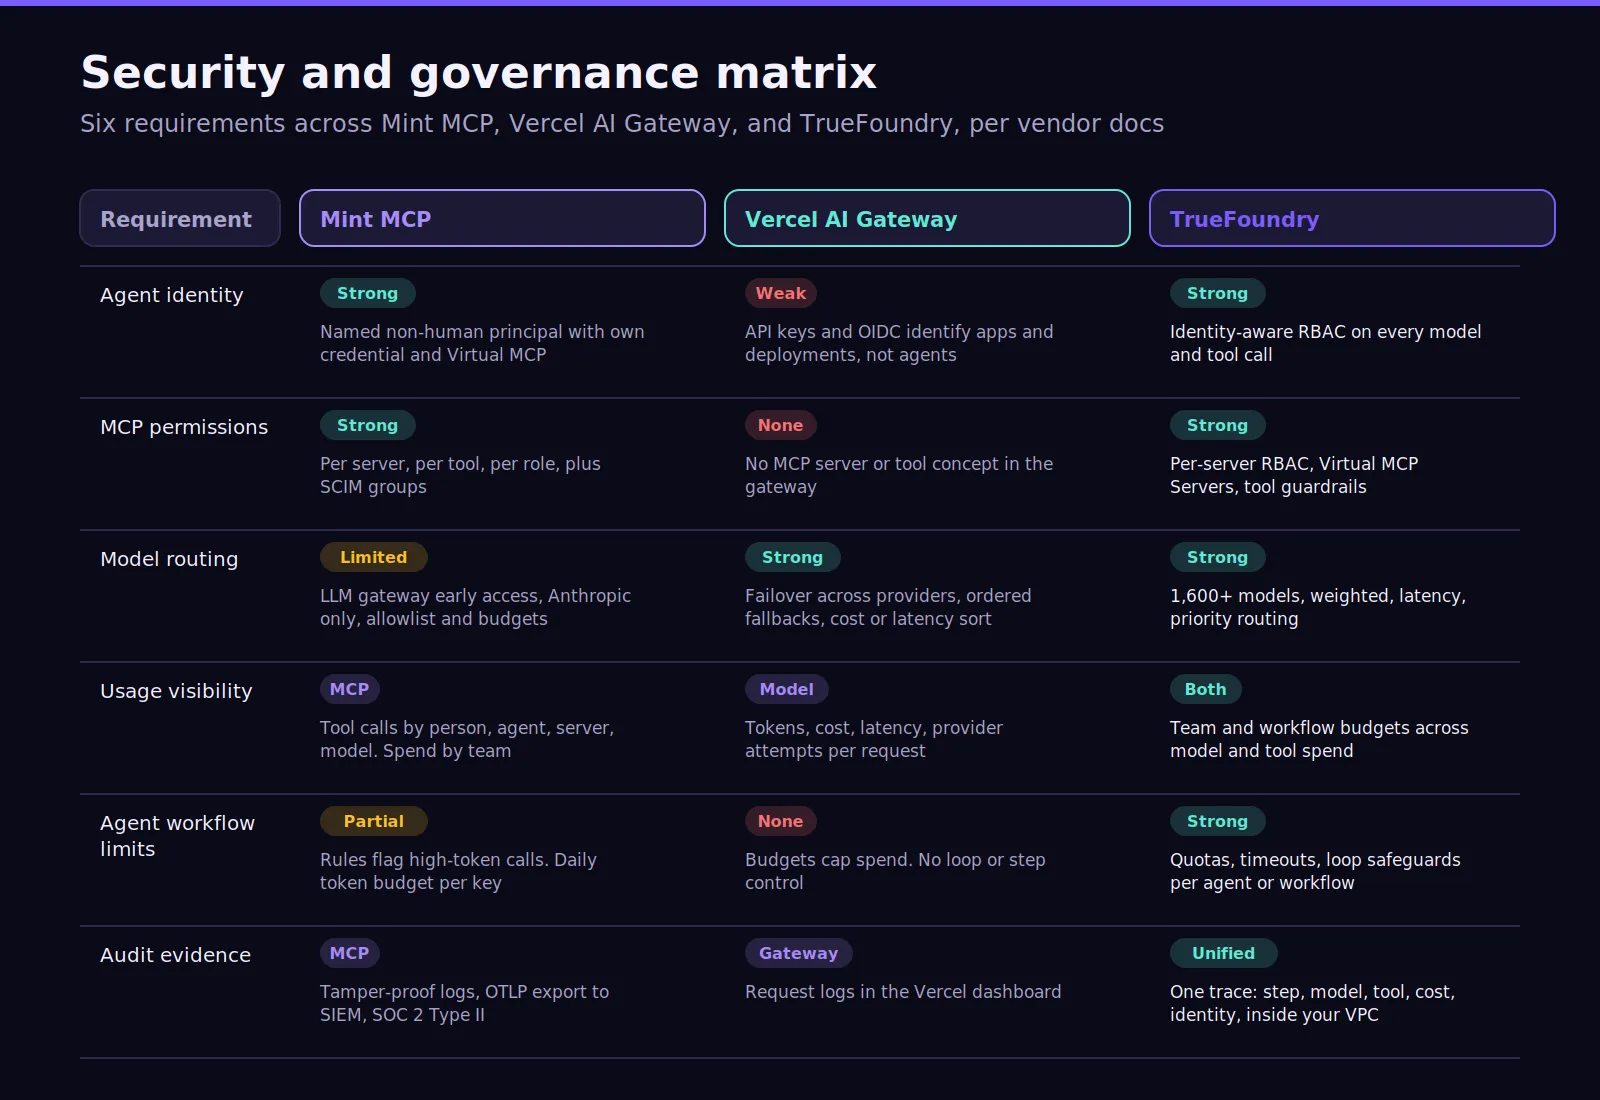
C'est sur le plan de la sécurité que la différence entre Vercel AI Gateway et Mint MCP devient la plus évidente. Mint se concentre sur la gouvernance des agents, les autorisations d'outils, les identifiants restreints, le SSO, le RBAC et l'analyse MCP. Il est plus pertinent lorsque les agents peuvent modifier ou récupérer des données via des outils connectés.
Le modèle de politique de Mint contrôle les serveurs MCP et les outils auxquels chaque identité peut accéder. Les administrateurs peuvent désactiver des opérations destructrices sans supprimer l'ensemble d'un serveur. Des règles personnalisées peuvent également inspecter le contenu et les métadonnées avant d'autoriser des actions.
Vercel se concentre sur l'accès sécurisé aux modèles. Les équipes peuvent gouverner les fournisseurs approuvés, les budgets, les méthodes d'authentification et la visibilité des requêtes. Des listes d'autorisation de fournisseurs peuvent s'appliquer à toute une équipe sans modification côté application, tandis que les politiques Zero Data Retention répondent à des exigences spécifiques de rétention des données.
Les budgets Vercel s'appliquent au niveau de l'équipe, du projet, de la clé ou de l'utilisateur. Les dépenses en BYOK suivent une comptabilité différente, car les requêtes réussies utilisent le compte externe de l'équipe chez le fournisseur. Cette distinction importe lorsque l'utilisation des jetons nécessite un contrôle financier centralisé.
Aucun des deux modèles ne doit être confondu avec la gestion d'API traditionnelle. La gouvernance des agents doit comprendre les outils, les identités et les actions, tandis que la gouvernance des modèles doit comprendre les modèles, les jetons, la sélection des fournisseurs et les budgets.
Les acheteurs doivent comparer le coût total de possession, car les deux fournisseurs appliquent des modèles de facturation différents. Mint utilise une tarification personnalisée basée sur les besoins des équipes. Sa page de tarifs fait référence aux utilisateurs d'agents IA actifs, à l'utilisation de la plateforme, aux déploiements flexibles, aux SLA entreprise et aux options d'hébergement autonome.
Vercel AI Gateway utilise des crédits prépayés sans marge sur les jetons. Les comptes gratuits reçoivent 5 $ de crédits récurrents, tandis que l'utilisation payante suit la tarification du fournisseur. La passerelle prend également en charge le BYOK pour les organisations souhaitant utiliser leurs contrats de fournisseur existants ou leurs propres clés.
Les limites de débit de Vercel varient selon les conditions du compte et du service, tandis que les budgets plafonnent les dépenses sur les périmètres pris en charge. La facturation entreprise est disponible, et Vercel indique que ce mode de facturation évite les frais de traitement des paiements.
Le déploiement constitue une autre différence majeure. Mint propose des déploiements cloud gérés ainsi que des options d'hébergement autonome sur demande. Vercel fournit une passerelle gérée, les requêtes étant traitées via le service hébergé plutôt que via un déploiement autonome de la passerelle.
Cette distinction est primordiale lorsque les organisations exigent un contrôle total sur les prompts, les journaux et les frontières d'infrastructure. Les équipes doivent inclure la revue de sécurité, la responsabilité de l'ingénierie et l'effort d'intégration dans leur modèle de coût final.
Le guide de planification des coûts d'AI gateway de TrueFoundry explique comment les coûts de modèles, l'infrastructure, le routage et la gouvernance affectent le coût total de possession.
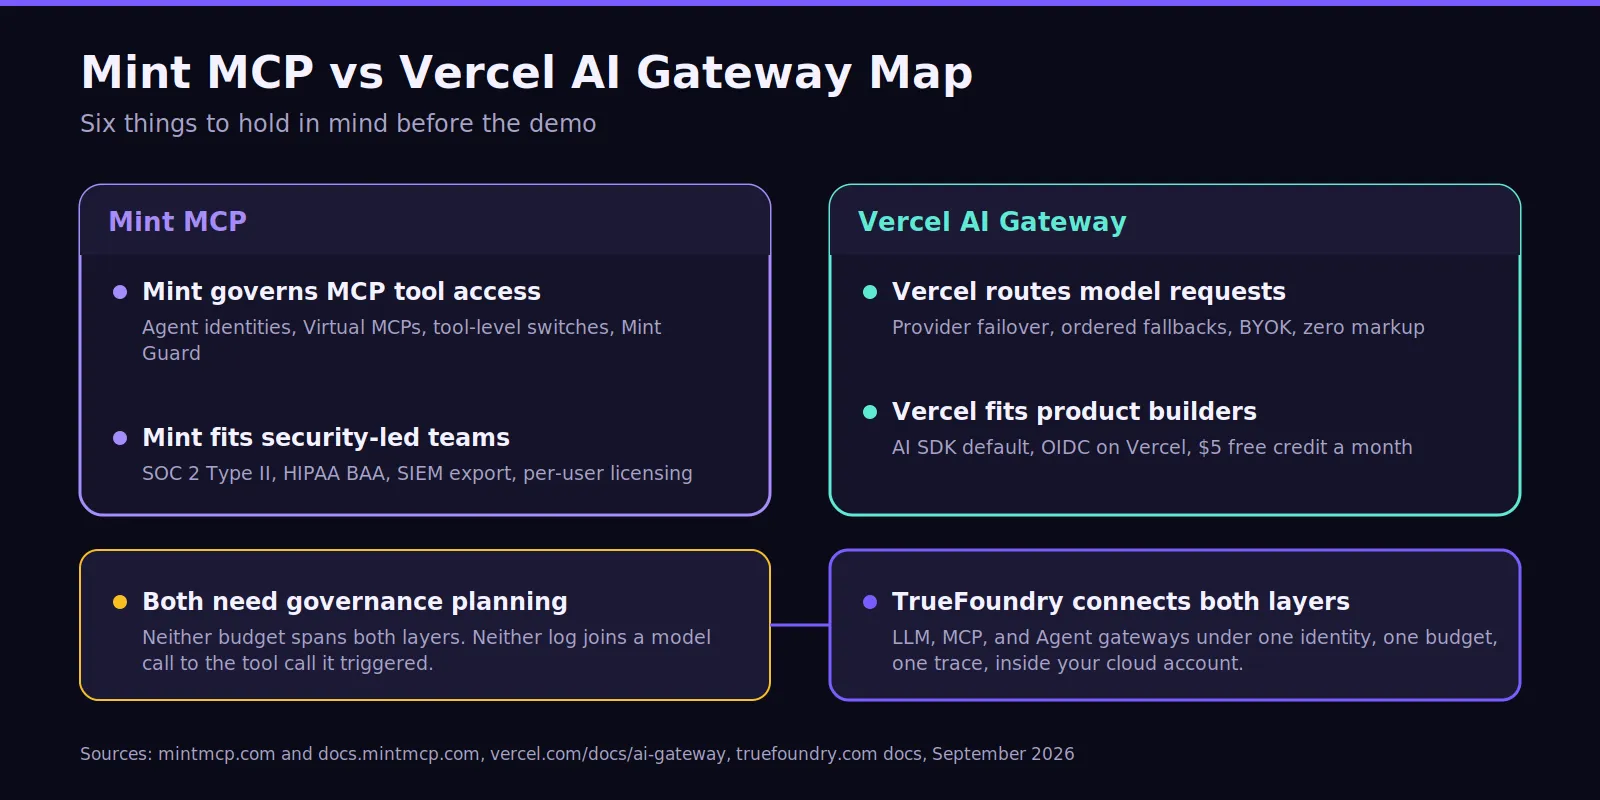
L'affrontement Mint MCP vs Vercel AI Gateway couvre deux couches de production importantes. Mint régit l'accès d'agent à outil, tandis que Vercel gère la connectivité d'application à modèle. Les flux de travail d'entreprise englobent souvent ces deux couches au cours d'une seule requête utilisateur.
Un agent de support peut appeler un modèle d'IA, récupérer des informations client via MCP, mettre à jour un dossier et déclencher une autre action. Ces étapes nécessitent une identité, un budget, un contexte de politique et un enregistrement d'audit uniques tout au long du flux de travail.
L'utilisation de systèmes séparés peut isoler les requêtes de modèles et l'activité des outils dans des journaux distincts. Cela devient plus complexe à mesure que les agents gagnent en autonomie et exécutent de multiples actions. Une couche de gouvernance plus large doit relier les décisions à travers les modèles et les limites des outils.
Lacunes courantes à évaluer :
Ces lacunes deviennent d'autant plus critiques que les capacités MCP dépassent le cadre des opérations en lecture seule. Un agent capable de mettre à jour des systèmes en production nécessite des contrôles de flux de travail plus stricts qu'un modèle répondant à une simple question. L'Agent Gateway devient indispensable lorsque les politiques de flux de travail doivent couvrir les tentatives, les délais d'expiration, les quotas et les actions répétées sur plusieurs agents.
TrueFoundry s'impose lorsque les entreprises doivent gouverner conjointement les couches de modèles et MCP. Son architecture connecte l'accès aux fournisseurs, les autorisations d'outils, les budgets, les garde-fous, l'observabilité et les contrôles de flux sans imposer la logique des politiques dans chaque application.
Le LLM Gateway centralise la connectivité des fournisseurs, le basculement, la visibilité des coûts et le routage intelligent. Il peut appliquer des politiques sur des fournisseurs commerciaux ou auto-hébergés avant l'exécution des requêtes.
La couche MCP de TrueFoundry regroupe les serveurs approuvés via des Virtual MCP Servers. Les équipes peuvent exposer des outils sélectionnés via un point d'accès unique sans déployer de serveur supplémentaire. Cela fournit aux applications un accès stable tandis que les équipes plateforme contrôlent les outils qui restent visibles.
La plateforme prend également en charge les budgets déclaratifs et les règles de limitation de débit. Les politiques peuvent s'appliquer par utilisateur, équipe, modèle, compte virtuel ou métadonnées. Les équipes peuvent réviser ces modifications YAML via des pull requests avant le déploiement en production :
Lorsqu'un utilisateur d'automatisation de support dépasse 6 000 $ pour le mois, la passerelle renvoie une erreur 429 avec `error_origin_level: rate_limit_budget` dans le corps et l'ID de la règle enfreinte dans l'en-tête `x-tfy-applied-rules`. Le mode d'audit suit la même règle sans bloquer la requête.
Le MCP Gateway régit l'accès aux outils et l'observabilité via un registre centralisé, un RBAC par serveur, la gestion des jetons OAuth 2.0 avec rafraîchissement automatique, et des Virtual MCP Servers qui exposent un sous-ensemble sélectionné d'outils provenant de plusieurs serveurs enregistrés comme un point d'accès unique.
Les garde-fous s'associent aux appels d'outils dans le même fichier de politique qui régit les appels de modèles, de sorte qu'une seule identité et un seul moteur de règles gèrent les deux aspects :
L'Agent Gateway ajoute des limites de flux de travail, des coupe-circuits et une exécution traçable : des quotas basés sur les jetons ou les coûts par agent, flux de travail ou environnement, des délais d'expiration et des protections contre les boucles pour les exécutions bloquées, ainsi qu'une trace unique affichant l'étape, l'appel de modèle, l'appel d'outil et le coût.
Les trois modules s'exécutent au sein du propre compte AWS, GCP ou Azure du client, sur site ou dans un environnement sans accès à Internet (air-gapped) avec le plan Enterprise.
Choisissez TrueFoundry lorsque :
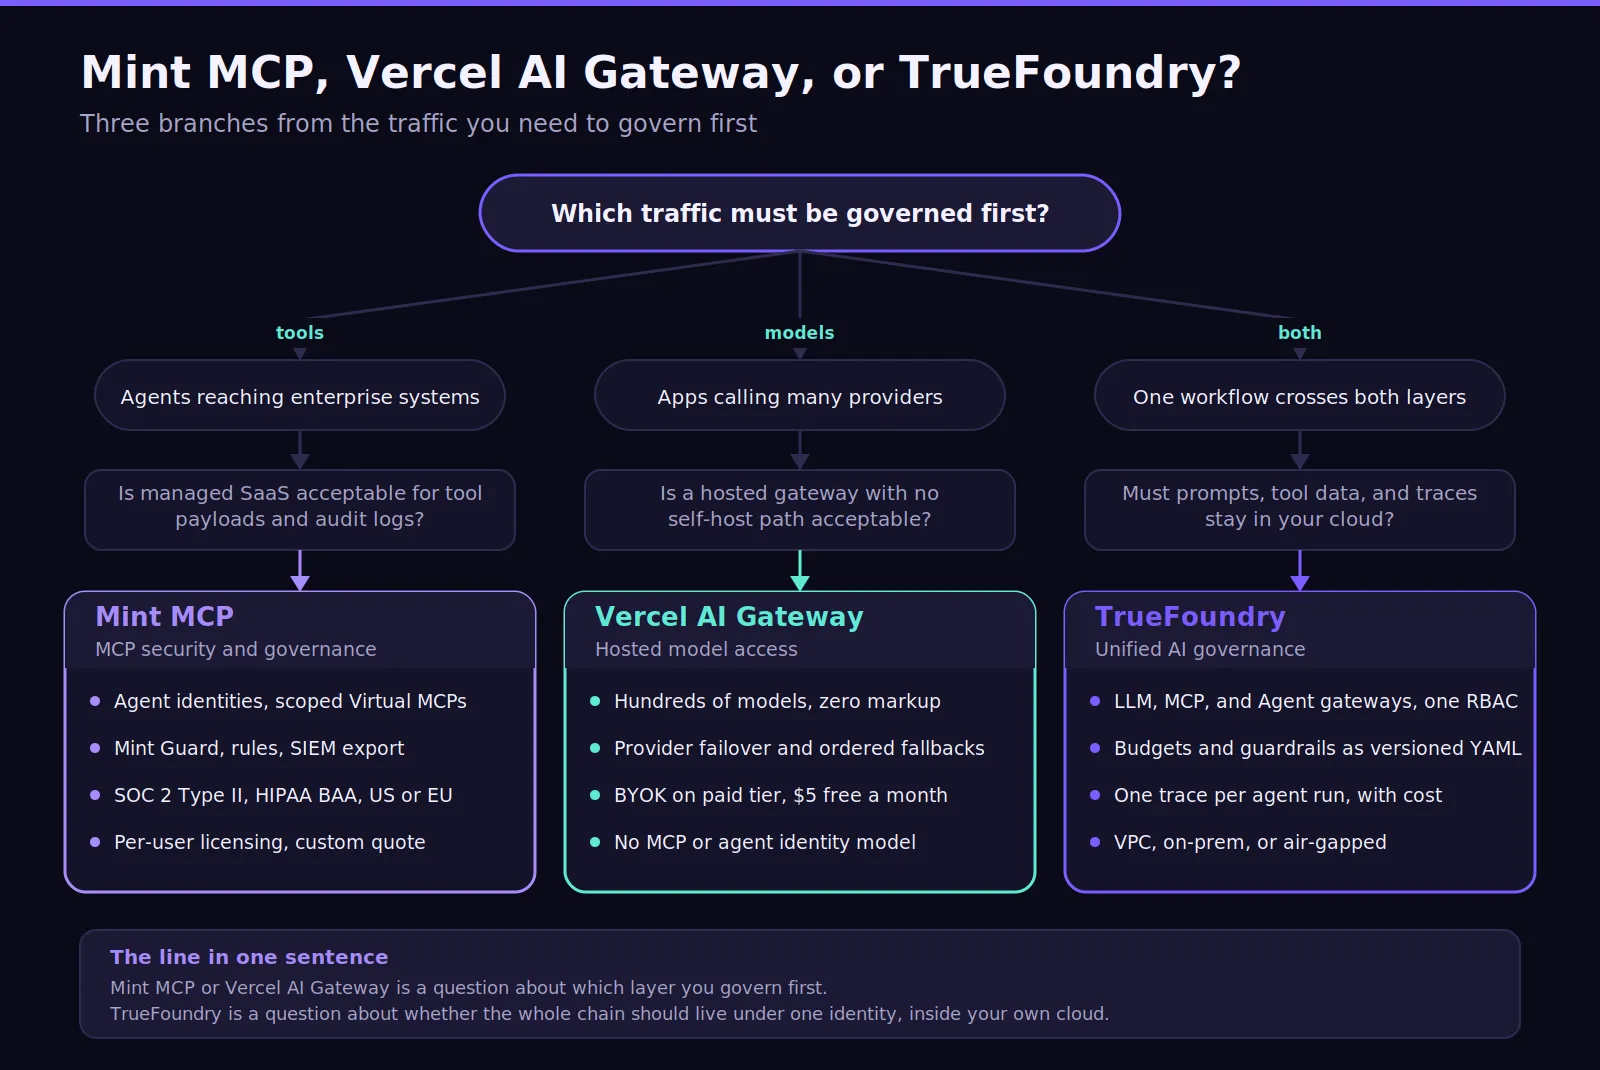
Choisissez Mint MCP lorsque votre besoin immédiat concerne l'accès gouverné des agents aux outils d'entreprise. Ses atouts comprennent la gestion des identités d'agents, l'accès basé sur les rôles aux outils, les registres MCP, la détection des failles de sécurité, les connecteurs gérés et l'auditabilité.
Choisissez Vercel AI Gateway lorsque l'accès multi-modèles hébergé est le facteur déterminant. Il offre aux développeurs une interface unifiée, le routage entre fournisseurs, le BYOK, la gestion des budgets et une excellente visibilité, le tout avec très peu de modifications d'intégration.
Choisissez TrueFoundry lorsque la gouvernance des modèles et des outils doit s'effectuer via une couche de contrôle d'entreprise unique. Cela devient d'autant plus précieux que les charges de travail IA évoluent d'un simple accès aux modèles vers des workflows autonomes.
La décision entre Mint MCP ou Vercel AI Gateway doit donc commencer par le type de trafic à contrôler. La gouvernance des outils et le routage des modèles répondent à des enjeux différents, bien que les systèmes d'agents modernes nécessitent de plus en plus les deux.
Pour les équipes qui comparent Vercel AI Gateway et Mint MCP, la complexité future des workflows doit également guider le choix. L'accès aux modèles finit souvent par s'étendre aux outils, aux actions et aux agents autonomes.
TrueFoundry aide les entreprises à unifier la gouvernance sur l'ensemble des modèles, des outils MCP, des agents, des budgets et des environnements de production. Réservez une démo gratuite dès aujourd'hui pour commencer.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception



















