November 16, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Claude Code demande une autorisation avant de toucher à quoi que ce soit. Écrire un fichier ? Il s'arrête et attend. Une commande shell ? Il s'arrête à nouveau. Un appel réseau ? Même chose. Ces demandes de confirmation sont intentionnelles — elles constituent le mécanisme qui empêche un agent de codage autonome de causer des dommages irréversibles pendant que vous ne regardez pas.
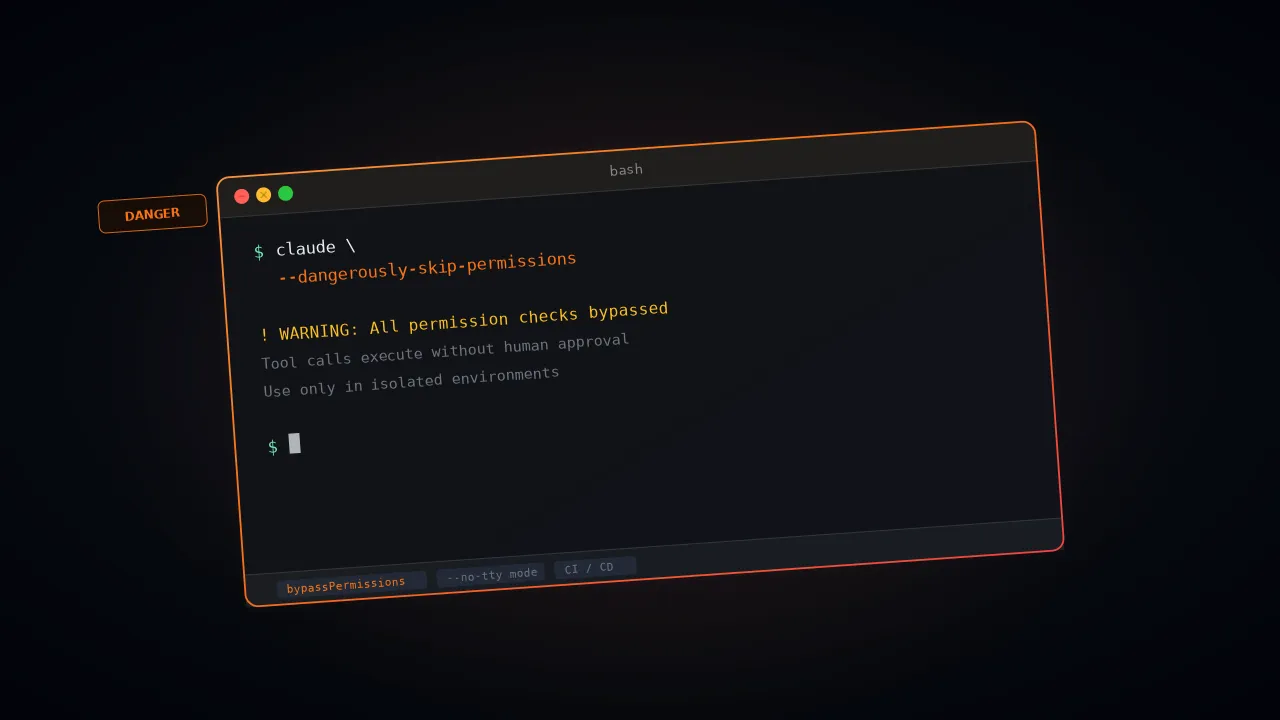
Le flag --dangerously-skip-permissions supprime cette boucle. En totalité. Anthropic n'a pas choisi ce nom pour effrayer les gens — ils l'ont choisi parce que c'est exactement ce qui se produit. Les conséquences de son exécution de manière imprudente ? Elles sont désormais bien documentées.
En voici une qui a fait couler beaucoup d'encre. En décembre 2025, un utilisateur a demandé à Claude Code de nettoyer les packages dans un ancien dépôt. Claude a généré rm -rf tests/ patches/ plan/ ~/. Vous voyez ce ~/? Le shell l'a étendu à l'ensemble du répertoire personnel de l'utilisateur. Fichiers du bureau, mots de passe du trousseau, données d'application — tout a disparu. Simon Willison l'a signalé sur X. Le post a atteint 197 points sur Hacker News avec plus de 156 commentaires.
Que régissent réellement les autorisations de Claude Code ? Pourquoi le flag de contournement existe-t-il ? Quand est-il vraiment sûr de l'utiliser ? Nous abordons ces trois questions.

Claude Code repose sur une architecture basée sur des autorisations. Chaque action conséquente entreprise par l'agent est soumise à révision. Par défaut, Claude Code ne peut pas modifier l'état sans votre approbation explicite. Les actions se répartissent en trois niveaux.

AI governance technologies operationalize an organization’s AI policies by providing oversight, risk management, compliance, observability and security across the AI life cycle. This Hype Cycle identifies the technologies that will help organizations implement AI governance responsibly and drive adoption at scale.
Les lectures de fichiers, les listes de répertoires, les recherches dans le code source et la navigation dans le code entrent toutes dans cette catégorie. Rien dans ce niveau ne modifie l'état. Claude Code les exécute lui-même, sans aucune demande. Anthropic maintient une liste d'autorisations fixe d'outils sûrs par défaut — la recherche textuelle, la recherche par motif de fichier et les utilitaires de navigation dans le code sont tous éligibles.
Chacune de ces opérations s'arrête et attend votre "approbation" :
Un refactoring de 10 fichiers génère plus de 30 demandes. La plupart des développeurs finissent par les valider aveuglément sans en lire une seule.
Cette habitude de validation aveugle est un échec en soi. C'est exactement la raison pour laquelle le flag de contournement existe.
Tout ce qui touche à ces domaines fait l'objet d'un examen renforcé :
Les contrôles de sécurité intégrés de Claude Code ne se poursuivront pas sans une confirmation explicite.
Pourquoi tout cela existe-t-il ? Parce que Claude Code est un agent autonome disposant d'un accès étendu au système. Supprimez la couche d'autorisation et une seule instruction mal comprise — ou pire, une injection de prompt malveillante — peut causer des dommages irréversibles. Pas de point de contrôle, pas de récupération. Le guide de sécurité entreprise pour Claude explique plus en détail comment les organisations doivent aborder la gouvernance à ce sujet.

Le flag --dangerously-skip-permissions est un argument de la CLI. Il désactive l'étape de confirmation pour chaque opération d'écriture et d'exécution. Écritures de fichiers, commandes shell, appels réseau, exécutions d'outils — Claude Code les lance tous sans attendre votre approbation.
Le flag CLI active ce qu'Anthropic appelle le mode "bypassPermissions". Vous pouvez également activer ce même mode via les paramètres avec --permission-mode bypassPermissions ou en définissant "defaultMode": "bypassPermissions" dans settings.json.
Le comportement est fonctionnellement équivalent — mais une mise en garde clé s'applique aux deux : depuis la v2.1.78, les écritures dans des répertoires protégés (.git/, .claude/, .vscode/, .husky/) déclenchent toujours une demande, même avec le contournement actif. Les exemptions sont .claude/commands, .claude/agents et .claude/skills, où Claude crée régulièrement du contenu. Aucun alias court n'existe. Aucun raccourci -y. Vous saisissez le flag complet à chaque fois, et Anthropic a fait cela à dessein.
Ce que le flag supprime spécifiquement :
Ce que le flag laisse intact :
Voici un détail qui piège souvent les utilisateurs : vous ne pouvez pas passer en mode bypassPermissions en cours de session si vous n'avez pas démarré avec le flag. Redémarrez avec le flag, sinon cela ne fonctionnera pas. Les administrateurs ont également la possibilité de bloquer ce mode à l'échelle de l'organisation — définissez permissions.disableBypassPermissionsMode sur "disable" dans les paramètres gérés, et personne ne pourra l'utiliser.
Vous obtenez ainsi une autonomie totale dans les limites que vous avez définies. Si vous n'en avez défini aucune — pas de restrictions réseau, pas de limitation de portée pour l'accès aux fichiers, pas d'isolation des identifiants — l'agent peut accéder à tout ce à quoi votre compte utilisateur a accès. C'est là le risque principal.
Les cas d'usage légitimes pour ce flag sont restreints mais réels. Chacun d'entre eux partage un trait commun : la boucle de confirmation humaine est soit impossible en raison de l'absence d'humain, soit redondante parce que l'environnement gère déjà le confinement.
Les pipelines automatisés ne peuvent pas s'arrêter et attendre que quelqu'un clique sur "approuver". Il n'y a personne au terminal. Les équipes exécutent Claude Code en mode headless dans le cadre des flux de travail de build, de test et de révision — et l'invocation typique associe -p (mode non interactif) avec le flag de contournement :
L'environnement de pipeline lui-même sert de couche de confinement ici. Il dicte les codes auxquels l'agent peut accéder et les commandes qu'il peut exécuter.
Lorsque Claude Code s'exécute dans un conteneur Docker dédié — aucun identifiant chargé, aucun accès réseau externe — les demandes d'autorisation ne font qu me rajouter de la friction. Elles n'ajoutent pas de sécurité. La limite du conteneur réalise déjà le travail de sécurité. Le flag supprime une confirmation redondante au sein d'un environnement déjà verrouillé.
Anthropic recommande explicitement l'utilisation sous conteneur. Ils fournissent des configurations devcontainer de référence avec des règles de pare-feu intégrées exactement dans ce but. Nicholas Carlini, chercheur au sein de l'équipe Safeguards d'Anthropic, a exécuté claude --dangerously-skip-permissions dans une boucle while bash pour 16 agents parallèles construisant un compilateur C basé sur Rust en février 2026.
Sa note entre parenthèses dans le billet de blog dit tout : "Exécutez ceci dans un conteneur, pas sur votre propre machine." Même les équipes d'Anthropic n'exécutent pas ce flag sur une machine nue.
Les tâches de refactoring d'envergure qui s'étendent sur des dizaines de fichiers fonctionnent mieux sans interruption constante. Le flux de travail suivi par les développeurs expérimentés est simple :
Votre historique git devient le mécanisme de restauration. Le système d'autorisation fournit normalement ce filet de sécurité — ici, git reprend ce rôle.

Rien de tout cela n'est hypothétique. De nombreux incidents documentés brossent un tableau clair de ce qui ne va pas lorsque l'exécution autonome rencontre un confinement faible.
Sans confirmation par action, une instruction malveillante cachée dans un fichier lu par Claude Code peut se déclencher immédiatement. Les attaquants peuvent influencer ce que Claude traite via plusieurs canaux :
Si l'un d'entre eux contient des commandes injectées, l'agent peut exfiltrer des données ou modifier des fichiers qui devraient être hors de portée.
Anthropic prend ce vecteur très au sérieux. Leur blog d'ingénierie sur le mode auto détaille un jeu de données d'évaluation synthétique contenant 1 000 tentatives d'exfiltration générées :
Sans demande d'approbation, il n'y a pas de seconde chance pour intercepter les instructions injectées avant leur exécution.
Les incidents documentés parlent d'eux-mêmes. En octobre 2025, le développeur Mike Wolak a demandé à Claude Code de reconstruire un projet Makefile à partir d'un dépôt propre sur Ubuntu/WSL2. Claude Code a exécuté un rm -rf à partir de la racine (/). Son rapport de bug GitHub (#10077) contient des journaux d'erreurs avec des milliers de messages "Permission denied" pour /bin, /boot, /etc. Chaque fichier appartenant à l'utilisateur sur la machine a été détruit.
Le plus inquiétant ? Wolak n'exécutait pas --dangerously-skip-permissions. Le système d'autorisation lui-même n'a pas réussi à bloquer la commande destructive. Anthropic a étiqueté l'issue : area:security et bug.
Novembre 2025 a produit quelque chose d'encore plus sévère. Le développeur JeffreyUrban a soumis l'issue GitHub #12637 après avoir découvert que Claude avait accidentellement créé un répertoire littéralement nommé ~ lors d'une session précédente.
Plus tard, Claude a exécuté rm -rf * dans le répertoire parent. Le shell a étendu * pour inclure le répertoire ~ — puis a interprété ce ~ comme le chemin du répertoire personnel. Deux sessions distinctes, une défaillance en cascade.
Puis est venu l'incident Reddit de décembre 2025 : rm -rf tests/ patches/ plan/ ~/. Le ~/ final s'est étendu à l'ensemble du répertoire personnel. Fichiers du bureau, documents, téléchargements, données du trousseau, support d'application — tout a été effacé. Et il ne s'agit pas seulement d'effacements spectaculaires. Un développeur a documenté le cas de Claude écrasant un fichier de configuration existant avec des valeurs vides, sans sauvegarde ni avertissement.
Une corruption silencieuse comme celle-ci est en réalité plus difficile à détecter et à réparer que la perte d'un répertoire entier.
Donnez à Claude Code un accès complet en écriture sans demande de confirmation, et il pourra :
La pause avant les opérations sensibles est le dernier point de contrôle lisible par l'humain. Supprimez-la, et il n'y a plus rien entre l'agent et l'exposition des identifiants.
Si quelqu'un détourne la session de Claude Code ou manipule le prompt, il obtient un accès non restreint à tout ce à quoi l'agent peut accéder. Zéro friction, zéro demande, zéro seconde chance. À noter : un bug signalé (#17544) montre que combiner --dangerously-skip-permissions avec --permission-mode plan fait que le flag de contournement outrepasse silencieusement le mode plan. Vous pensez être en mode plan en lecture seule. Vous vous retrouvez en réalité en mode bypass complet.

La sécurité ici est une propriété de l'environnement, pas du flag. La documentation d'Anthropic le dit directement — l'isolation basée sur les conteneurs est le contexte prévu. Le flag ne reste sûr que lorsque toutes ces conditions sont réunies en même temps :
À ce stade, le consensus de la communauté est bien établi : utilisez des conteneurs ou abstenez-vous. Superposez des points de contrôle git, des restrictions d'outils et une isolation réseau. Pour les équipes gérant Claude Code sur plusieurs développeurs, le guide de gouvernance détaille l'ensemble du cadre politique.
Toutes les équipes n'ont pas besoin de supprimer tous les contrôles de sécurité simplement pour réduire les interruptions. Claude Code est désormais livré avec plusieurs alternatives, et chacune troque un élément de commodité contre un élément de sécurité.
Anthropic a publié le mode auto spécifiquement parce que --dangerously-skip-permissions continuait de causer des problèmes. Le mode auto permet à Claude de s'exécuter sans demande d'autorisation, mais un modèle classificateur distinct (s'exécutant sur Claude Sonnet 4.6) révise chaque action avant son exécution. Le classificateur surveille trois catégories :
Les actions jugées sûres par le classificateur passent automatiquement. Celles qui sont risquées sont bloquées, et Claude reçoit la raison afin de pouvoir tenter une approche différente. Trois blocages consécutifs ou 20 blocages au total dans une session entraînent la suspension du mode auto et le retour aux demandes manuelles. Vous devez utiliser Claude Code v2.1.83 ou ultérieur, un forfait Team ou Enterprise, et le fournisseur d'API Anthropic pour l'utiliser. Les forfaits Pro et Max ne sont pas éligibles.
Activez-le avec :
Basculez vers celui-ci avec Maj+Tab pendant une session. Anthropic qualifie cela de "research preview" — moins de résultats catastrophiques qu'un contournement complet, mais le risque n'est pas nul.
Le flag --allowedTools vous permet de spécifier exactement quels outils Claude Code peut utiliser sans demande de confirmation. Vous pouvez autoriser la lecture et l'écriture de fichiers, mais bloquer l'exécution shell ou les appels réseau. Le fichier claude_code_settings.json prend également en charge ces opérations pré-approuvées :
Une autre option utile : --disallowedTools "Bash(rm:*)" bloque les commandes rm même lorsque le mode bypass est actif. Les règles de refus sont vérifiées avant l'évaluation du mode, elles s'appliquent donc quel que soit le mode d'autorisation que vous utilisez.
acceptEdits approuve automatiquement les opérations sur les fichiers, afin que Claude puisse modifier le code sans confirmation. Les commandes Bash et les appels réseau nécessitent toutefois toujours votre approbation. Cela fonctionne bien pour les sessions de prototypage ou le travail dans un répertoire isolé où vous faites confiance aux modifications de fichiers tout en souhaitant garder un œil sur l'exécution des commandes.
Le mode Plan donne à Claude un accès en lecture et une capacité de raisonnement, mais bloque les modifications de fichiers sources et l'exécution de commandes. Claude lit le code source, raisonne dessus et produit un plan d'exécution structuré. Vous révisez l'ensemble avant qu'une seule modification ne soit exécutée. Accédez-y en préfixant un prompt avec /plan ou en appuyant sur Maj+Tab. Particulièrement utile pour les modifications à enjeux élevés où vous souhaitez d'abord avoir une vue d'ensemble.
Voici un fait qui en surprend plus d'un : les hooks se déclenchent même en mode bypass. Un hook PreToolUse peut bloquer n'importe quel appel d'outil, quel que soit le mode d'autorisation utilisé. Trail of Bits a publié un dépôt de configuration contenant des hooks qui bloquent les motifs rm -rf et les pushes directs vers main. Ce sont des garde-fous, pas des murs infranchissables — mais ils arrêtent les désastres évidents avant qu'ils ne se produisent.
Ne montez que les fichiers pertinents dans le répertoire de travail de Claude Code, et vous limiterez le rayon d'impact sans toucher du tout à la couche d'autorisation. Associez le ciblage de répertoire au mode standard, et vous obtiendrez une automatisation présentant beaucoup moins de risques que ce que comporte le flag de contournement. Le guide des flux de travail Claude Code détaille des modèles pratiques pour une exécution ciblée.


Claude Code est conçu pour aider les développeurs à écrire, comprendre et modifier le code plus efficacement. Pour les développeurs individuels et les petites équipes, exécuter Claude Code localement peut suffire pour les tâches de développement quotidiennes.
Cependant, à mesure que les organisations étendent le développement assisté par IA à l'ensemble des équipes, des exigences supplémentaires émergent concernant la sécurité, la gouvernance, l'observabilité et la gestion des accès. C'est là que des plateformes comme TrueFoundry aident les organisations à rendre Claude Code opérationnel pour les environnements entreprise.
À mesure que Claude Code accède aux outils internes, aux serveurs MCP, aux données de l'entreprise et aux systèmes de production, les organisations ont souvent besoin de contrôles centralisés autour de l'authentification, de l'autorisation, de l'audit et de la gouvernance.
TrueFoundry aide les entreprises à faire évoluer en toute sécurité l'adoption de Claude Code en fournissant une gestion centralisée des accès, de l'observabilité, des contrôles de gouvernance et une connectivité sécurisée aux serveurs MCP internes et à l'infrastructure IA.
Cela permet aux organisations de maintenir la productivité des développeurs tout en répondant aux exigences de sécurité, de conformité et d'exploitation de l'entreprise.
TrueFoundry existe pour les équipes qui ont besoin de l'automatisation de Claude Code à l'échelle de l'entreprise — sans traiter --dangerously-skip-permissions comme un raccourci acceptable. La plateforme offre des contrôles au niveau de l'infrastructure qui rendent le flag inutile dans la plupart des scénarios de production.
Tout se déploie au sein de votre propre environnement AWS, GCP ou Azure. Chaque session Claude Code s'exécute à l'intérieur d'un espace d'exécution isolé du réseau, sans sortie externe par défaut. Les conditions qui rendent le flag de contournement sûr (verrouillage réseau, isolation des identifiants, accès restreint) sont appliquées au niveau de la couche d'infrastructure. Les développeurs n'ont pas à penser à les configurer manuellement.
Les organisations qui exécutent Claude Code en production via TrueFoundry ont supprimé --dangerously-skip-permissions de la plupart de leurs workflows. La couche de confinement est intégrée directement dans la plateforme. Personne n'a besoin de l'assembler manuellement autour de chaque session. Pour les équipes qui jonglent entre les limites d'utilisation de Claude Code et les exigences de sécurité, l'AI Gateway gère ces deux enjeux depuis un plan de contrôle unique.

Si votre équipe utilise --dangerously-skip-permissions parce que les demandes de confirmation bloquent vos pipelines CI/CD, TrueFoundry vous offre une meilleure alternative. La plateforme exécute Claude Code dans des conteneurs éphémères au sein de votre VPC, avec un accès réseau sortant verrouillé, des identifiants restreints par tâche et chaque action enregistrée dans les journaux — ce qui rend le flag de contournement inutile. Réservez une démo pour voir comment cela fonctionne.
Les entreprises peuvent utiliser Claude Code en toute sécurité en combinant la productivité des développeurs avec des contrôles de sécurité appropriés. Cela inclut la mise en œuvre de l'authentification, du contrôle d'accès basé sur les rôles (RBAC), des journaux d'audit, des workflows d'approbation et des politiques d'accès pour les outils et systèmes connectés.
Les organisations doivent également établir des pratiques de gouvernance définissant les actions que les outils assistés par IA peuvent effectuer et garantissant que les opérations sensibles restent soumises à une supervision adéquate.
À mesure que Claude Code accède aux outils internes, aux dépôts, aux bases de données et à l'infrastructure, les organisations devraient envisager de mettre en place :
Ces contrôles permettent de réduire les risques tout en permettant aux équipes de bénéficier du développement assisté par IA.
L'audit des actions de Claude Code nécessite une visibilité à la fois sur l'activité des utilisateurs et sur les interactions avec les outils. Les organisations doivent conserver des journaux des prompts, des appels d'outils, des actions exécutées, des approbations et des demandes d'accès pour créer une piste d'audit.
Pour les déploiements en entreprise, des solutions centralisées de surveillance et de journalisation peuvent aider les équipes à enquêter sur les incidents, à répondre aux exigences de conformité et à comprendre comment les outils assistés par IA interagissent avec les systèmes internes. Un audit efficace est particulièrement important lorsque Claude Code a accès à des environnements de production, à des données sensibles ou à des workflows métiers critiques.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception