



November 6, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Estos dos proyectos se comparan constantemente, y se trata de una rivalidad directa en términos técnicos, no de una mera campaña de marketing. Ambos cuentan con licencia MIT, gozan de una enorme popularidad, se pueden alojar de forma autónoma y son accesibles desde una aplicación de mensajería en el móvil. De hecho, Hermes incluye el comando hermes claw migrate para importar configuraciones de OpenClaw, lo que demuestra hasta qué punto los propios mantenedores reconocen este solapamiento (README de Hermes Agent, consultado el 21 de septiembre de 2026).
No obstante, difieren en un punto fundamental, visible desde la primera frase de cada proyecto. OpenClaw es un asistente que «te acompaña en los canales que ya utilizas». Hermes es «el agente que evoluciona contigo». Son productos distintos dentro de una misma categoría.
Esta guía compara lo que ofrece realmente cada proyecto y aborda la cuestión clave para un perfil empresarial: la duda relevante no es qué harness prevalece, sino qué falla cuando todo un equipo ejecuta el suyo.
OpenClaw es un asistente de IA de código abierto que se ejecuta en tu propia máquina y se conecta a través de las aplicaciones de mensajería habituales. Está desarrollado en TypeScript, publicado en npm como openclaw, y respaldado por la OpenClaw Foundation, una organización independiente 501(c)(3) que gestiona el equipo principal y firma los lanzamientos. El proyecto especifica claramente que no ofrece modalidades de pago, servicio alojado ni token propio, y señala que OpenAI figura como donante y no como propietario (README de OpenClaw, consultado el 21 de septiembre de 2026).
El repositorio utiliza la licencia MIT y, a fecha de 21 de septiembre de 2026, cuenta con 390.174 estrellas y 82.059 forks (API de GitHub, observado el 21 de septiembre de 2026). Fue creado el 24 de noviembre de 2025, lo que muestra una trayectoria de crecimiento inusualmente rápida, incluso dentro del ámbito del código abierto.
[SCREENSHOT: OpenClaw — la interfaz de Control UI con una conversación en directo, el panel de aprobaciones y la lista de canales visible]
A nivel de arquitectura, OpenClaw funciona como un demonio Gateway único de larga duración que gestiona todos los entornos de mensajería. Los clientes del plano de control (la aplicación para macOS, la CLI, la interfaz web Control UI y las automatizaciones) se conectan a él mediante WebSocket, por defecto en 127.0.0.1:18789. Los «nodos» de dispositivos, como un iPhone o un terminal Android, se vinculan al mismo servidor WebSocket con el rol role: node, indicando las capacidades que exponen (cámara, grabación de pantalla, ubicación). Existe exactamente un Gateway por host y todas las conexiones exigen el emparejamiento del dispositivo mediante desafíos firmados (Documentación de arquitectura de OpenClaw Gateway, consultada el 21 de septiembre de 2026).
El catálogo de canales publicado incluye más de treinta entornos, entre los que figuran Telegram, Slack, Discord, WhatsApp, Signal, iMessage, Microsoft Teams, Google Chat, Matrix, Mattermost, IRC, SMS mediante Twilio, LINE, Feishu y WeChat (Documentación de canales de OpenClaw, consultada el 21 de septiembre de 2026). Las aplicaciones nativas cubren macOS, iOS, Android, Windows y Linux.
OpenClaw 2.0 se lanzó como la versión v2026.8.1 el 31 de agosto de 2026 a las 03:30 UTC. Las notas del lanzamiento detallan un volumen de 16.977 pull requests, 698 commits directos y 987 colaboradores, abarcando la instalación, el rediseño del Control UI web, la memoria, las habilidades, los modelos, las automatizaciones, el uso del navegador y del equipo, los plugins y la seguridad. Entre las novedades destacan el Skill Workshop (que gestiona propuestas, comprobaciones e historial aplicado), la recuperación de memoria entre conversaciones privadas del agente y la gestión de credenciales hacia destinos compatibles sin exponer texto legible al modelo (Notas del lanzamiento de OpenClaw v2026.8.1). El proyecto ha mantenido un ritmo de actualización constante; la versión v2026.9.5 se publicó el 19 de septiembre de 2026.
Inconvenientes y limitaciones. La guía de seguridad expone con claridad la configuración por defecto: «Las herramientas se ejecutan en el host durante la sesión principal a menos que se configure un entorno de aislamiento (sandboxing)». El objetivo principal del diseño es el alcance, por lo que cada canal adicional supone una vía de entrada que debe tratarse como entrada no confiable. La guía de configuración para equipos de OpenClaw establece este límite de forma explícita: «Un gateway constituye un único dominio de confianza», y recomienda desplegar un gateway por cliente cuando se trabaje con usuarios u organizaciones sin relación de confianza mutua (Documentación de configuración para equipos de OpenClaw, consultada el 21 de septiembre de 2026).
Hermes Agent es el agente autónomo con licencia MIT de Nous Research. Está desarrollado en Python, fue creado el 22 de julio de 2025 y, a fecha de 21 de septiembre de 2026, alcanza las 247.589 estrellas y 52.090 forks (API de GitHub, observado el 21 de septiembre de 2026). La versión más reciente en el momento de redactar este texto es la v2026.9.14 (etiquetada como Hermes Agent v0.21.3), publicada el 14 de septiembre de 2026.
Hermes se define como «el único agente con un bucle de aprendizaje integrado», un planteamiento que se refleja en sus características técnicas. El sistema genera habilidades a partir de la experiencia, las perfecciona con el uso, consolida el conocimiento de forma autónoma, consulta sus conversaciones previas y construye un modelo del usuario entre sesiones mediante el modelado dialéctico de usuarios de Honcho. Sus habilidades son compatibles con el estándar abierto agentskills.io (README de Hermes Agent, consultado el 21 de septiembre de 2026).
[SCREENSHOT: Hermes Agent — la interfaz TUI de terminal a mitad de una tarea, mostrando la salida en streaming de una herramienta y la ejecución de una habilidad]
El diseño de la memoria está delimitado de forma deliberada. Se gestiona mediante dos archivos: MEMORY.md para las notas del propio agente, con un límite de 2.200 caracteres (aproximadamente 800 tokens), y USER.md para el perfil del usuario, limitado a 1.375 caracteres (unos 500 tokens). Ambos se ubican en ~/.hermes/memories/ y se inyectan en el prompt del sistema como una instantánea fija al iniciar la sesión. Si una escritura supera el límite, la herramienta devuelve un error en lugar de descartar datos en silencio, obligando al agente a consolidar la información antes de reintentarlo (Documentación de memoria persistente de Hermes, consultada el 21 de septiembre de 2026). Un proceso en segundo plano llamado Curator supervisa el uso, la vigencia y el archivo de las habilidades creadas por el agente.
Para su despliegue, Hermes ofrece siete backends de terminal (local, Docker, SSH, Singularity, Modal, Daytona y Vercel Sandbox). Daytona y Modal proporcionan persistencia serverless, permitiendo que el entorno entre en hibernación cuando está inactivo. Puede ejecutarse tanto en un VPS de 5 $ como en un clúster de GPU, y permite el acceso a través de Telegram, Discord, Slack, WhatsApp, Signal, correo electrónico y la CLI desde un único proceso gateway. La selección de modelos es abierta: Nous Portal, OpenRouter, OpenAI, Anthropic, Google o cualquier endpoint compatible con OpenAI, alternables mediante el comando hermes model.
Inconvenientes y limitaciones. La documentación de la memoria detalla también sus restricciones: «La memoria está vinculada a cada perfil por diseño», incluyendo una advertencia explícita para no vincular dos procesos de agente al mismo directorio de Hermes. Esta arquitectura es adecuada para un agente de uso personal, pero supone una limitación cuando un equipo requiere compartir conocimiento institucional. Hermes incluye componentes de gestión avanzada —un Managed Scope para configuraciones y secretos fijados por el administrador e inmutables para el usuario, un proxy de inyección de credenciales de salida y aislamiento de red en Docker—, pero se trata de controles por instalación y no de un plano de control multiusuario.
Esta tabla refleja dos filosofías de diseño diferenciadas. OpenClaw ha centrado sus recursos de desarrollo en la integración de canales y en garantizar la ejecución segura de todos ellos en un único host. Hermes se ha enfocado en el bucle de retroalimentación para convertir el trabajo previo en nuevas capacidades, permitiendo su ejecución en diversos entornos, desde móviles hasta clústeres de GPU. OpenClaw 2.0 ha integrado mejoras en memoria y habilidades, mientras que Hermes ha ampliado sus opciones de conectividad. Dado que sus prioridades difieren, la elección dependerá de los requisitos específicos de cada caso de uso.
Las limitaciones descritas a continuación no representan fallos de diseño en estos proyectos, sino consecuencias directas de adoptar en un entorno corporativo herramientas concebidas para uso individual.
1. Multiplicación de credenciales. Cada instalación gestiona sus propias claves de proveedor, tokens de servidores MCP y autorizaciones OAuth. Un equipo de cincuenta desarrolladores implica disponer de cincuenta copias de un token de Snowflake distribuidas en cincuenta equipos portátiles. Aunque el enmascaramiento de credenciales de OpenClaw 2.0 evita exponer secretos en el contexto del modelo, y Hermes ofrece un Managed Scope con proxy de inyección, ninguna de las dos soluciones proporciona un punto centralizado para rotar claves con efecto inmediato en toda la infraestructura.
2. Dificultad en la trazabilidad de acciones. Ambos proyectos generan registros a nivel local sin centralizar la información. Si un agente elimina una tabla o envía un correo electrónico por error, la traza de auditoría permanece en la máquina donde se ejecutó la acción, en un formato no accesible de forma global. El modo multiusuario de OpenClaw permite atribuir sesiones dentro de un mismo gateway, lo que representa un avance, pero esta trazabilidad no se extiende más allá de dicho gateway.
3. Falta de visibilidad sobre los costes. Con cincuenta agentes seleccionando modelos de forma independiente, existe el riesgo de emplear modelos de altas prestaciones para tareas que podrían resolverse con opciones más económicas. La ausencia de un presupuesto compartido o de límites por equipo impide monitorear qué procesos concentran el gasto.
4. Fragmentación del conocimiento generado. Este aspecto afecta especialmente al diseño de Hermes. Sus habilidades y memoria se estructuran de forma aislada por perfil. Si el agente de un ingeniero ha recopilado procedimientos operativos durante meses, dicha información permanece en su equipo local sin integrarse en la organización. El uso de habilidades personales en un gateway compartido en OpenClaw mitiga esta limitación, pero únicamente dentro de un mismo host.
TrueForge es el agent harness de código abierto y neutral respecto a proveedores desarrollado por TrueFoundry. Cuenta con licencia MIT, dispone de documentación en trueforge.dev y se puede ejecutar de forma local mediante npx @truefoundry/trueforge o bien como despliegue de equipo mediante Docker Compose o Helm.
TrueForge no se plantea como un sustituto directo de OpenClaw o Hermes, sino como una solución diseñada para entornos multiusuario. En lugar de vincular el runtime a un proveedor de modelos concreto, gestiona el bucle del agente, la ejecución de herramientas, el contexto, las aprobaciones y el aislamiento (sandboxing), permitiendo integrar tus propios modelos, servidores MCP, conectores MCP e infraestructura. Además, incorpora de forma nativa acceso centralizado a MCP, credenciales, aprobaciones con intervención humana (human-in-the-loop), observabilidad y gobernanza.
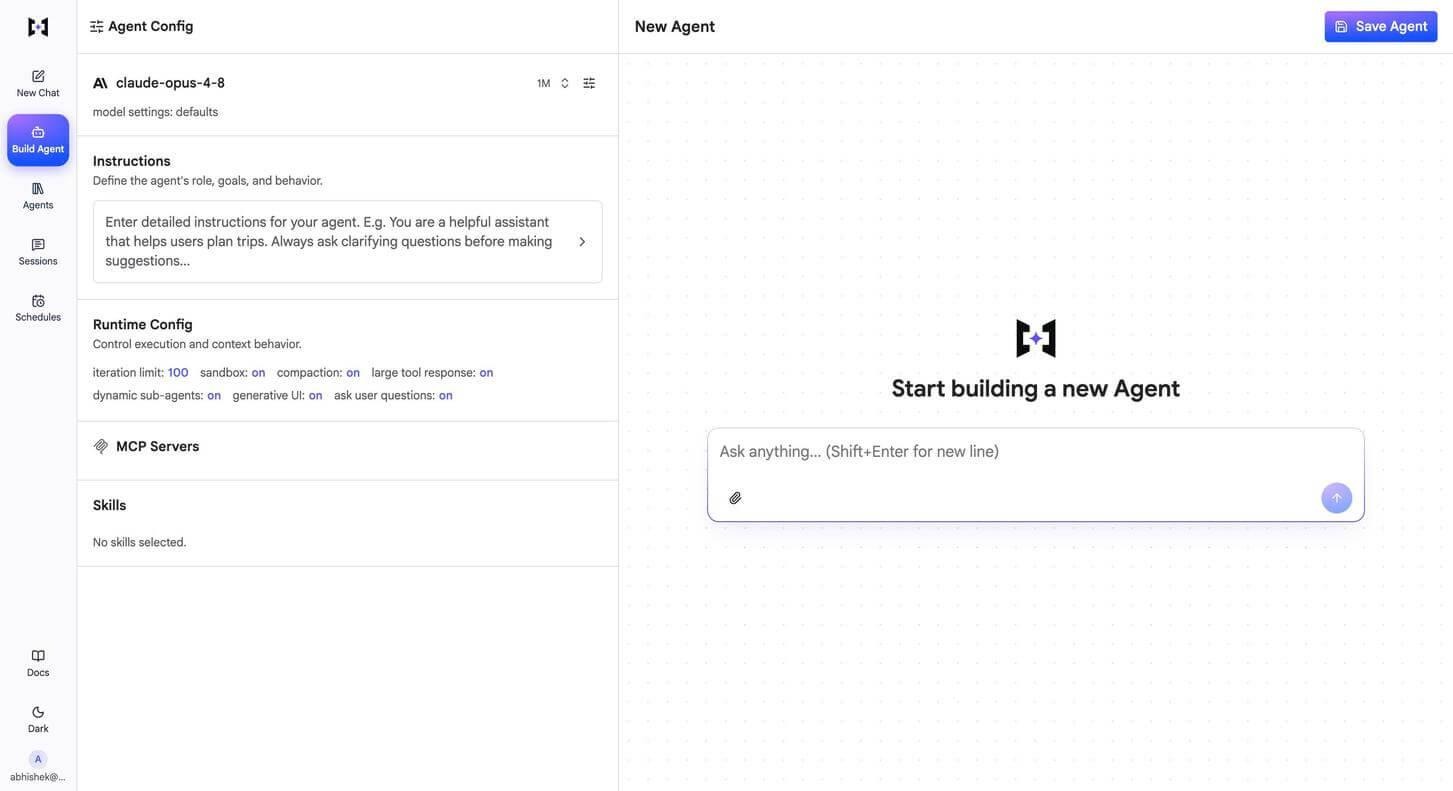
Al desacoplar el runtime de la capa de modelos, los equipos pueden alternar entre proveedores o redirigir cargas de trabajo sin necesidad de redefinir el agente. Las sesiones son accesibles para todo el equipo en lugar de quedar almacenadas en el entorno local de un solo usuario.
En las pruebas comparativas realizadas por TrueFoundry frente a Claude Managed Agents, TrueForge alcanzó una precisión equivalente en las tareas (aproximadamente 11 de 14) utilizando un volumen significativamente menor de tokens sobre el mismo modelo. Con Opus 4.8, esto supuso una reducción del coste cercano al 30% por ejecución. Al realizar la misma prueba con GLM-5.2, se mantuvo el nivel de precisión con un coste de 2,90 $ frente a los 11,80 $ de referencia, lo que representa una reducción aproximada del 75%.
El segundo factor de optimización de costes se encuentra en el AI Gateway. Su funcionalidad de enrutamiento automático (Auto Routing) clasifica las peticiones según su complejidad y las redirige al nivel de modelo adecuado, evitando el uso por defecto de modelos de altas prestaciones. En un conjunto de 550 prompts, el enrutamiento dinámico entre Haiku, Sonnet y Opus redujo los costes un 69% manteniendo el 98% de la calidad de referencia, mientras que la latencia media disminuyó de 7,6 a 4,0 segundos. En escenarios con tráfico de producción, la reducción de costes alcanzó hasta un 80%.
El gateway añade una latencia mínima de 3 a 4 ms, procesa más de 350 RPS por vCPU y permite gestionar más de 1.000 LLM tras una única API compatible con OpenAI, lo que facilita su integración delante de cualquier agente.

OpenClaw y Hermes Agent destacan en sus respectivos ámbitos. OpenClaw se ha centrado en resolver la accesibilidad del agente, desarrollando la integración de canales más completa dentro del código abierto. Hermes se ha enfocado en la retención de información, implementando un bucle de aprendizaje que incrementa el valor de la herramienta con el uso continuado. A nivel individual, la elección dependerá de las necesidades específicas de cada proyecto, existiendo la posibilidad de migrar entre ambas plataformas mediante las herramientas de importación disponibles.
Sin embargo, el reto surge al escalar estas soluciones a nivel corporativo. Como indica la documentación de ambos proyectos: un gateway representa un único dominio de confianza y la memoria permanece vinculada a cada perfil individual. Son definiciones de arquitectura deliberadas. No obstante, las organizaciones que operan con múltiples agentes requieren mecanismos centralizados para la rotación de credenciales, auditoría unificada, control presupuestario y supervisión de los modelos utilizados. Estos requerimientos corresponden al plano de control y persisten independientemente del harness seleccionado.
Para mantener la autonomía del código abierto incorporando esta capa de gestión empresarial, TrueForge y el AI Gateway ofrecen una arquitectura diseñada para este propósito.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Elija OpenClaw si el valor está en el alcance: quiere un único asistente que responda en Telegram, Slack, WhatsApp y su teléfono, con aplicaciones nativas y más de treinta canales. Elija Hermes si el valor está en la acumulación: quiere un agente que escriba sus propias skills, mantenga una memoria seleccionada y pueda ejecutarse en modo serverless en Modal o Daytona, de modo que apenas cueste nada cuando está inactivo. Ambos tienen licencia MIT y son autoalojados, así que la decisión depende del encaje, no de la dependencia del proveedor.
Por la señal bruta de GitHub, OpenClaw es mayor: 390.174 estrellas frente a 247.589 a 21 de septiembre de 2026. Ambos están en el nivel superior de los proyectos de IA de código abierto y ambos publican versiones cada semana. El número de estrellas mide la atención, no la idoneidad, así que tómelo como contexto y no como un veredicto.
Sí, pero entienda qué está cambiando. La configuración para equipos de OpenClaw es, deliberadamente, un único dominio de confianza por gateway, y así lo indica. Si necesita usuarios que no confían entre sí, presupuestos por equipo, rotación centralizada de credenciales o una única pista de auditoría, lo que quiere es un plano de control de agentes junto al harness o en su lugar: eso es lo que ofrecen TrueForge y el AI Gateway.
El software es gratuito y tiene licencia MIT. Usted paga la inferencia de los modelos y la infraestructura en la que lo ejecute. Nous Portal ofrece niveles de pago opcionales (20, 100 y 200 $ al mes a septiembre de 2026) que incluyen créditos de modelos y herramientas alojadas, pero puede usar su propio proveedor.
Sí, con licencia MIT en github.com/truefoundry/trueforge, y con documentación en trueforge.dev. Ejecútelo en local con npx @truefoundry/trueforge o despliéguelo para un equipo con Docker Compose o Helm.
Sí. TrueFoundry incluye un MCP Gateway, un Agent Gateway y un registro de agentes y de MCP con control de acceso a nivel de herramienta, de modo que los agentes creados con cualquier framework pueden gobernarse desde un único plano de control.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















