



November 10, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
MCP proporciona a clientes y servidores una forma estándar de descubrir e invocar herramientas. De forma deliberada, no estandariza una interfaz de usuario de aprobación ni un flujo de trabajo con intervención humana (human-in-the-loop). La especificación de herramientas del 28-07-2026 establece que las implementaciones tienen plena libertad para elegir su modelo de interacción, aunque recomienda que las aplicaciones permitan a los usuarios denegar las invocaciones de herramientas. Las MCP Tool Approvals de TrueFoundry se sitúan precisamente en ese espacio de implementación: el Gateway puede pausar una llamada que coincida con una regla (tools/call), crear una solicitud de aprobación, notificar a un aprobador y devolver un resultado correcto que contenga metadatos de aprobación específicos de TrueFoundry; de este modo, un emisor compatible puede distinguir entre esperando aprobación y error de ejecución de la herramienta. El valor de ingeniería no radica en que MCP haya estandarizado la aprobación (no lo ha hecho), sino en que la aprobación se puede aplicar en un límite de herramienta compartido, delimitada a una identidad y herramienta concretas, y correlacionada con la ruta de ejecución sin convertir una decisión humana transitoria en una directiva de autorización permanente.
La distinción más importante radica entre lo que estandariza MCP y lo que implementa el Gateway. MCP estandariza el descubrimiento de herramientas, la invocación, los esquemas, los resultados y, en la revisión del 28-07-2026, formas más completas para que un flujo de trabajo de herramientas requiera información adicional. La guía de interacción con el usuario de la especificación es intencionadamente más flexible: las aplicaciones deben hacer visibles la exposición e invocación de herramientas y deben ofrecer a un ser humano la capacidad de denegar operaciones, pero el protocolo no exige una interfaz de confirmación particular ni un ciclo de vida de aprobación específico. Eso deja margen para que un gateway imponga directivas a nivel de toda la organización sin fingir que su objeto de directiva forma parte de MCP en sí.
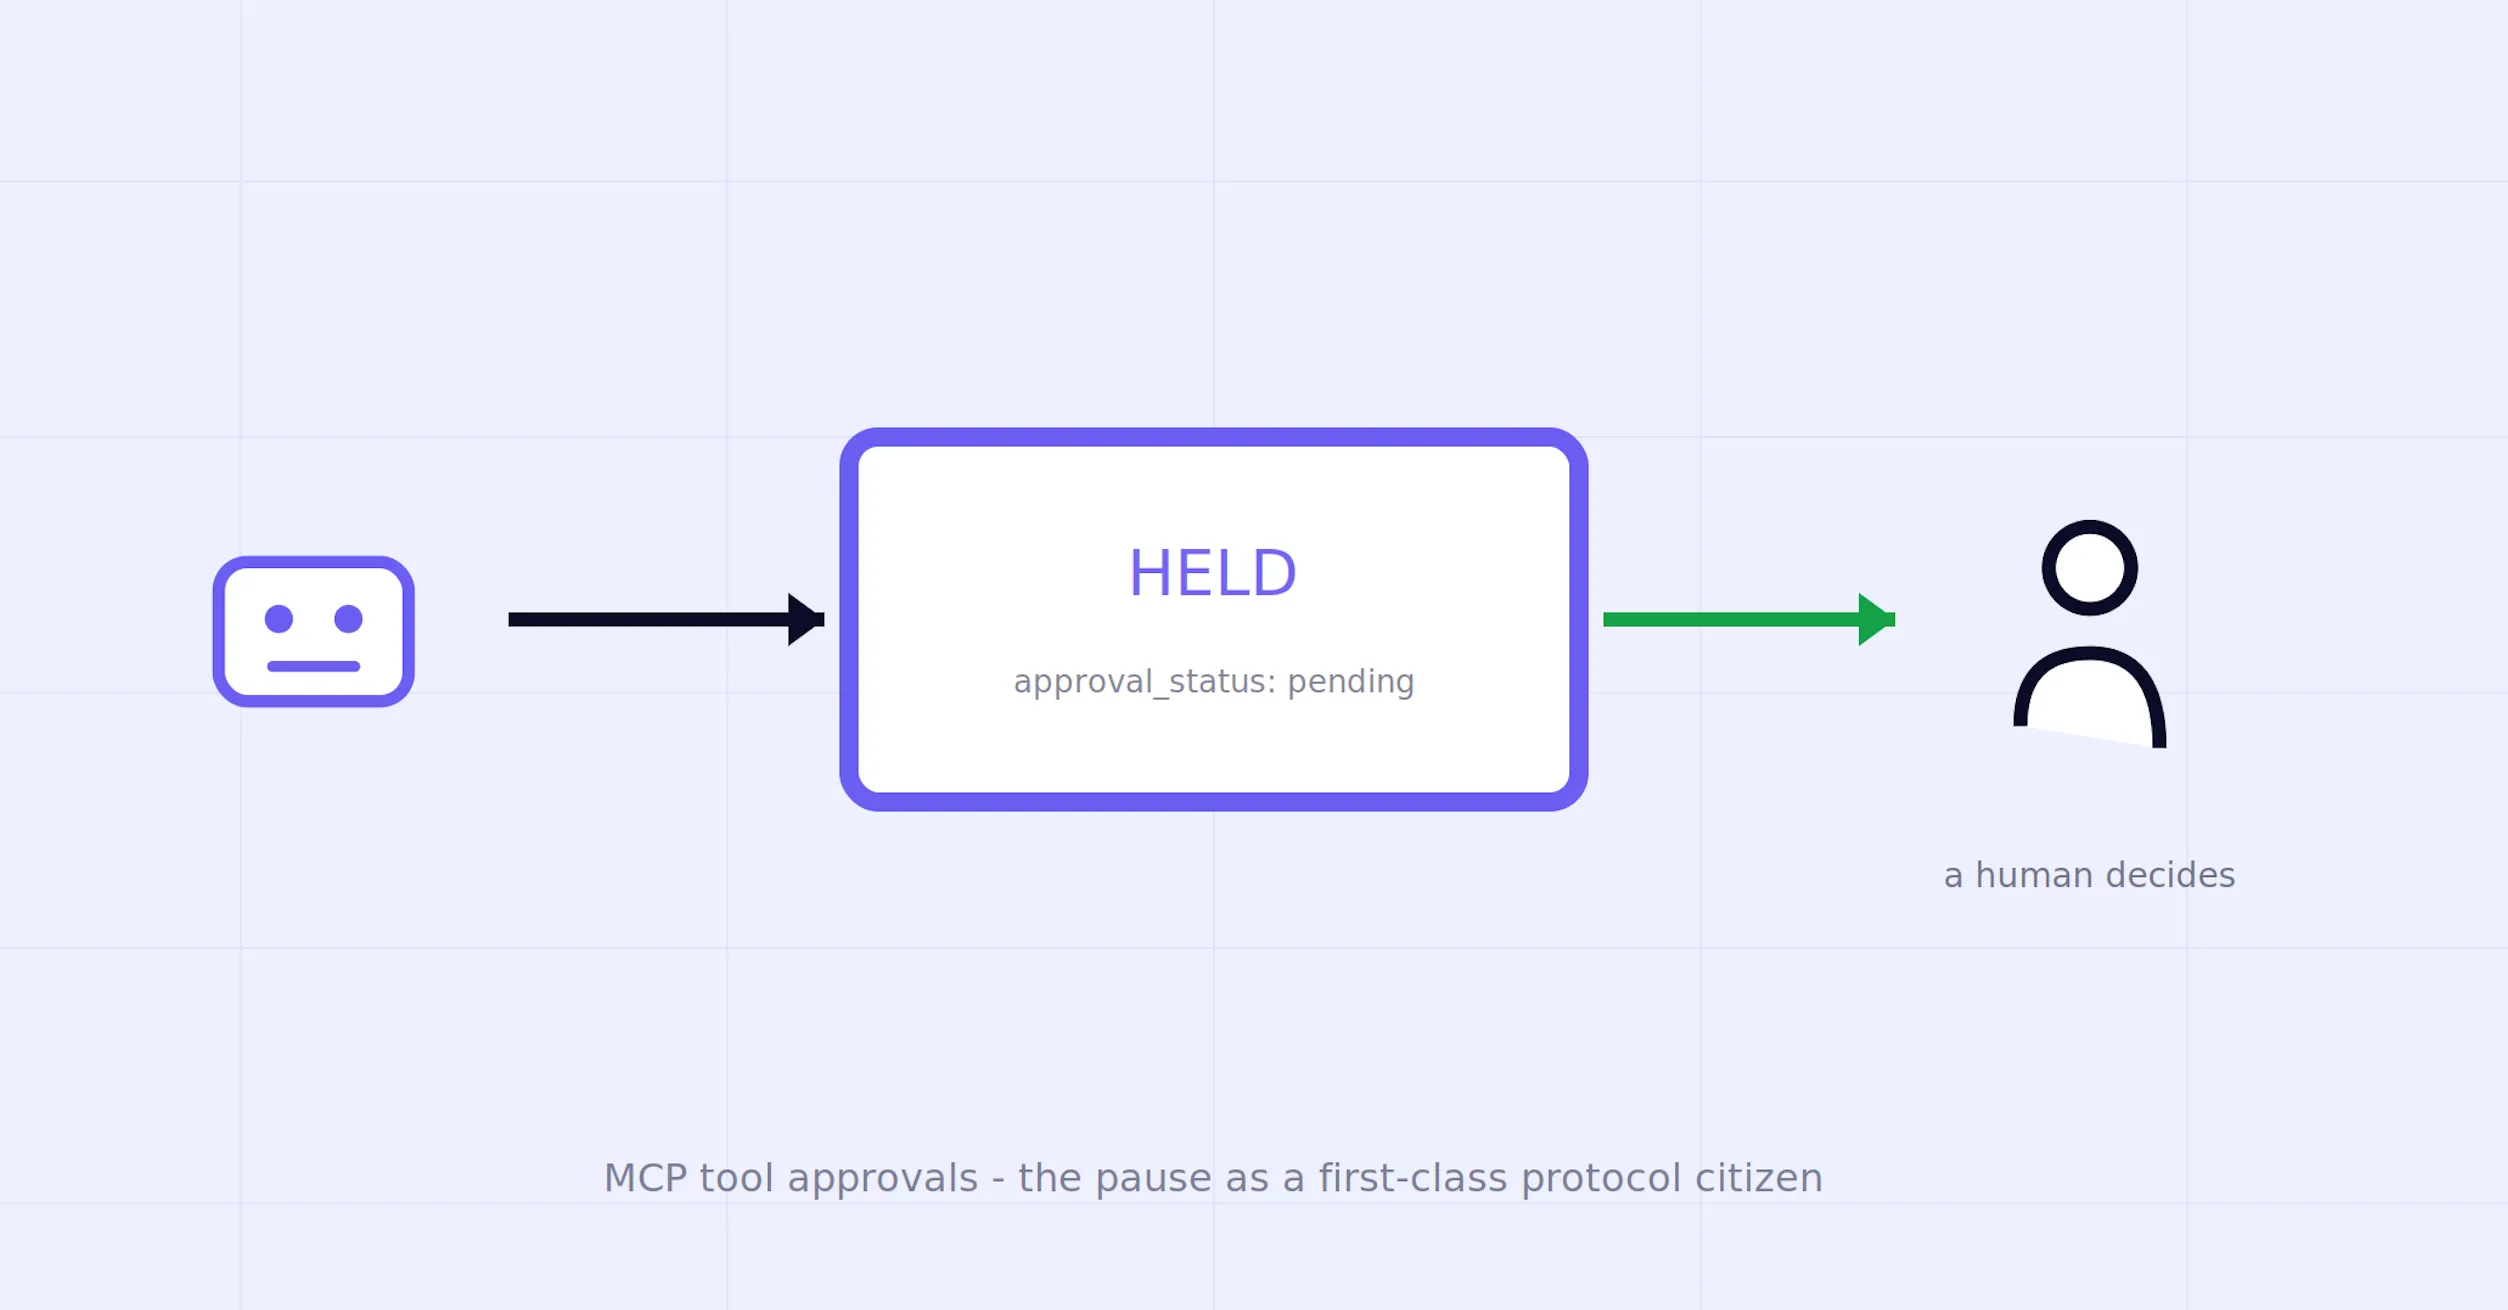
El flujo documentado de TrueFoundry se puede interpretar en seis pasos. Una llamada a una tools/call llega al MCP Gateway y coincide con una directiva de aprobación; el Gateway pausa la llamada en lugar de invocar la herramienta descendente; crea o reutiliza la solicitud de aprobación pendiente y notifica a la ruta de aprobadores configurada; el emisor recibe un resultado correcto cuyo _meta.approval_status comunica que la ejecución está pendiente; un ser humano aprueba o deniega; y, tras la aprobación, el Gateway libera la ejecución de acuerdo con la validez configurada. Las llamadas repetidas para el mismo contexto pendiente de solicitante/herramienta pueden reutilizar la solicitud pendiente en lugar de generar una nueva notificación de aprobación cada vez.
La pausa es un estado a nivel de implementación, no un error de protocolo. Es un buen contrato de cliente porque un orquestador que comprenda los metadatos puede ramificar su lógica según el estado "esperando aprobación" en lugar de tratar la herramienta como no disponible. Sin embargo, la exigencia es explícita: no se garantiza que los clientes que no comprendan los metadatos de TrueFoundry esperen correctamente. La especificación MCP del 28-07-2026 también define resultados input_required para solicitudes con múltiples ida y vuelta y traslada las Tasks de larga duración a una extensión; se trata de mecanismos MCP estandarizados con semánticas de red diferentes. Por lo tanto, el control de aprobación debe describirse como compatible con un entorno MCP cada vez más interrumpible, y no como una MCP Task insertada por el Gateway.
La vinculación de auditoría es correlación, no magia. Los metadatos de los resultados documentados proporcionan a la ruta de ejecución un estado de aprobación y un identificador de solicitud que pueden utilizarse para correlacionar la llamada con el flujo de trabajo de aprobación. No asuma que cada carga útil de resultado de herramienta contiene por sí misma la identidad del aprobador, la marca de tiempo de la decisión, el motivo o la ventana de validez, a menos que esos campos estén presentes de forma independiente en el registro o traza de aprobación. Ser "correlacionable con una decisión de aprobación" es la propiedad defendible; ser un "registro de cumplimiento autosuficiente" no lo es.

La función de aprobación es más fácil de analizar cuando se trata como un punto de control de autorización delimitado en lugar de como una capa de seguridad universal. Hay cuatro propiedades relevantes.
En primer lugar, la validez cambia el significado de "aprobado". Con una validez de una sola ejecución, la aprobación está vinculada a la ejecución pendiente y a una decisión con intervención humana (human-in-the-loop). Con una concesión basada en tiempo, la decisión humana crea una autorización temporal para invocaciones posteriores de la misma tupla solicitante + servidor MCP + herramienta hasta que expire la ventana. Esto resulta útil cuando la confirmación repetida no aportaría valor analítico, pero también significa que los conjuntos de argumentos posteriores pueden ejecutarse sin una nueva revisión humana. Cuanto más sensible a los argumentos o irreversible sea la acción, más justificada estará la aprobación para una sola ejecución o una directiva adicional a nivel de argumentos.
En segundo lugar, el ámbito delimitado al solicitante evita la transferencia de aprobaciones. Una aprobación concedida a una identidad no debe autorizar silenciosamente a otra identidad simplemente porque ambos agentes accedan al mismo servidor y herramienta. Esto convierte a la identidad resuelta del solicitante en parte del límite de seguridad, no solo en una etiqueta de auditoría.
En tercer lugar, la denegación es efímera por diseño. Una denegación responde "ahora no" a la solicitud pendiente. Si una identidad nunca debería llamar a la herramienta, la respuesta duradera corresponde al acceso al servidor, a la exposición de herramientas o a otra capa de directivas permanente. Mantener estos conceptos separados evita que una cola de decisiones de aprobación puntuales se convierta en una base de datos de autorización accidental.
En cuarto lugar, la precedencia de directivas requiere un lenguaje preciso. La coincidencia del ámbito y la duración de la concesión son cuestiones distintas. Una configuración de aprobación más específica determina qué directiva de herramienta se aplica, mientras que la validez debe resolverse hacia la duración más restrictiva cuando corresponda. No sintetice ambas ideas bajo el lema "la directiva más restrictiva gana" sin especificar qué dimensión se está resolviendo.
La aprobación humana solo aporta seguridad cuando la decisión humana contiene información que la directiva estática no posee. Si la respuesta está efectivamente predeterminada, el control se convierte en latencia más un evento de auditoría, no en un juicio de valor. Por lo tanto, el objetivo de diseño no es "aprobar más"; es enviar las decisiones residuales y dependientes del contexto a las personas y codificar todo lo demás como directiva.
Comience por regular una pequeña clase de acciones de gran trascendencia: mutaciones destructivas, cambios en producción, comunicaciones externas, operaciones costosas u otras llamadas donde el contexto pueda alterar la respuesta. Enrute las solicitudes a propietarios designados, no a audiencias amplias. Mantenga la ventana de validez proporcional a la cantidad de autoridad que debe crear una sola decisión. Y trate el comportamiento de derivación al administrador (fallback-to-admin) como una excepción operativa a supervisar, ya que un servidor sin un aprobador responsable puede transformar un control de seguridad en un cuello de botella.
Mida la eficacia del control, pero distinga entre las métricas que debe operar y las métricas que el producto documenta actualmente como integradas. Entre las métricas de aprobación útiles se incluyen la latencia desde la creación hasta la decisión, la tasa de aprobación/denegación, la frecuencia de nuevas solicitudes tras la expiración, la proporción de invocaciones reguladas que utilizan una sola ejecución frente a concesiones basadas en tiempo, y la fracción enrutada a través de la derivación al administrador. El Metrics Dashboard documentado de TrueFoundry expone el rendimiento, la latencia y los errores de herramientas/solicitudes MCP; actualmente no documenta un panel nativo para la latencia de aprobación, la tasa de aprobación o los patrones de renovación. Si necesita esas mediciones específicas de aprobación, calcúlelas a partir de los registros de aprobación o los eventos exportados disponibles en su despliegue, en lugar de atribuirlos a la vista genérica de métricas de MCP.

La auditoría del control. Para cada herramienta regulada, responda a siete preguntas: ¿Por qué se necesita a un ser humano en lugar de una directiva estática? ¿La validez es de una sola ejecución o basada en tiempo? Si es basada en tiempo, ¿qué cambios posteriores en los argumentos pueden producirse sin reconfirmación? ¿Qué identidad resuelta es propietaria de la concesión? ¿Quién es el aprobador designado y cuál es la alternativa? ¿Puede el cliente emisor reconocer explícitamente y reintentar la convención de resultado pendiente? Y si la regulación depende de anotaciones MCP como destructiveHint, ¿el servidor es de confianza o la organización ha clasificado la herramienta de forma independiente? A continuación, verifique que el ID de la solicitud de aprobación se pueda correlacionar con la ejecución de la herramienta correspondiente y el registro de la decisión. El objetivo es obtener evidencia de una decisión real, no un gran volumen de eventos "aprobados".
Una ruta de herramientas en producción necesita varios controles con tareas distintas. El registro o proceso de admisión determina qué servidores y herramientas se permiten en la infraestructura. La autenticación resuelve quién es el emisor. El control de acceso determina a qué herramientas puede acceder ese emisor. Los guardrails previos a la herramienta inspeccionan o transforman la invocación. La Tool Approval puede pausar una llamada permitida para obtener una decisión humana. El Gateway aplica esa pausa. El servidor MCP descendente ejecuta el efecto secundario. Los guardrails posteriores a la herramienta inspeccionan el resultado. Las trazas y los registros de aprobación proporcionan la cadena de evidencias.
Esto también aclara la relación con la función Agent Harness human-in-the-loop. El Harness puede pausar un agente gestionado antes de una llamada a una herramienta sensible, emitir tool.approval_required, finalizar el turno actual y reanudar la misma sesión cuando llega un UserToolApprovalEvent. Las Gateway Tool Approvals aplican directivas en el límite compartido de MCP. Ambos pueden regular la ejecución de herramientas; se diferencian en el ciclo de vida y la ubicación, no porque uno sea un "punto de control de razonamiento" genérico y el otro sea el único control de herramientas.
Existen límites que conviene exponer con claridad. La aprobación no sustituye a la autorización. Un ser humano aún puede ser engañado por una descripción de herramienta maliciosa o por argumentos manipulados, por lo que la evaluación de admisión y los controles a nivel de argumentos siguen siendo necesarios. Las anotaciones de herramientas no son de confianza simplemente porque lleguen a través de MCP. Las concesiones basadas en tiempo intercambian deliberadamente la revisión continua por una comodidad acotada. La disponibilidad humana introduce latencia y puede convertirse en una dependencia de fiabilidad. Y una directiva de Gateway no puede gobernar el tráfico MCP que eluda dicho Gateway.
Por lo tanto, la afirmación arquitectónica duradera es más concreta que "la pausa se convirtió en un elemento de primer nivel del protocolo", y resulta más sólida por su precisión: MCP estandariza el sustrato de llamada a herramientas y ahora admite flujos de trabajo interrumpidos más complejos; la semántica de aprobación empresarial sigue siendo una elección de implementación y de directivas. Un Gateway compartido puede hacer que esa elección sea aplicable centralmente, delimitada a la identidad, acotada en el tiempo y auditable.
input_required, anotaciones de herramientas); Publicación de la especificación MCP 28-07-2026 (extensión Tasks y resumen de revisiones).Los detalles mecánicos del producto descritos en este artículo se basan en la documentación actual de TrueFoundry; las afirmaciones sobre el protocolo se fundamentan en la especificación MCP del 28-07-2026 y el material oficial de la versión. Las semánticas de resultado pendiente y de concesión de aprobación de TrueFoundry son convenciones a nivel de producto, no estados de aprobación estandarizados por MCP. Las métricas operativas específicas de aprobación propuestas anteriormente son mediciones recomendadas, no afirmaciones de que el Metrics Dashboard actual incluya paneles dedicados a la aprobación. El comportamiento del producto y la documentación pueden cambiar; verifique la documentación vigente antes de asumir los nombres de campos o la semántica de directivas como un contrato de compatibilidad.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















