



November 6, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Los agentes de IA se están convirtiendo rápidamente en el mando a distancia universal para el trabajo empresarial. Leen de Jira, escriben en Slack, consultan el almacén de datos, abren pull requests y encadenan una docena de herramientas para completar una sola tarea. El Model Context Protocol (MCP) es lo que lo hace posible: proporciona a los agentes una forma estándar de descubrir y llamar a esas herramientas.
Pero MCP responde a cómo un agente habla con una herramienta. No responde a la pregunta que todos los equipos de seguridad se hacen ahora: ¿qué agentes tienen permiso para acceder a qué sistemas, en nombre de quién, con qué alcance y quién puede ver y revocar eso?
Ese vacío es exactamente lo que cierra Cross App Access (XAA). Y encaja casi perfectamente con lo que un MCP gateway está diseñado para hacer. Esta publicación explica qué es XAA, por qué es importante y cómo lo implementa el TrueFoundry MCP Gateway, convirtiendo a tu proveedor de identidad en el plano de control para cada conexión de agente a herramienta en tu organización.
Hoy en día, cuando un usuario conecta un cliente MCP (una aplicación de IA como Claude, Cursor o VS Code) a un servidor MCP (Slack, Atlassian, un servicio interno), el intercambio de autorización suele ocurrir directamente entre esas dos aplicaciones. El patrón se parece a una de estas dos cosas, y ambas son problemáticas a escala empresarial:
El resultado es la IA en la sombra (shadow AI): una red dispersa y no gestionada de conexiones de agente a aplicación que los equipos de TI y seguridad no pueden inventariar ni controlar. Los administradores no pueden responder a "¿qué clientes de IA pueden actuar en Atlassian como este usuario y con qué alcances?", y no pueden desactivarlo en un solo lugar cuando se desvincula a un empleado o a un agente.
TrueFoundry ya resuelve gran parte de esto centralizando el acceso a MCP a través de un gateway único y gobernado: un único punto de entrada, RBAC hasta el nivel de herramienta, una bóveda de credenciales segura y una traza de auditoría completa. XAA cierra la última brecha: vuelve a situar al propio proveedor de identidad en la decisión de autorización, de modo que las mismas políticas que gobiernan el resto de tu stack gobiernen ahora a tus agentes.
Cross App Access (XAA) es una extensión de OAuth 2.0 que permite a un proveedor de identidad empresarial mediar y aprobar la conexión entre dos aplicaciones, en lugar de que esas dos aplicaciones establezcan confianza directamente. Fue introducido por Okta en junio de 2025, adoptado por el IETF OAuth Working Group en septiembre de 2025 e incorporado a MCP en noviembre de 2025 como la extensión de autorización conocida como Enterprise-Managed Authorization (EMA). Esa extensión alcanzó el estado estable en junio de 2026.
Una breve nota sobre la terminología, porque verá ambos nombres en la práctica:
Utilizaremos "XAA" en todo momento, pero el punto importante es que se trata de un estándar abierto. Cualquier IdP puede implementar ID-JAG, y cualquier servidor, cliente o gateway de MCP puede ser compatible con él.
XAA define una clara separación de responsabilidades:
La magia de XAA radica en que reemplaza el paso manual de consentimiento por aplicación por un intercambio de tokens regido por políticas que gestiona el IdP:
Dado que la resource app ya confía en las claves de firma del IdP del SSO, no se necesita ninguna nueva infraestructura de confianza. El IdP aplica la política una vez, emite tokens con ámbito de corta duración y registra cada concesión, y el usuario nunca ve una solicitud de consentimiento. Las decisiones de autorización pasan de la capa de aplicación a la capa de identidad, donde son auditables y revocables.
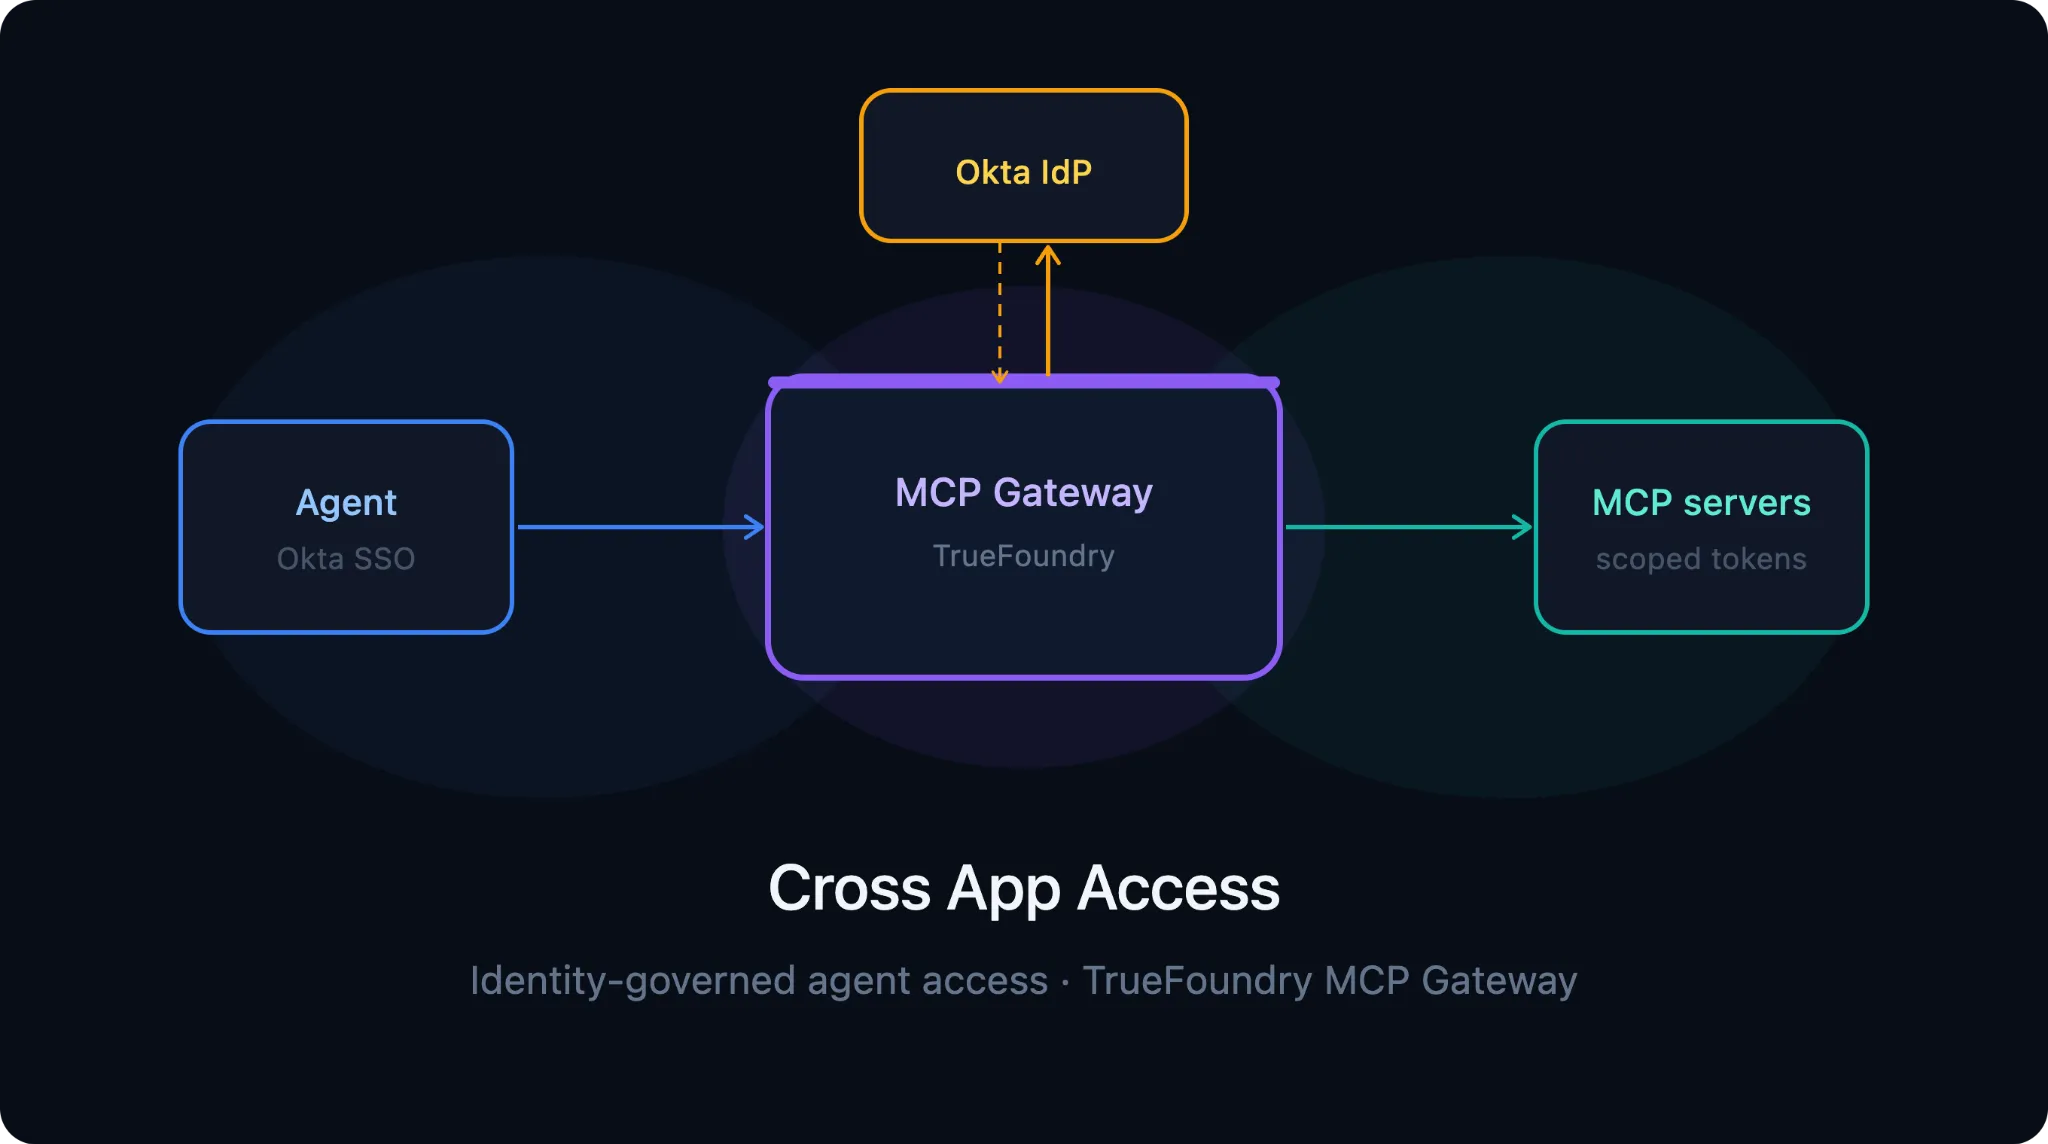
Un gateway de MCP es el lugar ideal para implementar XAA, porque el gateway ya se encuentra exactamente en el punto donde la requesting app se encuentra con la resource app. La arquitectura de autenticación de TrueFoundry se diseñó en torno a una separación deliberada entre la autenticación entrante (cómo los clientes demuestran quiénes son ante el Gateway) y la autenticación saliente (cómo el Gateway llega a los servidores de MCP descendentes). Esa separación tiene precisamente la forma que requiere XAA.
TrueFoundry admite XAA asumiendo el Gateway el rol de requesting app. Aquí está el flujo principal.
La aplicación del agente autentica al usuario una sola vez con Okta y recibe un token de Okta. A partir de ese momento, simplemente pasa ese token al Gateway en cada solicitud: no necesita implementar XAA por sí misma ni obtener sus propias aserciones delimitadas. El Gateway se encarga del resto:
El usuario inicia sesión una sola vez en la aplicación del agente. Nunca ve una pantalla de consentimiento de OAuth por servidor y el agente nunca conserva credenciales permanentes para ninguna herramienta descendente (downstream).
Esto se basa directamente en el modelo de autenticación de entrada existente de TrueFoundry (tokens del Identity Provider y Token Passthrough), donde el Gateway actúa como la aplicación solicitante de XAA, realizando el intercambio de tokens y delimitando el alcance de cada aserción al servidor específico en uso.
La mayoría de los servidores MCP existentes (servicios internos, herramientas adaptadas con OpenAPI, servidores de terceros) no implementan XAA de forma nativa, y muchos nunca lo harán. Aquí es donde un gateway demuestra su valor.
Dado que el Gateway finaliza el flujo de identidad de forma centralizada, puede aplicar el gobierno de XAA a cualquier servidor MCP, independientemente de si el servidor admite el estándar o no. Una vez que se cumple la política y se dispone de un token delimitado, el Gateway gestiona la conexión descendente utilizando el método que ese servidor realmente entienda: OAuth 2.0 por usuario, client credentials, una API key compartida del vault seguro, token passthrough o encabezados personalizados. El servidor MCP obtiene una autorización gobernada a nivel empresarial y con el IdP integrado sin escribir una sola línea de código de intercambio de tokens, y usted obtiene un punto de control XAA coherente en todo su ecosistema de herramientas en lugar de un parche de servidores "preparados para XAA" y "heredados".
Considere a un desarrollador que le pide a Cursor clasificar un incidente: obtener los tickets de Atlassian relacionados, consultar el hilo relevante de Slack y resumir el historial de despliegues.
No se crearon claves nuevas. No se dejaron privilegios permanentes. Seguridad revisó la política una sola vez, en Okta.
Okta agrupa el ecosistema XAA en tres capas: aplicaciones solicitantes (los clientes y agentes), aplicaciones de recursos (las herramientas que contienen datos) y la infraestructura de identidad y capa de gateway que enruta y asegura el tráfico intermedio. TrueFoundry se sitúa directamente en esa tercera capa.
La combinación es natural y complementaria:
Juntos permiten a una empresa responder a la pregunta clave en cualquier revisión moderna de seguridad de AI — "¿podemos gobernar esto en nuestro IdP?" — con un sí contundente: su proveedor de identidad decide qué clientes de AI se conectan, a qué servidores MCP, con qué alcances, y puede revocarlo todo de forma centralizada.
Si ya está ejecutando el MCP Gateway de TrueFoundry, la compatibilidad con XAA amplía el modelo de autenticación que utiliza hoy: registre Okta como Identity Provider, asigne los grupos de Okta a los equipos de TrueFoundry e integre sus servidores MCP (nativos de XAA o no) bajo una única puerta de acceso gobernada por la identidad.
Si estás evaluando cómo desplegar agentes de AI a escala sin heredar la dispersión de credenciales ni el riesgo de shadow-AI, esta es la base: basada en estándares, mediada por IdP y construida sobre OAuth y OpenID Connect en los que ya confías.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















