



noviembre 20, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
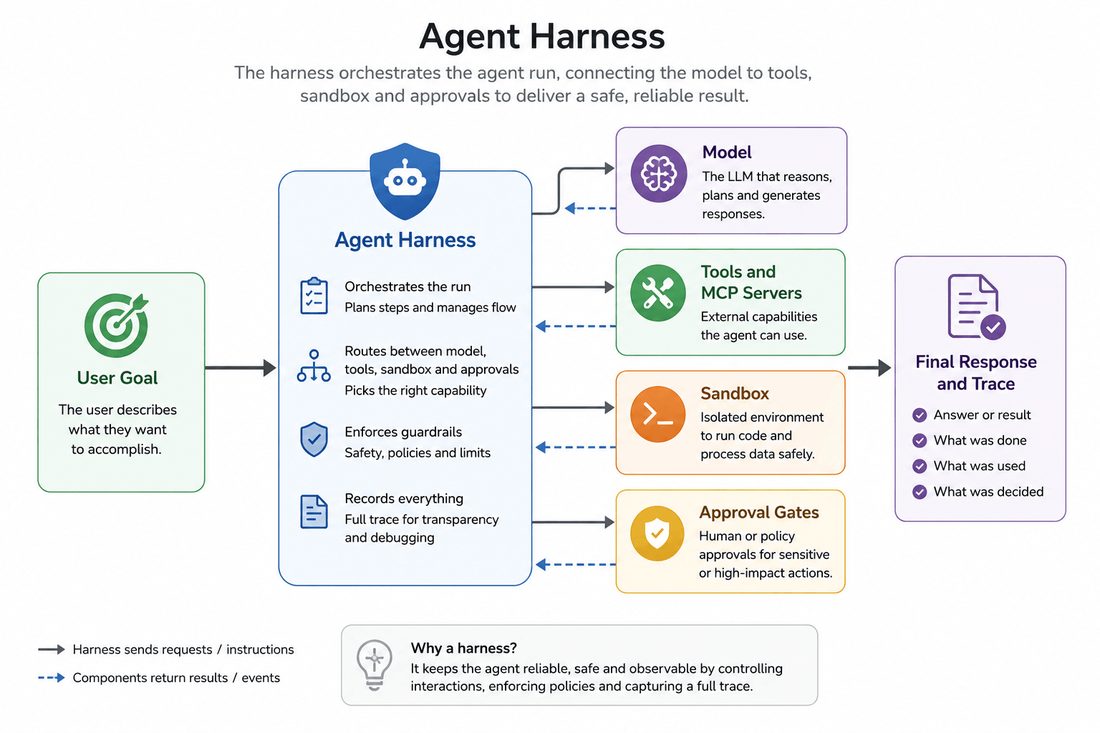
Cada era del software empresarial desarrolla una capa que parece secundaria hasta que las decisiones operativas se acumulan en ella. En la era cliente-servidor solía ser el servidor de aplicaciones; en la era de la nube, el orquestador de contenedores; en la era de los datos, el programador de pipelines. El patrón no consiste en que el componente aclamado desaparezca, sino en que una proporción creciente de la diferenciación operativa se desplaza hacia la maquinaria que lo ejecuta. Para los agentes de IA, esa maquinaria tiene un nombre. La documentación de TrueForge define el harness de agente claramente: «la capa de runtime alrededor de un LLM que lo convierte en un agente fiable y de larga ejecución». Gran parte de la experiencia operativa de un agente en una empresa (si una ejecución sobrevive a un reinicio, si una acción configurada de alto riesgo espera a un humano, si el contexto de trabajo se compacta o se descarga, si el código se ejecuta dentro de un sandbox y si un fallo se puede reconstruir a posteriori) se moldea en esa capa de runtime, en el bucle de ejecución entre el modelo y el mundo. Hemos estado llamando a la disciplina de diseñar ese ciclo ingeniería de bucles (loop engineering), y los benchmarks publicados incluyen las mediciones. Este artículo no contiene ninguna deliberadamente. En su lugar, expone el argumento estratégico: a medida que la elección del modelo se vuelve más portable para un conjunto creciente de cargas de trabajo, el bucle se asemeja cada vez más al middleware porque concentra las decisiones de persistencia, contexto, aprobación, aislamiento u observabilidad. Los estándares abiertos y las implementaciones de código abierto pasaron a ser estratégicamente importantes en varias categorías anteriores de middleware; esa historia sirve de contexto (no de prueba) para la decisión de TrueFoundry de publicar su propio harness como código abierto.
Un modelo es una capacidad; un bucle es un lugar donde se pueden aplicar políticas. La distinción se vuelve concreta cuando se enumera lo que el bucle media en cada vuelta. Si una llamada a una herramienta configurada que escribe en un sistema de producción prosigue o se detiene (la tabla de capacidades de TrueForge resume su versión en pocas palabras: «Pausa antes de usar herramientas MCP de escritura o destructivas»). Si el estado de la sesión sobrevive a reconexiones y reinicios (la documentación del harness convierte esto en una propiedad del runtime en lugar de una instrucción del prompt). Si el código generado puede ver las credenciales del harness (el diseño del sandbox de TrueForge mantiene los secretos en el harness y aprovisiona cómputo solo cuando es necesario). Si una tarea larga recorta o descarga contexto; si una subtarea delegada devuelve su resultado final en lugar de toda su transcripción de trabajo: estas también son elecciones del runtime. Ninguna de ellas se aplica de forma fiable únicamente mediante el comportamiento del modelo. Cada una es una decisión operativa que una organización puede querer aplicar de manera consistente, y esa es una razón por la que el bucle empieza a parecerse al middleware: es donde la intención operativa puede convertirse en un comportamiento repetible. Vale la pena ver la tabla de equivalencias completa, porque el patrón es el argumento en sí:
Las decisiones del bucle se acumulan de forma diferente a las instrucciones del prompt porque la política del runtime puede mediar cada turno de forma determinista. Si se cambia el lugar donde ocurre la compactación, cada tarea de larga ejecución que use ese runtime puede heredar el cambio. Si se añade un límite de aprobación, una clase de acciones de riesgo ahora requiere un paso de autorización explícito en lugar de confiar únicamente en la disciplina del comportamiento; los fallos de configuración, las omisiones y las malas aprobaciones siguen siendo posibles. El mecanismo resulta familiar desde la época del middleware (definir un control una vez, aplicarlo de forma consistente) y explica por qué la atención de la ingeniería senior se desplaza hacia el runtime. La ingeniería de prompts pregunta qué decirle al modelo. La ingeniería de contexto pregunta qué mostrarle. La ingeniería de bucles pregunta qué hace el sistema entre las llamadas al modelo, y esa pregunta pertenece tanto a la ingeniería de plataformas y seguridad como a los autores de prompts.
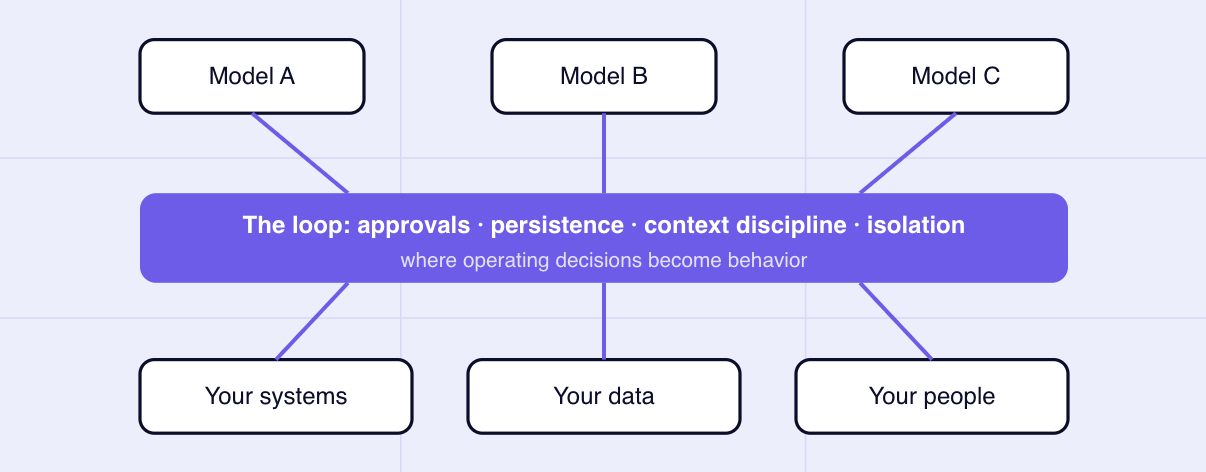
Si el bucle es donde habita su criterio operativo, la siguiente pregunta resulta incómoda: ¿hasta qué punto es inspeccionable y portable? El registro histórico es mixto, razón por la cual la lección útil es más precisa que «el middleware siempre se convierte en código abierto». Los servidores de aplicaciones empresariales todavía incluyen importantes productos propietarios junto con estándares e implementaciones abiertas. Por el contrario, la orquestación de contenedores convergió fuertemente en torno a Kubernetes como código abierto, y la programación de flujos de trabajo cuenta con sistemas de código abierto influyentes como Apache Airflow junto con alternativas gestionadas. El patrón recurrente no es la inevitabilidad; es que, una vez que una capa operativa se vuelve estratégicamente importante, las empresas suelen valorar las interfaces abiertas, la disponibilidad del código fuente, la portabilidad y la capacidad de ejecutar o reemplazar la capa en sus propios términos. Una capa de criterio se beneficia de ser auditable porque el criterio es suyo.
El bucle de los agentes puede seguir parte de esa trayectoria, y el argumento a favor de la apertura es concreto en lugar de ideológico. La disponibilidad del código fuente permite realizar auditorías a nivel de implementación; no prueba, por sí sola, que un binario desplegado sea confiable o esté configurado correctamente. Un runtime que admita el autoalojamiento puede situar la capa de ejecución dentro de su propio perímetro. Una implementación abierta y extensible puede permitir que los equipos modifiquen el comportamiento de compactación, los puntos de control o la integración sin esperar a la hoja de ruta de un proveedor. Y las semánticas de runtime públicas pueden reducir la fricción al cambiar de proveedor, aunque la portabilidad real siga dependiendo de los formatos de datos, las integraciones, los servicios externos y las prácticas operativas. Este es el contexto del propio movimiento de TrueFoundry: TrueForge se publica bajo la licencia MIT con su runtime en abierto (repositorio), admite operaciones locales y alojadas, trata a los modelos, servidores MCP y proveedores de sandbox como dependencias conectadas, y documenta su comportamiento públicamente en trueforge.dev. Hemos expuesto el argumento completo por separado en Por qué los harness de agentes deben ser abiertos; el resumen estratégico cabe en una sola línea.
El interrogatorio al middleware, en seis preguntas: ¿Sobrevive el trabajo a un reinicio? ¿Qué puede ver el entorno de ejecución de código? ¿Qué acciones se pausar para un humano: por runtime o por esperanza? ¿La capacidad se carga bajo demanda o viaja en cada turno? ¿Se puede reconstruir una ejecución a partir de sus trazas? Y si dejara a su proveedor de runtime mañana, ¿qué perdería exactamente?
Esas seis preguntas merecen un desarrollo, porque la diferencia entre una buena y una mala respuesta es arquitectónica, no retórica, y este es el interrogatorio que aplicaríamos a cualquier runtime de agentes, incluido el nuestro. Continuidad: si el proceso muere a mitad de una tarea, ¿puede reanudarse el estado de la sesión o el trabajo desaparece? Contención: cuando el agente ejecuta código, ¿qué puede ver ese entorno? Un patrón defendible mantiene las credenciales del harness fuera del sandbox; TrueForge documenta esta separación y aprovisiona el cómputo del sandbox solo cuando es necesario. Consentimiento: qué acciones se pausar para un humano, ¿y se impone mediante una política de runtime o simplemente se solicita en un prompt? La aprobación humana es una mitigación, no una prueba de que las acciones perjudiciales sean imposibles. Parsimonia: ¿el runtime carga la capacidad bajo demanda (las definiciones de herramientas y habilidades se materializan cuando se recurre a ellas, como describen las capacidades del harness) o cada agente lleva consigo todo el catálogo en cada turno? Legibilidad: cuando algo sale mal, ¿puede reconstruir los pasos que el runtime registró realmente y correlacionarlos con los registros downstream? Y portabilidad: si necesitara dejar a su proveedor de runtime mañana, ¿qué código, estado, integraciones y prácticas operativas se trasladarían con usted? Un bucle que responde bien a esto se comporta como infraestructura. Un bucle que solo responde con una hoja de ruta futura pertenece al registro de riesgos.
La ventaja silenciosa de hacer estas preguntas frente a la documentación pública es que las respuestas se pueden verificar. Cada afirmación de este artículo sobre el comportamiento de TrueForge es una cita a sus documentos publicados, no una caracterización arbitraria de ellos; y donde la evidencia se vuelve cuantitativa, la hemos dejado fuera de este ensayo deliberadamente para ubicarla donde la metodología pueda acompañarla: la página de benchmarks. Los artículos de estrategia deben argumentar; los números deben llegar con sus márgenes de error.
La postura de trabajo, por lo tanto, es tratar el bucle como una decisión de middleware. Haga un inventario de los criterios operativos que sus agentes aplican actualmente y de los que simplemente pretenden aplicar. Pregunte dónde reside cada criterio: en un prompt que influye en el comportamiento del modelo, en una política determinista o en un runtime cuya implementación y vía de salida usted puede o no controlar. Las eras de infraestructura anteriores no prueban que los runtimes de agentes deban convertirse obligatoriamente en código abierto, pero sí demuestran el valor de las interfaces portables y las prácticas operativas cuando los proveedores subyacentes cambian. El bucle merece la misma previsión.
Primero, una divulgación: TrueFoundry publica este ensayo, vende TrueFoundry AI Gateway y mantiene TrueForge, el harness de agentes de código abierto (MIT) analizado a lo largo del texto; el argumento a favor de las capas de runtime abiertas es algo en lo que tenemos un interés directo, presentado aquí con dicho interés al descubierto. En cuanto al método: este es un ensayo estratégico por diseño, no contiene cifras de rendimiento y los lectores que busquen evidencias deben consultar el benchmark publicado y nuestro análisis empírico de ingeniería de bucles, donde los números aparecen con su alcance y limitaciones. Todas las afirmaciones sobre el comportamiento de TrueForge se citan o parafrasean fielmente a partir de la documentación pública en trueforge.dev, enlazada en cada afirmación; las analogías históricas con los servidores de aplicaciones, orquestadores y programadores son interpretaciones editoriales que se ofrecen como patrón y no como prueba; y el marco conceptual del middleware junto con el interrogatorio de seis preguntas son nuestras contribuciones editoriales. «Ingeniería de bucles» (loop engineering) da continuidad al vocabulario de nuestras series anteriores, enlazadas en las Referencias. Ningún tercero mencionado evalúa ni respalda a TrueFoundry.
TrueFoundry publica este análisis, vende TrueFoundry AI Gateway y mantiene TrueForge (MIT). Este ensayo no contiene intencionadamente cifras de rendimiento o costes; las afirmaciones cuantitativas residen en el benchmark y análisis enlazados, junto con su metodología. El comportamiento del producto se cita desde la documentación pública en trueforge.dev con enlaces en cada afirmación. El enfoque de middleware, las analogías históricas y las preguntas clave son de carácter editorial. Los diagramas son gráficos originales de TrueFoundry.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada

















