September 21, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



Published: September 11, 2026

¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Pregunte a su equipo de seguridad cuántos servidores MCP se están ejecutando en su organización en este momento. Si pueden responder con confianza, usted está por delante de la mayoría de las empresas. Si no pueden, tiene un problema de gobernanza que ya está en producción.
La adopción de MCP avanzó rápidamente. Los equipos conectaron agentes a GitHub, Slack, bases de datos internas y API de terceros a través de servidores MCP, a menudo sin revisión de TI, sin una política de credenciales y sin ninguna forma de que el equipo de seguridad viera a qué podían acceder esos servidores. El protocolo es útil precisamente porque facilita las conexiones de herramientas. Esa facilidad es también lo que convierte las implementaciones de MCP sin gobernanza en una verdadera exposición de seguridad.
Los servidores MCP no son API pasivas. Dan a los agentes de IA acceso directo y programático a sistemas sensibles. Esos agentes actúan basándose en un razonamiento autónomo, no en rutas de código revisadas. Como dijo un líder de seguridad empresarial en Medtronic: "MCP abre muchas oportunidades para causar mucho daño muy rápidamente". Gartner proyecta que el 70% de los equipos de ingeniería de software que desarrollan aplicaciones multimodales utilizarán pasarelas de IA para 2028, frente al 25% en 2025. Los equipos que están construyendo la gobernanza ahora son los que podrán escalar de forma segura.
Esta guía cubre lo que requiere la gobernanza empresarial de MCP, por qué las herramientas de seguridad estándar se quedan cortas, cómo construir el marco de cuatro pilares en el que los equipos de cumplimiento pueden confiar y cómo TrueFoundry implementa todo esto dentro de su propia nube.
La gobernanza empresarial de MCP es el marco operativo completo para gestionar qué servidores MCP existen en su organización, quién puede acceder a ellos, qué se les permite hacer y qué se registra cuando se utilizan. No es un documento de política. Es infraestructura aplicada.
La mayoría de los equipos subestiman el alcance. La gobernanza cubre cada servidor MCP en el entorno: herramientas de terceros que los desarrolladores conectaron sin revisión de TI, herramientas internas que los equipos de producto construyeron e implementaron, y servidores MCP incrustados dentro de configuraciones de IDE en Cursor, Claude Code y herramientas similares. Si un servidor MCP puede alcanzar un sistema de producción, está dentro del alcance.
La gobernanza de MCP también es diferente de la gobernanza de API estándar de una manera que importa para cómo se construye. Una llamada a una API REST ejecuta una ruta de código determinista que un desarrollador escribió y revisó. Una invocación de herramienta MCP es una decisión autónoma tomada por un agente de IA en tiempo de ejecución basándose en su razonamiento. El modelo de amenazas, los requisitos de auditoría y los controles necesarios para mantener la rendición de cuentas son todos diferentes. Tratar MCP como una integración de API convencional es cómo las organizaciones terminan con brechas de auditoría que no pueden explicar a un regulador.
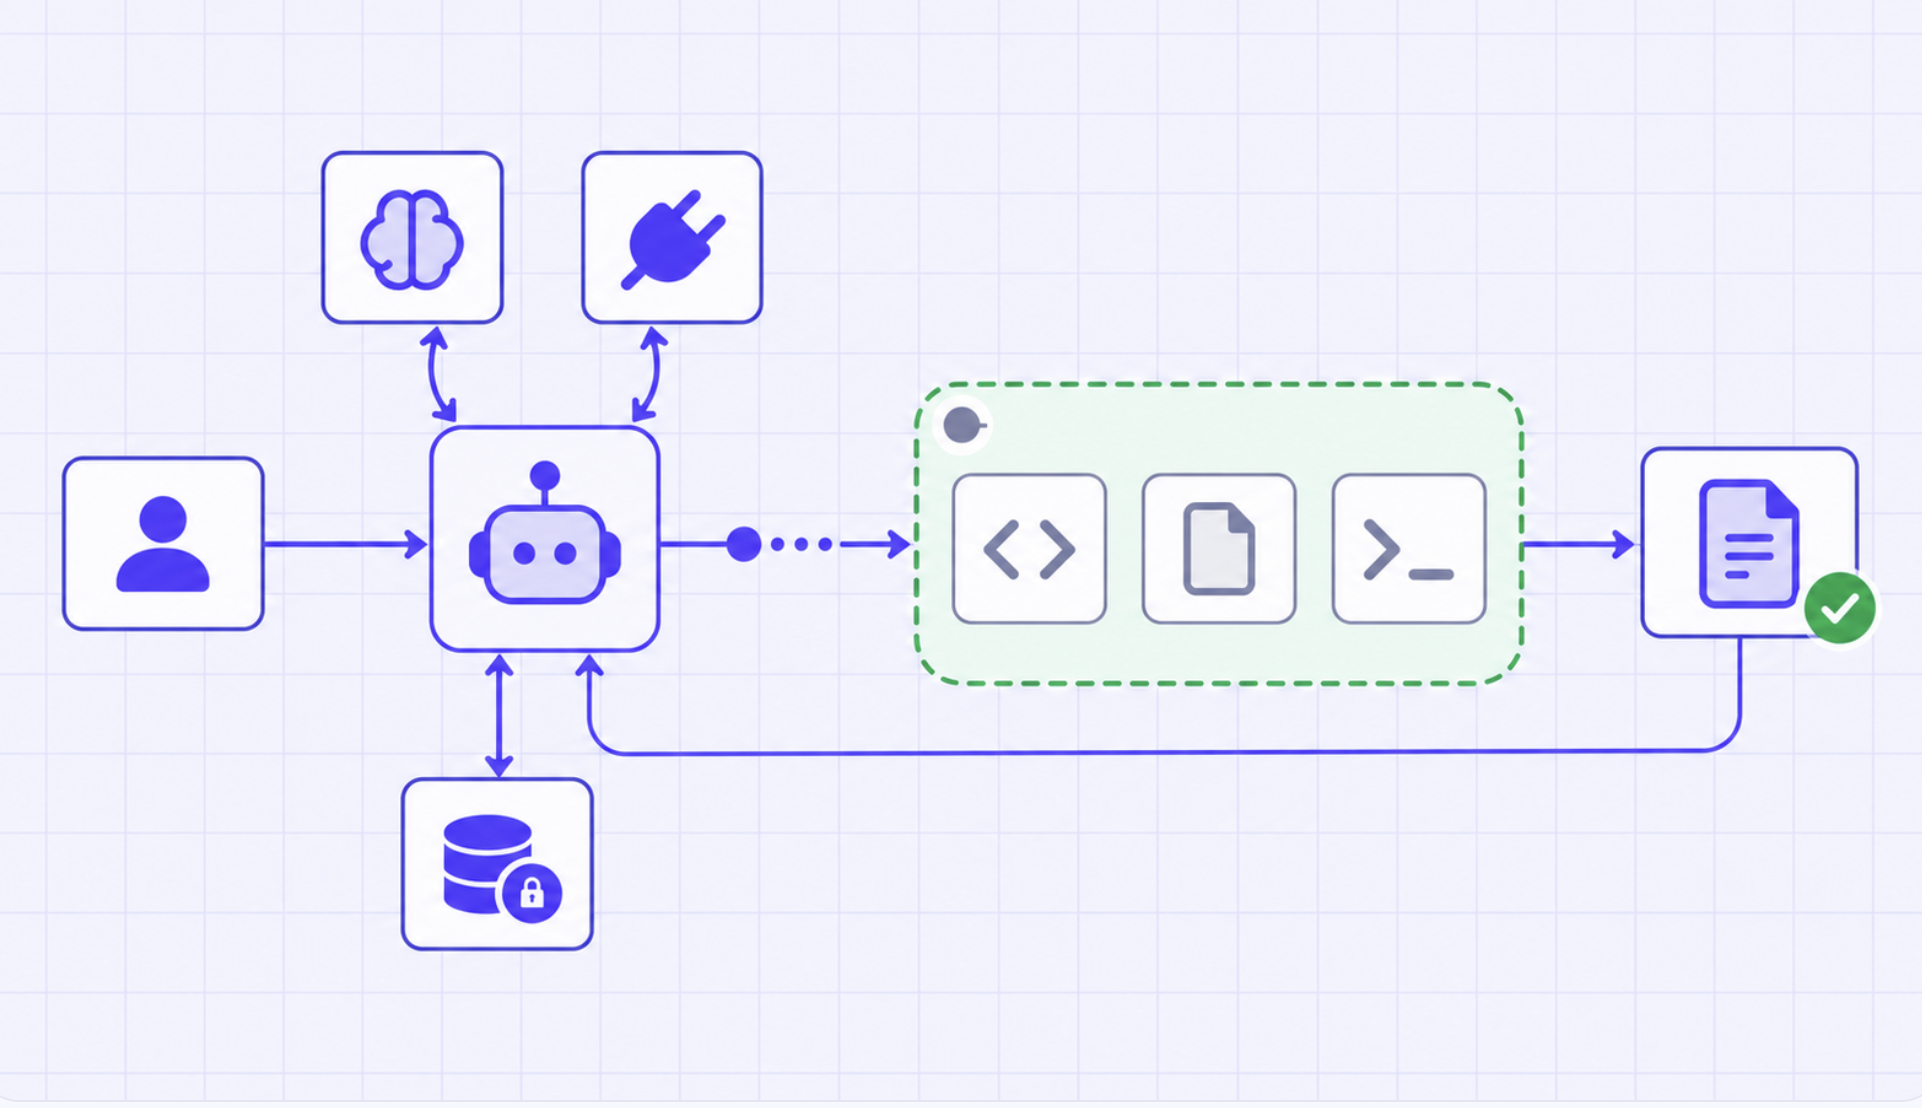
Los servidores MCP operan dentro del bucle de razonamiento de un agente de IA. Una llamada a una API tradicional se activa de forma determinista mediante código de aplicación. Una invocación de herramienta MCP, por el contrario, se activa cuando un agente determina en tiempo de ejecución que una herramienta es apropiada para una tarea determinada. Esa decisión está influenciada por el razonamiento del modelo en lugar de un flujo de control explícitamente definido, lo que reduce la visibilidad que los desarrolladores suelen tener sobre cómo y por qué se invoca una herramienta. En este modelo, el razonamiento se convierte efectivamente en parte de la ruta de control, pero no es directamente observable a través de las herramientas de seguridad de aplicaciones estándar.
Investigadores de seguridad han documentado esto en producción. Los ataques de inyección de prompts entregados a través de descripciones de herramientas MCP redirigen el comportamiento del agente sin tocar una línea de código. La exposición de credenciales a través de servidores MCP mal configurados crea rutas de acceso que los controles perimetrales nunca fueron diseñados para monitorear. Estos no son escenarios de ataque teóricos de artículos de investigación. Son incidentes documentados de implementaciones empresariales reales.
Cuando los desarrolladores implementan o se conectan a servidores MCP sin la revisión de TI, omiten todos los controles que normalmente se aplican a una nueva integración de sistema: evaluación de seguridad del proveedor, clasificación de acceso a datos y flujos de trabajo de aprovisionamiento de acceso. El servidor entra en producción sin ninguna de la documentación, monitoreo o restricciones que cualquier otro sistema empresarial conlleva.
Sin un registro central, las preguntas básicas de seguridad no tienen respuestas fiables. ¿Qué servidores MCP están en funcionamiento? ¿Qué credenciales poseen? ¿Qué bases de datos pueden consultar? ¿Qué servicios externos pueden invocar? Esa invisibilidad mantiene a estos servidores completamente fuera del alcance de las evaluaciones de vulnerabilidad, las revisiones de riesgo de proveedores y las pruebas de penetración.
Un único servidor MCP no aprobado con acceso de lectura a un CRM interno o repositorio de código es una ruta de datos no auditada que los controles perimetrales no detectarán. El tráfico se origina desde dentro de la red, desde una máquina de desarrollador que se supone que debe estar allí.
Cuando un agente se conecta a un servidor MCP e invoca tools/list, el servidor responde con nombres de herramientas, descripciones y esquemas de parámetros. El agente utiliza esos metadatos para decidir qué herramientas invocar y cómo llamarlas. Manipule esos metadatos y redirigirá el comportamiento del agente sin explotar ninguna vulnerabilidad de código.
El envenenamiento de la descripción de herramientas incrusta instrucciones maliciosas dentro de los metadatos de las herramientas que hacen que el agente realice acciones no deseadas: exfiltrar datos, invocar herramientas fuera de su alcance previsto o eludir las comprobaciones de seguridad mientras parece ejecutar su tarea asignada. El contenido malicioso viaja dentro del cuerpo de la respuesta HTTP desde el servidor MCP, específicamente dentro de la carga útil de tools/list. Los firewalls de aplicaciones web estándar y las herramientas de seguridad de API tienen visibilidad de los cuerpos de respuesta HTTP, pero no pueden detectar este ataque porque el contenido malicioso es lenguaje natural semánticamente incrustado, no una anomalía sintáctica como una firma de exploit conocida o un encabezado mal formado. El ataque tiene éxito en la capa de razonamiento, donde el agente interpreta las descripciones de las herramientas como instrucciones legítimas y actúa en consecuencia.
Las salvaguardas Pre Tool de MCP de TrueFoundry inspeccionan los parámetros de las herramientas y los argumentos de llamada antes de la ejecución utilizando la detección de inyección de prompts basada en modelos. Si los argumentos de llamada de la herramienta contienen instrucciones redirigidas, la ejecución se bloquea antes de que la herramienta se ejecute y la detección se registra en el seguimiento de la solicitud.
Los servidores MCP que utilizan claves API compartidas o tokens de cuenta de servicio no pueden producir los registros de auditoría atribuibles que requieren los marcos de cumplimiento. Si diez agentes comparten un conjunto de credenciales, no hay forma de vincular una llamada de herramienta específica a un usuario, instancia de agente o equipo específico. En un entorno regulado, esa brecha no es un inconveniente. Es un fallo directo de cumplimiento.
HIPAA requiere pistas de auditoría atribuibles a un usuario o servicio identificable para cada acceso a información de salud protegida. SOC2 CC6 requiere controles de acceso con evidencia de aplicación. El principio de responsabilidad del GDPR requiere que las organizaciones demuestren que el procesamiento de datos fue autorizado y documentado. Las implementaciones de MCP con credenciales compartidas no pueden satisfacer ninguna de estas. TrueFoundry reemplaza las credenciales compartidas con Tokens de Acceso Personal vinculados a usuarios individuales y Tokens de Cuenta Virtual para acceso a nivel de aplicación, de modo que cada llamada de herramienta lleva una identidad verificable.
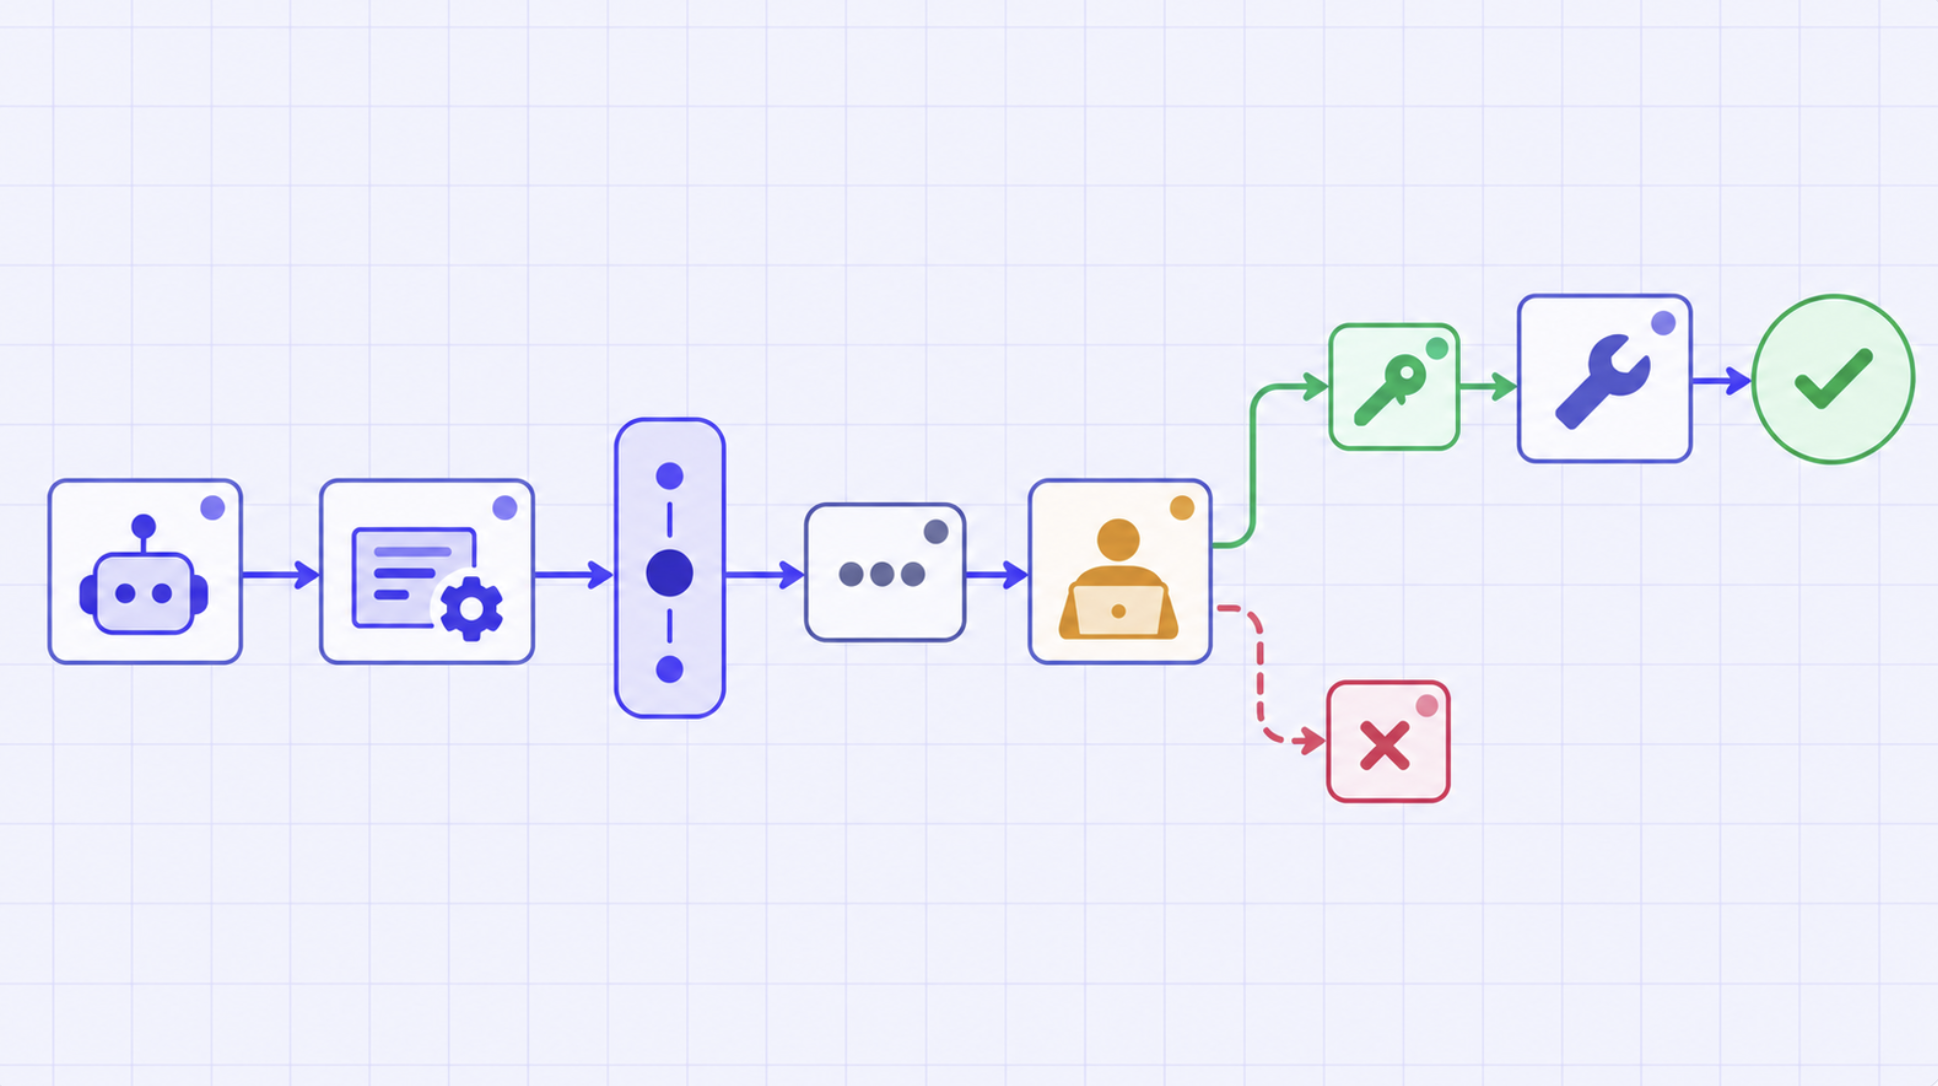
Un marco completo de gobernanza empresarial de MCP requiere cuatro capacidades que funcionan en conjunto: un catálogo centralizado, controles de acceso basados en identidad, registro de auditoría estructurado y aplicación de políticas en tiempo real. Cada una depende de las otras. No se pueden aplicar políticas de acceso antes de saber qué servidores existen. No se puede construir una pista de auditoría sin atribución de identidad. Y los registros de auditoría post-mortem sin aplicación en tiempo real son registros forenses, no controles de seguridad.
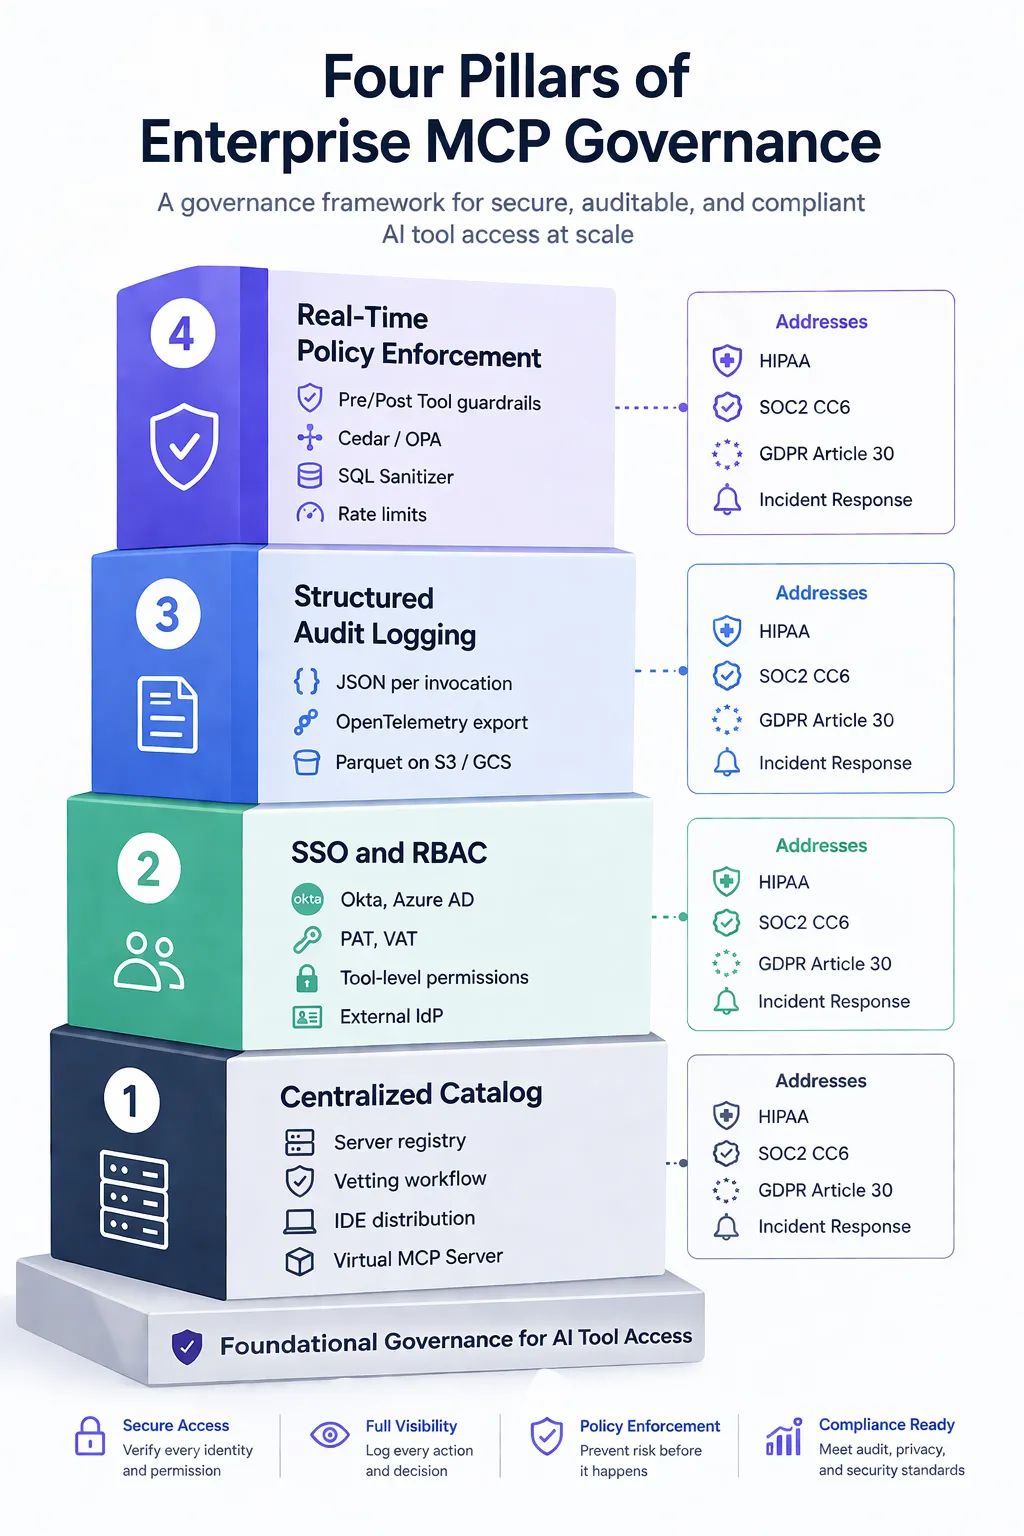
Cuatro Pilares: Función Principal, Implementación de TrueFoundry y Cobertura de Cumplimiento
El catálogo es el registro autorizado de cada servidor MCP aprobado en su organización. Cada entrada contiene la información que los equipos de seguridad de la información necesitan para evaluar el riesgo: nombre del servidor, equipo propietario, alcance del acceso a los datos, método de autenticación, estado de aprobación, parámetros de conexión y cualquier restricción de uso, como grupos de usuarios aprobados o límites de velocidad.
Los nuevos servidores entran a través de un flujo de trabajo de verificación. La revisión de la descripción de la herramienta detecta riesgos de envenenamiento antes de que el servidor llegue a los entornos de desarrollo. La evaluación del acceso a los datos determina a qué puede acceder el servidor. Una aprobación explícita autoriza la distribución. Nada de esto requiere cambios en el propio servidor MCP. Sucede en la capa del catálogo, y las implementaciones individuales de los servidores permanecen intactas.
El catálogo también gestiona la distribución. Los desarrolladores extraen configuraciones de servidor preaprobadas directamente en sus integraciones de IDE en lugar de configurar servidores manualmente. Solo los servidores aprobados por el catálogo llegan a las máquinas de los desarrolladores. La función de Servidor MCP Virtual de TrueFoundry amplía esto: los equipos de plataforma componen subconjuntos de herramientas seleccionados de múltiples servidores registrados, exponiendo solo lo que un equipo o caso de uso específico requiere, sin implementar nueva infraestructura.
El acceso a MCP debe pasar por el mismo proveedor de identidad que rige todo lo demás en la organización. TrueFoundry es compatible con los flujos de OAuth2 de dos y tres patas, SAML 2.0, y la integración directa con Okta, Azure Active Directory, Auth0, Cognito y cualquier IdP compatible con JWKS. El acceso a MCP se aprovisiona y desaprovisiona a través de los mismos flujos de trabajo de incorporación y desvinculación que cubren el correo electrónico, los repositorios y las consolas en la nube. Cuando un desarrollador se va, el acceso a MCP se desactiva automáticamente.
La pasarela admite tres métodos de autenticación de entrada, según quién realice la llamada. Los Tokens de Acceso Personal (PAT) se generan desde Configuración > Claves API en la interfaz de usuario de TrueFoundry, están vinculados a usuarios individuales y son la opción estándar para los flujos de trabajo de desarrollo. Los Tokens de Cuenta Virtual (VAT) son cuentas de servicio con permisos definidos, apropiados para agentes de producción y flujos de trabajo de servidor a servidor. Los tokens de IdP externos permiten a los usuarios sin cuentas de TrueFoundry autenticarse utilizando su propio proveedor de identidad, cubriendo implementaciones de SaaS B2B y agentes orientados al cliente.
Para la autenticación saliente a los servidores MCP descendentes, TrueFoundry gestiona el ciclo de vida completo de las credenciales a través de seis patrones. Los flujos de código de autorización OAuth gestionan el acceso por usuario a servicios como GitHub y Slack, con la pasarela gestionando el consentimiento, el almacenamiento de tokens y la actualización automática. Los flujos de credenciales de cliente OAuth gestionan el acceso de servidor a servidor. Los modos de clave API compartida e individual cubren casos más sencillos en los que la pasarela inyecta la credencial correcta por solicitud. El paso de token (Token Passthrough) reenvía el token entrante sin cambios cuando el servidor MCP puede validarlo directamente. El reenvío de token (Token Forwarding) a través del encabezado x-tfy-mcp-headers gestiona escenarios en los que el servidor MCP utiliza un sistema de credenciales independiente.
Control de Acceso a Servidores MCP: Patrones de Autenticación en Escenarios Empresariales Comunes
Las políticas RBAC determinan qué equipos o individuos pueden invocar qué servidores y herramientas. Estas políticas residen en la pasarela, no dentro de los servidores MCP individuales, por lo que una actualización de política surte efecto en todos los clientes inmediatamente sin necesidad de volver a desplegar el servidor. Un equipo de ciencia de datos obtiene acceso a herramientas de análisis, pero no a servidores de despliegue. Un equipo de seguridad obtiene acceso de solo lectura a todos los servidores con fines de auditoría.
Cada llamada a una herramienta MCP necesita una entrada de registro que capture el contexto completo de la invocación: marca de tiempo, identidad del llamante, identificador del servidor MCP, nombre de la herramienta, parámetros de entrada, resumen de la respuesta, decisión de política con su razón, resultados de las barreras de seguridad por hook mostrando el tiempo de ejecución y los hallazgos, y latencia total. Estos campos deben ser JSON estructurado para que los sistemas SIEM y las herramientas de informes de cumplimiento puedan consultarlos.
TrueFoundry controla el registro en dos niveles. A nivel de solicitud, el encabezado X-TFY-LOGGING-CONFIG con enabled: true captura la solicitud completa. A nivel de pasarela en despliegues autoalojados, la variable de entorno REQUEST_LOGGING_MODE establece el comportamiento global: ALWAYS registra cada solicitud independientemente de los encabezados, lo cual es la configuración correcta para entornos de producción regulados. HEADER_CONTROLLED se remite a la configuración por solicitud. NEVER suprime todo el registro para entornos donde esto sea apropiado.
Los registros de solicitudes son visibles en la interfaz de usuario de TrueFoundry en AI Gateway > Monitor > Requests. Los tramos de ejecución individuales de las barreras de seguridad aparecen en AI Gateway > Monitor > Request Traces, mostrando qué barreras de seguridad se ejecutaron en qué hook, el estado de aprobación/fallo, el tiempo de ejecución y las mutaciones aplicadas. Para las organizaciones que enrutan los registros a su propia infraestructura, TrueFoundry exporta a través de OpenTelemetry a Grafana, Datadog, Splunk y cualquier destino compatible con OTLP. En despliegues autoalojados, los datos de registro se escriben en su propio almacenamiento AWS S3, GCS o Azure Blob en formato Parquet, consultable a través de Spark, DuckDB o Athena.
HIPAA exige la retención de documentación relacionada con la seguridad durante seis años. En la práctica, los registros de auditoría a menudo se retienen por una duración similar para respaldar el cumplimiento y la investigación de incidentes. Muchos registros financieros siguen un estándar de retención de siete años. Los registros deben ser a prueba de manipulaciones, con controles de acceso que impidan su modificación por parte de los equipos que los generan. Las opciones de despliegue autoalojado de TrueFoundry mantienen todos los datos de registro dentro de la cuenta en la nube del cliente, lo que respalda los requisitos tanto de retención como de evidencia de manipulación.
Registrar lo que sucedió no es lo mismo que prevenirlo. La aplicación de políticas debe actuar en el momento de la invocación, antes de que la llamada a la herramienta llegue al servidor MCP, para que el acceso no autorizado sea bloqueado en lugar de documentado a posteriori.
El sistema de barreras de seguridad de TrueFoundry implementa dos hooks por cada llamada a herramienta. Las barreras de seguridad MCP Pre Tool se ejecutan antes de que la herramienta se ejecute. Si alguna de ellas falla, la herramienta nunca se ejecuta, evitando por completo el costo, los efectos secundarios y la exposición de datos de una llamada incorrecta. Las barreras de seguridad pre-herramienta integradas incluyen: SQL Sanitizer, que detecta DROP, TRUNCATE, DELETE y UPDATE sin WHERE, y patrones de interpolación de cadenas que indican riesgo de inyección; detección de inyección de prompts (Prompt Injection) utilizando análisis basado en modelos para intentos de jailbreak e inyección en los parámetros de llamada de la herramienta; detección de secretos (Secrets Detection) que identifica claves API, credenciales de AWS, tokens JWT y claves privadas antes de que lleguen a los servicios de backend; y barreras de seguridad de políticas Cedar y OPA para un control de acceso declarativo y granular hasta argumentos específicos de la herramienta.
Las barreras de seguridad MCP Post Tool se ejecutan después de que la herramienta devuelve un resultado, antes de que este llegue al agente. Las barreras de seguridad post-herramienta integradas incluyen: Code Safety Linter, que señala llamadas a eval, exec, os.system, subprocess y comandos de shell peligrosos en la salida de la herramienta; detección de PII (PII Detection), que encuentra y anonimiza información personal con categorías de entidades configurables; y coincidencia de patrones Regex (Regex Pattern Matching) para patrones personalizados que cubren tarjetas de pago, identificadores internos y datos sensibles específicos del dominio. Proveedores externos como AWS Bedrock Guardrail, Azure Content Safety, Azure Prompt Shield, CrowdStrike y Google Model Armor se integran a través del mismo sistema de hooks.
Las estrategias de aplicación son configurables por barrera de seguridad. 'Enforce' bloquea en caso de violación y en caso de error de la barrera de seguridad. 'Enforce But Ignore On Error' bloquea en caso de violación, pero permite que las solicitudes pasen si el proveedor de la barrera de seguridad no está disponible, lo cual es el valor predeterminado recomendado para producción. 'Audit' registra las violaciones sin bloquear, el modo correcto durante el despliegue inicial. La secuencia recomendada es 'Audit' primero, luego 'Enforce But Ignore On Error', y finalmente 'Enforce' completo a medida que aumenta la confianza.
La gobernanza de MCP es un programa secuenciado. Cada paso se basa en el anterior. No se pueden aplicar políticas de acceso antes de saber qué servidores existen. No se puede construir una pista de auditoría significativa antes de que la atribución de identidad esté establecida.
Comience con una auditoría completa de cada servidor MCP en ejecución en entornos de desarrollo, pipelines de CI/CD, despliegues de agentes de producción y configuraciones de IDE. Esto incluye servidores que los desarrolladores configuraron localmente en Cursor o Claude Code sin la participación de TI. La combinación de escaneo automatizado de entornos en la nube con un proceso de autoinforme para configuraciones de desarrolladores locales proporciona la imagen más completa para grandes organizaciones.
Registre para cada servidor: nombre y propósito, equipo propietario, alcance de acceso a datos, método de autenticación (si lo hay) y cuánto tiempo lleva en funcionamiento. El objetivo es obtener una imagen precisa de lo que existe antes de que la gobernanza estuviera establecida, no una lista seleccionada de elementos ya aprobados.
Antes de migrar cualquier servidor, defina el esquema de metadatos y el flujo de trabajo de aprobación. Decisiones clave: quién tiene autoridad de aprobación para los diferentes niveles de riesgo, qué cubre la lista de verificación de revisión y qué hallazgos bloquean el registro en el catálogo. Establezca estos criterios antes de categorizar los servidores para que se apliquen de manera consistente.
Revisa el inventario y clasifica cada servidor como aprobado para el catálogo, pendiente de revisión o bloqueado a la espera de remediación. Establece una fecha límite estricta para que todos los servidores de producción estén registrados en el catálogo y comunica claramente que los servidores no catalogados serán bloqueados en la pasarela después de esa fecha. La fecha límite crea la urgencia necesaria para que los equipos se involucren.
Dirige todo el tráfico MCP a través de la pasarela antes de aplicar las políticas de bloqueo. Comienza con REQUEST_LOGGING_MODE configurado en ALWAYS. Todo el tráfico pasa, todas las invocaciones se registran, pero aún no se bloquea nada. Ejecutar en este modo durante dos a cuatro semanas te proporciona una base de patrones de tráfico reales antes de que comience la aplicación de las políticas.
Integra la pasarela con tu IdP empresarial a través de Acceso > Autenticación externa > Proveedor de identidad en la interfaz de usuario de TrueFoundry. Para Okta, utilizando el servidor de autorización predeterminado, la URI de JWKS es https://your-org.okta.com/oauth2/v1/keys. Las organizaciones que utilicen un servidor de autorización de Okta personalizado deben usar https://your-org.okta.com/oauth2/{authServerId}/v1/keys en su lugar. Para Azure AD, es https://login.microsoftonline.com/your-tenant-id/discovery/v2.0/keys, con el ID de inquilino y el ID de cliente configurados como emisor y audiencia. Verifica que cada invocación en el registro de auditoría muestre una identidad de usuario o agente específica antes de pasar a la aplicación de las políticas. Las identidades de cuentas de servicio compartidas en los registros significan que la atribución de identidad es incompleta.
Después del período de referencia, habilita la aplicación de políticas: bloquea los servidores MCP no catalogados, activa las políticas RBAC y aplica límites de velocidad. Comunica la fecha de aplicación a los equipos de desarrollo con suficiente antelación para agilizar el registro en el catálogo de herramientas legítimas.
Configura alertas sobre los datos exportados de OpenTelemetry para patrones anómalos: volúmenes de llamadas inusuales desde una única identidad de agente, acceso a herramientas de alta sensibilidad fuera del horario aprobado, violaciones de políticas por parte de identidades que no deberían tener acceso a MCP. Los resultados de las barreras de seguridad en AI Gateway > Monitor > Request Traces te proporcionan el detalle necesario para ajustar los umbrales con el tiempo. Revisa las reglas de alerta trimestralmente a medida que tu implementación de MCP crezca.
Tres requisitos aparecen consistentemente en todos los entornos regulados: registros de acceso atribuibles vinculados a identidades verificadas, controles de residencia de datos que mantienen la información sensible dentro de límites definidos, y documentación de riesgo de proveedores para la propia infraestructura de gobernanza.
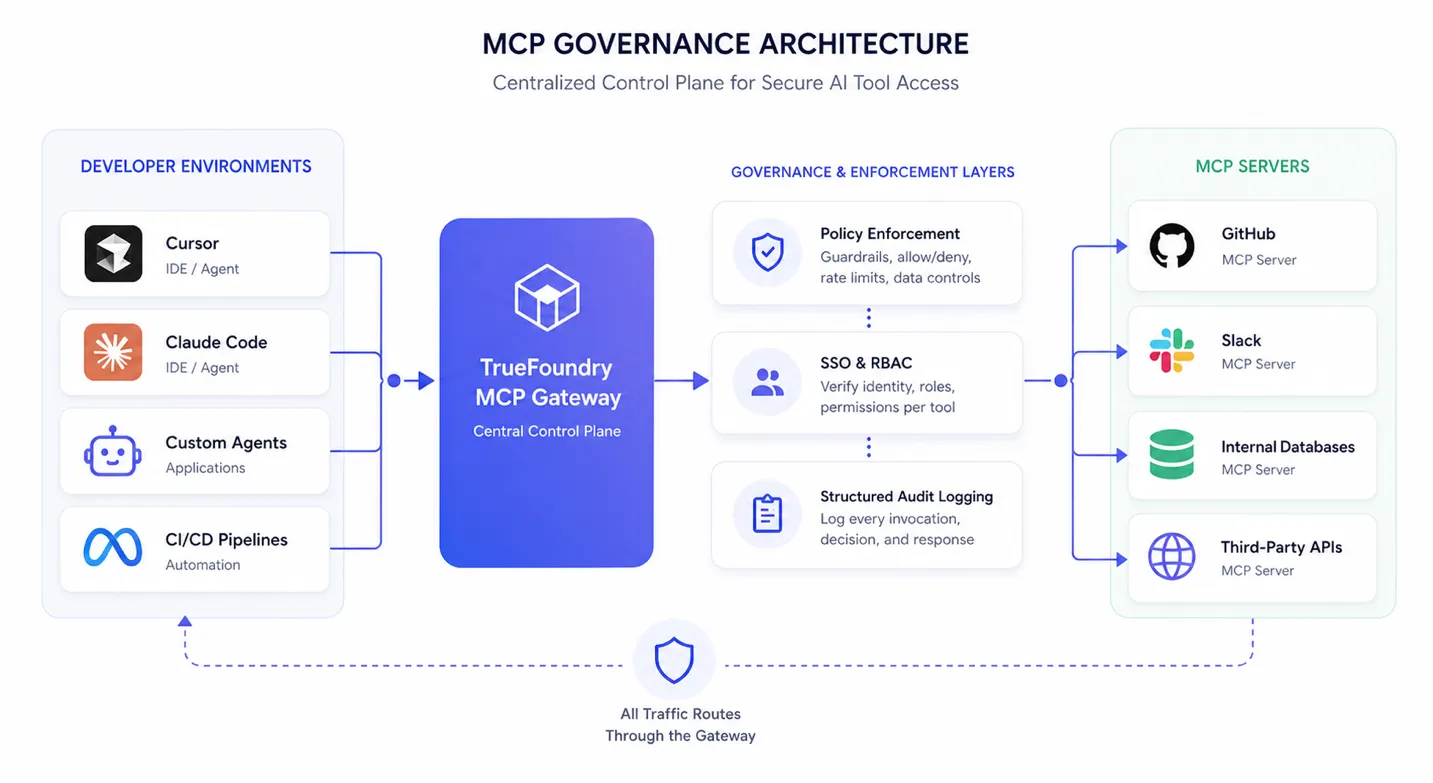
El Gateway MCP de TrueFoundry ofrece los cuatro pilares de gobernanza desde un único plano de control implementado en la propia cuenta en la nube del cliente. Los equipos de plataforma gestionan la pila de gobernanza completa a través de una única interfaz sin modificar las implementaciones individuales del servidor MCP. Ningún tráfico MCP sale del perímetro de la empresa.
Empresas como NVIDIA, Zscaler, Siemens Healthineers y Automation Anywhere utilizan TrueFoundry para pasar de implementaciones MCP ad-hoc a entornos controlados y gobernados. Para las empresas que ejecutan cargas de trabajo de agentes de IA a escala, los controles de costos aplicados por políticas, los límites presupuestarios y la capa de almacenamiento en caché de TrueFoundry han logrado reducciones significativas en el gasto mensual de inferencia e invocación de herramientas. Póngase en contacto con TrueFoundry para obtener cifras específicas de su caso, basadas en su volumen de invocación real y su combinación de modelos.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Un proxy MCP reenvía solicitudes de clientes a servidores con un procesamiento mínimo. Puede añadir enrutamiento o registro básicos, pero no aplica políticas de acceso, no gestiona el ciclo de vida de la autenticación, no establece límites de seguridad ni mantiene un catálogo de servidores. Una pasarela es el plano de control completo: rige lo que está permitido que suceda, no solo lo que sucedió.
Para uso empresarial, un proxy no es suficiente. HIPAA, SOC2 y GDPR exigen controles de acceso obligatorios y registros de auditoría atribuibles. La pasarela MCP de TrueFoundry opera en modo agregador, donde un único punto final de pasarela enruta a múltiples servidores MCP registrados, o en modo proxy, donde se sitúa frente a servidores individuales en diferentes redes. Las capacidades de gobernanza son coherentes en ambos patrones de despliegue.
La integración se realiza a través de Acceso > Autenticación externa > Proveedor de identidad en la interfaz de usuario de TrueFoundry. Haga clic en Nuevo proveedor de identidad e introduzca su URI JWKS, emisor y, opcionalmente, la audiencia para una validación de token adicional. Para Okta: el URI JWKS es https://your-org.okta.com/oauth2/v1/keys. Para Azure AD: https://login.microsoftonline.com/your-tenant-id/discovery/v2.0/keys, con el ID de inquilino como emisor y el ID de cliente como audiencia.
Una vez registrado, cree una identidad externa que asigne los JWT de su IdP al acceso de TrueFoundry, añádala como colaborador en los servidores MCP relevantes con el nivel de permiso adecuado, y los desarrolladores se autentican utilizando su token IdP existente. La pasarela valida el token, comprueba el RBAC y gestiona toda la autenticación posterior. Los desarrolladores nunca necesitan credenciales específicas de TrueFoundry.
Sí. TrueFoundry registra los servidores MCP existentes mediante parámetros de conexión: la URL del servidor y la configuración de autenticación saliente. No se requieren cambios en la implementación del servidor. El servidor sigue funcionando tal cual. El gateway se sitúa delante de él y aplica controles de gobernanza en la capa de solicitud.
La ruta de migración: registrar cada servidor existente en el catálogo de TrueFoundry con sus parámetros de conexión y tipo de autenticación saliente. Actualizar las conexiones de los clientes para que apunten al endpoint del gateway en lugar de directamente al servidor. Habilitar REQUEST_LOGGING_MODE: ALWAYS en modo solo registro inicialmente para establecer una línea base de tráfico. Los desarrolladores cambian una URL en su IDE o configuración de agente y todo lo demás sigue funcionando.
TrueFoundry captures: timestamp, caller identity (user ID, team, or Virtual Account name), MCP server identifier, tool name, input parameters, response summary, policy decision with reason, guardrail results per hook including which guardrails ran, pass/fail status, execution latency, and mutations applied, plus total invocation latency. All structured JSON.
For SIEM integration, TrueFoundry exports via OpenTelemetry compatible with Grafana, Datadog, Splunk, New Relic, and any OTLP destination. On self-hosted deployments, logs are written to S3, GCS, or Azure Blob in Parquet format, queryable via Spark, DuckDB, or Athena. The X-TFY-LOGGING-CONFIG header controls per-request logging. REQUEST_LOGGING_MODE controls global behavior at the gateway level.
TrueFoundry aborda el envenenamiento de la descripción de herramientas a través del gancho de barrera MCP Pre Tool, que se ejecuta antes de cualquier ejecución de herramienta. La barrera de inyección de prompts aplica detección basada en modelos para identificar instrucciones manipuladas dentro de los parámetros de la herramienta y el contexto de la llamada. Cuando los argumentos de la llamada contienen instrucciones redirigidas o maliciosas, y la aplicación está habilitada, la ejecución se bloquea antes de que se ejecute la herramienta, y la detección se registra en el seguimiento de la solicitud con un hallazgo detallado.
Para la superficie más amplia de inyección de prompts proveniente de documentos, correos electrónicos o contenido web que el agente procesa, las barreras de entrada LLM de TrueFoundry escanean el prompt antes de que llegue al modelo. Las opciones incluyen Azure Prompt Shield, CrowdStrike y el propio detector de inyección de prompts de TrueFoundry. La barrera pre-herramienta SQL Sanitizer detecta específicamente los intentos de inyección dirigidos a servidores MCP conectados a bases de datos. Todos los resultados de las barreras aparecen en AI Gateway > Monitor > Request Traces.
La implementación se ejecuta en cuatro fases. La fase uno abarca la creación del inventario y el catálogo durante dos o tres semanas: auditoría de las implementaciones de MCP existentes, definición del esquema del catálogo y el flujo de trabajo de aprobación, y registro de los servidores descubiertos a través del proceso de verificación. La fase dos abarca la implementación de la pasarela y la integración de SSO durante una o dos semanas: despliegue de TrueFoundry en modo de registro ALWAYS, conexión al IdP empresarial y verificación de que la atribución de identidad se ha completado en todas las invocaciones.
La fase tres se ejecuta durante dos a cuatro semanas en modo de solo registro: captura de patrones de tráfico reales, ejecución de las salvaguardias en modo Auditoría para ver qué se detectaría antes de habilitar el bloqueo, y comunicación del cronograma de aplicación a los equipos de desarrollo. La fase cuatro dura aproximadamente una semana: cambio de las salvaguardias de Auditoría a Aplicar pero Ignorar en Caso de Error, habilitación del bloqueo RBAC para servidores no catalogados, y configuración de alertas sobre la telemetría exportada. El cronograma total es típicamente de seis a diez semanas para una organización de 500 personas, siendo la mayor variable el tamaño del inventario inicial de servidores MCP.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada