November 1, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
ElEl servidor MCP de MongoDB expone un despliegue de MongoDB como herramientas que un agente de IA puede invocar. Model Context Protocol es el estándar abierto que permite a los agentes descubrir e invocar herramientas en sistemas externos; este servidor convierte las operaciones de base de datos en dichas herramientas.
La documentación de TrueFoundry lo describe por capacidad en lugar de por nombre de función, así que así es como lo describiremos nosotros:
La diferencia estructural respecto a un servidor MCP de GitHub o Notion es importante. Aquellos envuelven una API SaaS con su propio modelo de permisos y opciones de deshacer. Este envuelve una conexión de controlador de base de datos: lo que sea que la cadena de conexión pueda hacer, las herramientas pueden hacerlo. Además, MongoDB no está en el catálogo gestionado de TrueFoundry, por lo que la configuración de mongodb mcp es una tarea más compleja que las integraciones de un solo clic.
Los usos valiosos encadenan herramientas:
Fíjate en algo: los cuatro son de solo lectura. Ese es todo el argumento. En la mayoría de los servidores MCP, la división entre lectura y escritura es una cuestión de criterio entre conveniencia y riesgo. Aquí, la parte de lectura cubre casi todo el valor, y la de escritura abarca tareas que, de todos modos, un humano debería realizar de forma deliberada.
Que un ingeniero apunte un cliente MCP local a un entorno de pruebas está bien. El mismo patrón en producción, no.
Las herramientas de escritura no tienen opción de deshacer. Si un agente elimina una tabla de un almacén de datos, vuelves a ejecutar el proceso. Si elimina una colección que MongoDB está utilizando para tráfico en tiempo real, restauras desde una copia de seguridad, aceptas la pérdida de datos desde la última instantánea y explicas la interrupción. Eliminar un índice es más sutil y peor a corto plazo: no aparece ningún error y la aplicación cae silenciosamente en un abismo de rendimiento.
Que un agente escriba sus propias consultas supone un riesgo para el rendimiento. Los agentes no conocen tus índices. Si le pides “cuántos usuarios se registraron el último trimestre”, un modelo filtrará alegremente por un campo no indexado y MongoDB escaneará toda la colección para responder. En una colección pequeña, eso es un error despreciable. En una grande, en un clúster dimensionado para tráfico de producción, compite con las solicitudes reales por IOPS y memoria de trabajo. Una mala consulta en un almacén de datos cuesta una línea en una factura. Aquí, cuesta latencia de cara al usuario.
La cadena de conexión es el modelo de permisos. Sin pantalla de consentimiento, sin alcance por usuario, sin permisos que revocar: una única credencial utilizada por cada llamada. Si tiene acceso de escritura, cada solicitud del agente tiene acceso de escritura.
La inyección de prompts llega más lejos de lo habitual. Un agente que lee documentos y dispone de herramientas de escritura puede ser manipulado por esos mismos documentos. Un campo proporcionado por el usuario que contiene instrucciones se lee durante una tarea de depuración, y el agente, al que se le pide que explique un registro, termina modificando uno. El error fue tener herramientas de escritura en una conexión que realiza tareas de lectura.
Nada de esto es un argumento en contra de conectar MongoDB. Es un argumento a favor de un plano de control delante de él: un pasarela MCP.
La documentación describe un servidor autoejecutado registrado como un MCP remoto: cuatro pasos.
Paso 1: Crea una cadena de conexión dedicada en Atlas. En Atlas, abre Database → Connect → Drivers y cópiala. Crea un usuario de base de datos dedicado en Acceso a base de datos con el rol mínimo. La documentación es explícita sobre lo que significa "mínimo" para el trabajo del agente: acceso de solo lectura para flujos de trabajo de exploración. Este es el control de mayor impacto en la configuración, porque MongoDB lo aplica directamente en lugar de depender de la pila del agente; un usuario de solo lectura no puede eliminar una colección aunque fallen todos los controles de la pasarela.
Paso 2: Ejecuta el servidor MCP. Despliégalo en TrueFoundry o en tu propia infraestructura con la cadena de conexión configurada como MDB_MCP_CONNECTION_STRING. Para una versión stdio alojada, configura la misma variable y mantén la credencial en un almacén de secretos, no integrada en el código.
Paso 3: Permite el acceso a la red. Atlas bloquea las fuentes desconocidas, así que añade la IP de salida de tu despliegue en Seguridad → Acceso a la red. Un servidor que inicia correctamente pero agota el tiempo de espera en cada llamada casi siempre se debe a esto.
Paso 4: Registra la URL.EnMCP Gateway, haga clic enAñadir servidor y elige Conectar cualquier servidor MCP remoto.
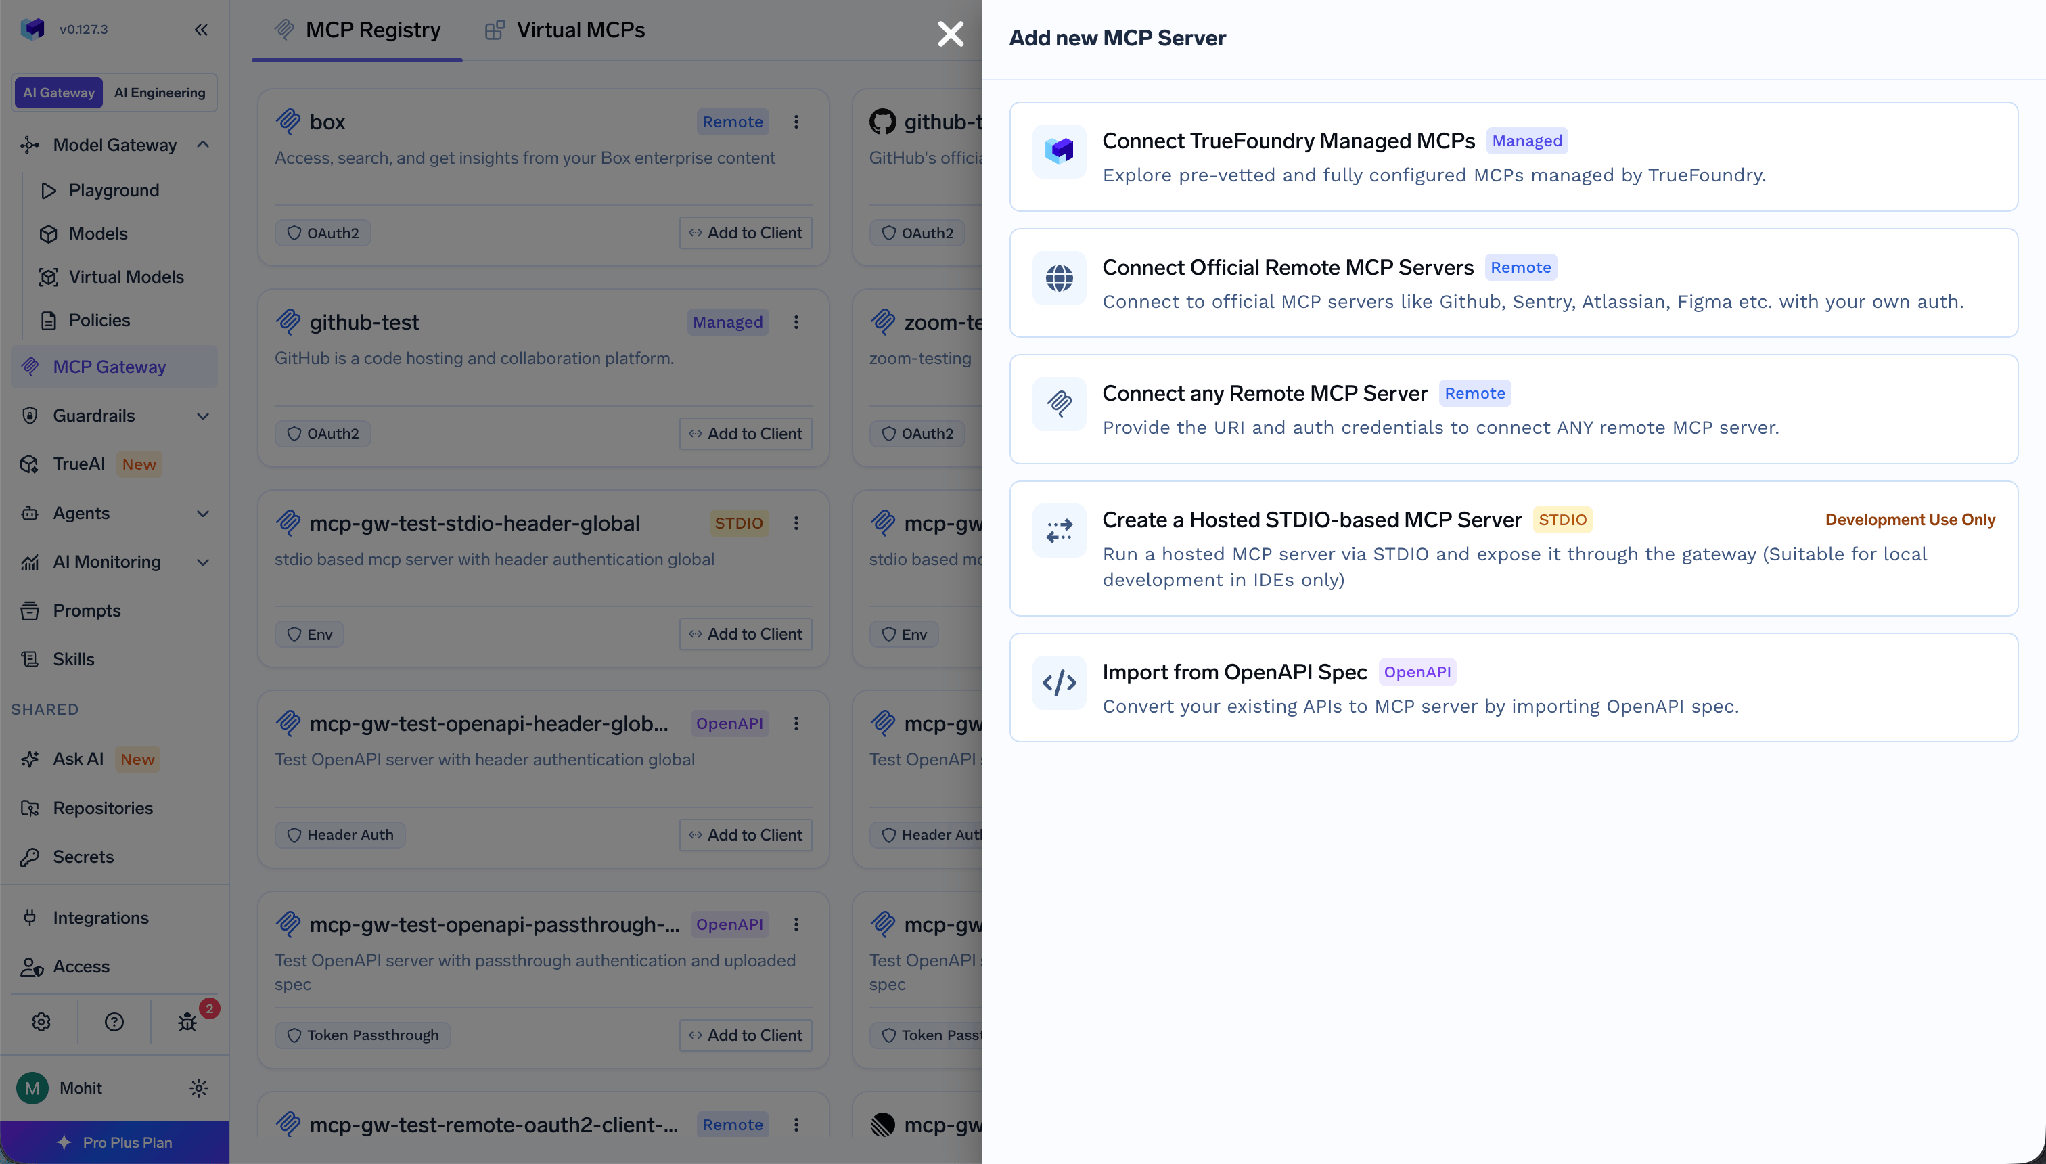
Rellena un Nombre (minúsculas, números, guiones; aparece en las URL), un Nombre para mostraropcional y una Descripción, elURL de su servidor en ejecución, Colaboradores, yDatos de autenticación.
Conviene ser preciso, ya que MongoDB no sigue el patrón OAuth que asumen la mayoría de las publicaciones sobre MCP. TrueFoundry separa la autenticación de entrada autenticación (cómo se identifica un cliente ante la pasarela) de la autenticación de salida autenticación (cómo se identifica la pasarela ante el sistema ascendente).
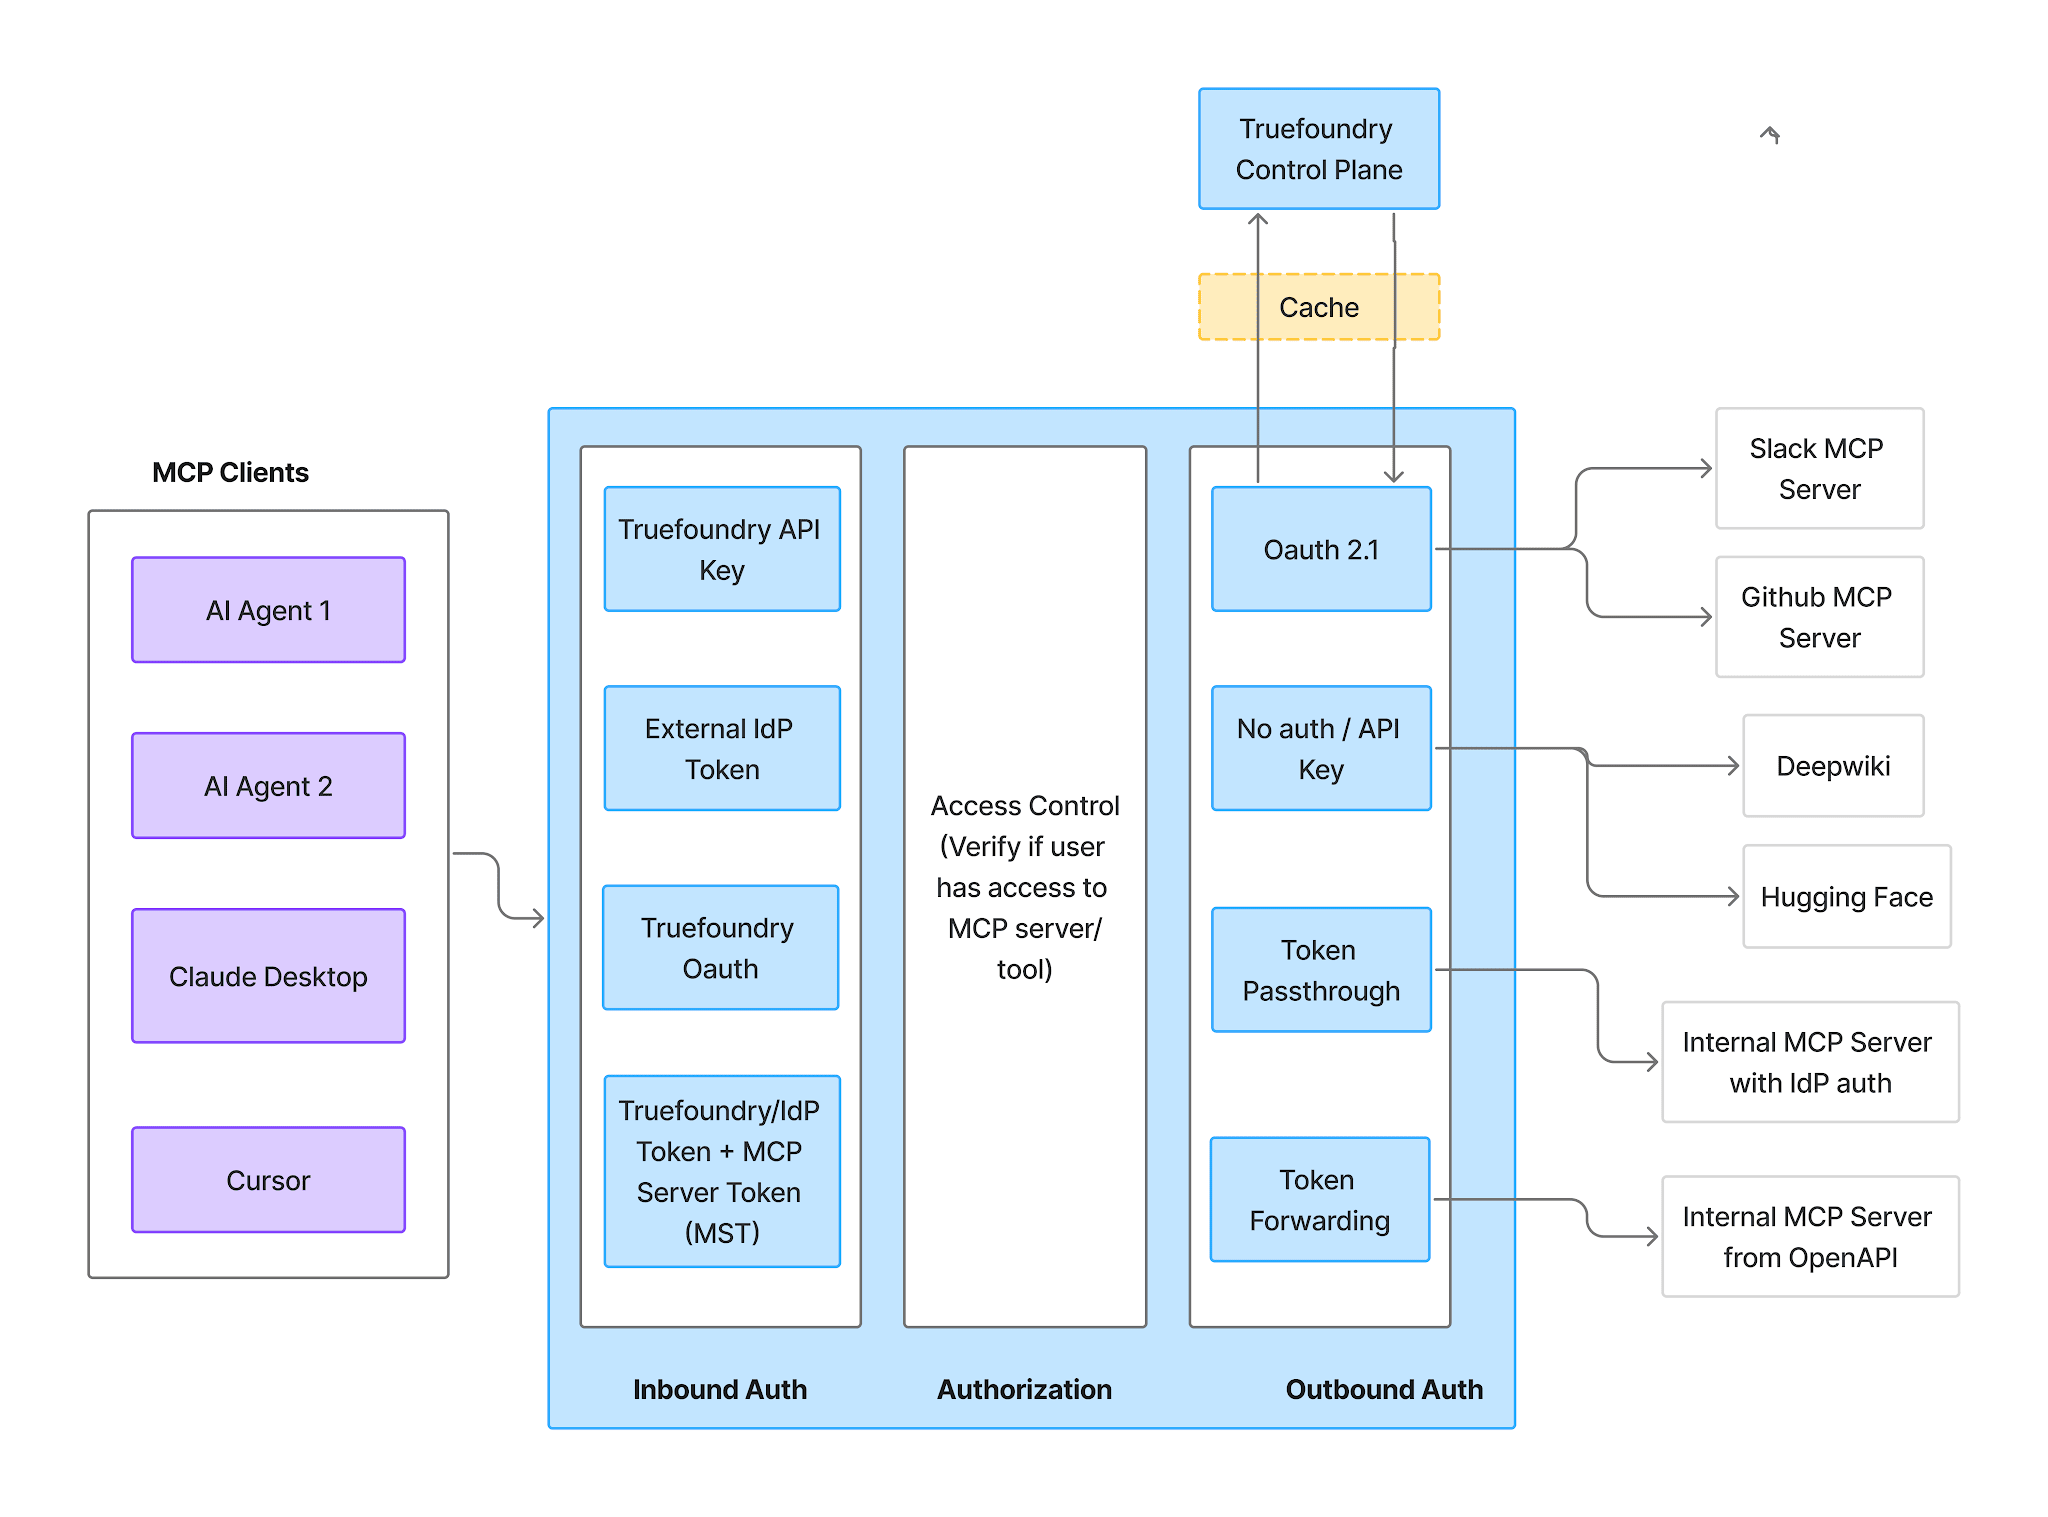
Entrada — cuatro métodos:
Salida — aquí es donde MongoDB difiere de un MCP gestionado. Dado que las credenciales de la base de datos residen en el propio entorno del servidor MCP como MDB_MCP_CONNECTION_STRING, no existe ningún flujo de código de autorización OAuth ni ninguna URI de redirección que registrar. Nadie hace clic en Conectar ahora, no hay pantalla de consentimiento ni permisos del usuario que revocar.
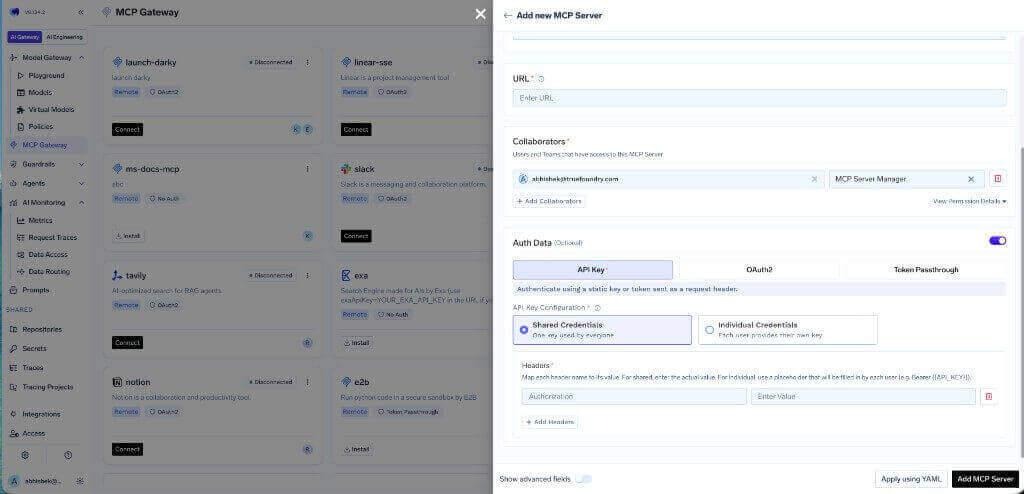
Para el salto de la pasarela al servidor, los tipos de autenticación son Clave de API,OAuth2,AWS SigV4, yPaso de tokensLa clave de API es la opción práctica para un servidor autogestionado.
Dos modos. Credenciales compartidas — una clave para todos, configurada como cabecera:
Credenciales individuales — cada usuario proporciona la suya mediante un marcador de posición Bearer {{API_KEY}} y la pestaña Anulaciones de autenticación :
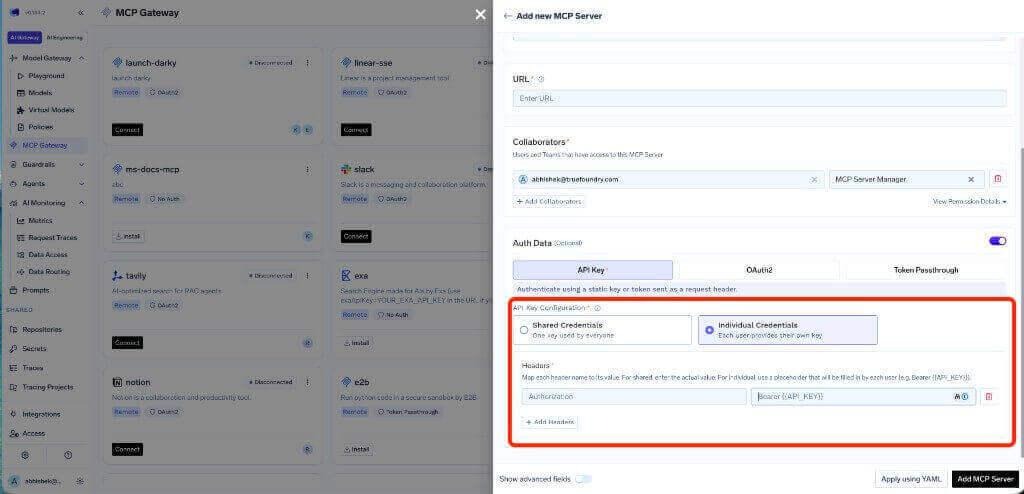
Las credenciales individuales proporcionan identidades de entrada distintas (útiles para la atribución y el alcance de herramientas por usuario), pero no es no implican permisos de base de datos por usuario. Todas las solicitudes llegan a la misma cadena de conexión con el mismo rol de Atlas. Para un acceso a datos verdaderamente independiente, ejecute instancias de servidor separadas con usuarios de Atlas distintos.
ElHerramientas la pestaña enumera todo lo que el servidor expone. Para MongoDB, es la pantalla más importante de la consola.

Pestaña de herramientas del servidor MCP con interruptores por herramienta, controles de prueba y edición, activación de nuevas herramientas por defecto y acción masiva
Interruptores por herramienta. Desactive una herramienta y se omitirá por completo de tools/list; los clientes nunca la verán y no podrá ser invocada. No es un filtrado a nivel de prompt; la herramienta desaparece.
Nuestra recomendación aquí es más directa que para la mayoría de los servidores: desactive por completo la gestión de colecciones e índices. No es una restricción mediante aprobación, es una desactivación. Las restricciones de aprobación son adecuadas para operaciones que forman parte legítima del flujo de trabajo y requieren una segunda opinión. Eliminar una colección de producción no forma parte de ningún flujo de trabajo de agente que nosotros implementaríamos. Un agente que no puede llamar a una herramienta de eliminación no puede ser convencido para hacerlo, no puede ser inducido a ello mediante un documento manipulado y no puede acceder a ella porque un aprobador aceptó una solicitud a las 2 de la mañana.
Si necesita una ruta de escritura, no la habilite en el servidor compartido. Cree un Servidor MCP virtual independiente solo con esas herramientas y asígnele permisos limitados. Las notas de seguridad de MongoDB de TrueFoundry dicen lo mismo: exponga las herramientas con capacidad de escritura solo a través de servidores MCP virtuales seleccionados.
Habilitar nuevas herramientas por defecto. Si está activado, las adiciones ascendentes aparecen automáticamente. Desactívelo off. Que una nueva herramienta de escritura aparezca silenciosamente en un servidor que sus agentes ya utilizan es la última sorpresa que desea en una base de datos en producción.
Acción masiva. Cambia las filas por casillas de verificación para que pueda activar o desactivar muchas herramientas a la vez. La forma más rápida de establecer el modo de solo lectura: seleccione todo, desmarque las herramientas de consulta e inspección y guarde.
Haga clic en el lápiz de una herramienta para modificar cómo se presenta:
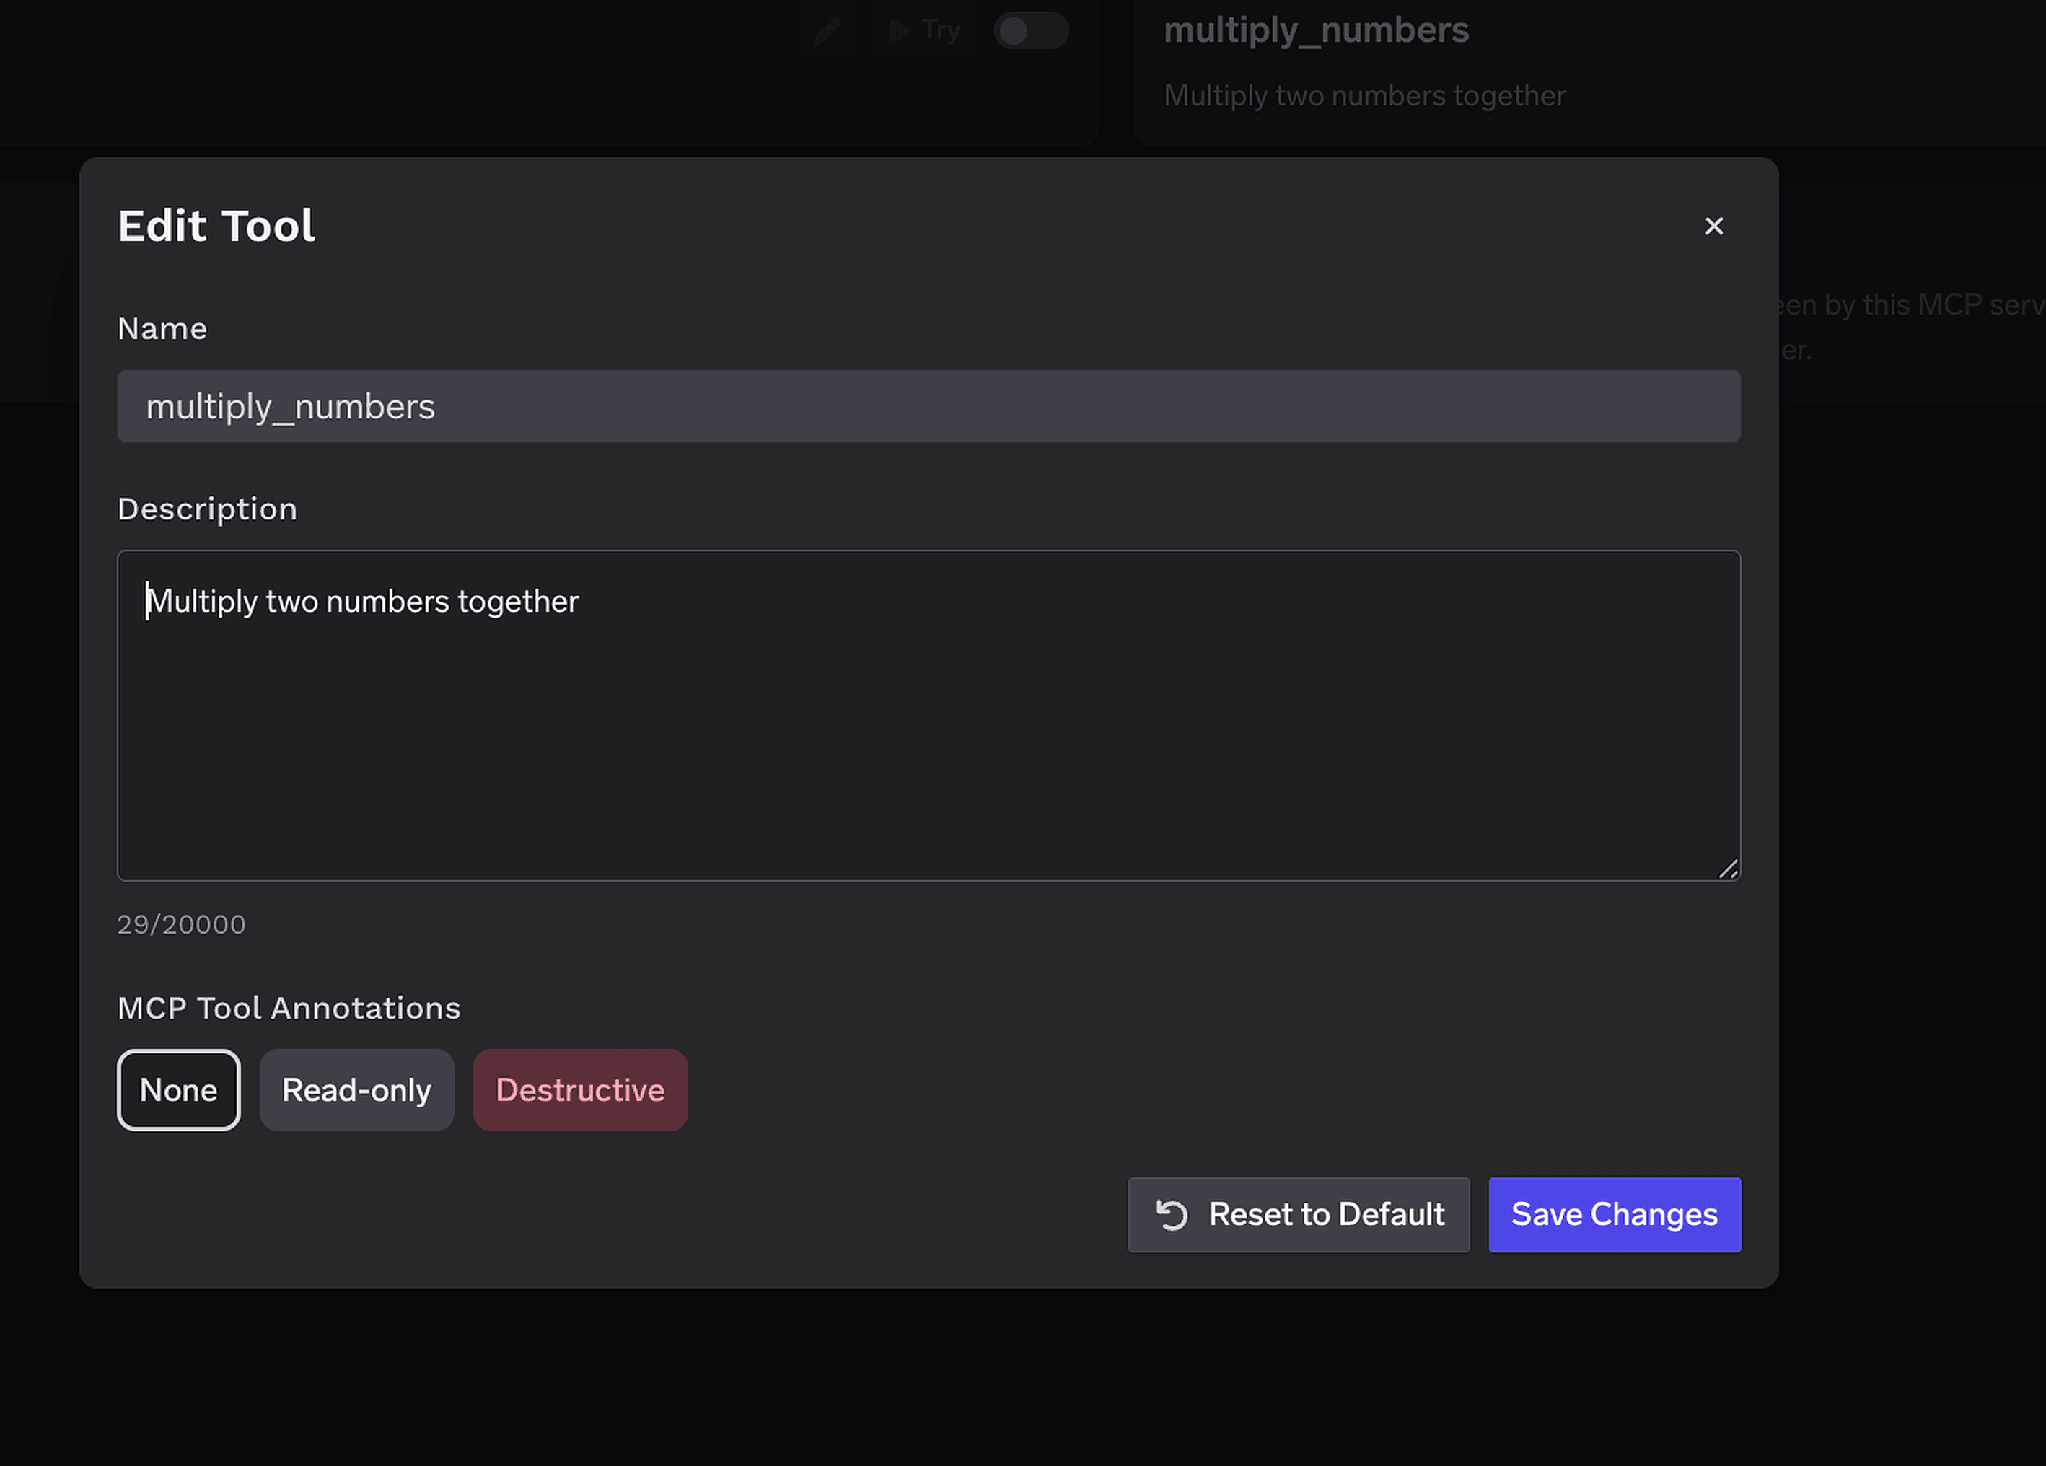
Modal de edición de herramienta con un campo de anulación de descripción y un selector de anotaciones de herramienta MCP para Solo lectura o Destructiva
ElDescripción la anulación (hasta 20.000 caracteres) es especialmente valiosa aquí: indique al modelo qué colecciones son grandes y qué campos están indexados para que filtre por ellos. Esa es la mitigación más económica para el problema de los escaneos sin índice. Anotaciones de herramientas MCPmarca una herramientaSolo lecturaoDestructiva, estableciendo readOnlyHint o destructiveHint para los clientes que los respetan.
El control de acceso se aplica a usuarios, equipos o cuentas virtuales en dos dimensiones: a qué servidores accede una identidad y qué herramientas puede invocar.
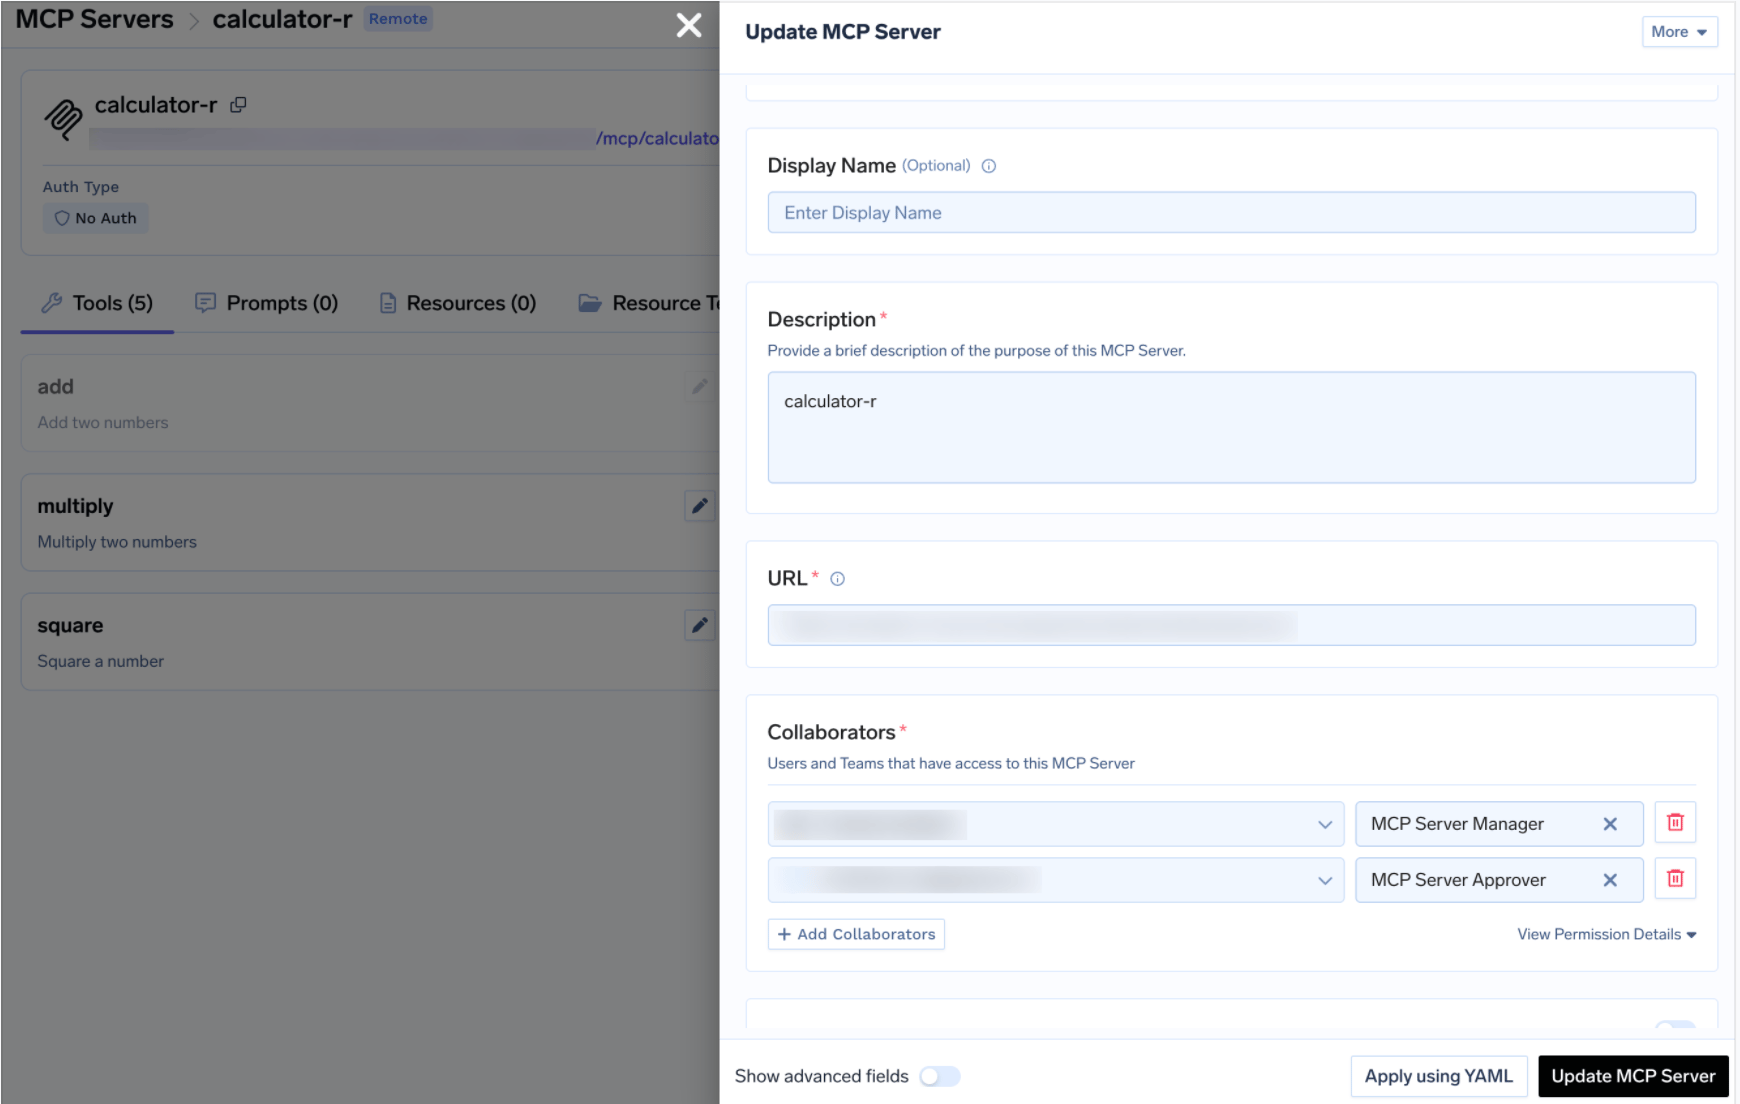
Panel de actualización del servidor MCP que muestra a los colaboradores con los roles de Administrador de servidor MCP y Aprobador de servidor MCP
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Un servidor MCP que expone un despliegue de MongoDB como herramientas que un agente puede invocar: consultar bases de datos, inspeccionar esquemas y gestionar colecciones e índices. En TrueFoundry lo ejecuta usted mismo con una cadena de conexión de Atlas dedicada, definida como MDB_MCP_CONNECTION_STRING, y después registra su URL en el MCP Gateway.
Cuatro áreas de capacidad: consulta de datos, inspección de esquemas, gestión de colecciones y gestión de índices. La lista completa aparece en la pestaña Tools una vez registrado, y cada herramienta puede activarse, desactivarse, redescribirse o anotarse como read-only o destructive.
Sí, como integración de solo lectura. Los riesgos son que un agente modifique el estado en producción y que una consulta sin índice degrade un clúster bajo carga. Ambos se gestionan del mismo modo: un usuario de Atlas de solo lectura, la gestión de colecciones e índices desactivada en el gateway, cualquier vía de escritura detrás de un Virtual MCP Server seleccionado y todas las llamadas trazadas.
Sí. TrueFoundry se ejecuta en su VPC, on-prem, en entornos air-gapped o híbridos, de modo que los prompts y las respuestas nunca salen de su dominio, incluso cuando enruta entre muchos proveedores.
Sí. Incluye un MCP Gateway, un Agent Gateway y un MCP & Agents Registry con control de acceso a nivel de herramienta. Los agentes creados con LangGraph, CrewAI, AutoGen o un framework propio pueden gobernarse de forma centralizada.
Sí. La pasarela es compatible con OpenTelemetry y se integra con Grafana, Datadog, Prometheus o tu pila preferida. Rastrea cada solicitud desde la instrucción (prompt) hasta la ejecución de la herramienta y el modelo, así obtienes un registro unificado sin tener que reemplazar lo que ya tienes en funcionamiento.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada