



November 6, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
KI-Agenten entwickeln sich schnell zur universellen Fernbedienung für die Unternehmensarbeit. Sie lesen aus Jira, schreiben in Slack, fragen das Data Warehouse ab, öffnen Pull-Requests und verketten ein Dutzend Tools miteinander, um eine einzelne Aufgabe zu erledigen. Das Model Context Protocol (MCP) ist das, was dies möglich macht — es gibt Agenten eine standardisierte Möglichkeit, diese Tools zu entdecken und aufzurufen.
Aber MCP beantwortet nur, wie ein Agent mit einem Tool spricht. Es beantwortet nicht die Frage, die sich derzeit jedes Sicherheitsteam stellt: Welche Agenten dürfen auf welche Systeme zugreifen, im Namen von wem, mit welchem Umfang — und wer kann das einsehen und widerrufen?
Genau diese Lücke schließt Cross App Access (XAA). Und es passt fast perfekt zu dem, wofür ein MCP-Gateway gebaut ist. Dieser Beitrag erklärt, was XAA ist, warum es wichtig ist und wie das TrueFoundry MCP Gateway es implementiert — wodurch Ihr Identity Provider zur Control Plane für jede Agenten-zu-Tool-Verbindung in Ihrer Organisation wird.
Wenn ein Benutzer heute einen MCP-Client (eine KI-App wie Claude, Cursor oder VS Code) mit einem MCP-Server (Slack, Atlassian, ein interner Dienst) verbindet, findet der Autorisierungs-Handshake in der Regel direkt zwischen diesen beiden Apps statt. Das Muster sieht nach einer von zwei Möglichkeiten aus, und beide sind auf Unternehmensebene problematisch:
Das Ergebnis ist Schatten-KI: ein unübersichtliches, unverwaltetes Netz von Agenten-zu-App-Verbindungen, das IT- und Sicherheitsteams weder inventarisieren noch kontrollieren können. Admins können die Frage „Welche KI-Clients können in Atlassian als dieser Benutzer agieren und mit welchen Berechtigungsumfängen (Scopes)?“ nicht beantworten — und sie können es nicht an zentraler Stelle abschalten, wenn ein Mitarbeiter oder ein Agent Offboarding durchläuft.
TrueFoundry löst bereits einen großen Teil dieses Problems, indem es den MCP-Zugriff über ein einzelnes, gesteuertes Gateway zentralisiert — ein einziger Zugangspunkt, RBAC bis auf Tool-Ebene, ein sicherer Credential Vault und ein vollständiger Audit-Trail. XAA schließt die letzte Lücke: Es stellt den Identity Provider selbst wieder in den Mittelpunkt der Autorisierungsentscheidung, sodass dieselben Richtlinien, die den Rest Ihres Stacks steuern, nun auch Ihre Agenten steuern.
Cross App Access (XAA) ist eine Erweiterung von OAuth 2.0, die es einem Enterprise Identity Provider ermöglicht, die Verbindung zwischen zwei Anwendungen zu vermitteln und zu genehmigen — anstatt dass diese beiden Apps direkt eine Vertrauensstellung aufbauen. Es wurde von Okta im Juni 2025 eingeführt, im September 2025 von der IETF OAuth Working Group übernommen und im November 2025 als Autorisierungserweiterung namens Enterprise-Managed Authorization (EMA) in MCP integriert. Diese Erweiterung erreichte im Juni 2026 den Status „Stable“.
Ein kurzer Hinweis zur Terminologie, da Sie in der Praxis beiden Namen begegnen werden:
Wir werden durchgehend „XAA“ verwenden, aber der wichtige Punkt ist, dass es sich um einen offenen Standard handelt. Jeder IdP kann ID-JAG implementieren, und jeder MCP-Server, Client oder Gateway kann es unterstützen.
XAA definiert eine klare Aufteilung der Verantwortlichkeiten:
Die Magie von XAA besteht darin, dass es den manuellen Einwilligungsschritt pro App durch einen richtliniengesteuerten Token-Exchange ersetzt, den der IdP vermittelt:
Da die Resource App den Signierungsschlüsseln des IdP aus dem SSO bereits vertraut, ist keine neue Vertrauensinfrastruktur erforderlich. Der IdP setzt die Richtlinie einmalig durch, stellt kurzlebige, zweckgebundene Tokens aus und zeichnet jede Gewährung auf — und der Benutzer sieht niemals eine Einwilligungssaufforderung. Autorisierungsentscheidungen verlagern sich von der Anwendungsebene auf die Identitätsebene, wo sie überprüfbar und widerrufbar sind.
Ein MCP-Gateway ist der ideale Ort für den Einsatz von XAA, da das Gateway genau an der Stelle sitzt, an der die Requesting App auf die Resource App trifft. Die Authentifizierungsarchitektur von TrueFoundry wurde um eine bewusste Trennung von inbound Authentifizierung (wie Clients ihre Identität gegenüber dem Gateway nachweisen) und outbound Authentifizierung (wie das Gateway nachgelagerte MCP-Server erreicht) herum aufgebaut. Diese Trennung ist genau die Form, die XAA benötigt.
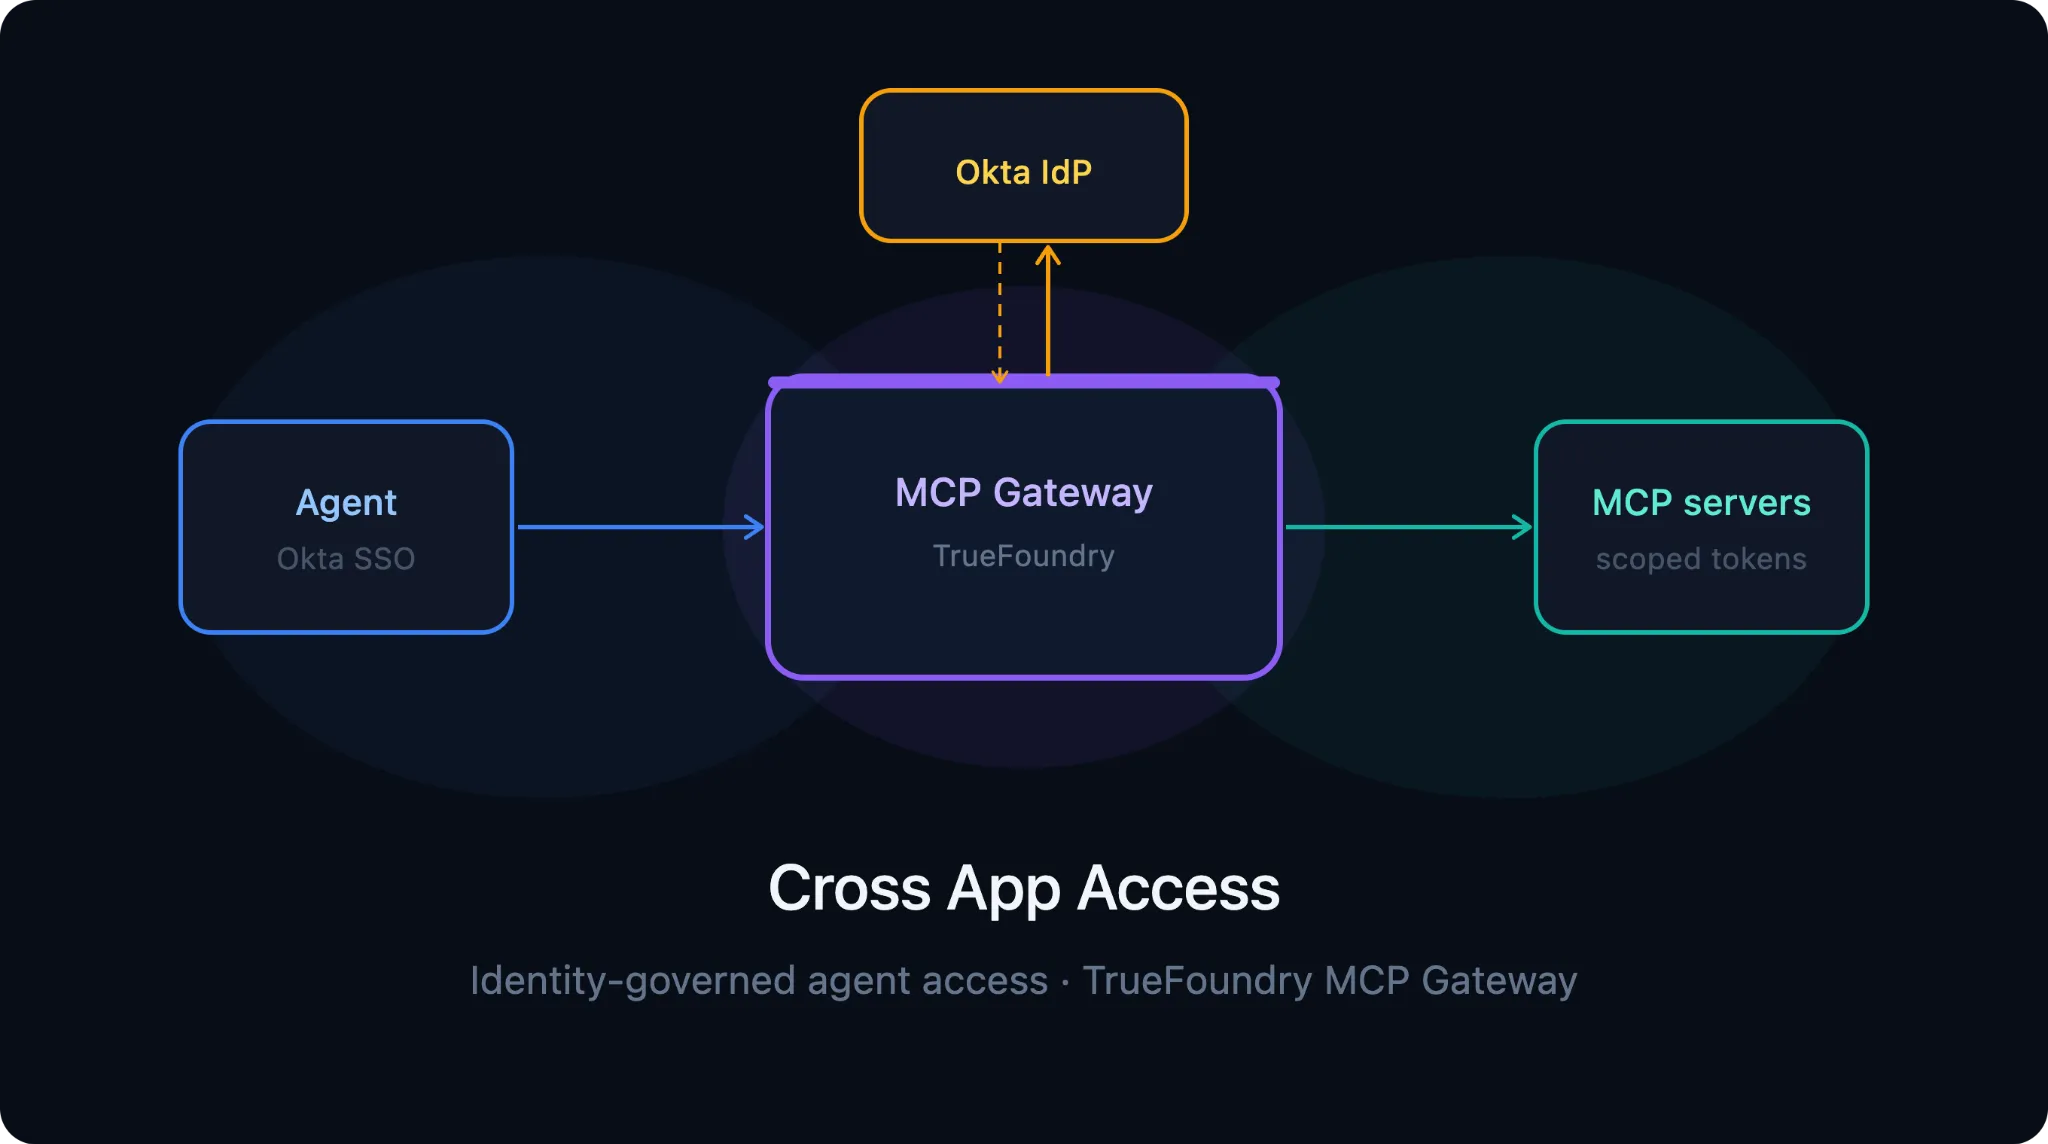
TrueFoundry unterstützt XAA, indem das Gateway die Rolle der Requesting App übernimmt. Hier ist der Kernablauf.
Die Agenten-Anwendung authentifiziert den Benutzer einmalig bei Okta und erhält ein Okta-Token. Von da an übergibt sie dieses Token bei jeder Anfrage einfach an das Gateway — sie muss XAA nicht selbst implementieren oder eigene zweckgebundene Assertions einholen. Das Gateway kümmert sich um den Rest:
Der Benutzer meldet sich ein einziges Mal bei der Agenten-Anwendung an. Er sieht niemals einen OAuth-Einwilligungsbildschirm pro Server, und der Agent hält niemals dauerhafte Anmeldeinformationen für ein nachgelagertes Tool.
Dies baut direkt auf dem bestehenden Inbound-Authentifizierungsmodell von TrueFoundry auf (Identity Provider Tokens und Token Passthrough), wobei das Gateway als XAA Requesting App fungiert — den Token-Exchange durchführt und jede Assertion auf den jeweils genutzten Server beschränkt.
Die meisten MCP-Server in der Praxis — interne Dienste, OpenAPI-gecaptes Tools, Server von Drittanbietern — implementieren XAA nicht nativ, und viele werden es auch nie tun. Hier zahlt sich ein Gateway aus.
Da das Gateway den Identitätsfluss zentral terminiert, kann es die XAA-Governance vor jeden MCP-Server schalten, unabhängig davon, ob der Server den Standard unterstützt oder nicht. Sobald die Richtlinie erfüllt ist und ein zweckgebundenes Token vorliegt, vermittelt das Gateway die nachgelagerte Verbindung unter Verwendung dessen, was dieser Server tatsächlich versteht — benutzerspezifisches OAuth 2.0, Client Credentials, ein gemeinsam genutzter API-Schlüssel aus dem sicheren Vault, Token-Passthrough oder benutzerdefinierte Header. Der MCP-Server erhält eine enterprise-gesteuerte Autorisierung mit eingebundenem IdP, ohne eine einzige Zeile Token-Exchange-Code schreiben zu müssen, und Sie erhalten einen konsistenten XAA-Kontrollpunkt über Ihre gesamte Tool-Landschaft hinweg, anstelle eines Flickenteppichs aus „XAA-fähigen“ und „Legacy“-Servern.
Stellen Sie sich einen Entwickler vor, der Cursor bittet, einen Vorfall zu analysieren: die zugehörigen Atlassian-Tickets abrufen, den relevanten Slack-Thread prüfen und die Deployment-Historie zusammenfassen.
Es wurden keine neuen Schlüssel erstellt. Es wurden keine dauerhaften Privilegien hinterlassen. Die Sicherheitseinstufung der Richtlinie wurde einmalig in Okta überprüft.
Okta gliedert das XAA-Ökosystem in drei Schichten: Requesting Apps (die Clients und Agenten), Resource Apps (die Tools, die Daten halten) und die Identitätsinfrastruktur- und Gateway-Schicht, die den Datenverkehr dazwischen leitet und sichert. TrueFoundry befindet sich genau in dieser dritten Schicht.
Die Kombination ist natürlich und komplementär:
Zusammen ermöglichen sie es einem Unternehmen, die entscheidende Frage bei jeder modernen KI-Sicherheitsüberprüfung — „Können wir das in unserem IdP steuern?“ — mit einem eindeutigen Ja zu beantworten: Ihr Identity Provider entscheidet, welche KI-Clients sich mit welchen MCP-Servern und mit welchen Scopes verbinden, und Sie können alles zentral widerrufen.
Wenn Sie bereits das MCP Gateway von TrueFoundry nutzen, erweitert die XAA-Unterstützung das Authentifizierungsmodell, das Sie heute verwenden — registrieren Sie Okta als Identity Provider, ordnen Sie Okta-Gruppen TrueFoundry-Teams zu und bringen Sie Ihre MCP-Server (ob XAA-nativ oder nicht) unter einen einzigen identitätsgesteuerten Zugangspunkt.
Wenn Sie evaluieren, wie Sie KI-Agenten skaliert einsetzen können, ohne Wildwuchs bei den Anmeldeinformationen und Schatten-KI-Risiken einzugehen, ist dies das Fundament: standardbasiert, IdP-vermittelt und aufgebaut auf dem OAuth und OpenID Connect, dem Sie bereits vertrauen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















