


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
"هل OpenRouter آمن؟" هو السؤال الذي نسمعه كثيرًا من الفرق التي اعتمدته لمشروع واحد ويُطلب منها الآن من قبل قسم الأمن تبرير استخدامه للشركة بأكملها. الإجابة المنصفة هي أن موقف الخصوصية لدى OpenRouter أفضل من سمعته في جانب واحد، وأضعف من سمعته في ثلاثة جوانب أخرى، وأيها يهمك يعتمد تمامًا على ما إذا كنت فريقًا من خمسة أفراد أم مؤسسة تضم خمسين فردًا.
يغطي هذا المنشور عنوان التعددية الأجرية والعزل في سلسلة المقارنة بين TrueFoundry و OpenRouter: ما يخزنه كل منتج، ومن يمكنه رؤيته، وكيفية تقسيم الفرق داخل بيئة نشر واحدة، وما يتم فرضه كإعداد عام عالمي، وما إذا كانت البنية التحتية مشتركة أم مخصصة، والحدود العملية. تم كتابة هذا المقال لمهندسي المنصات أو مسؤولي الأمن الذين يقومون بهذا التبرير، وكل ادعاء مستمد من التوثيق العام للموردين. إذا كنت تريد الصورة العامة أولاً، فإن دليلك الأساسي حول بوابة LLM Gateway يشرح موقع البوابة في المنظومة.
لنبدأ بالجزئية التي يتعامل معها OpenRouter بشكل صحيح. لا يقوم OpenRouter بتسجيل المدخلات أو المخرجات تلقائيًا دون إعداد. يتم الاحتفاظ فقط بالبيانات الوصفية للطلبات (الطوابع الزمنية، النموذج، عدد الرموز، زمن الاستجابة) لأغراض الفوترة والعمليات التشغيلية. لا يوجد شيء يمكن للمشرف قراءته ما لم يقم شخص ما بتفعيل ذلك بنفسه.
هذا الاشتراك الاختياري هو تسجيل المدخلات والمخرجات (Input & Output Logging)، المتوفر حاليًا كإصدار تجريبي، ويتم التبديل بين تفعيله وتعطيله في إعدادات القابلية للملاحظة (Observability) الخاصة بمساحة العمل. بمجرد تمكينه، تظهر المدخلات والمخرجات في صفحة السجلات (Logs)؛ وفي أي منظمة، يمكن للمشرفين فقط عرضها أو تفعيلها، ولا يمكن للأعضاء غير المشرفين الوصول إلى المحتوى المخزن، ويتم التخزين في مشروع Google Cloud Storage معزول يعتمد أدوات تحكم بالوصول منفصلة، ويتم تخزين التوليدات التي تتم بعد التفعيل فقط. لا ينطبق هذا على الطلبات التي تمر عبر النقاط الطرفية الإقليمية للاتحاد الأوروبي أو الولايات المتحدة، والتي يتم معالجتها كالمعتاد مع تخطي التسجيل. هناك اشتراكان اختياريان منفصلان يجب عدم الخلط بينهما: تسجيل المدخلات والمخرجات الذي يخزن المحتوى ويعرضه للمشرف، واشتراك إعدادات الخصوصية الذي يقايض تسجيل المدخلات بخصم على الاستخدام.
تلك هي قصة خصوصية البيانات في OpenRouter على البنية التحتية الخاصة بـ OpenRouter، وبالنسبة لفريق يريد "عدم تخزين أي شيء ما لم نطلب ذلك"، فهو خيار افتراضي ممتاز حقًا. ولكن هناك ثلاثة أمور تقع في الجانب الآخر. المدخلات تغادر شبكتك دائمًا وتتجاوز حدين (منك إلى OpenRouter، ومن OpenRouter إلى الموفر)؛ والتوجيه الخالي من الاحتفاظ بالبيانات والتوجيه الإقليمي يحدان مما يحتفظ به الموفرون ومكان المعالجة، وليس ما إذا كانت البيانات تغادر شبكتك أم لا. كما تستبعد النقاط الطرفية الإقليمية تسجيل المحتوى، مما يجعل التوطين في الاتحاد الأوروبي والتدقيق على مستوى المدخلات متنافيين. بالإضافة إلى ذلك، فإن العزل بين المنظمات الخاصة بالعملاء غير موثق إلى حد كبير؛ والضمان الصريح الوحيد هو أن حاويات أدوات الخادم محددة النطاق لكل حساب ومساحة عمل ولا يتم مشاركتها أبدًا عبر الكيانات المؤجرة.
إذن: هل OpenRouter آمن للمطور المستقل؟ إن إعداده الافتراضي هو أحد أنظف الإعدادات في السوق. هل هو خاص بالمعنى الذي تقصده المؤسسات، حيث تبقي البيانات داخل حدود معينة وتحدد السياسة ما يتم الاحتفاظ به؟ لا، ولا توجد أي تهيئة تجعلهكذلك.
يعني استخدام OpenRouter للفرق العمل على مستويين: المنظمة (الحساب) ومساحات العمل بداخلها. لا توجد عناصر فرعية للفرق أو المشاريع أو البيئات. يحصل جميع أعضاء المنظمة تلقائيًا على صلاحية عضو في مساحة العمل الافتراضية، ويمكن للأعضاء الانتماء إلى مساحات عمل متعددة بحيث تخضع مفاتيحهم في كل منها لإعدادات تلك المساحة، ويمكن لمشرفي المنظمة فقط إنشاء أو حذف مساحات العمل أو التحكم فيمن يصل إليها. فصل البيئات يتم عبر العرف المتبع في مساحات العمل: مساحة عمل "للإنتاج" ومساحة عمل "للتطوير"، دون وجود أي شيء في المنتج يفرق بينهما برمجيًا.
تحصل لكل مساحة عمل على مفاتيح API، وحواجز حماية (guardrails)، وإمكانية جلب المفاتيح الخاصة (BYOK)، والتوجيه، والإعدادات المسبقة، والإضافات، والقابلية للملاحظة، والأعضاء، والإعدادات. بينما يُفرض كإعداد عالمي على مستوى الحساب: الفوترة والائتمان (فاتورة واحدة، وحوض واحد)، وعضوية المنظمة والأدوار، ومفاتيح API الإدارية، وسياسات البيانات على مستوى الحساب بالإضافة إلى الموفرين والنماذج المسموح بها. قاعدة التوارث تمثل تصميمًا جيدًا وقيدًا حقيقيًا في نفس الوقت: السياسة على مستوى الحساب هي الحد الأقصى، ومساحة العمل يمكنها فقط أن تكون أكثر تقييدًا، بحيث يمكن لفريق المنصة وضع حد أدنى للأمان العام ولكن لا يمكنه منح مساحة عمل شيئًا يمنعه الحساب.
هناك ثلاثة نتائج تستحق انتباه مراجع الأمن. أولاً، تتعارض وثائق OpenRouter الخاصة بـ عزل المفاتيح: تذكر صفحة مساحات العمل أن الأعضاء ينشئون مفاتيحهم ويديرونها بأنفسهم، بينما تذكر صفحة إدارة المنظمة أن المفاتيح التي ينشئها أي عضو يمكن استخدامها من قبل جميع الأعضاء، وتُحسب على رصيد المنظمة، مع قدرة المشرفين على عرض كل مفتاح. إذا كان الأخير هو الحالي، فإن عبارة "عرض المفاتيح الخاصة بك واستخدام مفاتيح أي شخص" تمثل ضعفًا ملموسًا في العزل؛ قد ترجع الصفحة القديمة إلى ما قبل مساحات العمل، ولكن الأمر يستحق الاستفسار. ثانيًا، يصل حد المنظمة في OpenRouter إلى 10 أعضاء افتراضيًا، ويمكن زيادة هذا الحد بالتواصل مع الدعم الفني، لذا فإن التقييم لفريق يضم خمسين مهندسًا يبدأ بتذكرة دعم. ثالثًا، لا يتم التعامل مع سلوك الجيران المزعجين، ولأن حدود المعدل تتناسب مع رصيد الحساب، وحيث إن الرصيد يقع فوق مستوى مساحات العمل، فمن المحتمل أن يستحوذ حركة مرور مساحة عمل واحدة على النطاق المتاح والمشارك مع بقية المساحات.
تتم تحديد نطاقات المفاتيح لمساحة عمل واحدة وتعود للمستخدم الذي أنشأها، مع حد للإنفاق، وفترة إعادة ضبط اختيارية، وحواجز حماية يمكن تعيينها لمفاتيح أو أعضاء محددين. الميزانيات لا تتجمع أبدًا: تطبيق نفس الميزانية اليومية على ثلاثة أعضاء يعطي كل منهم ميزانيته الخاصة. كل ما هو أدق من مساحة العمل بالإضافة إلى المالك يتم تحقيقه عبر سياسة مرفقة بدلاً من كونه خاصية للمفتاح نفسه.
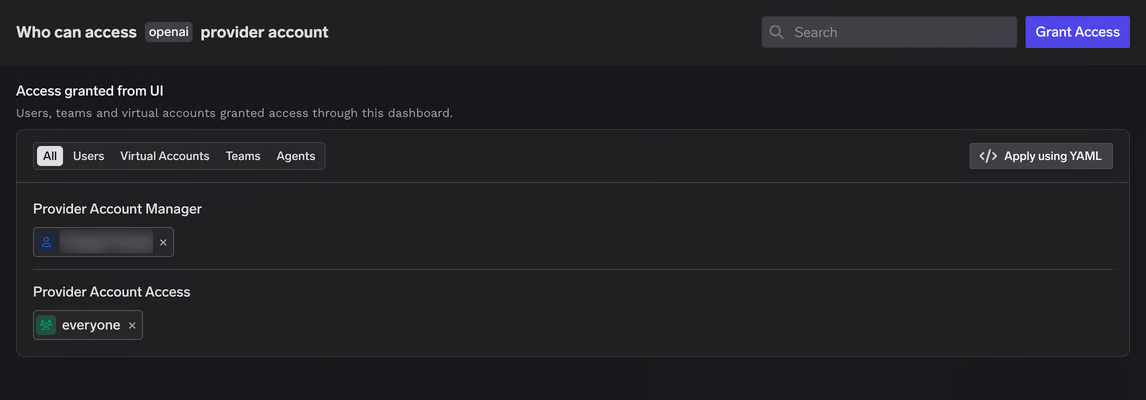
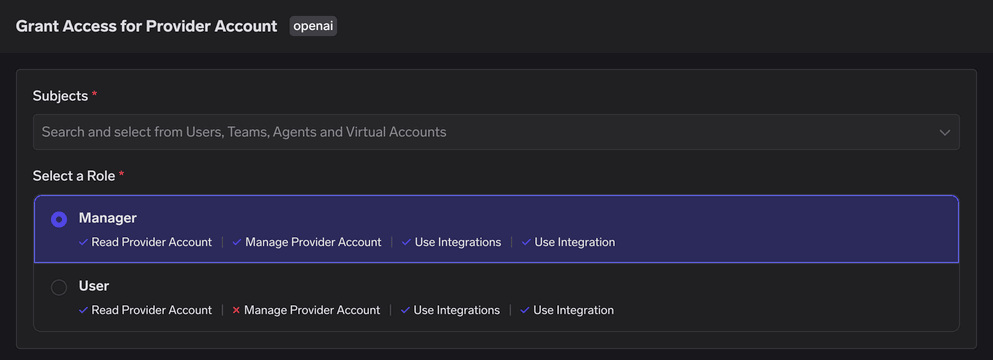
تعتمد TrueFoundry الهيكلية التالية: مستوى التحكم ← الكيانات المؤجرة (tenants) ← المستخدمون، الفرق، الحسابات الافتراضية والموارد. الكيان المؤجر هو الحد الصارم: لكل منها مستخدموه وفرقه وحساباته الافتراضية وتهيئات SSO وموفرو الهوية والأدوار والموارد (النماذج، سيرفرات MCP، المدخلات، مساحات العمل)، وتذكر وثائقنا بصراحة أنه لا يوجد تفاعل بين البيانات في الكيانات المؤجرة المختلفة؛ حيث يسجل المستخدمون الدخول إلى كل كيان مؤجر بشكل منفصل، ويمكن لكل كيان تشغيل SSO الخاص به (إدارة المستخدمين والفرق والحسابات). تجمع الفرق المستخدمين لمنح صلاحيات الوصول، وتمنح الحسابات الافتراضية للخدمات والوكلاء هويات خاصة بها.
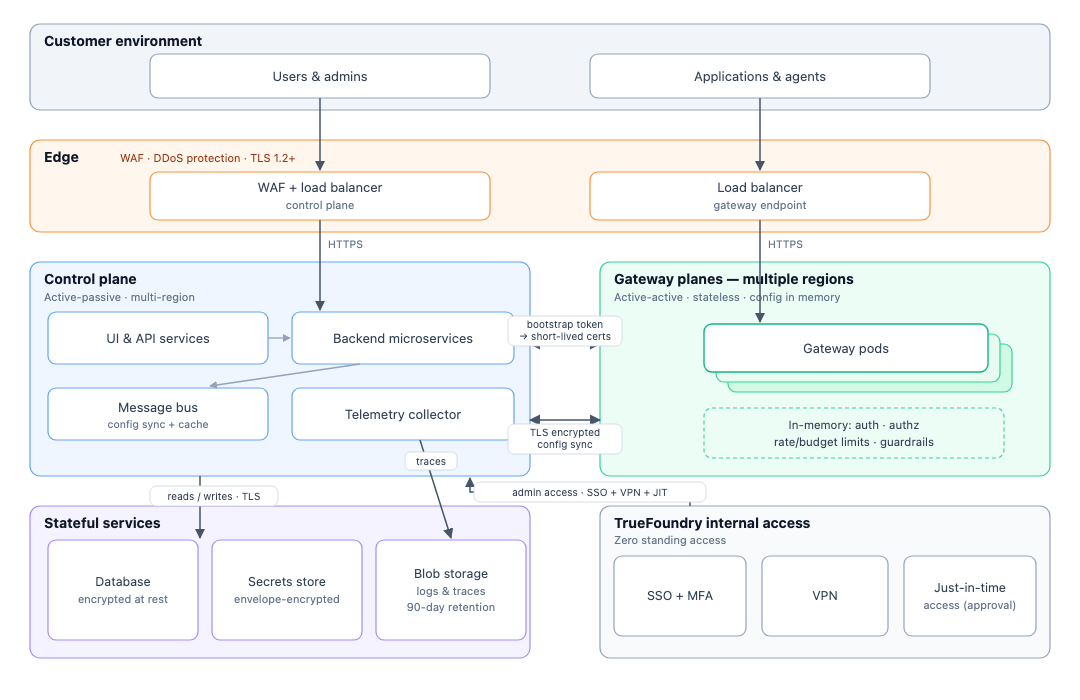
لا يوجد عنصر بيئة منفصل هنا أيضًا، ولكننا نوثق التوصية بدلاً من تركها للعرف: حسابات افتراضية لكل بيئة داخل كيان مؤجر واحد للفصل الخفيف، أو كيانات مؤجرة منفصلة (company-dev, company-prod) لفصل التهيئة، أو مستويات بوابة أو تحكم منفصلة لفصل البنية التحتية، اعتمادًا على نمط النشر (إعداد بيئات متعددة). ما يتم فرضه كإعداد عالمي: البنية التحتية الخاصة بمستوى التحكم نفسه (تُشارك Postgres و NATS و ClickHouse في مستوى التحكم متعدد الكيانات)، وإصدار المنصة (جميع الكيانات المؤجرة على مستوى تحكم واحد تترقى معًا، ولهذا نوصي بمستويين للتحكم للإنتاج وغير الإنتاج)، والاعتماد على الترخيص (مستوى التحكم متعدد الكيانات المؤجرة).
يتم تحديد نطاق المفاتيح بواسطة الهوية. يتحدد الرمز المميز بناءً على الهوية الرئيسية (حساب افتراضي أو مستخدم)، ويحدد التحكم في الوصول القائم على الأدوار (RBAC) على تلك الهوية ما يمكن الوصول إليه: على مستوى حساب النموذج، أو النماذج الفردية، أو سيرفرات MCP والأدوات الفردية، مع ربط حدود المعدل والميزانية على مستوى المستخدم أو الفريق أو الحساب الافتراضي أو النموذج. أنت تحدد نطاق الهوية الرئيسية، وليس الرمز المميز، مما يضمن دورة حياة منظمة. لم يتم توثيق أي حد أقصى لعدد الكيانات المؤجرة أو الفرق أو الحسابات الافتراضية أو المفاتيح، وتعمل التحققات من الصلاحيات في الذاكرة عند مستوى البوابة، وهو ما يحافظ على إضافة زمن انتقال يبلغ حوالي 3-4 ملي ثانية فقط وأكثر من 350 طلبًا في الثانية لكل vCPU عبر أكثر من 1,000 نموذج LLM.
هذا هو الجانب الذي يمثل فيه المنتجان صورتين معكوسين، ويجدر بنا أن نكون دقيقين في ذلك.
في OpenRouter، تكون الرؤية عبر مساحات العمل كاملة لمشرفي المنظمة، الذين يمتلكون صلاحيات المشرف في كل مكان؛ بينما يرى الأعضاء غير المشرفين النشاط والسجلات على مستوى الحساب. ولكن محتوى المدخلات يكون غير مرئي للجميع افتراضيًا، لأنه لا يتم تخزينه. الخصوصية هنا إعداد افتراضي يُفرض عبر غياب البيانات. أداة التحكم عبارة عن زر تفعيل على مستوى مساحة العمل: لا يوجد قرار لكل طلب، ولا يوجد إخفاء للبيانات قبل التخزين، ولا يوجد تغيير حسب المطور أو النموذج أو البيئة أو النمط.
في TrueFoundry، الرؤية عبر الكيانات المؤجرة معدومة؛ فالحدود مطلقة، ومشغل مستوى التحكم ذو التنسيق الذاتي يدير الكيانات المؤجرة دون اختلاط بياناتها. وداخل الكيان المؤجر، يمتلك المشرفون تلقائيًا الوصول إلى جميع النماذج، وتكون سجلات الطلبات والاستجابات قابلة للاستعراض، بحيث يمكن للمشرف داخل الكيان المؤجر رؤية محتوى المدخلات أينما كان التسجيل مُمكّنًا (التحكم في الوصول إلى البوابة). نذكر ذلك بوضوح لأن الإجابة هي وجود سياسة وليست غياب البيانات. تهيئات التسجيل (Logging Configs) هي قواعد محددة لها شروط على الموضوعات والنماذج والبيانات الوصفية؛ وتتضمن كل قاعدة زر تفعيل/تعطيل التسجيل وأنماط تنقيح وإخفاء (البريد الإلكتروني، رقم الضمان الاجتماعي الأمريكي، بطاقة الائتمان، رقم Aadhaar و PAN في الهند، بالإضافة إلى التعبيرات النمطية المخصصة مع نص استبدال مخصص) تُطبق على النسخة المخزنة فقط؛ ويكون المنع هو الفائز في حال تضارب القواعد المتطابقة، وتندمج عمليات التنقيح، ويُستخدم الترويسة (header) لكل طلب كخيار بديل، وتسجل كل تتبع القاعدة التي اتخذت القرار (تهيئة التسجيل). وبالتالي يمكن لفريق المنصة عدم تسجيل أي شيء للفريق القانوني، والتسجيل مع الإخفاء لدعم العملاء، وتسجيل كل شيء لخط أنابيب التقييم، وإثبات القاعدة التي طُبقت على أي تتبع.
الخصوصية الافتراضية هي الأفضل لفريق لن يقوم بتهيئة أي شيء أبداً. ولكن الخصوصية القائمة على السياسات هي الأفضل لمؤسسة يتعين عليها الإجابة على مراجع الحسابات حول "من كان بإمكانه رؤية هذا، وما الذي تم إخفاؤه".
يعتبر OpenRouter بنية تحتية مشتركة للجميع في كافة المستويات. لا توجد خيارات مخصصة أو أحادية الكيان المؤجر موثقة؛ والتوجيه الإقليمي هو التمايز الوحيد على مستوى البنية التحتية وهو جغرافي وليس مخصصًا، وبالتالي فإن كل عميل من المؤسسات في الاتحاد الأوروبي يتشارك النقطة الطرفية الخاصة بالاتحاد الأوروبي. ومشروع GCS المعزول المستخدم للمدخلات المخزنة يمثل عزلاً للمكونات وليس بنية تحتية لكل كيان مؤجر.
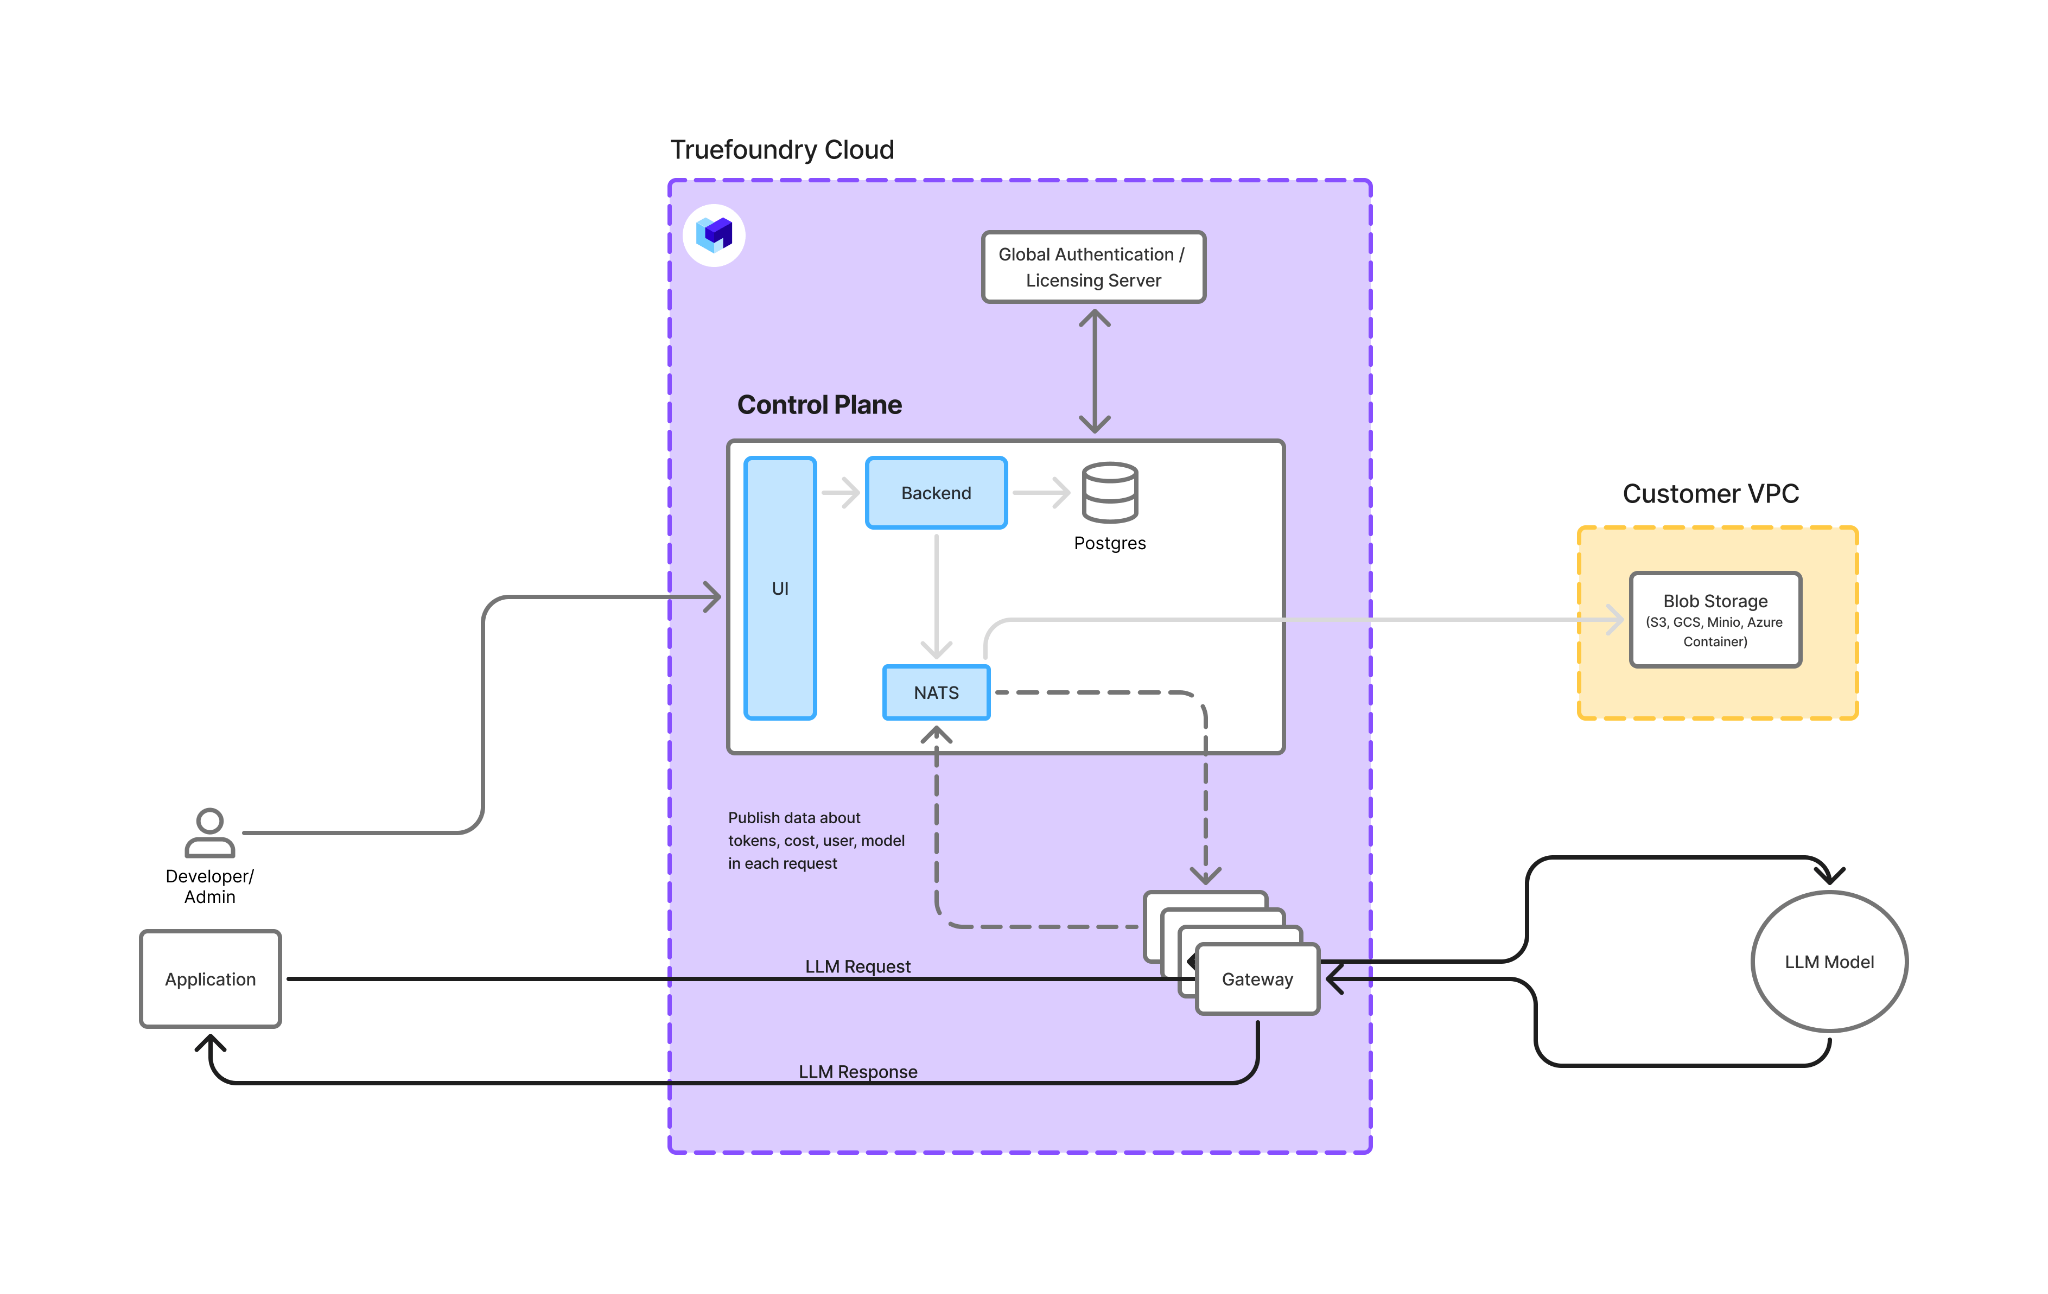
تغطي TrueFoundry النطاق بكامله. النمط المدار SaaS عبارة عن بنية تحتية مشتركة متعددة الكيانات المؤجرة، مع خيار استخدام الحاوية الخاصة بك (own-bucket) لتتبعاتك. يمنحك النمط الهجين مستوى بوابة مخصص داخل VPC الخاص بك مع مستوى تحكم مشترك من TrueFoundry، بحيث لا تغادر المدخلات شبكتك أبداً. أما النمط التنسيق الذاتي الكامل فهو مخصص بالكامل لكل شيء، ويمكن لمستوى التحكم ذي التنسيق الذاتي أن يعمل بنفسه بنمط متعدد الكيانات المؤجرة مع نطاقات فرعية لكل كيان مؤجر لفريق المنصة الذي يخدم العديد من الكيانات المؤجرة الداخلية (أنماط النشر). تمنح مستويات البوابات المتعددة تحت مستوى تحكم واحد عزلاً على مستوى VPC، مع توثيق بيئات VPC للتطوير والإنتاج. إذا كنت تشغل بالفعل نماذج داخل بيئتك الخاصة، فإن دليلنا حول نشر النماذج اللغوية في البيئات الخاصة (On-Premise) يغطي كيفية عمل البوابة بجانبها.
ضمن مستوى بوابة TrueFoundry المشترك، تتمثل الحماية من الجيران المزعجين في حدود معدل الاستخدام والميزانية لكل فريق أو حساب افتراضي؛ ولم يتم توثيق جودة الخدمة (QoS) على مستوى الكيان المؤجر، وهي نفس الفجوة الموجودة في OpenRouter، ونفس السؤال الذي يجب طرحه على أي من الموردين.
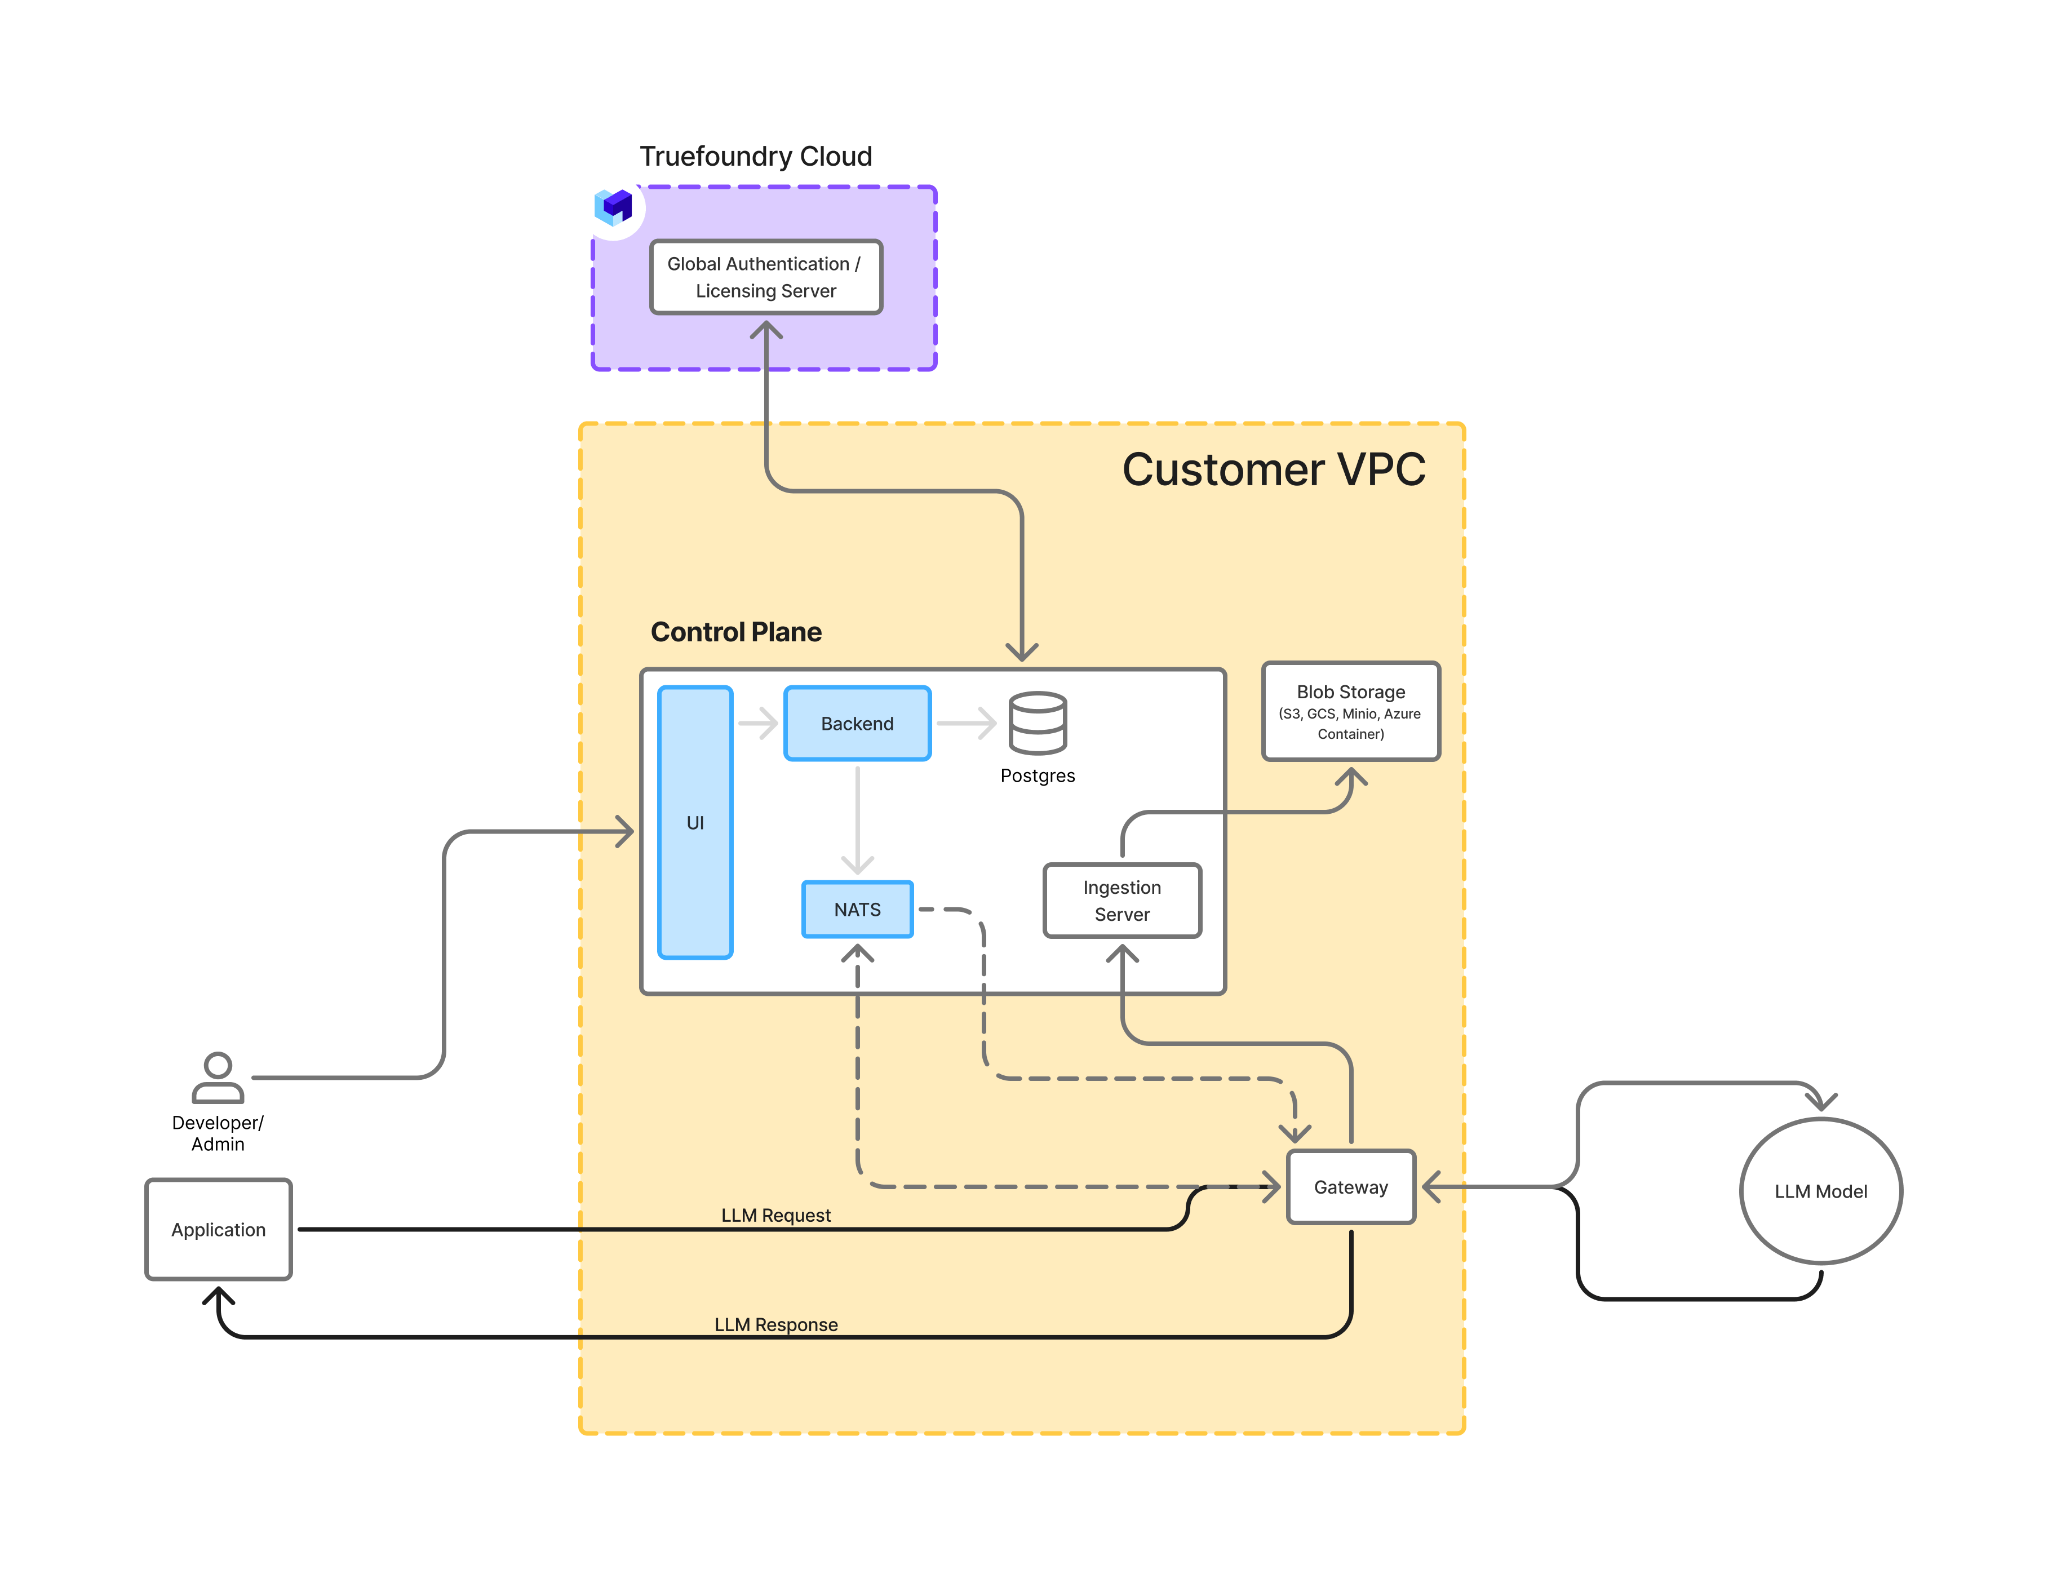
الشكل 5: مستوى التحكم، ومستوى البوابة، وتخزين البيانات على البنية التحتية الخاصة بك.
قدرات TrueFoundry مستمدة من وثائقنا الرسمية؛ وقدرات OpenRouter تعكس وظائفه الموثقة علنًا وقت كتابة هذا المقال.
للاطلاع على المجال الأوسع للبوابات التي توفر التعددية الأجرية، وسياسة الإخفاء، والبنية التحتية المخصصة، راجع دليلنا حول بدائل OpenRouter.
تعتبر خصوصية OpenRouter خيارًا افتراضيًا قويًا ضمن هيكل بسيط: لا يتم تخزين أي شيء ما لم تطلب ذلك، ولكن كل شيء يغادر شبكتك، والجميع يتشاركون البنية التحتية، ونموذج المنظمة يتوقف عند مساحات العمل، ودورين فقط، وعشرة أعضاء. بينما تتميز التعددية الأجرية في TrueFoundry بعمقها والخصوصية فيها مدروسة: حدود صارمة للكيانات المؤجرة، وفرق، وحسابات افتراضية، وسياسة تسجيل تحدد لكل فريق ولكل طلب ما يتم تخزينه وما يتم إخفاؤه، وبنية تحتية يمكن أن تكون مشتركة أو ملكك بالكامل. بالنسبة لفريق صغير، من الصعب النقاش حول تفوق الإعداد الافتراضي لـ OpenRouter. أما بالنسبة للمؤسسات التي يتعين عليها تقديم إجابات لمراجعي الحسابات، فإن السياسة المحكمة هي التي تفوز دائماً.
لمعرفة كيفية تكامل الكيان المؤجر وسياسة التسجيل ومستوى البوابة المخصص معًا، استكشف TrueFoundry AI Gateway، أو احجز عرضًا توضيحيًا إذا كنت تخطط لنشر الخدمة على مستوى فرق متعددة الآن.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




