


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
بمجرد أن يقرر الفريق أنه بحاجة إلى بوابة MCP، تظهر النقطة المفصلية التالية فوراً: هل نقوم بتشغيل بوابة مفتوحة المصدر بنفسنا، أم نشتري بوابة مدعومة ومدارة؟ عادة ما يتم طرح النقاش على أنه "مجاني مقابل مدفوع"، وهو إطار خاطئ، لأنه يقارن رسوم الترخيص بالاشتراك ويغفل التكلفة الأكبر في جانب المصدر المفتوح، والتي لا تظهر في أي فاتورة. هذه التكلفة هي وقت الهندسة المخصص لتشغيل البوابة في بيئة الإنتاج، وهو الرقم الذي يحسم معظم هذه القرارات في الواقع.
هذا ليس حجة بأن الخيار المدار يفوز دائماً. فهو لا يفعل ذلك. هناك حالات واقعية تكون فيها الاستضافة الذاتية لبوابة مفتوحة المصدر هي القرار الصحيح، والتظاهر بغير ذلك مجرد ضوضاء تسويقية. الهدف هنا هو عرض الأبعاد التي تحسم الأمر بالفعل، ووضع أرقام ومفاضلات صريحة أمام كل منها، وإعطاؤك قواعد قرار يمكنك تطبيقها على موقفك الخاص. إذا كنت لا تزال تقرر ما إذا كنت بحاجة إلى بوابة على الإطلاق، فإن ما هي بوابة MCP هو السؤال السابق؛ وتفترض هذه المقالة أنك أجبت بنعم.
هل تريد راحة بوابة MCP المدارة دون التنازل عن التحكم في البيانات؟ احجز عرضاً توضيحياً.
عبارة "مفتوح المصدر مقابل مدار" تبدو وكأنها خياران فقط. إنها في الواقع نطاق متدرج بمحورين: مقدار التحكم بالبيانات الذي تحتفظ به، وحجم العبء التشغيلي الذي تحمله. يُفترض عادةً أنهما يتحركان معاً، أي تحكم أكبر يعني عبئاً أكبر، لكن نماذج النشر الذكية تكسر هذا الافتراض.
في الطرف الأيسر، الاستضافة الذاتية لمصدر مفتوح بالكامل: أقصى درجات التحكم، وأقصى عبء تشغيلي. أنت تمتلك الكود المصدري، والبيانات، وكل مسؤولية تشغيلية. وفي الطرف الأيمن، الخدمة المدارة (SaaS): أقل عبء تشغيلي، بينما يعمل فرع البيانات (data plane) في بيئة المورد. المنتصف هو المكان الذي ينكسر فيه هذا الافتراض. البوابة التي يتم نشرها داخل السحابة الخاصة (in-VPC) أو في المقر (on-prem)، ولكن يتم إدارتها عبر فرع التحكم (control plane) الخاص بالمورد، تمنحك بيانات لا تغادر شبكتك أبداً وبرمجيات لا يتعين عليك تشغيلها بمفردك. هذا الجمع هو السبب في أن الطرح الثنائي يضلل الناس: فهو يسمح لك بالاحتفاظ بميزة التحكم في البيانات التي تدفع الفرق عادةً نحو المصادر المفتوحة مع التخلص من العبء التشغيلي الذي يمثل التكلفة الرئيسية للمصادر المفتوحة. التمييز بين الجزء الذي يجب أن يعمل داخل شبكتك والجزء الذي لا يتطلب ذلك هو التفكيك بين فرع التحكم وفرع البيانات، وهو المفتاح لقراءة هذا القرار بأكمله بشكل صحيح.
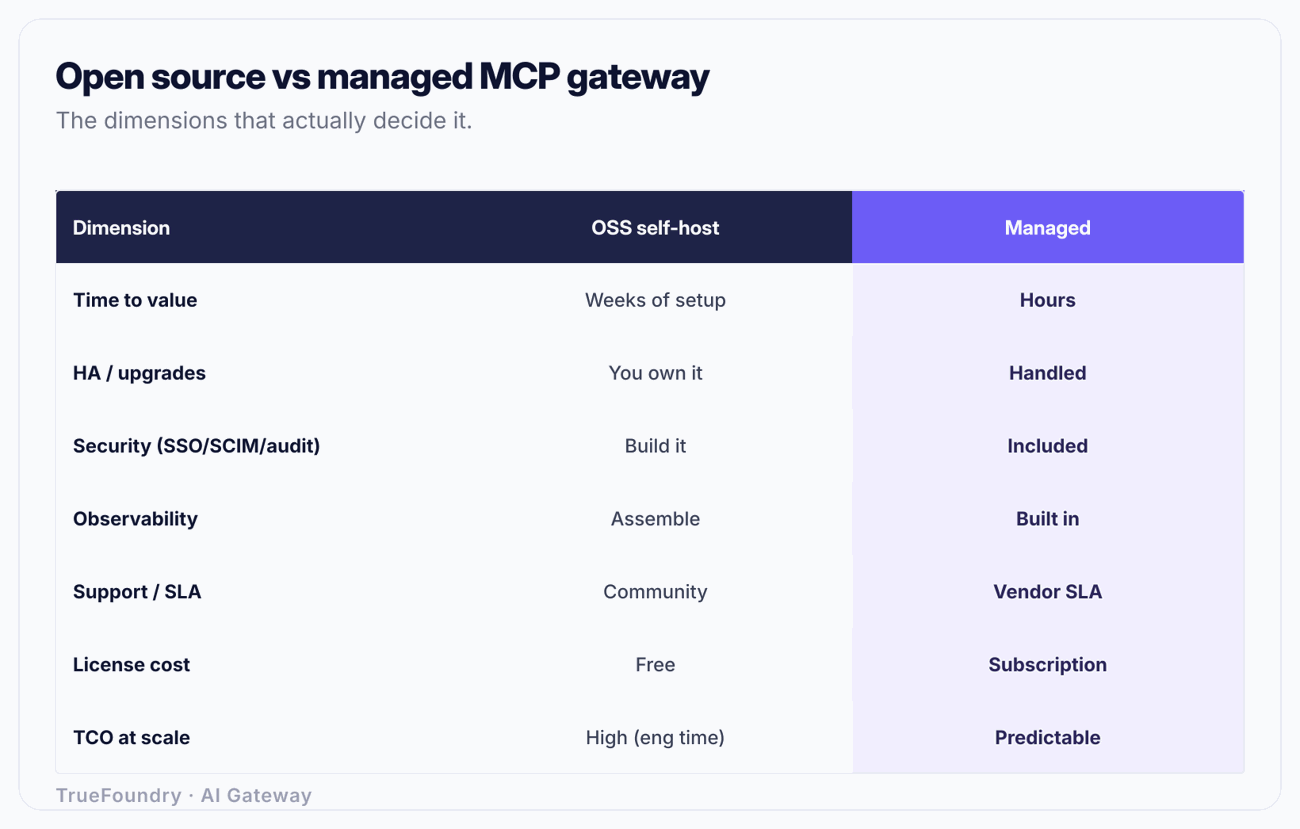
إليك المقارنة الصريحة. لا يوجد عمود إيجابي بالكامل.
النمط الواضح هو أن المصدر المفتوح ينقل التكلفة من الفاتورة إلى عدد الموظفين، بينما يفعل الخيار المدار العكس. ما إذا كانت هذه صفقة جيدة أم لا يعتمد كلياً على قيمة وقت مهندسيك وما إذا كنت تريدهم أن يديروا البنية التحتية للبروتوكول أم يبنوا الوكلاء (agents) الذين وجدت البوابة لدعمهم في الأصل.
البعد الأول الذي يسيء الناس تقديره هو سرعة تحقيق القيمة، والثاني هو مناوبات الطوارئ (on-call).
تشغيل بوابة مفتوحة المصدر لتلبي طلباً واحداً يستغرق يوماً واحداً. لكن تشغيلها لتكون بجهوزية ملائمة لبيئة الإنتاج (production-grade) ليسك ذلك. الجاهزية للإنتاج تعني جاهزية عالية (HA)، بحيث لا يؤدي فشل عقدة واحدة إلى إسقاط كل وكيل في الشركة؛ وتعني ربط SSO و SCIM بمزود الهوية لديك، بحيث تتم إدارة الوصول من حيث تتم إدارة بقية صلاحيات الوصول؛ وتعني وجود سجل تدقيق يرضي فريق الأمان لديك؛ وتعني وجود شخص يتم تنبيهه عبر نظام الطوارئ عند حدوث عطل. كل واحدة من هذه الخطوات تتطلب عملاً حقيقياً، وأجزاء SSO والتدقيق والجاهزية العالية هي التي تحول العبارة الشهيرة "سنشغلها في هذا الأسبوعين" إلى مشروع يستغرق ربع سنة.
نظام التنبيه للطوارئ هو التكلفة المستمرة. البوابة تقع في مسار الطلب لكل وكيل اعتمد عليها، مما يجعلها بنية تحتية من المستوى الأول (tier-one) بمجرد اعتمادها. الاستضافة الذاتية تعني تحمل مسؤولية نظام التنبيه هذا: التنبيه في الساعة 2 صباحاً عند توقف البوابة، والارتباك عند ظهور ثغرة امنية CVE في إحدى التبعيات، وتخطيط السعة عند تضاعف الاستخدام ثلاثة أضعاف. الخيار المدار يعني أن المورد يتحمل ذلك وفقاً لاتفاقية مستوى الخدمة (SLA). هذا ليس مجرد بند صغير تم تجميله؛ بالنسبة للعديد من الفرق، البيان الصريح هو أنهم لا يريدون إضافة خدمة من المستوى الأول إلى تناوب المناوبات لديهم لدعم ميزة ليست هي منتجهم الأساسي. النقاش حول أفضل بوابة MCP لأنظمة الذكاء الاصطناعي في بيئة الإنتاج يتعمق أكثر في المتطلبات الحقيقية لمستوى الإنتاج.
عمود الأمان هو المكان الذي تتسع فيه الفجوة بأكبر قدر، لأن ميزات الأمان هي بالضبط الأشياء التي تكلف كثيراً لبنائها بشكل جيد ومن السهل الوقوع في أخطاء دقيقة أثناء تنفيذها.
البوابة المدارة تأتي مزودة بـ SSO، وتجهيز SCIM 2.0، والتحكم في الوصول القائم على الأدوار (RBAC)، وسجل تدقيق مركزي، وحواجز حماية (guardrails) للبيانات الشخصية (PII)، وحقن التعليمات (prompt injection)، والأسرار، لأن هذه متطلبات أساسية للمؤسسات التي تشتريها. أما البوابة مفتوحة المصدر فتقدم ما قرر المشروع تقديمه فقط، وغالباً ما تكون الميزات المخصصة للمؤسسات المتعلقة بالهوية والتدقيق ضعيفة، أو مفروض عليها رسوم حتى في مشاريع "النواة المفتوحة"، أو غائبة تماماً. إذا كانت مؤسستك تتطلب إدارة الانضمام والمغادرة عبر SCIM والمرتبطة بمزود الهوية (IdP) لديك، ومعظم المؤسسات الخاضعة للتنظيم تتطلب ذلك، فأنت إما ستحصل عليها في المنتج المدار أو ستبني هذا التكامل وتحافظ عليه بنفسك فوق المشروع مفتوح المصدر.
الامتثال يزيد من تعقيد هذا. البوابة التي تمثل نقطة التحكم للوصول إلى الذكاء الاصطناعي تدخل في نطاق أي نظام تنظيمي تعمل تحت ظله، وأدلة التدقيق، والتحكم في الوصول، ومعالجة البيانات التي يريدها مدقق الحسابات أسهل بكثير في الإنتاج من منتج بُني لتوليدها مقارنة بنشر ذاتي قمت فيه بتجميع تسجيل البيانات بنفسك. يتم توضيح سطح الحوكمة بالتفصيل في حوكمة MCP للمؤسسات، وزاوية أدوات الأمان في أفضل أدوات أمان MCP. الخلاصة: إذا كان الامتثال شرطاً أساسياً وليس مجرد طموح، فإن تكلفة البناء في جانب المصدر المفتوح ليست تكاملاً لمرة واحدة، بل هي التزام مستمر لإبقاء هذا التكامل جاهزاً للتدقيق مع تغير كل من البوابة واللوائح التنظيمية.
تعرف على كيفية تشغيل TrueFoundry بشكل مدار داخل السحابة الخاصة بك (VPC)، أو في المقر، أو في بيئة معزولة. احجز عرضاً توضيحياً.
إليك الحسبة التي يخفيها إطار "المجاني مقابل المدفوع".
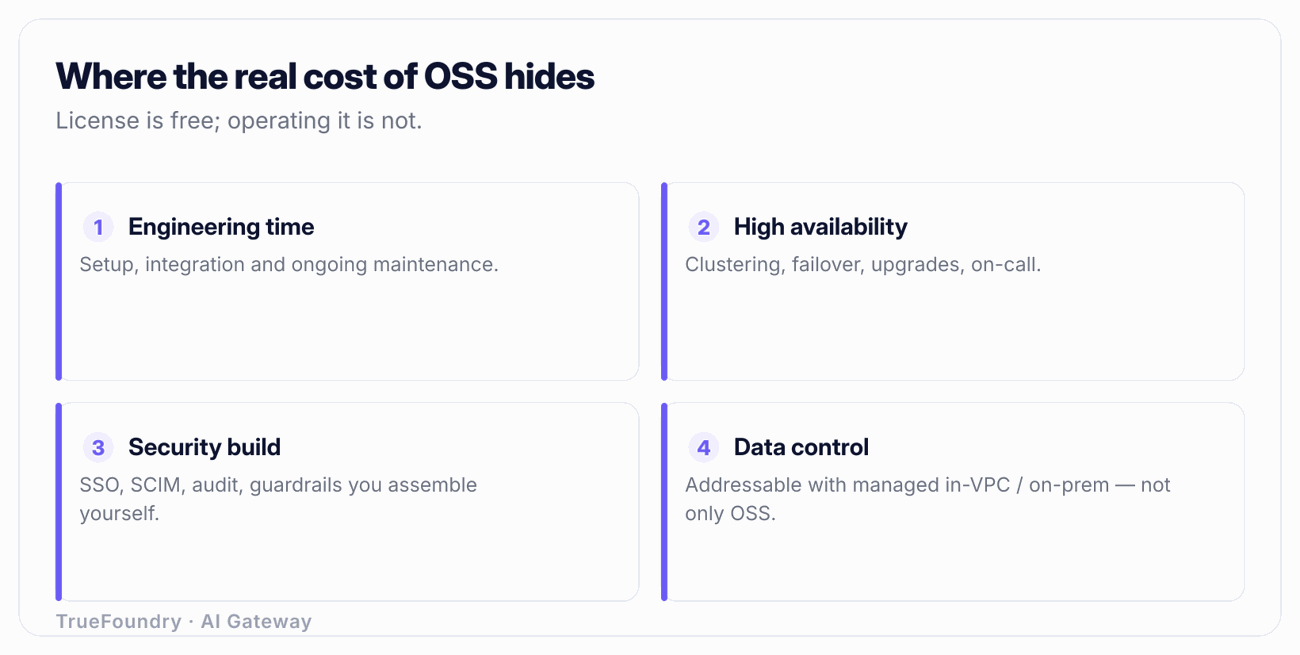
قم بحساب تكلفة الخيار مفتوح المصدر بشكل صحيح. احسب الأسابيع التي يحتاجها المهندس للوصول إلى مستوى الإنتاج: النشر والتحصين الأمني، الجاهزية العالية (HA)، تكامل SSO و SCIM، التدقيق، إعداد القابلية للملاحظة، وحواجز الحماية. بافتراض تحفظي، يتطلب الأمر من شهر إلى شهرين من عمل مهندس للوصول إلى التكافؤ مع ما يقدمه لك المنتج المدار في اليوم الأول، هذا إذا كانت الميزات موجودة للتكامل بدلاً من بنائها من الصفر. ثم أضف التكلفة المستمرة: جزء من وقت المهندس، وعبء مناوبات الطوارئ لترقيع الثغرات، والتحديث، وإبقاء تكامل الهوية حديثاً، والاستجابة عند حدوث أعطال. بالنظر إلى التكلفة الإجمالية لمهندس منصات أول (senior platform engineer)، فإن تكلفة السنة الأولى للبوابة "المجانية" تهيمن عليها بالكامل هذه الأوقات، وغالباً ما يكون الاشتراك الذي كنت تقارن به أصغر من مرحلة البناء وحدها، قبل حساب يوم واحد من العمليات التشغيلية.
لهذا السبب ينقلب صف التكلفة الإجمالية للملكية (TCO) مع النطاق. في النطاقات الصغرى جداً، مع وجود مهندس واحد يستمتع بتشغيل البنية التحتية وبدون متطلبات امتثال، تكون تكلفة الوقت للخيار مفتوح المصدر منخفضة بدرجة تجعل "الترخيص المجاني" يفوز بحق. أما في نطاق المؤسسات الكبرى، مع وجود حاجة للجاهزية العالية والامتثال والاستخدام الفعلي، فإن تكلفة الوقت هي التي تسيطر ويفوز الخيار المدار في التكلفة الإجمالية للملكية، ليس على الرغم من أنه مدفوع، بل لأن الوقت غير المحسوب للمهندسين في الخيار البديل أكبر من قيمة الاشتراك. لم تكن رسوم الترخيص أبداً هي المتغير المترتب عليه القرار.
لا يعني أي من هذا أن المصدر المفتوح فخ. بل يعني أن المقارنة يجب أن تعدل بحسب الوقت. إذا كانت مؤسستك تمتلك مهندسين وقتهم أرخص بحق من قيمة الاشتراك، أو كانوا سيبقون بلا عمل بخلاف ذلك، أو إذا كان تشغيل هذه البنية التحتية هو شيء تريد بناء خبرة فيه، فإن الحسبة الرياضية قد تفضل الاستضافة الذاتية. فقط قم بإجراء الحسبة مع تضمين عنصر الوقت فيها.
أقوى حجة للاستضافة الذاتية للمصدر المفتوح ليست التكلفة. بل هي التحكم في البيانات: القناعة، التي غالباً ما تكون شرطاً صارماً، بأن التعليمات (prompts)، واستدعاءات الأدوات، والاستجابات يجب ألا تغادر شبكة المؤسسة أبداً، وبالتالي لا يمكن استخدام خدمة SaaS المدارة من مورد خارجي. هذا الاعتراض صحيح فيما يتعلق بـ SaaS وخاطئ فيما يتعلق بـ "المدارة"، والتمييز بينهما هو أصل اللعبة.
البوابة المدارة التي تعمل فقط كخدمة SaaS متعددة المستأجرين (multi-tenant) ترسل فرع البيانات عبر المورد. لكن البوابة التي يتم نشرها أيضاً داخل السحابة الخاصة (in-VPC)، أو في المقر (on-prem)، أو في بيئة معزولة (air-gapped) لا تفعل ذلك. نموذج TrueFoundry هو هذا بالضبط: يمكن تشغيل البوابة داخل السحابة الخاصة بك (VPC)، أو بيئتك المحلية، أو معزولة تماماً، بحيث يظل فرع البيانات، وكل تعليمات واستدعاء أداة، داخل شبكتك، بينما تظل البرمجيات منتجاً مدعوماً بدلاً من شيء جمعته وتتولى صيانته بمفردك. هذه هي المعمارية التي يجب أن يقاس عليها اعتراض التحكم بالبيانات، وليس SaaS متعدد المستأجرين. المبدأ الأساسي هو التفكيك بين فرع التحكم وفرع البيانات: يمكن للمورد إدارة فرع التحكم بينما لا يعبر فرع البيانات حدودك أبدًا، وبالنسبة للفرق التي لديها متطلبات إقامة البيانات (data residency)، غالباً ما يكون هذا هو الاستنتاج الحاسم.
بمجرد أن تدرك ذلك، يضيق نطاق الاعتراض. عبارة "لا يمكننا استخدام خيار مدار لأن بياناتنا لا يمكنها المغادرة" تتحول إلى "لا يمكننا استخدام SaaS متعدد المستأجرين"، وهي عبارة أصغر بكثير، وتجيب عليها خيارات النشر المدار داخل VPC أو في المقر بشكل مباشر. يتوقف الاختيار عن كون إما "التحكم أو الراحة" ويصبح "أي نموذج نشر مدار يناسب حدودنا"، مع الاحتفاظ بالاستضافة الذاتية للمصدر المفتوح للحالات التي تحتاج فيها أيضاً إلى قراءة وتعديل الكود المصدري نفسه.
اختصار الأمر في قواعد يمكنك تطبيقها.
الصفان اللذان يحسمان القرار في أغلب الأحيان هما الأول والثالث. إذا كان لديك عدد الموظفين الكافي وكان النطاق صغيراً أو لديك حاجة حقيقية لامتلاك المصدر، فإن المصدر المفتوح خيار قابل للدفاع عنه. أما إذا كان النطاق كبيراً والامتثال مطلوباً، فإن الخيار المدار يفوز تقريباً دائماً في التكلفة الإجمالية للملكية المعدلة بحسب الوقت، ومخاوف التحكم بالبيانات التي قد تدفعك للعودة إلى المصدر المفتوح تجيب عليها خيارات النشر المدار داخل VPC أو في المقر. وللإطار الاختيار الأوسع، فإن كيفية اختيار بوابة ذكاء اصطناعي يطبق نفس المنطق على جانب نماذج اللغات الكبيرة (LLM).
يقارنون الترخيص بالاشتراك ويتوقفون عند هذا الحد. الترخيص بصفر والاشتراك بمبلغ، لذا ينتهي الأمر بـ "فوز" المصدر المفتوح، بينما لا يتم حساب التكلفة التشغيلية المستمرة وشهر إلى شهرين من عمل المهندسين للبناء. يتم اتخاذ القرار بناءً على الرقم الوحيد الذي لا يهم.
يتعاملون مع SSO و SCIM والتدقيق كخانات يتم التأشير عليها بدلاً من كونها مشاريع قائمة بحد ذاتها. في المنتج المدار، هي مجرد إعدادات. وفي بوابة مفتوحة المصدر ومستضافة ذاتياً، هي أعمال تكامل يجب صيانة التوافق فيها مع تغير الطرفين. تقدير هذا الخلل بقلة هو السبب الأكثر شيوعاً لوقوع خطة "سنشغلها في هذا الأسبوعين" في تأخير لمدة ربع سنة.
يفترضون أن الخيار المدار يعني خروج بياناتهم. يمكن أن يحدث ذلك إذا كان SaaS متعدد المستأجرين. ولكنه ليس إجبارياً. النشر المدار داخل VPC أو في المقر أو في بيئة معزولة يحتفظ بفرع البيانات داخل شبكتك، والفرق التي تستبعد الخيارات المدارة تلقائياً بسب اعتبارات التحكم بالبيانات غالباً لا تعلم أن الخيار الذي يريدونه بالفعل موجود.
ينسون أن البوابة تصبح بنية تحتية من المستوى الأول. بمجرد اعتماد الوكلاء عليها، تقع البوابة المستضافة ذاتياً في المسار الحرج وتحتاج إلى جاهزية عالية (HA)، وتناوب طوارئ، وتخطيط السعة تماماً كأي خدمة أخرى من المستوى الأول. الفرق التي أنشأتها كمشروع جانبي تكتشف ذلك خلال أول انقطاع للخدمة.
يختارون المصدر المفتوح للتحكم ثم لا يمارسون هذا التحكم أبداً. حجة التحكم، أي قراءة الكود المصدري وتعديله، تكون مجدية فقط إذا قمت بذلك بالفعل. العديد من الفرق تتحمل العبء التشغيلي الكامل للحصول على مرونة لا تستخدمها أبداً، وهو أسوأ ما في العمودين: تكلفة المصدر المفتوح دون فائدته.
الاختيار بين المصدر المفتوح والخيار المدار ليس اختباراً أخلاقياً وليس مقارنة بين المجاني والمدفوع. إنه سؤال حول المكان الذي تريد أن تقع فيه التكلفة، هل في فاتورة أم في تقويم مهندسيك، وعن مدى فرادة متطلباتك حقاً. يتفوق المصدر المفتوح بحق عندما يكون لديك عدد الموظفين الكافي لتشغيل بنية تحتية من المستوى الأول، أو عندما يكون النطاق صغيراً، أو عندما يتوجب عليك امتلاك الكود المصدري نفسه. بينما يتفوق الخيار المدار عندما يكون النطاق كبيراً، وعندما يكون الامتثال شرطاً صارماً، وعندما تفضل أن يبني مهندسوك الوكلاء بدلاً من إدارة بنية البروتوكول وتحمل طوارئ تشغيلها.
الجزء الذي ينهي أصعب جزء في النقاش هو مرونة النشر. الاعتراض المتعلق بالتحكم بالبيانات الذي يدفع الفرق عادةً نحو الاستضافة الذاتية تُجيب عليه البوابة المدارة التي تعمل داخل VPC، أو في المقر، أو في بيئة معزولة، مما يحافظ على فرع البيانات داخل شبكتك دون أن يجعلك المشغل الوحيد لها. قم بتقييم القرار باحتساب وقت المهندسين، وزنه بناءً على النطاق والأمان والقدرة التشغيلية والفرادة، وستصبح الإجابة الصحيحة واضحة عادةً.
احصل على بوابة MCP مدارة تحافظ على بياناتك داخل شبكتك. احجز عرضاً توضيحياً.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




