


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
حقق LiteLLM شعبيته بجدارة. فهو مرخص بموجب رخصة MIT، ويدعم أكثر من 100 مزود خلف API واحد متوافق مع OpenAI، ويثبت في دقائق، وينقل الفريق الصغير من "استدعاء ثلاثة مزودين باستخدام ثلاث حزم SDK" إلى "استدعاء نقطة نهاية واحدة" دون أي جهد تقريبًا. بالنسبة للعديد من المشاريع، فهو الخيار الأول الصحيح، ولا يوجد شيء في هذا المقال يدعي خلاف ذلك.
أسباب انتقال الفرق عنه هي أسباب هيكلية، وتظهر عند مستوى توسع متوقع. عندما يتحول عشرة مهندسين إلى مائة، وعندما يتحول تطبيق واحد إلى ثلاثين، وعندما تتطور عبارة "من الأفضل أن نتبع الإنفاق" إلى "المالية بحاجة إلى معرفة التكلفة لكل فريق" و"الأمن بحاجة إلى سجل تدقيق"، يبدأ وكيل Python أحادي العمليات بالضغط تحت أحمال لم يُصمم أصلًا لإدارتها. أضف إلى ذلك حوادث سلاسل التوريد لعام 2026 في سلسلة توزيع LiteLLM، فيتحول النقاش من "إنه يعمل" إلى "من يتحكم في وصولنا إلى النماذج، وكيف نثبت ذلك؟"
هذا دليل انتقال عملي، وليس مقالًا للتفكيك. إنه يحدد المؤشرات المحددة التي تدل على أنك تجاوزت قدرات LiteLLM، ويرسم كل مفهوم في LiteLLM بما يقابله في البوابة المحكومة، ويضع خطة تحول خطوة بخطوة منخفضة المخاطر تمامًا لأن كلا الجانبين يتحدثان بـ API المتوافق مع OpenAI. في معظم الحالات، يتغير كود تطبيقك بمقدار سطر واحد فقط: URL الأساسي.
هل تجاوزت قدرات LiteLLM؟ شاهد كيف ينقلك تبديل URL الأساسي إلى بوابة محكومة. احجز عرضًا توضيحيًا.
كن دقيقًا بشأن المحفزات. قصص "عدم القدرة على التوسع" الغامضة لا تساعدك في التخطيط؛ بل أنماط الفشل المحددة هي ما يساعدك.
سقف الإنتاجية بسبب GIL. وكيل LiteLLM مكتوب بلغة Python. ويعني قفل المفسر العام (GIL) في Python أن عملية واحدة تنفذ كود Python على مسار تنفيذ (thread) واحد في كل مرة. بالنسبة لوكيل مقيد بالمُدخلات/المُخرجات (I/O) ينتظر في الغالب استجابات المزودين، فإن هذا أمر يمكن تحمله عند التزامن المنخفض، ولكن مع ارتفاع حجم الطلبات المتزامنة، تتنافس عمليات معالجة الطلبات، والتسلسل، والتسجيل، والتحقق من السياسات على ذلك القفل الواحد، وتلاحظ ارتفاع زمن الاستجابة وثبات الإنتاجية بغض النظر عن كمية العتاد التي تضيفها. يمكنك التجزئة عبر العديد من العمليات والمثيل، ولكنك الآن تمتلك مهمة التنسيق ومشكلة الحالة المشتركة التي تنتج عن ذلك.
تركيز الأسرار ونطاق التأثير. يحتفظ الوكيل بمفاتيح API لكل مزود يقوم بإدارته. هذا هو الهدف من الوكيل، ولكنه يعني أن وكيلًا واحدًا مخترقًا، أو إعدادًا تسرب، يكشف OpenAI، وAnthropic، ونقاط نهاية السحابة الخاصة بنماذجك، وكل شيء دفعة واحدة. بدون إدارة مركزية للأسرار، وتدويرها، ووصول محدد النطاق، يكون نطاق التأثير لأي حادثة هو "كل شيء".
تشتت النشر والترقيع. نظرًا لسهولة تشغيله، ينتهي الأمر بـ LiteLLM بالعمل في كل مكان: نسخة على المحمول لكل مطور، وواحدة في CI، وعدة نسخ في الإنتاج. عندما تظهر ثغرة أمنية، يتعين عليك العثور على كل مثيل وترقيعه. لا توجد لوحة تحكم واحدة تقول "كل متصل يمر عبر نقطة النهاية المحكومة هذه"، وبالتالي تصبح "ترقيع الوكيل" رحلة بحث عن المفقودات.
عبء التوفر العالي المستضاف ذاتيًا. تشغيل وكيل واحد أمر سهل. أما تشغيله مع التجاوز عند الفشل، والترقيات دون توقف، وفحص الصحة، والتوسع الأفقي تحت اتفاقية مستوى الخدمة (SLA)، فهو عمل منصة تمتلكه بالكامل الآن. تصل العديد من الفرق إلى نقطة تصبح فيها هذه الجهود غير المتميزة غير مستحقة للتعب.
حولت حادثتان في عام 2026 هذه المخاوف الهيكلية إلى مخاوف عاجلة، وتستحق الطرح بوضوح دون إثارة الرعب.
في مارس 2026، أدى اختراق CI إلى نشر إصدارات خبيثة من LiteLLM (الإصدارات 1.82.7 و 1.82.8) على PyPI. قامت الحزم الخبيثة سرقة الاعتمادات من الأنظمة التي قامت بتثبيتها. لم تتأثر صورة Docker الرسمية. وفي أكتوبر 2026، شهدت حادثة ثانية دفع إصدار خبيث (1.107.0) إلى كل من PyPI و Docker باستخدام رموز GitHub المسروقة. وبشكل منفصل، عانى LiteLLM من عدة ثغرات CVE، بما في ذلك ثغرة مدرجة في كتالوج الثغرات المعلومة المستغلة (KEV) التابع لـ CISA (مسار تنفيذ كود عن بُعد يمكن استغلاله من قبل حاملي مفتاح API) ومسألة تمكين إنشاء جلسة MCP بأي رمز حامل.
كان نمط المعالجة في كل حالة هو نفسه: تثبيت الإصدارات، وإعادة البناء من إصدار موثوق معروف، وتدوير جميع الأسرار. الدرس ليس "LiteLLM غير آمن"، فالأجهزة والمشاريع مفتوحة المصدر تُستهدف بدقة لأنها مستخدمة على نطاق واسع. الدرس هو أن تركيز الأسرار بالإضافة إلى تشتت الإصدارات يحول أي حادثة في سلسلة التوريد إلى حادثة على مستوى جميع الأنظمة، وهذا حجة قوية لصالح لوحة تحكم محكومة حيث يتم إدارة الإصدارات والأسرار والوصول مركزيًا وقابليتها للتدقيق. من السهل جدًا احتواء التبعية المخترقة عندما يمر كل متصل بالفعل عبر نقطة نهاية واحدة محكومة مع اعتمادات مدورة ومحددة النطاق وسجل تدقيق كامل.
تحتفظ بوابة الذكاء الاصطناعي المحكومة بكل ما قدمه لك LiteLLM، نقطة نهاية واحدة متوافقة مع OpenAI عبر العديد من المزودين، وتضيف الطبقة التي لا يركز عليها الوكيل خفيف الوزن:
توفر TrueFoundry هذا كلوحة تحكم واحدة، والأهم من ذلك أنها تُنشر كـ SaaS، أو داخل VPC، أو على البنية التحتية المحلية (on-prem)، أو معزولة عن الشبكة (air-gapped)، مع بقاء لوحة البيانات داخل شبكتك، بحيث لا تعني "محكومة" تسليم بياناتك لطرف ثالث. لمعايير الاختيار بشكل عام، راجع كيفية اختيار بوابة الذكاء الاصطناعي، وللتأطير المعماري، راجع ما هو وكيل LLM وماذا يفعل.
شاهد كيف تقوم TrueFoundry برسم مفاتيح وميزانيات ونماذج LiteLLM الخاصة بك إلى سياسة محكومة. احجز عرضًا توضيحيًا.
الانتقال تدريجي عن قصد. أنت لا تقوم بتحويل المؤسسة بأكملها دفعة واحدة أبداً.
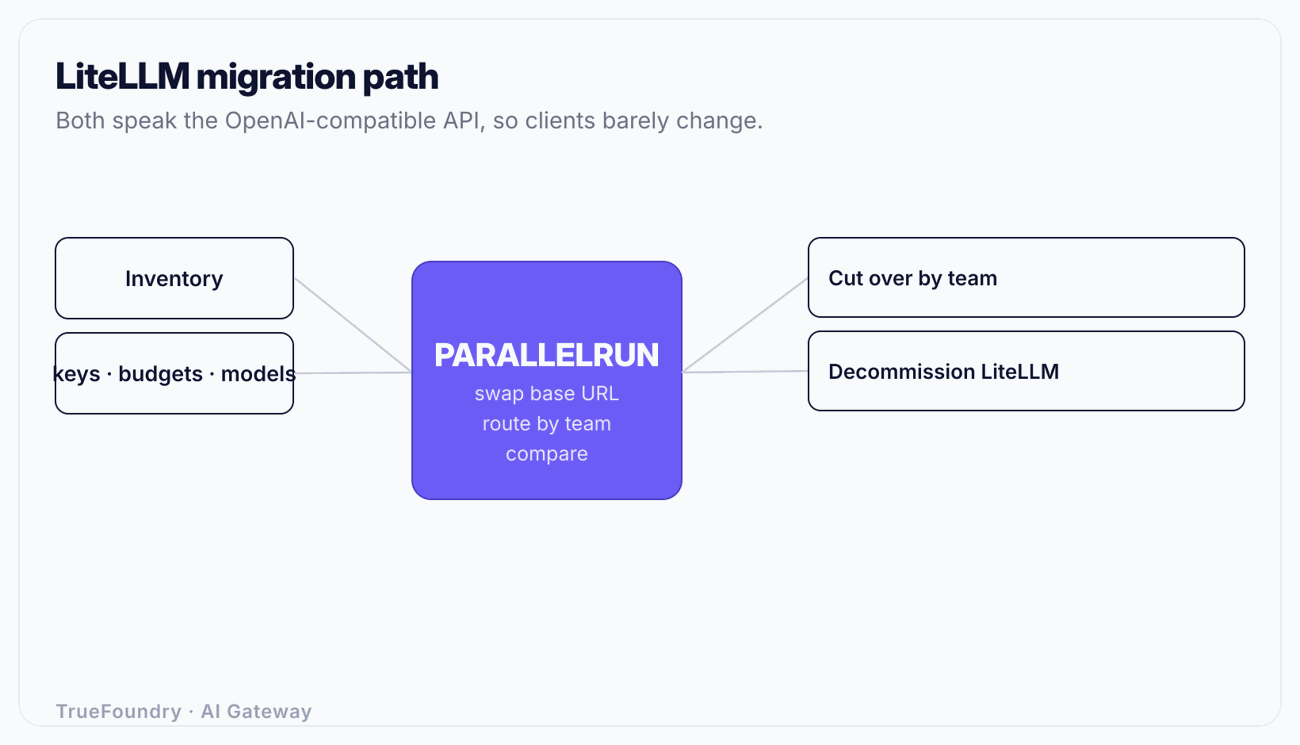
قبل لمس أي شيء، قم بفهرسة ما يفعله LiteLLM لك اليوم:
حصر المتصلين هو الخطوة التي تتجاهلها الفرق وتندم عليها. لا يمكنك تحويل حركة المرور التي لم تكن تعلم بوجودها. قم بالبحث (Grep) في قواعد الكود والبنية التحتية لديك عن اسم المضيف الخاص بالوكيل.
أنت لا تعيد البناء؛ أنت تترجم. كل مفهوم في LiteLLM له ما يقابله في البوابة المحكومة.
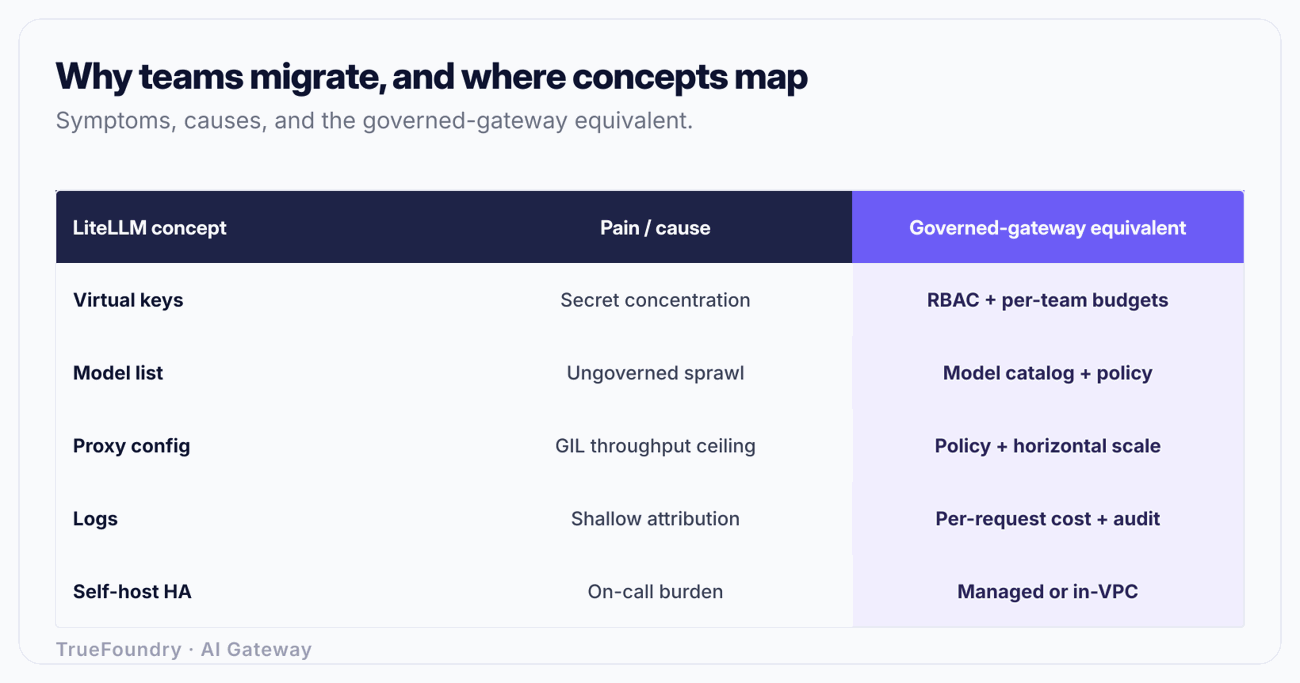
الترجمة هي في الغالب إعادة تأطير ذهني: يفكّر LiteLLM بالمفاتيح وملف التكوين؛ بينما تفكّر البوابة المحكومة بالهويات، والفرق، والكتالوجات، والسياسات. تتداخل الإمكانيات بشدة، ولهذا السبب يكون الانتقال منخفض المخاطر.
هذه هي الخطوة التي تجعل العملية برمتها آمنة. يكشف كل من LiteLLM والبوابة المحكومة عن API متوافق مع OpenAI. هذا يعني أن التغيير الوحيد الذي يحتاجه العميل هو URL الأساسي، من URL وكيل LiteLLM إلى نقطة نهاية البوابة. لا يوجد تبديل لـ SDK، ولا إعادة كتابة لشكل الطلب، ولا تغيير في تحليل الاستجابة.
قم بإعادة تشغيل البوابة المحكومة جنبًا إلى جنب مع LiteLLM. وجه خدمة واحدة منخفضة المخاطر إلى URL الأساسي الجديد. تحقق من أن الاستجابات متطابقة، وأن قابلية الملاحظة تظهر حركة المرور مع تتبع التكلفة الصحيح، وأن الميزانيات وحواجز الحماية تعمل كما هو مهيأ. نظرًا لأن كلتا نقطتي النهاية تعملان بفعالية، يمكنك مقاربتهما مباشرة وإعادة الخدمة إلى URL الأساسي القديم في ثوانٍ إذا بدا أي شيء غير طبيعي.
مثال عملي: لنفترض أن خدمة الاستنتاج الخاصة بك تقرأ OPENAI_API_BASE من متغير بيئة. الانتقال لهذه الخدمة هو تغيير متغير بيئة واحد وإعادة التشغيل، والتراجع هو تغيير إعادته كما كان. هذا هو كامل نطاق التأثير على جانب العميل لهذا الانتقال عندما يتحدث كلا الجانبين بنفس الـ API.
الانتقال الآن يتم عبر موجات، منظمة حسب الفريق أو التطبيق، وليس دفعة واحدة:
يمنحك التحول حسب الفريق حد تراجع نظيف ويسمح بتحديد الميزانيات والوصول بشكل صحيح لكل فريق أثناء المضي قدمًا، بدلاً من ترحيل تشابك من المفاتيح المشتركة في قفزة واحدة خطيرة. كما أنه يوزع عمل المراجعة: يؤكد كل فريق أن حركة المرور الخاصة به تبدو صحيحة قبل الانتقال إلى الفريق التالي.
بمجرد أن يشير كل متصل إلى البوابة ويتم استقراره لفترة كافية تثق بها، قم بإيقاف تشغيل LiteLLM: أوقف مثيلات الوكيل، وأزل أسرار المزودين من تكويناته، والأهم من ذلك، قم بتدوير اعتمادات المزودين تلك بحيث تصبح النسخ الموجودة في الوكيل القديم ملغاة. أزل الوكيل من إعدادات CI والمطورين حتى لا ينمو تشتت النشر بهدوء مرة أخرى. يكتمل الانتقال عندما يكون هناك مسار محكوم واحد فقط لكل نموذج ولا يوجد وكيل مهجور يحتفظ بمفاتيح نشطة.
ترحيل المفاتيح المشتركة بدلاً من إعادة تعريف الوصول حسب الفريق. تجمع عمليات نشر LiteLLM مفاتيح افتراضية مشتركة تستخدمها عدة فرق. ونقلها كما هي يعيد إنشاء نفس التشتت غير المحكوم الذي تنتقل للهروب منه. استخدم التحول لتعريف الوصول لكل فريق مقابل مزود الهوية الخاص بك، فهذا نصف الهدف من الانتقال.
تجاهل حصر المتصلين. تقوم الفرق بنقل التطبيقات التي تتذكرها وتترك دفتر ملاحظات، أو مهمة cron، أو خطوة CI تشير إلى الوكيل القديم. ثم يقومون بإيقاف تشغيل LiteLLM ويثبت انقطاع شيء ما في الظلام. ابحث (Grep) عن اسم المضيف القديم في كل مكان قبل إيقاف تشغيل الوكيل.
نسيان تدوير الأسرار عند إيقاف التشغيل. إذا قمت بإيقاف تشغيل LiteLLM ولكنك تركت مفاتيح المزودين التي كان يحتفظ بها دون تدوير، فإن تلك الاعتمادات تظل نشطة وتستقر الآن في نظام متوقف عن العمل وغير مراقب، وهي بالضبط حالة الأسرار القديمة التي استغلتها حوادث 2026. قم بتدوير كل اعتماد كان يحتفظ به الوكيل القديم.
التعامل مع تبديل URL الأساسي على أنه الانتقال بأكمله. تبديل URL الأساسي هو ما يجعل جانب العميل بسيطًا، ولكن الحوكمة، وRBAC، والميزانيات، ونطاق الكتالوج، والتدقيق، هي السبب في انتقالك. إن تبديل عناوين URL دون تهيئة الحوكمة بالفعل يتركك مع وكيل جديد ونفس المشاكل القديمة.
التحول الكامل دفعة واحدة (Big-bang cutover). تحويل المؤسسة بأكملها في تغيير واحد يلغي حدود التراجع لديك. التشغيل المتوازي والتحول فريقًا تلو الآخر موجودان لضمان احتواء أي مشكلة في فريق واحد وإمكانية عكسها بتبديل URL أساسي واحد. لا تتجاهلهما إلا إذا كنت تستمتع بمكالمات إدارة الحوادث الطارئة.
تجاوز قدرات LiteLLM هو علامة على النجاح، وليس خطأً في اختياره. الأسباب محددة وهيكلية: سقف إنتاجية وكيل Python تحت التزامن، وتركيز كل أسرار المزودين في مكان واحد، وتشتت النسخ عبر البيئات، والعبء الكامل للتوفر العالي المستضاف ذاتيًا، وعام 2026 في سلاسل التوريد الذي جعل تركيز الأسرار وتشتت الإصدارات أمراً أقل تجريداً بكثير.
الانتقال نفسه منخفض المخاطر لأن كلا الجانبين يتحدثان بـ API المتوافق مع OpenAI، لذا فإن تغيير العميل يكون عادةً مجرد URL أساسي واحد. احصر ما لديك، وارسم المفاتيح على RBAC والميزانيات، وقائمة النماذج على كتالوج، والتكوين على سياسة، وشغل الاثنين بالتوازي، وتحول فريقًا تلو الآخر، وقم بإيقاف التشغيل القديم مع تدوير كامل للأسرار. بهذه الطريقة، تستبدل وكيلًا مريحًا بلائحة تحكم محكومة دون إعادة كتابة، وتخرج من الجانب الآخر بحسابات الوصول والتكلفة والتدقيق تحت السيطرة الكاملة.
انتقل بعيدًا عن LiteLLM بأقل تغيير في التطبيقات. احجز عرضًا توضيحيًا.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




