


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
يمنح Model Context Protocol نموذج LLM طريقة قياسية لاستدعاء الأدوات، وقراءة السياق، وإعادة استخدام المطالبات عبر أي عميل متوافق. بناء خادم يتحدث به ليس صعبًا؛ لكن بناء خادم صحيح، وآمن للكشف، ومريح للاستخدام من قبل النموذج يتطلب بضعة قرارات إضافية تختلف عما تغطيه أدلة البدء السريع. يغطي هذا الدليل المسار بالكامل: ما يكشفه الخادم، وأي وسيلة نقل تختار ولماذا، وكيفية تعريف أداة يستعملها النموذج بالفعل بشكل جيد، وكيفية مصادقة خادم بعيد، وكيفية اختباره، وما الذي يتغير عند الانتقال من جهاز محمول إلى بيئة الإنتاج.
الأمثلة التشغيلية هي عبارة عن كود زائف هيكلي بأسلوب يشبه Python. وهي تعرض الشكل الصحيح (الأسماء، والمخططات، وتوقيعات المعالجات) دون تقييدك بإصدار SDK معين، لأن الشكل هو ما يتم نقله. إذا كنت تريد التأسيس المفاهيمي أولاً، فإن ما هو خادم MCP يغطي النموذج؛ أما هذا المنشور فهو للشرح العملي.
هل قمت ببناء خادم MCP؟ ضعه خلف بوابة للمصادقة والسجل والمراجعة. احجز عرضًا توضيحيًا.
يقدم خادم MCP ثلاثة أنواع من الإمكانيات للعميل. التمييز الصحيح بينها في وقت التصميم يجنبك الخطأ الأكثر شيوعًا، وهو حشر كل شيء داخل الأدوات (tools).
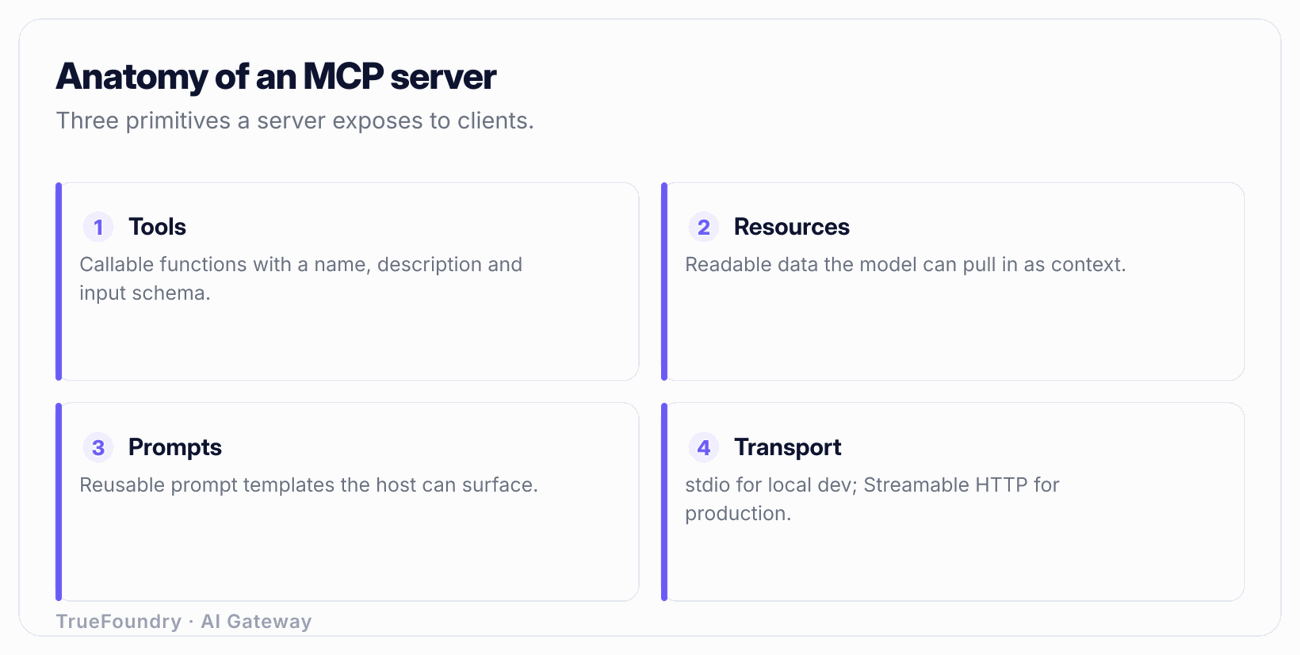
الأدوات (Tools) هي وظائف يستدعيها النموذج. يقرر النموذج، أثناء المحادثة، استدعاء أداة لإنجاز شيء ما: الاستعلام عن قاعدة بيانات، أو إنشاء تذكرة، أو إرسال طلب إلى API داخلي. يمكن أن يكون للأدوات آثار جانبية (side effects). إنها العنصر الأساسي الذي تلجأ إليه عندما يحتاج النموذج إلى التصرف. تمتلك الأداة اسمًا، ووصفًا، ومخطط JSON Schema لمدخلاتها، وترجع محتوى مهيكلاً.
الموارد (Resources) هي سياق للقراءة فقط يتم التحكم فيه بواسطة التطبيق ومحدد بواسطة URI. المورد هو بيانات يمكن للعميل قراءتها وتسليمها للنموذج كسياق: ملف، أو مستند تهيئة، أو المحتويات الحالية لسجل ما. الفرق الرئيسي عن الأداة هو التحكم والنية. المورد مخصص للقراءة فقط ويتم تحديده عادةً بواسطة التطبيق أو المستخدم ("أرفق هذا المستند")، ولا يتم استدعاؤه بواسطة النموذج في منتصف التفكير لإحداث تأثير. إذا كان الشيء الذي تكشفه لا يغير الحالة أبدًا وهو حقًا "إليك بعض السياق لقراءته"، فهو ресурс وليس tool.
المطالبات (Prompts) هي قوالب يستدعيها المستخدم. المطالبة هي رسالة (أو تسلسل رسائل) قابلة للإعادة الاستخدام ومحددة المعلمات يطلقها المستخدم صراحةً، وغالبًا ما تظهر في العميل كأمر بشرطة مائلة (slash command) أو عنصر قائمة. "تلخيص طلب السحب هذا بأسلوبنا الخاص" مع معلمة pr_url هو prompt. يتم التحكم في المطالبات بواسطة المستخدم، وليس اختيارها بشكل مستقل بواسطة النموذج.
قاعدة عملية: إذا كان ينبغي للنموذج أن يقرر متى يستخدمها، فقم ببناء أداة (tool). إذا كان المستخدم أو التطبيق يقرر السياق الذي سيتم تحميله، فقم ببناء مورد (resource). إذا كان المستخدم يريد تعليمات جاهزة ومكررة، فقم ببناء مطالبة (prompt). تشحن معظم الخوادم أدوات فقط بشكل مشروع، ولكن الخادم الذي يكشف، على سبيل المثال، أدلة التشغيل الداخلية لديك يُفضل نمذجته باستخدام الموارد بدلاً من أداة get_runbook يتعين على النموذج تخمين كيفية استدعائها.
يحدد البروتوكول كيفية تبادل رسائل JSON-RPC بين العميل والخادم. هناك وسيلتا نقل هامتان، والاختيار بينهما يوجه كل شيء تقريبًا حول كيفية النشر.
خيار stdio المحلي يشغل الخادم كعملية فرعية (subprocess) للعميل وتبادل الرسائل عبر الإدخال والإخراج القياسيين. إنه الاختيار الصحيح للتطوير ولعملاء سطح المكتب مثل بيئات التطوير المتكاملة (IDE) أو المساعد المحلي، حيث يعمل الخادم على نفس جهاز المستخدم. لا توجد شبكة، ولا توجد مصادقة لتهيئتها، ويدير العميل دورة حياة العملية. لتشغيل الخوادم المحلية داخل عميل ترميز على وجه الخصوص، راجع خوادم MCP في Claude Code. القيد واضح: يخدم stdio مستخدمًا محليًا واحدًا بالضبط ولا يمكن مشاركته، أو توازن حمله، أو الوصول إليه عبر الشبكة.
خيار Streamable HTTP البعيد يشغل الخادم كخدمة شبكة يصل إليها العملاء عبر HTTP، مع البث من الخادم إلى العميل للإشعارات والتقدم. هذه هي وسيلة النقل لأي شيء متعدد المستخدمين، أو مستضاف، أو في بيئة الإنتاج. مراجعة البروتوكول بتاريخ 2026-07-28 مهمة هنا: يدعم Streamable HTTP وضعًا غير مزود بحالة (stateless)، حيث لا يتعين على الخادم ربط العميل بجلسة طويلة الأجل على مثيل واحد. التشغيل غير المزود بحالة هو ما يسمح لك بتشغيل العديد من النسخ المتطابقة خلف موازن التحميل والتوسع أفقيًا دون جلسات متصلة (sticky sessions)، وهي الخاصية الأكثر أهمية للاستضافة في الإنتاج. قامت نفس المراجعة بتوحيد ترويسات Mcp-Method وMcp-Name على الطلبات، والتي تكشف عن طريقة JSON-RPC واسم الأداة أو المورد عند طبقة HTTP. قد يبدو ذلك ثانويًا؛ ولكنه ليس كذلك. هذا يعني أنه يمكن للبوابة، أو الوكيل (proxy)، أو موازن التحميل التوجيه، وتحديد المعدل، والمصادقة، والتسجيل لكل أداة دون تحليل جسم JSON-RPC، وهو بالضبط ما تحتاجه لإدارة خادم على مقياس واسع.
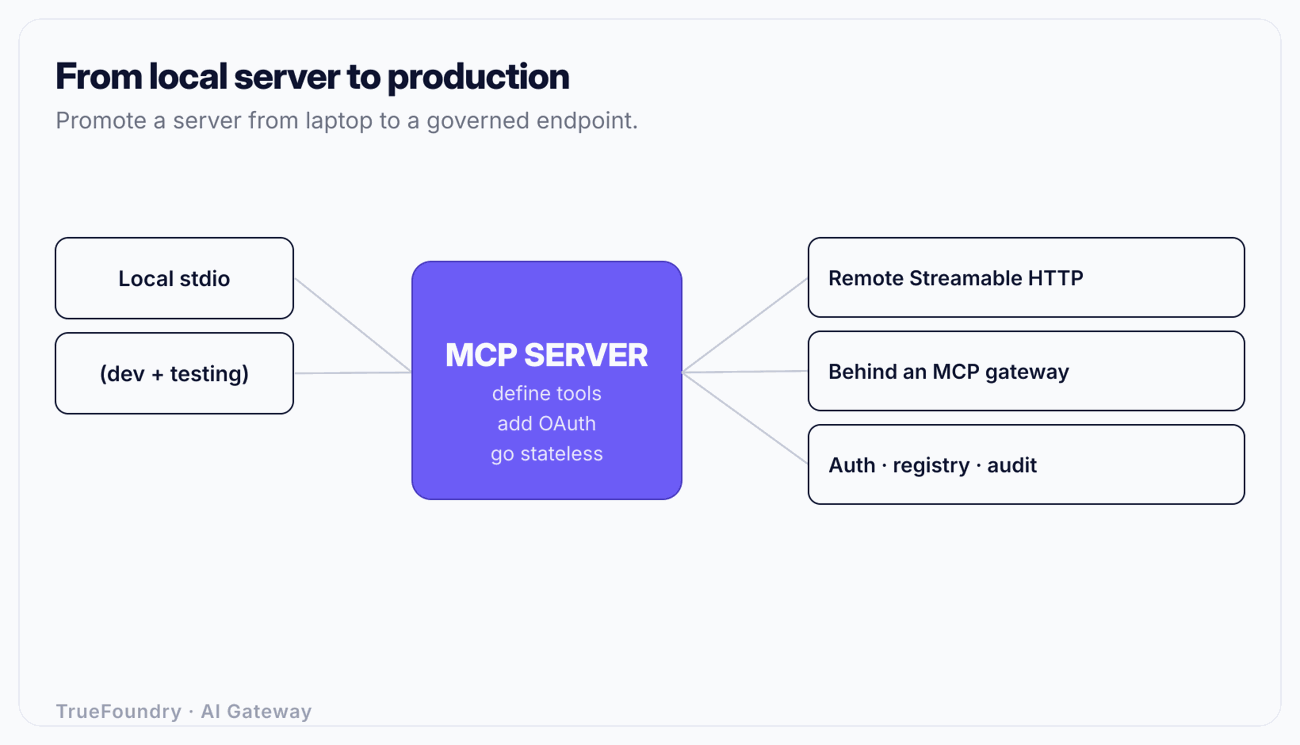
قم بالبناء واستكشاف الأخطاء وإصلاحها على stdio؛ وقم بالنشر على Streamable HTTP. كتابة خادمك بحيث تكون وسيلة النقل طبقة خارجية خفيفة (معالجات لا تهتم بكيفية الوصول إليها) تتيح لك التنقل بينها دون إعادة كتابة المنطق.
يتكون تعريف الأداة من ثلاثة أجزاء، ويتم التحكم في سلوك النموذج من خلال الأجزاء الثلاثة جميعها. هذا هو المكان الذي تنشأ فيه معظم مشاكل "خادمي لا يعمل".
# Structural pseudocode — shape, not a specific SDK version.

@server.tool()
def search_orders(
    customer_id: str,        # required
    status: str = "any",     # enum: open | shipped | cancelled | any
    limit: int = 20,         # 1..100
) -> list[Order]:
    """Search a customer's orders by status.

    Use this when the user asks about the state, history, or
    contents of orders for a known customer_id. Returns up to
    `limit` orders, newest first. Does NOT create or modify
    orders. If the customer_id is unknown, ask the user for it
    rather than guessing.
    """
    ...
الأجزاء الثلاثة:
الاسم. قصير، يبدأ بفعل، وغير غامض. search_orders، وليس orders أو do_order_stuff. يقرأ النموذج الاسم أولاً عند الاختيار من بين عشرات الأدوات المتاحة.
الوصف. هذا هو النص الأكثر أهمية الذي ستكتبه، وهو هندسة مطالبات (prompt engineering)، وليس مجرد توثيق. يقرر النموذج ما إذا كان سيستدعي الأداة وكيفية ملء وسيطاتها بناءً على الوصف تقريبًا. حدد ما تفعله الأداة، ومتى تستخدمها، ومتى لا تستخدمها، وما ترجعه، وكيفية التعامل مع المدخلات المفقودة. يخبر المثال أعلاه النموذج أنها مخصصة للقراءة فقط ("لا تنشئ أو تعدل") ويمنحه سلوكًا احتياطيًا ("اسأل المستخدم بدلاً من التخمين"). تفضي الأوصاف الغامضة إلى نموذج يستدعي الأداة الخاطئة، أو يستدعي الأداة الصحيحة بوسائط خاطئة، أو يستدعيها عندما لا ينبغي له ذلك. تعامل مع كل وصف كمطالبة نظام صغيرة (mini system prompt).
مخطط الإدخال (Input schema). مخطط JSON Schema دقيق. حدد الحقول المطلوبة كـ required. استخدم التعدادات (enums) للمجموعات المغلقة (status هي واحدة من أربع قيم) حتى لا يتمكن النموذج من اختراع "in_progress". ضع حدودًا (limit بين 1 و 100). أعطِ كل حقل وصفًا. يفرض المخطط الدقيق قيودًا على النموذج ويثيح للخادم، أو للبوابة التي أمامه، التحقق من صحة المدخلات قبل تشغيل أي معالج.
مشكلتان تنطليان على الجميع:
create_refund) استدعاءها مرتين بنفس المدخلات دون مضاعفة التأثير. اقبل مفتاح تكرار النتائج (idempotency key) أو اجعل العملية ذات نتائج مكررة بطبيعتها. قم بالتصميم للتسليم مرة واحدة على الأقل (at-least-once delivery)، لأن هذا ما ستحصل عليه.يرث خادم stdio المحلي ثقة جهاز المستخدم ولا يحتاج إلى مصادقة. بمجرد كشف خادم عبر HTTP، فإنه يحتاج إلى مصادقة حقيقية، والبروتوكول محدد بشأن ما يعنيه "حقيقية".
يعتمد نموذج تفويض MCP على OAuth 2.1. هناك جزءان يهمان بشكل خاص. أولاً، الخادم هو ресурс محمي بـ OAuth: يحصل العملاء على رمز وصول (access token) من خادم التفويض ويقدمونه كرمز حامل (bearer token). ثانياً، وهو أمر يسهل تخطيه، تدعو المواصفات إلى مؤشرات الموارد (resource indicators) (RFC 8707) بحيث يتم ربط الرمز المميز بخادم MCP المحدد الذي صدر من أجله (المورد) بدلاً من كونه رمزًا عامًا. بدون مؤشرات الموارد، يمكن إعادة استخدام الرمز المميز المنشأ للخادم A ضد الخادم B الذي يثق في نفس خادم التفويض، وهي مشكلة العميل المرتبك (confused-deputy). مع وجودها، يصدر خادم التفويض رمزًا محدد النطاق للمورد المقصود، ويرفض كل خادم الرموز المميزة غير المخصصة له.
من الناحية العملية، لا تقوم بإعداد هذا يدويًا. بل تضع الخادم خلف شيء ينهي OAuth بشكل صحيح ويتحقق من صحة الجمهور (audience) لكل رمز مميز. هذه إحدى مهام بوابة MCP. يتم تغطية الآليات الأكثر تعمقًا، والتحقق من صحة الرموز المميزة، والنطاقات، ووضع الفشل الخاص بالعميل المرتبك في مصادقة MCP. القاعدة لهذا الدليل: خادم MCP بعيد محمي بمفتاح API مشترك ثابت ليس مصدقًا، بل هو مخفى فقط. استخدم OAuth 2.1 مع رموز مميزة مرتبطة بالجمهور.

شاهد كيف تستضيف TrueFoundry خوادم MCP البعيدة وتحكمها. احجز عرضًا توضيحيًا.
قبل كشف أي شيء، قم بتمرين الخادم من خلال عميل MCP وشاهد تبادل الرسائل الفعلي.
الاختبار الذي يقوده النموذج في الخطوة 3 هو الاختبار الذي تتخلى عنه الفرق وهو الأكثر أهمية. الخادم الصحيح تقنيًا والذي يصف أدواته بشكل سيئ سيفشل بالضبط بالطريقة التي يصعب تصحيحها من السجلات: ببساطة يستخدمه النموذج بشكل خاطئ.
الخادم الذي يعمل على جهازك المحمول عبر stdio والخادم الآمن للكشف عنه أمام حركة المرور الحقيقية هما عنصران مختلفان. إليك ما تحتويه الفجوة بينهما.
الاستضافة ودورة الحياة. يصبح الخادم خدمة تقوم بنشرها، ومراقبتها، وطرحها، والتراجع عنها. يحتاج إلى فحوصات الصحة، وحدود الموارد، وهدف النشر. تغطي استضافة خادم MCP الخيارات والمفاضلات.
التوسع غير المزود بحالة (Stateless scaling). لتشغيل نسخ متطابقة متعددة خلف موازن التحميل، حافظ على الخادم غير مزود بحالة لكل طلب، وهو ما تم تصميم وضع Streamable HTTP غير المزود بحالة لعام 2026-07-28 لأجله. يجب أن تعيش أي حالة جلسة في مخزن مشترك، وليس في ذاكرة المثيل، وإلا فإن طلب العميل المتابعة الموجه إلى نسخة متطابقة مختلفة سيفشل.
المصادقة والتفويض. OAuth 2.1 مع مؤشرات الموارد للمصادقة، ثم التفويض: أي المستخدمين وأي الوكلاء يجوز لهم استدعاء أي أدوات. تعامل مع الوكيل كهوية من الدرجة الأولى، وليس فقط الإنسان الذي يقف ورائه؛ إن هوية وكيل الذكاء الاصطناعي والتفويض الدقيق لكل أداة هما ما يمنعان الخادم القادر من التحول إلى مسؤولية ومخاطرة.
الاكتشاف عبر السجل. يحتاج العملاء وفرق المنصات إلى العثور على الخادم، ومعرفة إصداره، ومعرفة ما يكشفه. السجل هو الكتالوج الذي يجعل الخوادم قابلة للاكتشاف والحوكمة عبر المؤسسة؛ راجع ما هو سجل MCP. بدون سجل، يعيد كل فريق اكتشاف وتهيئة نفس الخوادم يدويًا.
إمكانية الملاحظة (Observability). أنت بحاجة إلى رؤية لكل مكالمة: من استدعى أي أداة، وبأي وسائط، وكم من الوقت استغرقت، وهل حدث خطأ، وكم كلفت. لا تصدر الخوادم الخام أيًا من هذا بطريقة قياسية.
الحواجز الوقائية (Guardrails). قد تحمل مدخلات ومخرجات الأدوات معلومات شخصية (PII)، أو أسرارًا، أو حمولات حقن المطالبات (prompt-injection) المهربة من خلال المحتوى المرجع. فحصها هو نقلة نوعية لا تريد إعادة تطبيقها في كل خادم.
النمط الذي يجعل هذا من الممكن التعامل معه هو عدم إعادة بناء تلك الطبقة لكل خادم. ابْنِ خادمك ليقوم بوظيفته الواحدة بشكل جيد عبر Streamable HTTP، وضعه خلف بوابة MCP توفر المصادقة، والتفويض، والسجل، وإمكانية الملاحظة، والحواجز الوقائية بشكل موحد. هذا هو الفرق بين كشف خادم خام وتشغيل أسطول منها. يوضح ما هي بوابة MCP النموذج، ويغطي حوكمة MCP للمؤسسات متطلبات التحكم، والمراجعة، والوصول التي تأتي معها. توفر TrueFoundry هذا كبوابة وسجل MCP مع التحكم في الوصول (RBAC, SSO, SCIM) والحواجز الوقائية، وهي قابلة للنشر في SaaS، أو in-VPC، أو on-prem، أو المعزولة شبكيًا (air-gapped) حتى تظل طبقة البيانات داخل شبكتك.
يجعلون كل شيء أداة (tool). يتم حشر السياق المخصص للقراءة فقط في أدوات get_* يتعين على النموذج تخمين كيفية استدعائها، بينما كان ينبغي أن يكون موردًا (resource) يرفقه التطبيق. يتم ترميز التعليمات الجاهزة المكررة بشكل صلب، بينما كان ينبغي أن تكون مطالبات (prompts) يستدعيها المستخدم. قم بنمذجة العناصر الأساسية الثلاثة بعناية.
يكتبون أوصاف أدوات موجزة. يترك الوصف المكون من سطر واحد النموذج للتخمين متى وكيف يستدعي الأداة، ويخمن بشكل خاطئ. الوصف يحكم السلوك؛ اكتبه مثل مطالبة النظام، بما في ذلك متى لا تستخدم الأداة.
يشحنون خادمًا بعيدًا خلف مفتاح مشترك. مفتاح API الثابت ليس مصادقة. تحتاج الخوادم البعيدة إلى OAuth 2.1 مع رموز مميزة مرتبطة بالجمهور (مؤشرات الموارد) حتى لا يمكن إعادة استخدام الرمز المميز لخادم ما ضد خادم آخر. يتسبب تخطي هذا في ثغرة العميل المرتبك.
يتجاهلون تكرار النتائج (Idempotency). يعيد العملاء والشبكات والإعادة الاحتياطية للبوابة المحاولة جميعها. الأداة ذات الآثار الجانبية التي ليست ذات نتائج مكررة ستؤدي إلى الفوترة المزدوجة، أو الإنشاء المزدوج، أو الإرسال المزدوج في ظل ظروف إعادة المحاولة العادية تمامًا. قم بالتصميم للتسليم مرة واحدة على الأقل.
يتعاملون مع "إنه يعمل" على أنها "جاهز للإنتاج". الخادم الذي يعمل هو البداية. الاستضافة، والتوسع غير المزود بحالة، والمصادقة، والسجل، وإمكانية الملاحظة، والحواجز الوقائية هي العمل الفعلي لجعله آمنًا للكشف، وإعادة بناء ذلك لكل خادم هي الطريقة التي تنتهي بها المؤسسات إلى عشرات نقاط النهاية غير المحكومة.
بناء خادم MCP هو مسار قصير وله ذيل طويل. المسار هو البدء السريع: اختر وسيلة نقل، وسجل أداة باسم ووصف ومخطط، واختبرها مع عميل. يمكنك الحصول على خادم يعمل في فترة بعد الظهر. أما الذيل فهو كل ما يجعله صحيحًا وآمنًا: نمذجة الأدوات مقابل الموارد مقابل المطالبات بشكل مدروس، وكتابة أوصاف يمكن للنموذج التصرف بناءً عليها، وجعل الأدوات ذات الآثار الجانبية ذات نتائج مكررة، ومصادقة الوصول عن بُعد باستخدام OAuth 2.1 ومؤشرات الموارد، والتوسع دون حالة.
الخطوة التي تستهين بها معظم الفرق هي القفزة من "يعمل على جهازي المحمول" إلى "مكشوف لحركة المرور الحقيقية". تلك القفزة هي الاستضافة، والمصادقة، والتفويض، والاكتشاف، وإمكانية الملاحظة، والحواجز الوقائية، وتكمن القوة في عدم إعادة بناء تلك الطبقة لكل خادم. ابْنِ الخادم ليقوم بعمله عبر Streamable HTTP، وضعه خلف بوابة وسجل MCP للحوكمة، وسيكون لديك شيء يمكنك تشغيله بالفعل بدلاً من نقطة نهاية لمرة واحدة لا يمكن لأحد تأمينها أو العثور عليها.
انقل خادم MCP الخاص بك من المحلي إلى المحكوم في بيئة الإنتاج. احجز عرضًا توضيحيًا.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




