


October 13, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
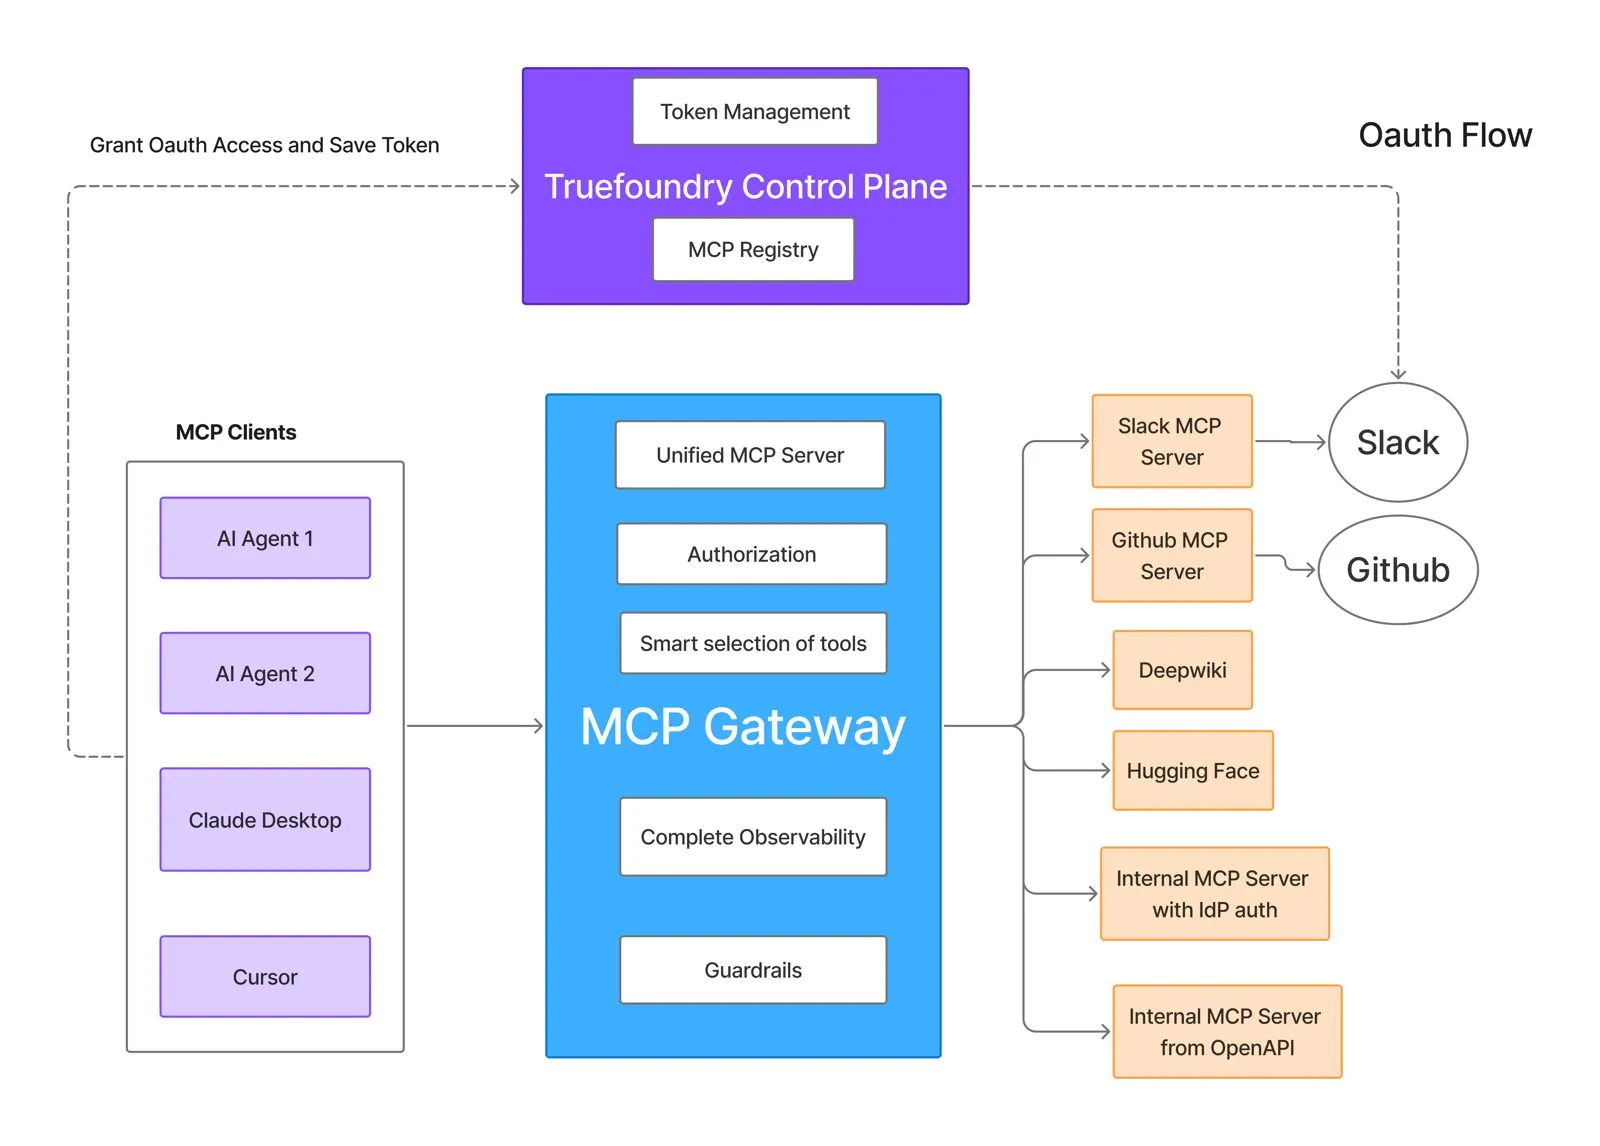
Em 20 de julho, a CIO.com publicou o artigo de Bernard Aceituno: Os 6 tipos de arquiteturas de agentes de IA, destilando três anos de experiência em centenas de implementações corporativas em seis arquétipos que um CIO deve reconhecer de imediato. A força dessa taxonomia é que ela não estabelece hierarquia: nenhum dos seis é superior aos outros; a habilidade está em combinar o arquétipo ao formato do problema. A coluna termina com uma frase que dá o dever de casa ao mundo das plataformas: "adoção, governança, confiança — tudo só fica mais fácil se a arquitetura for a escolha certa" (a única citação deste post vinda da fonte). Cada um dos seis se encaixa de forma diferente — e os seis não compartilham os mesmos pontos de controle. Este artigo mapeia o tráfego de modelos e ferramentas por trás de cada arquétipo — não o tempo de execução completo da aplicação — para as capacidades documentadas no TrueFoundry AI Gateway, MCP Gateway e Agent Harness. Cada tipo recebe sua própria seção: o que é, onde os controles documentados o restringem e os pré-requisitos de configuração. Uma tabela de resumo segue os seis, e uma quarta pergunta diagnóstica encerra o argumento.
O parceiro baseado em chat que uma pessoa abre quando quer pensar em voz alta — o arquétipo que a maioria das empresas encontra primeiro e aquele que, segundo a coluna, as pessoas adoram quando é bem construído: informações constantemente atualizadas, memória persistente em nível de usuário, ferramentas que agem em nome do usuário e uma citação para cada afirmação factual. Na pesquisa State of AI in the Enterprise da Deloitte, 38% das organizações relatam que o aprimoramento do relacionamento com clientes é um benefício já alcançado por meio de suas iniciativas de IA. Os exemplos da coluna mostram a variedade: um escritório de advocacia global cujos associados iniciam pesquisas a partir de uma resposta com citações baseada nos precedentes acumulados da firma, em vez de passar uma hora no gerenciamento de documentos, e um gestor de patrimônio cujos clientes recebem respostas fundamentadas sobre suas carteiras em um domingo. Se a empresa é um edifício, este é o balcão de atendimento: ele nunca dorme, cita suas fontes e todos no saguão conversam com ele — o que é precisamente o objetivo operacional.
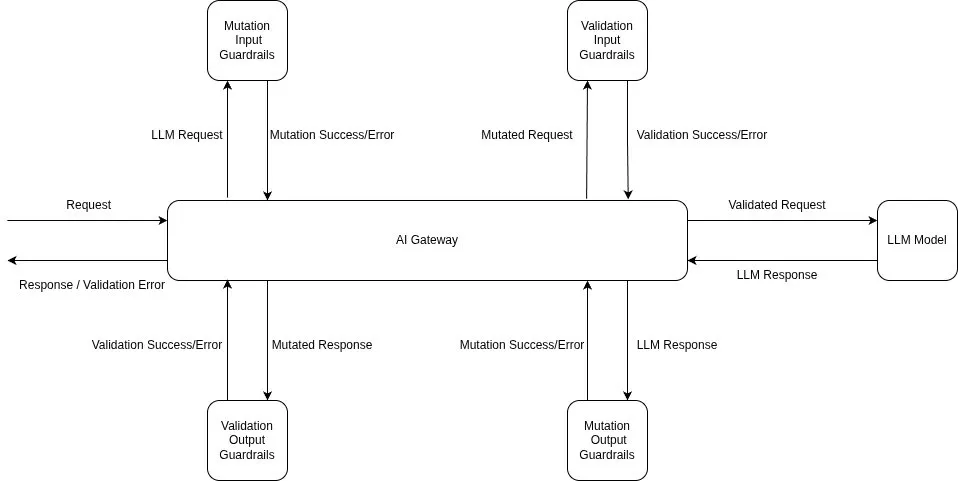
O risco dominante é a própria superfície de conversação: as pessoas colam o que colam, os modelos respondem o que respondem e o volume escala conforme o número de usuários. Os instrumentos de vinculação são as duas extremidades do caminho da solicitação. llm_input guardrails executam a detecção de PII e segredos com o modo de mutação — a credencial colada é redigida e a solicitação continua, para que a proteção nunca ensine os usuários a contornar o caminho sancionado (o argumento da nossa análise de PII em gateway vs. aplicação; observe que o recurso integrado de PII/PHI gerenciado pela TrueFoundry está documentado para o gateway hospedado pela TrueFoundry — implementações auto-hospedadas e híbridas configuram uma alternativa de "traga sua própria chave" ou provedor externo) — e verificações de saída de LLM podem inspecionar a resposta concluída — em caminhos sem streaming. O limite documentado é importante para este arquétipo em particular: as guardrails de saída precisam da resposta completa, portanto, elas são ignoradas quando stream: true está definido, enquanto as guardrails de entrada são executadas independentemente do modo de streaming (documentação de guardrails). Assistentes conversacionais estão entre as cargas de trabalho com maior probabilidade de usar streaming, portanto, um assistente com streaming precisa de uma estratégia de segurança de saída escolhida deliberadamente: um caminho sem streaming para solicitações sensíveis; um cliente que armazena em buffer a resposta completa transmitida, valida-a e só então a exibe — aceitando que isso abre mão da apresentação token a token; ou guardrails apenas de entrada aceitas como compensação, com a validação pós-streaming entendida como detecção após a entrega. O modelo de execução é, de outra forma, projetado para o orçamento de latência deste arquétipo: a validação de entrada é executada em paralelo com a chamada do modelo e, se a validação falhar enquanto o modelo ainda estiver em execução, o gateway cancela a solicitação em andamento para que você não pague por uma resposta que seria descartada (mesma documentação). Sobre os hooks: escopo de equipe orçamentos para expansão de licenças, e cache semântico — o tráfego de assistentes geralmente contém perguntas repetidas ou semanticamente semelhantes, portanto, onde os requisitos de frescor e variação de resposta permitirem o cache, ele é um instrumento de custo antes de ser um de latência.
O padrão que é executado silenciosamente: um e-mail chega, um ticket é criado, um arquivo cai em uma pasta e o agente executa um processo que mistura raciocínio com determinismo. Nenhuma adoção do usuário é necessária, porque nenhum usuário o vê — a seguradora da coluna acorda com uma caixa de entrada de subscrição que chega pré-classificada com campos de risco extraídos, e sua empresa de private equity encontra cada CIM recebido triado, com memorando redigido e postado no rastreamento de negócios antes que alguém abra o arquivo. É a sala de correspondência corporativa, atualizada: ninguém a visita, todos dependem dela, e sua virtude é que ela se encaixa perfeitamente nos processos de auditoria e controle de mudanças que a TI executa há décadas.
A reputação de calma esconde um modelo de ameaça exigente: este arquétipo é executado sem supervisão em entrada não confiável. Cada e-mail recebido, anexo e arquivo enviado é uma possível carga útil de injeção de prompt — instruções ocultas no próprio conteúdo que o fluxo de trabalho foi criado para ler, a classe de ataque que nosso guia de defesa contra injeção no gateway detalha. Instrumentos de vinculação: proteções no lado da entrada que filtram a carga útil do gatilho antes que o modelo a leia — a Injeção de Prompt gerenciada integrada ao gateway hospedado na TrueFoundry, ou uma alternativa de provedor externo documentada em implantações auto-hospedadas e híbridas — restrições de ferramentas mantendo a superfície de escrita do fluxo de trabalho mínima (documentação do Gateway MCP), e limites de taxa para que uma bomba de e-mail não se transforme em mil execuções autônomas. A observação sobre a facilidade de auditoria da coluna se mantém no plano, com a mecânica declarada precisamente: cada solicitação roteada pelo gateway registra metadados de rastreamento — custo, uso de tokens, latência e metadados da solicitação — independentemente das configurações de log. Configuração de log controla separadamente se os corpos das solicitações e respostas são armazenados e, quando são, quais valores confidenciais são redigidos na cópia armazenada. As equipes devem definir tanto as evidências de auditoria de que precisam quanto o conteúdo que têm permissão para reter.
Dada uma tarefa, ele planeja seus próprios passos e chama seus próprios subagentes. A coluna é precisa sobre onde ele se encaixa — pesquisa de múltiplas fontes, consultas complexas entre sistemas, investigações aprofundadas: processos onde o caminho não é especificado com antecedência, mas as ferramentas sim. Seu exemplo de empresa de consultoria define o escopo de compromissos em estágio inicial escolhendo por si mesma quais subagentes consultar em bancos de dados proprietários, arquivos de compromissos, dados de mercado licenciados e registros públicos, e então produz um briefing estruturado com suas evidências de suporte e justificativa anexadas; seu exemplo de empresa de tecnologia investiga incidentes de produção formando uma hipótese e seguindo-a através de monitoramento, logs e sistemas de implantação até chegar a um resumo de causa raiz defensável para um engenheiro. A analogia correta é um detetive, não um mensageiro: você especifica o caso e os limites do distintivo, nunca a rota.
"O caminho é descoberto" é uma declaração sobre custo e raio de impacto: o caminho não é limitado estaticamente por uma definição de fluxo de trabalho, portanto, a contagem de tokens e as sequências de ferramentas são menos previsíveis — até que controles os tornem previsíveis. Instrumentos de vinculação: orçamentos e limites de taxa como as fronteiras rígidas do mandato; por subagente escopo de ferramentas através do registro MCP, com guardrails de política Cedar e OPA disponíveis para um controle granular de "negação por padrão" sobre quais ferramentas cada subagente pode acessar (documentação de guardrails); e rastreamentos em nível de etapa no Agent Harness — que é como um caminho descoberto se torna um caminho revisável. Uma precisão que vale a pena manter: estes são rastreamentos de execução — chamadas de modelo, turnos de subagentes, invocações de ferramentas, tempo, custo e resultados — uma trilha de auditoria operacional de ações observáveis, não acesso à cadeia de pensamento oculta de um modelo. Um detalhe documentado é extremamente importante aqui: os guardrails avaliam cada chamada de ferramenta separadamente — um agente que chama cinco ferramentas passa por cinco verificações independentes, para que a autonomia nunca supere a inspeção.
Vários agentes especializados, cada um com sua própria função e conjunto de ferramentas, coordenando-se através de um protocolo compartilhado — onde a coluna argumenta que virá a próxima onda de ganhos de qualidade corporativa. O relatório State of AI Agents da Databricks mede um crescimento de 327% no uso de sistemas multiagentes em menos de quatro meses — telemetria de plataforma extraída de mais de 20.000 organizações em sua Data Intelligence Platform, não uma medida de toda a população. A técnica característica é o loop proponente-crítico: um modelo produz, um segundo — com um prompt diferente e, muitas vezes, um provedor diferente — avalia com base em critérios explícitos, da mesma forma que uma redação combina redatores com editores. O banco da coluna executa agentes de redação, conformidade de marca e divulgação de jurisdição cujas divergências são apresentadas a um humano com cláusulas sinalizadas; sua empresa farmacêutica executa agentes de recuperação, leitura, crítica e síntese sobre literatura médica, e credita a etapa de crítica pelo fato de a equipe de assuntos médicos confiar o suficiente no resultado para agir com base nele.
A equipe multiplica tudo o que um único agente possuía — identidades, alcance de ferramentas, fluxos de tokens — e adiciona uma conexão que a coluna destaca sem custo: o crítico sendo um modelo de um provedor diferente significa, em uma pilha personalizada, uma segunda integração, segundas credenciais, um segundo caminho de log. O gateway remove grande parte dessa infraestrutura de conexão e credenciais específica do provedor: a API unificada e compatível com OpenAI coloca o modelo de rascunho e o modelo de crítica atrás de um único esquema (documentação do gateway). O que ele não faz é implementar o ciclo. A aplicação ou o Agent Harness ainda é responsável pela orquestração — sequenciando os turnos, construindo os critérios de avaliação do crítico, mantendo o estado entre as funções, lidando com divergências e decidindo quando revisar, parar ou escalar — e um esquema de solicitação compartilhado não torna os provedores semanticamente intercambiáveis. O risco multiplicado é a atribuição, e o modelo documentado é específico sobre isso: a atribuição individual do agente requer um registro distinto de Identidade do Agente para cada função governada de forma independente — o principal por agente que todo agente deve apresentar ao interagir com o MCP Gateway ou o Agent Gateway. Uma Conta Virtual, por outro lado, representa um serviço ou aplicação e é apropriada quando a identidade em nível de agente não é necessária; atribuir vários agentes a uma única Conta Virtual os agrupa em um único chamador de gateway. A identidade responde quem é o agente; o Registro de Agente associado e as políticas de gateway com escopo definido determinam então quem pode chamar o agente, em nome de quem ele pode agir e quais ferramentas ou serviços downstream ele pode acessar (a documentação observa que alguns recursos nessa página estão sendo lançados gradualmente). Quando as funções coordenam o agente-para-agente em escala, a governança na camada de protocolo é o assunto da nossa análise A2A multiagente. As chamadas de ferramenta que fluem entre as funções cruzam os hooks de pré e pós-invocação como qualquer outro: inspeção por salto.
A coluna faz uma correção clara ao discurso sobre autonomia: o objetivo prático é a automação seletiva, em vez da autonomia máxima. O agente lida com os 80% mecânicos, enquanto o julgamento humano permanece nos momentos cruciais. Na pesquisa global com 600 profissionais de risco e conformidade da Moody's, 42% disseram que a supervisão humana é obrigatória. Seu exemplo de sistema de saúde reúne evidências clínicas e redige cartas de pré-autorização que um enfermeiro gestor de casos aprova, edita ou rejeita em segundos dentro da ferramenta de fluxo de trabalho existente; o agente de seu gerente de propriedades analisa uma emergência de climatização de um inquilino, encontra o fornecedor, redige a ordem de serviço — e uma pessoa aprova no Slack antes que qualquer coisa seja enviada, após o que o agente envia um e-mail ao fornecedor, tranquiliza o inquilino e fecha o ciclo. Na experiência da coluna, este é o arquétipo que transforma equipes céticas em entusiastas.
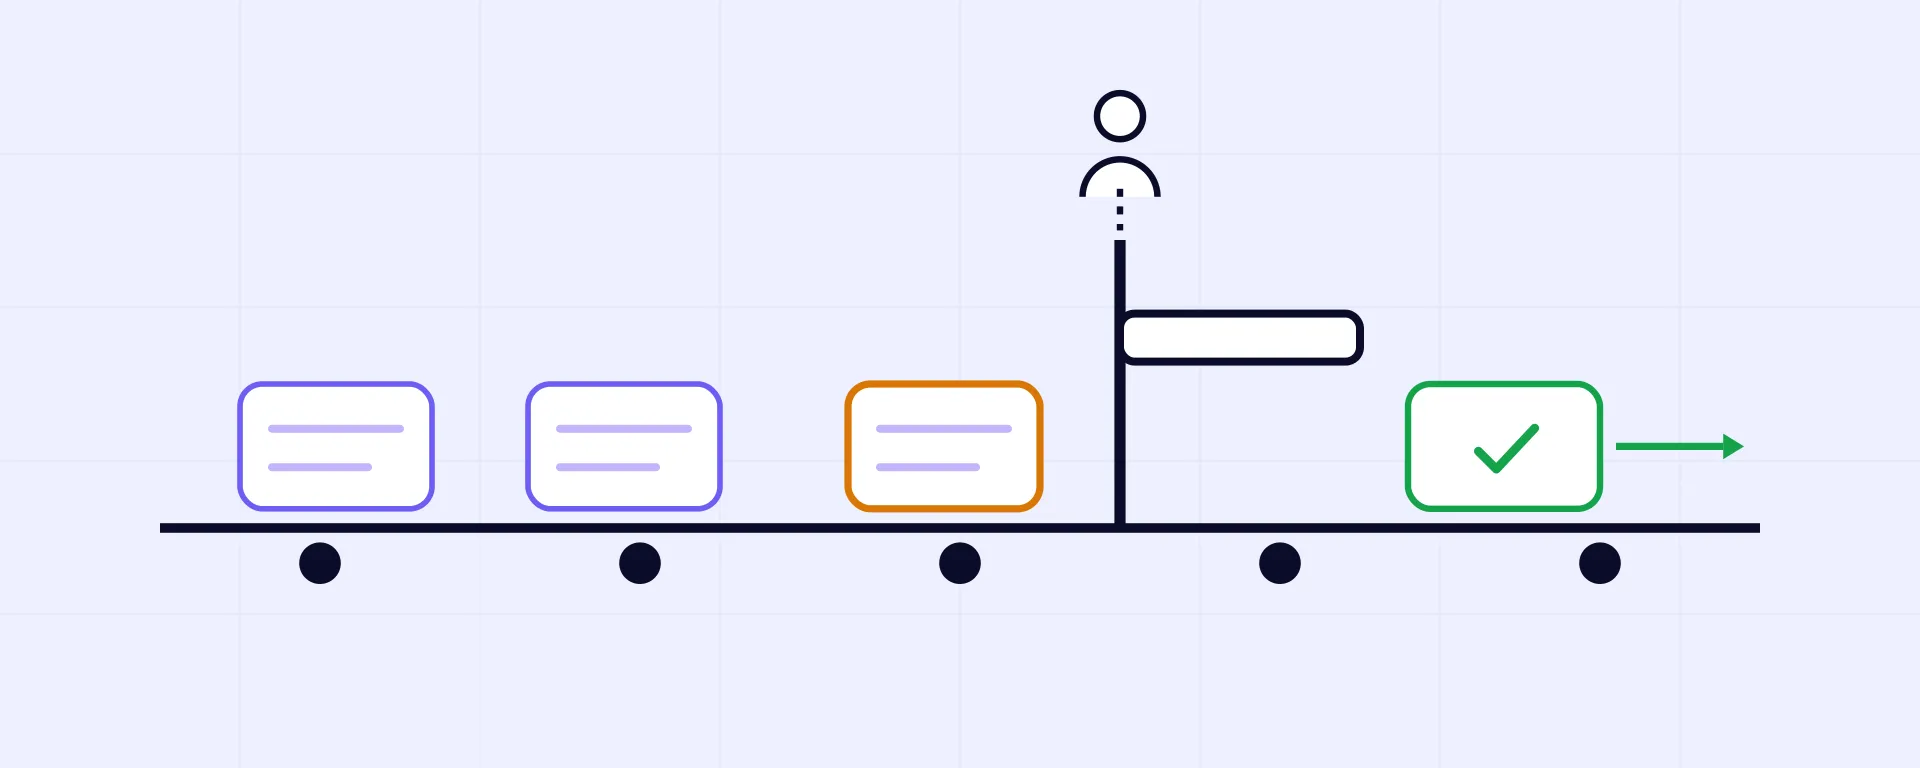
Este é o arquétipo com a primitiva de produto mais direta: o Agent Harness implementa o mecanismo central de HITL — pausando uma chamada de ferramenta sensível, exibindo o nome da ferramenta e os argumentos, e retomando apenas após uma permissão ou negação explícita (documentação de Humano no Circuito), configurada apenas nas operações sensíveis. A experiência de revisão — quem recebe a solicitação, onde ela aparece, quanto tempo pode esperar, o que acontece após o tempo limite — permanece como design de fluxo de trabalho, e as aprovações complementam, em vez de substituir, a autorização. O risco de design é a ergonomia — um portão que leva minutos é ignorado; um portão para tudo se torna ruído — portanto, a disciplina é o acesso baseado em tarefas, concedendo e controlando pelo que a tarefa justifica, o modelo que nossa análise TBAC desenvolve. O catálogo de guardrails integrado fornece as telas mecânicas do portão para que a atenção humana se concentre no julgamento: quando anexado ao hook de pré-ferramenta, o documentado Sanitizador de SQL pode bloquear comandos DROP, TRUNCATE e deleções sem cláusula WHERE antes que a ferramenta downstream os execute, e o Linter de Segurança de Código também sinaliza padrões de shell perigosos nos hooks para os quais está configurado (documentação de guardrails) — a existência da barreira de proteção por si só não intercepta nada; a vinculação do hook é que faz isso.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada



















