October 5, 2023
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.



Blazingly fast way to build, track and deploy your models!
Modelos de linguagem grandes agora podem raciocinar, codificar e gerar com uma fluência impressionante. No entanto, eles permanecem desconectados dos dados, fluxos de trabalho e APIs que tornam seu negócio único. O resultado: modelos poderosos que ainda precisam de humanos para copiar e colar dados entre ferramentas.
Entramos na era da AI baseada em agentes (agentic AI), onde agentes impulsionados por LLMs podem chamar ferramentas, disparar incidentes ou atualizar CRMs de forma autônoma. No entanto, para agir com segurança e confiabilidade, os agentes precisam de uma maneira universal de descobrir e invocar APIs corporativas.
Essa porta universal é o Model Context Protocol (MCP). Neste artigo, abordamos o MCP, por que ele é importante para as empresas e como o novo AI Gateway com suporte a MCP da TrueFoundry transforma essa visão em realidade de produção.
Recentemente, apresentamos um webinar detalhado sobre o uso do Model Context Protocol (MCP) em ambientes corporativos.
O MCP é um padrão aberto que permite que softwares exponham sua superfície de API em um esquema amigável para LLMs — pense nele como um USB‑C para aplicações de AI. Um servidor MCP publica definições de ferramentas, requisitos de autenticação e descrições de uso que um LLM pode ler em tempo de execução.
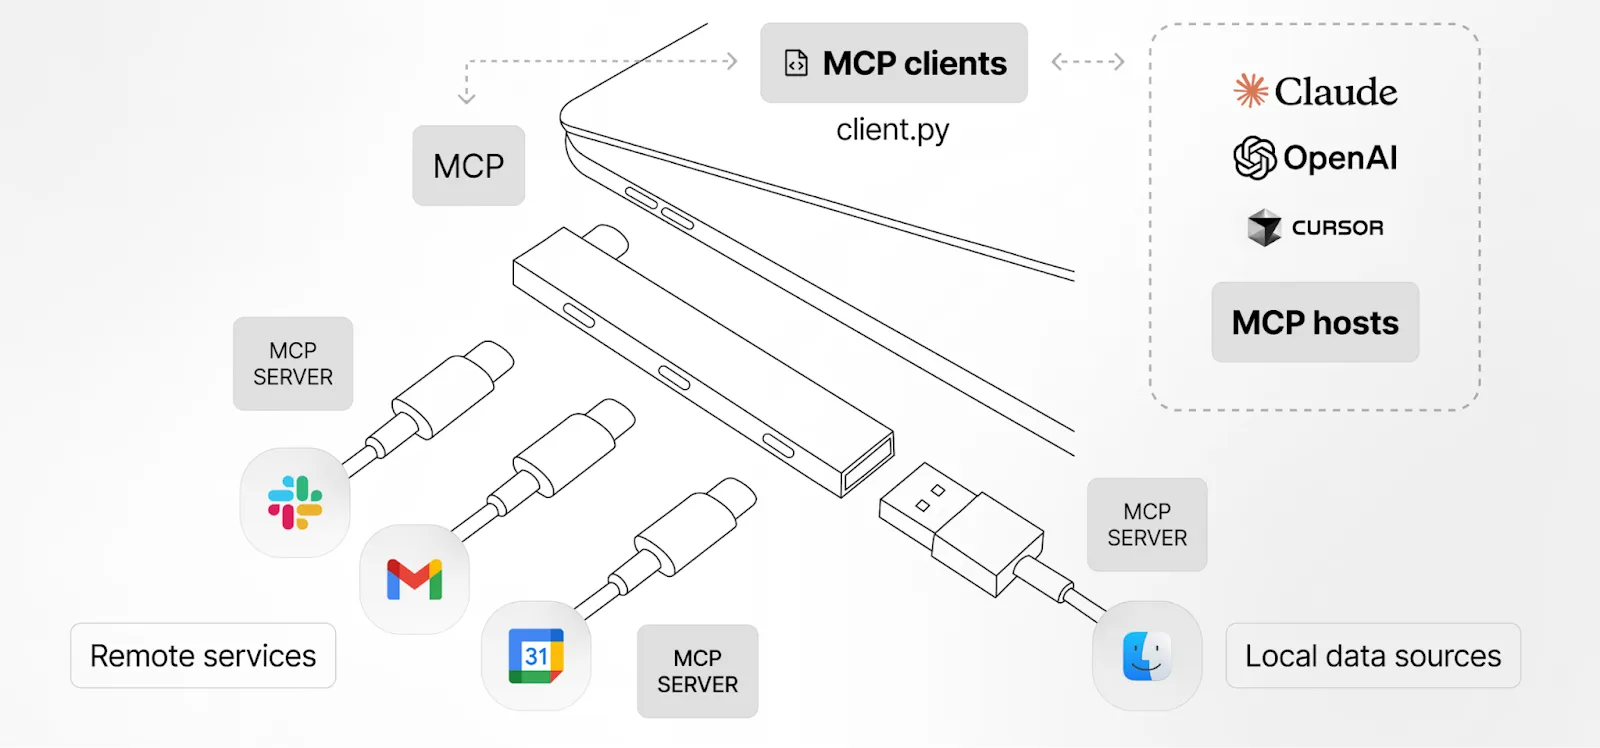
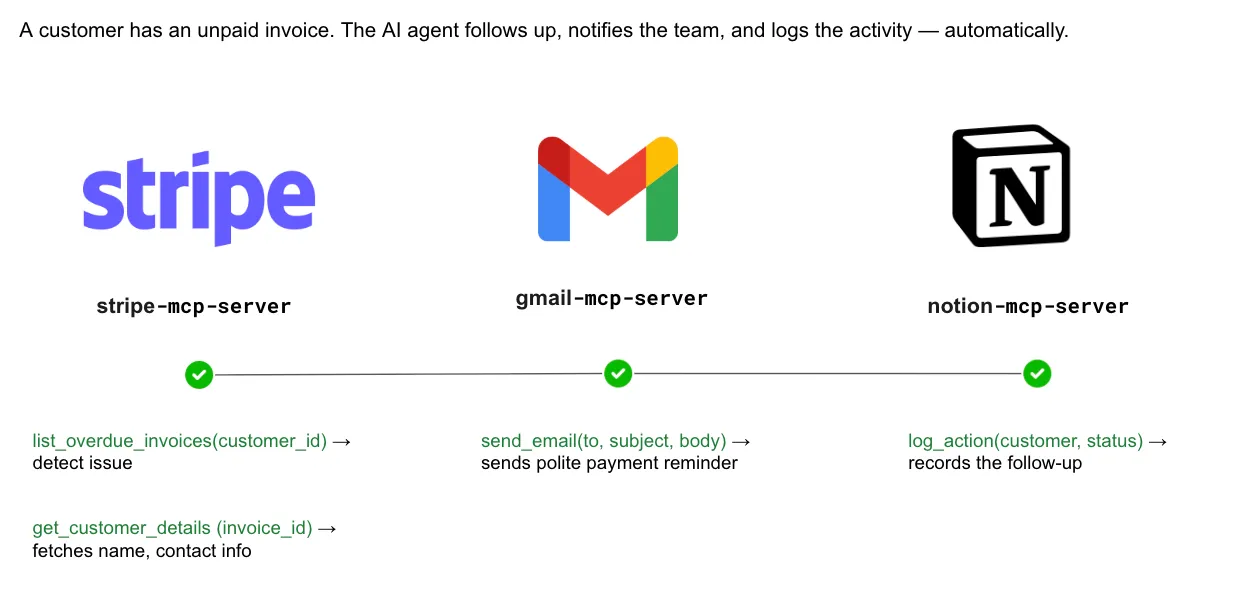
Com o MCP, você pode construir um agente de faturamento. Quando a fatura de um cliente ultrapassa a data de vencimento, o agente usará o seguinte fluxo de trabalho:
Todo o fluxo de trabalho é executado de forma autônoma — detectar, notificar e registrar — eliminando a troca manual de contexto e a entrada de dados. Como cada etapa é encapsulada em uma chamada MCP reutilizável, a mesma arquitetura se estende perfeitamente a mais operações financeiras, desde renovações de assinaturas até pagamentos a fornecedores, fornecendo uma camada de automação consistente.
À medida que as organizações integram cada vez mais a AI às operações diárias, proteger os dados e controlar as interações de AI tornou-se essencial. Um AI Gateway seguro atua como uma camada de proteção que garante o uso seguro, compatível e eficiente da AI.
Implantar um servidor de demonstração é fácil, mas disponibilizar o MCP em toda a organização não é. Os obstáculos comuns incluem:
À medida que as organizações adotam o Model Context Protocol (MCP) para conectar modelos de AI a ferramentas, APIs e dados corporativos, uma governança forte é essencial para garantir interações seguras, em conformidade e bem gerenciadas. Os controles específicos do MCP ajudam a evitar acessos não autorizados, proteger informações confidenciais e manter a integridade operacional, permitindo a inovação em AI.
A aplicação centralizada de políticas permite que as organizações definam regras claras sobre como os sistemas de AI acessam ferramentas e dados. Combinado com o controle de acesso granular, os administradores podem restringir permissões com base em funções, usuários ou modelos específicos, reduzindo os riscos de uso indevido. As permissões no nível de contexto reforçam ainda mais a segurança, garantindo que apenas os dados necessários sejam compartilhados, apoiando a minimização de dados e a proteção da privacidade.
Trilhas de auditoria e monitoramento em tempo real fornecem transparência ao rastrear o uso de ferramentas, acesso a dados e atividades incomuns. Esses insights ajudam as equipes a detectar ameaças precocemente e manter a responsabilidade. O controle de versão e o gerenciamento de configuração também desempenham um papel fundamental ao evitar erros de configuração e garantir que as integrações do MCP permaneçam seguras e consistentes.
Por fim, a governança do MCP oferece suporte ao cumprimento de requisitos regulatórios e possibilita uma resposta rápida a incidentes. Se ocorrer uma atividade suspeita, os endpoints MCP afetados podem ser isolados rapidamente. Com a estrutura de governança correta, as organizações podem escalar a adoção do MCP com confiança, protegendo dados, sistemas e usuários.
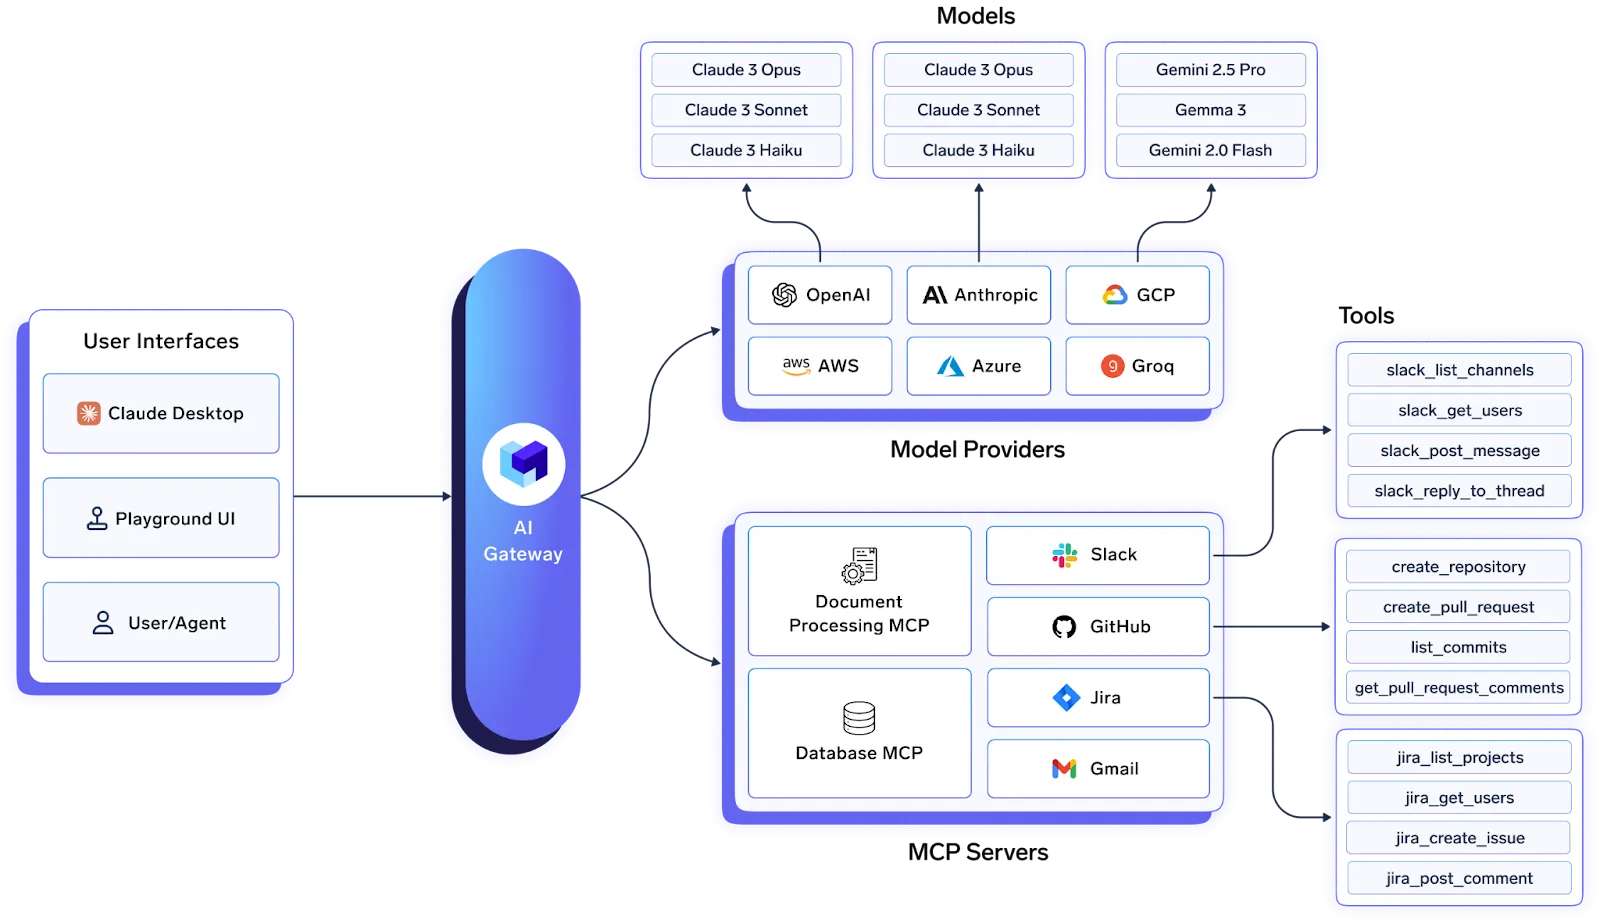
O AI Gateway da TrueFoundry já fornecia um proxy unificado e de baixa latência para múltiplos provedores de LLM. Hoje, estamos expandindo-o para se tornar o plano de controle MCP centralizado dentro da sua VPC — em qualquer nuvem ou on-premise.
| Critério | O que você deve avaliar? | Prioridade | TrueFoundry |
|---|---|---|---|
| Latência | Adiciona overhead <10ms p95 para o time-to-first-token? | Indispensável | ✅ Suportado |
| Residência de Dados | Mantém os logs dentro da sua região (UE/EUA)? | Depende do caso de uso | ✅ Suportado |
| Roteamento Baseado em Latência | Roteia automaticamente com base na latência/falhas em tempo real? | Indispensável | ✅ Suportado |
| Rotação e Revogação de Chaves | Rotaciona ou revoga chaves sem tempo de inatividade? | Indispensável | ✅ Suportado |
| Rotação e Revogação de Chaves | Rotaciona ou revoga chaves sem tempo de inatividade? | Indispensável | ✅ Suportado |
| Rotação e Revogação de Chaves | Rotaciona ou revoga chaves sem tempo de inatividade? | Indispensável | ✅ Suportado |
| Rotação e Revogação de Chaves | Rotaciona ou revoga chaves sem tempo de inatividade? | Indispensável | ✅ Suportado |
| Rotação e Revogação de Chaves | Rotaciona ou revoga chaves sem tempo de inatividade? | Indispensável | ✅ Suportado |
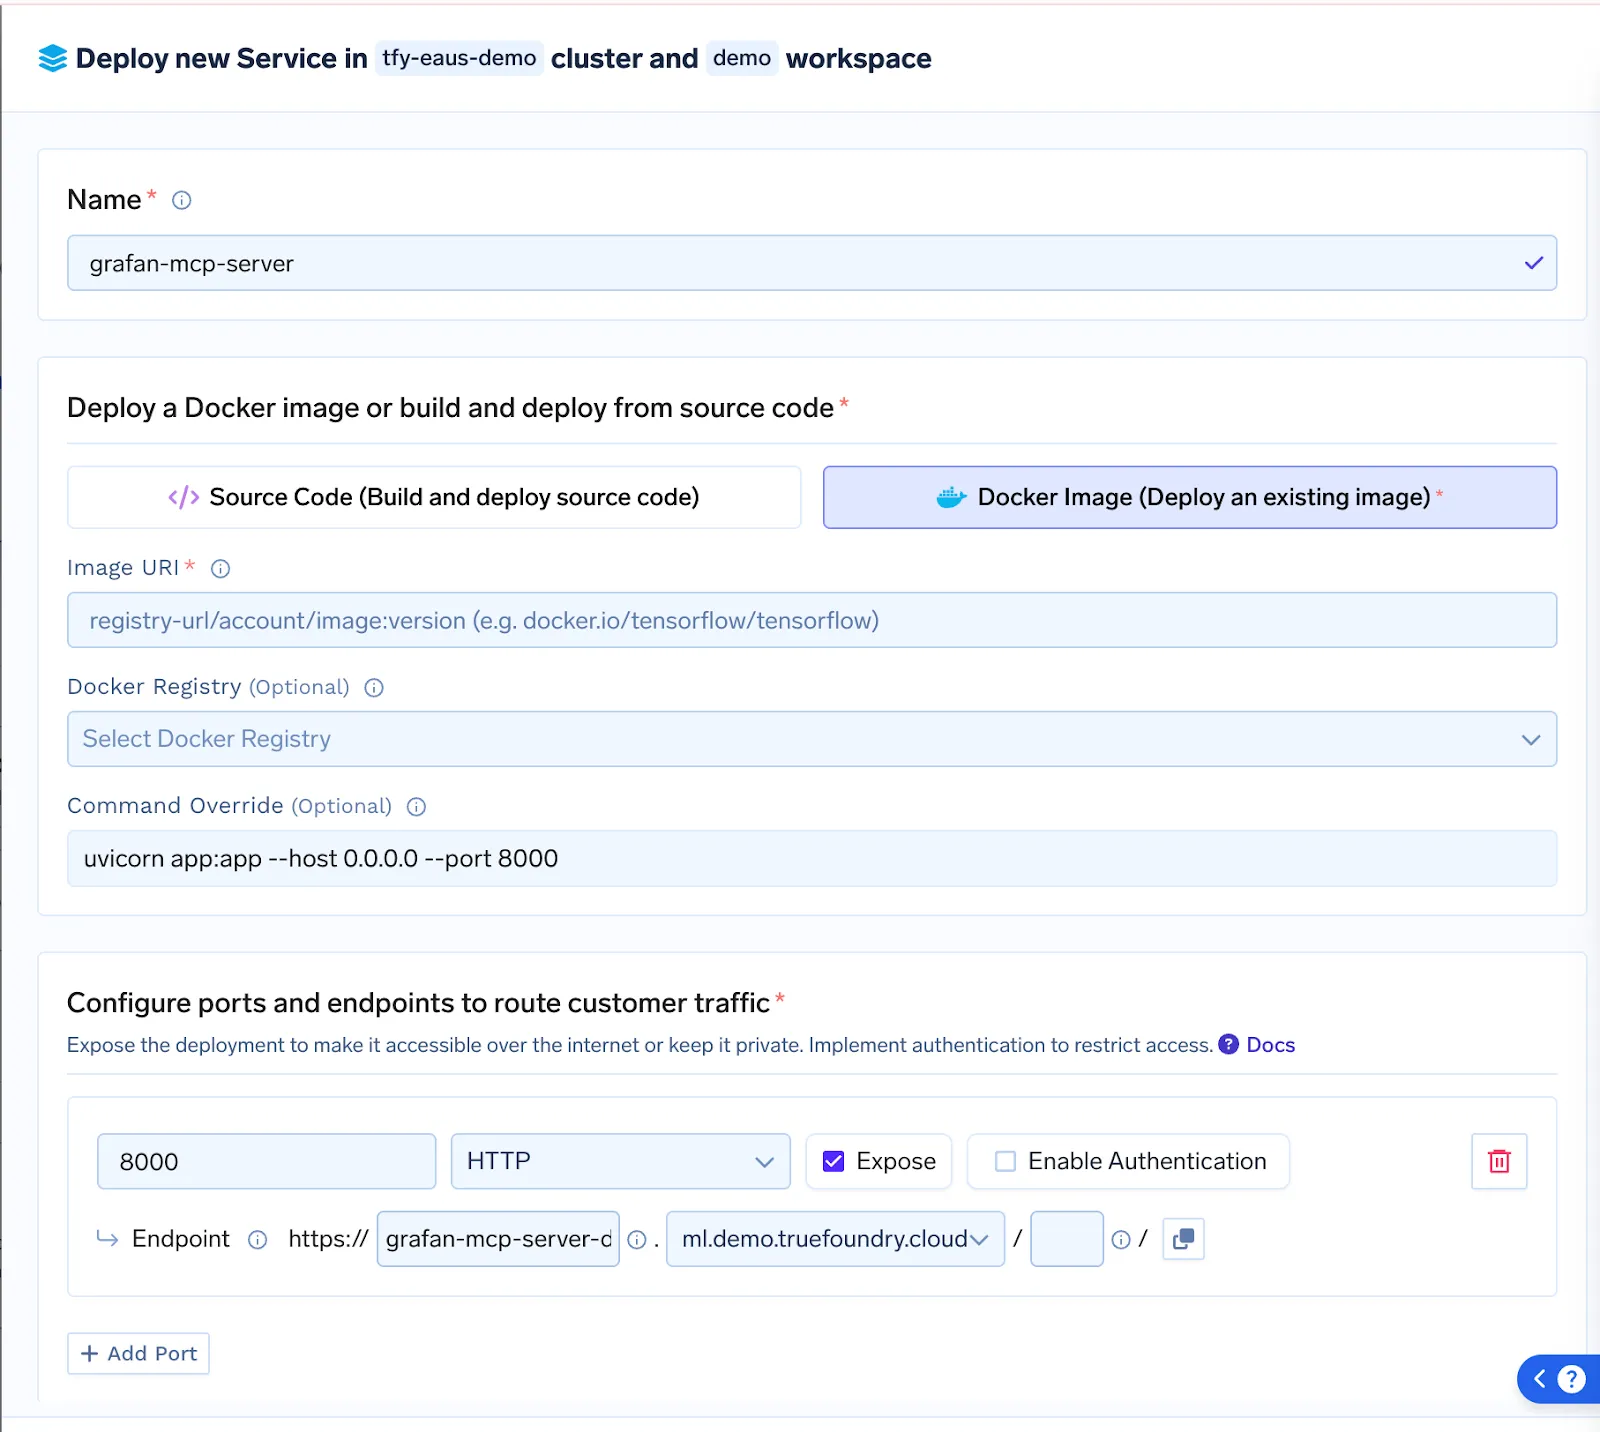
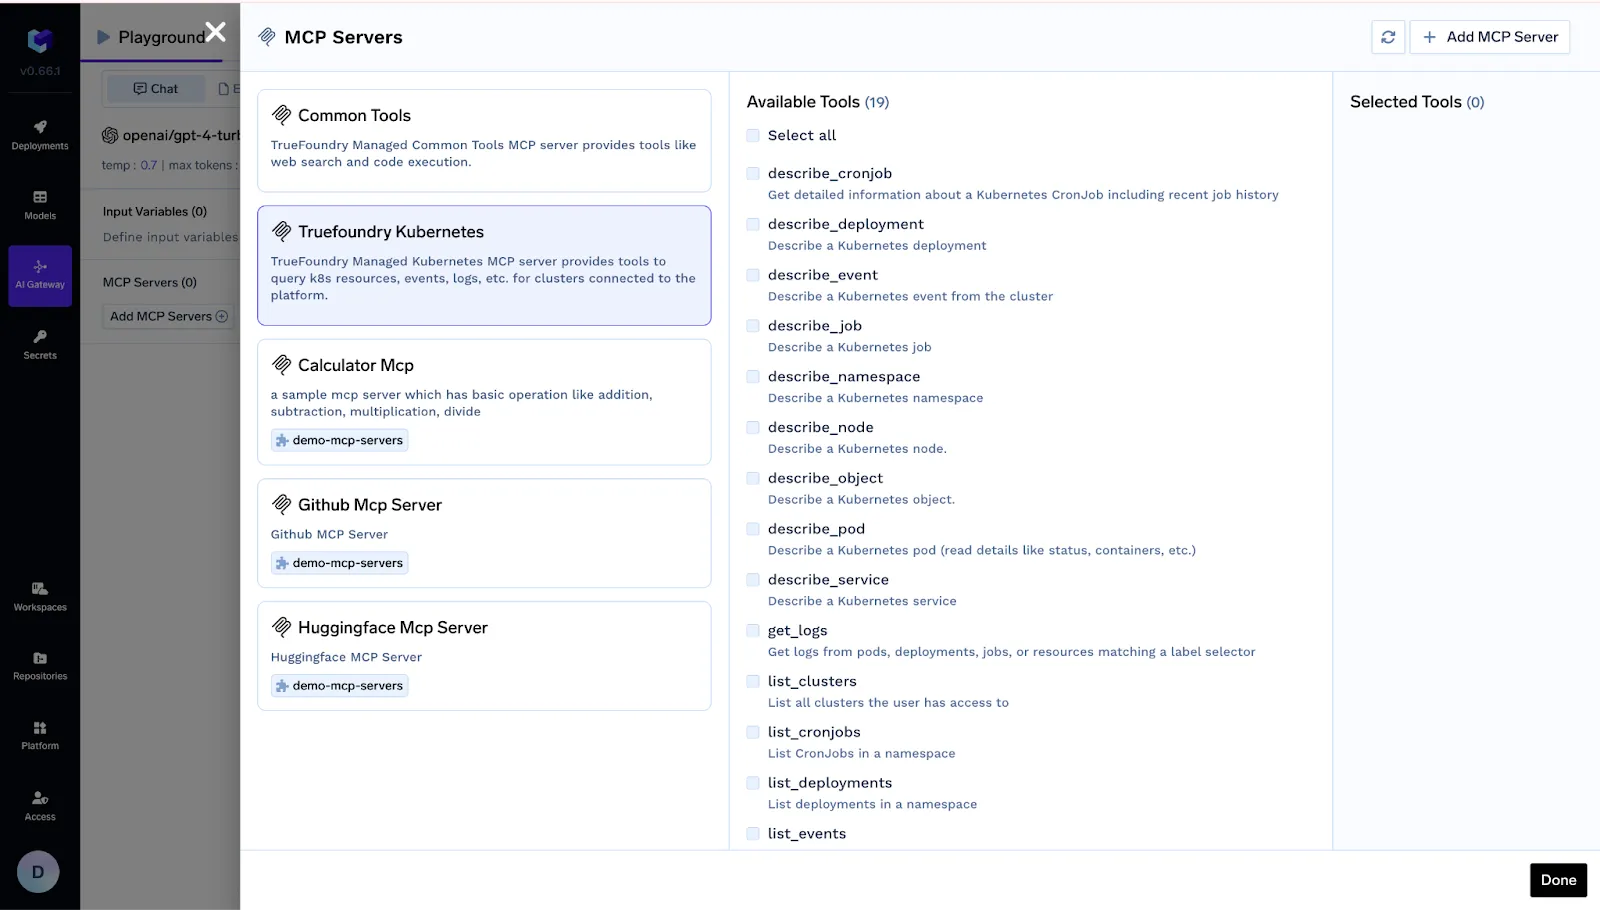
Implantação simples de servidores MCP: Envie servidores como código-fonte ou Docker; o Gateway cuida da compilação do contêiner, da implantação e do escalonamento automático sem tempo de inatividade.
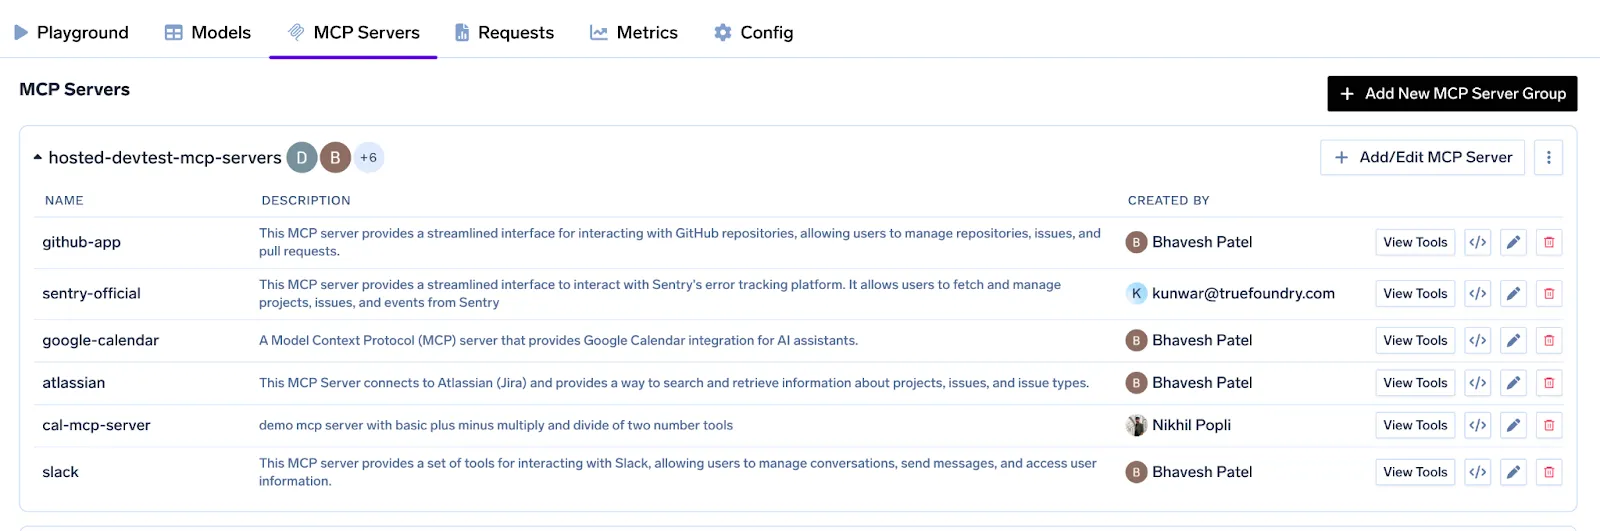
Registro centralizado e autenticação via OAuth: Um painel único lista Slack, GitHub, Salesforce — ou seu MCP Postgres personalizado — completo com lógica de renovação de token e escopos por usuário.
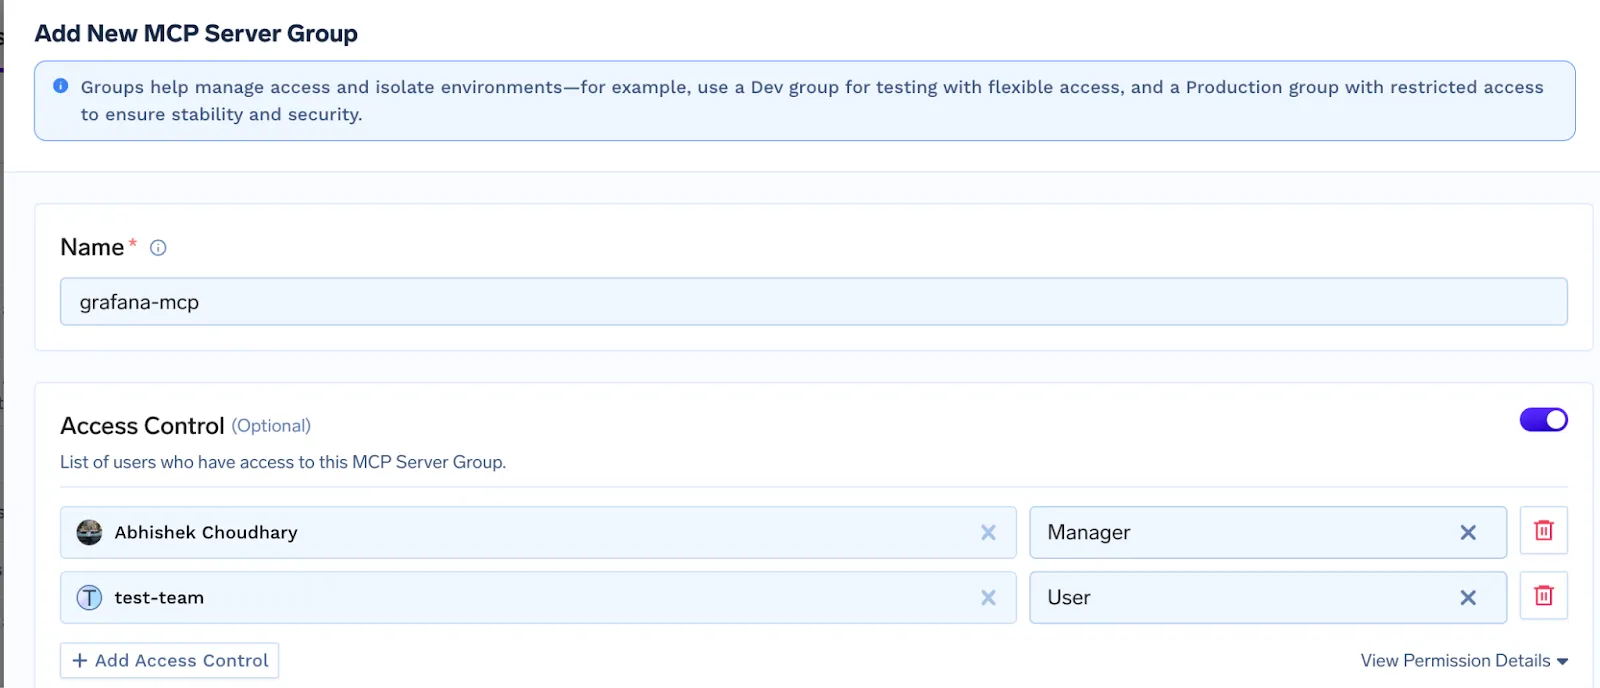
Controle de acesso granular: Atribua servidores (ou ferramentas individuais) a equipes específicas, contas de serviço ou ambientes, garantindo que um agente em staging não acesse dados de produção.
Playground de agentes e trechos de código: Crie agentes em minutos: escolha ferramentas, escreva um prompt, acompanhe os rastreamentos em tempo real e copie trechos de código em Python prontos para usar no seu pipeline.
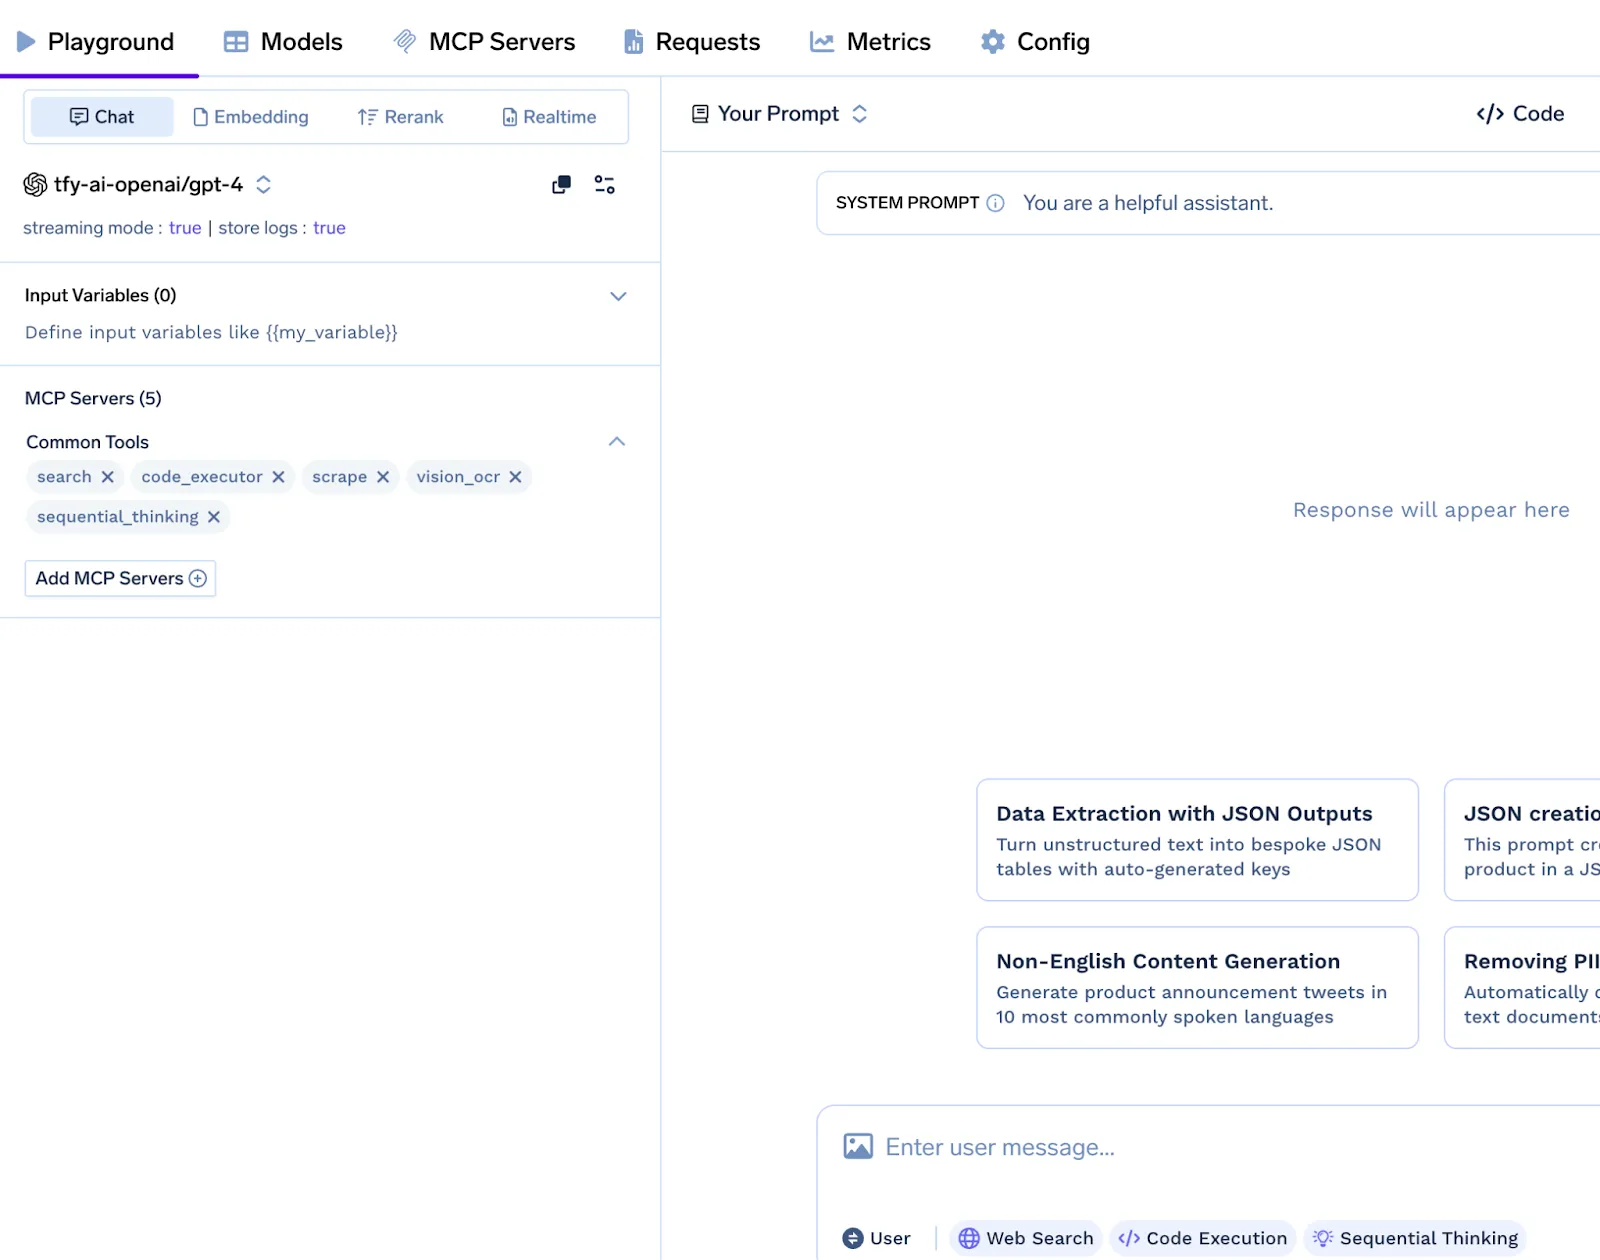
Guardrails, observabilidade e limitação de taxa: Redação de PII, ganchos para aprovação manual, cotas por ferramenta e rastreamentos distribuídos completos.
Abaixo estão dois exemplos práticos que mostramos durante o webinar. Cada um segue um fluxo claro, passo a passo, para que você possa visualizar o que o agente está fazendo nos bastidores.
Objetivo — Triagem e remediação automatizadas de falhas em produção.
Fluxo de trabalho:
Objetivo — Entregar resumos concisos de candidatos antes das reuniões do painel de entrevista.
Fluxo de trabalho:
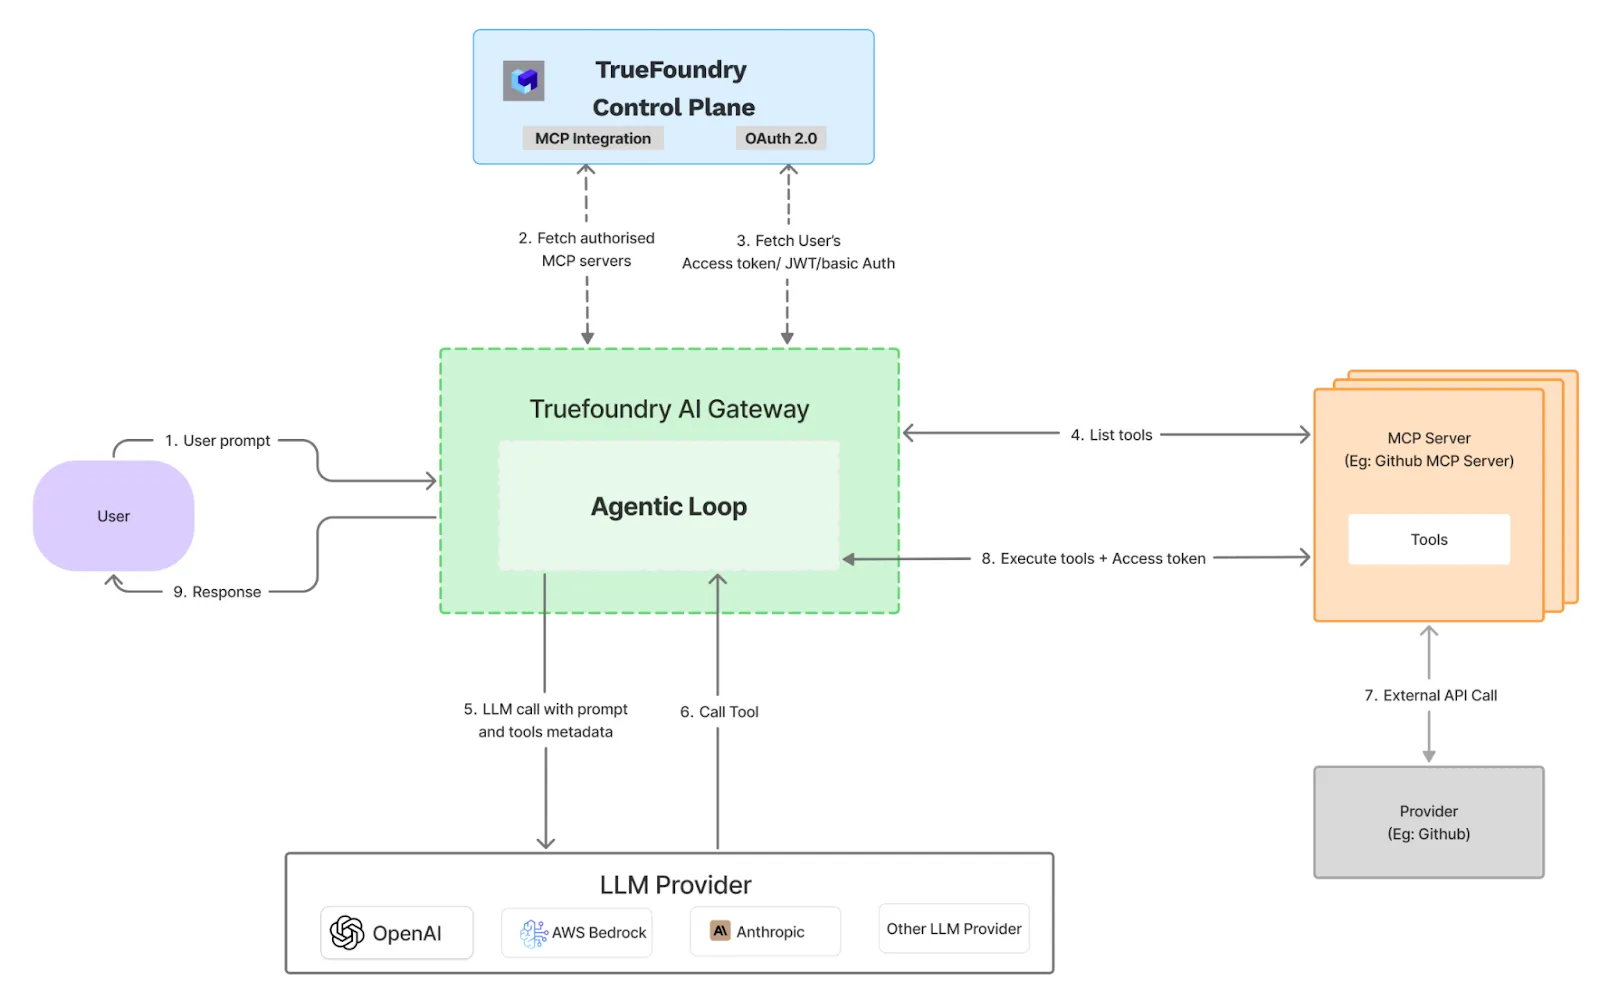
O Truefoundry AI Gateway foi projetado como um proxy intermediário de alto desempenho que fica entre o loop de agentes do usuário final e os serviços downstream, incluindo provedores de Large Language Model (LLM) e servidores MCP. O sistema é projetado para latência mínima executando funções críticas, como autenticação, limitação de taxa e guardrails na memória. Para manter o desempenho, os dados de log e analíticos são processados de forma assíncrona.
Ciclo de vida da solicitação e fluxo de dados
O fluxo operacional, desde o prompt do usuário até a resposta final, é executado em uma sequência precisa de várias etapas:
1. Ingestão inicial da solicitação
O Gateway recebe um prompt inicial do usuário. Na ingestão, a solicitação é identificada com um identificador exclusivo para rastreamento e encaminhada imediatamente para processamento.
2. Autenticação e autorização
O Gateway se comunica com o Truefoundry Control Plane para executar duas funções críticas de segurança:
3. Descoberta dinâmica de ferramentas
Usando os tokens recém-adquiridos, o Gateway consulta cada servidor MCP autorizado para descobrir o conjunto de ferramentas ou funções disponíveis. Esse processo ocorre em tempo real para cada solicitação do usuário, e os resultados são armazenados em cache durante a solicitação para otimizar o desempenho.
4. Invocação unificada de LLM
O Gateway constrói um prompt único e abrangente para o provedor de LLM designado (ex.: OpenAI, AWS Bedrock). Esse prompt inclui a consulta original do usuário junto com os metadados e esquemas de todas as ferramentas descobertas, permitindo que o LLM gere um plano de execução completo em várias etapas.
5. Execução iterativa de ferramentas
O Gateway executa o plano gerado pelo LLM em um loop sequencial e iterativo:
6. Interação encapsulada com APIs externas
Todas as chamadas de API externas (ex.: para GitHub, Stripe) são gerenciadas exclusivamente pelos servidores MCP, não pelo Gateway.
7. Entrega de resposta e registro assíncrono de logs
Assim que o loop de execução é concluído, a resposta final é transmitida de volta ao usuário. Simultaneamente, todos os dados operacionais relevantes — incluindo rastreamentos, tempos de desempenho e métricas de custo — são enviados para uma fila assíncrona para ingestão por plataformas de observabilidade e analítica. Isso garante que o registro de logs não introduza nenhuma latência no tempo de resposta ao usuário.
Um AI gateway seguro atua como a camada de proteção entre os sistemas de AI e os dados, aplicações e usuários corporativos. A implementação das práticas corretas garante um fluxo de dados seguro, acesso controlado e operações de AI confiáveis, minimizando os riscos de segurança e conformidade.
O lançamento Beta do MCP Gateway já está disponível no Truefoundry Control Plane. Cadastre-se para um teste gratuito de três meses ou agende uma sessão consultiva personalizada para avaliar custos, latência e arquitetura com nossa equipe.
Pronto para transformar APIs isoladas em agentes superpoderosos? Crie sua conta gratuita e conecte seu primeiro servidor MCP em minutos.
À medida que as empresas escalam a AI baseada em agentes, um AI gateway seguro com MCP torna-se essencial para conectar modelos a ferramentas de negócios reais de forma segura e confiável. O MCP permite o acesso padronizado a ferramentas, enquanto o gateway aplica governança, segurança e observabilidade em cada interação.
Com controle centralizado, permissões granulares e monitoramento em tempo real, as organizações podem implantar agentes de AI poderosos sem comprometer a proteção de dados ou a conformidade. A adoção de um AI gateway seguro com MCP garante uma automação de AI escalável, confiável e pronta para produção nas empresas.
Agende uma demonstração para ver como o AI Gateway com MCP da TrueFoundry funcionará no seu ambiente corporativo.
Um AI Gateway corporativo com MCP é uma camada centralizada que conecta modelos de AI a ferramentas e dados corporativos usando o Model Context Protocol. Ele gerencia autenticação, controle de acesso, registro de logs e aplicação de políticas, garantindo interações de AI seguras, em conformidade e observáveis, enquanto permite que os agentes descubram e invoquem APIs corporativas aprovadas com segurança.
O MCP aprimora um AI Gateway corporativo ao padronizar como os modelos de AI descobrem e usam ferramentas. Ele fornece esquemas estruturados, detalhes de autenticação e regras de uso, permitindo que os gateways apliquem políticas, gerenciem permissões e monitorem o uso das ferramentas. Isso garante uma integração consistente, segura e escalável entre agentes de AI e sistemas corporativos em diferentes ambientes.
Um AI Gateway corporativo com MCP deve incluir autenticação forte, controle de acesso baseado em funções, criptografia, registro de auditoria, monitoramento em tempo real, redação de dados e limitação de taxa. Também deve dar suporte à aplicação de políticas, gerenciamento seguro de tokens e controles de conformidade para evitar acessos não autorizados, proteger dados confidenciais e garantir interações seguras com ferramentas corporativas.
As empresas protegem o acesso a ferramentas MCP aplicando autenticação baseada em identidade, atribuindo permissões baseadas em funções e emitindo tokens de curta duração para chamadas de ferramentas. Os AI Gateways validam o contexto do usuário, restringem o acesso a servidores MCP aprovados, registram todas as interações e aplicam guardrails, como fluxos de trabalho de aprovação e filtragem de dados, para evitar uso indevido ou exposição não autorizada de dados.
As melhores práticas incluem centralizar registros de servidores MCP, implementar controles de acesso granulares, habilitar observabilidade e rastreamento de custos e automatizar a aplicação de políticas. As organizações devem isolar ambientes, usar limites de taxa, manter trilhas de auditoria e revisar configurações regularmente. Essas medidas garantem um escalonamento seguro, eficiente e em conformidade à medida que a adoção de AI se expande por equipes e fluxos de trabalho.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada