



novembro 20, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.




Blazingly fast way to build, track and deploy your models!
Há alguns meses, a maioria das equipes via seus MCP Servers como melhorias leves. Você encontrava um no GitHub, conectava-o ao Claude Desktop ou Cursor via arquivo de configuração JSON e seguia com suas tarefas. Essa abordagem era eficaz para um número limitado de servidores.
No entanto, assim que você começa a escalar sua utilização para dezenas de MCP Servers em várias equipes, cada um exigindo autenticação separada, expectativas de uptime, propriedade, etc., rapidamente fica sem capacidade para gerenciar todos eles.
Todas essas equipes diferentes acabam com Servers duplicados, com suas Credentials espalhadas por todo o ambiente e sem nenhuma forma de saber quais ferramentas estão usando qual Agent.
Ao mesmo tempo, a rápida evolução do Model Context Protocol o tornou uma camada de integração padrão do setor para IA de agentes. O suporte em rápido crescimento dos principais ecossistemas de IA e dezenas de milhares de servidores fez com que o ecossistema MCP evoluísse muito mais rápido do que a infraestrutura disponível para suportá-lo.
É aqui que entram os MCP registries. Os MCP registries servem como a camada de integração e descoberta para MCP servers. Eles variam amplamente em escopo, desde simples catálogos de descoberta até plataformas que tentam resolver problemas de hospedagem, governança e controle empresarial.
Escolher a abordagem errada pode resultar em:
Neste guia, analisamos os melhores MCP Registries para 2026, observando como eles se comportam em relação à Descoberta, Governança, Hospedagem e Preparação Empresarial. Isso permitirá que você selecione a plataforma correta para configurar sua infraestrutura de agentes de IA.

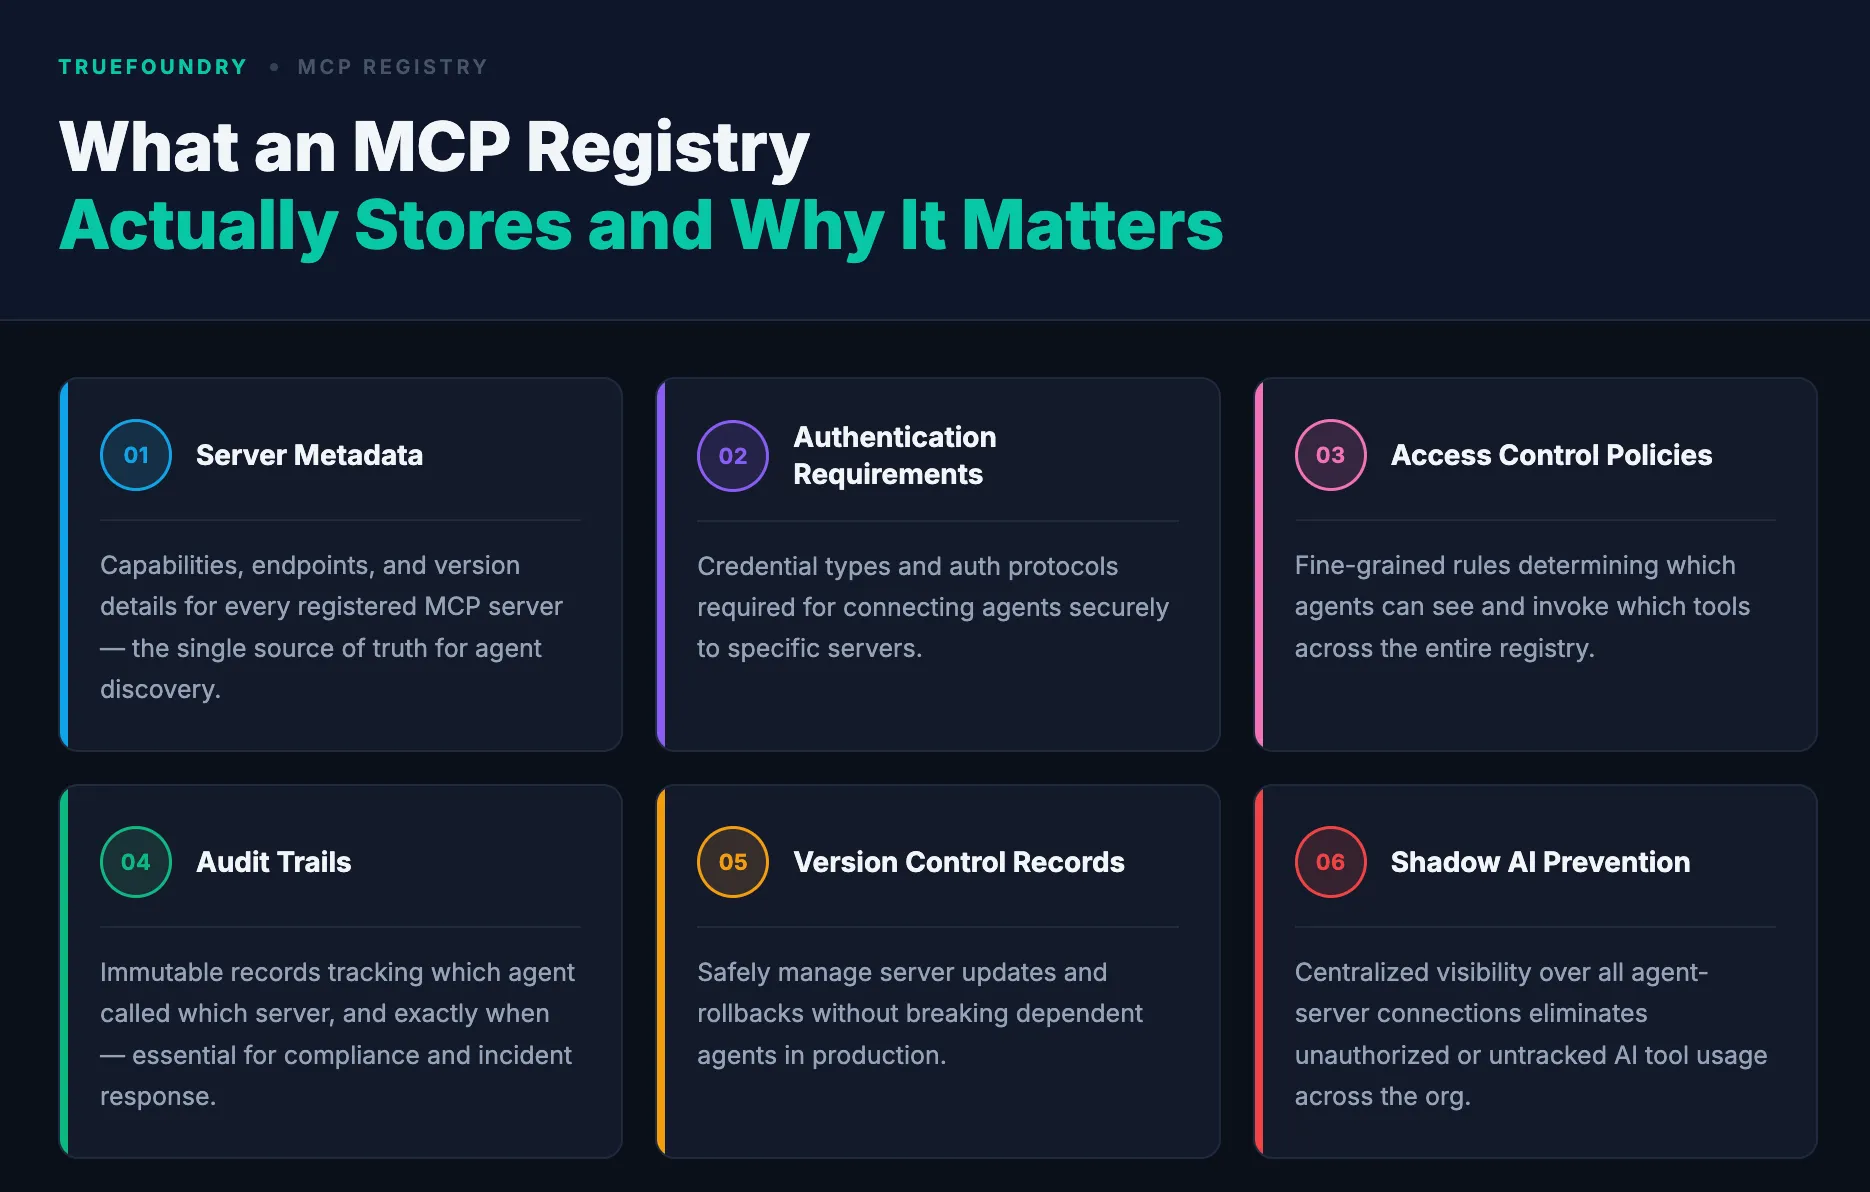
Um MCP registry é um catálogo centralizado que rastreia todos os MCP servers, suas capacidades e como se conectar a eles. Você pode pensar no MCP registry como a camada de descoberta para suas ferramentas de IA.
MCP registries não são a mesma coisa que os servidores reais. Eles armazenam metadados do servidor, tais como:
Os servidores reais existem onde foram implantados, seja localmente, na nuvem ou com terceiros. Essa distinção se torna mais importante à medida que os sistemas se expandem em tamanho.
Os desenvolvedores podem configurar servidores manualmente quando há apenas alguns para gerenciar. Quando os agentes se multiplicam e as ferramentas se conectam a muitos sistemas ao mesmo tempo, surgem problemas de fragmentação:
As empresas estão cada vez mais conscientes desse problema crescente: shadow AI. As equipes podem conectar agentes de automação a ferramentas externas sem supervisão, sem qualquer forma de gerenciar essas conexões potencialmente perigosas de exposição de dados ou sem qualquer controle de acesso.
Sem um MCP registry central, não há mecanismo para rastrear ou administrar essas conexões. O MCP registry fornece a visibilidade e o controle de que as equipes de plataforma precisam antes que a proliferação de ferramentas se torne um problema sistêmico.

Os MCP Registries existem por muitos motivos; alguns incluem encontrar um servidor, fornecer um local para hospedar uma aplicação ou gerenciar o uso geral de MCPs dentro da empresa.
Abaixo está um resumo dos melhores MCP Registries comparados com base em suas funções e capacidades.
Um repositório centralizado de metadados públicos para MCP servers, apoiado por Anthropic, GitHub, PulseMCP e Microsoft. É um METAREGISTRY—isso significa que, embora contenha metadados sobre pacotes, NÃO contém o código real ou binários (que residem no npm, PyPI, Docker Hub; etc.).
Limitação:
Melhor para
O Smithery é o equivalente mais próximo do Docker Hub no ecossistema MCP. Esta ferramenta possui mais de 7.000 servidores disponíveis que podem ser instalados localmente usando a CLI ou executados na infraestrutura do Smithery como servidores remotos hospedados. Para servidores hospedados, o Smithery gerenciará o runtime e fornecerá modais OAuth para Autores de Servidores, para que eles não precisem criar seu próprio fluxo de autenticação do zero. O tempo desde a identificação da sua ferramenta até colocá-la em funcionamento é normalmente inferior a um minuto.
Limitação:
Melhor para:
Desenvolvedores ou pequenas equipes que desejam prototipar fluxos de trabalho de agentes, permitindo descoberta e configuração rápidas, ou realizar experimentos envolvendo integrações de MCP.
Glama é uma fonte centralizada de metadados públicos de MCP servers, mantida por Anthropic, GitHub, PulseMCP e Microsoft, atuando como um metaregistry. Ele contém todos os metadados dos pacotes MCP, mas não armazena o código-fonte real ou os arquivos binários. O código-fonte e os arquivos binários estão disponíveis nos repositórios padrão (NPM, PyPI, Docker Hub) e podem ser acessados através do Linda.
Limitações:
Melhor para:
Um marketplace online para ferramentas MCP, o MCPMarket.com lista mais de 10.000 MCP servers em mais de 23 categorias, incluindo Ferramentas de Desenvolvedor, Desenvolvimento de API, Ciência de Dados & ML, e Produtividade & Fluxo de Trabalho.
Este é um diretório "Curado pela Comunidade" com uma interface web navegável que permite filtrar por categoria, ver MCP servers em destaque ou oficiais e obter detalhes de instalação. Se você estiver usando o Cline, o fluxo de trabalho de instalação é mais integrado; no entanto, o diretório em si é agnóstico quanto ao cliente.
Limitações:
Melhor para:
Desenvolvedores interessados em navegar e descobrir MCP servers por categoria através de uma interface web, em vez de consultar uma API. Uma ferramenta útil para obter uma visão geral visual rápida do que está disponível no ecossistema MCP.
O MCP.so é um diretório liderado pela comunidade para MCP servers de terceiros. É um dos maiores diretórios disponíveis hoje, com mais de 19.000 servidores enviados. Qualquer pessoa pode adicionar uma entrada ao diretório enviando uma issue no GitHub; isso é o que o torna popular, mas também o que dificulta seu uso.
Limitação:
Melhor para:
Descoberta ampla se você quiser ver a maior seleção possível de MCP servers. Isso pode ser bom para coletar informações de contexto ou para encontrar MCP servers obscuros que podem não estar listados em outras listas curadas.
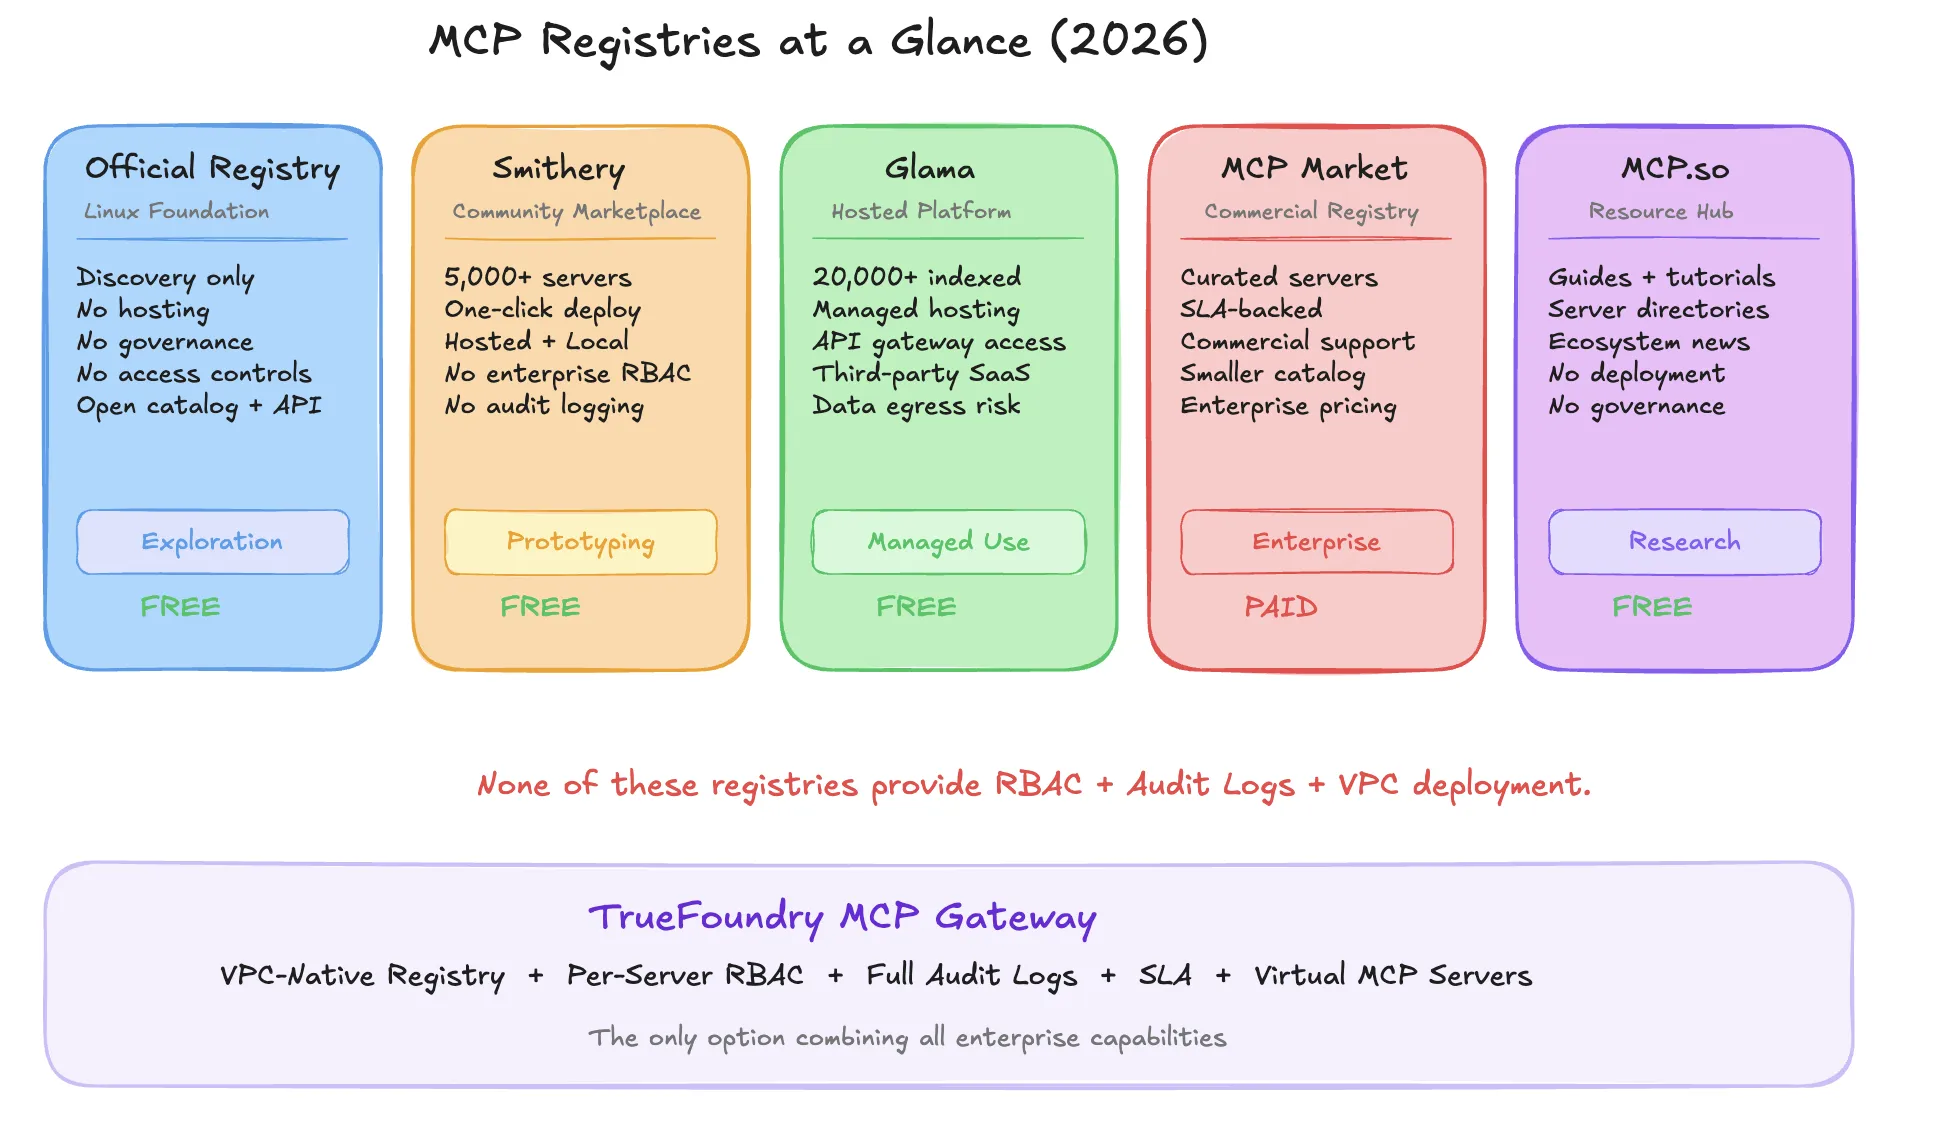
Vamos comparar os cinco principais MCP registries ao longo de parâmetros fundamentais:
As limitações funcionais de muitos MCP registries criam quatro lacunas importantes para equipes empresariais:
Essas funcionalidades não são opcionais. Elas são exigidas por qualquer organização sujeita a auditorias de conformidade ou que opere sistemas sensíveis em setores regulamentados.

MCP servers disponíveis publicamente ajudam você a determinar quais ferramentas existem. As organizações também devem determinar quem pode acessar essas ferramentas e sob quais condições. Um registry interno fornece três capacidades críticas:
1. Uma única fonte de informação sobre todos os servidores públicos e privados
Muitas organizações usam uma mistura de servidores obtidos externamente e desenvolvidos sob medida para hospedar seus MCPs. O registry interno cria um local centralizado e controlado para arquivar ambos os tipos de servidores.
2. Restrições no fluxo de trabalho de aprovação para evitar o uso de shadow MCP
Antes que os agentes possam acessar um servidor, ele deve ser analisado para que a equipe de segurança possa gerenciar o acesso do agente.
3. Controle de versão e funcionalidade de rollback garantem estabilidade
Os Gerentes de Plataforma poderão atribuir e fixar um agente a uma versão específica do servidor e, se necessário, reverter para a versão anterior.
Sem essas capacidades, as organizações que adotam a tecnologia MCP em escala enfrentarão os mesmos desafios criados por movimentos anteriores de shadow IT. Os riscos na cadeia de suprimentos de software impostos por MCP servers sem governança são análogos aos impostos por componentes de software tradicionais não gerenciados nas cadeias de suprimentos de software modernas.


Os MCP registries permitem que os agentes descubram quais ferramentas existem, mas não impõem controle de acesso, não rastreiam o uso nem protegem sistemas sensíveis contra alterações no backend. A TrueFoundry fornece um plano de controle completo que estende o registry para uma camada de infraestrutura governada.
Dentro de um plano de controle implantado em seu próprio ambiente (AWS, GCP, Azure ou on-prem), os usuários podem registrar instâncias de MCP servers auto-hospedados e públicos usando a TrueFoundry. Todas as interações permanecerão dentro do perímetro de rede do usuário, e os agentes só poderão interagir com servidores autorizados para equipes sujeitas ao GDPR ou requisitos de residência de dados; isso é essencial para o controle.
Nem todo agente deve ter acesso a todas as ferramentas. A TrueFoundry usa controle de acesso baseado em função (RBAC) no nível do servidor, de modo que cada equipe/agente possa visualizar e invocar apenas as ferramentas que está autorizada a usar. As equipes de plataforma definem o nível de acesso que uma equipe ou agente terá uma vez e, em seguida, a TrueFoundry aplicará isso em todo o acesso à ferramenta.
Todo o uso da ferramenta é capturado automaticamente com dados de metadados estruturados e altamente detalhados; isso inclui o usuário que chamou a ferramenta (o agente), a identidade do agente, a identidade do servidor que recebeu a chamada, a data e hora em que a chamada ocorreu, qualquer entrada da chamada e qualquer saída da chamada. Isso fornece trilhas de auditoria automatizadas que atendem à conformidade de regulamentações como SOC 2 e GDPR sem exigir registro em infraestrutura separada.
Ao criar um Virtual MCP Server, a TrueFoundry fornece uma camada de abstração que permite que os agentes se comuniquem com serviços de backend (a TrueFoundry pode, assim, acomodar alterações nos serviços sem alterar a lógica do agente). Consequentemente, isso fornecerá às organizações processos de produção consistentemente estáveis, independentemente de quaisquer alterações feitas na infraestrutura nos bastidores (essa invariância se mantém mesmo após a infraestrutura ter sido alterada).

Os MCP registries baseados na comunidade são apropriados para experimentação e exploração. No entanto, quando as organizações começam a implantar MCPs em ambientes de produção, eles não são suficientes para a governança e o controle que os sistemas empresariais regulamentados ou multi-equipes exigem.
À medida que uma organização escala seu uso de MCPs, surgem desafios comuns: visibilidade limitada do uso das ferramentas, acesso não controlado a serviços externos, gerenciamento de credenciais fragmentado e pipelines de entrega de software sem verificações de políticas. Sem uma camada interna governada, esses problemas podem rapidamente se tornar passivos de conformidade e segurança. Os riscos se assemelham aos vistos com shadow AI em ondas anteriores de adoção de tecnologia sem governança.
A TrueFoundry permite que as organizações vão além de um simples MCP registry, fornecendo um plano de controle que inclui descoberta de servidores, controle de acesso, logs de auditoria e implantação nativa em VPC em uma única plataforma. Isso oferece aos adeptos do MCP uma base sólida para executar infraestrutura MCP com confiabilidade em ambientes de produção.
Um MCP registry é um catálogo centralizado de MCP servers que armazena metadados do servidor sobre ferramentas dinamicamente descobertas por agentes. Seus agentes podem descobrir ferramentas sem codificá-las diretamente em sua configuração. Os registries rastreiam capacidades, endpoints de conexão e requisitos de autenticação, atuando como a camada de descoberta para o ecossistema MCP em equipes de desenvolvimento e ambientes de produção.
O MCP registry é um mecanismo de descoberta para as ferramentas e recursos disponíveis no ecossistema MCP. O MCP gateway atua como o mecanismo de aplicação. O registry lista as ferramentas; o gateway controla quem tem controle de acesso, como as solicitações são roteadas e como são registradas. Ambos são necessários para implantações empresariais governadas.
MCP servers disponíveis publicamente e MCP registries públicos funcionam bem para descoberta e prototipagem. No entanto, eles carecem da governança institucional, controle de acesso e logs de auditoria necessários para proteger dados e sistemas sensíveis em ambientes de produção sujeitos a requisitos de conformidade.
MCP servers disponíveis publicamente e MCP registries públicos funcionam bem para descoberta e prototipagem. No entanto, eles carecem da governança institucional, controle de acesso e logs de auditoria necessários para proteger dados e sistemas sensíveis em ambientes de produção sujeitos a requisitos de conformidade.
As empresas normalmente combinam um MCP gateway, controle de acesso baseado em função, fluxos de trabalho de aprovação e autenticação centralizada para governar quais agentes de automação podem acessar quais ferramentas. Essa abordagem de plano de controle evita fluxos de trabalho de automação não autorizados e cria as trilhas de auditoria necessárias para verificação de conformidade.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















