



November 14, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
Dar a um modelo de AI a capacidade de executar código é uma das atualizações de maior alavancagem que você pode fazer. Em vez de ler 100.000 linhas para o contexto, o agente pode escrever um código que realiza cálculos sobre elas. Em vez de pedir para o modelo transformar arquivos mentalmente, ele pode executar um parser. Em vez de retornar uma sugestão vaga, ele pode construir um artefato e testá-lo.
Esse também é o momento em que um sistema de AI deixa de ser "apenas texto". O código pode ler arquivos, abrir sockets, consumir CPU, bifurcar processos (fork), inspecionar variáveis de ambiente e mutar qualquer coisa que o ambiente de execução (runtime) possa alcançar. O padrão correto para produção não é "confiar mais no modelo". É dar ao modelo um computador menor.
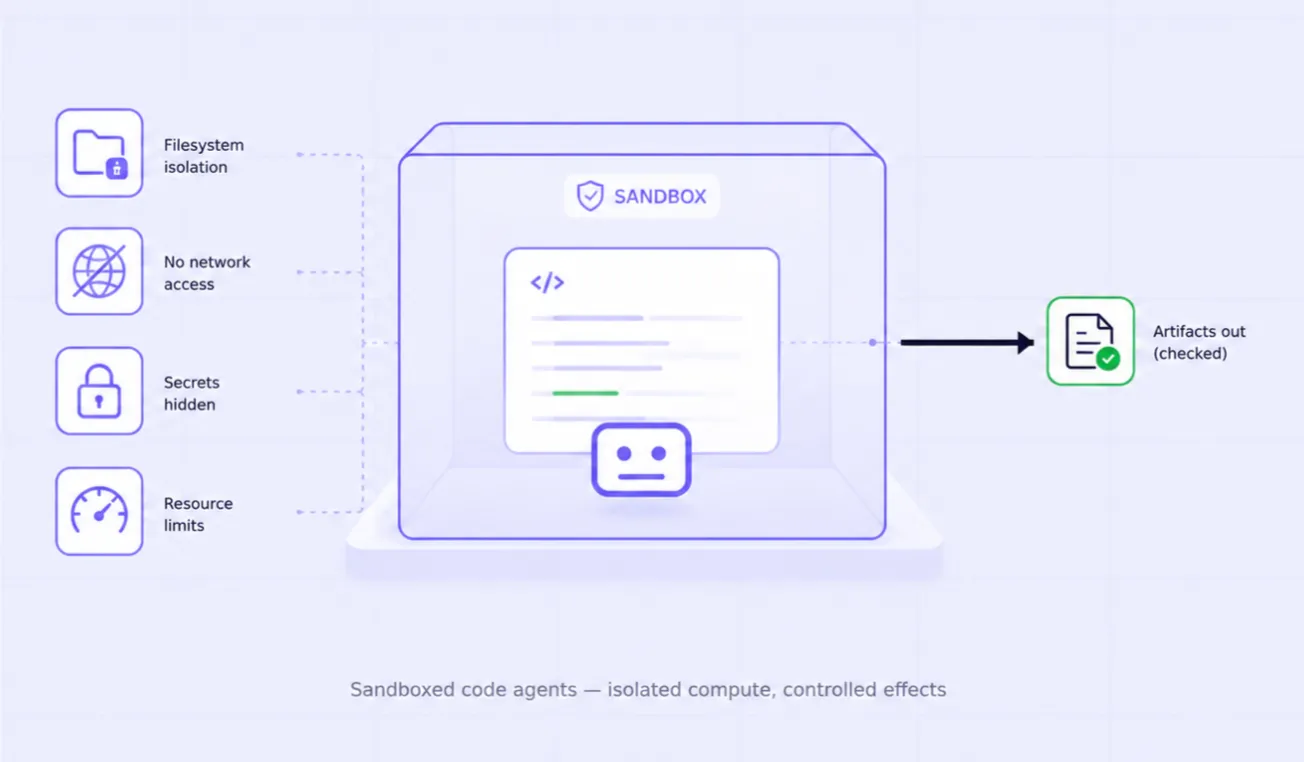
Dê à execução um workspace, não o sistema de arquivos do host. Monte apenas as entradas necessárias e torne inacessíveis os caminhos sensíveis do host. A exportação de artefatos deve ser explícita para que "o agente criou um arquivo" não signifique "o agente pode escrever em qualquer lugar".
O acesso à rede deve ser tratado como uma capacidade. Muitas tarefas de análise não precisam de nenhuma rede de saída. Outras podem precisar de uma lista de permissões (allowlist). O tráfego de saída amplo transforma a execução de código arbitrário em um caminho de exfiltração de dados.
Não injete credenciais de provedores ou da empresa de longa duração no ambiente de sandbox por padrão. Se o agente precisar de uma capacidade externa, prefira uma ferramenta governada que autentique fora do sandbox e exponha apenas a operação restrita necessária.
Defina limites de tempo de relógio (wall-clock), CPU, memória, processos e tamanho de saída. Sem eles, um loop infinito acidental ou uma expansão ilimitada de dados se torna um incidente de infraestrutura em vez de uma etapa de agente com falha.
Separe a criação da consequência. O sandbox pode produzir um patch, relatório, imagem, arquivo SQL ou plano de implantação. Uma etapa posterior de política/aprovação decide se esse artefato será publicado ou aplicado.
"Estar em sandbox" não é uma propriedade binária. Enumere as capacidades que o processo recebe: caminhos de leitura/escrita, destinos de saída, instalação de pacotes, criação de subprocessos, recursos do kernel, variáveis de ambiente, credenciais montadas e tempo máximo de execução. A postura de segurança é a interseção dessas capacidades, não o rótulo do container.
Por exemplo, um workspace sem montagens de host, mas com internet irrestrita e credenciais de nuvem, ainda pode exfiltrar dados ou alterar a infraestrutura. Um workspace sem rede, mas com um volume de produção gravável, ainda pode causar danos. O artefato de design útil é uma matriz de capacidades que mostra exatamente o que cada classe de trabalho do agente pode fazer.
Muitas tarefas úteis de agentes de código não exigem acesso direto à produção. Deixe o agente criar um patch, notebook, relatório, plano de migração, manifesto de implantação ou conjunto de dados transformado no sandbox. Em seguida, promova esse artefato por meio de um caminho revisado e separado. Isso cria um ponto de checagem natural onde testes determinísticos, políticas e revisão humana podem ser executados antes de haver qualquer consequência.
Esse padrão é especialmente forte para trabalhos de software: gerar patch → executar testes no sandbox → emitir diff e evidências de teste → aprovar → aplicar por meio de um repositório controlado ou ferramenta de implantação. O agente ganha uma autonomia rica sobre a computação sem receber autonomia equivalente sobre a produção.
Um agente que pode instalar pacotes livremente pode executar scripts de instalação arbitrários de terceiros e expandir sua superfície de rede. Sandboxes de produção devem usar imagens base curadas, conjuntos de dependências fixados (pinned), fontes de pacotes na allowlist ou uma política explícita de instalação de pacotes. A conveniência de "instalar o que precisar via pip" é apropriada para alguns trabalhos efêmeros de baixo risco, mas deve ser uma escolha consciente.
Armazene a versão da imagem/runtime do sandbox, identificadores dos artefatos de entrada, comandos ou células de código executados, status de saída, hashes dos artefatos produzidos e quaisquer chamadas externas governadas. A reprodução exata byte a byte pode nem sempre ser prática, mas um operador deve ser capaz de explicar o que foi executado e quais saídas cruzaram o limite do sandbox.
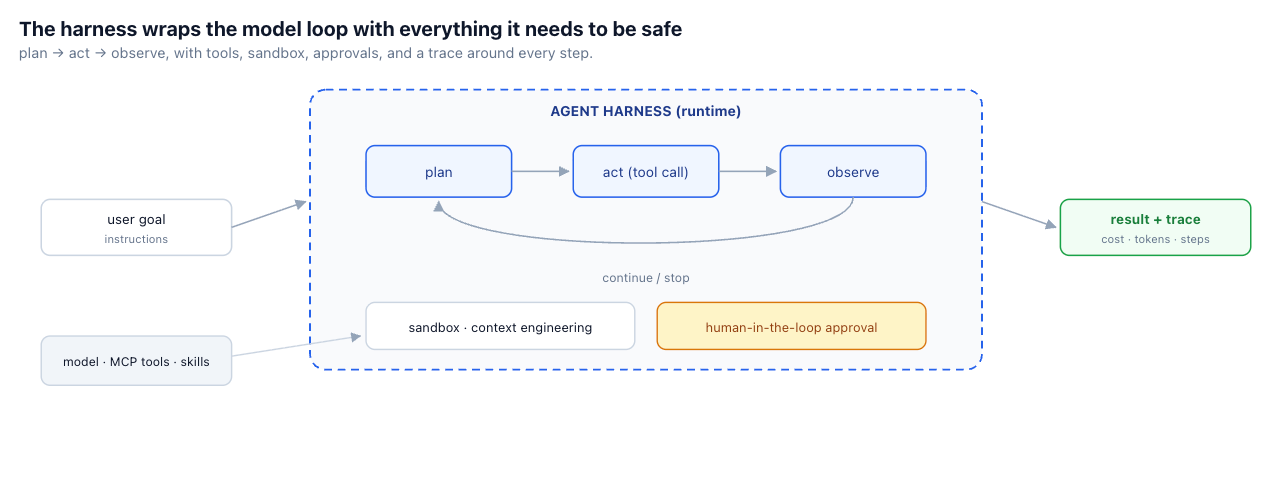
O Agent Harness da TrueFoundry trata a execução em sandbox como parte do runtime ao redor do modelo, ao lado do gerenciamento de contexto, aprovações, execução de ferramentas e rastreamento. Isso torna a execução de código útil tanto para automação quanto para controle de contexto: dados intermediários volumosos podem ser processados no workspace em vez de serem copiados por meio de repetidas chamadas ao modelo.
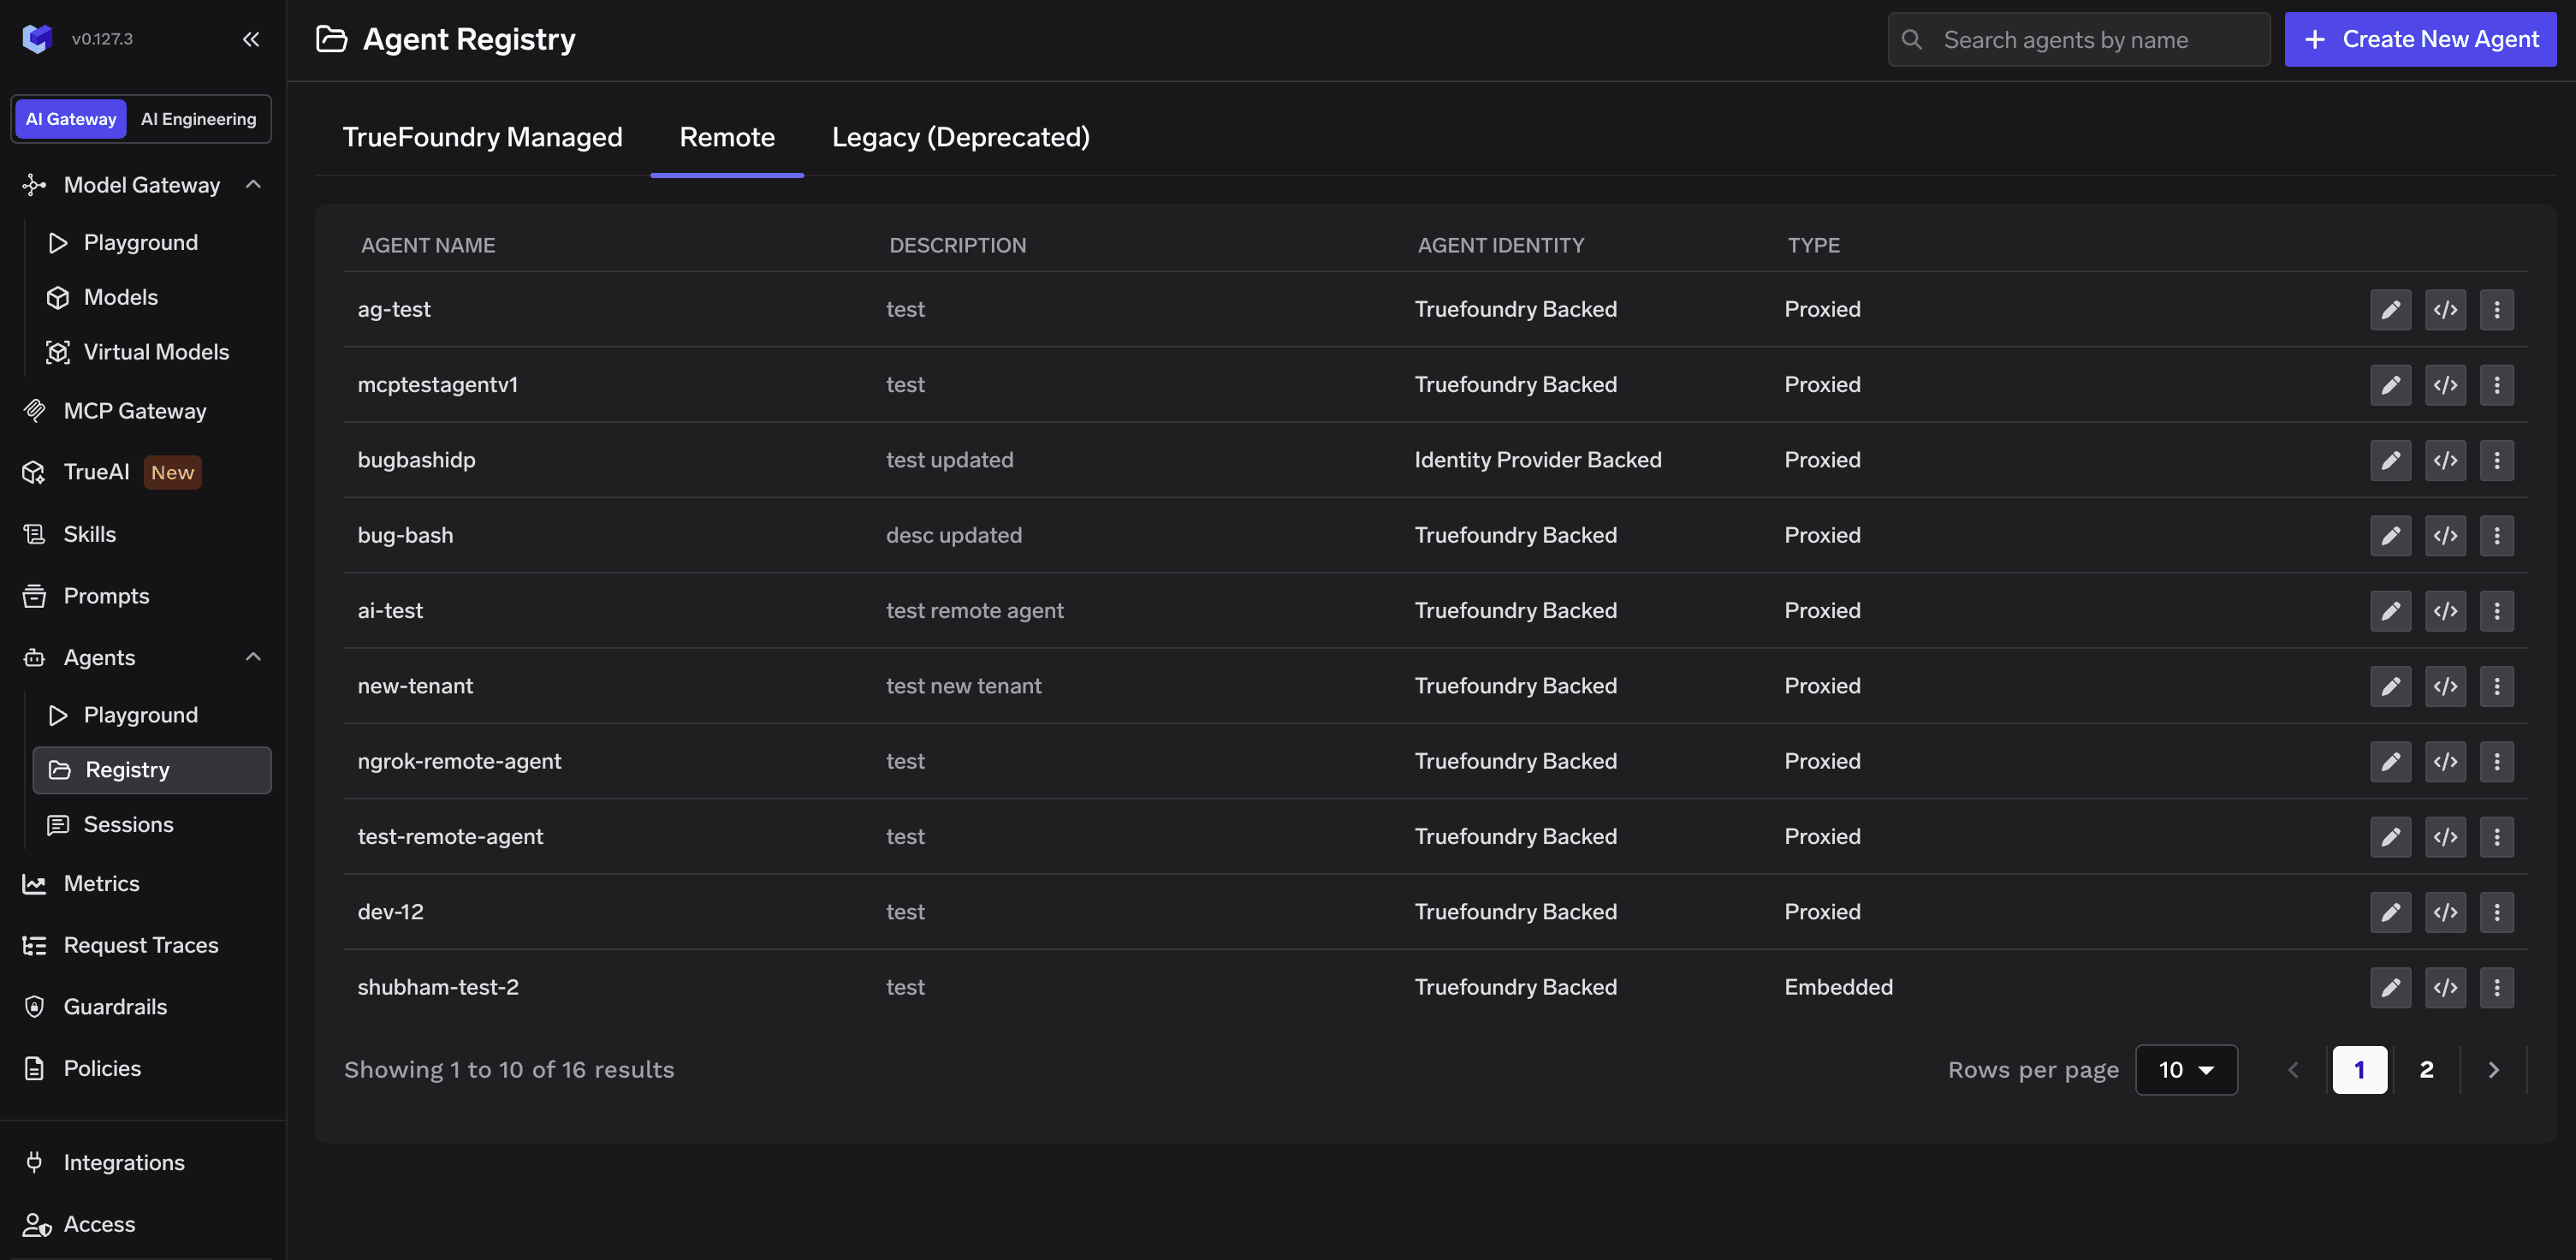
Ações externas continuam sendo melhor expressas por meio do MCP Gateway, onde credenciais de ferramentas, controle de acesso, guardrails pré/pós-execução e aprovações são centralizados. O Agent Registry fornece o contexto de identidade/proprietário ao redor do agente, e os traces ponta a ponta correlacionam o trabalho no sandbox com as etapas do modelo e das ferramentas.
O ponto arquitetônico é a separação: o sandbox é onde o agente pode computar; o gateway é onde o agente ganha autoridade para afetar outros sistemas.
Um sandbox reduz o raio de alcance de um dano (blast radius); ele não torna um código arbitrário confiável. Escapes de kernel/container, riscos de dependência, privilégios excessivos e exposição de rede ainda importam. Ambientes de alta segurança podem exigir um isolamento mais forte do que um container padrão.
Além disso, nem todo agente precisa de execução de código. Adicionar um shell a um fluxo de trabalho que chama apenas três APIs bem definidas aumenta a superfície de ataque sem adicionar muita capacidade. Use a menor superfície de execução que resolva o problema.
O uso de sandbox é um controle de defesa em profundidade, não uma garantia de segurança. A força do isolamento deve ser compatível com a sensibilidade do código, dos dados, da rede e dos sistemas downstream envolvidos.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada


















