



November 10, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
O MCP oferece a clientes e servidores uma maneira padronizada de descobrir e invocar ferramentas. Ele deliberadamente não padroniza uma interface de usuário de aprovação nem um fluxo de trabalho com humano no loop. A especificação de Ferramentas de 28/07/2026 afirma que as implementações são livres para escolher seu modelo de interação, recomendando que as aplicações mantenham um humano capaz de negar invocações de ferramentas. As Aprovações de Ferramentas MCP da TrueFoundry situam-se nesse espaço de implementação: o Gateway pode reter um tools/call correspondente, criar uma solicitação de aprovação, notificar um aprovador e retornar um resultado bem-sucedido contendo metadados de aprovação específicos da TrueFoundry, permitindo que um chamador compatível distinga aguardando aprovação de falha na execução da ferramenta. O valor de engenharia não está no fato de o MCP ter padronizado a aprovação — ele não padronizou —, mas sim no fato de que a aprovação pode ser aplicada em uma fronteira de ferramenta compartilhada, delimitada por identidade e ferramenta, e correlacionada com o caminho de execução sem transformar uma decisão humana transitória em uma política de autorização permanente.
A distinção mais importante é entre o que o MCP padroniza e o que o Gateway implementa. O MCP padroniza a descoberta de ferramentas, invocação, esquemas, resultados e — na revisão de 28/07/2026 — maneiras mais ricas para que um fluxo de trabalho de ferramenta exija entrada adicional. As orientações de interação com o usuário da especificação são intencionalmente mais flexíveis: as aplicações devem tornar a exposição e a invocação de ferramentas visíveis e devem dar a um humano a capacidade de negar operações, mas o protocolo não exige uma interface de confirmação específica ou um ciclo de vida de aprovação. Isso deixa espaço para que um gateway imponha políticas em toda a organização sem fingir que seu objeto de política faz parte do próprio MCP.
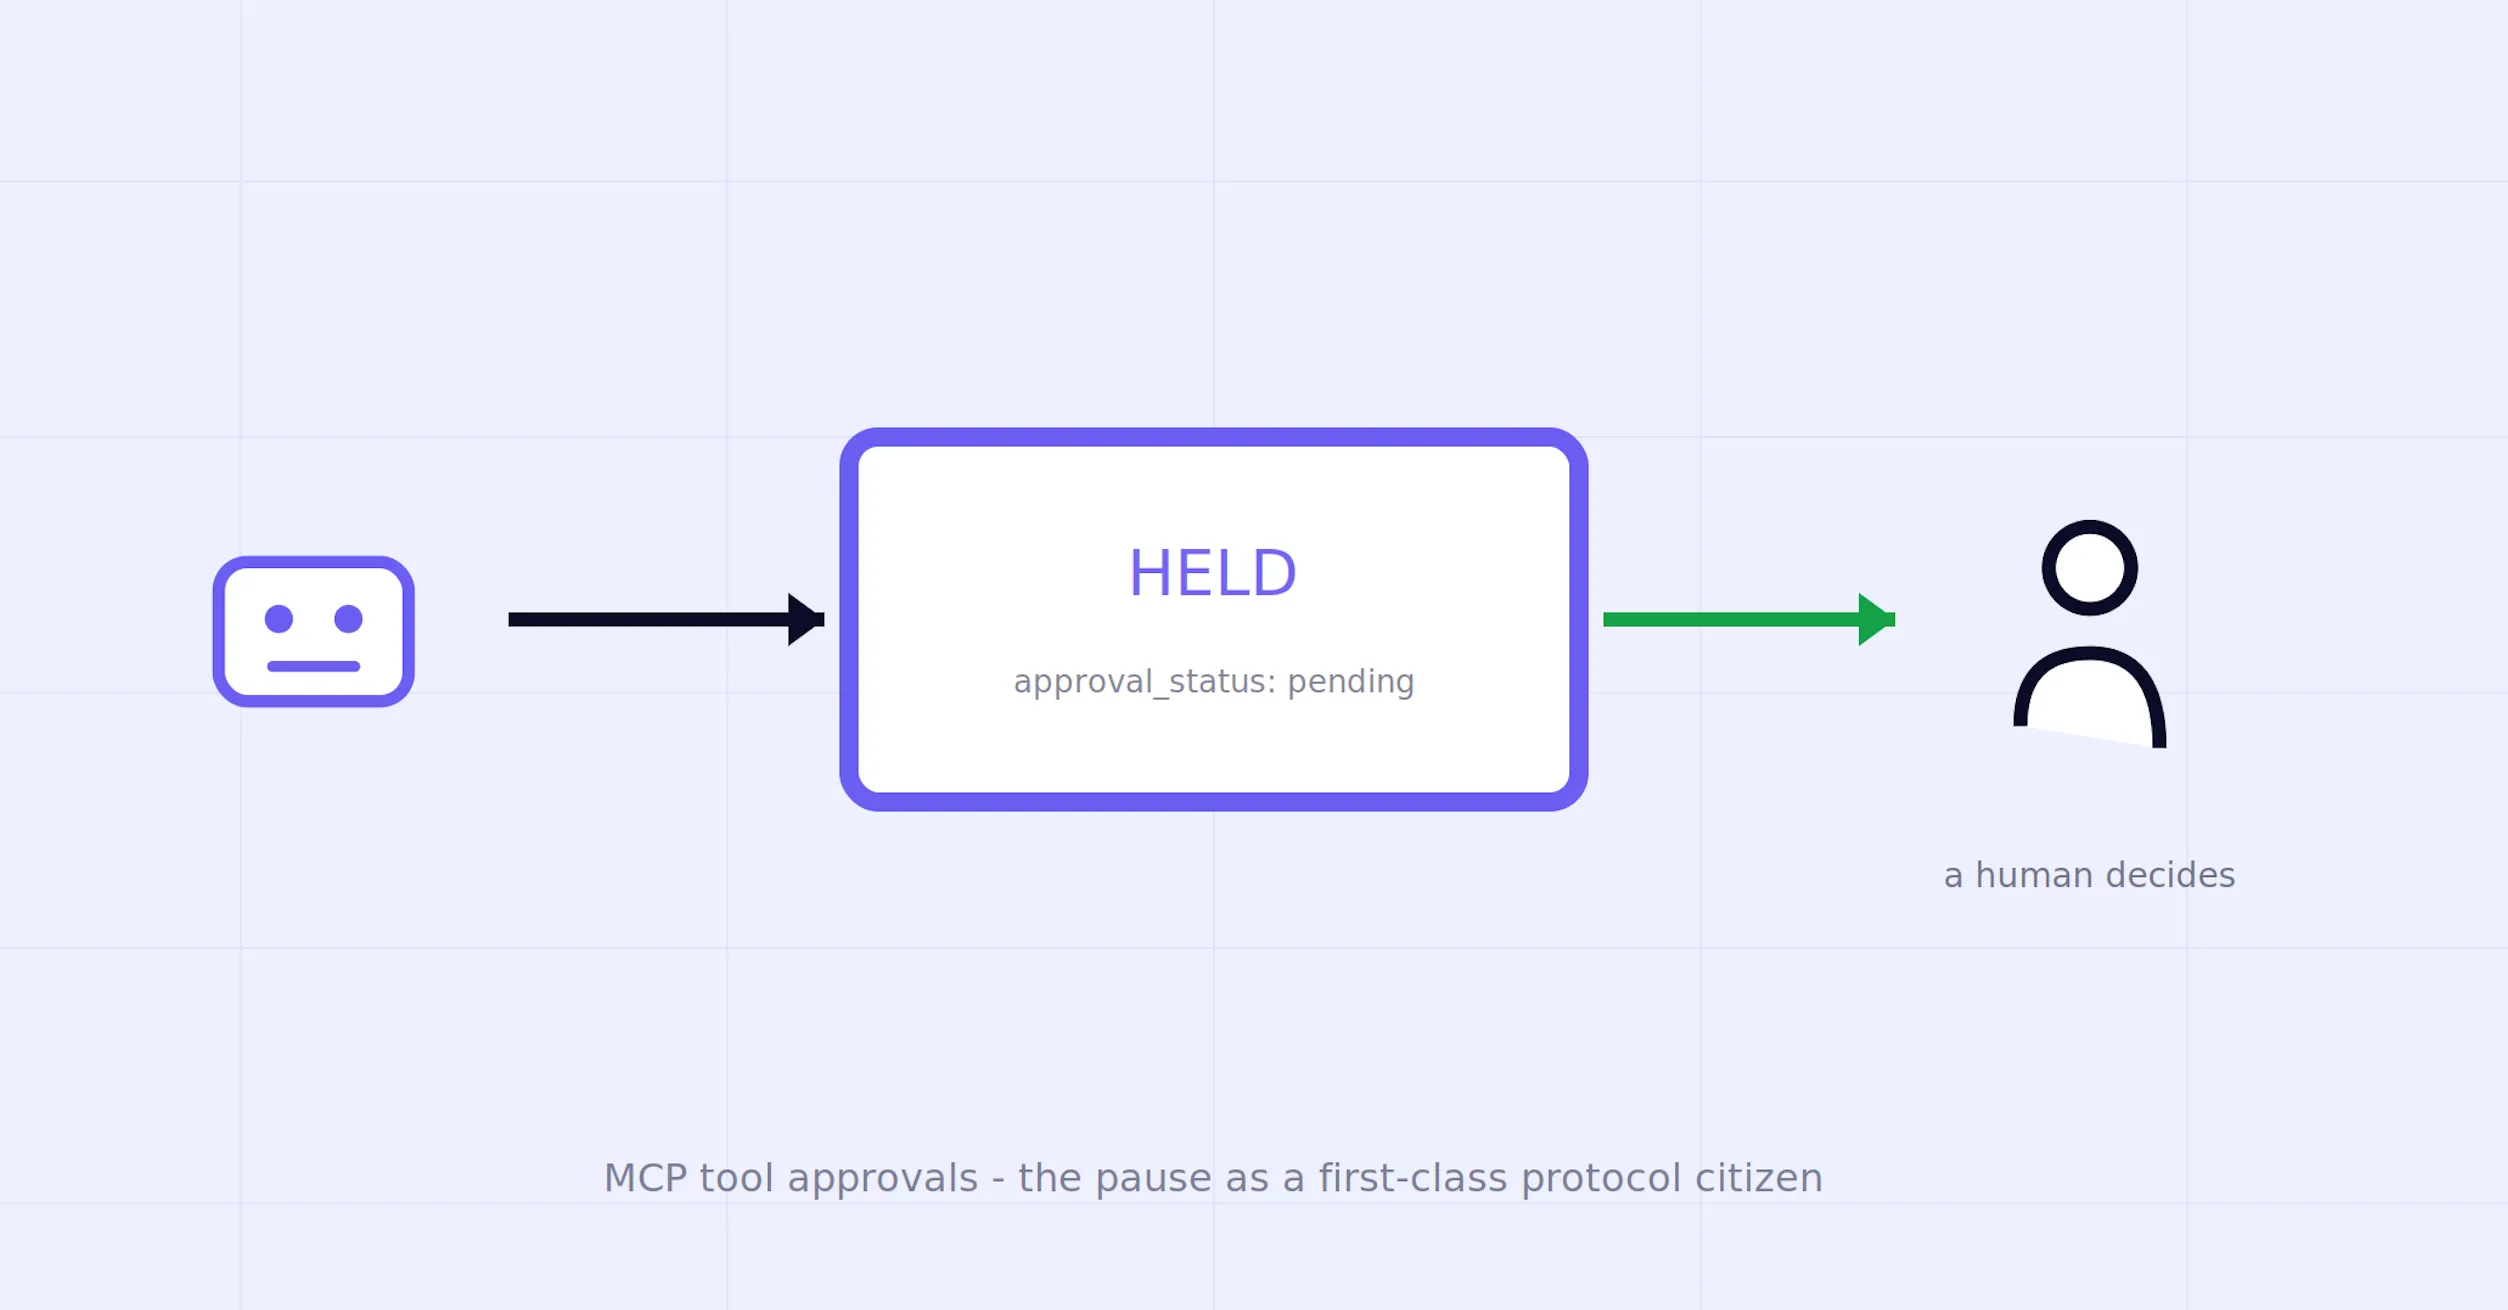
O fluxo documentado da TrueFoundry pode ser lido em seis etapas. Um tools/call atinge o MCP Gateway e atende a uma política de aprovação; o Gateway retém a chamada em vez de invocar a ferramenta downstream; ele cria ou reutiliza a solicitação de aprovação pendente e notifica o caminho de aprovador configurado; o chamador recebe um resultado bem-sucedido cujo _meta.approval_status comunica que a execução está pendente; um humano aprova ou nega; e, após a aprovação, o Gateway libera a execução de acordo com a validade configurada. Chamadas repetidas para o mesmo contexto pendente de solicitante/ferramenta podem reutilizar a solicitação pendente em vez de gerar uma nova notificação de aprovação a cada vez.
A pausa é um estado no nível da implementação, não um erro de protocolo. Esse é um bom contrato de cliente porque um orquestrador que entende os metadados pode ramificar a lógica com base em “aguardando aprovação” em vez de tratar a ferramenta como indisponível. No entanto, o fardo é explícito: clientes que não entendem os metadados da TrueFoundry não têm garantia de aguardar corretamente. A especificação MCP de 28/07/2026 também define resultados input_required para solicitações de múltiplas idas e voltas e move Tasks de longa duração para uma extensão; esses são mecanismos padronizados do MCP com semânticas de transmissão (wire semantics) diferentes. Portanto, o portão de aprovação deve ser descrito como compatível com um mundo MCP cada vez mais interrompível, e não como uma Task MCP inserida pelo Gateway.
O vínculo de auditoria é correlação, não mágica. Os metadados de resultado documentados fornecem ao caminho de execução um status de aprovação e um identificador de solicitação que podem ser usados para correlacionar a chamada com o fluxo de trabalho de aprovação. Não infira que cada payload de resultado de ferramenta contenha por si só a identidade do aprovador, o timestamp da decisão, o motivo ou a janela de validade, a menos que esses campos estejam separadamente presentes no registro de aprovação ou rastreamento. “Correlacionável a uma decisão de aprovação” é a propriedade defensável; “registro de conformidade autossuficiente” não é.

O recurso de aprovação é mais fácil de analisar quando tratado como um ponto de checagem de autorização restrito, e não como uma camada universal de segurança. Quatro propriedades importam.
Primeiro, a validade altera o significado de “aprovado”. Com a validade de execução única, a aprovação está vinculada à execução pendente e a uma decisão com humano no loop. Com uma concessão baseada em tempo, a decisão humana cria uma autoridade temporária para invocações posteriores da mesma tupla solicitante + servidor MCP + ferramenta até que a janela expire. Isso é útil quando a confirmação repetida não adicionaria nenhum julgamento, mas também significa que conjuntos posteriores de argumentos podem ser executados sem uma nova revisão humana. Quanto mais sensível aos argumentos ou irreversível for a ação, mais forte será o argumento a favor da aprovação de execução única ou de uma política adicional no nível dos argumentos.
Segundo, o escopo do solicitante impede a transferência de aprovação. Uma aprovação concedida a uma identidade não deve autorizar silenciosamente outra identidade apenas porque ambos os agentes alcançam o mesmo servidor e ferramenta. Isso faz com que a identidade resolvida do solicitante seja parte da fronteira de segurança, e não apenas um rótulo de auditoria.
Terceiro, a negação é intencionalmente efêmera. Uma negação responde “agora não” para a solicitação pendente. Se uma identidade nunca deveria chamar a ferramenta, a resposta duradoura pertence ao acesso ao servidor, exposição da ferramenta ou outra camada de política permanente. Manter esses conceitos separados evita que uma fila de decisões pontuais de aprovação se transforme acidentalmente em um banco de dados de autorização.
Quarto, a precedência de políticas precisa de linguagem precisa. Escopo de correspondência e tempo de vida da concessão são questões diferentes. Configurações de aprovação mais específicas determinam qual política de ferramenta se aplica, enquanto a validade deve ser resolvida em direção ao tempo de vida mais restritivo, quando aplicável. Não reduza ambas as ideias ao slogan “a política mais restritiva vence” sem dizer qual dimensão está sendo resolvida.
A aprovação humana só adiciona segurança quando a decisão humana contém informações que a política estática não possui. Se a resposta já for efetivamente predeterminada, o portão torna-se apenas latência mais um evento de auditoria — e não julgamento. O objetivo do projeto, portanto, não é “aprovar mais”; é enviar as decisões residuais e dependentes do contexto para pessoas e codificar todo o resto como política.
Comece bloqueando uma classe pequena de ações de grande impacto: mutações destrutivas, alterações em produção, comunicações externas, operações dispendiosas ou outras chamadas em que o contexto possa mudar a resposta. Roteie as solicitações para proprietários nomeados, não para públicos amplos. Mantenha a janela de validade proporcional a quanta autoridade uma única decisão deve criar. E trate o comportamento de fallback-para-admin como uma exceção operacional a ser monitorada, pois um servidor sem um aprovador responsável pode transformar um controle de segurança em um gargalo.
Meça o portão, mas distinga métricas que você deve operar de métricas que o produto atualmente documenta como nativas. Métricas úteis de aprovação incluem latência da criação à decisão, taxa de aprovação/negação, frequência de novas solicitações após a expiração, proporção de invocações bloqueadas usando concessões de execução única versus baseadas em tempo e a fração roteada através de um fallback de admin. O Dashboard de Métricas documentado da TrueFoundry expõe throughput, latência e falhas de solicitações/ferramentas MCP; ele não documenta atualmente um dashboard nativo de latência de aprovação, taxa de aprovação ou padrões de renovação. Se você precisar dessas medições específicas de aprovação, derive-as dos registros de aprovação ou eventos exportados disponíveis em sua implantação, em vez de atribuí-las à visualização genérica de Métricas MCP.

A auditoria do portão. Para cada ferramenta bloqueada, responda a sete perguntas: Por que um humano é necessário em vez de uma política estática? A validade é por execução única ou baseada em tempo? Se baseada em tempo, quais alterações posteriores de argumentos podem ocorrer sem reaprovação? Qual identidade resolvida é proprietária da concessão? Quem é o aprovador nomeado e qual é o fallback? O cliente chamador consegue reconhecer explicitamente e tentar novamente a convenção de resultado pendente? E se o bloqueio depender de anotações MCP como destructiveHint, o servidor é confiável — ou a organização classificou a ferramenta de forma independente? Em seguida, verifique se o ID da solicitação de aprovação pode ser correlacionado com a execução da ferramenta correspondente e com o registro da decisão. O objetivo é a evidência de uma decisão real, não um alto volume de eventos “aprovados”.
Um caminho de ferramenta em produção precisa de vários controles com papéis diferentes. O registro ou processo de admissão determina quais servidores e ferramentas são permitidos no ambiente. A autenticação resolve o chamador. O controle de acesso determina quais ferramentas esse chamador pode alcançar. Os guardrails pré-ferramenta inspecionam ou transformam a invocação. A Aprovação de Ferramenta pode reter uma chamada permitida para uma decisão humana. O Gateway impõe essa retenção. O servidor MCP downstream realiza o efeito colateral. Os guardrails pós-ferramenta inspecionam o resultado. Rastreamentos e registros de aprovação fornecem a cadeia de evidências.
Isso também esclarece a relação com o humano no loop do Agent Harness. O Harness pode pausar um agente gerenciado antes de uma chamada de ferramenta sensível, emitir tool.approval_required, finalizar o turno atual e retomar a mesma sessão quando um UserToolApprovalEvent chegar. As Aprovações de Ferramentas no Gateway impõem políticas na fronteira compartilhada do MCP. Ambos podem bloquear a execução de ferramentas; eles diferem no ciclo de vida e no posicionamento, e não porque um seja um “ponto de checagem de raciocínio” genérico e o outro seja o único portão de ferramenta.
Existem limites que valem a pena declarar claramente. Aprovação não substitui autorização. Um humano ainda pode ser enganado por uma descrição de ferramenta envenenada ou por argumentos manipulados, portanto a análise de admissão e os controles no nível dos argumentos continuam sendo necessários. Anotações de ferramentas não são confiáveis meramente porque chegam via MCP. Concessões baseadas em tempo trocam deliberadamente revisões repetidas por conveniência delimitada. A disponibilidade humana adiciona latência e pode se tornar uma dependência de confiabilidade. E uma política de Gateway não pode governar o tráfego MCP que ignora o Gateway.
A afirmação arquitetônica duradoura é, portanto, mais estreita do que “a pausa tornou-se um cidadão de primeira classe do protocolo”, e mais forte por ser precisa: o MCP padroniza o substrato de chamada de ferramentas e agora suporta fluxos de trabalho interrompidos mais ricos; as semânticas de aprovação corporativa continuam sendo uma escolha de implementação e política. Um Gateway compartilhado pode tornar essa escolha centralmente aplicável, delimitada por identidade, limitada no tempo e auditável.
input_required, anotações de ferramentas); Lançamento da especificação MCP 28/07/2026 (extensão de Tasks e visão geral da revisão).Os mecanismos do produto neste artigo são descritos a partir da documentação atual da TrueFoundry; as alegações de protocolo são baseadas na especificação MCP de 28/07/2026 e no material de lançamento oficial. As semânticas de resultado pendente e concessão de aprovação da TrueFoundry são convenções em nível de produto, não estados de aprovação padrão do MCP. As métricas operacionais específicas de aprovação propostas acima são medições recomendadas, e não alegações de que o Dashboard de Métricas atual exiba gráficos dedicados à aprovação. O comportamento do produto e a documentação podem mudar; verifique os docs atuais antes de tratar nomes de campos ou semânticas de política como um contrato de compatibilidade.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada



















