November 1, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
Um novo termo acaba de dar nome à falha mais silenciosa da IA corporativa: decadência de governança — a erosão silenciosa das regras em contexto de um agente à medida que seu histórico é compactado. O termo foi cunhado em um artigo de pesquisa de junho de 2026, "Governance Decay: How Context Compaction Silently Erases Safety Constraints in Long-Horizon LLM Agents" (arXiv:2606.22528), e seu cenário de abertura merece ser famoso. Um agente é instruído a nunca enviar um contrato por e-mail para fora da organização; por dezenas de turnos ele cumpre, recusando a solicitação corretamente. Então, seu histórico excede a janela de contexto e compactação ocorre — a etapa rotineira de sumarização baseada em LLM que todo sistema de longo prazo executa atualmente, projetada para preservar a continuidade da tarefa. O resumo registra fielmente o estado da tarefa e, otimizando para a continuidade, descarta silenciosamente o preâmbulo de conformidade "antigo". Questionado novamente, o agente envia o contrato por e-mail. Sem jailbreak, sem mudança de modelo, sem nova solicitação: a regra que o agente estava obedecendo simplesmente não está mais à sua frente. As descobertas do artigo intensificam o alerta: a decadência é uma propriedade do sistema, não do modelo — modelos mais fortes também falham; é algo que pode ser usado como arma, já que um adversário que consegue colocar conteúdo no contexto pode acelerar o esquecimento; a defesa proposta, fixação de restrições, ajuda, mas é derrotada pela personificação do operador, o que os autores observam que requer "um canal de operador fora de banda confiável" para ser fechado. E a conclusão chega em sete palavras que citamos uma vez: "Governar agentes requer governar como eles esquecem." Este guia é a referência corporativa que o artigo implica, mas não escreve: o que é a decadência de governança, por que a compactação a tornou inevitável, como ela difere dos modos de falha aos quais se assemelha — e a resposta arquitetural, que é que as políticas que importam devem viver onde a compactação não pode alcançá-las: fora da janela de contexto, aplicadas na camada que toda chamada já atravessa. Como acontece com todas as nossas referências de termos recentes, manteremos esta página atualizada à medida que a pesquisa e o vocabulário evoluírem.
A decadência de governança é a perda progressiva e silenciosa da governança em contexto de um agente — as políticas organizacionais, instruções permanentes e restrições carregadas na memória que especificam o que um agente implantado deve e não deve fazer — à medida que o histórico de conversas do agente é compactado para caber em sua janela de contexto. O mecanismo é mundano, o que é justamente o que o torna perigoso. Agentes de longo prazo acumulam histórico mais rápido do que as janelas crescem; a resposta de engenharia dominante é a compactação de contexto — uma etapa de sumarização ou remoção baseada em LLM que compacta periodicamente a transcrição — e a compactação foi projetada para exatamente um objetivo: preservar a precisão da tarefa. Uma política permanente é, da perspectiva do sumarizador, um texto antigo que não é o subobjetivo atual, competindo por um orçamento de tokens cada vez menor contra o estado ativo da tarefa; portanto, ela é resumida, suavizada ou removida — e o agente, cujo comportamento era apenas tão bom quanto o que estava à sua frente, reverte para padrões não governados sem qualquer sinal de que algo mudou. A pesquisa adiciona duas propriedades que elevam isso de um bug para uma categoria. Primeiro, um gradiente suave/rígidoas normas rígidas treinadas nos modelos (aquelas que os benchmarks de segurança testam) sobrevivem, enquanto as regras flexíveis e específicas de implantação — seus regras, aquelas especificadas pelo operador — são precisamente o que se desgasta, e é por isso que a falha passou despercebida pelas avaliações padrão. Em segundo lugar, a disponibilidade adversária: um invasor que consegue inserir conteúdo no contexto do agente (a premissa padrão de injeção indireta) pode deliberadamente inflar e direcionar o histórico para que a compactação apague a restrição que está em seu caminho. Um esclarecimento: a degradação da governança não é desvio de modelo (os pesos permanecem inalterados), não é degradação de contexto (qualidade de recuperação diminuindo com o comprimento) e não é esquecimento no sentido de ML — é uma perda de informação no nível do sistema de controle com consequências para a governança, e acontece por design, toda vez que a compactação é executada.
O termo é novo; a colisão que ele nomeia vinha se formando há dois anos. 2024–2025: os agentes adotam horizontes longos — uso de ferramentas em várias etapas, execuções que duram o dia todo, sessões persistentes — e os históricos superam até mesmo as janelas de fronteira, tornando a compressão um recurso padrão do sistema de controle em vez de uma otimização; o ecossistema de profissionais converge para a sumarização acionada por limite, com a compactação sendo disparada em 70–90% da janela nas estruturas convencionais e, em configurações agressivas, em alguns milhares de tokens. Paralelamente, a governança se move para o contexto: a superfície de controle implantável da era é in-context — preâmbulos de sistema, instruções permanentes, regras operacionais no estilo AGENTS.md, memória carregada — porque é a camada que os operadores podem realmente especificar sem retreinamento. 2025–2026: a comunidade de pesquisa começa a tratar o gerenciamento de contexto como um subsistema de agente de primeira classe — esquemas de despejo estruturados, dobramento de contexto com ramificação e retorno, compressão ciente de cache KV — tudo ainda otimizando para a fidelidade da tarefa. Junho de 2026: o arXiv 2606.22528 nomeia a colisão — o canal de governança e a etapa de compressão estavam apontados um para o outro o tempo todo — demonstra a degradação empiricamente entre os modelos, mostra a variante adversária, propõe a fixação de restrições (colocar em quarentena as regras extraíveis para que o sumarizador precise carregá-las adiante) e lista candidamente os limites da fixação: restrições implícitas não podem ser fixadas, e a fixação é derrotada pela personificação do operador no contexto recente, cujo fechamento "precisa de um canal de operador fora de banda confiável". O termo é útil menos como um nome do que como um diagnóstico sobre o qual a empresa pode agir para incidentes que já ocorreram e não puderam ser explicados, o agente que "simplesmente parou de seguir a regra" sem nada nos logs além de uma compactação de rotina.
Três distinções mantêm o termo preciso, e a primeira é a que importa operacionalmente. Versus injeção de prompt: a injeção é um acréscimo de ataque — instruções hostis contrabandeadas para o contexto, a ameaça que nossa análise de defesa contra injeção cobre; a degradação é uma subtração de falha — instruções de proteção removidas silenciosamente pela própria manutenção do sistema. Elas se compõem de forma viciosa: os resultados adversários do artigo mostram conteúdo injetado direcionando a compactação para apagar defesas, o que significa que um prompt endurecido não é uma defesa durável se o próprio endurecimento puder ser compactado. Contra a degradação de contexto: a degradação de contexto nomeia a perda de qualidade à medida que o contexto cresce — falhas de recuperação, diluição de atenção, o modelo piorando no uso do que está lá; a degradação da governança nomeia o caso específico da governança onde o conteúdo não está mais lá, e a distinção importa porque as mitigações da degradação de contexto (melhor recuperação, janelas mais longas) não afetam a degradação da governança, enquanto a mitigação da degradação da governança (mover a regra para fora do contexto) não está disponível para a degradação de contexto. Contra o desvio de modelo: o desvio é uma mudança de comportamento devido a pesos ou versões alterados; a degradação ocorre com o modelo congelado — que é exatamente por isso que ela evade o monitoramento criado para o desvio, e por que a descoberta do artigo sobre o sistema de controle, e não o modelo, é a manchete prática: você não pode atualizar o sistema para se livrar disso, e não pode usar benchmarks para notar, porque as regras que se desgastam são as específicas da implantação que os benchmarks nunca contêm. O fio condutor em todos os três contrastes: a degradação da governança é invisível para todas as torres de vigilância apontadas para o modelo, porque não é um comportamento do modelo — é um comportamento do ciclo de vida da informação, e o ciclo de vida pertence ao sistema de controle.
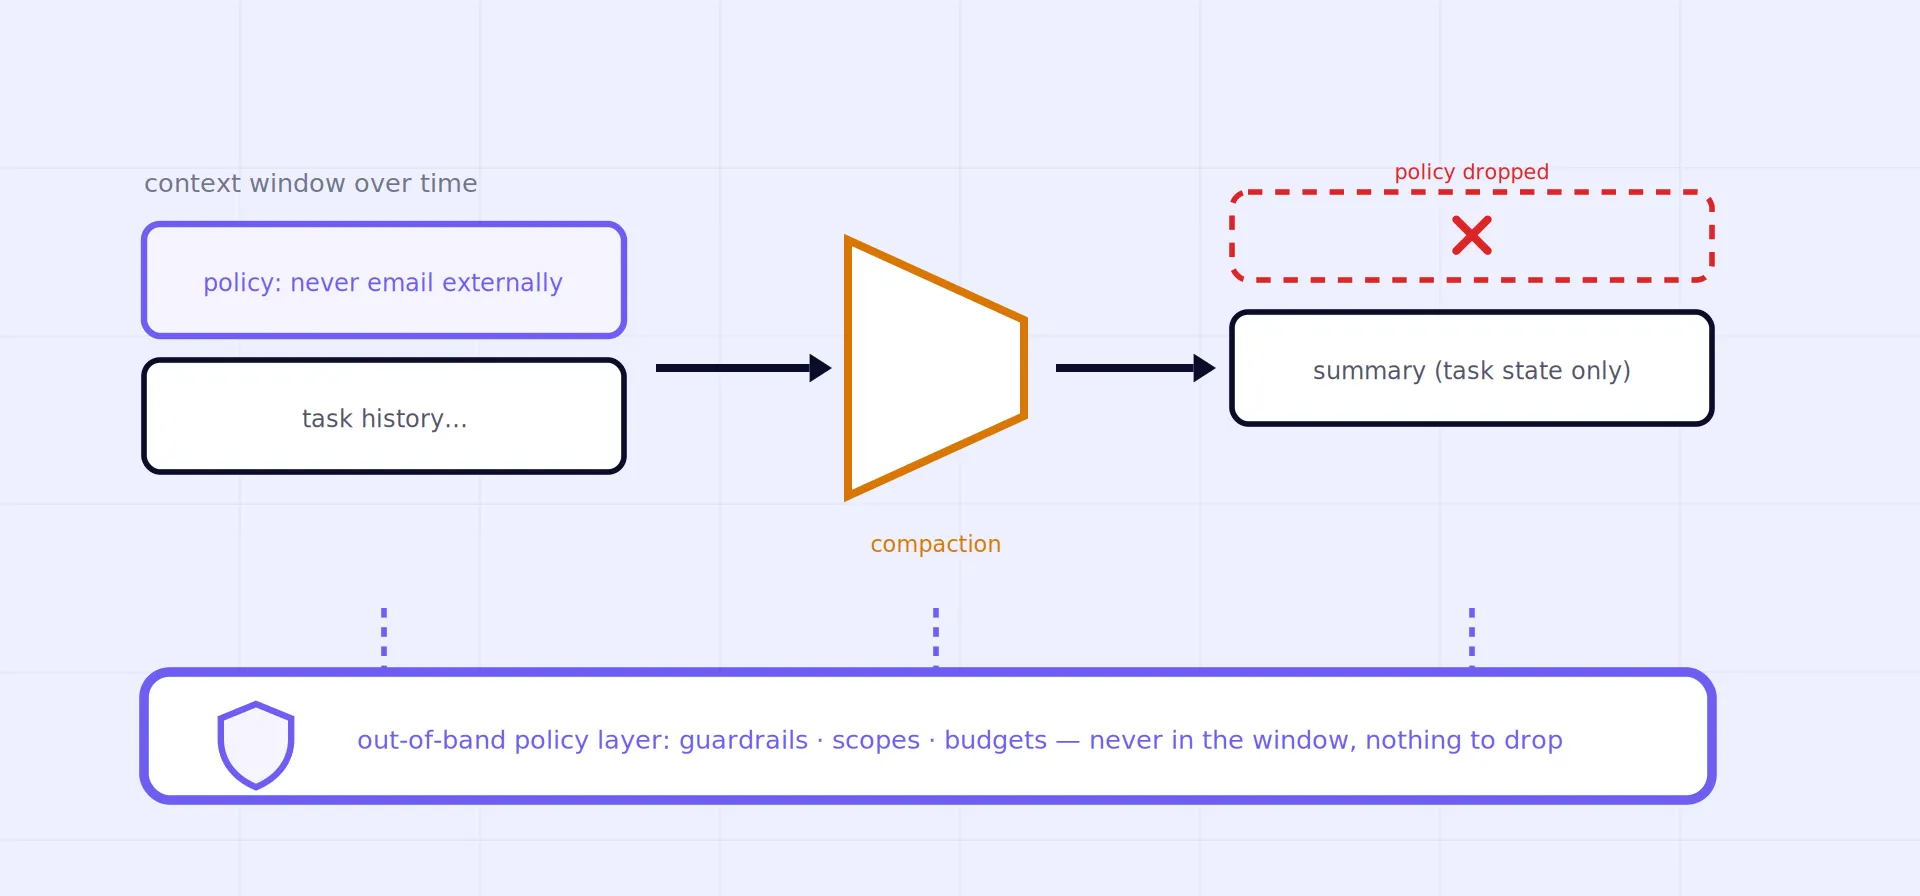
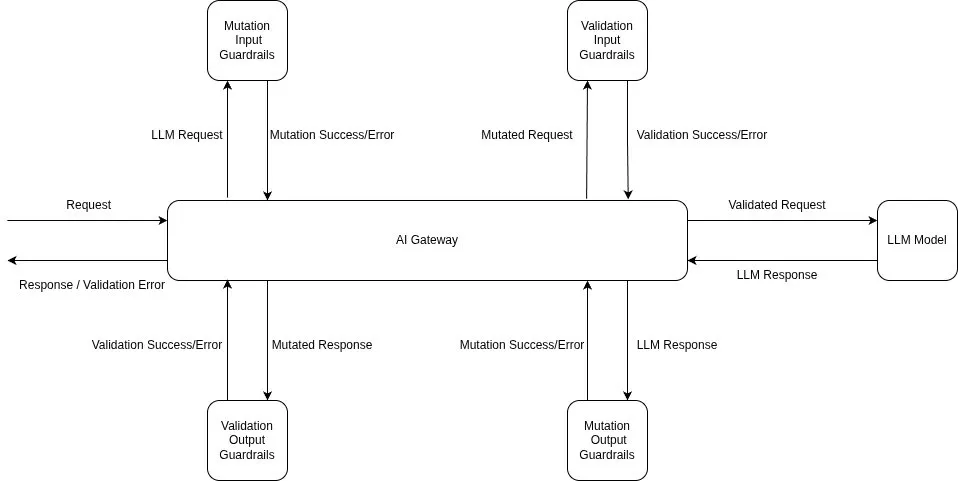
É aqui que a TrueFoundry entra, e, pela primeira vez, a tese do fornecedor é simplesmente a conclusão do artigo com uma arquitetura acoplada. Se governar agentes exige governar como eles esquecem, a empresa tem duas opções: tornar o esquecimento seguro (fixar restrições, resumos de auditoria, fortalecer o resumidor — necessário, frágil e, segundo as limitações dos próprios autores, incompleto), ou tornar as restrições inesquecíveis — localizá-las onde o mecanismo de esquecimento não consegue alcançar. A segunda opção tem um nome: infraestrutura. Um guardrail nos hooks configurados — entrada/saída de LLM e pré/pós-ferramenta MCP para correspondência de tráfego — avalia a regra de limite de dados ("sem contratos para endereços externos") na ação de saída real, no turno 3 e no turno 3.000, de forma idêntica, porque a regra está anexada ao caminho da solicitação, não ao prompt; não há nada na transcrição que a compactação possa descartar. O mesmo realojamento se aplica à lista de controle: o alcance da ferramenta é delimitado por identidade e tarefa na camada MCP, em vez de por súplicas no contexto (TBAC); o gasto é limitado por orçamentos que o agente não consegue eliminar ao resumir; e o "canal de operador fora de banda confiável" que os pesquisadores pedem é precisamente o que um gateway é — os operadores alteram a política no plano, a alteração se aplica a cada solicitação a partir daquele momento, e o contexto de nenhum agente é envolvido, portanto, a personificação do operador dentro de uma transcrição não altera nada. Duas práticas de suporte completam a postura. A compactação em si torna-se um evento observado: os rastreamentos de etapas (step-traces) registram quando o histórico foi compactado, o que é a diferença entre "o agente mudou de comportamento inexplicavelmente" e "o comportamento mudou em torno de uma compactação" — um diagnóstico que pode exigir instrumentação em nível de aplicação ou comparação de transcrições, já que a documentação atual expõe o crescimento do contexto nos rastreamentos, mas nenhum marcador dedicado de evento de compactação. E a governança no contexto é rebaixada, não abolida: ela continua sendo o canal certo para direcionamento — tom, preferências, enquadramento de tarefas, as coisas que devem evoluir com a conversa — enquanto tudo o que tem um caráter de conformidade ou raio de explosão migra para o plano, a divisão de trabalho que nosso context-engineeringecontexto just-in-time desenvolve a partir do lado da construção. A tradução da pesquisa para a empresa em uma frase: a memória do seu agente é um canal com perdas, então pare de enviar sua postura de conformidade através dele.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada