October 29, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.


Blazingly fast way to build, track and deploy your models!
A conversa sobre segurança em torno de agentes de IA tem sido dominada por um ataque — a injeção de prompt — por tanto tempo que um problema estrutural mais silencioso permaneceu sem nome. Agora ele tem um nome: propagação de autorização, proposto em um preprint do arXiv de maio de 2026, de autoria única da Kamiwaza (relatando evidências preliminares de implementação), "Authorization Propagation in Multi-Agent AI Systems: Identity Governance as Infrastructure" (Tallam, arXiv:2605.05440), cuja tese podemos declarar em suas próprias seis palavras citadas — "We call this problem authorization propagation" — e parafrasear em uma frase: à medida que agentes não humanos recuperam dados, delegam tarefas e sintetizam resultados através de fronteiras em constante mudança, o problema difícil é manter invariantes de autorização ao longo da cadeia, e ele não é redutível à injeção de prompt nem totalmente resolvido pelos modelos clássicos de controle de acesso — RBAC, ABAC, ReBAC — que as empresas já utilizam. O artigo decompõe o problema em três subproblemas nomeados que todo operador de múltiplos agentes reconhecerá no momento em que forem apresentados. Delegação transitiva: o agente A, autorizado para uma tarefa, delega uma subtarefa ao agente B — o que B pode fazer, sob a autoridade de quem, e o que impede a cadeia de se expandir a cada salto? Inferência de agregação: cada recuperação em um fluxo de trabalho é individualmente permitida, mas a síntese reúne algo que nenhum principal individual tinha permissão para ver. Validade temporal: a autorização era válida quando o fluxo de trabalho começou — ela ainda é válida na quadragésima etapa, uma hora depois, após a concessão ter sido revogada? Estas são propriedades de nível de fluxo de trabalho, não de nível de requisição, que é exatamente o motivo pelo qual o mecanismo de nível de requisição das últimas duas décadas não as resolve. Este guia é a referência empresarial para o termo: o que é propagação de autorização, de onde veio, como difere dos problemas sob os quais é classificado — e a infraestrutura que pode suportar invariantes selecionados para operações participantes — enquanto a inferência de agregação permanece, segundo o próprio artigo, um problema em aberto que nenhuma arquitetura atual resolve completamente — conforme o subtítulo do próprio artigo: governança de identidade como infraestrutura. Como acontece com todas as nossas referências de termos recentes, manteremos esta página atualizada à medida que a pesquisa e o vocabulário evoluírem.
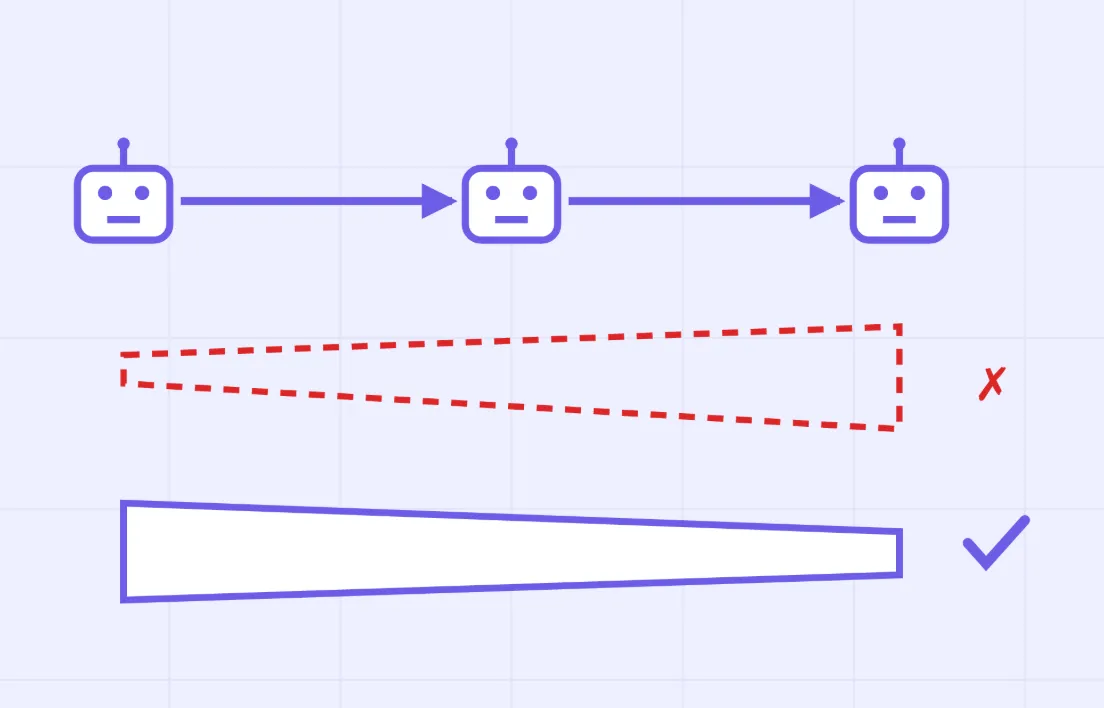
A propagação de autorização é o problema de preservar invariantes de autorização — as garantias sobre quem pode acessar o quê, estabelecidas no início de um fluxo de trabalho — à medida que o trabalho desse fluxo é realizado por múltiplos agentes não humanos que recuperam dados, delegam tarefas uns aos outros e sintetizam resultados através de fronteiras de sistemas. A mudança definicional que torna o termo útil é a alteração na unidade de análise: o controle de acesso clássico avalia uma solicitação (este agente, este recurso, este momento) e é amplamente resolvido nessa granularidade; a propagação de autorização avalia um fluxo de trabalho — a cadeia de solicitações, delegações e combinações — e questiona se a autoridade presente no início é mantida fielmente em cada etapa e no resultado final. Os três subproblemas nomeiam as formas como isso falha. Delegação transitiva: quando o agente A delega para B e B para C, cada etapa é uma oportunidade para a autoridade se ampliar — B operando com as credenciais de A somadas às suas próprias, C acumulando ambas — até que uma ação no final da cadeia seja executada com um conjunto de permissões efetivas que nenhum humano jamais concedeu; o clássico "deputado confuso" é o ancestral de uma única etapa deste problema, agora se agravando conforme o comprimento da cadeia. Inferência de agregação: as cinco recuperações de um agente de pesquisa são autorizadas individualmente, mas a síntese — faixas salariais combinadas com organogramas e notas de desempenho — constitui uma divulgação em um nível de sensibilidade que nenhuma das concessões individuais implicava; as verificações no nível da solicitação são aprovadas cinco vezes, enquanto o invariante no nível do fluxo de trabalho falha uma vez, de forma invisível. Validade temporal: os fluxos de trabalho dos agentes são longos — horas, dias, permanentes — enquanto concessões são revogadas, funções mudam e tokens expiram; uma autorização verificada apenas no primeiro passo é um retrato apresentado como garantia. Um esclarecimento para buscas adjacentes: isso não é autenticação (provar quem é um agente — o pré-requisito, coberto pela literatura de MCP-auth), não é injeção de prompt (um ataque de manipulação; este problema não precisa de um atacante) e não é autorização em geral — é especificamente a propagação de autorização através de trabalho multiagente, multietapa e que cruza fronteiras.
A ancestralidade do problema é décadas mais antiga que o termo, o que explica por que a nomenclatura é importante. O deputado confuso — um programa privilegiado enganado para usar indevidamente sua autoridade em nome de um chamador — foi descrito em 1988 e moldou o pensamento de segurança baseada em capacidades por uma geração; os fluxos de delegação do OAuth, as asserções SAML e os debates sobre representação versus delegação da era SOA foram respostas parciais para um mundo onde os agentes eram aplicações e as cadeias eram curtas. A década de 2010 adicionou escala, mas não forma: os microsserviços tornaram a identidade serviço-a-serviço uma disciplina (mTLS, SPIFFE, identidade de carga de trabalho), e a indústria de IAM começou a falar de identidades não humanas superando em número as humanas. O que mudou entre 2024 e 2026 é que os agentes não humanos tornaram-se autônomos e composicionaisagentes que decidem em tempo de execução quais ferramentas chamar, criam subagentes com subconjuntos (ou superconjuntos acidentais) de sua autoridade e sintetizam tudo o que tocaram — cadeias que são longas, dinâmicas e não planejadas, exatamente da maneira que o maquinário clássico descartava. O discurso acompanhou essa deriva aos poucos — guias de autenticação e autorização MCP, estruturas de confiança zero para agentes, a onda de segurança focada na identidade, nossa própria censo de identidade de agente — até maio de 2026, quando o artigo Kamiwaza delimitou todo o escopo: nomeou o problema, separou-o da injeção, formalizou os três subproblemas e derivou sete requisitos estruturais para arquiteturas que mantêm os invariantes. Nossa estrutura de análise permanece: a nomeação segue a prática — toda empresa que executa fluxos de trabalho multiagentes tem esses três problemas hoje, nomeados ou não — e a nomeação é o momento em que as perguntas de aquisição começam a ser feitas na unidade de análise correta, que é o fluxo de trabalho, não a solicitação.
Três contrastes localizam o termo, e cada um é um erro de classificação comum que foi corrigido. Versus injeção de prompt: a injeção é um ataque — um adversário manipulando um agente para abusar de uma autoridade que ele detém legitimamente; falhas de propagação não precisam de um adversário — a delegação comum, a síntese útil e os fluxos de trabalho de longa duração as produzem por padrão, o que significa que um ambiente pode estar protegido contra injeção e ainda assim vazar dados através de sua própria infraestrutura de permissões. Eles se cruzam (um agente injetado com um conjunto de permissões efetivas ampliado é um incidente pior), mas resolver um não afeta o outro, e a principal crítica do artigo é que o foco da conversa sobre segurança em injeção deixou o problema estrutural sem nome. Versus RBAC/ABAC/ReBAC: os modelos clássicos são linguagens de política em tempo de solicitação — entradas poderosas e necessárias que, por si só, não provam invariantes em nível de fluxo de trabalho, porque uma verificação de função não consegue ver que a autoridade se acumulou ao longo dos saltos, uma regra por recurso não consegue ver o que a síntese reuniu, e uma política avaliada no momento da solicitação não consegue ver que o fluxo de trabalho ao qual ela pertence começou sob concessões que já foram revogadas. Os modelos são entradas para uma solução, não a solução em si: os invariantes vivem em uma camada que esses modelos não avaliam. Versus autenticação: saber quem quem é cada principal — os fluxos OAuth, a troca de tokens, a identidade da carga de trabalho — é o pré-requisito sobre o qual este problema se baseia; a propagação é o que deve ser mantido após todos serem identificados corretamente, e é por isso que "temos SSO para nossos agentes" responde a uma pergunta diferente da que este termo propõe. O resumo de uma linha de todos os três contrastes: a indústria passou dois anos protegendo a solicitação e o prompt; a propagação de autorização é a segurança da cadeia.
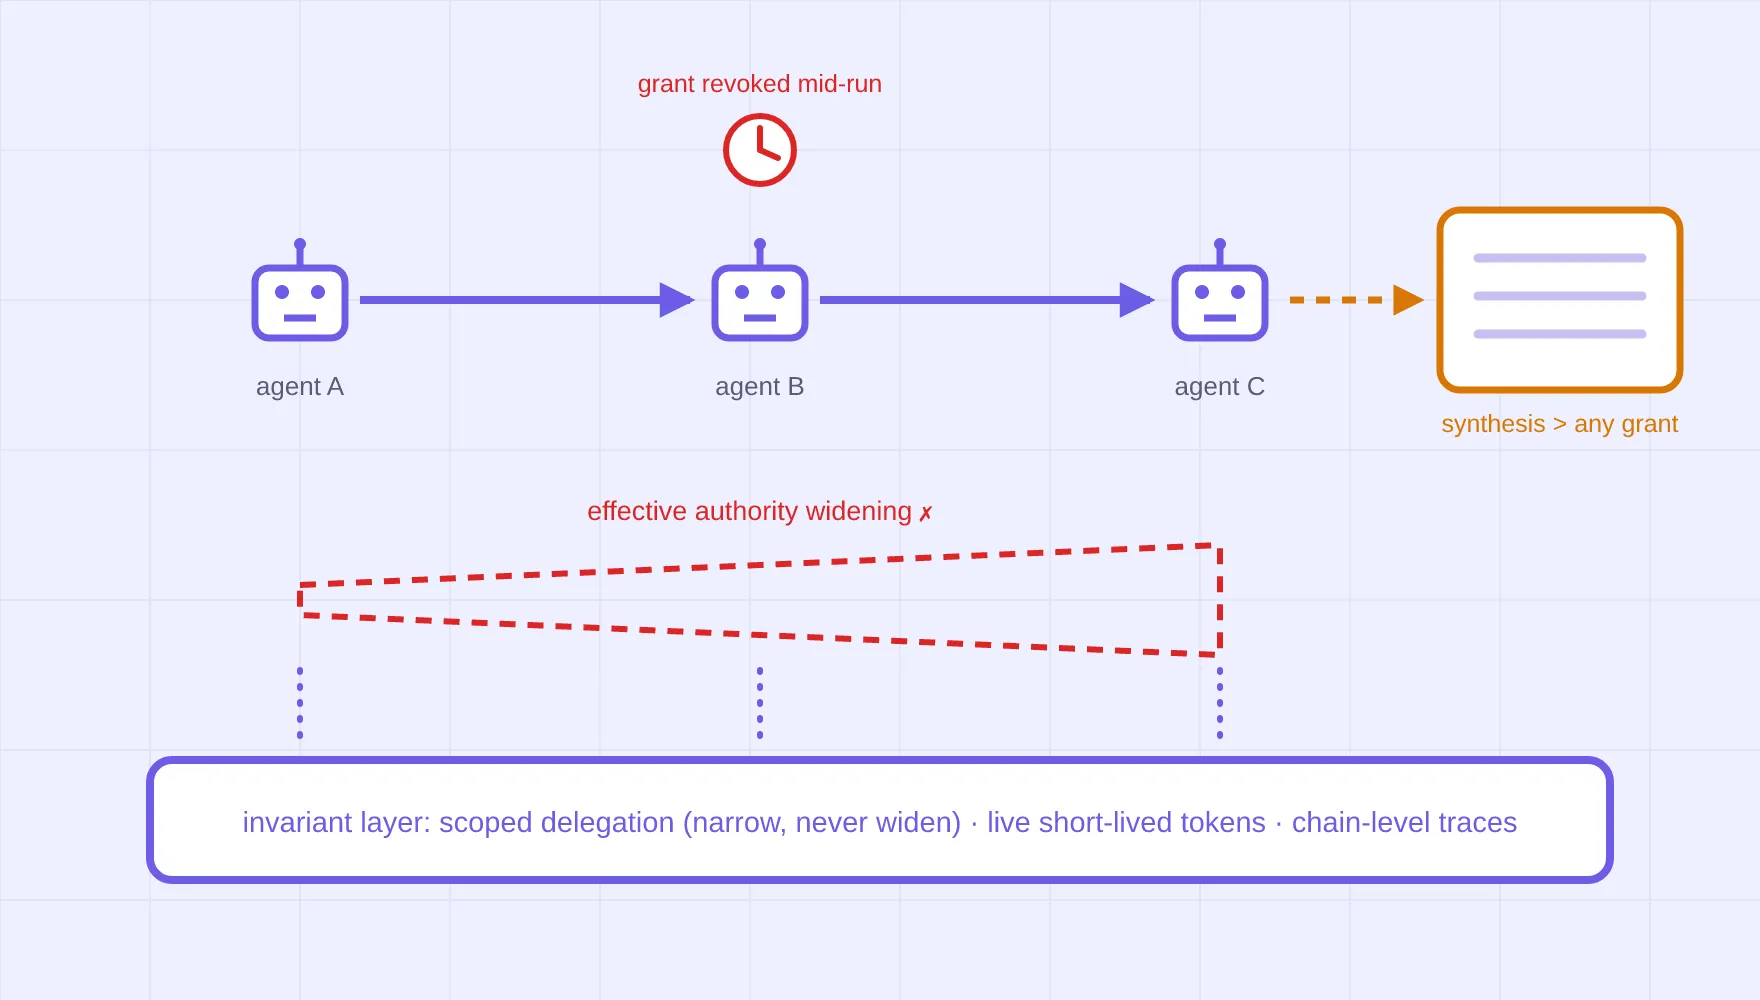
É aqui que a TrueFoundry entra, e o subtítulo do artigo já delineou a forma do argumento: os invariantes não podem ser mantidos pedindo a cada equipe de agentes que os implemente — eles devem ser propriedades da camada pela qual toda chamada de agente passa. Analise os três subproblemas em relação ao mecanismo documentado. Delegação transitiva é governada onde a delegação ocorre: o alcance da ferramenta do agente flui através do MCP Gateway, onde a delegação por usuário significa que uma chamada downstream carrega a autoridade do principal de origem para dentro de cada sistema — o CRM vê as permissões do usuário, não as permissões de ambiente do agente — e o escopo baseado em tarefas significa que o que um agente gerado recebe é uma concessão restrita derivada da de seu pai, nunca um superconjunto acumulado; o invariante "a autoridade pode diminuir, nunca aumentar" torna-se uma propriedade estrutural de como as credenciais são emitidas, em vez de uma convenção que as equipes precisam lembrar, a disciplina que nosso análise TBACeOAuth-na-camada-MCP trabalho desenvolve em profundidade. Validade temporal torna-se uma propriedade do token em vez de uma promessa do fluxo de trabalho: credenciais de curta duração, com atualização automática e revogáveis centralmente significam que uma concessão revogada na etapa doze falhará na chamada da ferramenta na etapa treze — a verificação é reexecutada a cada salto porque cada salto cruza o plano, que é o único lugar onde "ainda válido agora" pode ser respondido continuamente para um fluxo de trabalho que sobrevive às suas condições iniciais. Inferência de agregação é o caso difícil e honesto — nenhum gateway calcula a sensibilidade de uma síntese de forma geral — e a contribuição da infraestrutura é torná-la governável: rastreamentos de solicitação em nível de cadeia registram recuperações e chamadas mediadas com suas identidades resolvidas — evidências para revisão de auditoria das operações participantes, não um veredito de autorização automática sobre o que o fluxo de trabalho montou; guardrails nas saídas de ferramentas e respostas de modelos impõem os limites expressáveis (classes de PII, fontes restritas cruzando para saídas irrestritas); e a camada de coordenação multiagente que nosso Governança A2A O trabalho garante que os saltos entre agentes permaneçam no mesmo plano auditado que os saltos de ferramentas, para que a cadeia não tenha segmentos obscuros. O documento solicita arquiteturas com requisitos estruturais; o plano é onde esses requisitos deixam de ser engenharia por equipe e passam a ser configuração.
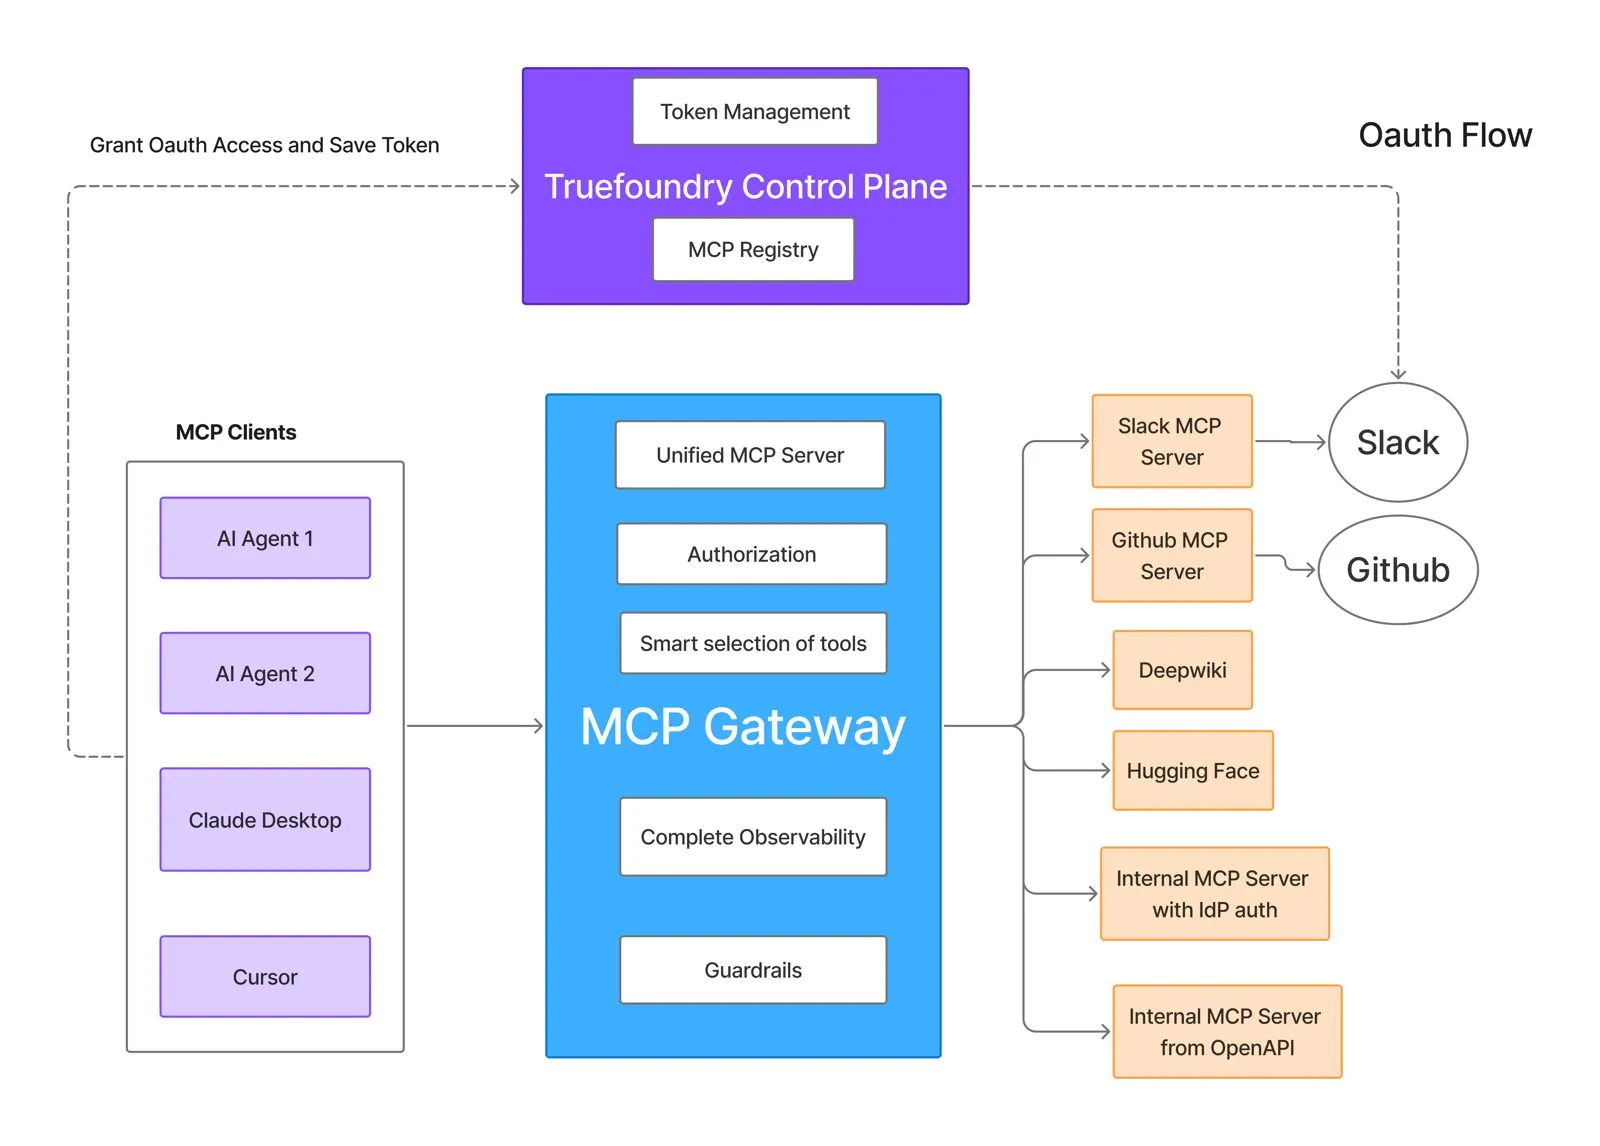
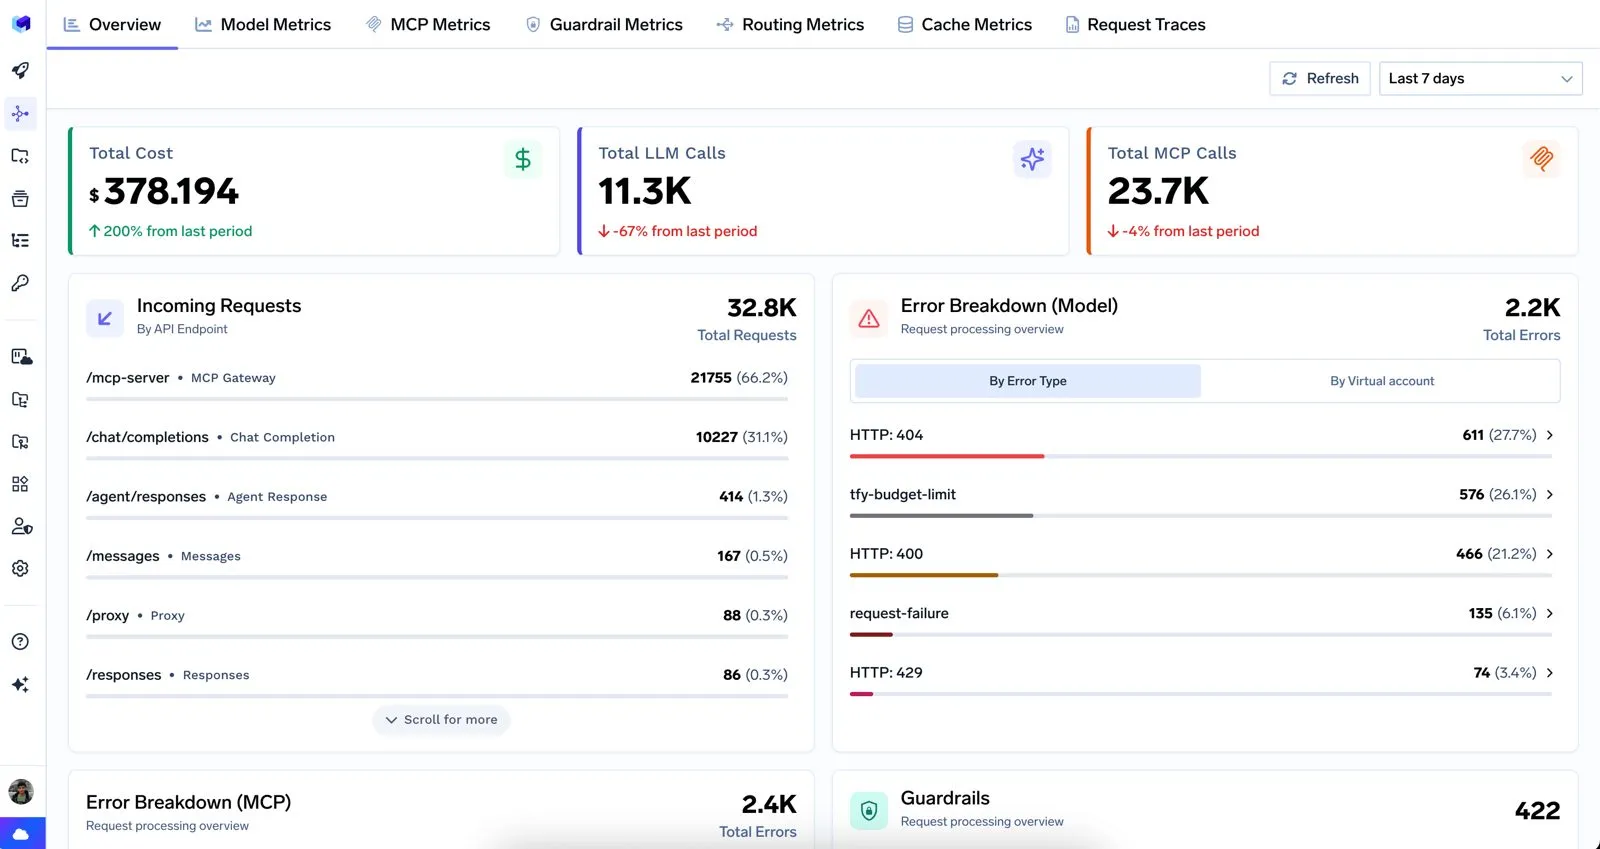
Seis perguntas para qualquer ambiente multiagente: Cada salto de agente para ferramenta e de agente para agente atravessa uma camada governada, ou existem integrações diretas onde a cadeia se torna obscura? A delegação é implementada como derivação de credenciais — escopos filhos estritamente dentro de escopos pais — em vez de compartilhamento de credenciais? Os sistemas downstream veem a autoridade do principal de origem (delegação por usuário) em vez da autoridade ambiente de uma conta de serviço? As credenciais são de curta duração e centralmente revogáveis, de modo que a validade temporal seja restabelecida a cada salto em vez de ser assumida desde o primeiro passo? Um auditor consegue reconstruir todo o rastro de recuperação e síntese de qualquer fluxo de trabalho a partir dos logs? E alguém é responsável pela questão da agregação — revisando o que fluxos de trabalho de alto privilégio reúnem, não apenas o que eles acessam? Seis "sims" significam governança de identidade como infraestrutura; os "nãos" são onde a conformidade da cadeia é uma coincidência.
Previsões, mantidas com cautela. Espere que o termo percorra rapidamente o caminho da pesquisa para a prática, porque — assim como a degradação da governança, seu termo irmão da temporada — ele nomeia falhas que os operadores já possuem: o subagente com permissões excessivas encontrado em uma auditoria, a síntese que fez o departamento jurídico hesitar, o fluxo de trabalho que continuou rodando com uma concessão revogada; vocabulário que explica incidentes existentes é adotado nos post-mortems. Espere que os órgãos de padronização o metabolizem: os ecossistemas MCP e A2A já estão convergindo para semânticas de delegação, e "como seu protocolo mantém invariantes de autorização entre saltos" é a pergunta precisa que o artigo equipa os revisores para fazer — apostaríamos que a linguagem de propagação aparecerá em revisões de segurança de protocolos de agentes dentro de um ano. Espere que a inferência de agregação seja a fronteira persistente: delegação e validade temporal têm respostas estruturais claras; o que-a-síntese-revelou é um problema de semântica que atrairá fornecedores de classificação de dados, DLP e guardrails de saída para a conversa sobre agentes, com rastros em nível de cadeia como o substrato que todos eles precisarão. Espere que a onda de identidade não humana da indústria de IAM colida produtivamente com esse enquadramento — a governança de NHI dá nomes aos principais; a propagação é o que os principais nomeados devem preservar — e espere que o setor de compras comprima tudo isso em uma pergunta que esta página existe para ajudar a responder: não "seus agentes têm identidades", mas "suas cadeias mantêm seus invariantes". Manteremos este guia atualizado à medida que a pesquisa e o vocabulário evoluírem; a afirmação duradoura é o reenquadramento que o artigo conquistou: os últimos dois anos garantiram a solicitação e o prompt — os próximos dois são sobre garantir a cadeia.
A propagação de autorização é o problema de manter invariantes de autorização à medida que múltiplos agentes de IA recuperam dados, delegam tarefas e sintetizam resultados através de fronteiras de sistemas — garantindo que a autoridade com a qual um fluxo de trabalho começou seja fielmente preservada a cada salto. O termo foi proposto em um preprint de autor único de maio de 2026 (arXiv:2605.05440), que o decompõe em delegação transitiva, inferência de agregação e validade temporal.
A injeção de prompt é um ataque no qual um adversário manipula um agente para usar indevidamente a autoridade que ele detém legitimamente. Falhas de propagação de autorização não precisam de um atacante: cadeias de delegação comuns ampliam a autoridade, recuperações permitidas individualmente sintetizam-se em divulgações não permitidas e fluxos de trabalho longos sobrevivem às suas concessões. Um ambiente protegido contra injeção ainda pode vazar através de seu próprio encanamento de permissões.
Porque são modelos de tempo de solicitação: uma verificação de função ou atributo avalia um principal, um recurso, um momento. As falhas de propagação ocorrem no nível do fluxo de trabalho — autoridade acumulando-se entre saltos, sínteses excedendo qualquer concessão única, validade expirando no meio da cadeia — o que as verificações em nível de solicitação estruturalmente não conseguem ver. Os modelos clássicos continuam sendo entradas necessárias; os invariantes devem ser aplicados na camada que toda a cadeia atravessa.
Tornando os invariantes propriedades da infraestrutura: roteie cada salto de agente-para-ferramenta e agente-para-agente através de um gateway governado; implemente a delegação como derivação de credenciais com escopo (para chamadas de agente-para-agente registradas roteadas através do Agent Gateway, a troca de tokens com escopo pode ajudar a preservar o sujeito, ator, público e escopo autorizado — enquanto os subagentes do Harness atualmente compartilham as ferramentas e o sandbox da execução raiz em vez de receber envelopes de permissão independentemente restritos); use delegação configurada por usuário onde houver suporte, para que os sistemas downstream possam ver a autoridade do principal de origem; mantenha as credenciais de curta duração e centralmente revogáveis para que a validade temporal possa ser restabelecida em saltos mediados, sujeita ao tempo de vida do token e à semântica de validação downstream; e registre rastros de operações mediadas para que o rastro de recuperação e síntese de um fluxo de trabalho seja revisável para o plano participante.
É utilizada uma citação direta com menos de quinze palavras, extraída do artigo citado e atribuída no corpo do texto; os argumentos, subproblemas e requisitos do artigo foram parafraseados, e recomendamos que os leitores consultem o original para uma análise formal. O mapeamento dos requisitos do artigo para os mecanismos da TrueFoundry é uma estruturação editorial nossa; o autor do artigo e a Kamiwaza AI não mencionam nem endossam a TrueFoundry. As funcionalidades do produto foram parafraseadas a partir da documentação pública disponível no momento da redação; as imagens do produto são ativos da própria documentação da TrueFoundry, reproduzidos com a devida atribuição. Este é um documento vivo e será revisado conforme a pesquisa e o vocabulário evoluírem.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada