


novembro 18, 2026
|
5 min read


Obtenha acesso instantâneo a um ambiente TrueFoundry ao vivo. Implante modelos, direcione o tráfego de LLM e explore a plataforma completa — seu sandbox estará pronto em segundos, sem necessidade de cartão de crédito.




Blazingly fast way to build, track and deploy your models!
A IA não está mais apenas auxiliando no desenvolvimento de software; ela está ativamente escrevendo, modificando e enviando código para produção. Os desenvolvedores agora confiam em ferramentas de segurança de código por IA que podem ler repositórios, executar comandos e abrir solicitações de pull de forma autônoma.
O problema é que a maioria das pilhas de segurança não foi construída para essa mudança. As ferramentas tradicionais analisam o código depois que ele é escrito, mas a IA introduz riscos durante a geração, o acesso a ferramentas e a implantação.
De acordo com a pesquisa de 2025 da Veracode, a IA introduz vulnerabilidades em quase metade de todas as tarefas de codificação. A pesquisa de 2026 da Aikido Security também relata um número crescente de incidentes reais envolvendo código gerado por IA.
Este guia aborda as melhores ferramentas de segurança de código por IA que realmente ajudam as equipes empresariais a lidar com essa realidade.
As soluções de segurança de código por IA são plataformas especializadas construídas para governar, detectar e reduzir vulnerabilidades em códigos gerados ou auxiliados por IA. Como os modelos de IA são otimizados para velocidade e volume de produção, e não para arquitetura segura, essas ferramentas adicionam barreiras de proteção (guardrails) em tempo real e conscientes do contexto para evitar que padrões inseguros cheguem à produção.
Em vez de apenas escanear o código após sua escrita, elas protegem todo o fluxo de desenvolvimento usando algumas abordagens fundamentais:
As ferramentas de segurança de código por IA analisam o código-fonte, dependências, arquivos de configuração e solicitações de pull para identificar riscos de segurança. Dependendo do produto, elas combinam análise estática, análise de composição de software (SCA), varredura de segredos e raciocínio baseado em IA. Algumas explicam as descobertas no contexto, recomendam correções ou geram patches.
Outras validam as alterações por meio de nova varredura ou testes. Os desenvolvedores ainda devem revisar as correções sugeridas, pois a remediação automatizada pode introduzir novos bugs ou deixar problemas subjacentes não resolvidos.
Comparamos cada ferramenta com base em seus recursos documentados, capacidades técnicas e no nível de integração aos fluxos de trabalho diários de engenharia. Como essas ferramentas resolvem problemas diferentes, não as tratamos como alternativas diretas. Em vez disso, analisamos o que cada ferramenta protege, como ela se encaixa no processo de desenvolvimento e quais equipes obteriam o maior valor dela.
Também analisamos como cada ferramenta lida com os riscos de segurança, desde códigos vulneráveis e segredos expostos até dependências inseguras e ameaças específicas de IA. Algumas ferramentas se concentram em encontrar e corrigir vulnerabilidades, enquanto outras ajudam as equipes a governar o código gerado por IA ou a proteger sistemas de IA em tempo de execução. Consideramos suas capacidades de IA, incluindo como detectam problemas, explicam descobertas e recomendam ou aplicam correções.
A integração foi outro fator importante. Verificamos o quão bem cada ferramenta funciona com os ambientes existentes dos desenvolvedores, incluindo IDEs, repositórios Git, solicitações de pull e pipelines de CI/CD. Para equipes de engenharia maiores, também consideramos opções de implantação, escalabilidade, controles de acesso, trilhas de auditoria e relatórios.
Revisamos também os detalhes de preços e planos disponíveis publicamente para entender o custo de uso de cada ferramenta. Onde o preço dependia de uso, licenças (seats) ou contratos empresariais personalizados, levamos isso em consideração em vez de presumir que todas as equipes pagariam o mesmo valor.
A maioria das ferramentas de segurança neste espaço são scanners: elas analisam o código depois que ele já existe e relatam o que deu errado. A TrueFoundry adota uma abordagem diferente, controlando as condições sob as quais o código gerado por IA é criado em primeiro lugar.
No centro está o AI Gateway, um proxy reverso posicionado entre cada desenvolvedor e cada provedor de LLM utilizado. Seja Claude Code, Cursor ou qualquer ferramenta CLI compatível com a OpenAI, todo o tráfego flui por uma única camada.
A partir daí, as equipes podem impor quais modelos são permitidos, definir limites de gastos por equipe, inspecionar entradas e saídas e alternar entre provedores sem alterar nenhuma configuração no cliente. A configuração é leve, bastando apontar o ANTHROPIC_BASE_URL para o endpoint do gateway.
O MCP Gateway adiciona outra camada crítica de controle.
Agentes modernos de codificação por IA interagem cada vez mais com bancos de dados, APIs internas e serviços de terceiros por meio de servidores MCP. Isso introduz uma nova superfície de ataque que a maioria das organizações atualmente não consegue ver nem controlar.
A TrueFoundry permite que as equipes criem listas de permissões de servidores aprovados, inspecionem cada invocação de ferramenta e bloqueiem ações não autorizadas ou arriscadas antes da execução, tornando a segurança de IA baseada em agentes prática em vez de teórica.
A TrueFoundry roda dentro da própria nuvem do cliente (AWS, GCP ou Azure), garantindo que códigos, prompts e logs nunca saiam da VPC. Para setores regulamentados, essa camada integrada de controle e residência de dados é frequentemente um fator decisivo.
Baseado no uso. Escala com o volume de solicitações e com os recursos da ferramenta de governança ativados. Como tudo roda na sua própria nuvem, os custos de infraestrutura permanecem transparentes. Sem compromisso inicial. Comece com uma equipe e expanda a partir daí. Detalhes de preços estão disponíveis mediante solicitação.
A TrueFoundry possui avaliação de 4,6/5 no G2 (no início de 2026). Os avaliadores destacam consistentemente a capacidade da plataforma de simplificar a governança de IA sem desacelerar as equipes. Temas comuns incluem visibilidade clara sobre custos e uso de LLMs entre equipes, implantação rápida (vários avaliadores mencionam entrada em operação em menos de uma semana) e suporte ágil que resolve problemas técnicos rapidamente.
Equipes de plataforma e engenharia de ML constituem a maior parte dos avaliadores, e os comentários tendem fortemente para o lado positivo em facilidade de uso e controle de infraestrutura.
O Snyk Code já era um dos favoritos em segurança para desenvolvedores muito antes de a geração de código por IA se popularizar, e eles se adaptaram bem. Seu motor DeepCode AI combina IA simbólica com IA generativa e análise de fluxo de dados em mais de 25 milhões de casos para encontrar e corrigir vulnerabilidades com alta precisão.
A atuação da plataforma em IA está cada vez mais sólida.
Em maio de 2025, a Snyk lançou sua AI Trust Platform, desenvolvida especificamente para tratar da segurança de código gerado por IA, segurança de fluxos de trabalho baseados em agentes e proteção da cadeia de suprimentos de IA. Trata-se de uma evolução significativa em relação às suas raízes de varredura tradicional.
O Snyk Code oferece um plano Free a US$ 0 para desenvolvedores individuais e pequenas equipes, além de planos pagos para equipes de desenvolvimento maiores.
A Cycode foca diretamente na pergunta que tira o sono dos CISOs: onde exatamente existe código gerado por IA em nossa base de código e alguém realmente o revisou antes do envio para produção? O relatório State of Product Security 2026 da empresa entrevistou 400 CISOs e líderes de AppSec e revelou que 100% das organizações tinham código gerado por IA em produção.
Apenas 19% tinham visibilidade completa sobre onde e como a IA estava sendo usada, deixando 81% sem supervisão total.
A Cycode utiliza um modelo de preços personalizado comercialmente, baseado no número de desenvolvedores ativos e no uso de IA. A empresa não publica preços fixos em sua página oficial.
O Wiz Code é a camada de segurança de aplicações integrada à plataforma Wiz Cloud-Native Application Protection Platform (CNAPP), projetada para conectar vulnerabilidades encontradas no código com sua exposição real em ambientes de nuvem. Seu principal valor está em relacionar os riscos da fase de desenvolvimento ao contexto de execução na nuvem.
O Wiz Code utiliza um modelo de preços sob consulta personalizada, em vez de uma taxa de assinatura pública padrão. O valor depende dos módulos de segurança selecionados, dos requisitos de licenciamento e da escala do ambiente.
Se o seu fluxo de desenvolvimento está inteiramente no GitHub, essa combinação merece consideração, mas é importante compreender que são dois produtos distintos com cobranças separadas.
O GitHub Copilot lida com a codificação assistida por IA, e seu agente de codificação realiza verificações básicas de segurança, como análise com CodeQL, varredura de segredos e revisão de dependências antes de abrir solicitações de pull. No entanto, essa proteção aplica-se apenas ao código gerado pelo agente, não às alterações feitas por desenvolvedores humanos.
O GitHub Advanced Security (GHAS) oferece a cobertura completa de segurança. Desde abril de 2025, ele é dividido em dois produtos: Code Security (US$ 30 por committer ativo/mês) e Secret Protection (US$ 19 por committer ativo/mês), cobrindo varreduras mais profundas, correções automáticas e detecção de segredos em repositórios privados.
A Checkmarx atua no mercado de AppSec empresarial há mais tempo do que a maioria das ferramentas desta lista. Ela se consolida como líder no setor por motivos bem fundamentados.
Em março de 2026, a empresa lançou a família de agentes autônomos de IA Assist, incluindo Developer Assist, Triage Assist e Remediation Assist, que previnem e corrigem vulnerabilidades de segurança de forma autônoma ao longo do ciclo de vida de desenvolvimento. Essa camada se soma à sua cobertura de varredura já abrangente.
O Checkmarx One utiliza preços personalizados fornecidos sob consulta. Os custos variam de acordo com o pacote, os módulos de segurança escolhidos, o modelo de implantação e o número de desenvolvedores cobertos.
O OpenAI Codex Security adota uma abordagem diferenciada: ele constrói primeiro um modelo de ameaças do repositório, mapeando a arquitetura, as fronteiras de confiança, as premissas de autenticação e os fluxos de dados sensíveis antes de executar a análise.
As descobertas são então priorizadas com base nesse contexto, permitindo que as equipes identifiquem o que é realmente crítico em seu sistema, em vez de dependerem de pontuações de gravidade genéricas.
Lançado em 6 de março de 2026 (sob o codinome Aardvark), a ferramenta já contribuiu para a identificação de 14 CVEs por meio de divulgação responsável, incluindo problemas de segurança de memória no GnuTLS, uma falha de bypass de 2FA no GOGS e descobertas em projetos como OpenSSH, libssh, PHP e Chromium.
O OpenAI Codex Security está disponível como uma prévia de pesquisa (research preview) para usuários qualificados do ChatGPT Pro, Business, Enterprise e Edu. Não há um preço público separado para a ferramenta em si. O acesso e os custos dependem do plano do ChatGPT e dos acordos comerciais firmados.
O crescimento do Cursor tem sido expressivo. Desenvolvedores em mais da metade das empresas da Fortune 500 já o utilizam, um marco alcançado cerca de dois anos após o lançamento. De acordo com o estudo de caso publicado pelo Cursor, a Stripe disponibilizou o Cursor para seus mais de 3.000 engenheiros, com mais de 70% de adoção ativa.
O plano Enterprise adiciona o que as equipes de segurança necessitam: controles de privacidade impostos, execução de agentes em sandbox e o sistema de Hooks, que permite injetar lógicas de governança personalizadas diretamente no ciclo do agente.
A Anthropic anunciou o Claude Code Security em 20 de fevereiro de 2026, relatando que a ferramenta identificou vulnerabilidades que passaram despercebidas por décadas em projetos open-source revisados por especialistas. Utilizando o Claude Opus 4.6, o sistema encontrou mais de 500 problemas em bases de código de produção.
Diversas falhas já foram corrigidas, incluindo 22 vulnerabilidades no Firefox (14 de alta gravidade) corrigidas na versão Firefox 148, além de problemas identificados no Ghostscript, OpenSC e CGIF.
Diferente das ferramentas tradicionais de SAST que dependem de correspondência de padrões, o sistema analisa o código de forma holística, rastreando fluxos de dados e compreendendo a interação entre autenticação e regras de negócio para detectar vulnerabilidades profundas e dependentes de contexto.
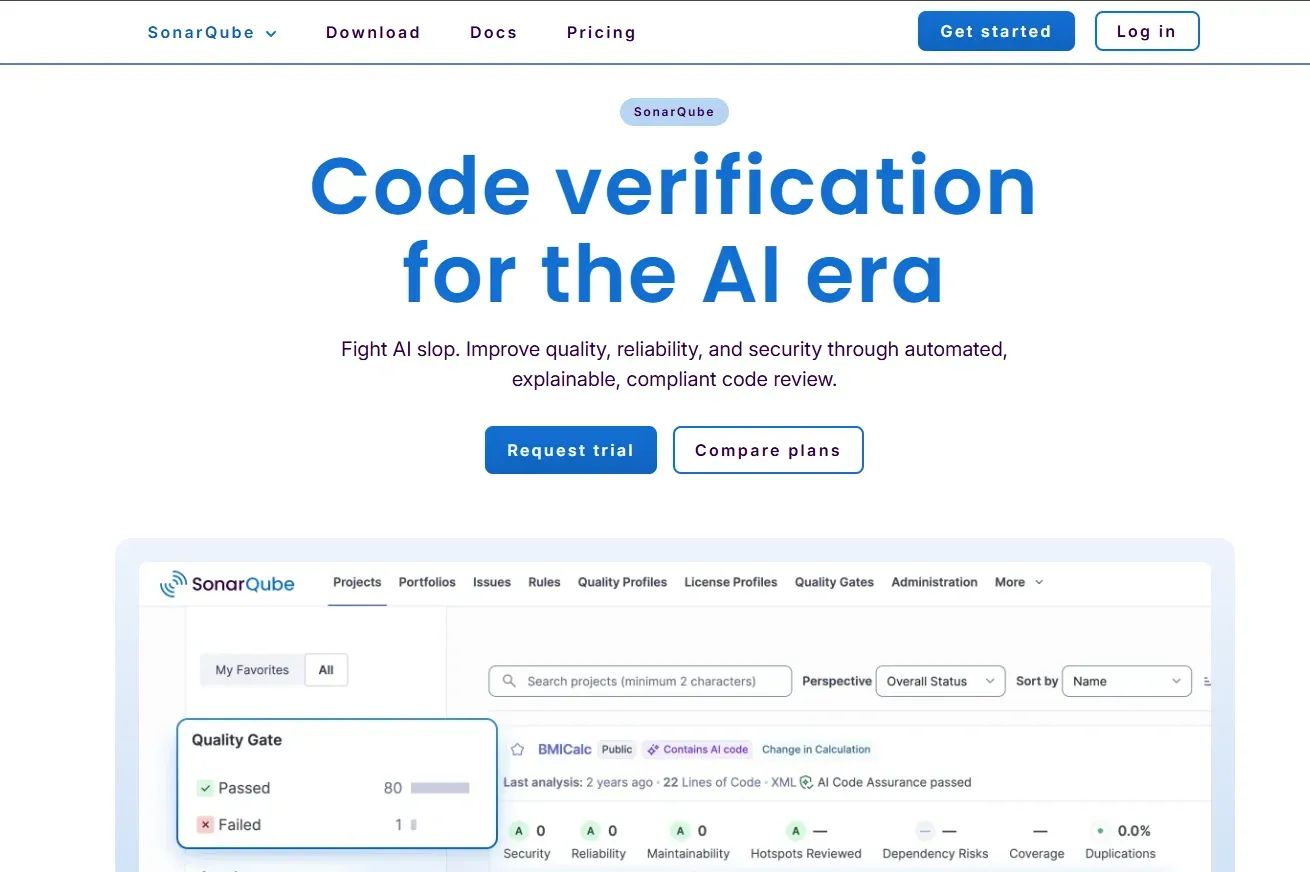
O SonarQube é uma plataforma de análise estática de código que ajuda equipes de desenvolvimento a detectar automaticamente bugs, vulnerabilidades de segurança e problemas de qualidade de código logo no início do processo de desenvolvimento. Ele se integra a IDEs e pipelines de CI/CD para inspecionar continuamente o código em mais de 35 linguagens de programação e aplicar padrões de qualidade por meio de "quality gates" configuráveis.
O SonarQube oferece planos gratuitos e pagos, com preços baseados no tipo de implantação e no volume de código analisado.
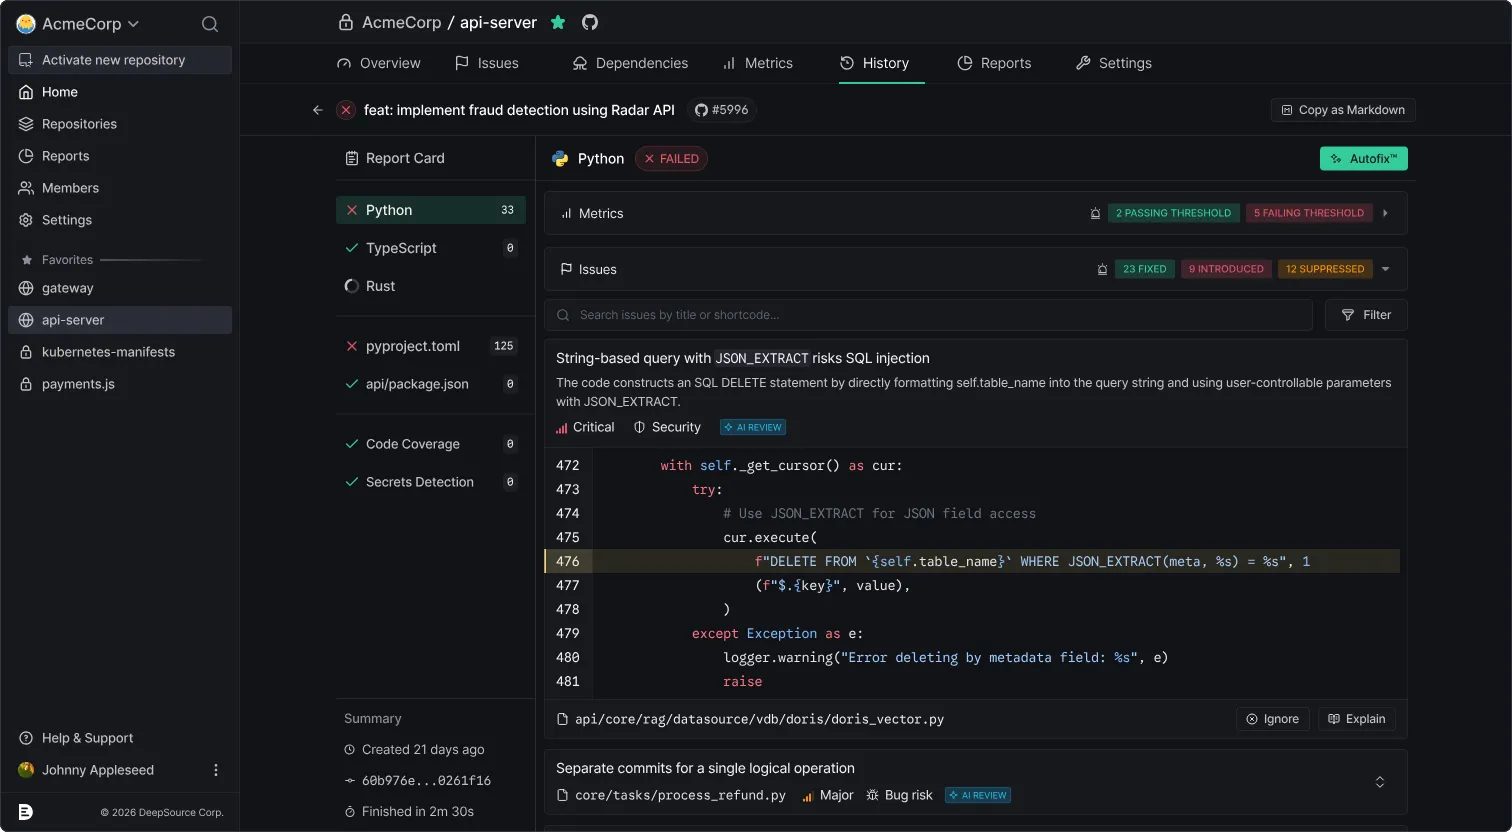
O DeepSource é uma plataforma cloud-native de code review e análise estática que combina análise determinística com code reviews auxiliados por IA e correções automatizadas. Ele ajuda equipes de desenvolvimento a identificar problemas de qualidade de código, vulnerabilidades de segurança, secrets expostos e dependências vulneráveis dentro dos fluxos de trabalho existentes em seus repositórios.
Diferente de ferramentas focadas principalmente na governança de agentes de IA, o DeepSource se concentra em revisar o código e ajudar os desenvolvedores a corrigir problemas antes que eles cheguem à produção.
O DeepSource oferece planos gratuitos e pagos, com preços baseados em colaboradores ativos em vez de apenas no número de licenças de usuário.
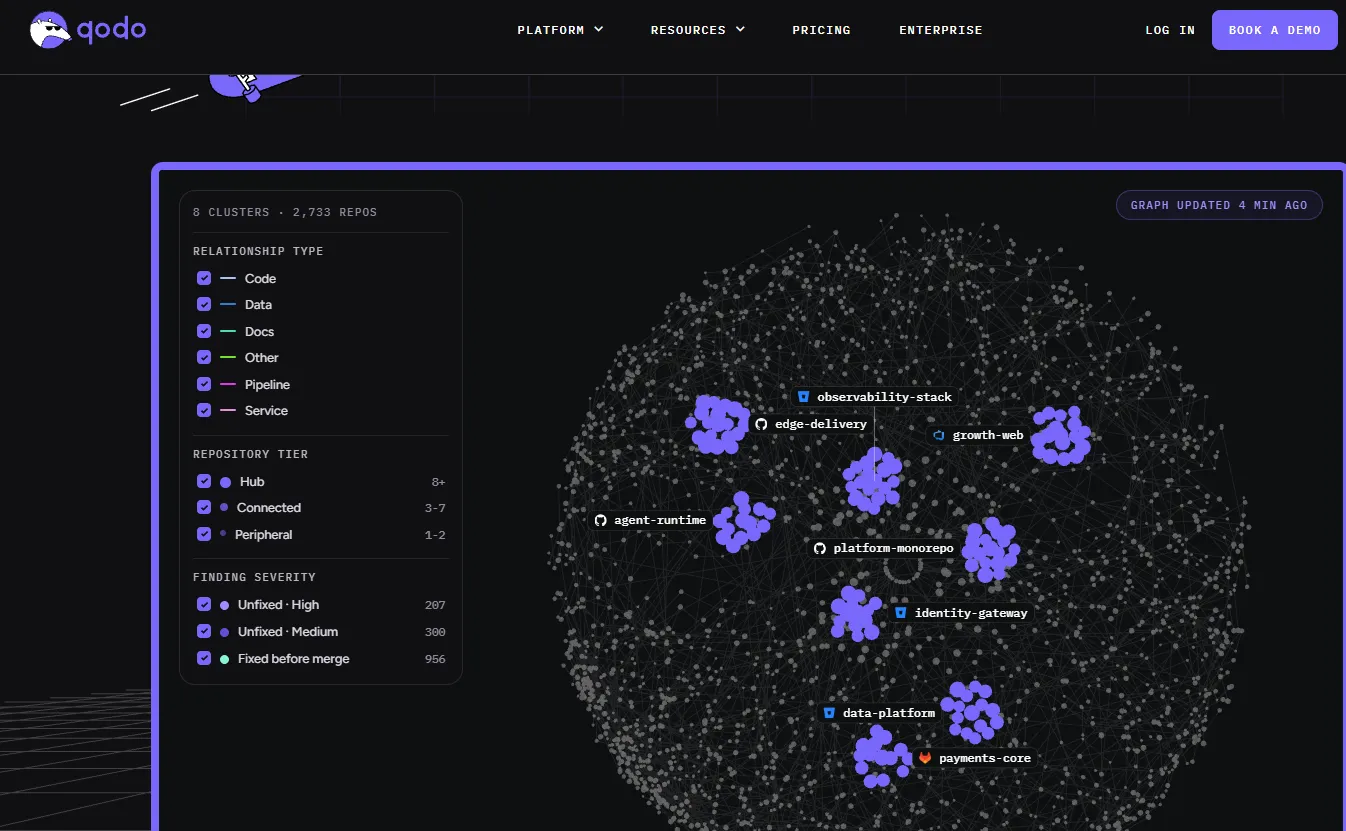
O Qodo é uma plataforma de testes e code review baseada em IA projetada para ajudar equipes de engenharia a melhorar a qualidade do código e manter a consistência em grandes bases de código. Ele combina revisões de pull requests, geração automatizada de testes e regras de programação personalizáveis para identificar problemas potenciais antes do merge do código.
O Qodo oferece um plano Pro Team baseado em créditos a partir de US$ 30 por mês. Os créditos são compartilhados entre a equipe, e os custos dependem da atividade de revisão, em vez de uma taxa fixa por usuário.
As ferramentas de segurança de código com IA aproximam a segurança do local onde o software moderno é realmente construído: dentro dos fluxos de trabalho de desenvolvimento auxiliados por IA. Veja a seguir os seus benefícios:
1. Detecção mais rápida de vulnerabilidades: A análise orientada por IA identifica problemas de segurança logo no início do ciclo de vida de desenvolvimento, muitas vezes enquanto o código ainda está sendo escrito ou revisado, reduzindo o custo de corrigir bugs posteriormente.
2. Melhor gestão dos riscos do código gerado por IA: Elas ajudam a lidar com novos riscos introduzidos por ferramentas de codificação com IA, como dependências alucinadas, padrões inseguros e exposição não intencional de dados.
3. Maior produtividade dos desenvolvedores: Ao se integrarem diretamente a IDEs e pipelines de CI/CD, essas ferramentas reduzem as idas e vindas entre desenvolvedores e equipes de segurança e fornecem sugestões de correção em tempo real.
4. Cobertura de código mais ampla e profunda: Plataformas modernas combinam múltiplas técnicas — SAST, SCA, detecção de secrets e, às vezes, raciocínio por IA — para cobrir código, dependências, infraestrutura e APIs em um único sistema.
5. Redução de ruídos de segurança por meio de priorização mais inteligente: A análise impulsionada por IA ajuda a filtrar alertas de baixo impacto e prioriza vulnerabilidades com base na explorabilidade real e no contexto do sistema.
6. Melhor governança de ferramentas e agentes de IA: Plataformas avançadas também oferecem controle sobre como modelos de IA e agentes de codificação acessam dados, APIs e sistemas internos, reduzindo o risco de vazamentos de dados ou ações inseguras.
7. Conformidade e prontidão para auditorias fortalecidas: Logs centralizados, aplicação de políticas e visibilidade sobre o código gerado por IA ajudam as organizações a atender aos requisitos regulatórios e de segurança com mais facilidade.
Nem toda ferramenta de segurança de código com IA resolve o mesmo problema. Algumas varrem o código-fonte em busca de vulnerabilidades, enquanto outras governam como os modelos de IA, agentes de codificação e ferramentas acessam seus sistemas.
Escolher a solução certa começa identificando onde estão suas maiores lacunas de segurança. Use este checklist para comparar suas opções.
Na prática, você pode precisar de mais de uma camada de proteção. Uma plataforma de governança como a TrueFoundry pode ajudar a controlar as interações com modelos e ferramentas MCP, enquanto ferramentas de segurança de aplicação como Snyk e Checkmarx fazem a varredura de código e dependências em busca de vulnerabilidades.
Ferramentas de segurança focadas em IA, como Claude Code Security, podem adicionar outra camada de análise. Escolha a combinação com base em seu modelo de ameaças, stack de segurança existente e nos controles que você pode verificar em uma prova de conceito.
A estrutura ideal de segurança de código com IA depende de onde os riscos entram no seu fluxo de trabalho de desenvolvimento. Você pode precisar de ferramentas que inspecionem o código gerado, validem correções, protejam dependências ou controlem o que os agentes de codificação com IA podem acessar. Essas capacidades se sobrepõem, mas resolvem problemas diferentes.
Ferramentas de varredura de código identificam vulnerabilidades no código-fonte, incluindo código escrito ou modificado por assistentes de IA. Elas usam técnicas como testes estáticos de segurança de aplicação (SAST), análise de fluxo de dados e raciocínio auxiliado por IA para sinalizar problemas como falhas de injeção, autenticação insegura e validação inadequada de dados de entrada.
Ferramentas como Snyk Code, Checkmarx One e SonarQube podem ajudar a detectar esses problemas durante o desenvolvimento ou nos pipelines de CI/CD. Ao compará-las, verifique as linguagens suportadas, a cobertura de detecção, as taxas de falsos positivos e como as descobertas são priorizadas.
Encontrar uma vulnerabilidade é apenas parte do trabalho. Os desenvolvedores também precisam entender o problema, corrigi-lo e confirmar que a alteração não introduziu outro problema. Algumas ferramentas explicam as descobertas no contexto, recomendam alterações de código ou geram patches diretamente no fluxo de trabalho do desenvolvedor.
Procure suporte para correções em pull requests, retestes automatizados e validação por meio de testes ou novas varreduras. Um patch gerado não é prova de que a vulnerabilidade foi resolvida, portanto os desenvolvedores devem revisar a alteração e verificar o resultado antes de fazer o merge.
Assistentes de codificação com IA podem sugerir pacotes vulneráveis, expor credenciais no código ou introduzir dependências desnecessárias ou não confiáveis. A análise de composição de software (SCA) ajuda a identificar vulnerabilidades conhecidas em pacotes de terceiros, enquanto a varredura de secrets detecta API keys, tokens e senhas expostos.
Ferramentas de segurança da cadeia de suprimentos podem adicionar verificações de proveniência de pacotes, análise de licenças e visibilidade de dependências em repositórios. Plataformas como Snyk e Cycode oferecem recursos nessa área. Verifique se a ferramenta pode analisar repositórios e pipelines de build, identificar vulnerabilidades alcançáveis onde houver suporte e ajudar os desenvolvedores a remediar as descobertas.
Agentes de codificação com IA podem fazer mais do que gerar código. Dependendo de suas permissões, eles podem executar comandos no shell, acessar serviços internos, chamar ferramentas MCP e modificar repositórios. Apenas a varredura de código não consegue controlar essas ações.
Plataformas de governança de IA ajudam a gerenciar quais modelos e ferramentas os agentes podem acessar, aplicar políticas e fornecer visibilidade sobre suas atividades. Por exemplo, o AI Gateway e o MCP Gateway da TrueFoundry governam requisições a modelos e interações com ferramentas MCP roteadas por meio deles. Ambientes de execução de agentes (agent runtimes) podem adicionar controles como sandboxing e etapas de aprovação humana. Ao avaliar essa categoria, verifique os controles de identidade e acesso, aplicação de políticas, auditabilidade e opções de implantação.
A distinção principal: ferramentas de segurança de código ajudam a encontrar e corrigir vulnerabilidades, enquanto ferramentas de governança de IA controlam como modelos e agentes operam. Equipes que usam agentes de codificação com IA em escala podem precisar de ambas.
Esta é a realidade em 2026: a IA não está apenas auxiliando o desenvolvimento. Ela está impulsionando-o. Engenheiros das maiores empresas do mundo entregaram partes significativas de seu fluxo de trabalho para agentes de IA que leem bases de código, executam comandos e enviam código de forma autônoma. Isso não vai desacelerar.
As ferramentas de segurança não acompanharam esse ritmo. A maioria das organizações ainda está tentando proteger código gerado por IA com as mesmas ferramentas de análise estática que usam há uma década. Essas ferramentas nunca foram projetadas para um mundo onde um agente de IA se conecta a um servidor MCP não verificado, inclui uma dependência não revisada e faz o commit de um código que parece correto, mas não é seguro.
As organizações que saírem na frente serão aquelas que combinarem governança e detecção: controlando como as ferramentas de IA acessam modelos, infraestrutura e dados na origem, enquanto também analisam as saídas em busca de vulnerabilidades que inevitavelmente passam despercebidas.
Mude da varredura reativa para a governança proativa com o plano de controle de IA da TrueFoundry para equipes enterprise. Cadastre-se hoje mesmo.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





As últimas notícias, artigos e recursos enviados para sua caixa de entrada

















