november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



Gepubliceerd: november 20, 2026

De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Elke beveiligingsbeoordeling van OpenRouter begint met hetzelfde feit, dus dit artikel ook: bij OpenRouter verlaten prompts, antwoorden en metadata bij elk verzoek uw netwerk, reizen ze naar OpenRouter en reizen ze vervolgens naar de provider die de call afhandelt. Al het andere in dit hoofdstuk (hoe providersleutels worden bewaard, wat de guardrails opvangen, hoe kwetsbaarheden worden afgehandeld, welke certificeringen er bestaan) vloeit voort uit die grenscontrole. Dit is precies waar een AI gateway die u in uw eigen netwerk kunt draaien verschilt van een gateway waarbij dat niet kan.
Dit artikel behandelt het onderdeel beveiliging en compliance van onze TrueFoundry vs OpenRouter-serie: welke data de netwerkgrens verlaat, het beheer van providersleutels en BYOK, versleuteling en netwerkarchitectuur, PII-redactie bij live verzoeken, guardrails (ingebouwd, bring-your-own, derde partijen), bescherming tegen prompt-injection, afhandeling van kwetsbaarheden, certificeringen en welke functies achter een betaalde tier zitten. Het is geschreven voor de security engineer die de beoordeling uitvoert en de sales engineer die de vragen moet beantwoorden. Elke claim is gebaseerd op de openbare documentatie van beide leveranciers.
Er is geen OpenRouter-configuratie waarin prompts binnen uw netwerk blijven, omdat er geen self-hosted modus is. Inhoud doorkruist twee grenzen: van u naar OpenRouter en van OpenRouter naar de provider. Waar u controle over heeft, is waar het naartoe gaat en of het wordt bewaard, niet óf het uw netwerk verlaat. In-region routing (Enterprise, EU of US) beperkt de jurisdictie van ontsleuteling en verwerking; zero-data-retention routing beperkt verzoeken tot eindpunten die geen data bewaren; provider pinning beperkt welk bedrijf de data ontvangt. Twee specifieke punten voor de enterprise-lezer: OpenRouter traint niet op API-data, maar elke bovenliggende provider kan verschillende voorwaarden hanteren voor API- versus consumentengebruik. De tweede hop erft dus een beleid dat u per provider moet controleren. Bovendien geldt ZDR niet voor plugins en tools zoals web-search, die beheerd kunnen worden door derde partijen met hun eigen bewaartermijnen. Voor een vereiste dat luidt "er verlaat geen promptdata de netwerkgrens", is deze regel categorisch.
Het antwoord van TrueFoundry hangt af van de implementatiemodus, en we lichten dit per modus toe. In beheerde SaaS reizen prompts, antwoorden en metadata via de infrastructuur van TrueFoundry, wat wordt beperkt door regioselectie, trace-opslag in uw eigen bucket en logging-off-configuraties. In de hybride modus draait het gateway-plane in uw VPC, waardoor prompt- en antwoordverkeer binnen blijft; configuratie komt naar beneden en logs en metrieken gaan omhoog naar ons control plane. In de volledig self-hosted modus verlaat niets in het verzoekpad uw netwerk, behalve e-mailadressen van gebruikers en aantallen verzoeken naar onze licentieserver (beveiliging en compliance).
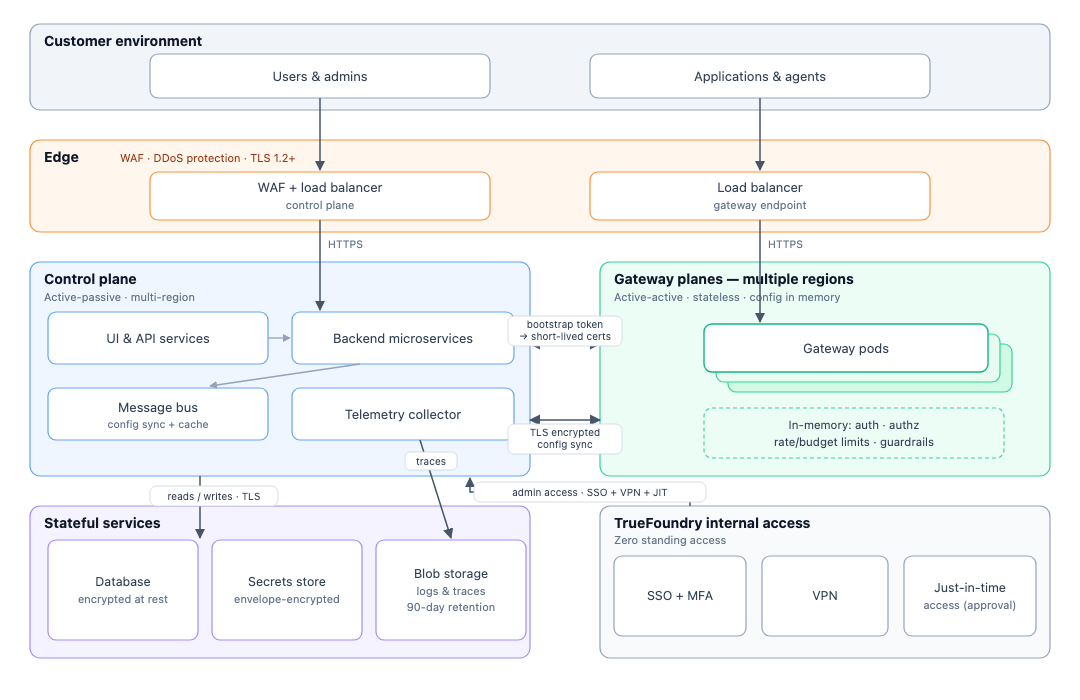
Er geldt één voorbehoud bij elke claim over afscherming die we maken: de ingebouwde PII/PHI-guardrail wordt aangedreven door Azure AI Language en draait op door TrueFoundry beheerde infrastructuur. Een self-hosted klant die deze inschakelt, stuurt de inhoud van het verzoek dus over de grens die hij heeft opgebouwd. De alternatieven zonder datagegevensstroom naar buiten zijn een door de leverancier gehoste guardrail met uw eigen sleutels of een aangepaste self-hosted guardrail (PII-guardrail). Hoe prompts worden opgeslagen en wie ze kan zien als ze eenmaal binnen zijn, is een vraag over tenancy die wordt behandeld in ons artikel over OpenRouter privacy.
Met OpenRouter BYOK kunt u uw eigen providergegevens opgeven, zodat het gebruik op uw provideraccount terechtkomt met uw eigen limieten en onderhandelde voorwaarden. OpenRouter geeft aan dat de sleutels veilig worden versleuteld; ze worden beheerd in de BYOK-instellingen van de werkruimte. Elke sleutel ondersteunt model-, API-sleutel- en lidfilters die vóór de routing worden geëvalueerd, en de sleutelvolgorde is expliciet (prioritaire sleutels vóór de eindpunten van OpenRouter, fallback-sleutels erachter). De kosten zijn een percentage van wat hetzelfde model en dezelfde provider op OpenRouter zouden kosten, boven een van het abonnement afhankelijke vergoeding.
De beveiligingsbevinding zit in het fallback-gedrag, dat twee lagen kent. Standaard geldt dat als een BYOK-sleutel een snelheidslimiet bereikt of faalt, OpenRouter terugvalt op gedeelde OpenRouter-capaciteit, afgerekend via uw credits. Het instellen van "Never use shared capacity on this provider", of de schakelaar "Always use this key" per sleutel, voorkomt alleen voor die provider de fallback naar de eigen sleutel van OpenRouter. De ondersteuningsdocumentatie van OpenRouter vermeldt expliciet dat dit de fallback naar een *andere* provider niet voorkomt: als een Anthropic BYOK-sleutel faalt, zal OpenRouter de eigen Anthropic-sleutel niet gebruiken, maar kan het verzoek worden afgehandeld via Google Vertex op OpenRouter-credits. Het voorkomen van fallback over verschillende providers vereist routingbeperkingen op verzoekniveau, niet in de BYOK-instellingen. Het praktische gevolg: een team dat BYOK heeft ingevoerd om de verwerking op een gecontracteerd, op compliance beoordeeld provideraccount te houden, kan bij een sleutelfout het verkeer via een heel andere provider laten verlopen op een sleutelfout, tenzij dit op elke aanroep-locatie wordt beperkt. Niet gedocumenteerd: waar sleutels worden opgeslagen, het versleutelingsschema, of KMS of door de klant beheerde sleutels worden ondersteund, en hoe rotatie wordt afgehandeld.
TrueFoundry bewaart providersleutels op één van drie manieren: versleuteld in rust in de database van het control plane; gerefereerd vanuit uw eigen secret manager (AWS SSM en Secrets Manager, GCP Secret Manager, Azure Key Vault, HashiCorp Vault) met een uurlijkse automatische synchronisatie zodat externe rotaties doorwerken; of gemonteerd als Kubernetes secrets. De secret manager-methode werkt voor model-, MCP- en guardrail-integraties. In de volledig self-hosted modus verlaten sleutels uw infrastructuur nooit (secret managers in AI Gateway). Er is geen fallback naar een sleutel van de leverancier omdat er geen sleutel van de leverancier is; de enige sleutels zijn van u. Inheemse KMS-envelope-versleuteling of BYOK voor de database van het control plane is niet gedocumenteerd, wat we opmerken in plaats van claimen.
Over het netwerk gebruiken beide producten TLS: TrueFoundry documenteert TLS 1.2+ in transit en AES-256 in rust op beheerde infrastructuur; OpenRouter documenteert TLS op de openbare API. Geen van beide documenteert mTLS. OpenRouter documenteert geen private networking, IP-allowlisting, VPC peering of PrivateLink, wat voortvloeit uit het gehoste karakter; de netwerkopties van TrueFoundry zijn de implementatiemodi zelf, en in een self-hosted cluster kunt u een service mesh toevoegen, wat een keuze is voor uw eigen netwerkarchitectuur en niet van het product zelf.
Beide producten anonimiseren PII bij het live verzoek, voordat de provider het ziet. Dat is de vraag die in dit hoofdstuk wordt gesteld (maskering bij het loggen is een governance-vraagstuk en hoort thuis in een ander artikel).
De Sensitive Info-guardrail van OpenRouter detecteert en anonimiseert of blokkeert PII in API-verzoeken met behulp van ingebouwde voorinstellingen (e-mail, telefoon, BSN/SSN, creditcard, IP-adres, persoonsnaam, adres), elk ingesteld op blokkeren of anonimiseren, plus detectie op basis van NLP; aangepaste inhoudsfilters voegen uw eigen regex-patronen toe. Wanneer meerdere guardrails van toepassing zijn, worden Sensitive Info-filters samengevoegd over lagen heen. Als de ene blokkeert terwijl de andere anonimiseert, wint blokkeren. De ingebouwde set omvat budgethandhaving, ZDR, model- en providerbeperkingen, bescherming tegen prompt-injection, detectie van gevoelige informatie en aangepaste regex. Dit is goed gespecificeerd en draait in-path met lage overhead. Uitbreidbaarheid is de zwakke kant: bring-your-own betekent alleen aangepaste regex-patronen, zonder mogelijkheid om eigen code van de klant uit te voeren, geen beleidstaal zoals Cedar of OPA, en geen mechanisme om een externe service in het verzoekpad aan te roepen. Dit vloeit voort uit het feit dat een gehoste router geen uitvoeringsomgeving heeft voor code van de klant. Guardrails van derde partijen worden niet genoemd in de guardrails-handleiding; Google Model Armor en Lakera Guard zijn genoemd als beta-integraties die op verzoek beschikbaar zijn, maar dat is niet bevestigd in de officiële documentatie.
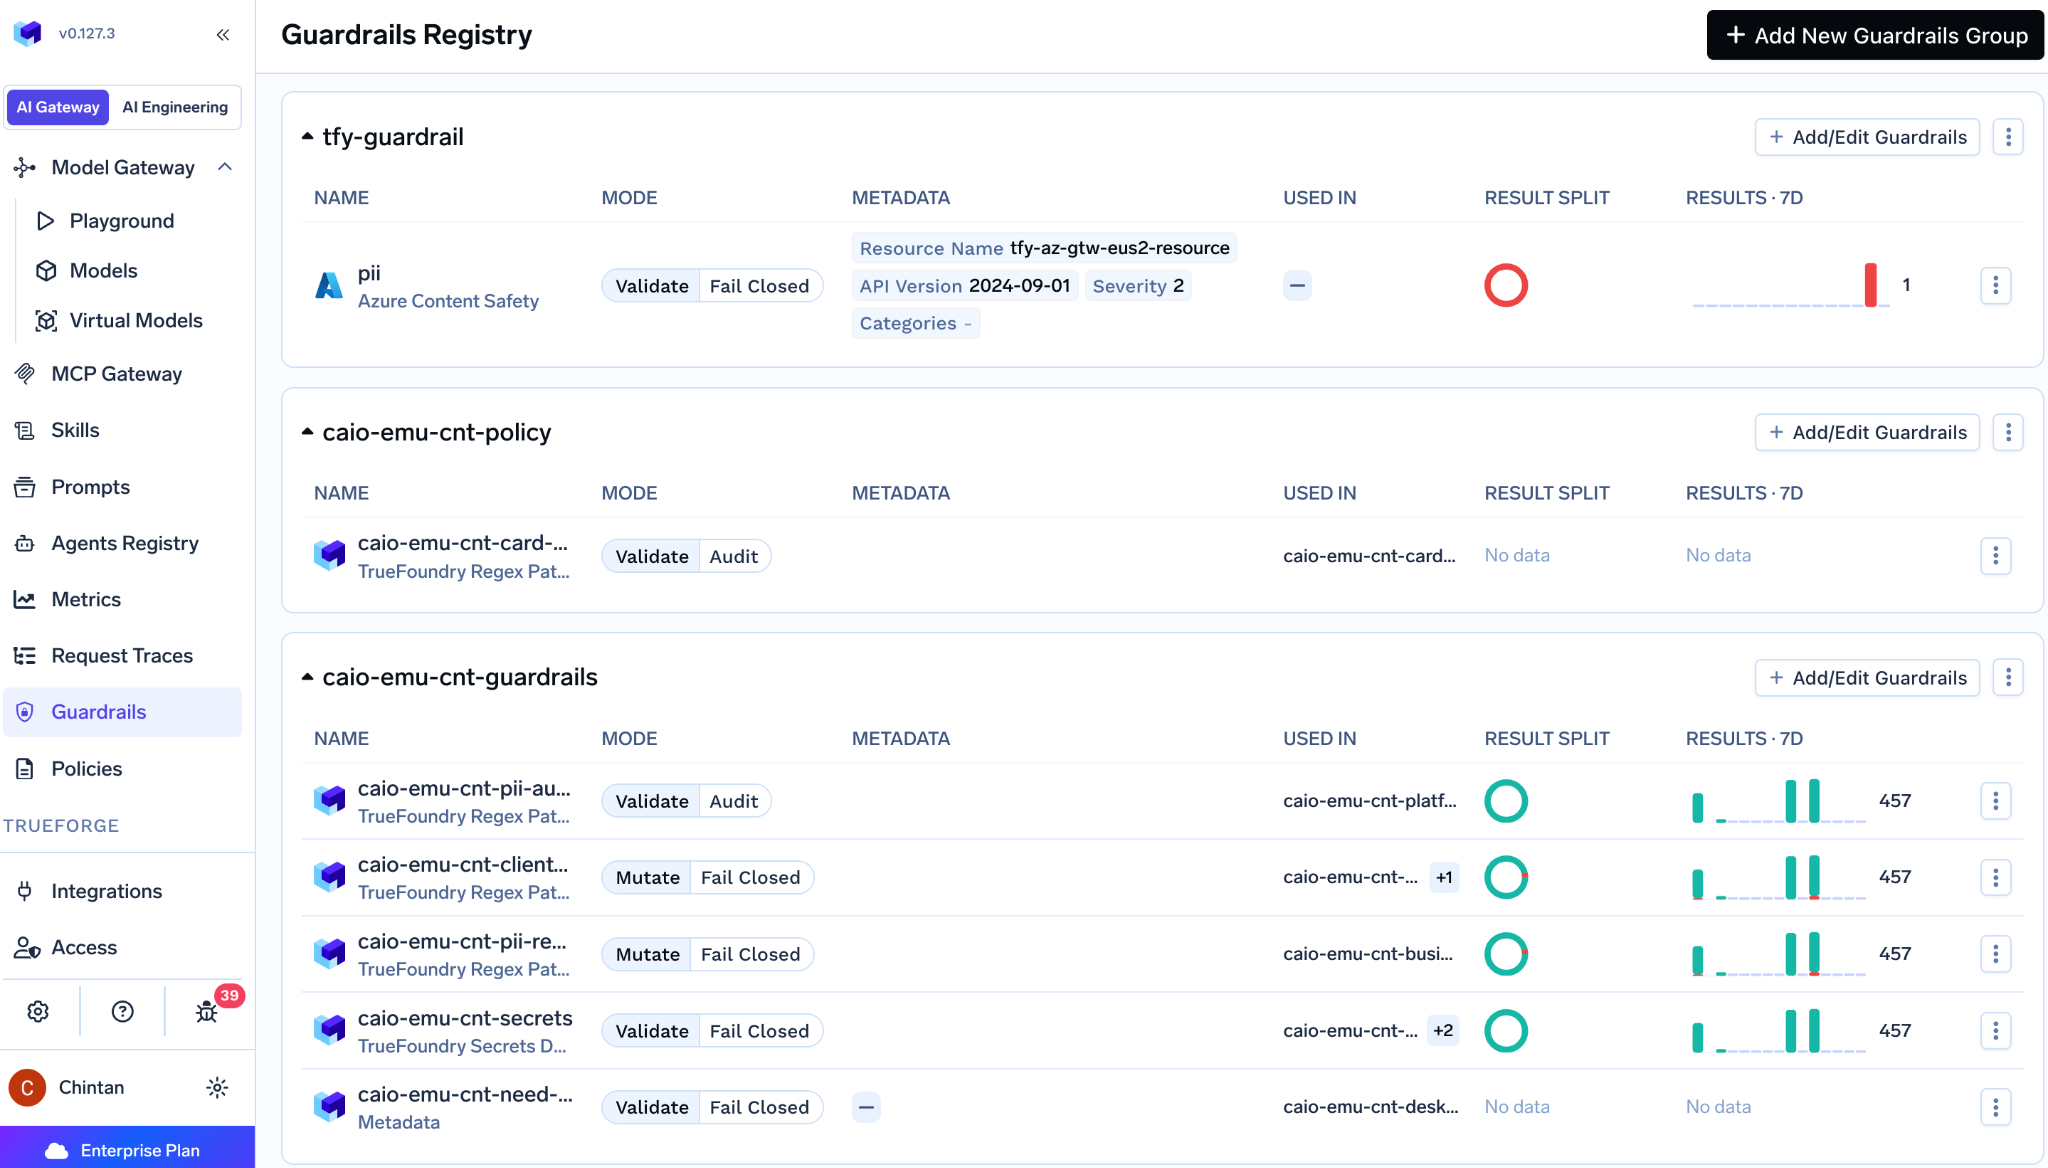
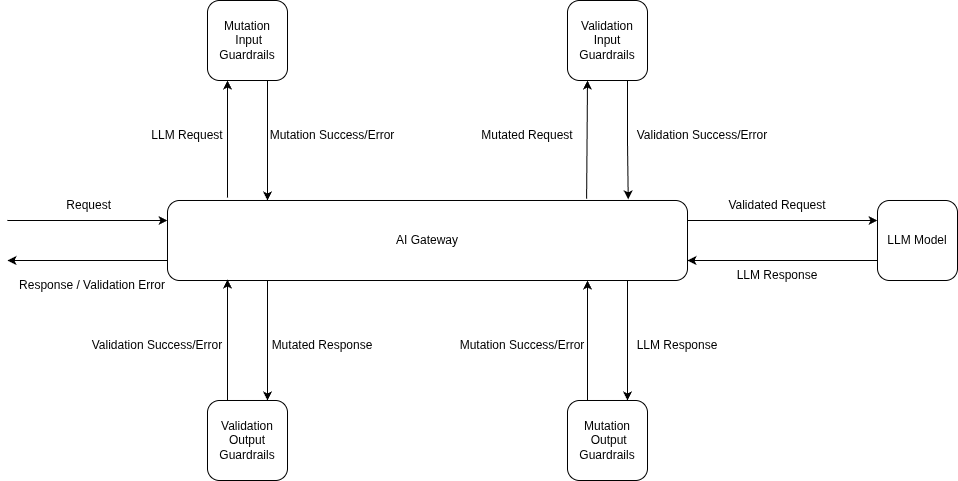
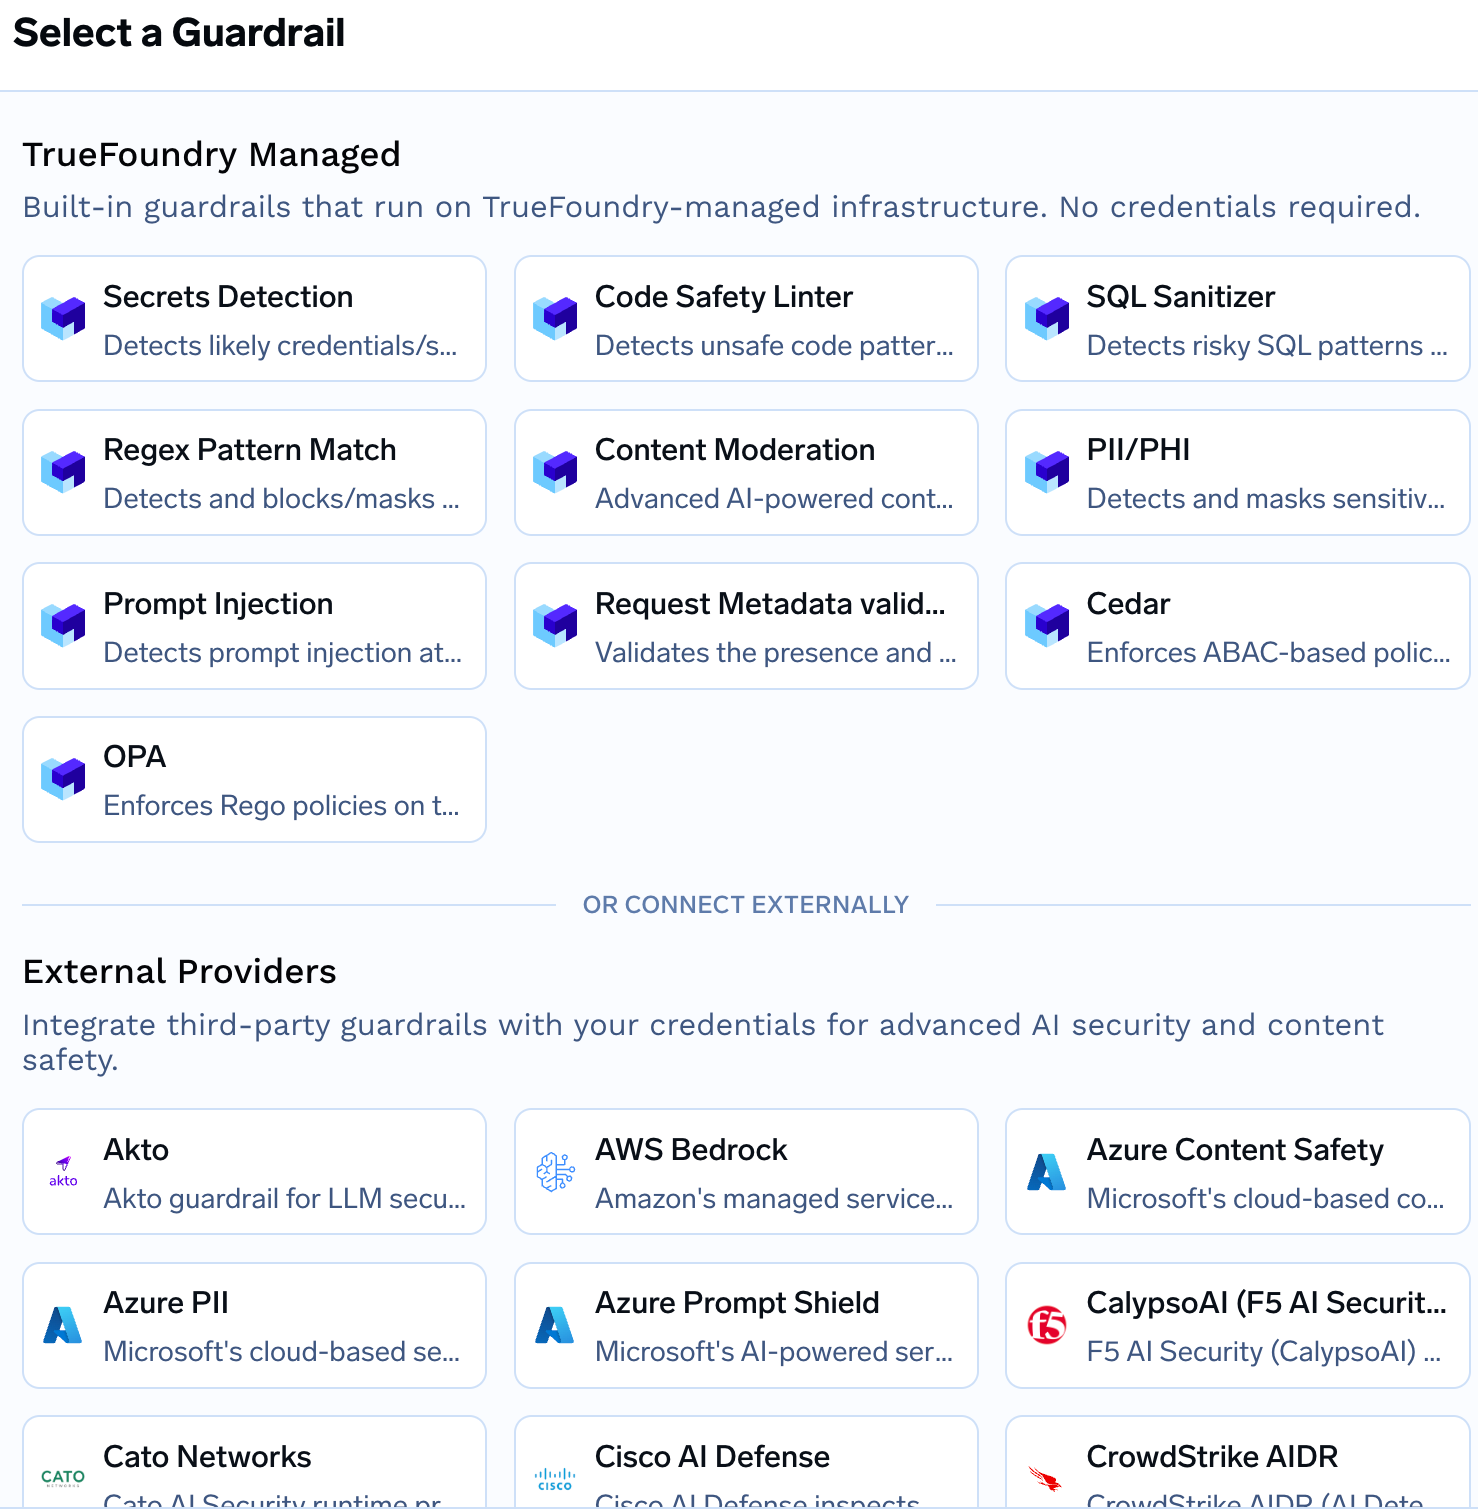
De PII/PHI-guardrail van TrueFoundry draait op de LLM-invoer-hook in mutate-modus (gedetecteerde entiteiten worden geanonimiseerd en het verzoek gaat door), is contextbewust met configureerbare entiteitscategorieën en draait ook op LLM-uitvoer en op MCP pre- en post-tool hooks; guardrails voor het detecteren van geheimen en regex-patronen zijn eveneens op verzoektijd te gebruiken in mutate-modus (PII-guardrail). LLM-guardrails op TrueFoundry dekken alle drie de categorieën. Ingebouwd, beheerd zonder configuratie: PII/PHI, inhoudsmoderatie, prompt-injection, detectie van geheimen, regex, SQL-sanitizer, code-safety linter, metadata-validatie. Bring-your-own: aangepaste guardrails die u zelf host, plus Cedar- en OPA-beleidstaal-hooks. Derde partijen, ongeveer vijftien gedocumenteerd: AWS Bedrock, Azure PII, Content Safety en Prompt Shield, Google Model Armor, NeMo, Guardrails AI, Enkrypt, Lasso, Pillar, F5/CalypsoAI, Noma, CoreWeave Weave en anderen (guardrails overzicht, TrueFoundry guardrails). Guardrails worden gekoppeld via beleidsregels op vier hooks, waaronder MCP tool pre- en post-hooks. Guardrails op tool-calls zijn een onderscheidende factor die weinig gateways in welke categorie dan ook bieden; ons artikel over enterprise AI-beveiliging met een MCP gateway gaat dieper in op die laag. Dit alles wordt uitgevoerd op een stateless gateway-plane met een extra latentie van ongeveer 3–4 ms en meer dan 350 verzoeken per seconde per vCPU over meer dan 2.500 LLM's, met de eerlijke kanttekening dat een beheerde guardrail die aan een route is gekoppeld zijn eigen netwerk-hop toevoegt.
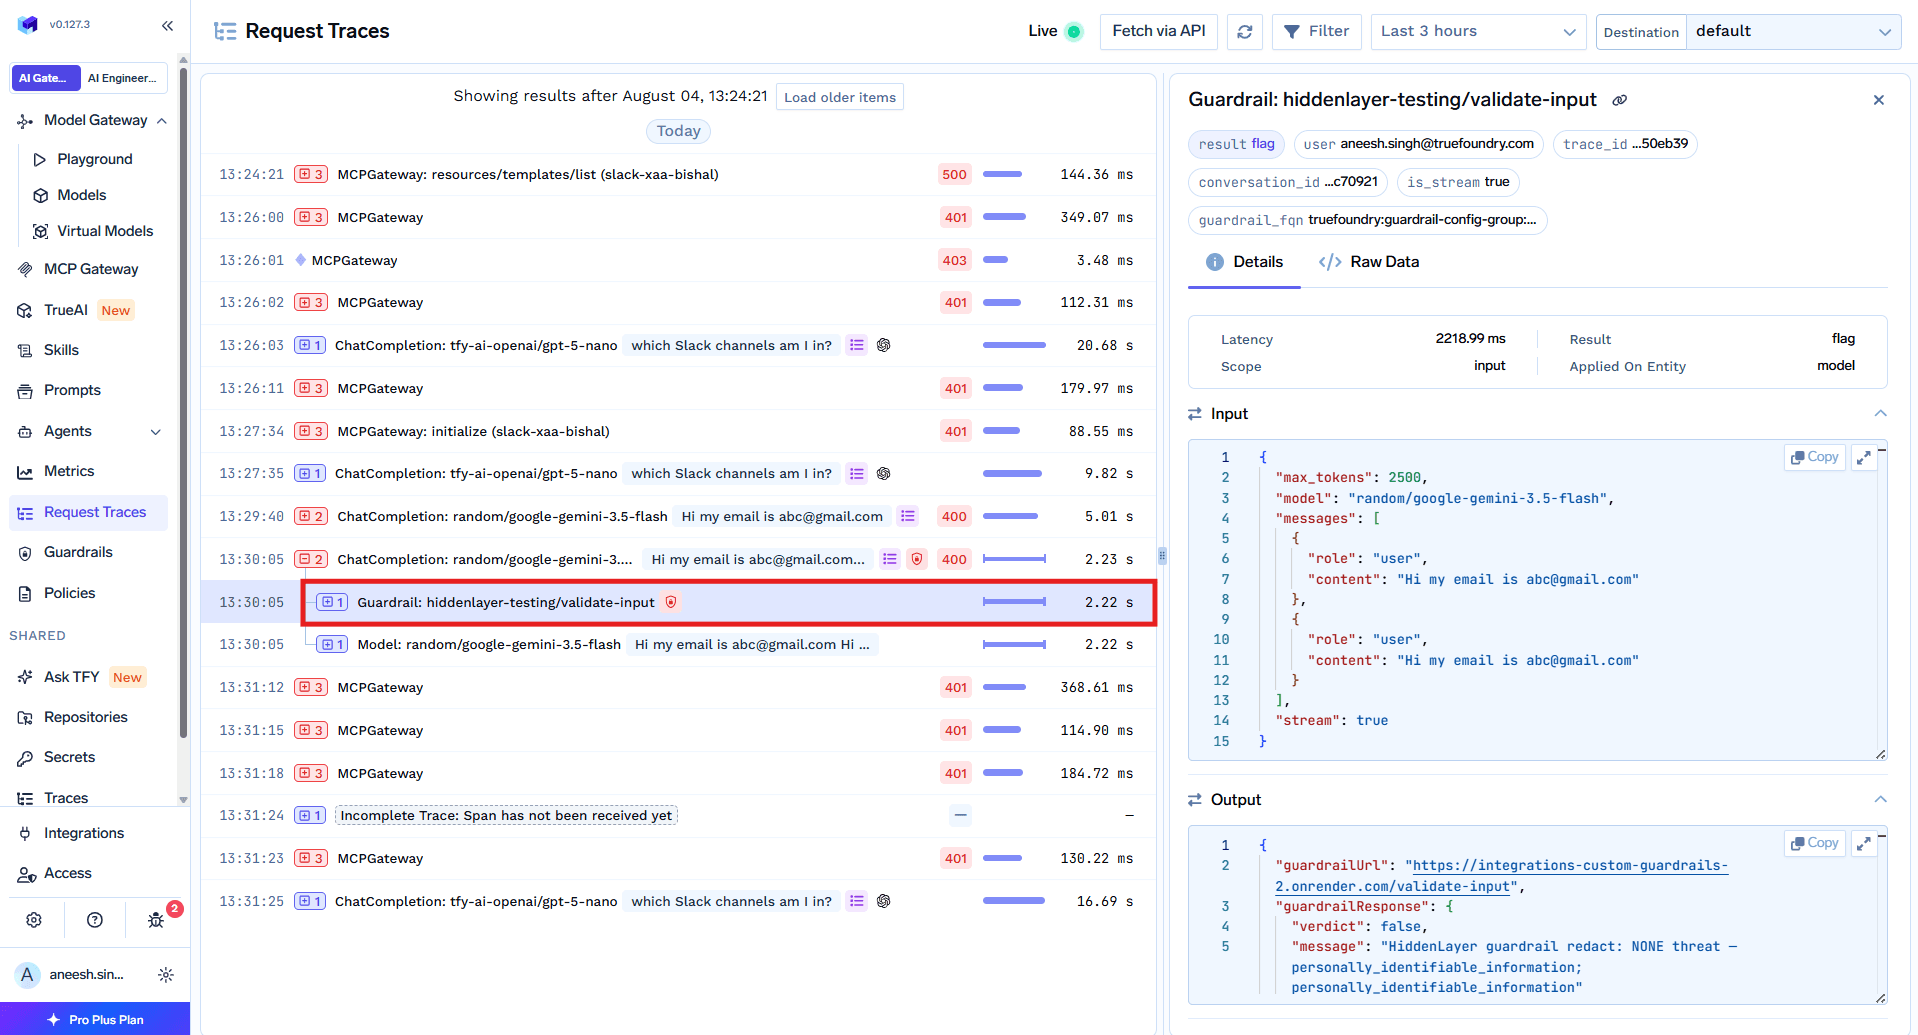
De injectie- en jailbreak-detectie van OpenRouter is gebaseerd op regex: meer dan 30 patronen afgeleid van de OWASP LLM Prompt Injection Prevention Cheat Sheet en andere bronnen, met expliciete tegenmaatregelen voor typoglycemie, op versleuteling gebaseerde en met spaties gescheiden omzeilingen. De detectie is deterministisch, de overhead wordt beschreven als verwaarloosbaar, het draait voordat het verzoek naar de provider wordt gestuurd (geblokkeerd verkeer verlaat OpenRouter dus nooit) en het is de enige guardrail met een observe-only modus. De afweging is die welke elk regex-filter met zich meebrengt: het vangt bekende patronen op in plaats van nieuwe varianten.
TrueFoundry levert een toegewijde ingebouwde Prompt Injection-guardrail (detecteren-en-blokkeren bij invoer), plus opties van derden die gericht zijn op dezelfde dreiging: Azure Prompt Shield, Google Model Armor, Lasso en Pillar (prompt injection guardrail). Over de doeltreffendheid zeggen we hetzelfde over beide producten: het is door de leverancier opgegeven totdat u het test. Een kleine set bekende injectie-payloads die tijdens een evaluatie op elk filter worden afgevuurd, is meer waard dan de claim van welke leverancier dan ook, en we laten ons liever meten dan op ons woord geloven.
TrueFoundry documenteert verantwoorde bekendmaking via [email protected], meer dan 30 geautomatiseerde beveiligingstools die per code-wijziging draaien, interne en externe penetratietests en beveiligingscode-reviews. Het patchbeleid is het gedeelte dat geciteerd kan worden voor gereguleerde kopers: een Stable-releasekanaal met één aangewezen release per kwartaal, gehandhaafd gedurende zes maanden, waarbij P0/P1-bugs en Critical/High CVE's op aanvraag worden gepatcht op uw Stable-versie, naast een Rolling-kanaal voor de nieuwste updates (control plane upgrade). Omdat het closed-source is, is er geen openbaar CVE-spoor om te auditeren, wat aan twee kanten snijdt en dat vermelden we ook.
OpenRouter publiceert geen bekendmakingsproces, beveiligingscontact, patchfrequentie of CVE-historie in de documentatie. Voor een gehoste closed-source dienst is er evenmin een openbaar CVE-spoor; een bekendmakingsproces en contactadres bevinden zich mogelijk achter de Trust Portal, maar een koper kan dat niet bevestigen uit de openbare gegevens.
TrueFoundry documenteert SOC 2 Type II (rapport onder NDA via trust.truefoundry.com), GDPR en HIPAA. ISO 27001 en FedRAMP worden niet geclaimd. Eén opmerking over de reikwijdte die onze documentatie zelf maakt, en die elke self-hosted koper twee keer zou moeten lezen: de certificeringen zijn van toepassing op de beheerde infrastructuur van TrueFoundry. De compliance van een self-hosted implementatie is de verantwoordelijkheid van de klant, zoals dat geldt voor alle software die u zelf draait (beveiliging en compliance, LLM info). Voor een team dat zoekt naar een HIPAA-compliant LLM gateway, is de juiste interpretatie dat de beheerde dienst de documentatie draagt en dat een self-hosted implementatie uw eigen HIPAA-programma erft.
OpenRouter biedt exclusief aan Enterprise-klanten een wederzijds ondertekende, afdwingbare DPA via de Trust Portal op trust.openrouter.ai; self-serve klanten kunnen toegang tot de portal aanvragen om deze ter informatie in te zien. Goedkeuring duurt één tot twee werkdagen, wordt afgehandeld door een apart team en kan niet worden versneld. De DPA dekt de ZDR-configuratie. Over OpenRouter SOC 2: het wordt niet vermeld in de openbare documentatie van OpenRouter. Externe bronnen beweren het, en het bestaan van een Trust Portal suggereert dat er auditdocumenten aanwezig zijn, maar een koper moet het rapport opvragen in plaats van het aan te nemen. OpenRouter HIPAA, ISO 27001 en FedRAMP worden in geen enkele officiële bron geclaimd. De GDPR-dekking van OpenRouter verloopt dus via de Enterprise DPA en nergens anders. Om te zien hoe certificeringen veranderen in bewijsmateriaal dat een auditor accepteert, zie onze uitleg over AI compliance.
Het afschermingspatroon van OpenRouter verdient kudo's omdat het het omgekeerde is van het gebruikelijke patroon. Gratis op elk niveau: guardrails in hun geheel, waaronder budgethandhaving, ZDR, model- en provider-allowlists, bescherming tegen prompt-injection, PII-detectie en -redactie. Beperkt tot Enterprise: SSO en SCIM, in-region routing, de ondertekende DPA en de hogere BYOK-vergoeding. Wat geld kost is niet de mogelijkheid om verkeer te beschermen, maar de mogelijkheid om dit contractueel te bewijzen en te koppelen aan een identiteitsprovider. Voor een zelfstandige ontwikkelaar is dat bijna ideaal.
TrueFoundry is door en door een commercieel product, dus er is geen gratis open-source verhaal dat uit elkaar valt. De lijst met beperkingen is: voorwaardelijke datarouting-bestemmingen en het multi-tenant self-hosted control plane bij Enterprise, plus de inherent betaalde self-hosted en air-gapped modi. SSO en SOC 2 beginnen onder Enterprise op onze prijzenpagina. We wijzen onze eigen redacteuren erop dat de exacte indeling van SSO, SCIM, toegang tot het SOC 2-rapport en guardrails per tier gecontroleerd moet worden op de live pagina voordat een claim over "beperkt tot tier X" wordt geciteerd (TrueFoundry pricing).
De functionaliteiten van TrueFoundry zijn afkomstig uit onze documentatie; de functionaliteiten van OpenRouter weerspiegelen de publiek gedocumenteerde functionaliteit op het moment van schrijven.
Onze gids over AI security platforms and gateways behandelt het bredere landschap als geen van deze twee het definitieve antwoord biedt.
OpenRouter security is een eerlijke deal voor een developer: elke guardrail is gratis, er wordt standaard niets opgeslagen, en de prijs daarvoor is accepteren dat data altijd vertrekt, dat BYOK om je provider heen kan routen, en dat bewijs en identiteitsintegratie extra kosten. Die van TrueFoundry heeft de vorm die een securityteam verwagcht van infrastructuur: containment met twee bekendgemaakte uitzonderingen, keys in je eigen secret manager, guardrails die je kunt uitbreiden met code en kunt koppelen aan tool calls, een driemaandelijks patchkanaal met on-demand CVE-fixes, en first-party attestations afgestemd op wat wij hosten. Op de boundary-rij, de guardrail-extensibility-rij en de certifications-rij wijst de vergelijking in dezelfde richting, en de PII-guardrail-caveat is de ene TrueFoundry-claim die altijd zijn voetnoot moet dragen.
Om guardrails, door secret manager ondersteunde keys en de hybride boundary samen geconfigureerd te zien, verken de TrueFoundry AI Gateway, of boek een demo als er al een security review op de agenda staat.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox