



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Een sandbox kan code-, bestand- en shell-uitvoering isoleren zonder de volledige runtime van de agent te worden. Die keuze verandert de kosten, credential-blootstelling, lifecycle en recovery-semantiek.
Een agent moet mogelijk code uitvoeren, bestanden bewerken, een repository inspecteren of shell-commando's uitvoeren. Die operaties mogen geen onbeperkte procesgrens delen met de orchestratieserver of de productie-infrastructuur van de organisatie. Een sandbox creëert een beperkte uitvoeringsomgeving voor dat werk.
Maar "ge-sandboxed agent" is een onnauwkeurige term. Het kan betekenen dat de gehele agent-loop binnen een geïsoleerde machine draait, inclusief model-clients, tool-credentials en status. Of het kan betekenen dat de agent-loop in een beheerde runtime blijft en alleen voor uitvoering-intensieve taken een geïsoleerde omgeving aanroept. TrueForge kiest voor het tweede ontwerp: sandbox als een tool.
Dit onderscheid verandert wat geïsoleerd is, wanneer compute bestaat, waar secrets zich bevinden en wat een storing overleeft. Het voorkomt ook dat een sandbox een magisch veiligheidslabel wordt. De grens beschermt alleen de operaties en het verkeer dat daadwerkelijk daarachter is geplaatst.
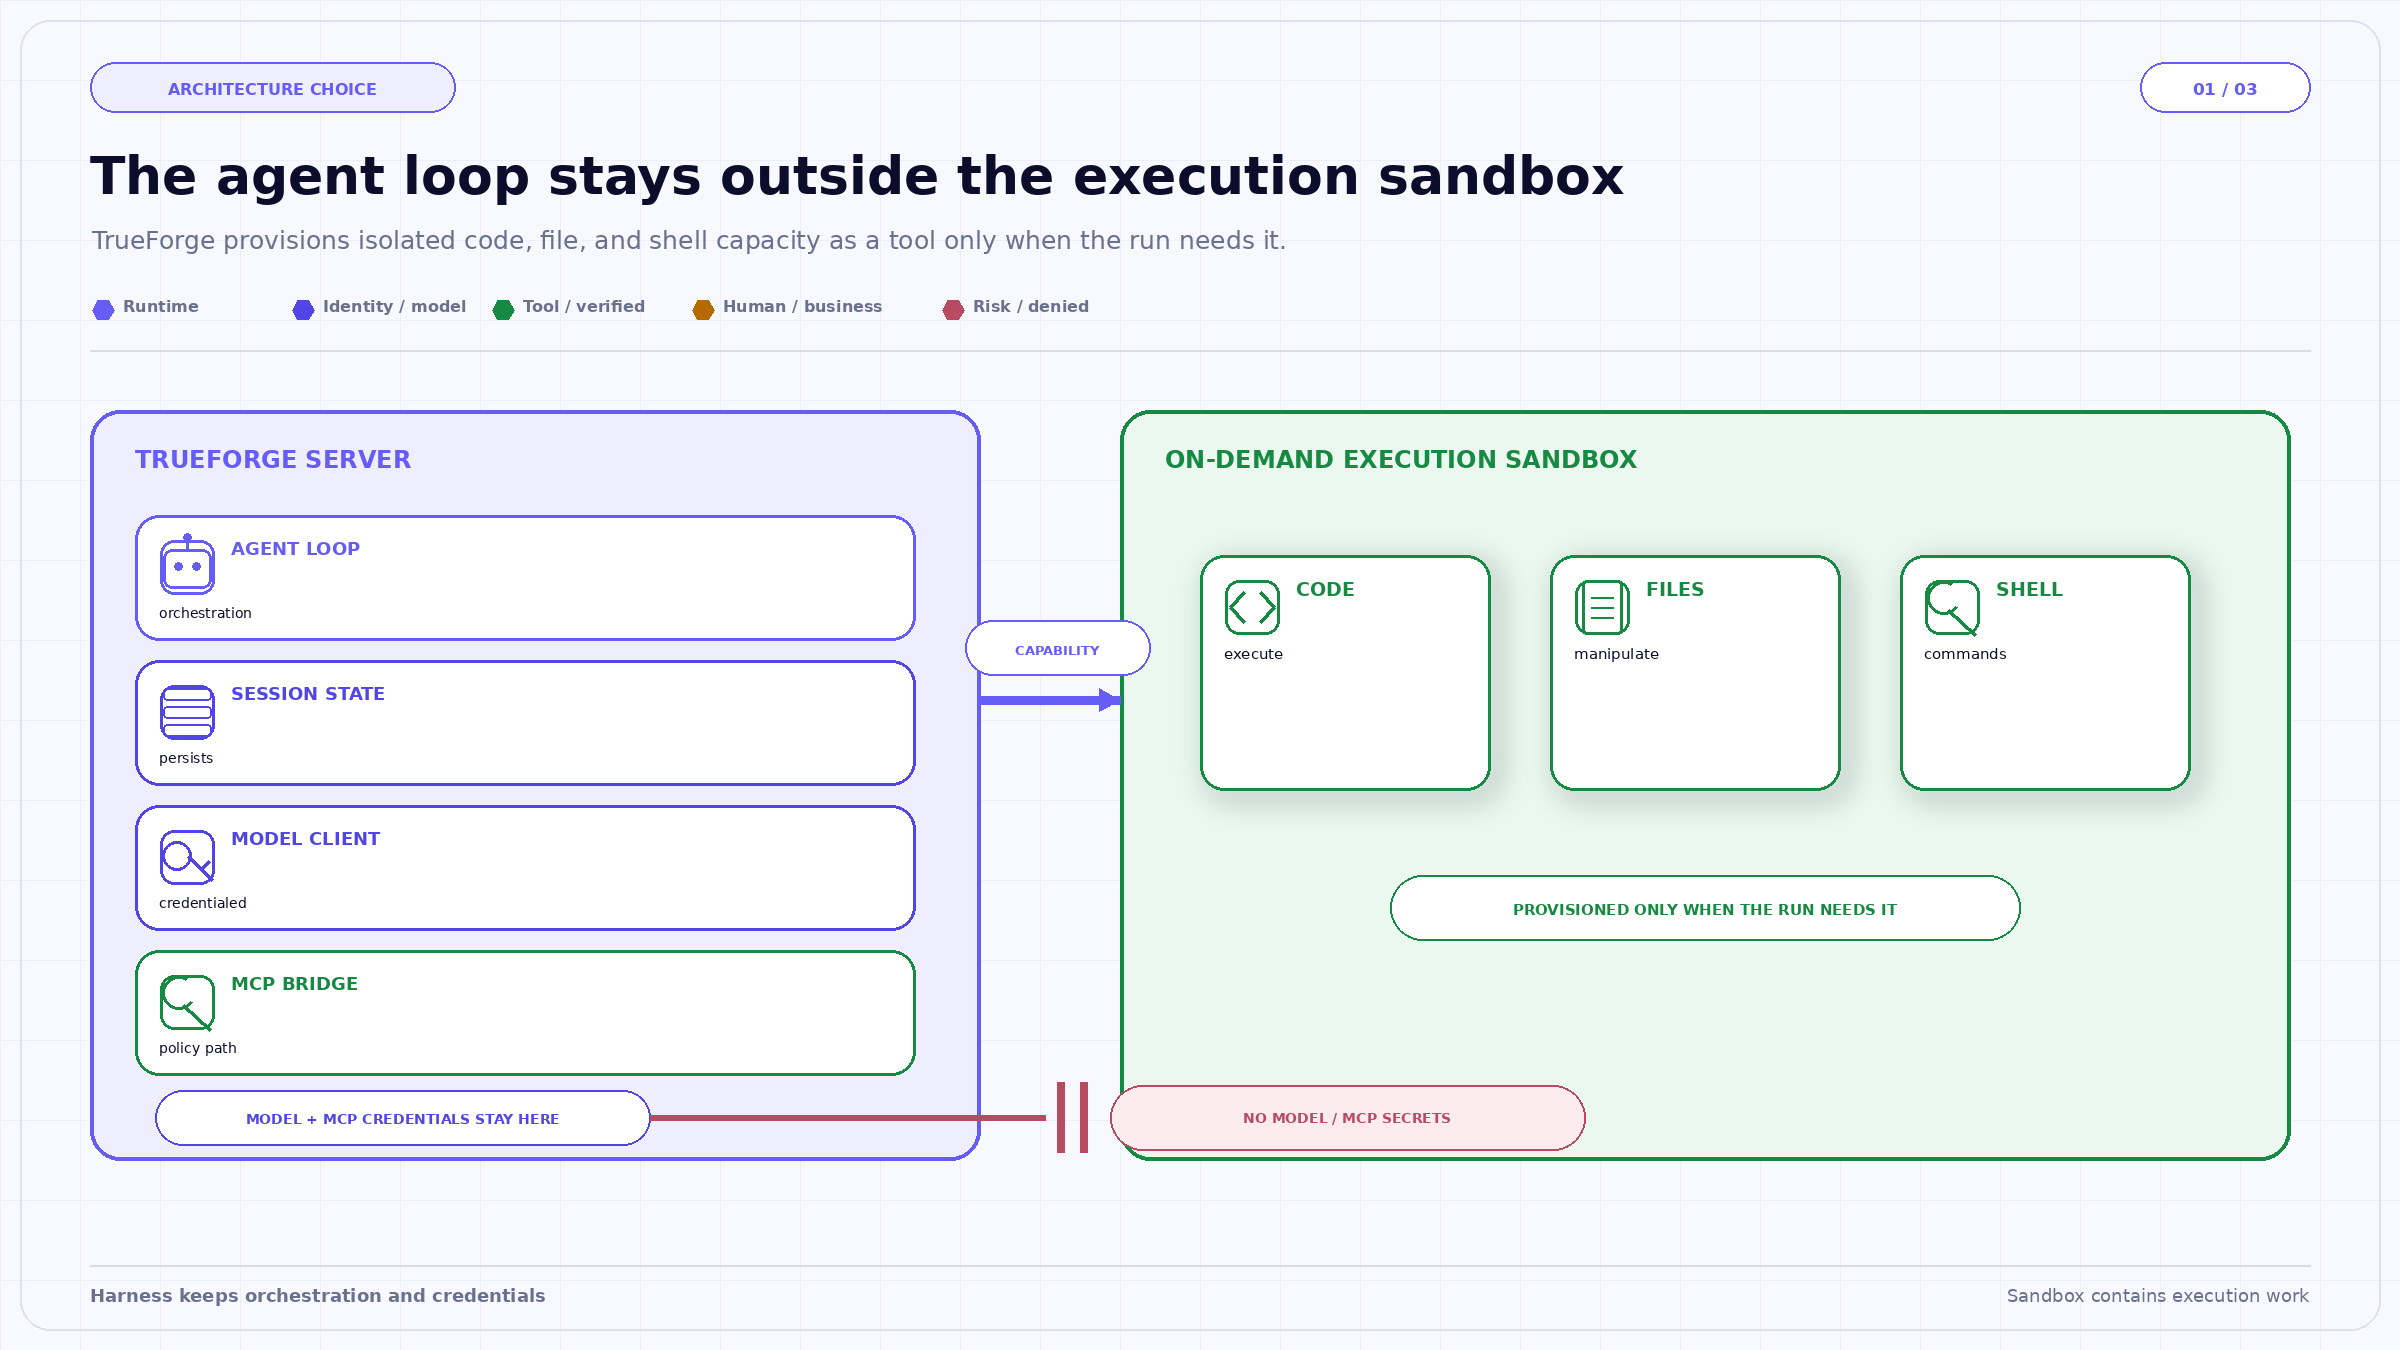
De architectuur houdt de secret-dragende model- en MCP-clients aan de harness-zijde, terwijl code- en shell-werk een afzonderlijke uitvoeringsgrens krijgen. De connector is een capability-pad, geen overdracht van credentials naar de sandbox.
In een agent-in-sandbox-architectuur kan elke run of agent-omgeving de orchestratie-loop, model-client, tools, credentials en werkbestanden bevatten. Isolatie is conceptueel eenvoudig omdat de meeste activiteit binnen één grens plaatsvindt. De kosten zijn zwaardere provisioning, complexere secret-injectie en image-rebuilds wanneer runtime-afhankelijkheden veranderen.
In TrueForge's gedocumenteerde sandbox-als-tool-architectuur draait de agent-loop op de TrueForge-server. De sandbox wordt alleen geprovisioned wanneer de agent code, bestand, shell, een skill of Code Mode nodig heeft. Eenvoudige conversationele turns en MCP-calls vereisen geen sandbox-compute. Model- en MCP-credentials blijven in het harness, en Code Mode MCP-calls worden teruggebridged naar het harness in plaats van dat de sandbox die tokens krijgt.
Dit verkleint het secret-dragende oppervlak en zorgt ervoor dat de conversatiestatus een sandbox-crash kan overleven. Het betekent ook dat de sandbox niet de netwerkperimeter is voor elke model- en tool-call. Model-provider-verkeer en MCP-operaties ontstaan via het harness-pad en hebben hun eigen gateway-, identiteits-, credential- en netwerkcontrols nodig.
TrueForge documenteert de sandbox als standaard uitgeschakeld voor elke agent. Wanneer ingeschakeld en nodig, wordt deze on-demand geprovisioned. De sandbox wordt hergebruikt over turns in dezelfde sessie, waardoor bestanden behouden blijven terwijl de conversatie doorgaat. Na een periode van inactiviteit wordt deze gestopt, vervolgens gearchiveerd en uiteindelijk verwijderd volgens de instellingen van de provider.
Die lifecycle is nuttiger dan "één wegwerpcontainer per prompt", maar brengt vragen over statusbeheer met zich mee. Een bestand uit Turn 1 kan invloed hebben op Turn 5. Een kwaadaardig archief dat vroeg is uitgepakt, kan aanwezig blijven nadat de directe taak is vergeten. Een afhankelijkheid die tijdens één turn is geïnstalleerd, kan latere uitvoering veranderen. Sessiecontinuïteit is een feature; onbeheerde statusaccumulatie is een risico.
Applicaties moeten artifacts labelen met hun bronevent, content-digest, dataclassificatie en beoogde levensduur. Voordat een latere turn een bestand uitvoert, moet u verifiëren dat het nog steeds bij de actieve taak hoort en dat de huidige gebruiker geautoriseerd is om er toegang toe te krijgen. Wanneer reproduceerbaarheid van belang is, legt u de sandbox-snapshot of image-identiteit, de afhankelijkheid-lockstatus en de commando's vast die het artifact hebben geproduceerd.
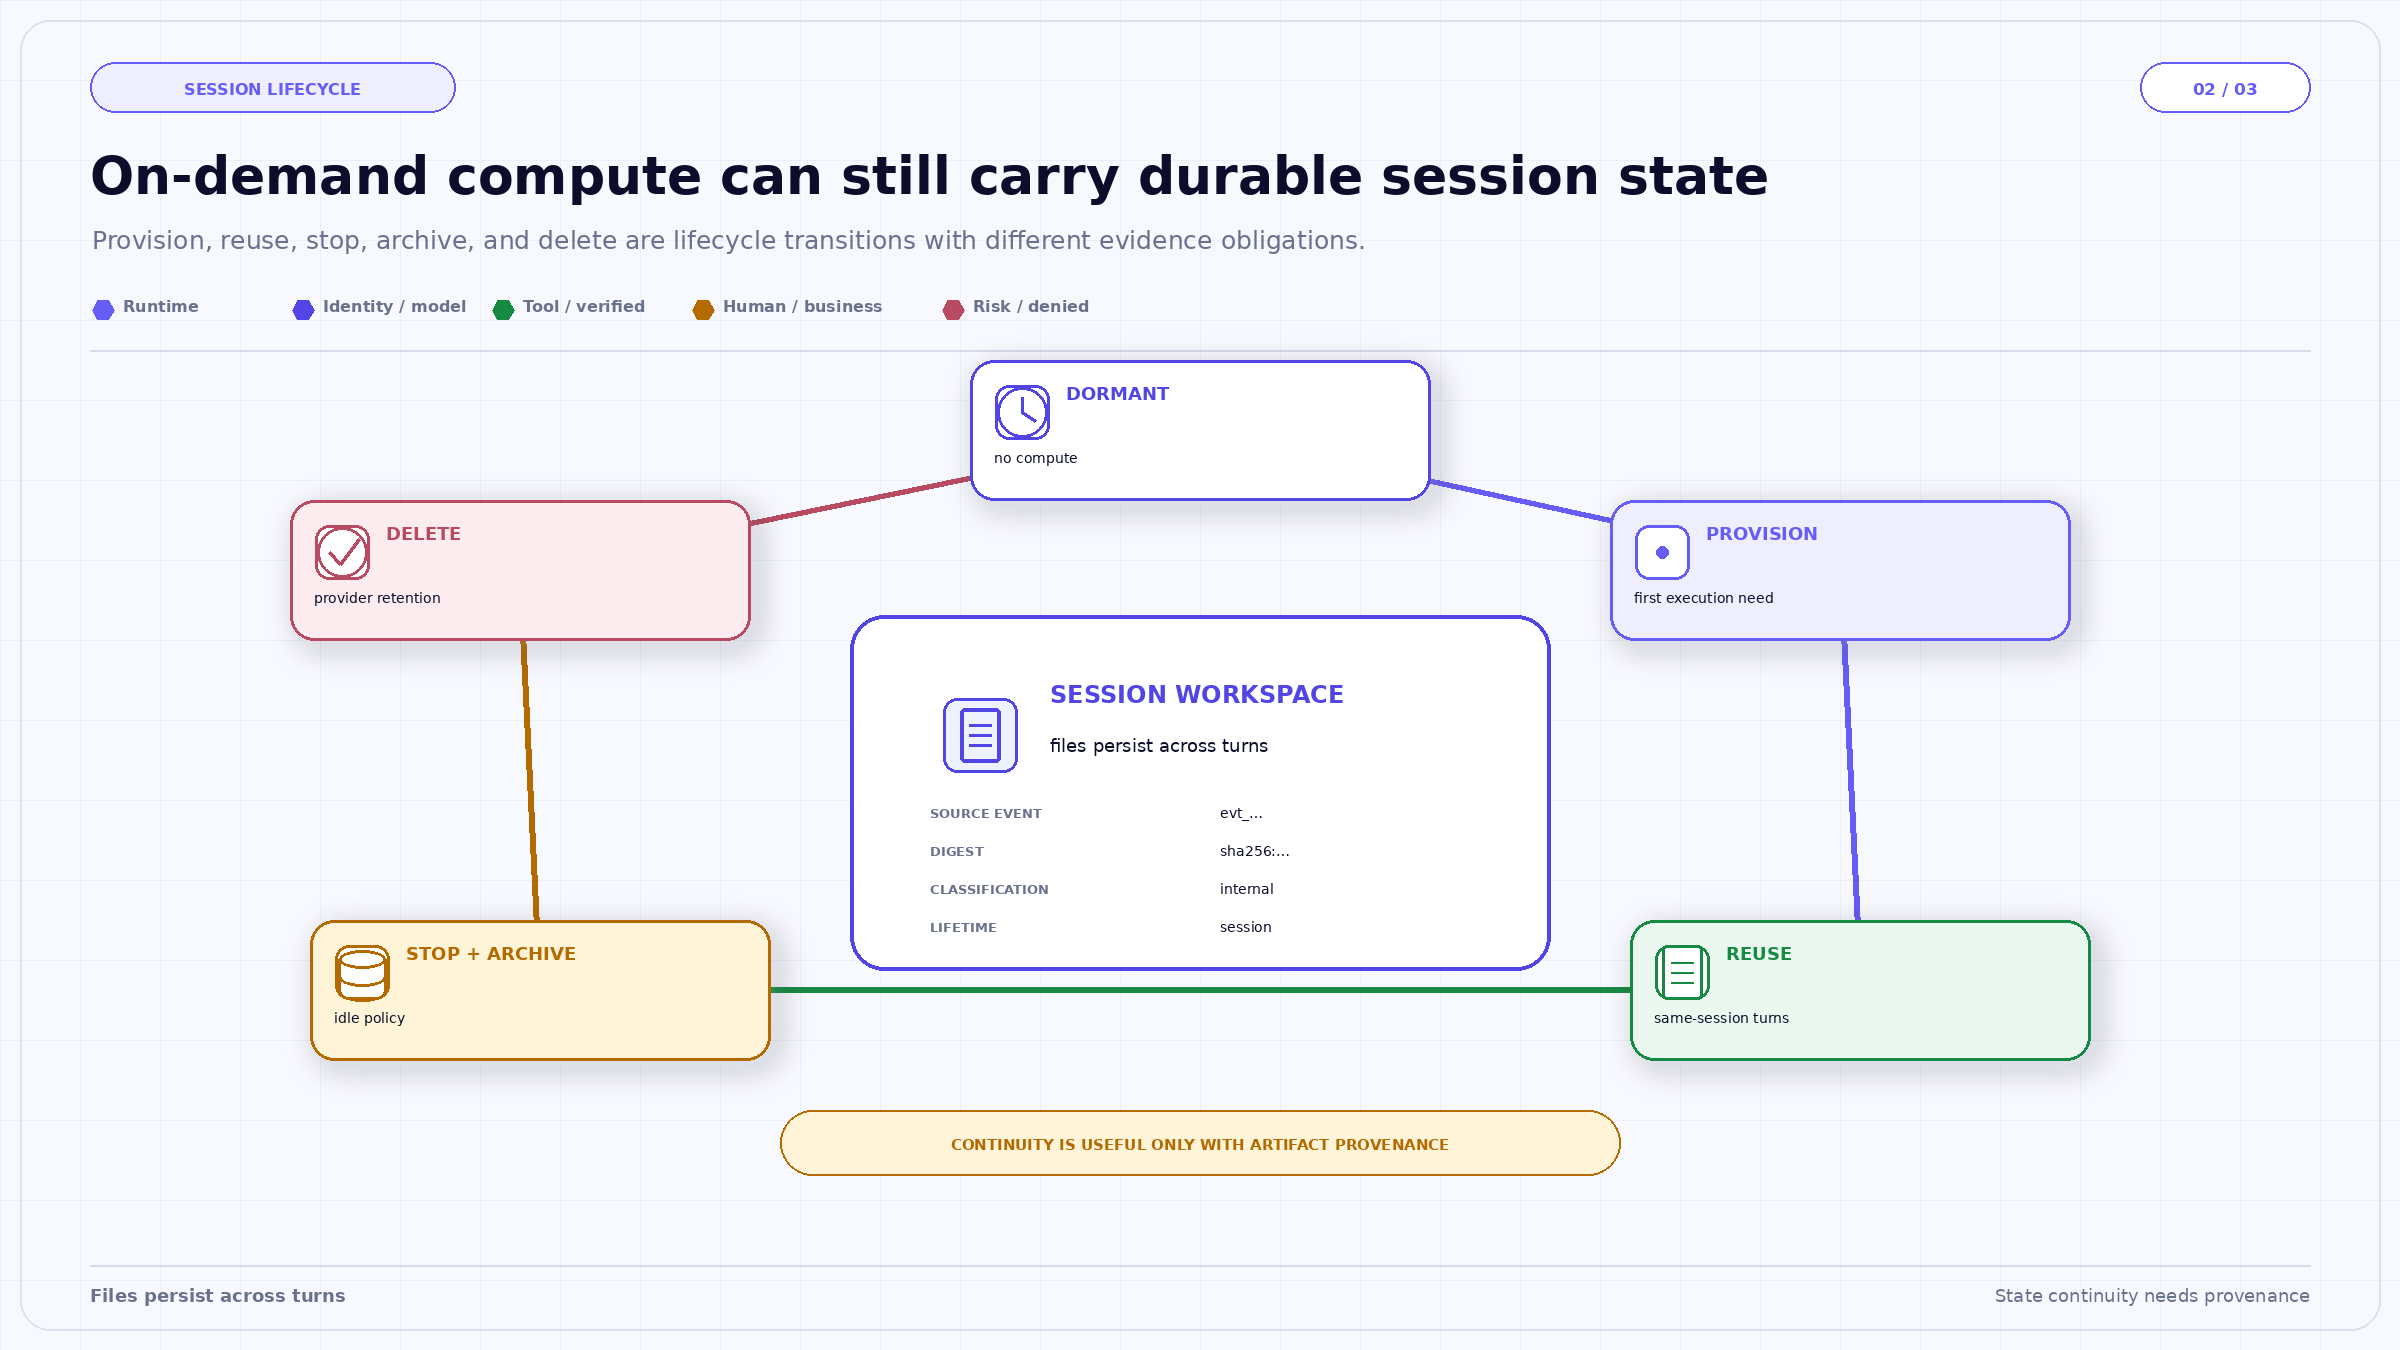
Hergebruik over turns wordt getoond als een feature en een risico. Bestanden kunnen nuttig werk bewaren na een pauze, maar elk hersteld artifact heeft herkomst, classificatie en een lifecycle-regel nodig, in plaats van alleen vertrouwen te erven van de sessie.
Het bewaren van model- en MCP-credentials in het harness voorkomt dat willekeurige sandbox-code die secrets rechtstreeks leest. Dat is een sterke grens. Toch kan een ge-sandboxt script nog steeds het harness vragen om een MCP-call uit te voeren via een gecontroleerde bridge. De relevante veiligheidsvraag wordt: welke calls kan deze code aanvragen, met wiens identiteit, met welke argumenten en onder welk beleid?
De bridge moet een beperkte capability blootstellen in plaats van een generiek credential. Tool-definities, identiteit van het subject, bestemming, dataclassificatie, cumulatieve budgetten en goedkeuringsvereisten moeten buiten de sandbox worden geëvalueerd. Resultaten die aan de code worden geretourneerd, moeten worden geminimaliseerd omdat ze bestanden, logs of commando-invoer binnen de omgeving kunnen worden.
Evenzo bewijst de afwezigheid van model-credentials niet dat de sandbox geen egress heeft. De providerconfiguratie bepaalt de netwerkbereikbaarheid. Een robuuste deployment definieert afzonderlijk uitgaande bestemmingen, DNS-gedrag, pakketinstallatiebeleid, toegang tot metadata-services, bestandssysteem-mounts, resourcelimieten en beëindigingscontrols. TrueForge orchestreert de sandbox-provider; de organisatie valideert de provider en diens configuratie nog steeds tegen haar dreigingsmodel.
Vanaf de documentatie die voor dit artikel is beoordeeld, is Daytona de ondersteunde sandbox-provider. Configuratie vereist toestemming om zowel sandboxes als snapshots aan te maken, omdat TrueForge eerst een release-snapshot bouwt en daaropvolgende sandboxes daarvan kloont. Dat is een concrete afhankelijkheid van de deployment, geen generieke belofte dat elke container-runtime kan worden vervangen zonder integratiewerk.
De sandbox wordt per agent ingeschakeld. Skills en Code Mode vereisen dit. Bestanddownloads zijn afzonderlijk configureerbaar in de chat-ervaring. Deze controls moeten worden weerspiegeld in de release-review: het inschakelen van een sandbox voegt nieuwe uitvoerings-, opslag-, egress- en artifact-verwerkingsvlakken toe, zelfs als de model- en MCP-rechten van de agent niet veranderen.
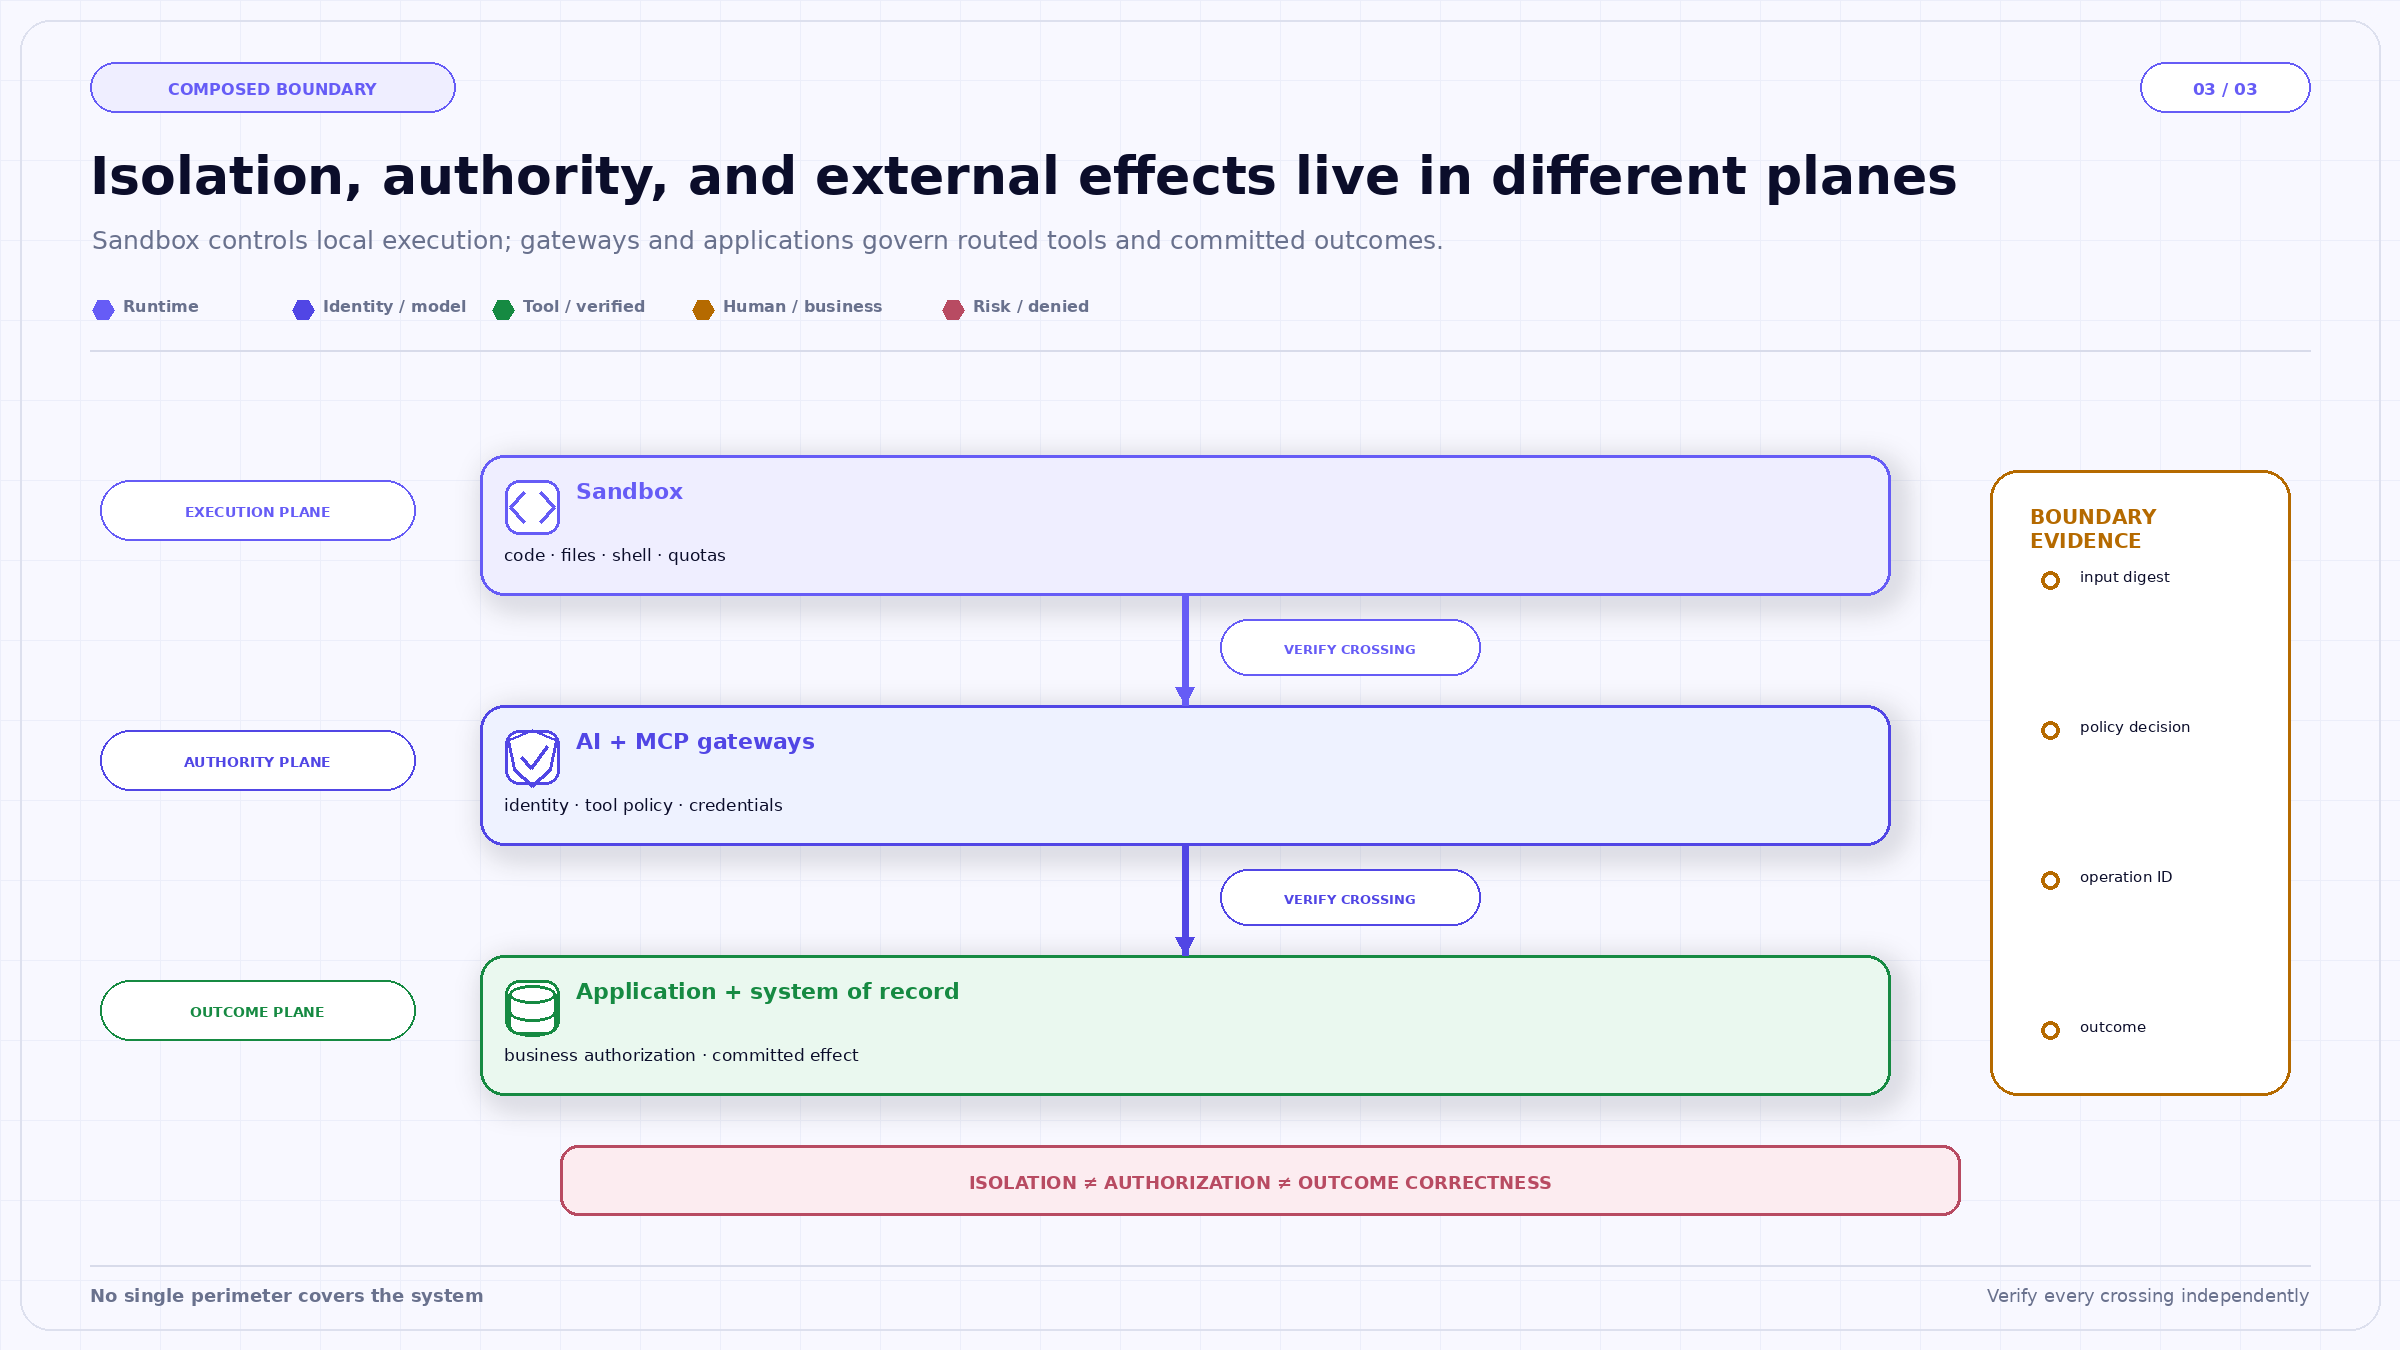
De drie vlakken maken de productgrens expliciet. Een sandbox kan lokale uitvoering bevatten, MCP Gateway kan gerouteerde tools beheren en een applicatie kan de zakelijke status valideren; geen van drieën bewijst de claims die door de andere twee worden beheerd.
Een software-onderhoudsagent ontvangt een repository-archief en een verzoek om een kwetsbaarheid in een afhankelijkheid te identificeren. Het harness bewaart de sessie en roept de sandbox pas aan wanneer het uitpakken en de code-inspectie beginnen. Het archief wordt opgeslagen met een digest en geclassificeerd als niet-vertrouwd. Het uitpakken draait met resourcelimieten en zonder toegang tot metadata van cloud-instances.
De agent heeft advisory-gegevens nodig van een MCP-tool. De sandbox ontvangt het credential van die tool niet. Het Code Mode-verzoek wordt gebridged naar het harness. In dit aanbevolen ontwerp evalueert het beleid de aanroeper, agent, tool en argumenten aan de harness-zijde, en de applicatie retourneert alleen de advisory-velden die het script nodig heeft. Het script levert een rapport-artifact op waarvan de digest, commando's, snapshot-identiteit en bronbestanden worden vastgelegd.
In een latere turn vraagt de gebruiker de agent om een patch toe te passen. De runtime gaat er niet van uit dat elk bestand dat in de sessie achterblijft vertrouwd is. Het controleert opnieuw de status van de repository, verifieert de herkomst van het artifact en vereist een afzonderlijke goedkeuring voordat een externe pull request wordt aangemaakt. De sandbox beperkt de lokale uitvoering; MCP Gateway en de source-control-applicatie beperken het externe effect.
Isolatie is slechts één dimensie van inperking. Een sandbox heeft ook plafonds nodig voor CPU, geheugen, opslag, aantal processen, uitvoeringstijd en output-volume. Limieten moeten worden geselecteerd per taakklasse en moeten voorspelbaar falen. Een ontspoord proces dat zijn quota verbruikt, moet een terminal-event en een verwerking van gedeeltelijke artifacts opleveren, geen stille herpoging met een grotere machine.
Pakketinstallatie verdient een eigen beleid. Het toestaan van willekeurige downloads maakt het openbare pakket-ecosysteem onderdeel van de vertrouwensgrens van de runtime. Geef de voorkeur aan gepinde afhankelijkheden, goedgekeurde indexen, snapshot-scanning en netwerkregels die het ophalen van pakketten onderscheiden van algemene egress. Leg afhankelijkheidsversies vast in de herkomst van het artifact, zodat een resultaat kan worden gereproduceerd of ongeldig worden verklaard na een advisory over de supply-chain.
De overgang uit de sandbox is even belangrijk. Een gegenereerd rapport, archief, executable of patch mag niet vertrouwd worden louter omdat het uit een geïsoleerde omgeving komt. Valideer voor download of externe publicatie het type, de grootte, de digest, de herkomst, het malwarebeleid en de autorisatie van de ontvanger. Executable outputs vereisen mogelijk een afzonderlijke build- of signing-pipeline in plaats van een directe overdracht vanuit een agent-workspace.
Deze controls verbeteren ook de kosten en betrouwbaarheid. Resource-budgetten maken pathologische workloads zichtbaar, en artifact-metadata zorgt ervoor dat latere turns resultaten kunnen hergebruiken zonder ze opnieuw te berekenen of niet-vertrouwde bronnen opnieuw te openen. De sandbox wordt een beheerde uitvoeringsdienst met waarneembare in- en outputs—geen ondoorzichtige plek waar willekeurig werk plaatsvindt.
Multi-tenant deployments voegen nog één vereiste toe: eigendomscontroles moeten bij elke sandbox-operatie horen, inclusief het weergave van bestanden, downloaden, herstellen en verwijderen. Een willekeurige sandbox-identifier is geen autorisatie. De service moet de geauthenticeerde sessie-eigenaar verifiëren voordat deze aan provider-resources komt, en administratieve toegang moet afzonderlijk worden gelogd en beoordeeld. Isolatie tussen processen is alleen nuttig wanneer het control-plane ook voorkomt dat het ene subject de workspace van een ander subject aanspreekt.
Sandbox-als-tool is een praktische architectuur omdat het risicovolle lokale uitvoering achter een on-demand grens plaatst, terwijl status en secrets in het harness blijven. Het kan kosten en credential-blootstelling verminderen zonder elke conversationele stap te dwingen in een geïsoleerde machine.
De geloofwaardigheid ervan hangt af van precisie. De sandbox beschermt code-, bestand- en shell-werk dat daar wordt uitgevoerd. Het zorgt niet automatisch voor model-provider-isolatie, MCP-autorisatie, veilige artifact-herkomst of correcte zakelijke resultaten. TrueForge biedt de runtime-scheiding en lifecycle; het productie-ontwerp voltooit de grens met providerconfiguratie, gateway-beleid, identiteit, bewijsvoering en downstream-autorisatie.
Redactionele vermelding. Dit artikel weerspiegelt TrueFoundry's engineering-interpretatie van de geciteerde openbare materialen vanaf 17 september 2026. Productmogelijkheden zijn beperkt tot de gelinkte documentatie. Voorbeelden en standaard operationele instellingen zijn illustratief; ze zijn geen juridisch advies, een audit-oordeel, een onafhankelijke benchmark of een garantie voor veiligheid, beveiliging of compliance.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox
















