november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



Gepubliceerd: november 20, 2026

De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
In juni 2025 verklaarde een executive van Microsoft France onder eed voor een Franse Senaatscommissie dat hij niet kon garanderen dat data van de Franse publieke sector nooit zonder Franse goedkeuring aan de Amerikaanse autoriteiten zou worden overgedragen. Zijn woorden waren: "Nee, dat kan ik niet garanderen." Hij voegde eraan toe dat het nog nooit was gebeurd.
Die verklaring is de reden waarom "gehost in de EU" niet langer het eindpunt is van een AI-incooptraject. Elke leverancier die in Europa verkoopt kan dat beweren. Veel minder leveranciers kunnen aangeven wie het systeem beheert waar uw prompts doorheen gaan, wie de sleutels bezit en wie wettelijk gedwongen zou kunnen worden om gegevens over te dragen.
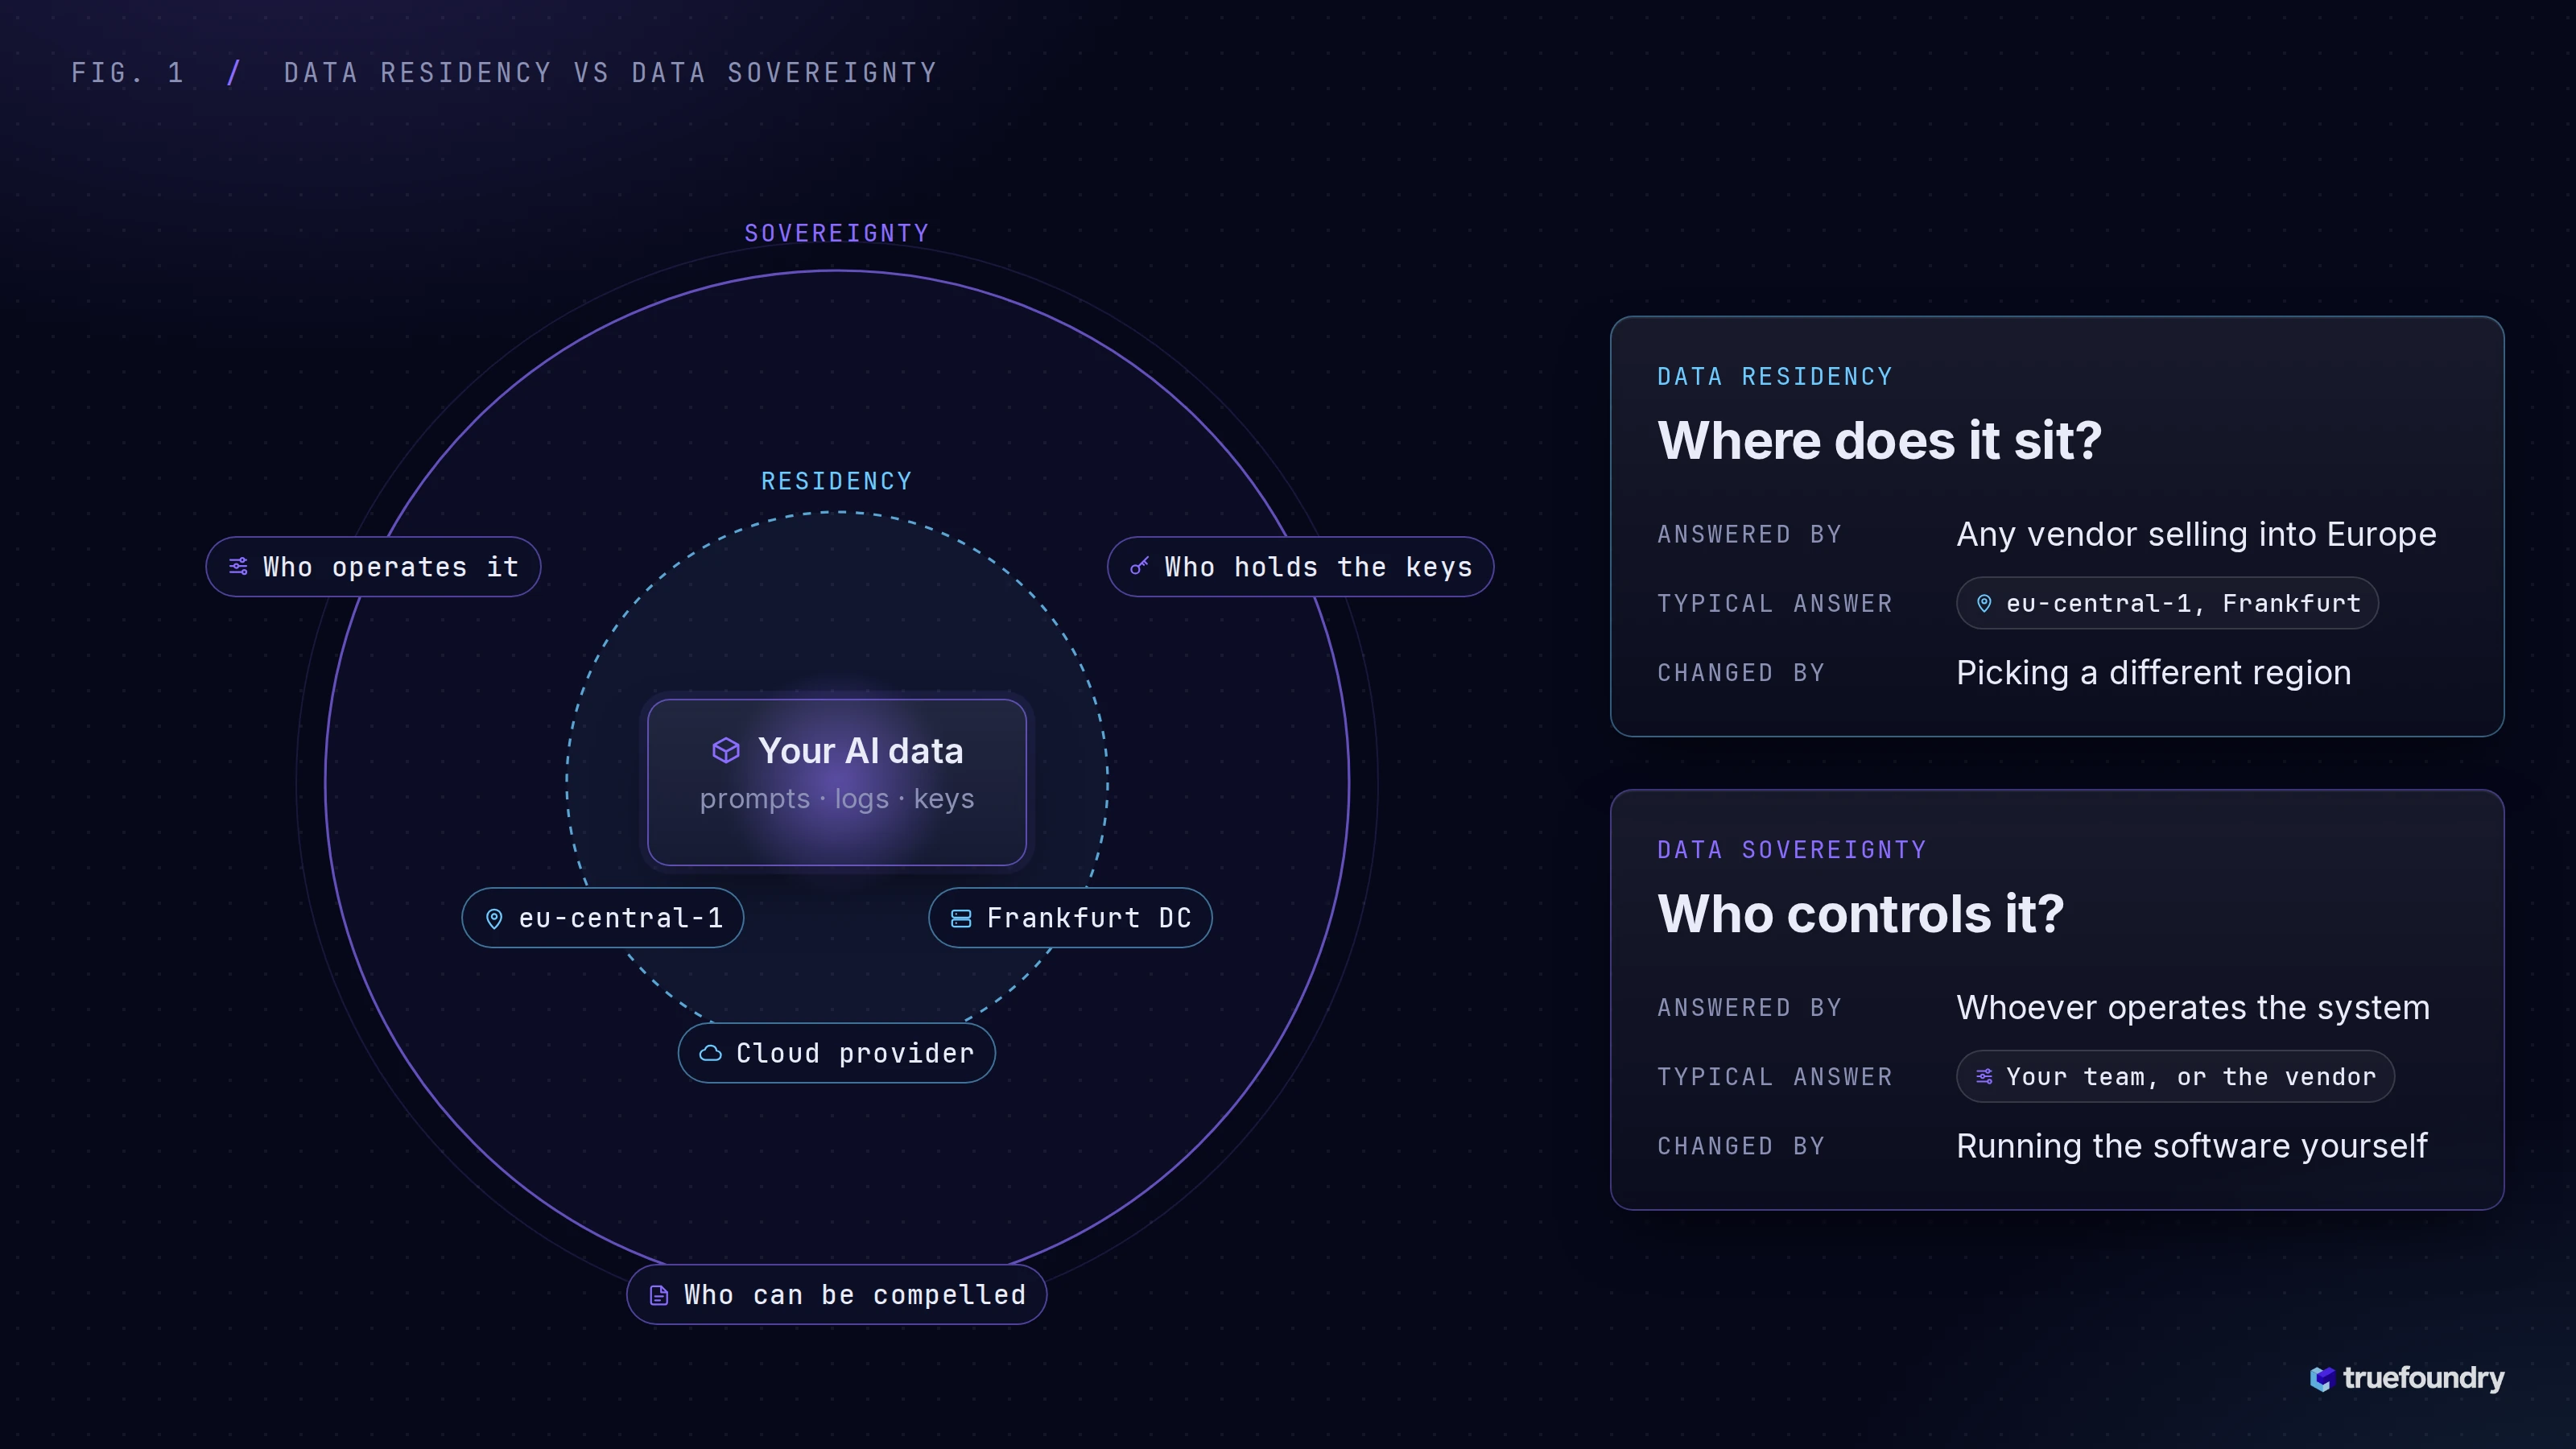
EU-hosting geeft aan waar uw data staat. Self-hosting geeft aan wie de controle heeft. Voor een AI gateway, de laag waar elke model-call doorheen gaat, bepaalt dat verschil het grootste deel van een vragenlijst voor leveranciers.
In dit blog leert u wat het verschil is tussen de control plane en de data plane, waar uw data wordt verwerkt tijdens een enkele AI-call, of EU-hosting u bescherpt tegen de US CLOUD Act, wat DORA verandert voor banken en verzekeraars, en hoe u een sovereign AI gateway evalueert.
Elke AI gateway bestaat uit twee delen.
De data plane is waar requests doorheen stromen. Een prompt komt binnen, de gateway authenticeert de aanroeper, past beleid toe, stuurt de call door naar een model en retourneert de respons. Het bevat de inhoud en is daardoor het meest gevoelige onderdeel van uw AI-stack.
De control plane is waar de regels leven: welke teams welke modellen mogen aanroepen, welke guardrails van toepassing zijn, en hoe budgetten en rate limits worden ingesteld. Het bevat configuratie, identiteiten en beleid, en pusht deze naar de data plane.
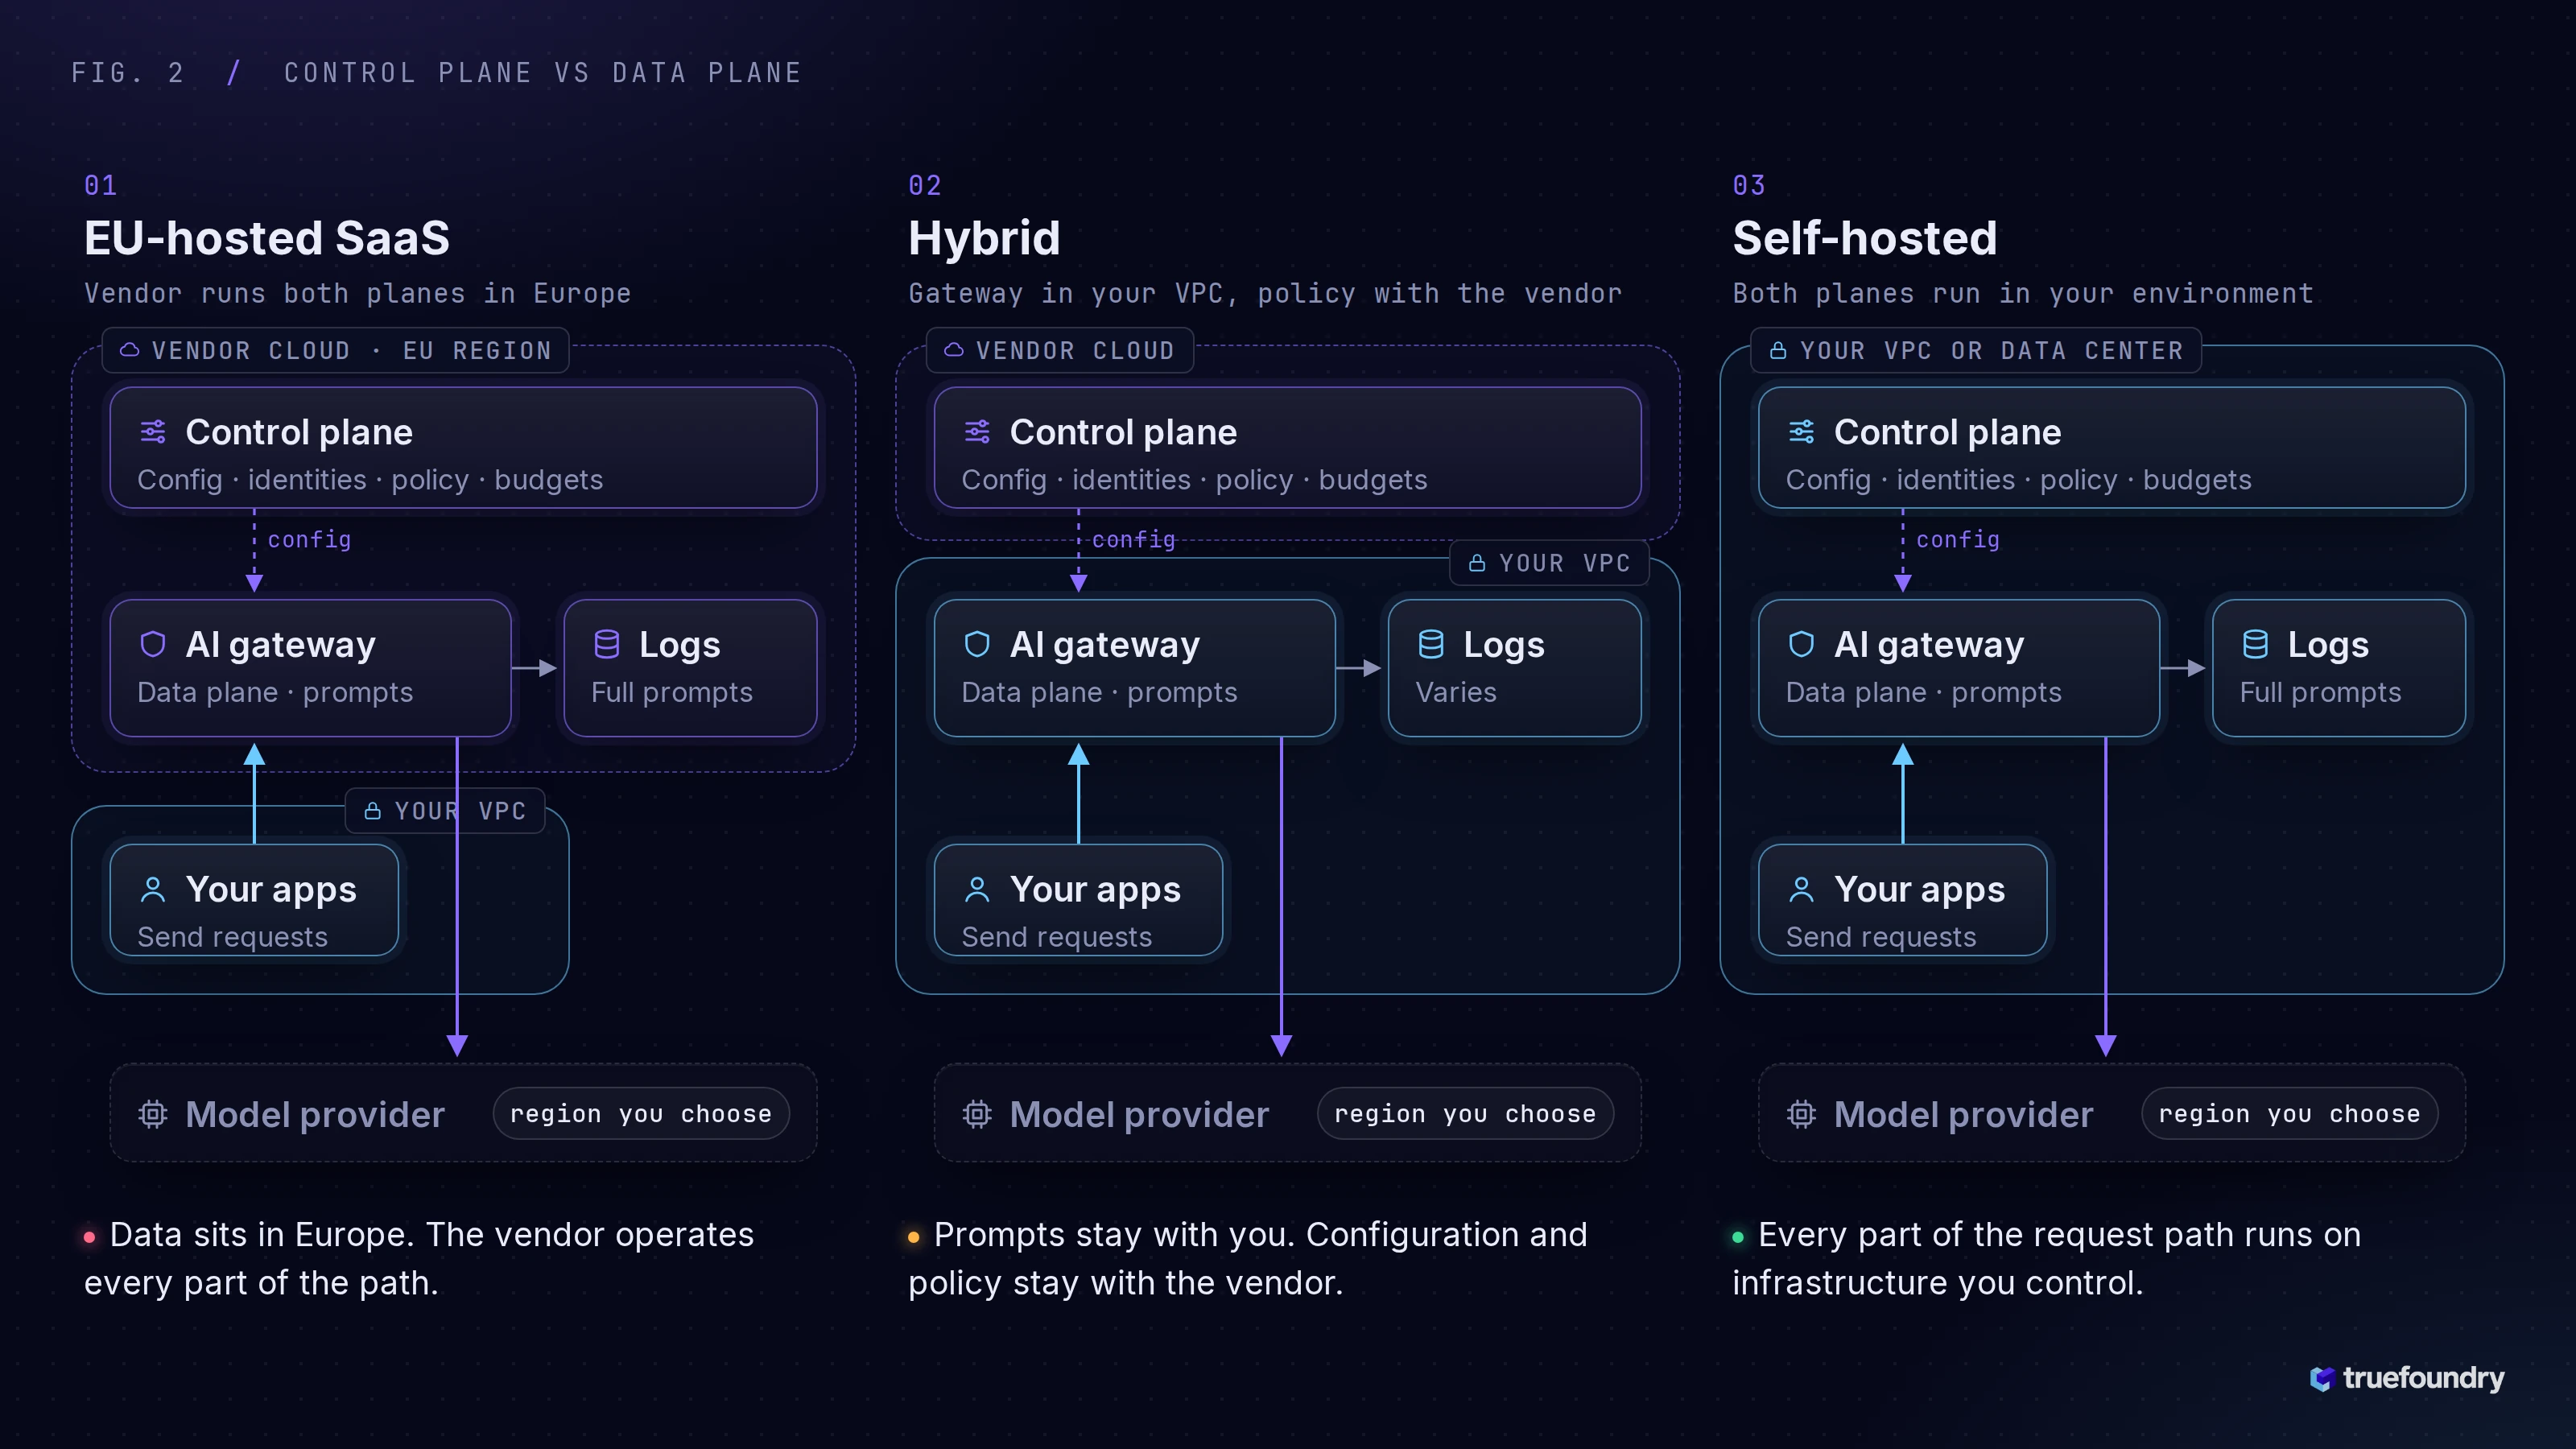
Dit leidt tot drie bekende deployment-vormen:
In alle drie de gevallen kan uw data zich in Europa bevinden. Maar alleen in de derde optie draait elk onderdeel van het traject op infrastructuur die u zelf beheert.
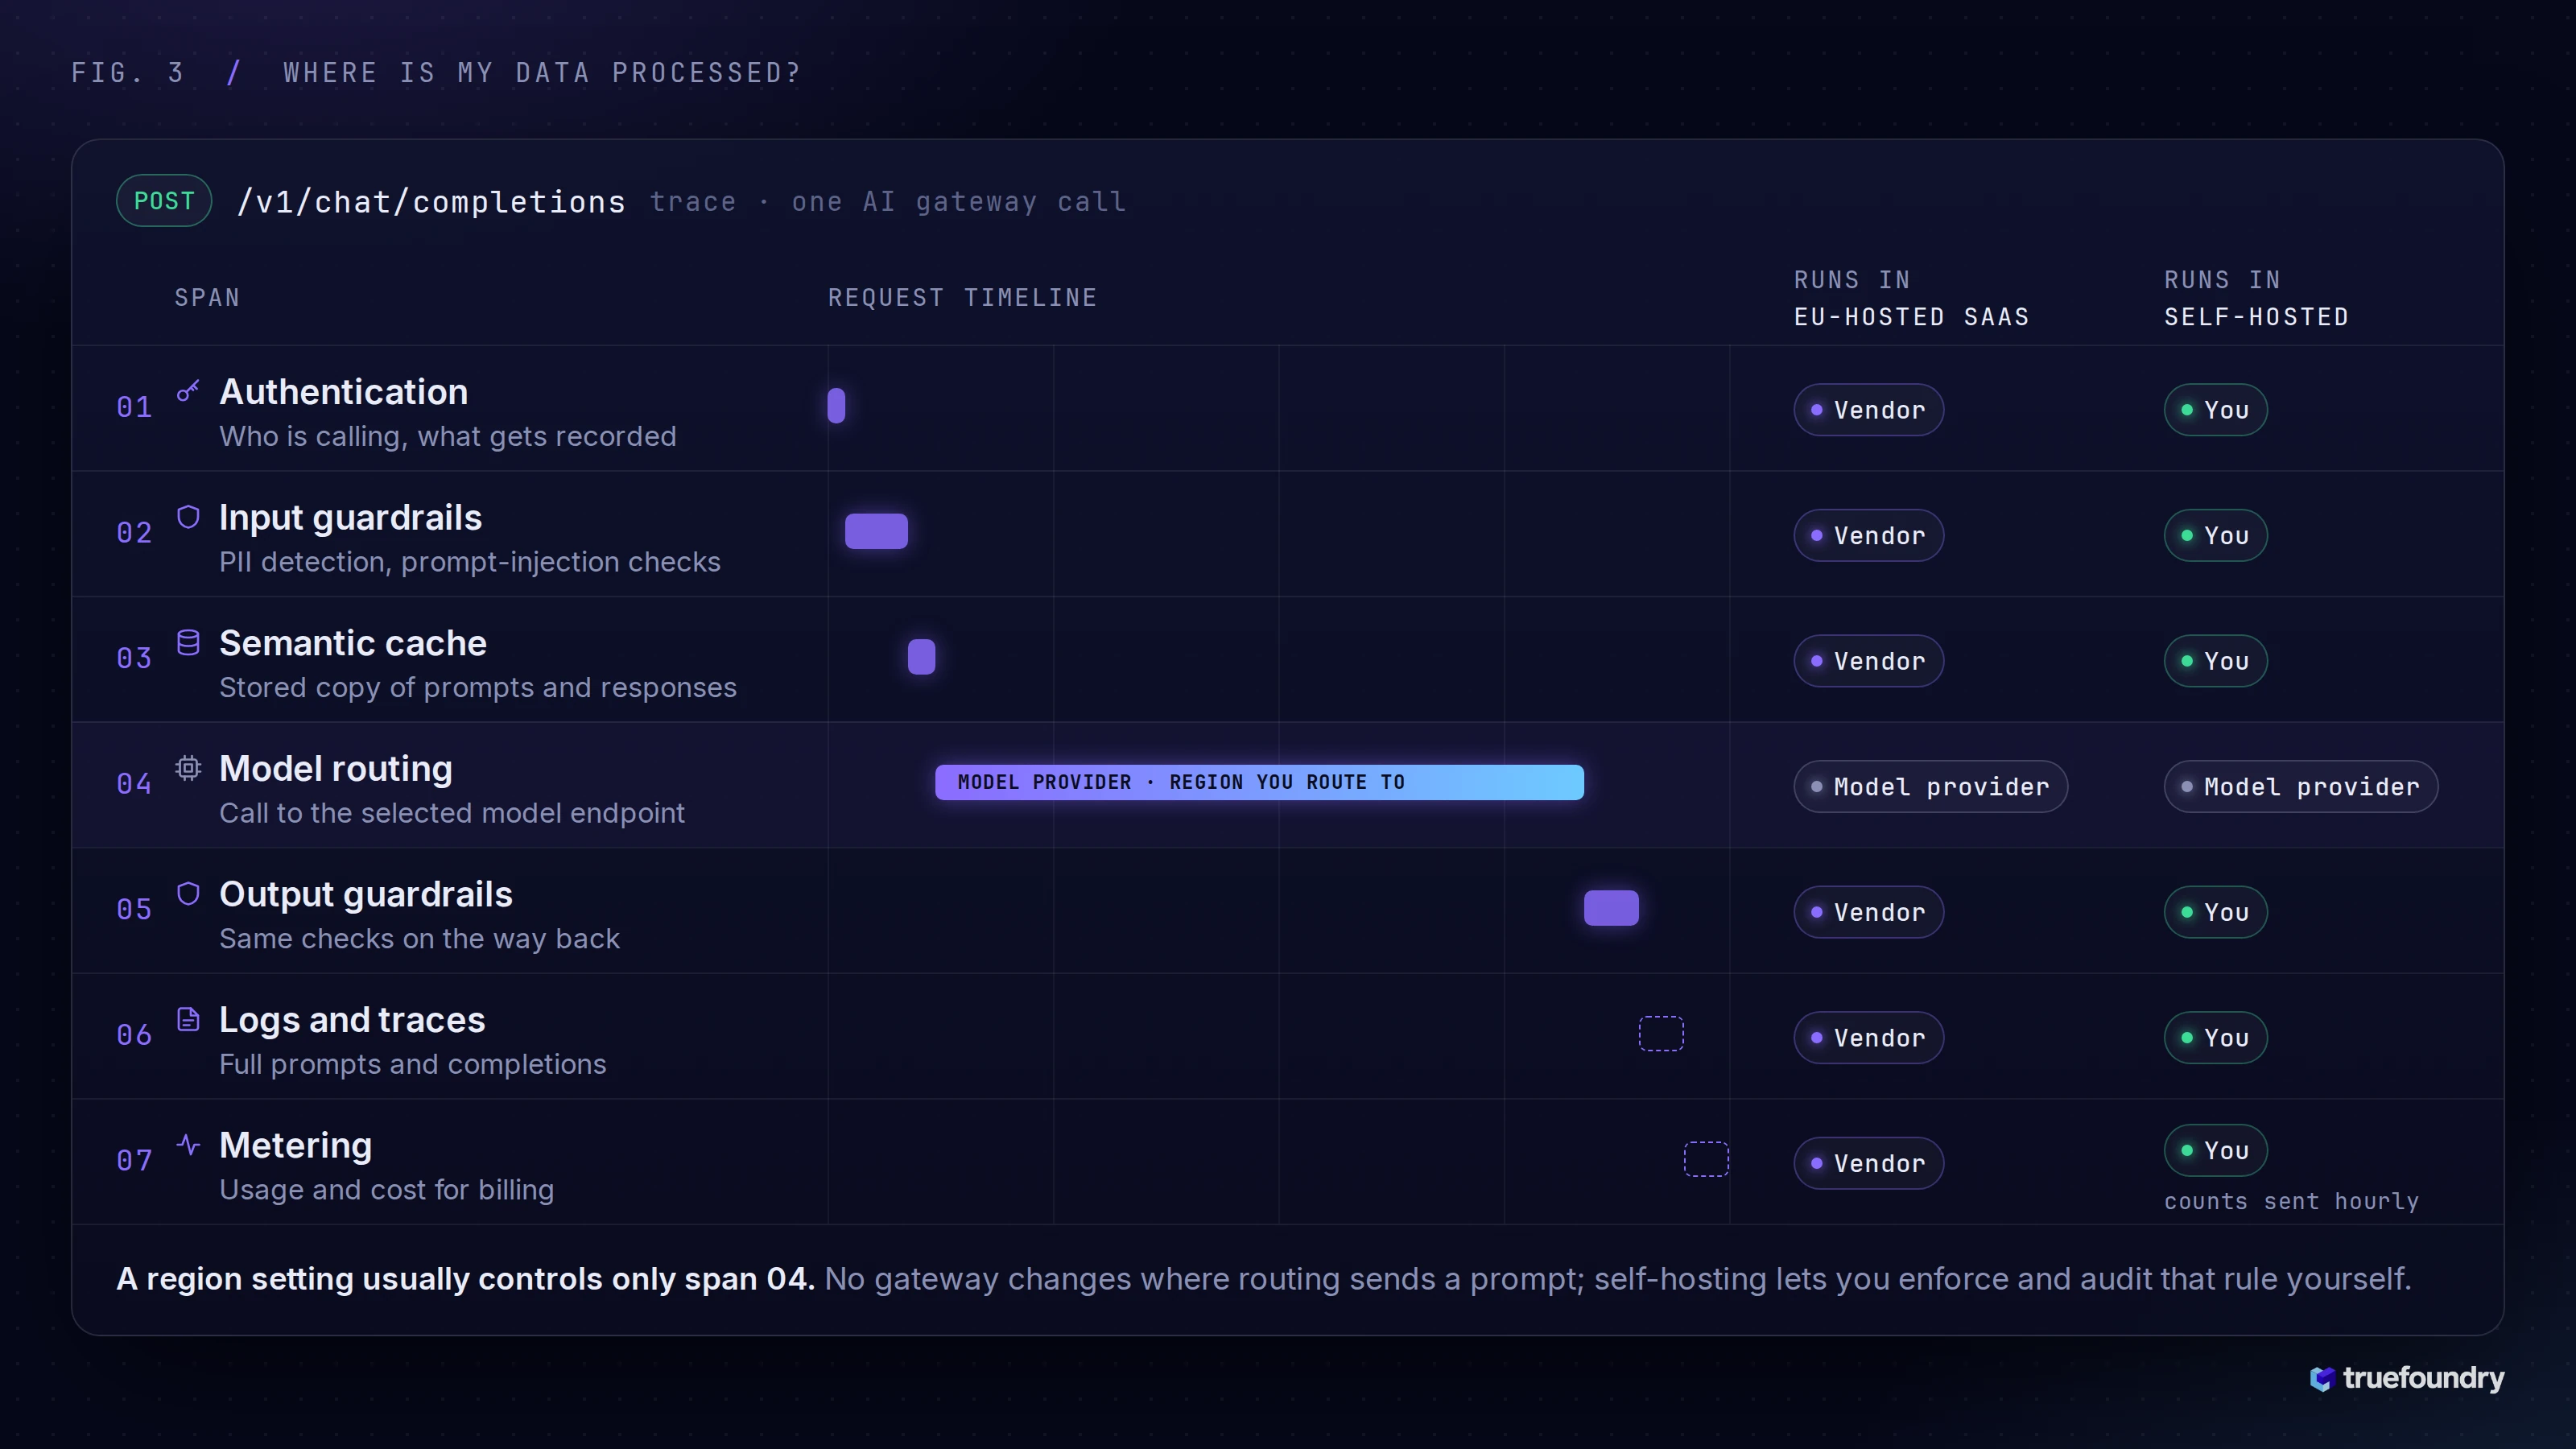
Vraag een leverancier waar uw data wordt verwerkt en u krijgt meestal één antwoord: een regio. Een enkele gateway-call raakt echter meerdere locaties, en elke locatie heeft een eigen antwoord.
Bij een EU-hosted gateway draaien de meeste van deze stappen op de infrastructuur van de leverancier. Bij een self-hosted gateway draaien ze op die van u.
Eén kanttekening geldt voor elke optie: een gateway verandert niets aan de bestemming waar de model-routing een request naartoe stuurt. Stuurt u een prompt naar een model dat in de VS is gehost, dan gaat deze naar de VS. Wat u wint, is het vermogen om de regel zelf af te dwingen (zoals alleen modellen in de EU-regio voor specifieke teams) en om de logs achteraf te controleren. TrueFoundry evalueert residency-beperkingen vóór de routing en selecteert alleen model-endpoints die in aanmerking komen voor de toegestane regio van de workload.
Op zichzelf niet.
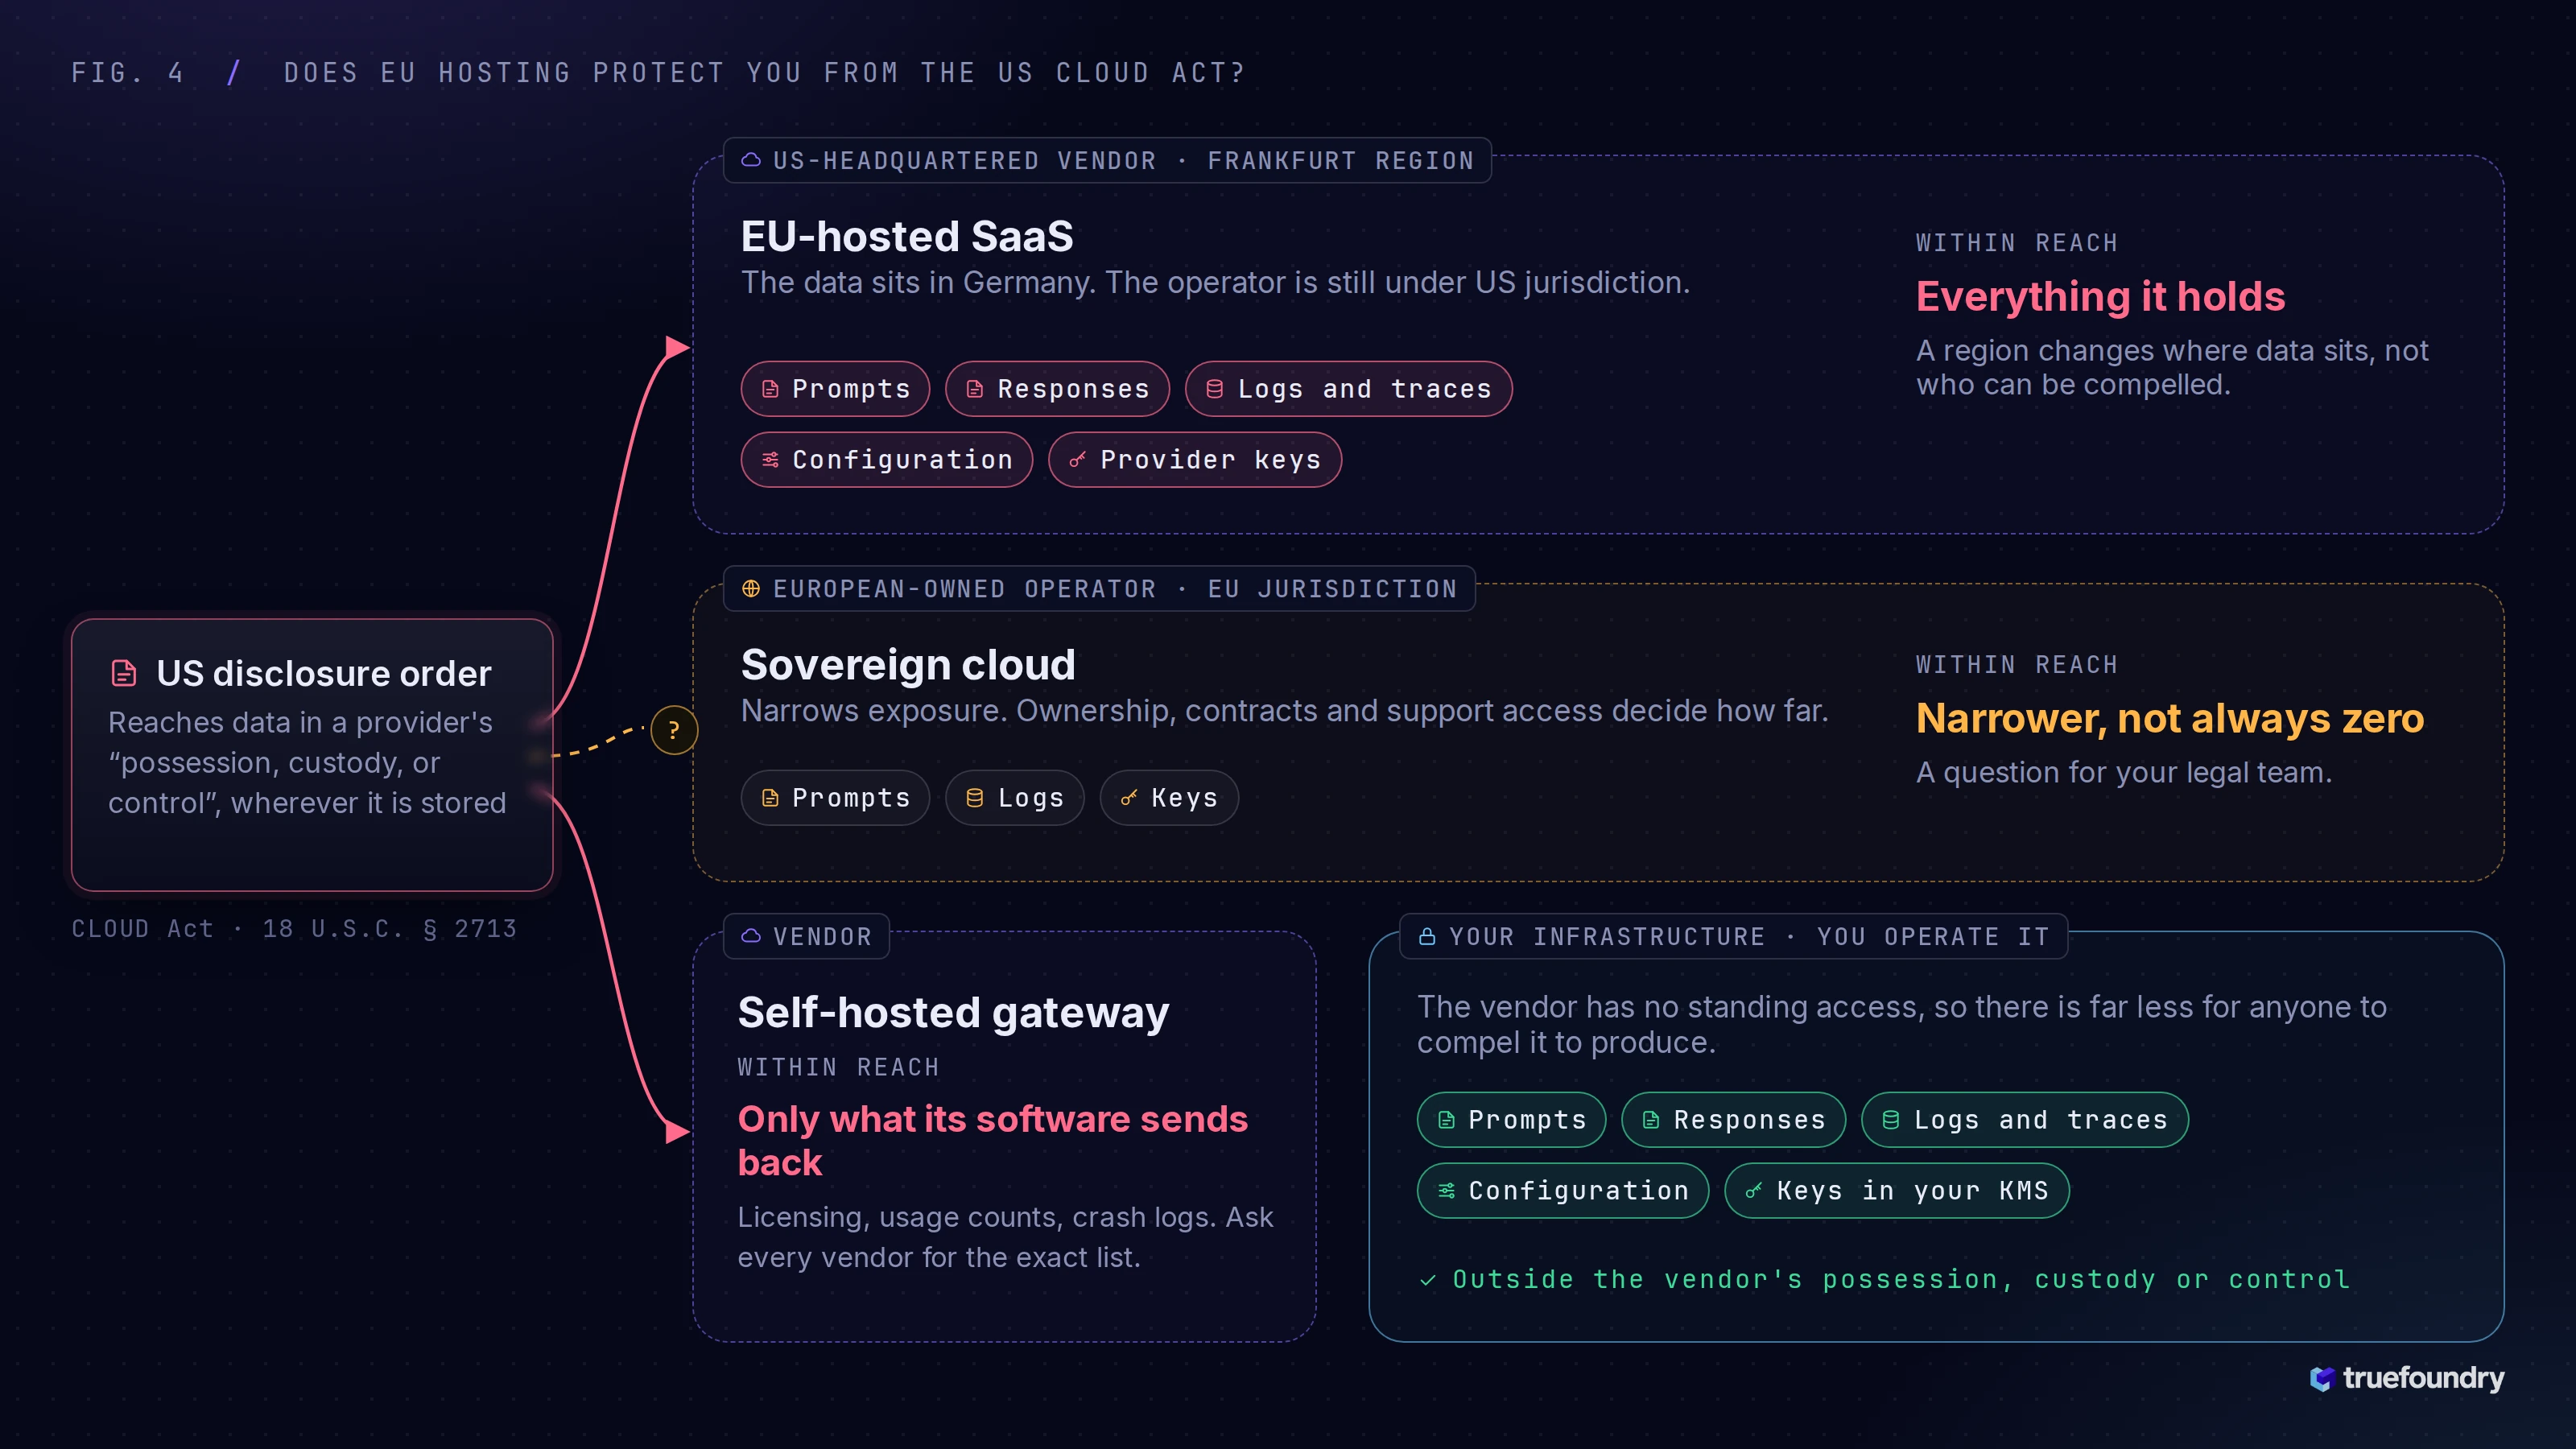
De CLOUD Act, ondertekend in 2018, verplicht providers die onder de Amerikaanse rechtspraak vallen om data vrij te geven die in hun "bezit, bewaring of beheer" is, ongeacht of deze binnen of buiten de Verenigde Staten is opgeslagen. Als een Amerikaans bedrijf uw gateway beheert, verandert een datacenter in Frankfurt alleen waar de data staat. Het verandert niets aan de juridische verzoeken die de beherende organisatie kunnen bereiken.
Sovereign clouds die worden beheerd door Europese operators verkleinen die blootstelling. Of ze deze volledig wegnemen, is een vraag voor uw juridische team.
Het structurele argument is eenvoudiger. Een provider kan alleen worden gedwongen om af te staan wat hij bezit of beheert. Als uw gateway, logs en sleutels op uw eigen infrastructuur draaien en de leverancier er geen permanente toegang toe heeft, valt er veel minder op te eisen. Minder is niet niets: een leverancier ontvangt nog steeds wat zijn software terugstuurt. Daarom wordt in de onderstaande checklist exact gevraagd wat uw omgeving verlaat.
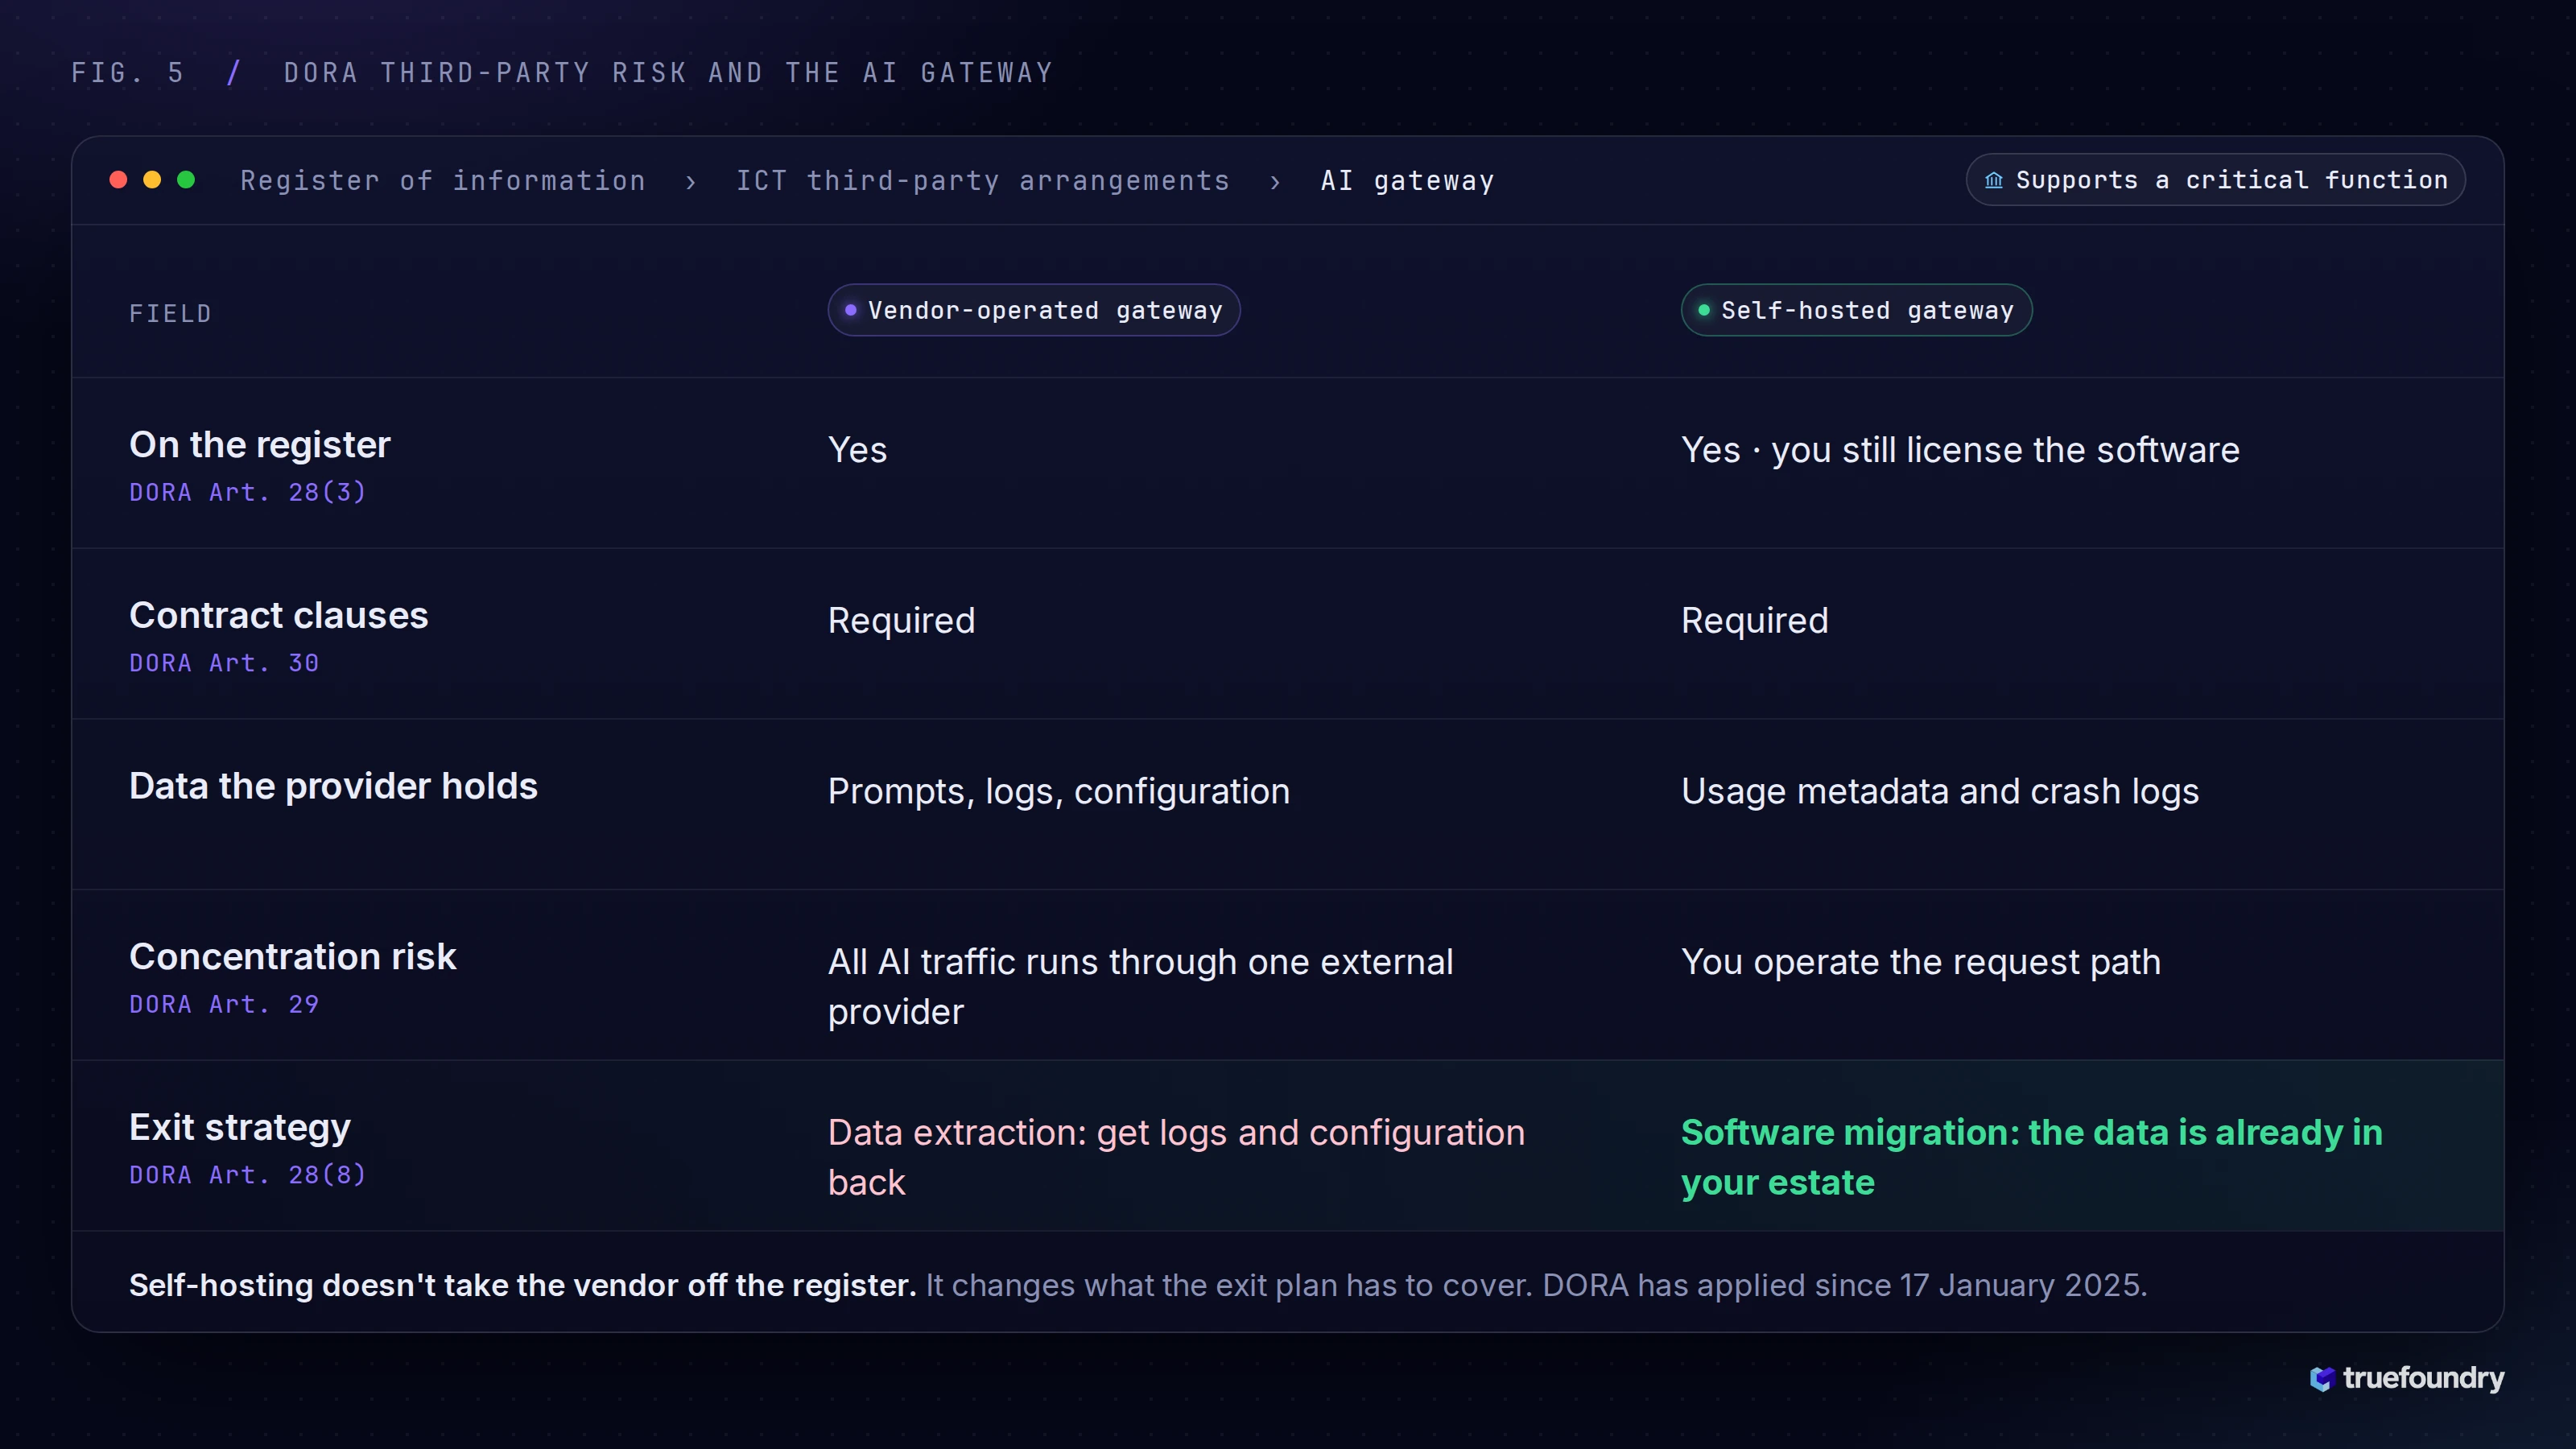
Sinds 17 januari 2025 is de Digital Operational Resilience Act (DORA, Verordening (EU) 2022/2554) van toepassing op EU-banken, verzekeraars, beleggingsondernemingen, betalingsinstellingen en andere financiële entiteiten. De regels voor derden vereisen een register van alle ICT-regelingen, specifieke contractuele clausules, een beoordeling van het concentratierisico en geteste uitstapstrategieën voor aanbieders van kritieke functies. De financiële entiteit blijft verantwoordelijk voor het risico, wie de dienst ook levert.
Een AI gateway bevindt zich voor elke model-call die de organisatie maakt. Als een leverancier deze beheert, staat er één externe aanbieder in het pad van al het AI-verkeer die bovendien de logs bezit die een toezichthouder kan opvragen. Dit hoort thuis op het register en in de beoordeling van het concentratierisico.
Self-hosting haalt de leverancier niet van het register, omdat u nog steeds de software licentieert. Het verandert wel wat het uitstapproces moet inhouden. Logs en configuratie bevinden zich al in uw eigen omgeving, waardoor het afstappen van de leverancier een softwaremigratie wordt in plaats van een data-extractie.
Een sovereign AI gateway is een gateway waarbij u het request-pad beheert en exact kunt aantonen wat uw omgeving verlaat. Gebruik deze criteria om elke leverancier te testen, inclusief ons.

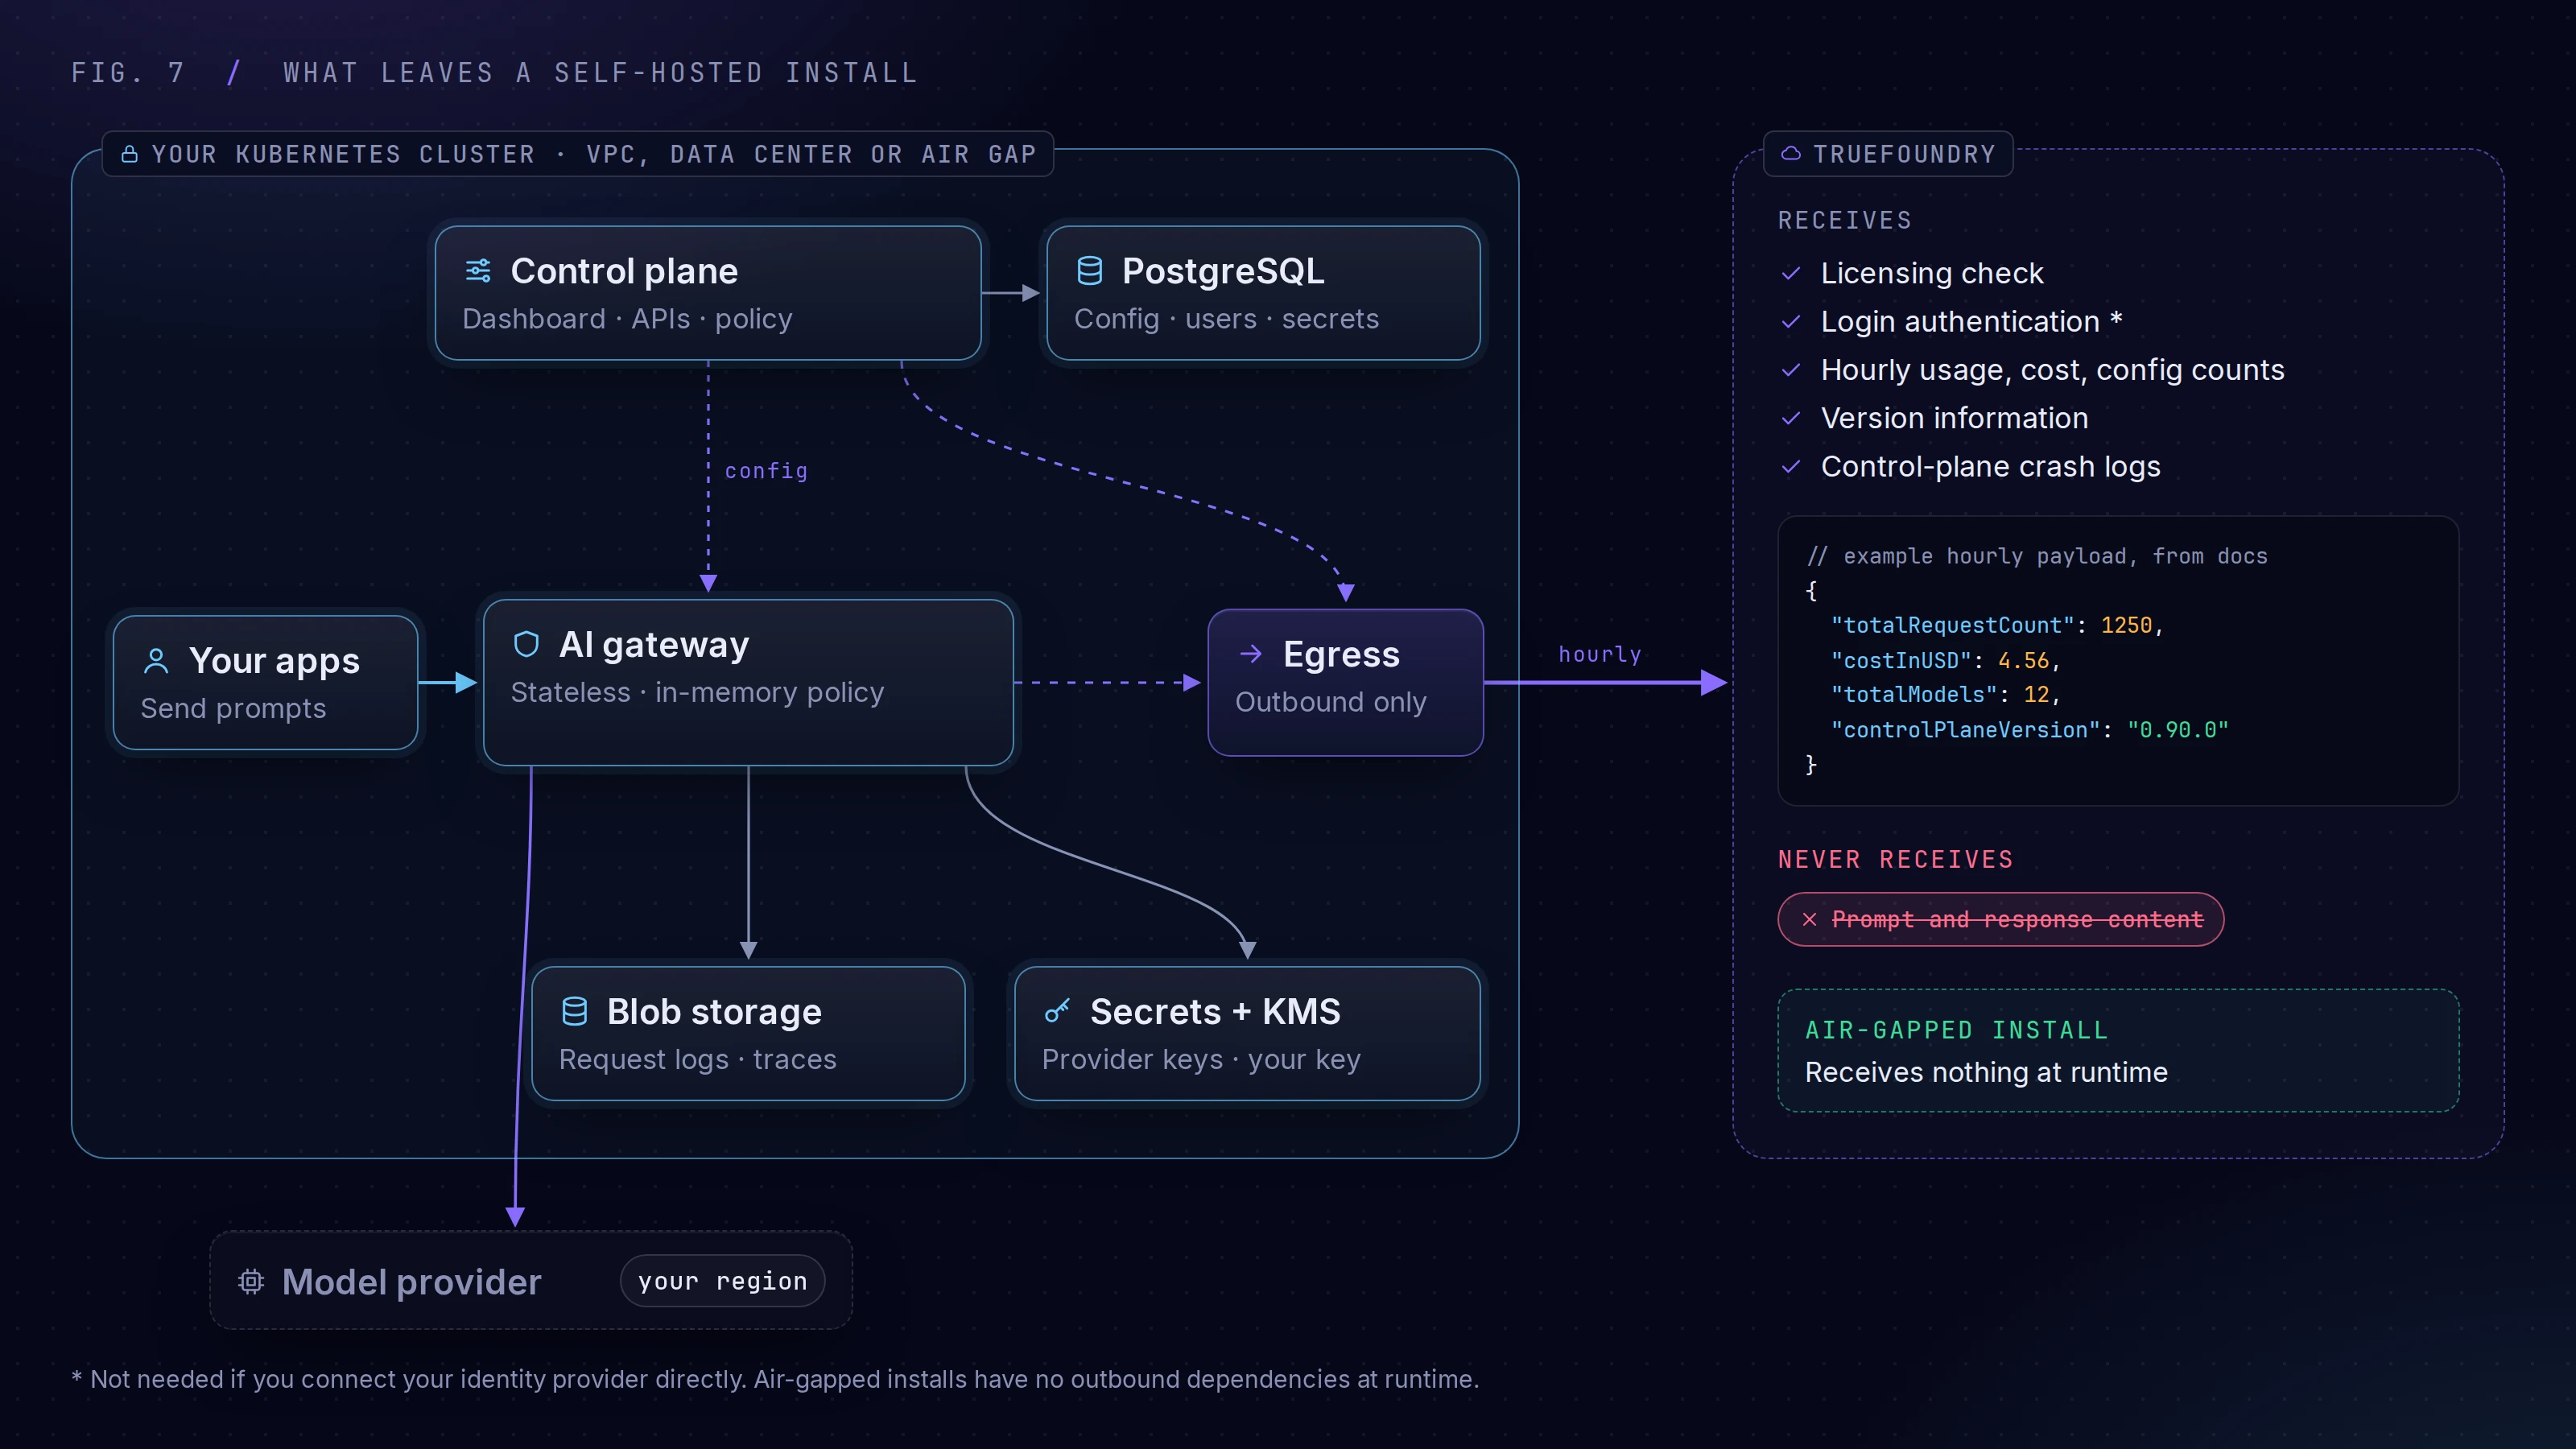
TrueFoundry biedt alle drie de deployment-vormen aan. De beheerde SaaS-gateway heeft zijn control plane in Ierland gehost. In een hybride configuratie beheert u het gateway-plane en host TrueFoundry de control plane. Bij een self-hosted installatie draaien de control plane en de AI Gateway als een Helm chart in uw eigen Kubernetes-cluster, en air-gapped installaties hebben tijdens de uitvoering geen uitgaande netwerkafhankelijkheden.
Wat betreft de bovenstaande soevereiniteitsvragen bieden de self-hosted en air-gapped opties een volledig antwoord. Bij een self-hosted installatie blijven uw configuratie, secrets, prompts, responsen, logs en traces binnen uw eigen infrastructuur. De software stuurt uitsluitend uitgaande licentie- en analytics-metadata naar TrueFoundry, zoals e-mailadressen van gebruikers, uurlijks verbruik en kostentellers, configuratietellers en versie-informatie, samen met crash- en error-logs van de control plane. Inlogs van gebruikers verlopen via de authenticatieserver van TrueFoundry, tenzij u uw eigen identity provider rechtstreeks koppelt. De exacte payloads zijn gedocumenteerd, en inhoud van prompts en responsen wordt nooit opgenomen.
Het zelf draaien van de gateway gaat niet ten koste van de snelheid. Beleidscontroles worden uitgevoerd in het geheugen zonder externe calls in het request-pad. In de gepubliceerde benchmark van TrueFoundry voegde één gateway-pod op een enkele vCPU ongeveer 3 ms latency toe bij 250 requests per seconde, en schaalde deze tot ongeveer 350 requests per seconde vóór CPU-verzadiging.
Staffbase, een platform voor werknemerservaring met hoofdkantoren in Chemnitz (Duitsland) en New York, bundelt 141 model-deployments over negen regio's achter één endpoint. Het draait gescheiden regionale gateways voor Europa, de VS en Australië, zodat requests worden afgehandeld vanuit de juiste geografie voor zowel residency als latency.
"Gehost in de EU" beantwoordt een vraag over data-residency. Soevereiniteit vraagt wie het systeem beheert, wie de sleutels bezit en wat uw omgeving verlaat.
Als die antwoorden van belang zijn voor uw kopers of uw toezichthouder, vraag ze dan schriftelijk op en test elke leverancier aan de hand van de bovenstaande checklist, inclusief TrueFoundry. Wij publiceren wat een self-hosted installatie terugstuurt, en we zien liever dat u het verifieert dan dat u ons op ons woord gelooft.
Plan een demo om een self-hosted TrueFoundry-installatie en het uitgaande netwerkverkeer zelf te bekijken.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.





Het laatste nieuws, artikelen en bronnen in je inbox