november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



Gepubliceerd: november 20, 2026

De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
OpenRouter ZDR is het eerste waar de meeste teams naar grijpen wanneer een security review vraagt waar hun prompts terechtkomen, en het is waardevol om exact te zijn over wat het u oplevert. ZDR beperkt een verzoek tot providers die geen prompts of antwoorden opslaan. Het regelt de retentie van de provider, niet die van OpenRouter, en het is één controle binnen een bredere vraag die een AI gateway moet beantwoorden: wat is toegestaan, waar mag data rusten, wat wordt er bewaard en wie kan het achteraf bewijzen?
Dit artikel behandelt het onderdeel governance en policy van onze TrueFoundry vs OpenRouter-serie: hoe policy wordt uitgedrukt, geschaald, getest en van versiebeheer wordt voorzien; allow- en deny-lists; beperkingen op prompt-, tool- en parameterniveau; dataresidentie voor data at rest; logging-policy en maskering; retentie en verwijdering; en de change-audit-trail. Het is geschreven voor de platform engineer die de regels moet implementeren en de compliance lead die ze moet verdedigen, en elke bewering is ontleend aan de publieke documentatie van beide leveranciers.
OpenRouter ZDR zorgt ervoor dat providers geen prompts of antwoorden opslaan. Het is globaal afdwingbaar, per modelgroep (Anthropic, OpenAI, Google, SpaceXAI en non-frontier) via guardrails, of per verzoek via de ZDR-parameter. Afzonderlijk hiervan stuurt provider.data_collection: "deny" verzoeken alleen naar providers die geen gebruikersdata verzamelen, in te stellen per verzoek of als accountbrede standaard in privacyinstellingen. De twee worden onafhankelijk beheerd omdat het verschillende beloftes zijn: sommige eindpunten trainen niet op uw data, maar bewaren deze wel voor misbruikdetectie of juridische redenen. Een datapolicy van OpenRouter die zegt "geen training" is dus niet hetzelfde als een policy die zegt "geen retentie".
Drie beperkingen bepalen de reikwijdte van deze controle. ZDR geldt niet voor plugins en tools die u inschakelt, zoals webzoekopdrachten, die mogelijk worden beheerd door derden met hun eigen retentiebeleid. ZDR regelt de retentie van de provider, niet die van OpenRouter zelf; de contentretentie van OpenRouter is een afzonderlijke logging-schakelaar op workspace-niveau, die hieronder wordt behandeld. En de dataretentie van OpenRouter voor request-metadata (tijdstempels, model, tokenaantallen, latentie) blijft doorlopen voor facturering en operationele doeleinden, zonder vermelde duur en zonder configureerbare periode. De ondertekende DPA die beschikbaar is voor Enterprise-klanten dekt de ZDR-configuratie, wat de juiste plek is voor een compliance-team om dit vast te leggen.
TrueFoundry heeft geen ZDR-functionaliteit, en de reden hiervoor is structureel in plaats van een gemis: u brengt uw eigen provider-sleutels mee, dus de retentievoorwaarden van uw provider zijn degene die u hebt onderhandeld. De equivalente controle is welke provider-account een team mag gebruiken. Waar de twee producten elkaar wel overlappen, is bij OpenRouter Zero Data Retention als een routing-policy versus TrueFoundry's provider-account grants als een access-policy, en dat is de kern van alles in deze categorie: OpenRouter stuurt het verkeer, TrueFoundry autoriseert het.
OpenRouter guardrails vormen de policy-engine. Een guardrail is een benoemd regelobject, aangemaakt in Workspaces → Guardrails of via de Management API (aanmaken, bijwerken, verwijderen, oplijsten, toewijzen aan sleutels of leden), waarin een budgetlimiet, model-allowlist, provider-allowlist, ZDR per modelgroep, regex prompt-injection-detectie, Sensitive Info (PII-presets plus NLP-detectie) en aangepaste regex contentfilters worden gecombineerd. In een organisatie beheren alleen beheerders guardrails; organisatiebrede privacypolicies en providerbeperkingen worden overgeërfd, en een guardrail kan alleen strenger zijn. De compositiesemantiek is per regeltype gedocumenteerd, wat lof verdient: allowlists doorsnijden elkaar (de strengste wint), ZDR wordt per modelgroep met OR samengevoegd, Sensitive Info-filters worden samengevoegd waarbij blokkeren het wint van redigeren, en budgetten worden per laag afzonderlijk gecontroleerd in plaats van samengevoegd. De expressie verloopt via UI-formulieren plus REST; er is geen policy-taal, geen YAML en geen GitOps-pad. Testen voorafgaand aan de uitrol is beperkt: een 'flag'-actie registreert een detectie zonder deze af te dwingen, maar alleen voor het regex-injectiefilter; PII-regels accepteren blokkeren of redigeren, en budgetten en allowlists kennen geen dry-run.
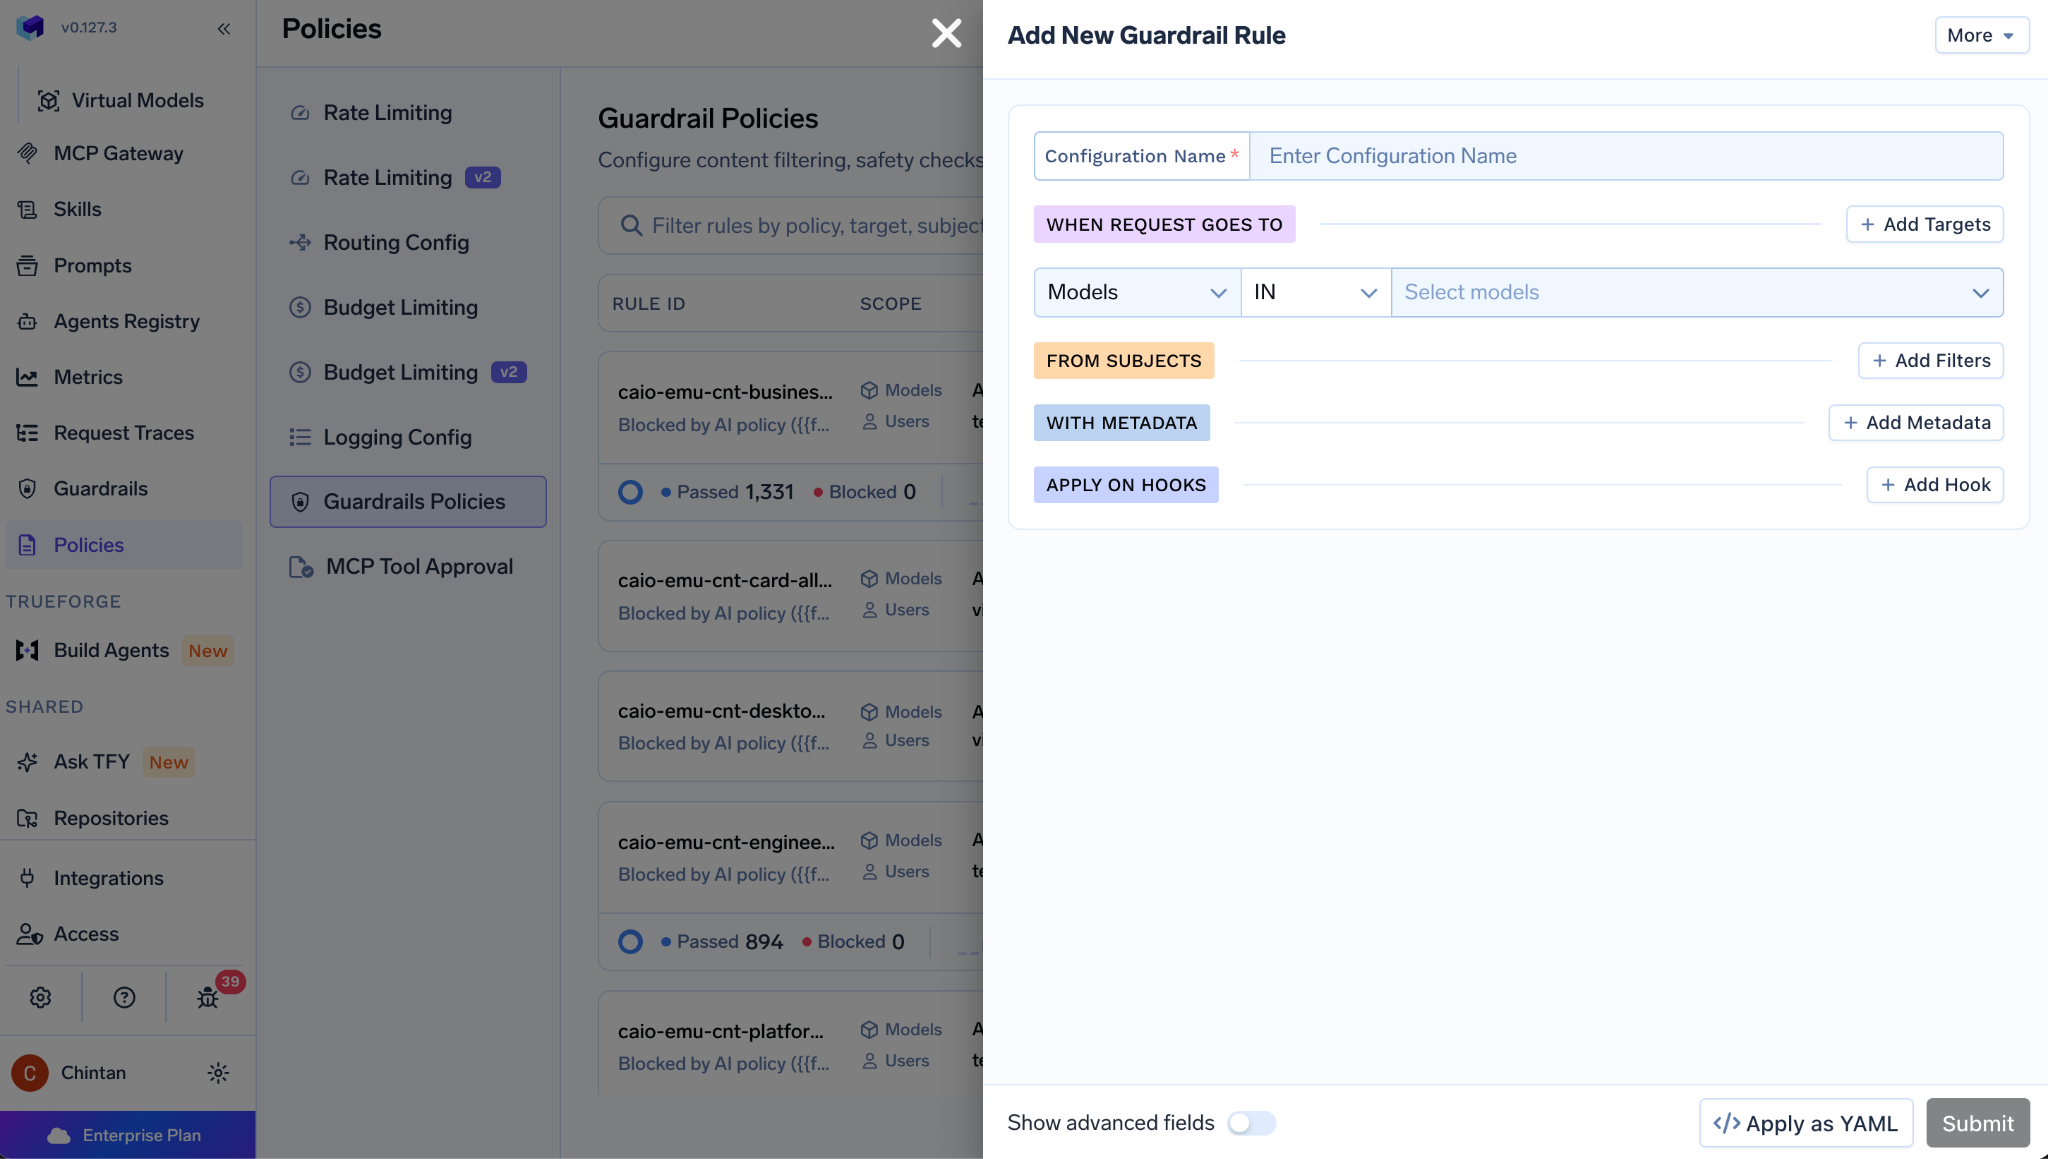
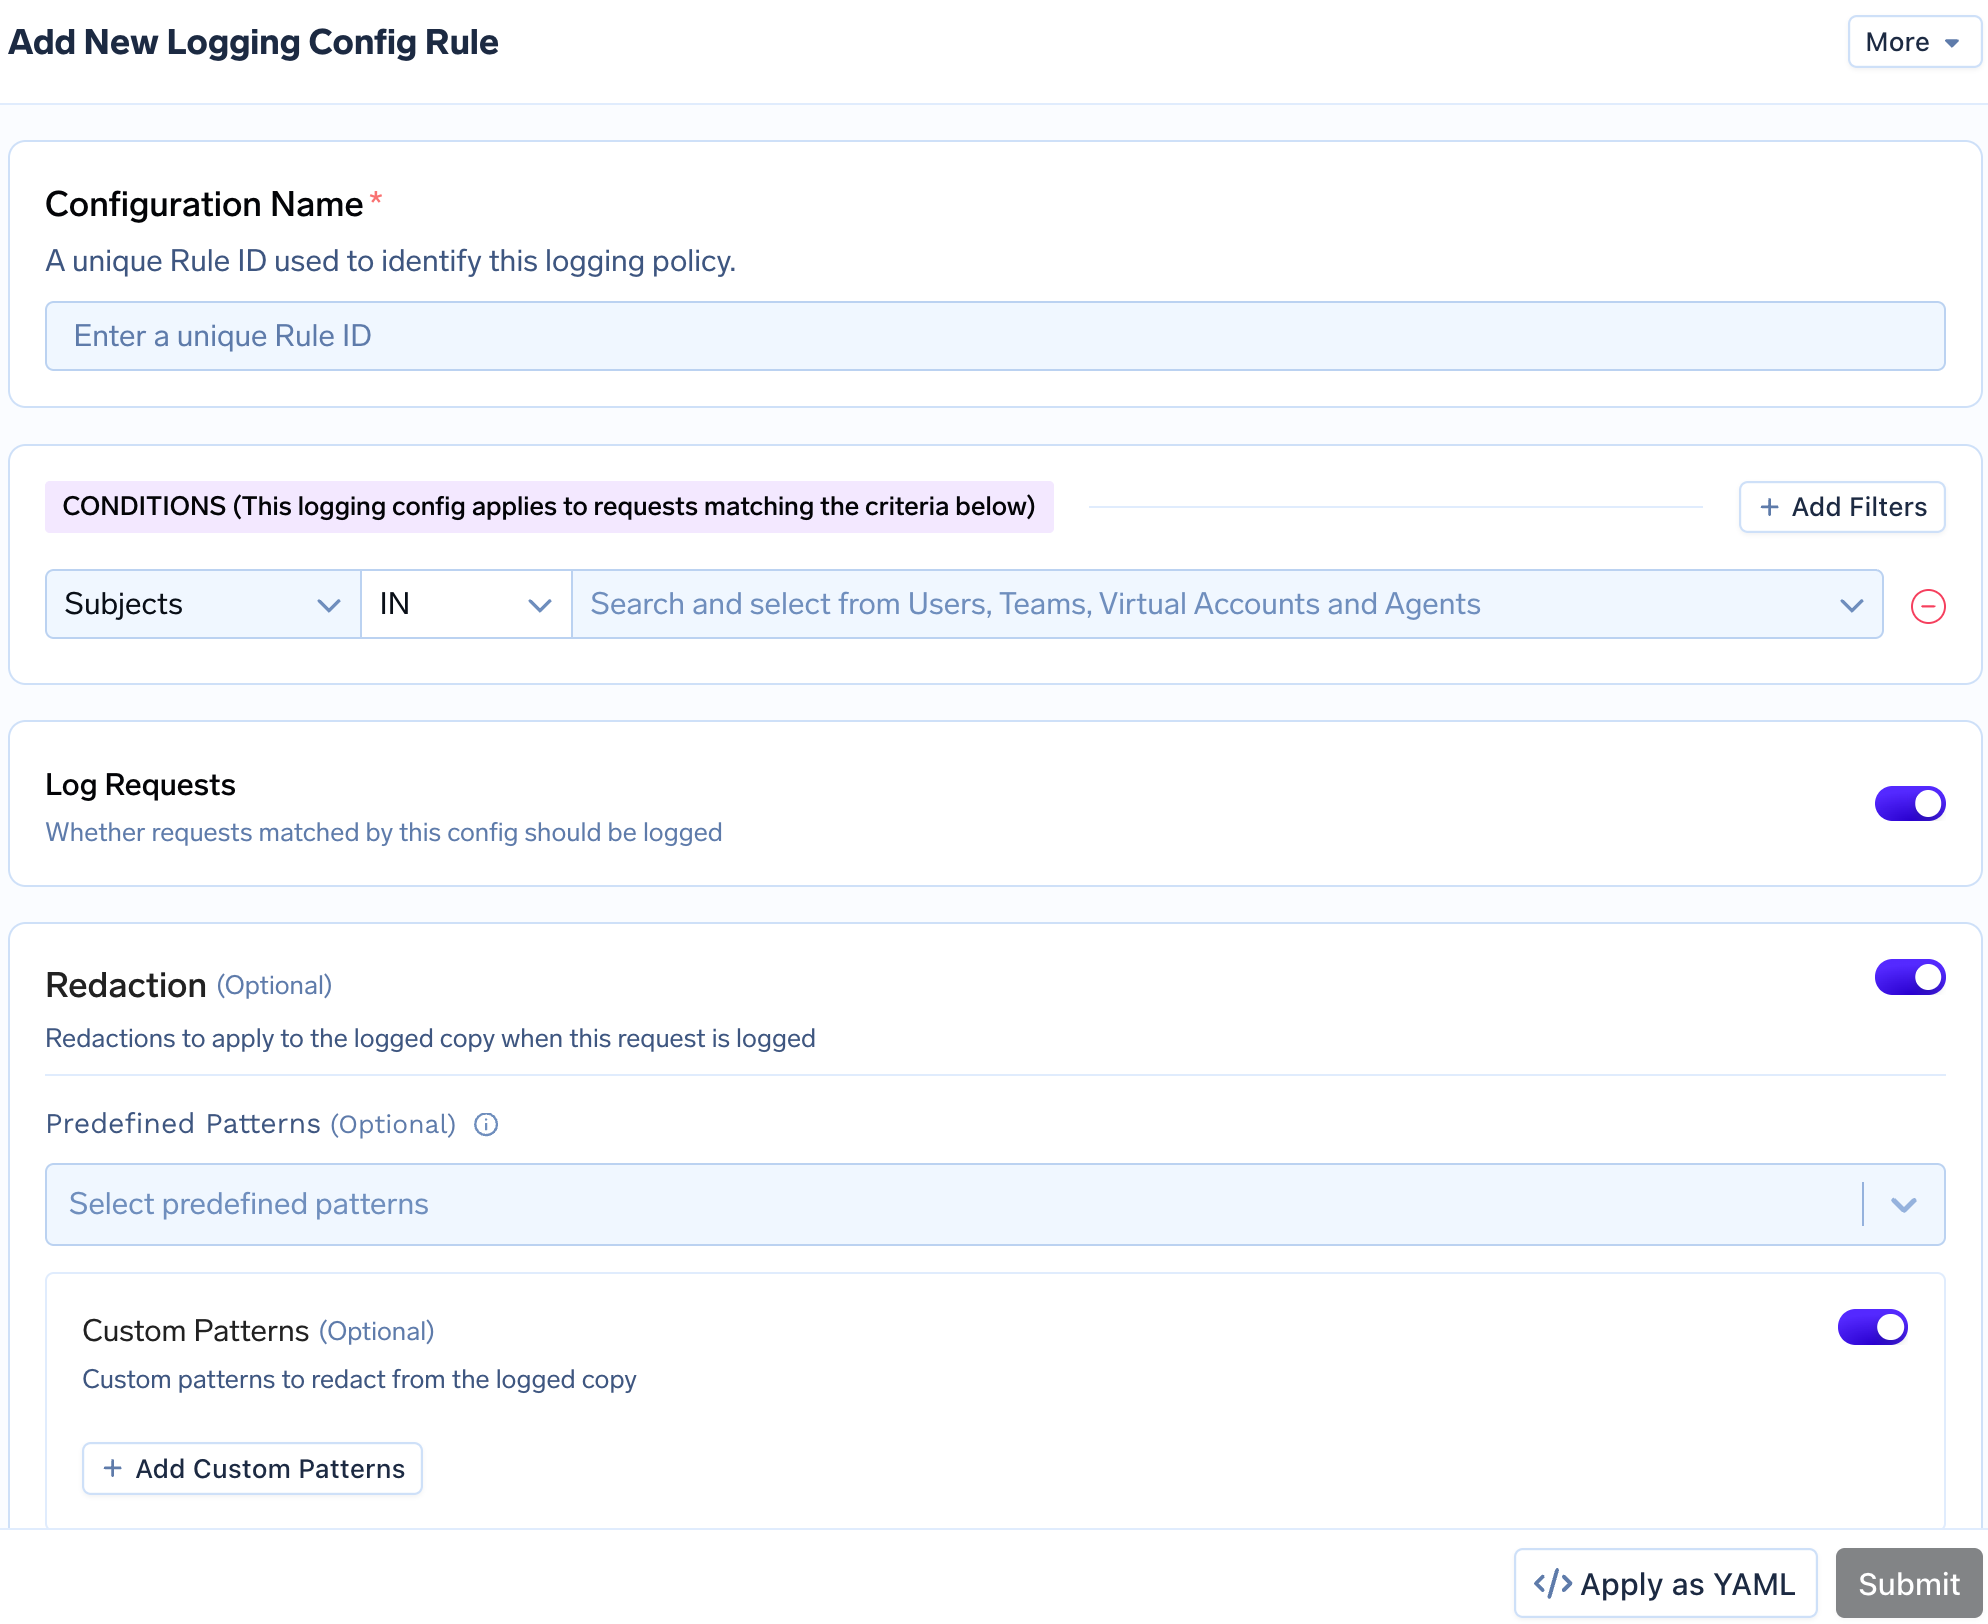
TrueFoundry drukt policy uit als in de UI gebouwde regelsets met YAML-equivalentie ("Apply as YAML" in elk regelformulier), gegroepeerd in vier families onder AI Gateway → Policies: Guardrails, Budget Limiting, Logging Config en Rate Limiting. Alle vier delen één scopingmodel: onderwerpen (gebruiker, team, virtueel account), modellen inclusief virtuele modellen, MCP-servers en tools, provider-accounts, en X-TFY-METADATA sleutel-waardeparen (guardrails configuratie). Budgetten hebben een simulate-API die de regels retourneert die zouden matchen met een hypothetisch verzoek voordat u het definitief maakt, en guardrails draaien in monitor- of warn-modus voorafgaand aan handhaving (budgetten simuleren). Voor situaties die een formulier niet kan uitdrukken, laten Cedar policy- en OPA policy-guardrails u de regel als code schrijven (Cedar, OPA). De evaluatiesemantiek verschilt per familie en we citeren deze exact: budgetten AND elke matchende regel, rate limits geldt first-match-wins, bij logging geldt deny-wins.
Twee dingen die geen van beide leveranciers documenteert, en we zeggen dit duidelijk: versiebeheer van policy-regels (geen concept en publiceren, geen rollback, geen historie) en een goedkeuringsworkflow voor policy-wijzigingen (bewerkings door geautoriseerde beheerders worden direct van kracht bij het opslaan, zonder vier-ogenprincipe). Enterprise API-managementproducten hebben hier verhalen over wijzigingsbeheer. Geen van deze twee gateways heeft dat op dit moment.
OpenRouter ondersteunt alleen allowed-lijsten. Een model-allowlist en een provider-allowlist, waarbij leeg betekent dat alles is toegestaan, en geen deny-list primitief. Per team werkt via workspace-gescopte guardrails of toewijzing per lid; per omgeving heeft geen mechanisme omdat er geen omgevingsobject bestaat. De operationele kosten van alleen een allowlist zijn reëel: wanneer er een nieuw model uitkomt, moet elke guardrail worden bewerkt om dit toe te staan, terwijl een deny-list het automatisch zou toelaten. Veiliger als standaard, maar meer onderhoud, en bij veertig applicaties een permanente administratieve taak. Policy op toolniveau bestaat niet; OpenRouter beheert zijn eigen server-tools, maar er is geen toewijzing, beperking of toestemmingscontrole per tool gedocumenteerd, en plugins vallen buiten ZDR. Policy op parameterniveau is eveneens niet gedocumenteerd; niets beperkt temperature of max_tokens, en provider.max_price is een routing-beperking, geen policy.
TrueFoundry ondersteunt beide richtingen. RBAC-toewijzingen vormen de allowlist (een team ziet en aanroept alleen modellen die zijn toegewezen), en policy-regels voegen IN- en NOT IN-voorwaarden toe op modellen per onderwerp, met expressie per omgeving via metadata (environment: production) of virtuele accounts per omgeving (gateway toegangsbeheer). Policy op toolniveau richt zich op specifieke MCP-servers en individuele tools, met pre-invoke en post-invoke hooks. Policy op parameterniveau is afkomstig van een metadata-validatieguardrail die vereiste verzoek-metadata afdwingt, en van Cedar- en OPA-regels die geschreven kunnen worden tegen verzoekparameters. We merken één ding op voor zowel de redactie als voor kopers: een concrete parameterbeperking, zoals het blokkeren van een temperature boven de 1, moet in de praktijk worden geverifieerd voordat deze in het algemeen wordt geclaimd.
Residentie is een vraagstuk over data-at-rest, niet over netwerken, en de twee leveranciers beantwoorden verschillende vragen.
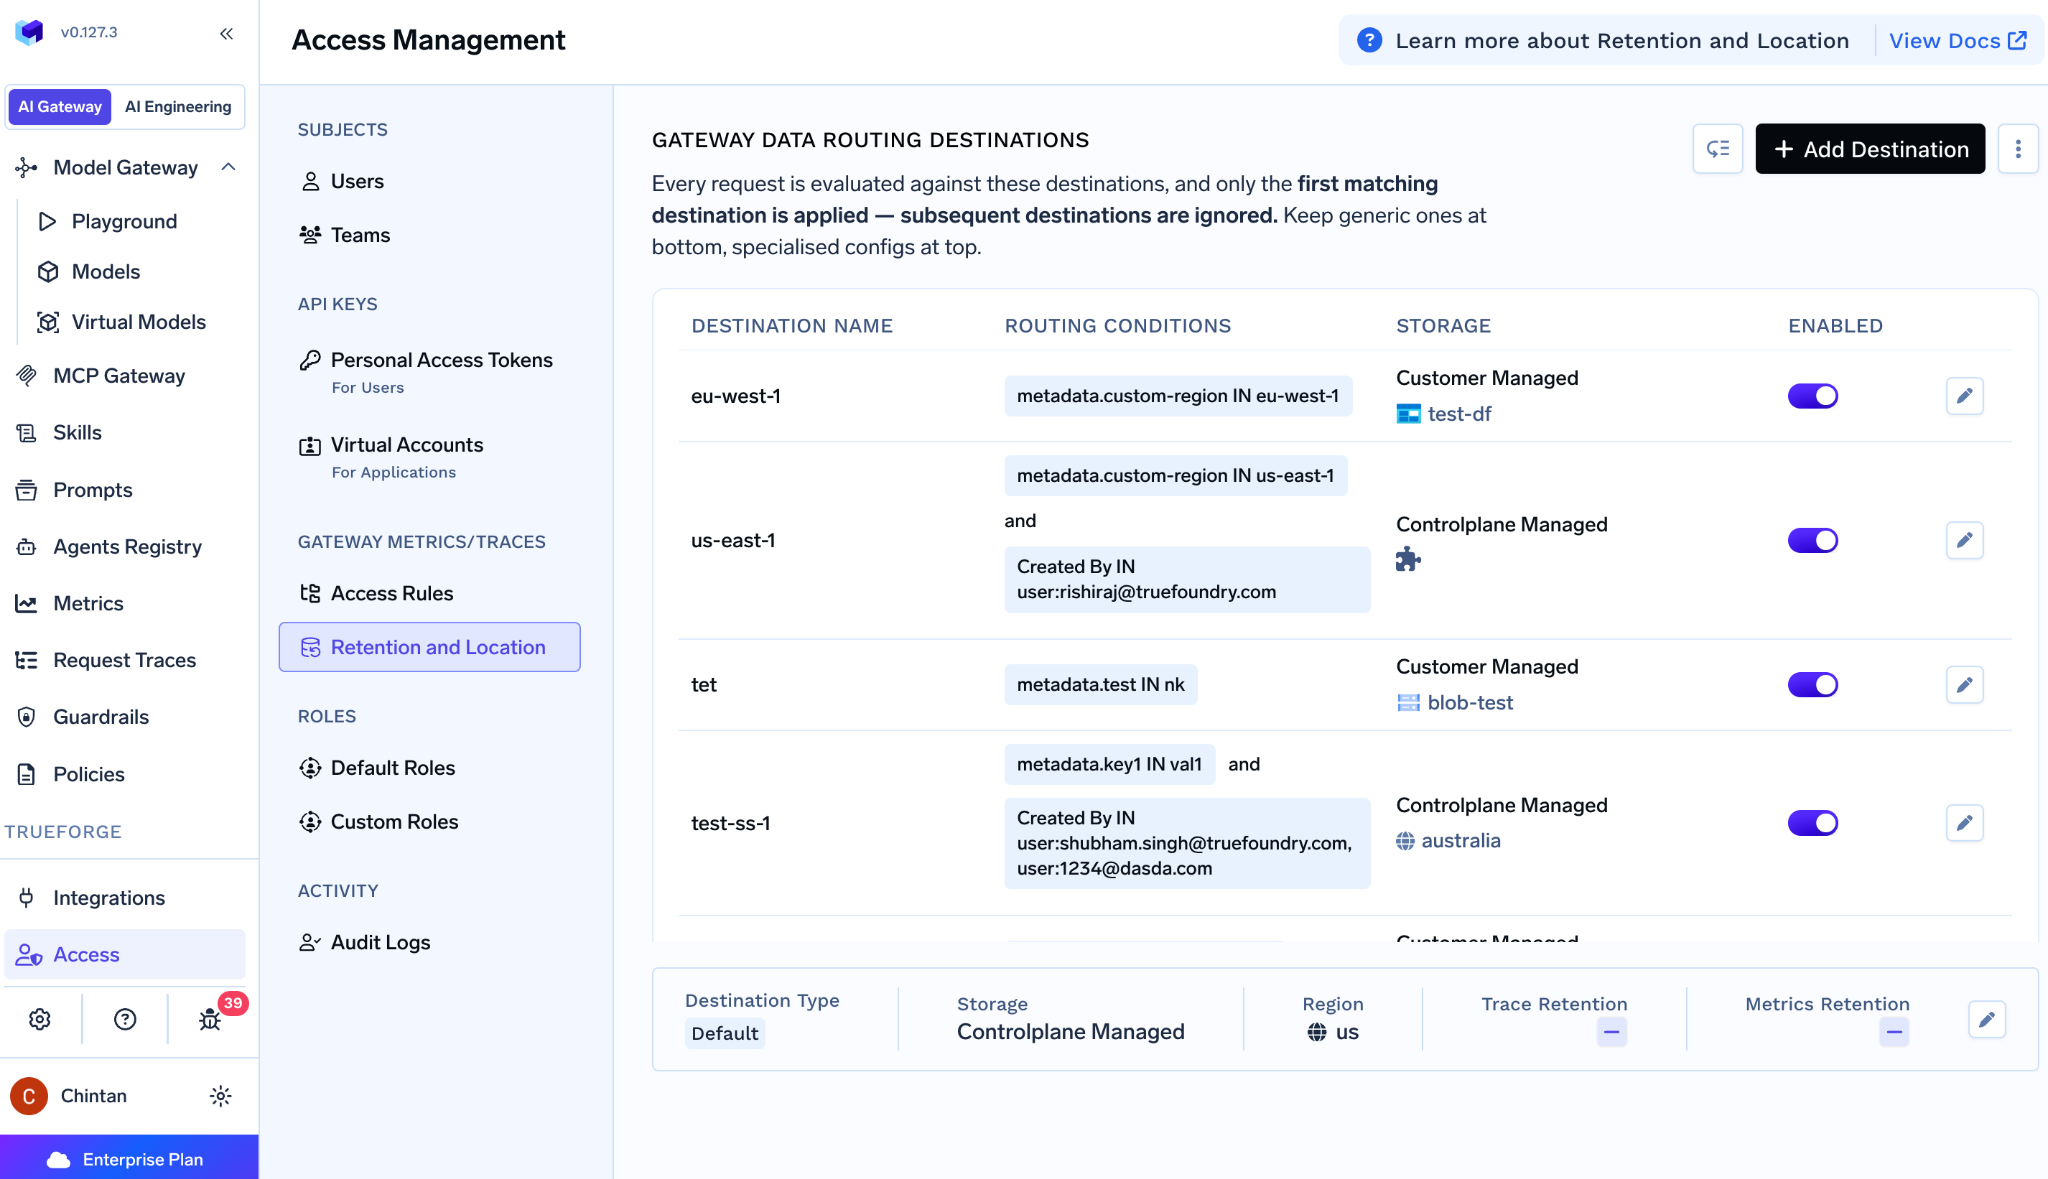
TrueFoundry Data Routing (AI Gateway → Controls) kiest waar traces zich bevinden: opslag beheerd door het control plane met regioselectie op SaaS, of door de klant beheerde objectopslag in uw bucket en uw regio. Het Enterprise-plan voegt voorwaardelijke routing toe met meerdere bestemmingen die van boven naar beneden worden gematcht op metadata of identiteit van de aanroeper, zodat de traces van het EU-team naar een EU-bucket gaan en al het andere naar de standaardbestemming (data-routing). Een datastore per regio is een reële implementatieoptie, geen drain naar een enkele regio. Twee kanttekeningen die we maken: metrieken gaan altijd naar de standaardbestemming en worden voor altijd bewaard, zonder residentiecontrole; en in self-hosted modus is residentie uiteraard van u, omdat er niets weggaat. Voor teams die al modellen in hun eigen omgeving draaien, behandelt onze gids over on-premise LLM deployment dat uiteinde van het spectrum.
OpenRouter's routing binnen de regio is voornamelijk een antwoord op de verwerkingslocatie: voor Enterprise-klanten worden prompts en completions ontsleuteld en verwerkt binnen de geselecteerde regio, EU of VS. De standaardpositie voor data-at-rest is dat er weinig at rest is, omdat inhoud niet wordt opgeslagen, maar waar de bewaarde metadata leeft, en in welke regio, is niet gedocumenteerd. Opt-in Input & Output Logging slaat inhoud op in een geïsoleerd Google Cloud Storage-project waarvan de regio niet is vermeld. En de scherpste bevinding in dit onderdeel: Input & Output Logging is niet van toepassing op verzoeken die via de EU- of VS-eindpunten worden gerouteerd, dus in-region routing en opgeslagen prompt-inhoud sluiten elkaar uit. Een enterprise-koper die EU-residentie wil, kan niet tegelijkertijd prompt-level debugging of audit via het platform hebben.
Dit is de meest onderscheidende functionaliteit in deze categorie, dus we geven het weer als een matrix in plaats van een simpel ja of nee.
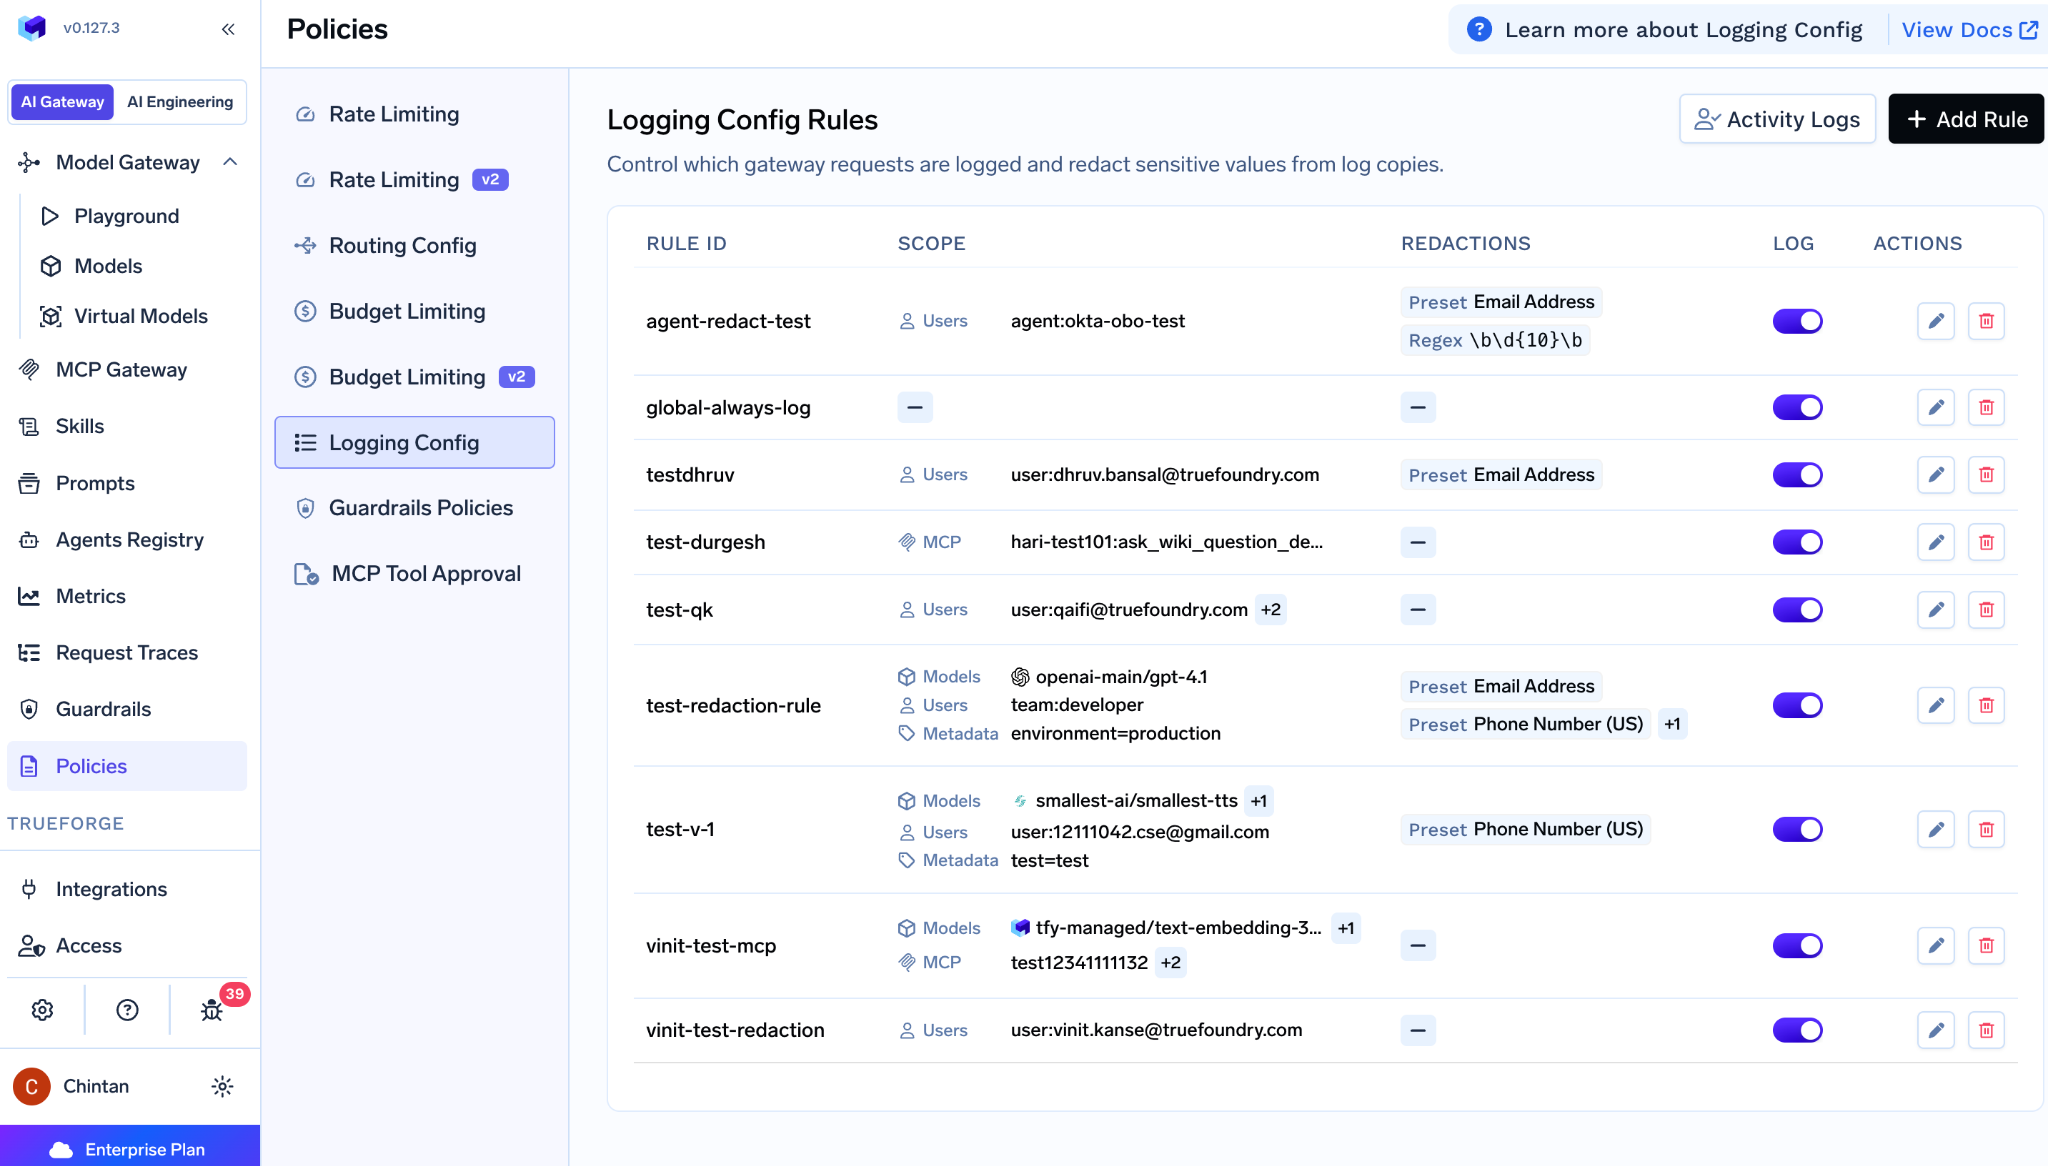
TrueFoundry Logging Configs zijn benoemde regels met AND-voorwaarden op onderwerpen, modellen en metadata. Elke regel bevat een schakelaar voor loggen aan/uit en redigeerpatronen uit een vooraf gedefinieerde catalogus (e-mail, US SSN, creditcard, India Aadhaar en PAN, en meer) plus aangepaste regex met aangepaste vervangende tekst. Alle matchende regels worden geëvalueerd, deny wins (één matchende regel met loggen uit onderdrukt de body), en redacties worden samengevoegd over matchende allow-regels. Redactie is alleen van toepassing op de opgeslagen kopie; het live verzoek naar de provider wordt door deze functie nooit gewijzigd. Een X-TFY-LOGGING-CONFIG-header per verzoek fungeert als terugvaloptie wanneer er geen regel matcht; metadata, kosten, tokens en latentie worden altijd vastgelegd, en elke trace registreert tfy.logging.prompt_logging_enabled en matched_config_names, zodat het logging-besluit zelf auditeerbaar is (logging-configuratie). Het directe antwoord: logging-besluit per verzoek, ja; maskeren voor opslag, ja; gevarieerd per team, ontwikkelaar, model, omgeving en regex-match, ja.
Dit alles wordt afgedwongen op een stateless gateway-vlak met ongeveer 3–4 ms extra latentie en 350+ verzoeken per seconde per vCPU over meer dan 2.500 LLM's.
OpenRouter: per verzoek beslissen of er wordt gelogd, nee, want Input & Output Logging is een schakelaar op workspace-niveau die alleen beheerders kunnen wijzigen. Maskeren voor het loggen, nee. Variëren per team, alleen voor zover workspace gelijk staat aan team. Per ontwikkelaar, model, omgeving of regex-match, nee. Eén grens om scherp te houden: de redactie die OpenRouter wel heeft (Sensitive Info presets en aangepaste regex) wijzigt het live verzoek voordat de provider het ziet. Dat is redactie tijdens het verzoek, wat we behandelen in het artikel over beveiliging, niet maskering tijdens het loggen; u kunt niet "log alles, maskeer dit" onafhankelijk configureren van wat de provider ontvangt, omdat de twee dezelfde controle zijn. De ZDR-parameter regelt de retentie aan de providerzijde, niet de logging van OpenRouter, en moet niet worden verward met een logging-policy.
De retentie van traces bij TrueFoundry is configureerbaar per data-routingbestemming, met een standaardbeleid wanneer dit niet is ingesteld. Metrieken worden voor altijd bewaard en zijn niet configureerbaar. Het recht op verwijdering van specifieke gelogde verzoeken is niet gedocumenteerd als een workflow in het product; bij door de klant beheerde opslag bent u eigenaar van de bucket, dus verwijdering is mechanisch uw verantwoordelijkheid. Over de admin audit trail zijn we helder: de taal over audits in onze documentatie gaat over agent- en verzoekactiviteit, en een wie-wijzigde-welke-policy-wanneer spoor met export is niet gedocumenteerd, hoewel de prijzenpagina auditlogs vermeldt bij Enterprise. Vraag ons om het te demonstreren in plaats van het regelitem op goed geluk aan te nemen (data-routing, prijzen).
OpenRouter's standaard contentretentie is nul; metadata wordt bewaard voor facturering zonder vermelde duur en zonder configureerbare periode; retentievensters voor opgeslagen prompts en het recht op verwijdering zijn niet gedocumenteerd. Er bestaat een auditlog: de documentatie over SCIM Group Mappings vermeldt dat wanneer een groep wordt verwijderd in de identity provider en leden de toegang verliezen, de verwijderingen daar worden geregistreerd. De reikwijdte, retentie, weergave-interface en export zijn niet gedocumenteerd, er verschijnt geen dedicated auditlog-pagina, en of het configuratiewijzigingen omvat zoals het bewerken van guardrails in plaats van alleen lidmaatschapswijzigingen is niet vastgesteld. Activity Export levert gebruiksgegevens op als CSV of PDF, gegroepeerd per model, sleutel of lid; het is een gebruiksrapport, geen change-audit. Voor de manier waarop een AI-audit-trail past in een breder governance-programma, behandelt onze uitleg over AI governance het kader.
De functionaliteiten van TrueFoundry zijn afkomstig uit onze documentatie; de functionaliteiten van OpenRouter weerspiegelen de publiek gedocumenteerde functionaliteit op het moment van schrijven.
Vraag de leverancier aan beide kanten naar policy-versiebeheer, goedkeuring van wijzigingen en een exporteerbare admin-audit-trail; geen van beide documenteert dit op dit moment. Voor het bredere speelveld van gateways, zie onze gids over OpenRouter alternatieven.
OpenRouter ZDR is een goed gespecificeerde controle op iets waar de meeste gateways niet aan kunnen komen: het retentiebeleid van providers waar u nooit een contract mee hebt getekend. De guardrails van OpenRouter worden geleverd met de duidelijkste compositieregels in deze categorie. Ze worden begrensd door een plat identiteitsmodel, alleen allowlists, geen tool- of parameterpolicy, en een logging-schakelaar die aan of uit staat voor een hele workspace. De governance van TrueFoundry is een policy-engine: één scopingmodel over budgetten, limieten, guardrails en logging; YAML, Cedar en OPA; deny-lists; hooks op toolniveau; voorwaardelijke residentie; en een loggingmatrix die zijn eigen besluiten vastlegt. Beide laten dezelfde drie enterprise-rijen ongedocumenteerd. Voor een platformteam dat zijn werk moet verantwoorden, ontlopen de opties elkaar op dit punt nauwelijks.
Om te zien hoe een logging-policy, een deny-list en een trace-route per regio samen worden geconfigureerd, kunt u de TrueFoundry AI Gateway verkennen, of een demo boeken als u nu governance ontwerpt voor een uitrol over meerdere teams.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


TrueFoundry documenteert SOC 2 Type II, HIPAA, en GDPR voor zijn managed infrastructuur, met RBAC, SSO, en auditlogging ingebouwd; actuele attestaties zijn beschikbaar via het Trust Center op trust.truefoundry.com.



Het laatste nieuws, artikelen en bronnen in je inbox