



November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Enterprise-teams vergelijken Mint MCP vs Solo.io wanneer AI-agents beveiligde en beheerde toegang nodig hebben tot interne tools, SaaS-toepassingen, datasystemen en MCP-servers. Het Model Context Protocol geeft agents een standaardpad naar tools. Enterprises hebben echter nog steeds identiteitsbeheer, permissies, observability en auditability nodig voordat die agents in actie komen.
Mint MCP richt zich op beheerde MCP-toegang, agentidentiteit, scoped permissies, tool-registries en audit trails. Solo.io is meer gericht op infrastructuur, waarbij agentgateway MCP-, LLM-, HTTP- en A2A-verkeer ondersteunt. Mint MCP en Solo.io kunnen zelfs naast elkaar bestaan wanneer Mint verbinding maakt met een MCP-server die wordt afgeschermd door Solo.
TrueFoundry voegt een bredere enterprise AI-besturingslaag toe. Het beheert modellen, MCP-tools, agents, budgetten, guardrails en auditbewijzen via één geïntegreerd control plane.
De meest heldere manier om Mint MCP vs Solo.io te vergelijken is op basis van de risicofocus. Mint MCP richt zich op agents die overmatige tool- of datatoegang krijgen zonder duidelijk eigenaarschap. Het legt de nadruk op agentidentiteit, permissies per tool, registries, credentialbeheer en monitoring in AI-toepassingen.
Solo.io richt zich op een breder infrastructuurrisico. De agentgateway beheert MCP-verkeer, LLM-verkeer, HTTP-requests en A2A-communicatie. Solo.io vs Mint MCP wordt daardoor eerder een kwestie van het operationele model dan een eenvoudige vergelijking van functionaliteiten.
De request-paden laten het verschil zien. Mint authenticeert de caller, past toegangsbeheer toe en stelt goedgekeurde tools beschikbaar via beheerde eindpunten. Elke tool call kan vervolgens gehoste, externe of op STDIO gebaseerde connectors bereiken, terwijl Mint de bijbehorende credentials beheert. Mint biedt momenteel meer dan 50 beheerde connectors en rolgebaseerde virtuele servers.
Solo valideert de identiteit bij de gateway voordat autorisatieregels worden toegepast op MCP-routes en individuele tools. Deze aanpak past bij platform engineering-teams die willen dat het MCP-beleid samenkomt met de gateway-infrastructuur. Teams die bekend zijn met traditionele API gateways kunnen het bredere verschil bekijken via een gedetailleerde AI gateway-vergelijking.
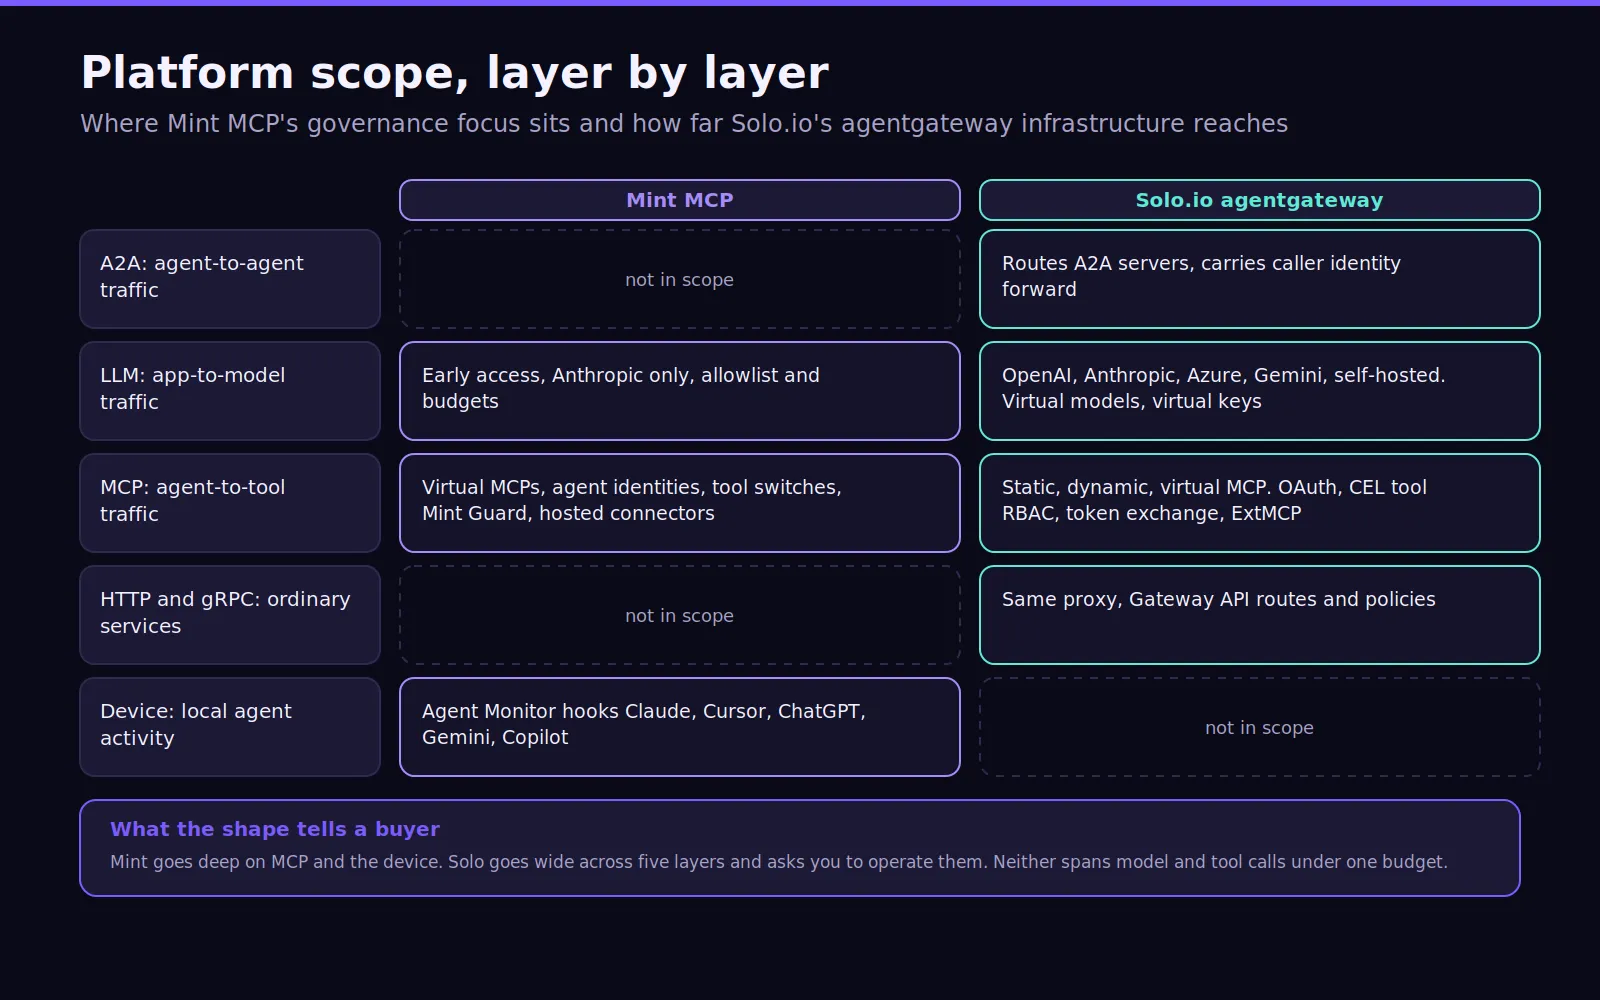
Mint MCP is het sterkst wanneer veilige tool-toegang de directe vereiste is. Elke agent kan een eigen identiteit, credentials en een least-privilege scope krijgen. Beheerders kunnen MCP-servers goedkeuren, tools op rol organiseren, destructieve acties uitschakelen en agentactiviteit monitoren vanaf één beheerde gateway.
Dit identiteitsmodel is nuttig wanneer menselijke permissies te breed zijn voor autonoom werk. Teams kunnen één agent intrekken zonder de toegang voor andere gebruikers of agents te wijzigen. Rolgebaseerde eindpunten verminderen ook het aantal individuele MCP-verbindingen dat ontwikkelaars moeten onderhouden.
Mint MCP ondersteunt Claude, Cursor, ChatGPT en andere developer tools naast custom agents. De gehoste runtime kan STDIO-servers beheren en deze omzetten in beheerde services. Het platform biedt ook OAuth, SAML, SSO, rate limiting, audit logs, PII-detectie en secret scanning.
Mint Guard voegt beleidsenforcement toe rond risicovolle content en tool-activiteit. Agent Monitor breidt de zichtbaarheid uit naar MCP calls, commando's en bestandstoegang op ontwikkelsystemen. Volledige audit-historie kan via OTLP naar een SIEM worden gestreamd, wat securityteams helpt om zowel off-gateway als beheerde activiteit samen te onderzoeken.
Mint profileert zich ook voor gereguleerde enterprise-omgevingen. Het bedrijf geeft aan dat het SOC 2 Type II gecertificeerd is en HIPAA-documentatie met BAA's biedt. Er zijn opties voor data-residency in de VS en de EU beschikbaar.
Kies voor Mint MCP wanneer:
Solo.io past bij teams die AI-native gateway-infrastructuur willen die ze rechtstreeks kunnen beheren. Agentgateway is een open-source, op Rust gebaseerde data plane die wordt gehost door de Linux Foundation. Het ondersteunt MCP-, LLM-, HTTP-, gRPC- en A2A-communicatie via één agent-georiënteerde proxy.
In de Kubernetes-modus vertaalt de control plane Kubernetes Gateway API-resources naar gateway-configuratie. Dit geeft platformteams een vertrouwd GitOps-model met Gateway API-objecten en Solo-specifieke resources. Standalone deployments bieden een andere optie wanneer een Kubernetes gateway niet nodig is.
De MCP-functionaliteiten zijn uitgebreid. Solo ondersteunt authenticatie, beleid op tool-niveau, token-uitwisseling, rate limiting en virtuele serverpatronen. De code-modus kan ook één run_code tool beschikbaar stellen, waardoor modellen meerdere goedgekeurde calls kunnen combineren terwijl het contextgebruik wordt verminderd.
Solo breidt zich ook uit naar LLM-providers en kostenbeheer. Virtuele sleutels kunnen tokenbudgetten en toewijzing van gebruik bevatten. Catalogi voor modelkosten tonen gerealiseerde LLM-kosten, terwijl intelligente routing requests kan sturen op basis van het model of de inhoud van de request. Passieve backend health-checks detecteren afwijkingen wanneer eindpunten fouten beginnen te retourneren.
Het bredere Solo-ecosysteem is van belang wanneer MCP naast bestaande service mesh-operaties staat. Teams die Gloo Mesh, Solo Enterprise for Istio of een ambient mesh gebruiken, kunnen agentconnectiviteit dichter bij bestaande mesh-operaties houden. Istio ambient mode maakt gebruik van workloadidentiteit en waypoint proxies voor geselecteerde beleidsfuncties. De Gloo Operator kan ondersteunde Istio-installaties beheren.
Die achtergrond kan organisaties helpen die overstappen van oudere Gloo Cloud-omgevingen of een bestaande API-strategie uitbreiden. Het vergroot echter ook het infrastructuuroppervlak dat teams moeten begrijpen. De volwassenheid van platform engineering is hier dan ook belangrijker dan bij een beheerd MCP-product.
Het operationele voordeel is het volledige eigenaarschap van de infrastructuur en native connectiviteit tussen meerdere verkeerstypen. Teams kunnen ook redundantie en zero-downtime patronen ontwerpen voor hun omgeving. Solo biedt enterprise-support voor productie-deployments, inclusief 24/7 dekking voor dringende problemen.
Kies voor Solo.io wanneer:
Beveiliging staat centraal in de keuze tussen Mint MCP en Solo.io. Mint MCP legt de nadruk op permanente agentidentiteit, granulaire permissies, SSO, audit trails, PII-controles en gecentraliseerde credentials. Deze aanpak past bij securityteams die het Model Context Protocol op een beheerde manier willen adopteren zonder elke controle intern te hoeven bouwen.
Mint biedt meerdere beveiligingslagen. Rolgebaseerde virtuele servers bepalen welke tools gebruikers of agents kunnen bereiken. Beheerders kunnen gevoelige bewerkingen uitschakelen terwijl leestoegang behouden blijft. Aangepast beleid en DLP-integraties kunnen een tool call inspecteren voordat deze gevoelige data bereikt.
Solo.io plaatst MCP-beveiliging binnen gateway-native beleid. OAuth 2.0 kan MCP-servers beschermen, terwijl geverifieerde JWT-claims gebruikt kunnen worden voor stroomafwaartse autorisatie en rate limiting. Limieten per tool kunnen ook kostbare bewerkingen beschermen tegen misbruik of overmatig verkeer.
De RBAC-primitieve is een CEL-expressie die wordt geëvalueerd op basis van geverifieerde JWT-claims en request-attributen, zodat `jwt.sub == "alice" && mcp.tool.name == "add_issue_comment"` één gebruiker toegang geeft tot één tool en de rest verbergt tijdens discovery. Dezelfde beleidstaal geldt voor LLM-routes, wat het voordeel is van het onderbrengen van beide op één data plane.
De budgetrij vereist een zorgvuldige interpretatie. Solo ondersteunt budgetten in dollars en tokens per sleutel, naast op tokens gebaseerde rate limits. Mint biedt inzicht in gebruik en kosten terwijl het zijn beheerde LLM-toegang uitbreidt. Kopers moeten echter nog steeds beoordelen of budgetten de volledige agentic workflow beslaan in plaats van geïsoleerde calls.
Voor een diepgaander permissie-ontwerp legt TrueFoundry's MCP-toegangsbeheergids uit waarom agent-to-tool autorisatie een eigen enforcement-grens nodig heeft.
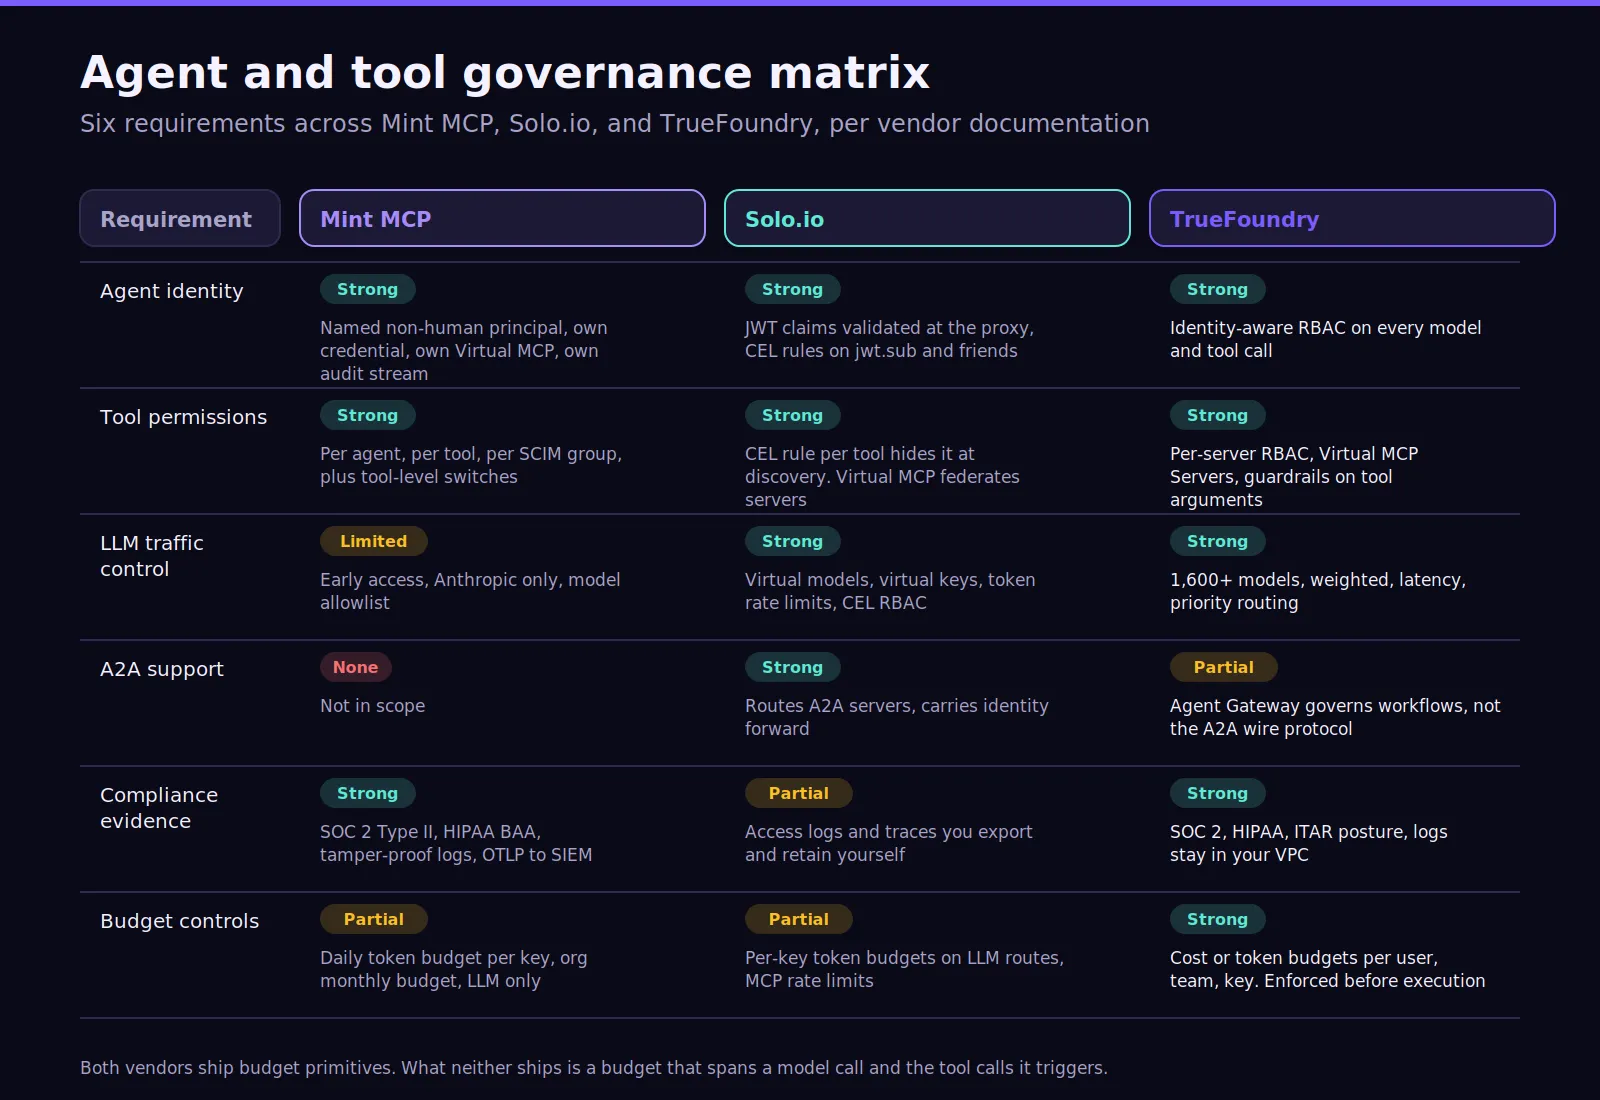
Mint MCP richt observability op agents en tool-activiteit. Elke beheerde call kan worden gekoppeld aan een persoon, een agent, een server en een model. Kosten en tokengebruik kunnen ook per team worden uitgesplitst. Audit-historie kan via OTLP worden geëxporteerd naar enterprise SIEM-platformen.
Solo.io biedt observability dichter bij de proxy en data plane. Logs, traces, metrics, routing-gedrag, modelkosten en MCP-verkeer kunnen worden vastgelegd rondom gateway-activiteit. Dit helpt platform engineering-teams bij het onderzoeken van beleidsfouten, routing-problemen en de gezondheid van de infrastructuur.
De twee benaderingen beantwoorden verschillende vragen. Mint legt de nadruk op wie toegang heeft gehad tot een tool en wat de agent heeft gedaan. Solo legt de nadruk op hoe verkeer door de gateway-infrastructuur bewoog. Geen van beide vragen moet worden verward met volledige workflow-governance wanneer agentic AI modellen, tools en stroomafwaartse systemen doorkruist.
TrueFoundry wordt relevant wanneer observability model calls, MCP-tools, agents, identiteit, budgetten en beleidsresultaten moet verbinden. Het bredere AI Gateway observability-model van TrueFoundry plaatst die gebeurtenissen binnen hetzelfde beheerde request-pad.
Kopers moeten de totale eigendomskosten (TCO) vergelijken omdat de platformen op verschillende modellen werken. Mint maakt gebruik van op maat gemaakte prijzen op basis van actieve AI-agentgebruikers, gebruik en teamgrootte. De prijzenpagina vermeldt ook flexibele deployment-opties, waaronder self-hosted configuraties, evenals enterprise SLA's en toegewijde ondersteuning.
Mint kan de instelwerkzaamheden verminderen wanneer organisaties snel connectors, registries, identiteitscontroles en audit trails willen implementeren. Die gemakken moeten echter worden afgewogen tegen deployment-vereisten en platformkosten op de lange termijn.
Solo.io vereist meer eigenaarschap van de infrastructuur. De open-source agentgateway biedt de basis-proxy, terwijl Solo Enterprise commerciële functies en ondersteuning toevoegt. Solo geeft aan dat de commerciële prijzen afhangen van de omgeving en het gebruik, in plaats van een vaste openbare lijst.
Dat model kan goed werken voor ervaren platformteams. De kosten stijgen wanneer teams de kosten van upgrades, beleidsonderhoud, opslag van telemetrie, security-reviews en continue service mesh-operatiesonderschatten. Bestaande Kubernetes-expertise kan die operationele overhead aanzienlijk verminderen.
TrueFoundry gebruikt op abonnementen gebaseerde prijzen voor zijn bredere governanceplatform. Developer begint bij $0, Pro bij $499/maand en Pro Plus bij $2.999/maand. Enterprise maakt gebruik van prijzen op maat en ondersteunt VPC- en air-gapped deployments.
Teams kunnen de kostenplanning voor AI gateways bekijken voordat ze licentiekosten vergelijken zonder infrastructuur- en personeelskosten meerekenen.
Mint MCP vs Solo.io dekt belangrijke onderdelen van de productie-adoptie van MCP ab. Mint biedt snel beheerde governance rondom agent-toegang. Solo biedt diepere infrastructuurcontrole over agent-verkeer. De resterende ontbrekende stukken verschijnen wanneer een enterprise consistente governance nodig heeft over modellen, tools, agents, budgetten en deployment-omgevingen.
Een model-request kan meerdere MCP-tools aanroepen voordat een andere agent de workflow voortzet. Afzonderlijke beleidslagen kunnen beveiligingsgaten creëren wanneer identiteit, kosten en auditbewijzen die keten niet langer volgen. Deze uitdagingen worden belangrijker naarmate agentic workloads meer autonomie krijgen.
Veelvoorkomende hiaten om te evalueren:
Twee van die punten verschillen sterk per platform. Op het gebied van private deployment wint Solo het duidelijk: de proxy en de logs draaien overal waar het cluster draait. Mint draait als een beheerde service met self-hosting op verzoek, en de gehoste connectors bevinden zich in de data plane van Mint.
Op het gebied van workflowlimieten heeft geen van beide een antwoord. De regels van Mint kunnen een request markeren die een tokendrempel overschrijdt, en de rate limits van Solo kunnen een tool knijpen, maar niets aan beide kanten stopt een agent die door vijftig goedkope calls lopt in plaats van één duur exemplaar.
TrueFoundry past wanneer MCP-governance moet aansluiten op model- en agent-governance. De AI Gateway biedt een gemeenschappelijk control plane voor model-routing, guardrails, budgetten, observability en toegang tot providers. Het platform ondersteunt meer than 1.600 modellen en private enterprise deployment-patronen.
De LLM Gateway centraliseert modeltoegang, fallback, inzicht in gebruik en kostenbeheersing. De MCP Gateway beheert goedgekeurde servers, authenticatie, toolpermissies, credentials en guardrails op tool-niveau. Virtual MCP Servers kunnen geselecteerde tools beschikbaar stellen via één goedgekeurd eindpunt.
De Agent Gateway breidt hetzelfde governancemodel uit naar autonome workflows. Teams kunnen quota toepassen per agent, workflow of omgeving, terwijl interacties tussen modellen en tools samen worden getraced:
Wanneer een gebruiker van het dataplatform de $ 7.500 voor de maand overschrijdt, retourneert de gateway een 429 met `error_origin_level: rate_limit_budget` in de body en het geschonden regel-ID in de `x-tfy-applied-rules`-header. De auditmodus volgt dezelfde regel zonder te blokkeren.
De MCP Gateway beheert tool-toegang via een centrale registry, RBAC per server, OAuth 2.0 tokenbeheer met automatische verversing, en Virtual MCP Servers die een gecureerde subset van tools van meerdere geregistreerde servers beschikbaar stellen als één enkel eindpunt. Guardrails worden aan tool calls gekoppeld in hetzelfde beleidsbestand dat model calls beheert, zodat één regel de argumenten kan scannen die een data-agent naar Snowflake stuurt voordat de call de gateway verlaat:
De Agent Gateway voegt workflowlimieten, circuit breakers en traceerbare uitvoering toe: op token of kosten gebaseerde quota per agent, workflow of omgeving, timeouts en loop-beveiligingen voor vastgelopen runs, en één trace die de stap, de model call, de tool call en de kosten toont. Alle drie draaien binnen het eigen AWS-, GCP- of Azure-account van de klant, on-premise of air-gapped op het Enterprise-plan.
Kies voor TrueFoundry wanneer:
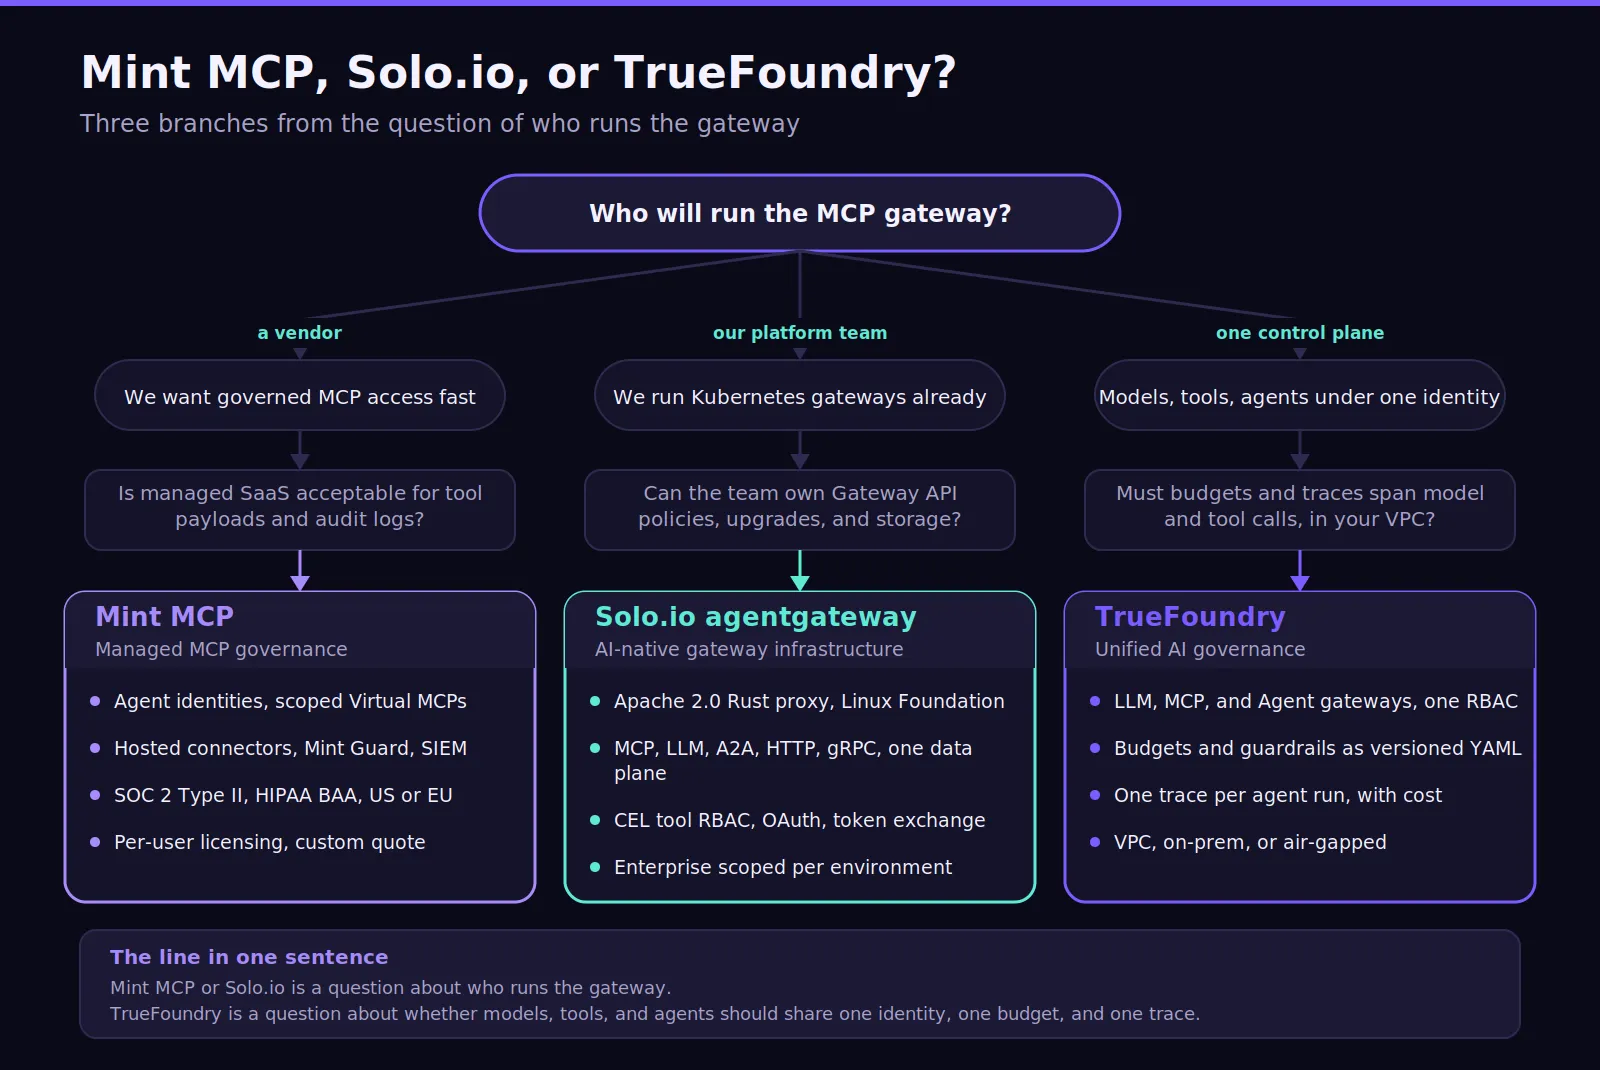
Mint MCP is een goede keuze wanneer gecontroleerde adoptie van MCP de directe prioriteit is. Het past bij teams die behoefte hebben aan beheerde agentidentiteit, scoped toolpermissies, registries, audit trails, connectors en een snellere deployment zonder zelf de volledige gateway-infrastructuur te hoeven beheren.
Solo.io past bij een ander operationeel model. Het is sterker voor teams met een hoge Kubernetes-volwassenheid die dieper eigenaarschap willen over MCP-, LLM- en A2A-verkeer. Bestaande mesh-operaties, Gateway API-expertise of investeringen in Solo-netwerken kunnen dat model gemakkelijker te adopteren maken.
TrueFoundry wordt relevant wanneer MCP-governance moet aansluiten op bredere uitvoeringscontrole. De architectuur combineert model-, MCP- en agent-governance, terwijl de flexibiliteit van deployment in door de klant beheerde omgevingen behouden blijft.
De beslissing tussen Solo.io en Mint MCP hangt daarom sterk af van het eigenaarschap van de gateway. Teams moeten zich ook afvragen of de toekomstige vereiste stopt bij MCP of zich uitbreidt naar beheerde multi-agent workflows.
Voor teams die Solo.io of Mint MCP afwegen tegen een geconsolideerde aanpak, biedt TrueFoundry's vergelijking van de beste MCP gateways aanvullende context per categorie.
TrueFoundry helpt enterprises modellen, MCP-tools, agents, budgetten en beleid te beheren via één productie-besturingslaag. Boek vandaag nog een gratis demo om aan de slag te gaan.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



The main difference in Mint MCP vs Solo.io is operating model. Mint MCP provides managed governance with agent identities, scoped tools, connectors, security controls, and auditability. Solo.io provides open source agentgateway infrastructure for MCP, LLM, HTTP, and A2A traffic. Mint reduces setup work, while Solo gives platform teams deeper control over gateway configuration and operations.
Mint MCP suits security teams wanting managed MCP security, identity, tool permissions, scanning, and audit evidence without operating gateway infrastructure. Solo.io suits teams that want authentication and authorization policies within their Kubernetes or standalone gateway environments. The better choice depends on security ownership, deployment preferences, existing infrastructure skills, and whether MCP forms part of a broader agent connectivity strategy.
Solo.io vs Mint MCP uses different governance models. Mint centers governance around identities, role-based tool bundles, custom policies, and centralized credentials. Solo centers governance around gateway policy, authentication, rate limiting, and traffic controls. Mint is oriented toward managed MCP governance, while Solo reaches more deeply into LLM and agent connectivity infrastructure.
Mint provides agent-focused monitoring that connects tool calls, commands, models, users, costs, and audit history. Solo provides infrastructure telemetry around proxy requests, MCP traffic, model usage, routing, and gateway behavior. Mint MCP or Solo.io therefore depends on whether the primary review question concerns agent actions or the behavior of the underlying gateway infrastructure.
Mint works well when enterprise AI teams need managed governance, SOC 2 Type II evidence, role-based access, and rapid MCP deployment. Solo fits organizations with mature Kubernetes skills and stronger infrastructure ownership requirements. Teams should also consider data residency, enterprise support, private deployment, and whether governance must extend beyond MCP into models and complete agent workflows.
Choose Mint MCP when agents need governed access to enterprise data and the team prefers managed deployment. It is especially relevant when ready-made connectors, agent identities, credential controls, and auditing can shorten rollout time. Choose Solo when MCP falls within a broader platform engineering strategy that covers Kubernetes, LLM routing, A2A communication, and other gateway-managed agent traffic.



Het laatste nieuws, artikelen en bronnen in je inbox



















