



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De HubSpot MCP server is een remote MCP server die door HubSpot wordt beheerd. Model Context Protocol is de open standaard waarmee een agent tools op een extern systeem kan ontdekken en aanroepen; de implementatie van HubSpot zet CRM-records om in aanroepbare tools.
De documentatie van TrueFoundry is specifiek: de server "biedt leestoegang tot CRM-objecten zoals contacten, bedrijven, deals, tickets, facturen en offertes." Dat is beperkter dan de meeste mensen aannemen wanneer ze "CRM MCP server" horen, en het is het belangrijkste feit hier.
De documentatie beschrijft toegang per objectfamilie in plaats van afzonderlijke toolfuncties te noemen, dus wij doen hetzelfde. De bindende lijst is wat er verschijnt op het tabblad Tools van je server nadat je autorisatie hebt verleend — bouw geen agent rond een toolnaam die je in een blogpost hebt gelezen, inclusief deze. En omdat het een remote server is, hoef je geen container uit te voeren en is er geen lokaal proces per laptop, wat verklaart waarom het naast de andere remote MCP servers staat waar teams op standaardiseren.
De nuttige workflows ketenen leesacties over objectfamilies heen:
Elk hiervan is een gegronde reden om de server te verbinden — en elk betekent dat een agent in één run records van enkele honderden echte mensen leest en deze in de context window van een model plaatst.
Over het verschil tussen lezen en schrijven. Voor de meeste MCP servers zouden we hier een scheiding maken tussen onschadelijke leesacties en gevaarlijke schrijfacties. Hier is het gedocumenteerde oppervlak read-only, wat een grote klasse risico's wegneemt voordat je iets configureert: een agent kan geen contact bijwerken, geen dealfase veranderen of een marketingmail activeren. Als er ooit tools verschijnen die kunnen schrijven of communicatie kunnen verzenden, verandert de situatie drastisch — een agent met te veel rechten die e-mails kan verzenden, bereikt echte klanten, en dat incident kan niet worden teruggedraaid. Controleer het tabblad Tools in plaats van aannames te doen.
Eén persoon die HubSpot in zijn IDE integreert is een persoonlijke keuze. Een verkooporganisatie die dat doet is een governancevraagstuk.
Persoonsgegevens komen in een modelcontext terecht, en niemand heeft het gelogd. Een contactrecord bevat persoonsgegevens over een benoemd individu dat akkoord is gegaan met de voorwaarden van HubSpot en jouw privacybeleid — niet met het lezen van hun record door een LLM en mogelijk een externe provider van inferentie. Wanneer een agent tweehonderd contacten in een prompt ophaalt, is dat een verwerkingsactiviteit van gegevens, en de AVG (GDPR) geeft om welke persoonsgegevens je verwerkt, waarom en aan wie ze zijn verstrekt. Wij zijn geen juristen en dit is geen juridisch advies, maar de technische consequentie is helder: als je niet kunt zeggen welke identiteit welke records heeft gelezen, wanneer en via welk model, kun je de vraag niet beantwoorden wanneer deze wordt gesteld. Directe MCP-verbindingen leggen daar niets van vast.
Gedeelde inloggegevens wissen het rechtenmodel. De documentatie is expliciet dat HubSpot "de beschikbare toegang bepaalt op basis van de HubSpot-rechten van de gebruiker en de tools die door de MCP server worden gevraagd." Eén gedeelde inloggegeven heft dat op: de agent van een junior vertegenwoordiger en de agent van een VP zien identieke gegevens.
Secret sprawl. Deze stroom vereist een echte Client Secret. Geplakt in lokale configuraties binnen een team belandt het in dotfiles, shell-historie en uiteindelijk in een repository.
Prompt injection met een CRM-payload. CRM-records zitten vol tekst die door kwaadwillenden kan worden geschreven: formulierinzendingen, ticket-inhoud, notitievelden. Een agent die tickets verwerkt, leest wat er is ingediend, inclusief instructies. Met read-only tools is de schade exfiltratie in plaats van mutatie — de agent sturen naar records waarnaar niet werd gevraagd en deze herhalen waar de aanvaller ze kan zien. Dat is nog steeds een datalek.
Niets hiervan is een argument tegen het verbinden van HubSpot. Het is een argument voor een controlelaag erachter, wat een MCP gateway is.
HubSpot wordt niet geleverd vanuit de TrueFoundry Managed MCP catalogus. Je registreert het als een remote server met inloggegevens die je zelf aanmaakt — een extra stap aan de kant van HubSpot, en een andere redirect URI dan beheerde servers gebruiken. Je hebt rechten nodig om MCP servers toe te voegen in TrueFoundry, een HubSpot-account met Development toegang en de basis-URL van je control plane.
Stap 1 — Maak de HubSpot MCP auth app aan. Open in HubSpot Development en kies MCP Auth Apps. Klik op Create MCP auth app, geef het een herkenbare naam zoals TrueFoundry en stel de redirect URL in op:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Vervang <tfy-control-plane-base-url> door de URL van je eigen control plane. Dit is de zelf-geregistreerde redirect URI — niet https://auth.truefoundry.com/mcp/oauth2/callback, wat alleen van toepassing is op servers uit de beheerde catalogus. Het verkeerd instellen hiervan is de meest voorkomende oorzaak van een foutmelding door een niet-overeenkomende redirect.
Stap 2 — Kopieer de inloggegevens. Kopieer de Client ID en Client Secret van de detailpagina van de app.
Stap 3 — Registreer de server. Ga in TrueFoundry naar MCP Gateway, klik op Add MCP Server en selecteer Connect any Remote MCP Server.
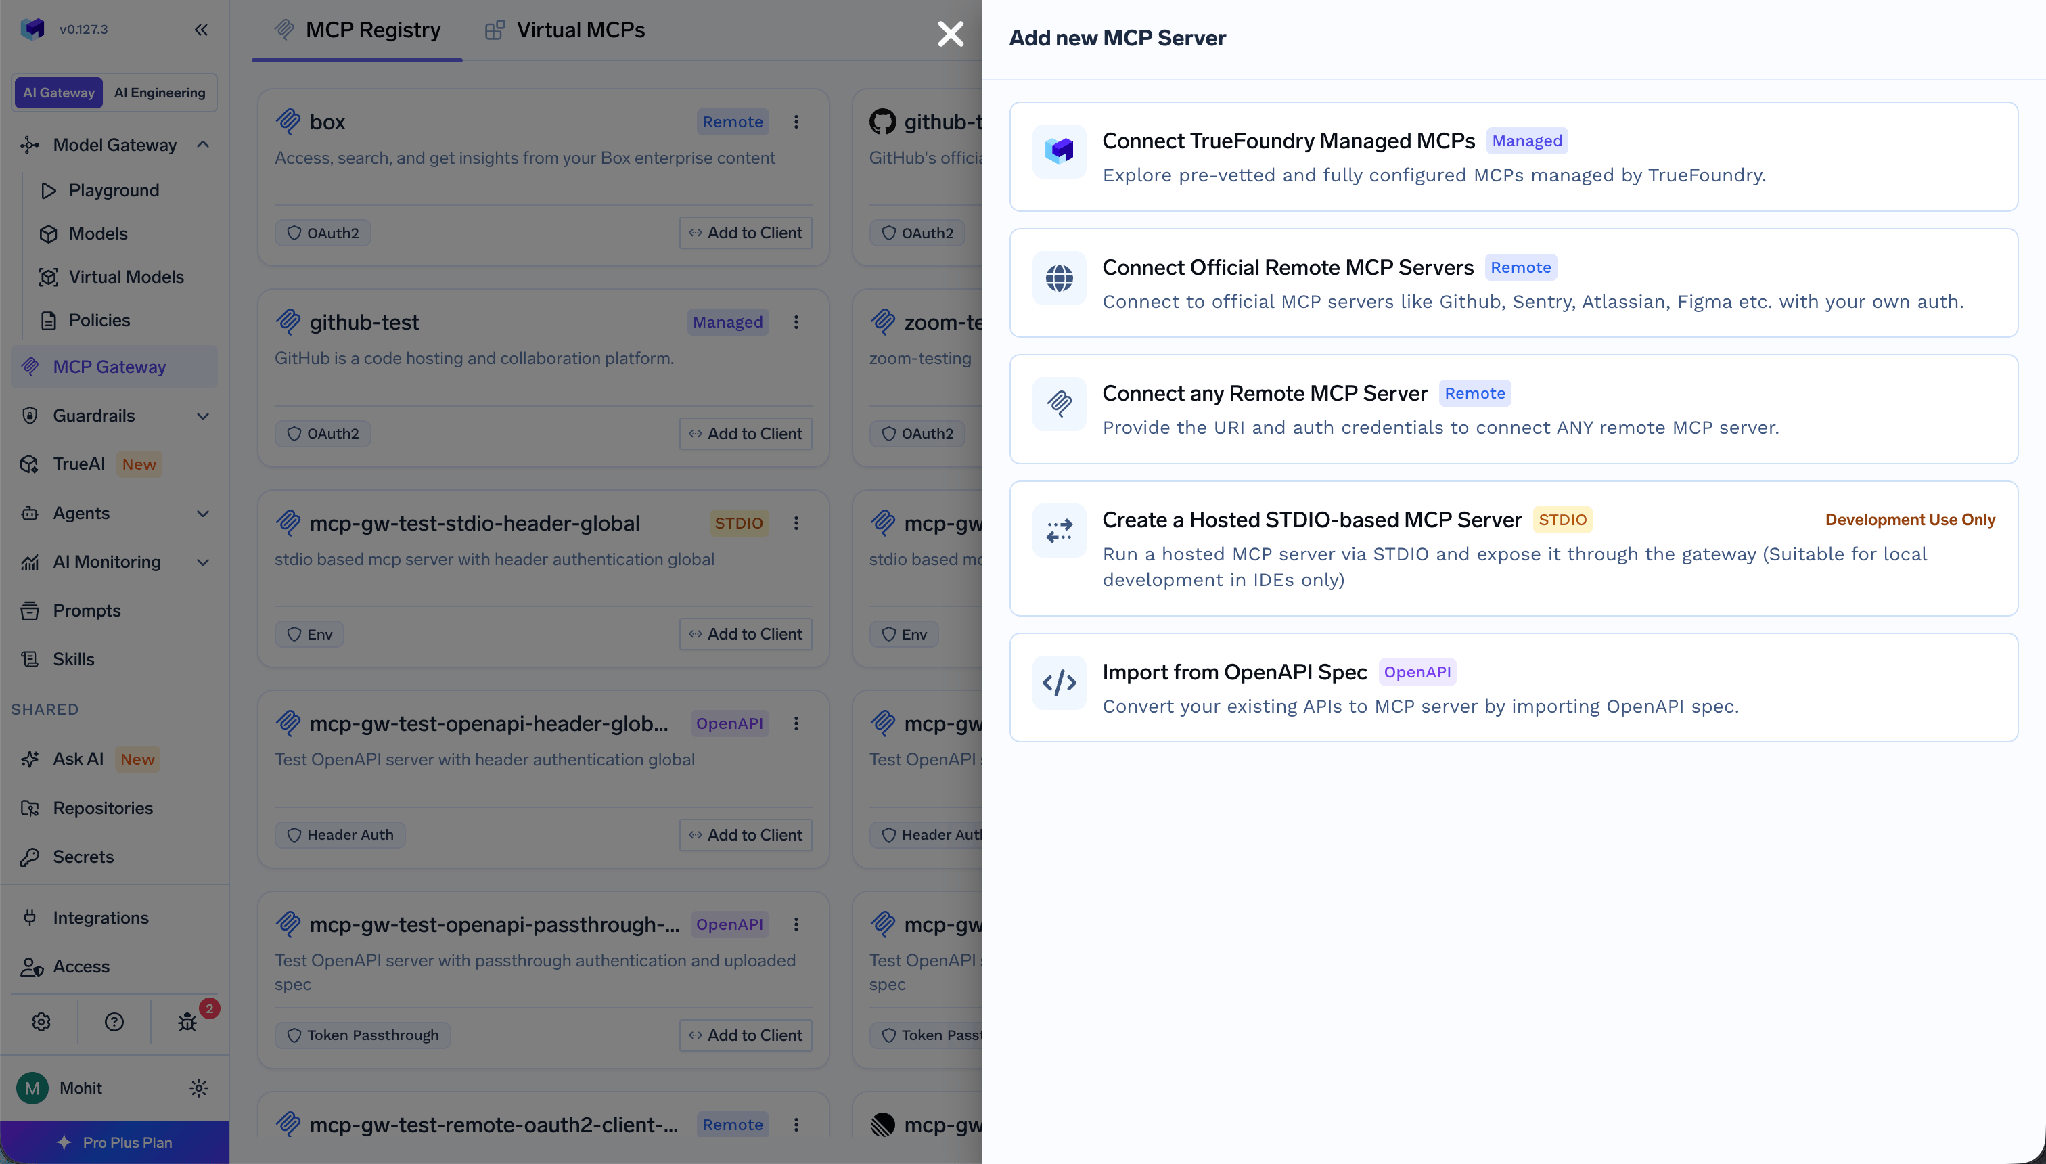
Vul het formulier als volgt in:
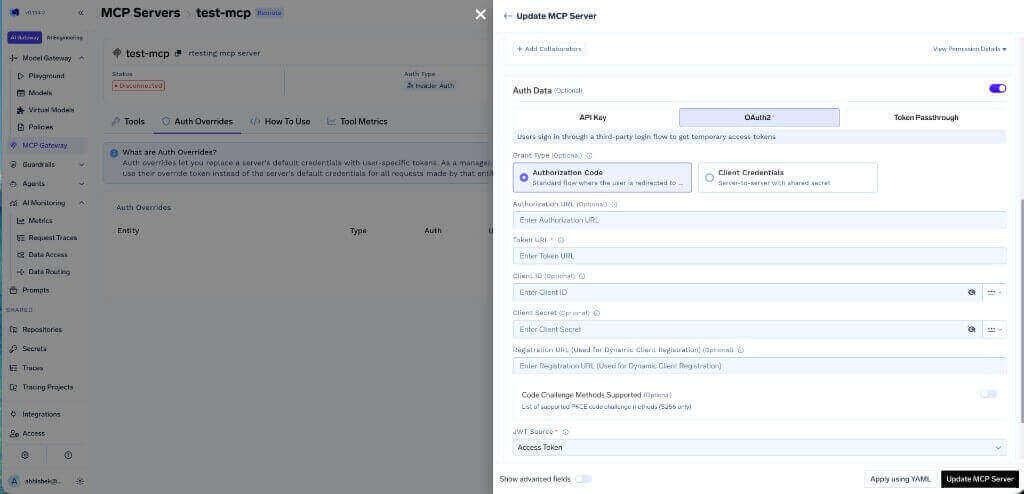
JWT Source: Access Token is belangrijk — het vertelt de gateway welke token moet worden gebruikt als inloggegeven voor de upstream, en ID Token veroorzaakt fouten die lijken op een rechtenprobleem in plaats van een configuratieprobleem. In plaats van de Client Secret in het formulier te plakken, sla je deze op in de TrueFoundry secrets store en verwijs je naar de FQN ervan.
Stap 4 — Voeg collaborators toe en sla op.
Stap 5 — Elke gebruiker verbindt zijn eigen account. Gebruikers openen het onderdeel Tools van de server en klikken op Connect Now. Nadat de OAuth-autorisatie is geslaagd, verschijnen de tools van HubSpot en kunnen ze worden geprobeerd vanuit de Agent Playground.
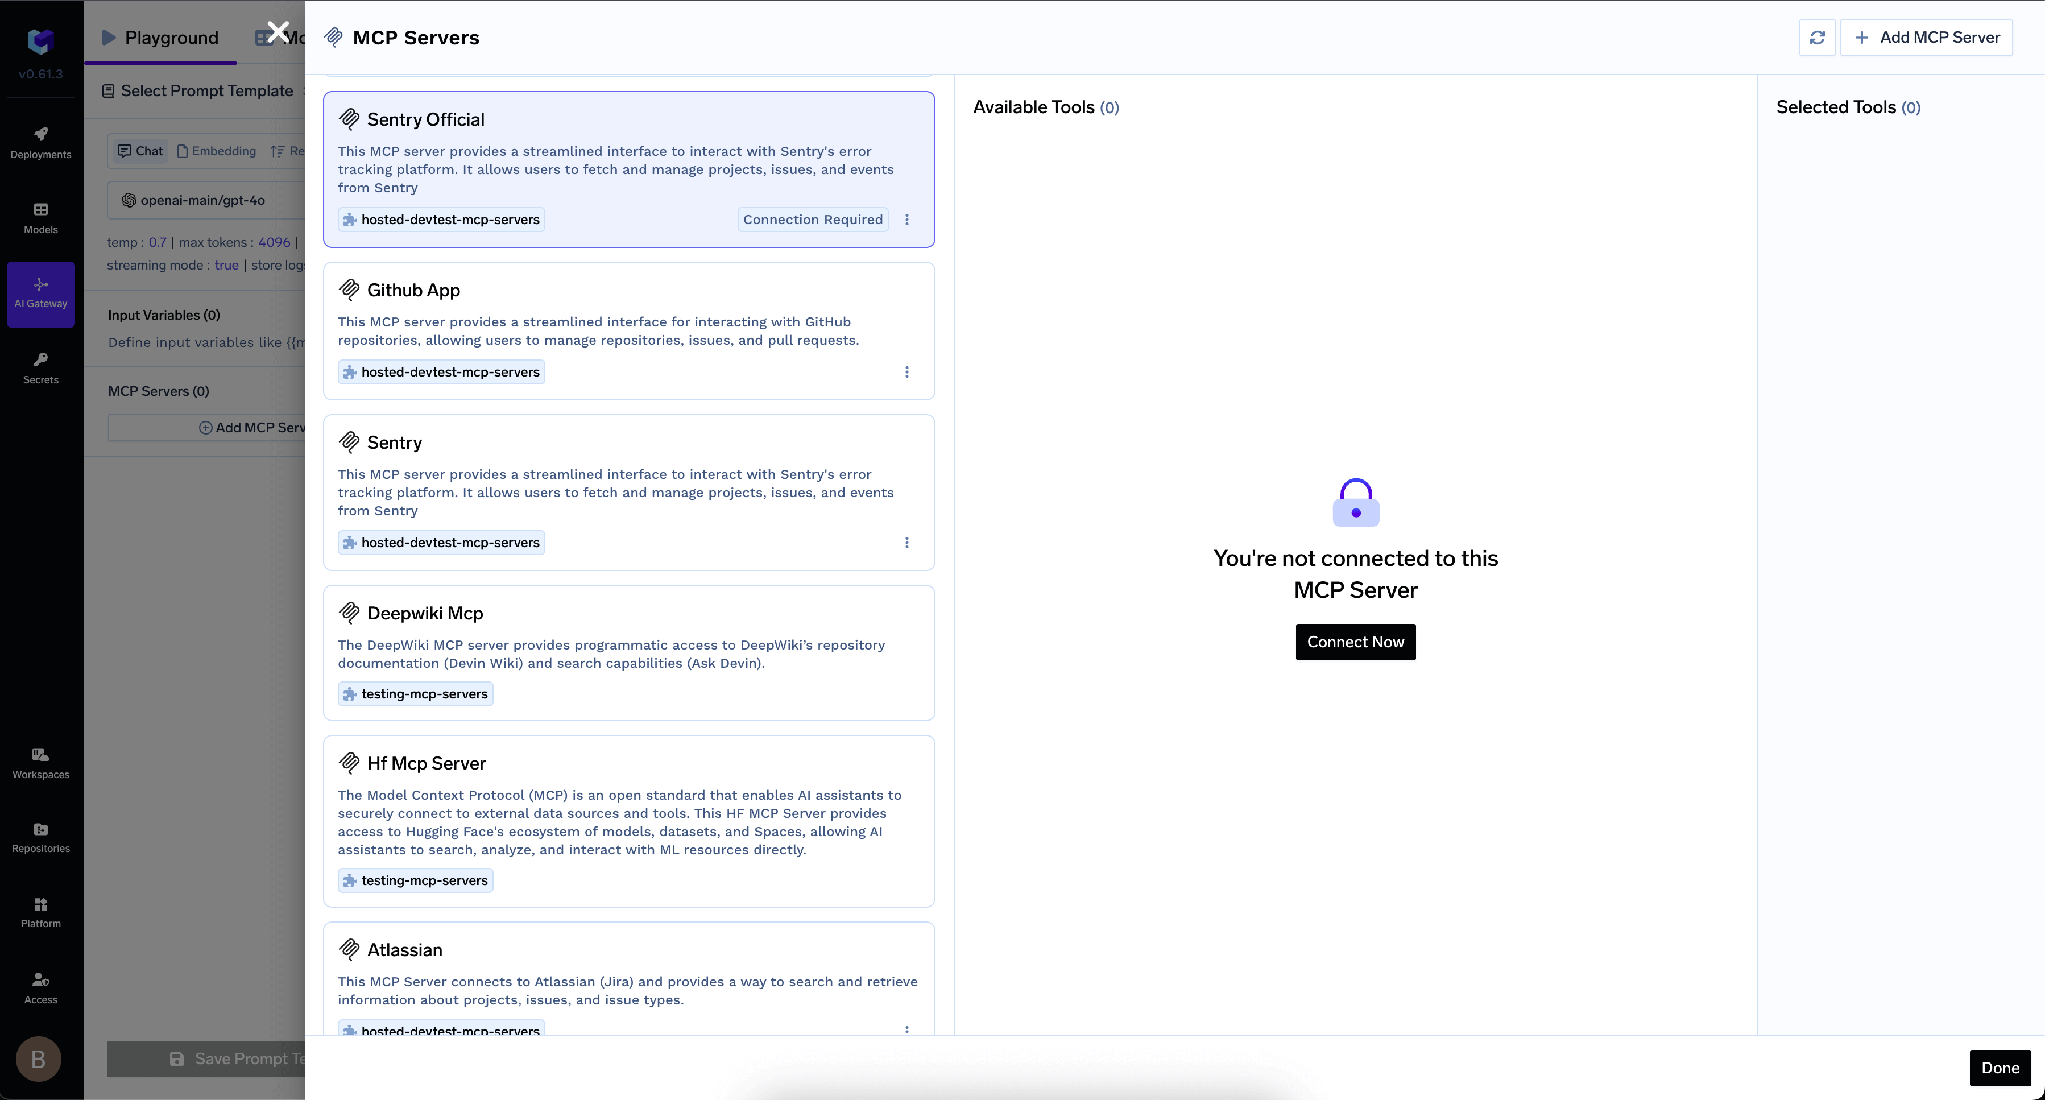
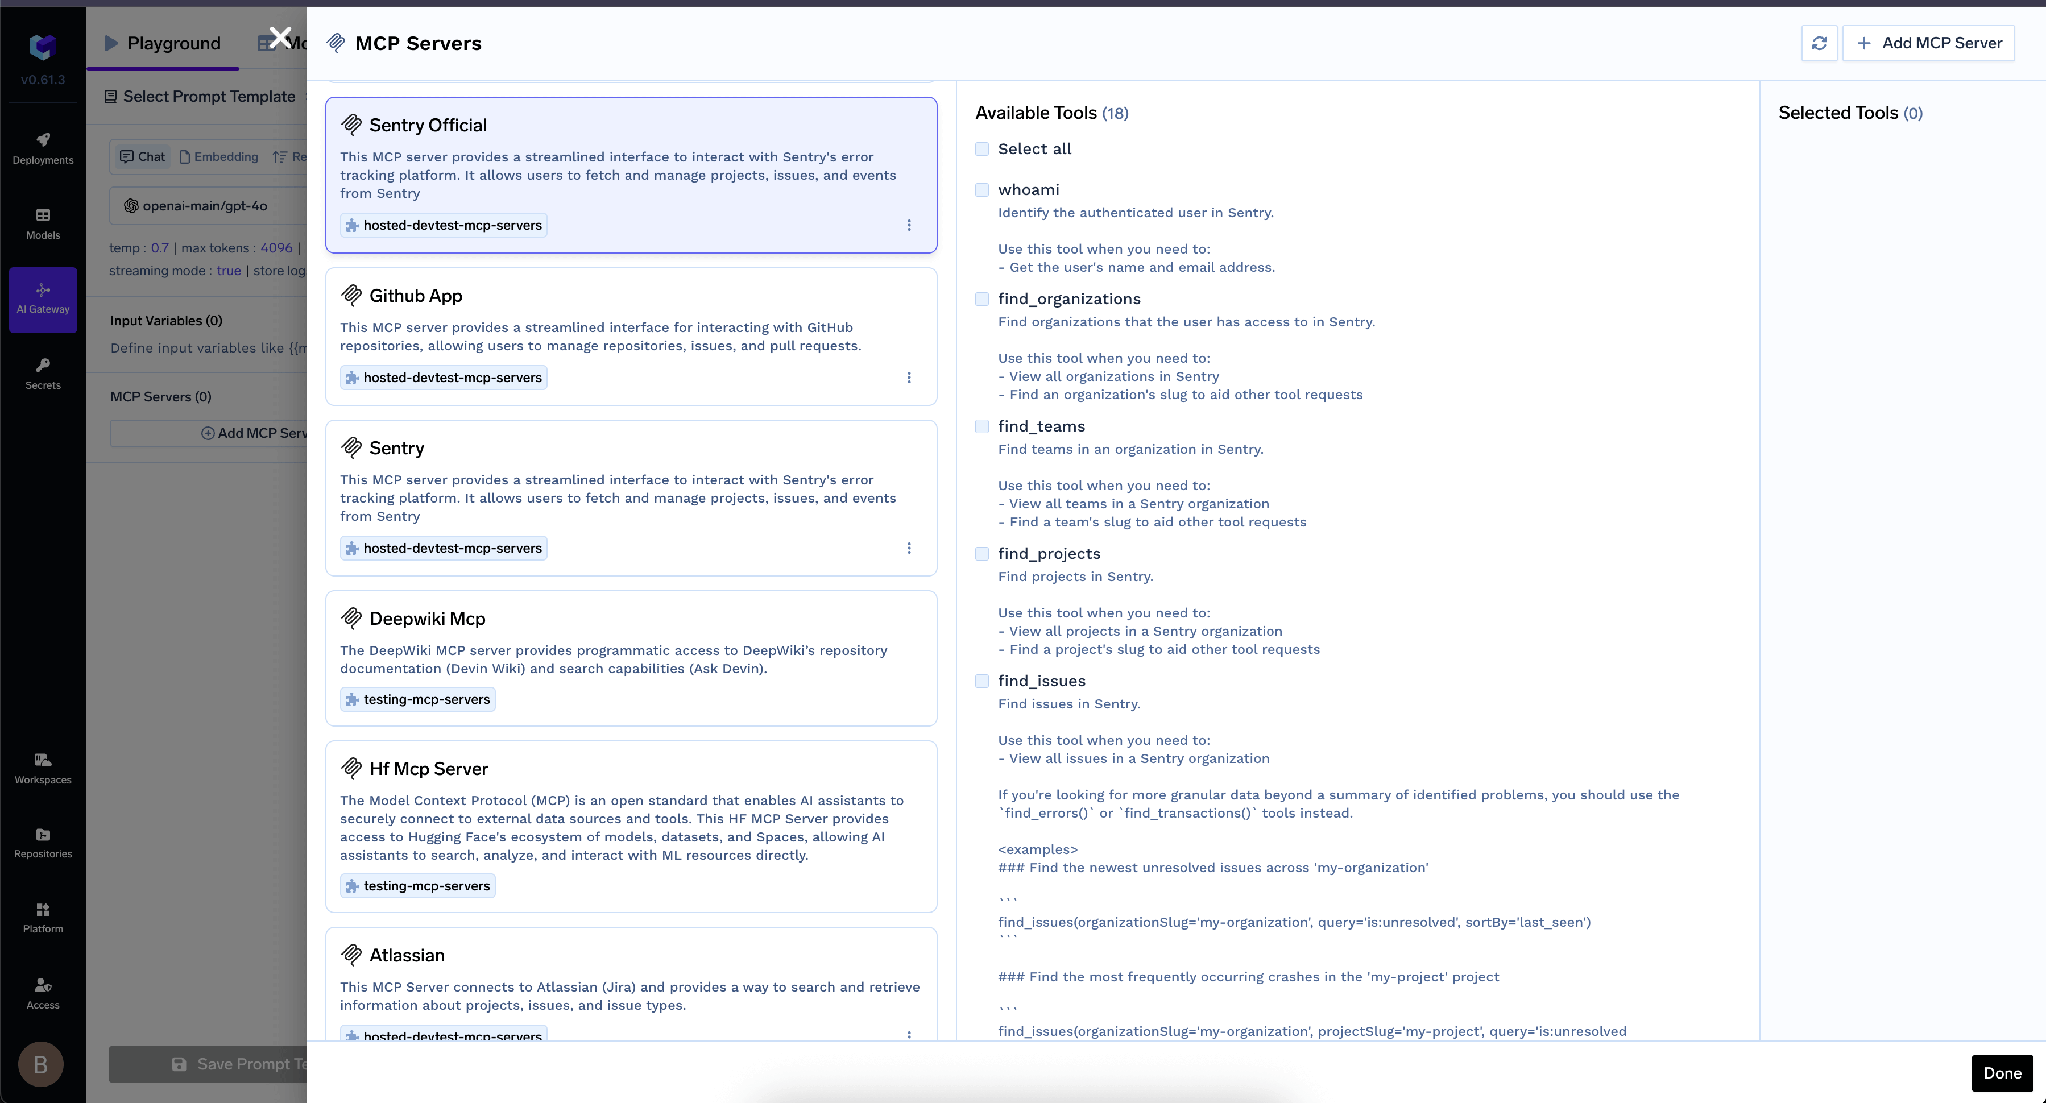
Die laatste stap zorgt voor de privacy, en het werkt per persoon.
TrueFoundry maakt onderscheid tussen inbound authenticatie — hoe een client zich bewijst aan de gateway — en outbound authenticatie, hoe de gateway zich bewijst aan HubSpot. Het verwarren van deze twee is waar de meeste zelfgebouwde opstellingen misgaan.
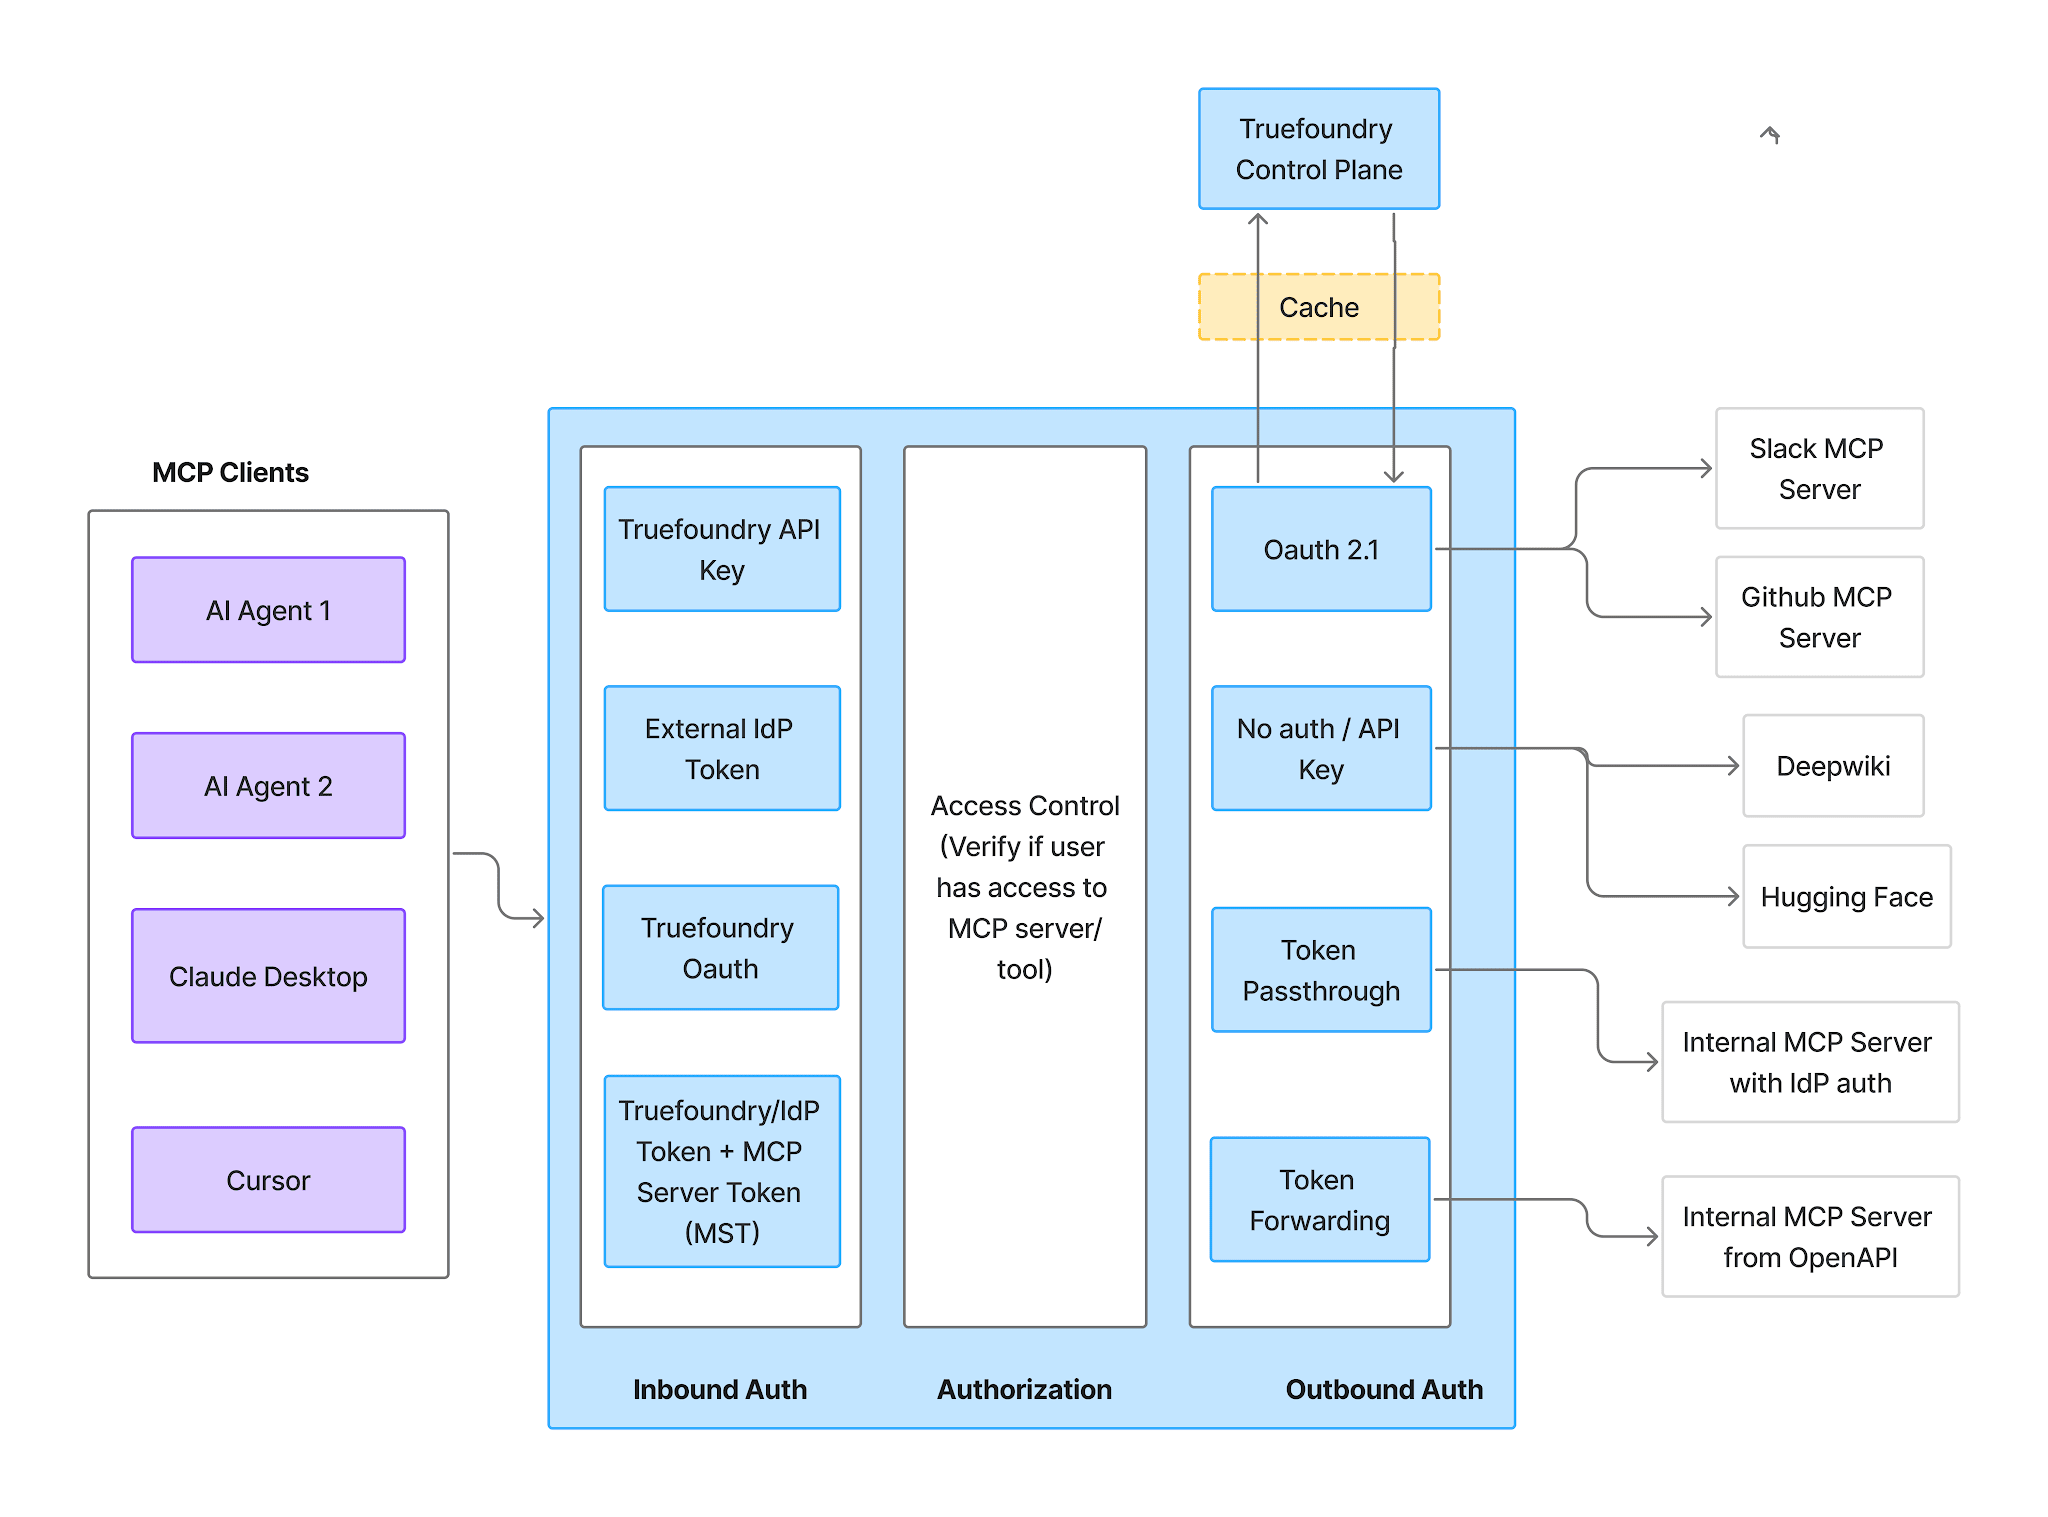
Inbound — vier ondersteunde methoden:
Virtual Account tokens geven elk verzoek identieke toegang, dus ze kunnen geen CRM-rechten per gebruiker uitdrukken — als je HubSpot via zo'n token leidt, herbouw je het probleem van gedeelde inloggegevens binnen de gateway.
Outbound — OAuth2 Authorization Code via de auth-app die je hebt aangemaakt. Elke gebruiker autoriseert zijn eigen HubSpot-account; TrueFoundry beheert de toestemming, opslag en vernieuwing, voegt bij elke aanroep de token van de juiste gebruiker in en ziet nooit een HubSpot-wachtwoord.
Het resultaat is de eigenschap die je wilt van een CRM MCP server: een agent die handelt voor een vertegenwoordiger ziet de records die die vertegenwoordiger mag zien. Gebiedsbeperkingen, teamzichtbaarheid en rechten op objectniveau blijven van toepassing, omdat de toegang wordt bepaald op basis van de eigen rechten van de gebruiker plus de tools die de server vraagt. Gebruikers authenticeerden zich twee keer, bij de gateway en bij HubSpot; dat maakt toewijzing per gebruiker mogelijk. Zie MCP authenticatie voor het bredere ontwerp.
Zodra de autorisatie is verleend, toont het tabblad Tools wat de server beschikbaar stelt — de plek waar je beslist wat agents mogen lezen.
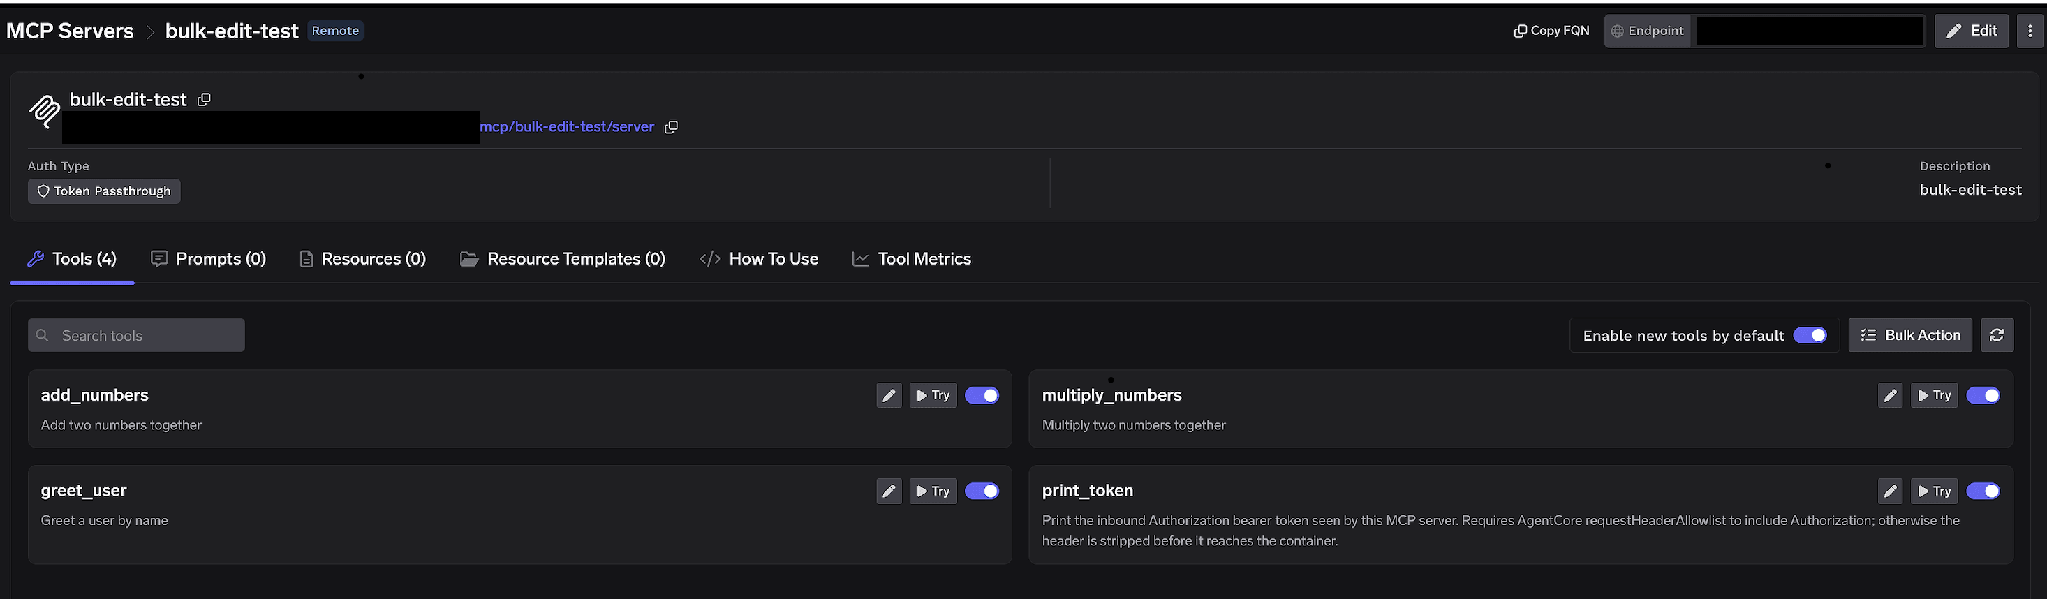
Schakelaars per tool. Schakel een tool uit en deze wordt volledig weggelaten uit antwoorden op tools/list — clients zien de tool nooit en deze kan niet worden ingeroepen. De nuttige actie hier is het minimaliseren van objectfamilies: een agent voor pipeline-prognoses heeft deals en bedrijven nodig en hoeft geen contactrecords te lezen. Schakel contacten uit en de meest gevoelige familie is onbereikbaar.
Enable new tools by default. Als dit aan staat, verschijnt elke nieuwe tool die HubSpot uitbrengt automatisch en groeit het bereik van je agent over klantgegevens zonder dat iemand daartoe beslist. Als dit uit staat, zijn alleen de tools beschikbaar die je hebt ingeschakeld — de enige verdedigbare instelling voor een server die op persoonsgegevens zit.
Bulk Action. Verandert elke rij in selectievakjes met Select all om in één keer een allowlist op te stellen.
Je kunt ook op het potloodje bij een tool klikken om te wijzigen hoe deze aan het model wordt gepresenteerd:
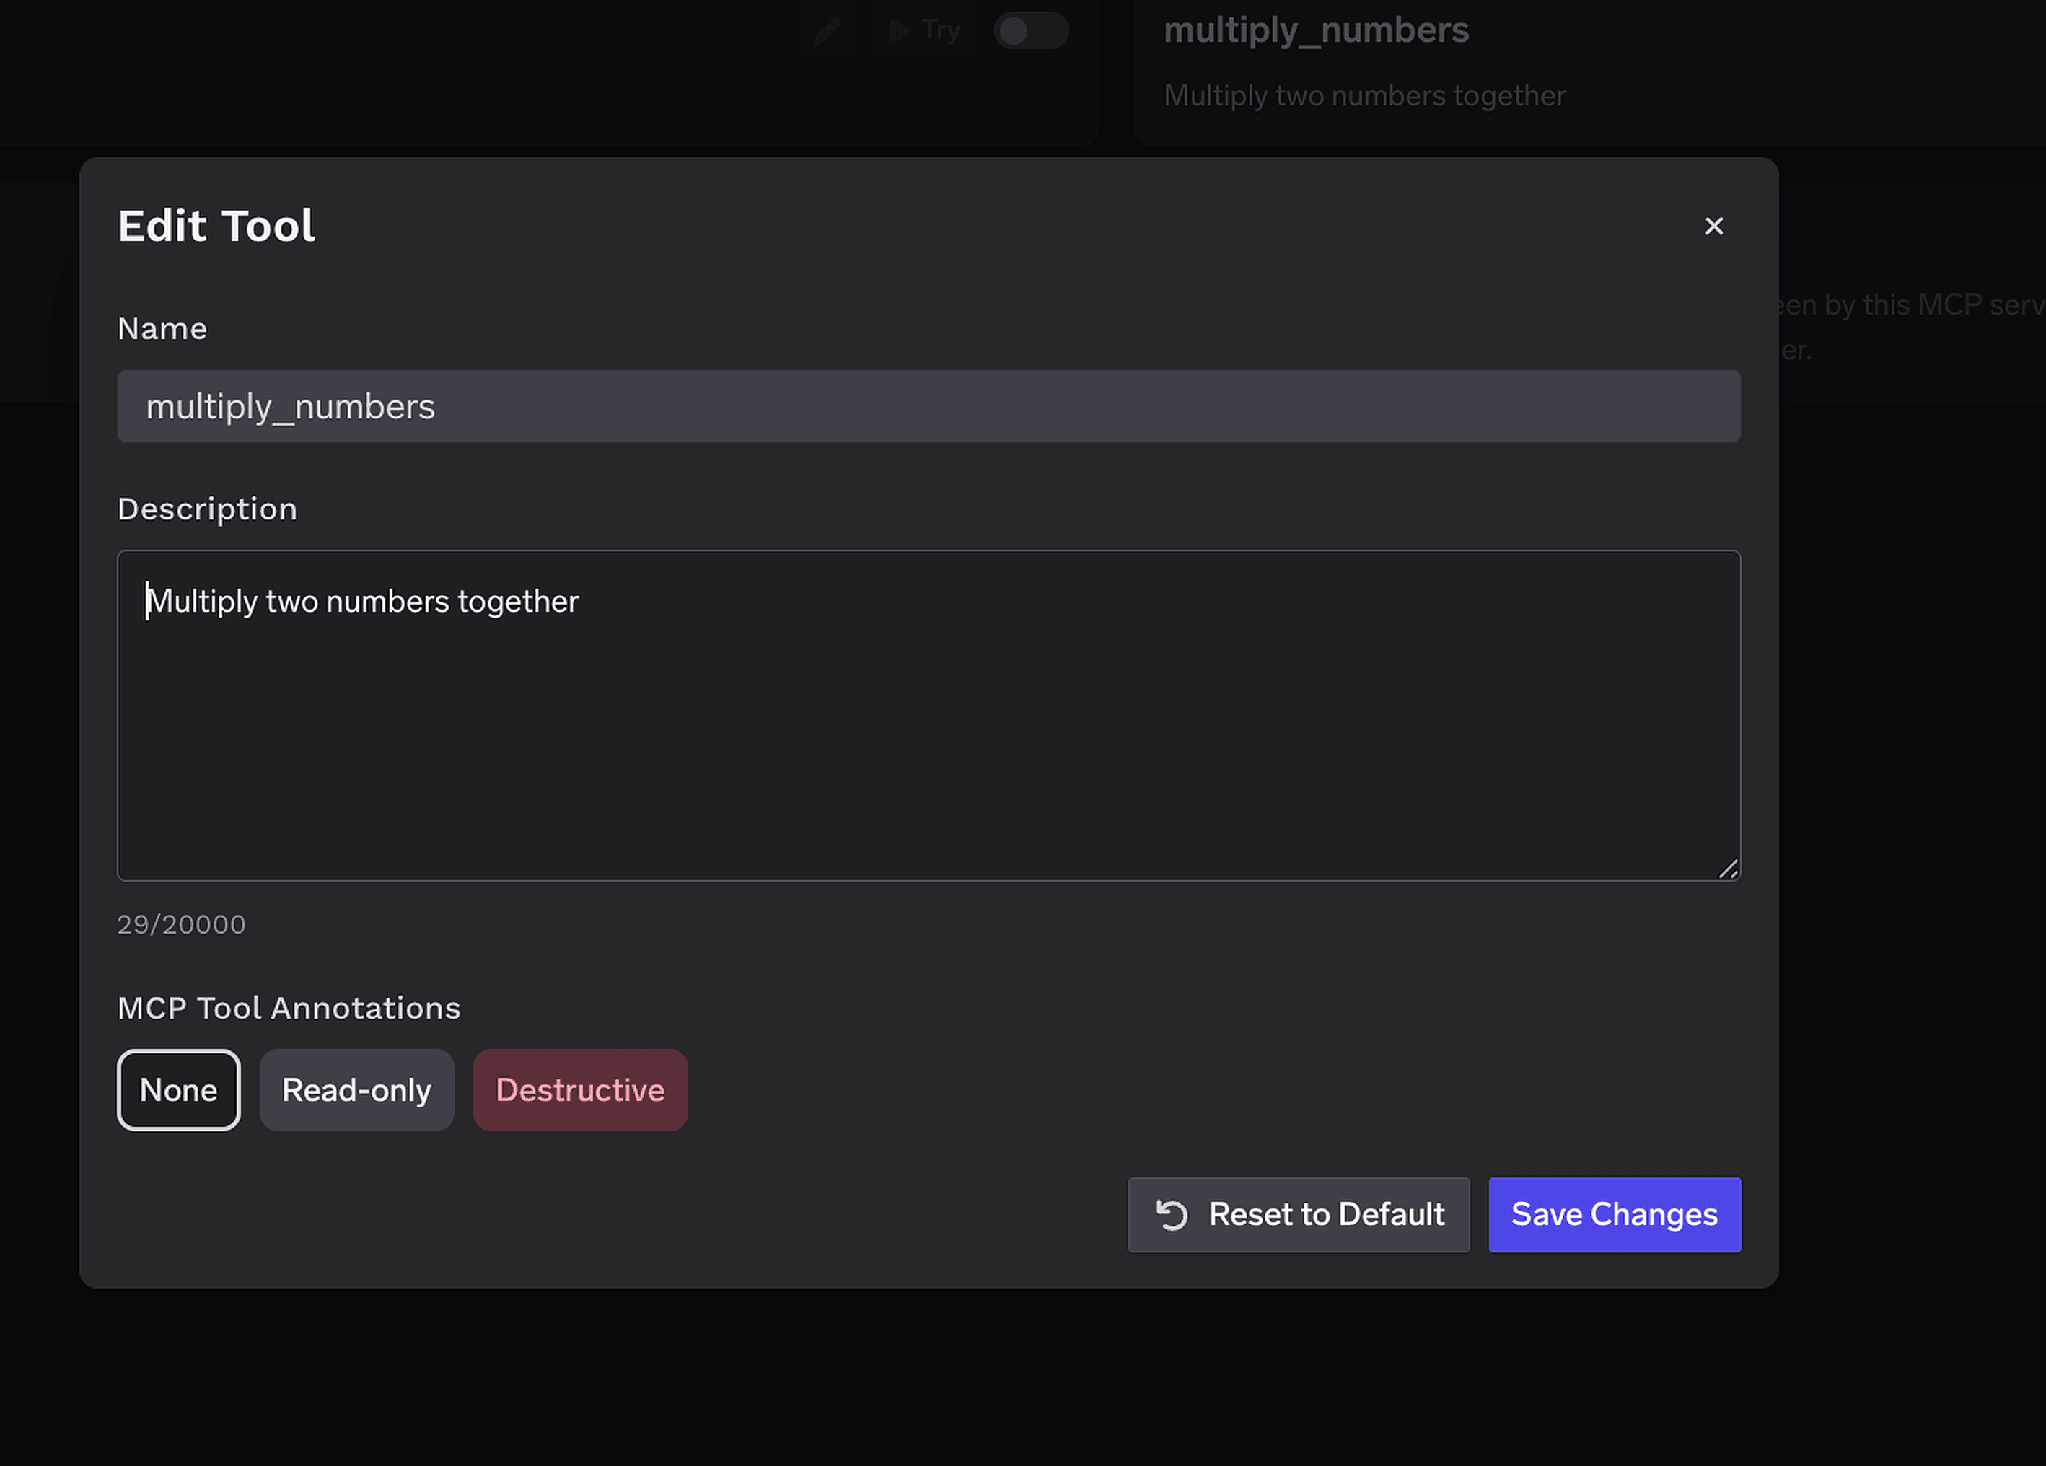
De overschrijving van de Description (tot 20.000 tekens) stelt de toolselectie bij — en voor een CRM is dat de plek waar je verwerkingsregels vermeldt op de plek die het model daadwerkelijk leest, zoals het samenvatten in plaats van het overnemen van contactgegevens. MCP Tool Annotations markeren een tool als Read-only of Destructive, door readOnlyHint of destructiveHint in te stellen.
Toegangsbeheer is gekoppeld aan gebruikers, teams of virtuele accounts op twee dimensies: welke servers een identiteit kan bereiken en welke tools binnen die server deze kan inroepen.
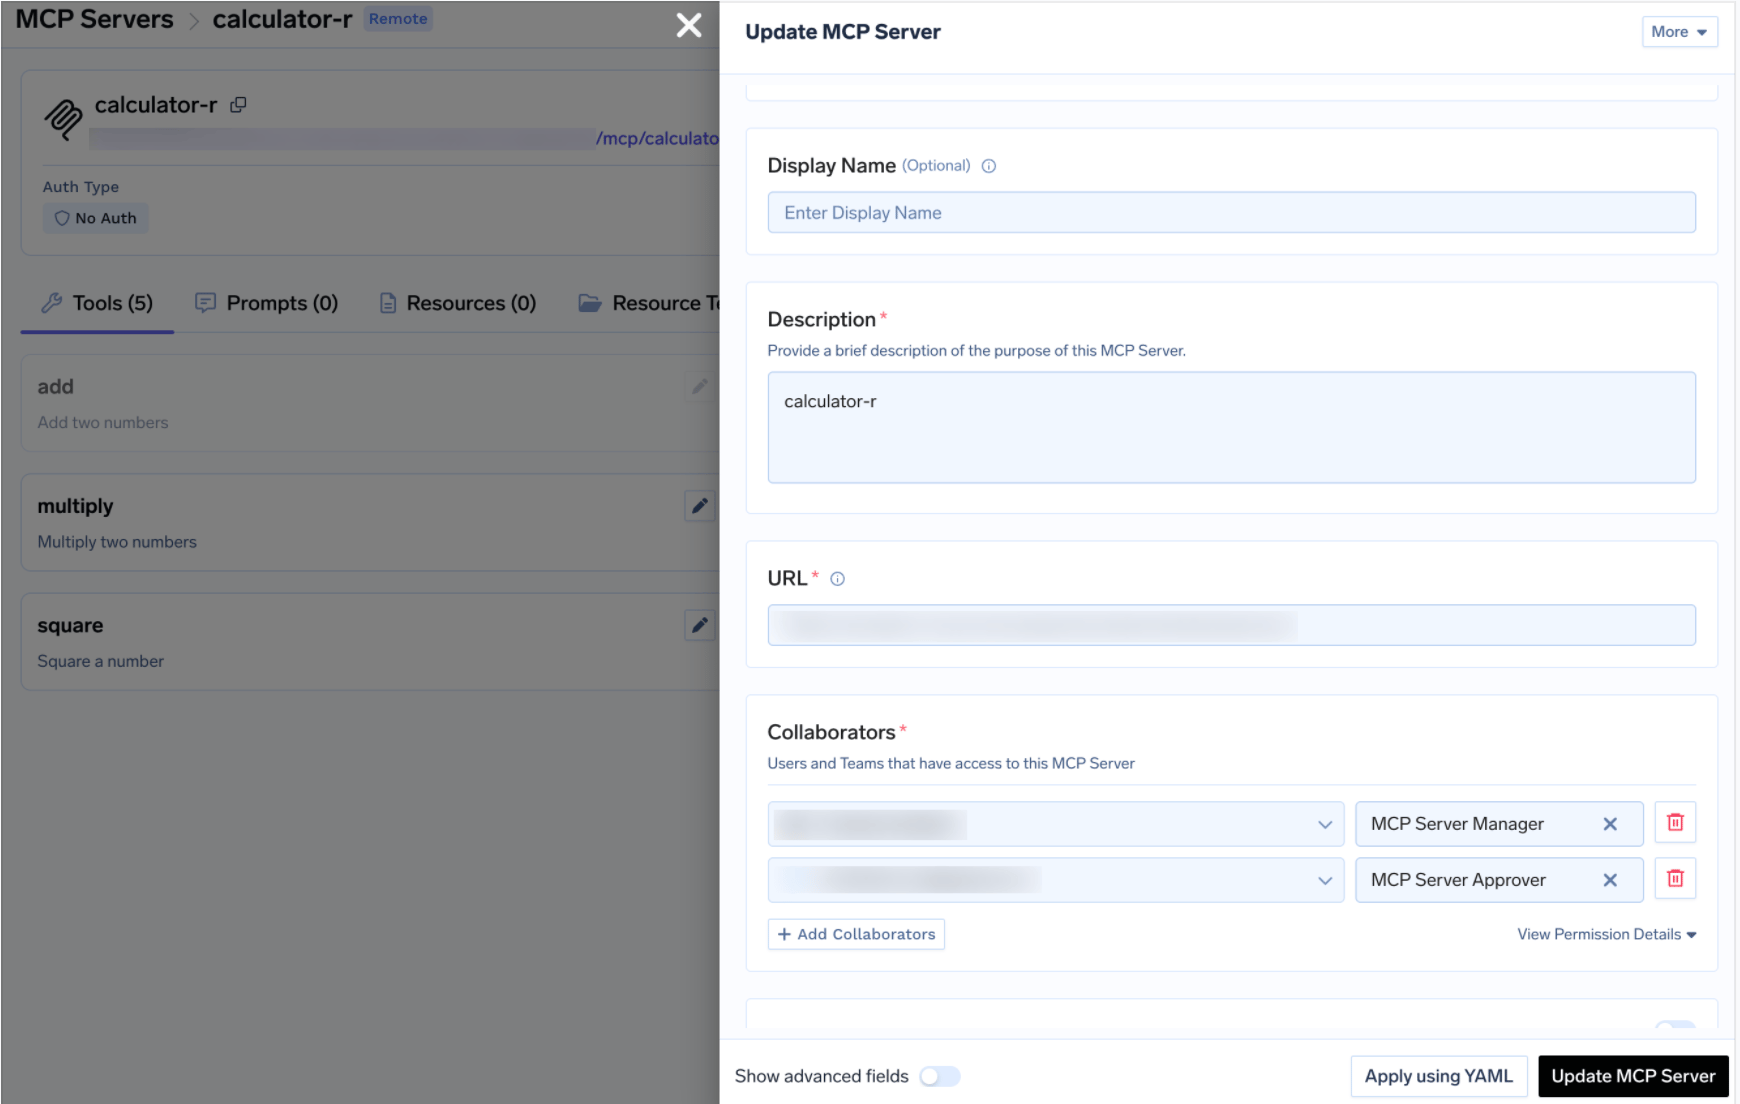
Het uitschakelen van tools is het grove middel. Soms wil je dat een mogelijkheid beschikbaar is, maar niet onbeheerd — een grote leesactie over contactrecords is het klassieke voorbeeld. De documentatie noemt "het verzenden van externe communicatie" en "het verwijderen van records" als de gevallen waarvoor goedkeuringsbeleid bestaat.
Een afgeschermde tools/call wordt aangehouden in plaats van uitgevoerd, er wordt een in behandeling zijnde aanvraag aangemaakt en goedkeurders worden op de hoogte gesteld. Zodra deze is goedgekeurd, wordt dezelfde aanroep van dezelfde aanvrager uitgevoerd totdat de toekenning verloopt. Maak een beleid aan onder AI Gateway → Policies → MCP Tool Approval (Beta):
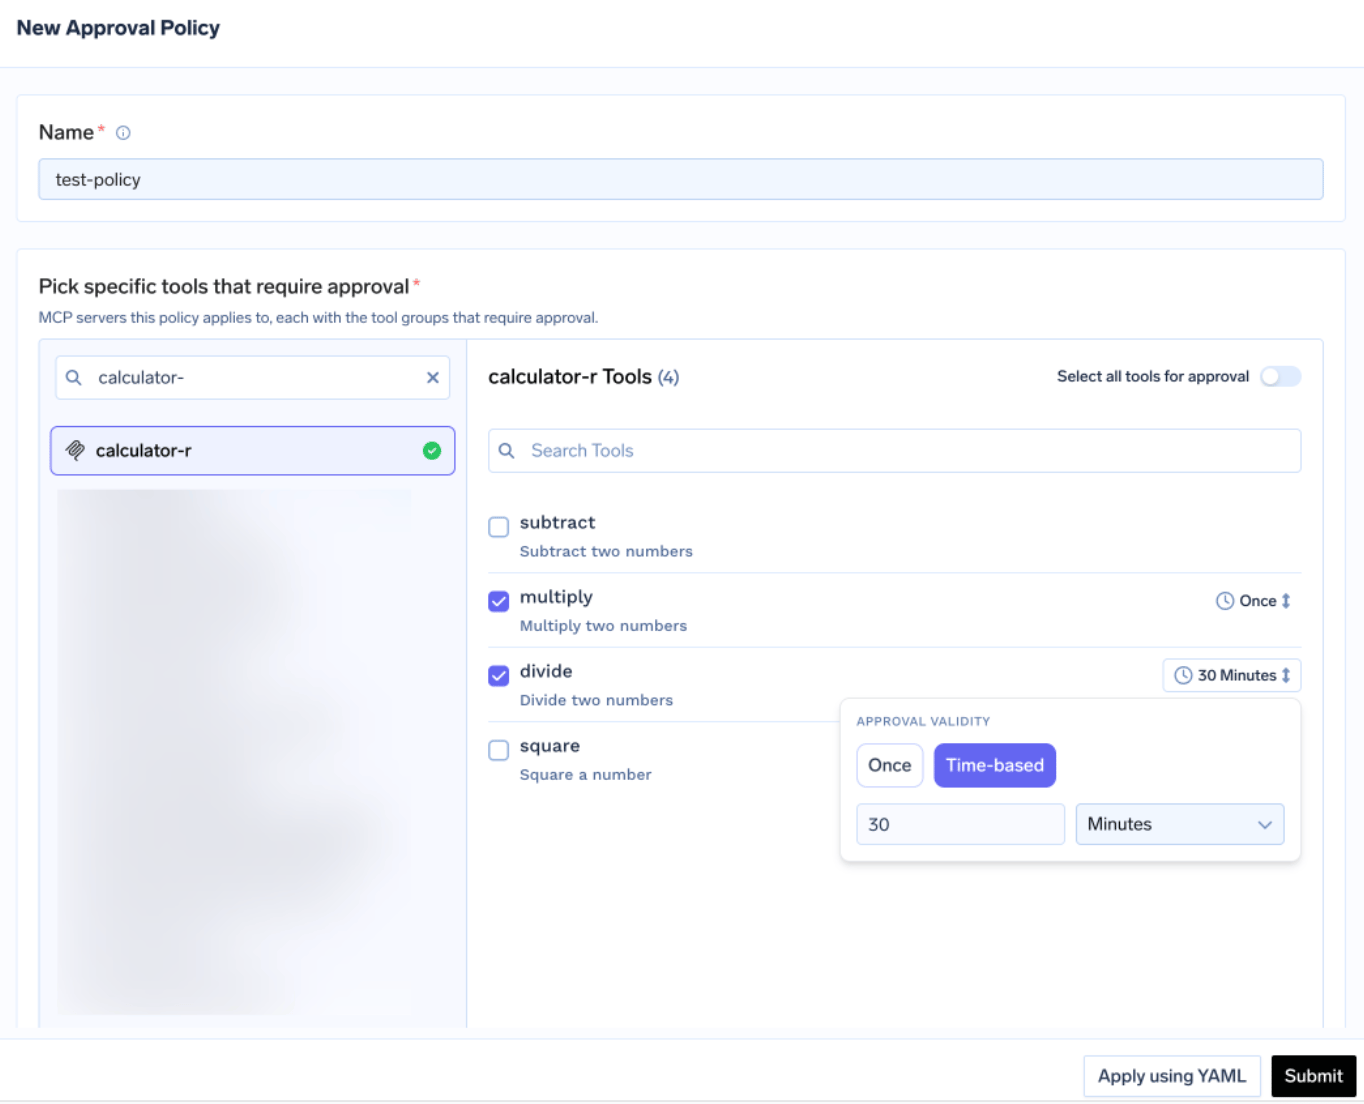
Elk beleid noemt de servers die het afschermt en een approval scope:
Wanneer scopes elkaar overlappen, wint de meest specifieke: named > destructive > all. Validity is Once of op tijdsbasis in minuten; wanneer beleid conflicteert, wint de meest beperkende — Once wint van 10 minuten, wat weer wint van 30.
Goedkeurders worden op de hoogte gesteld via e-mail, Slack, PagerDuty of MS Teams, en beoordelen aanvragen in de console:
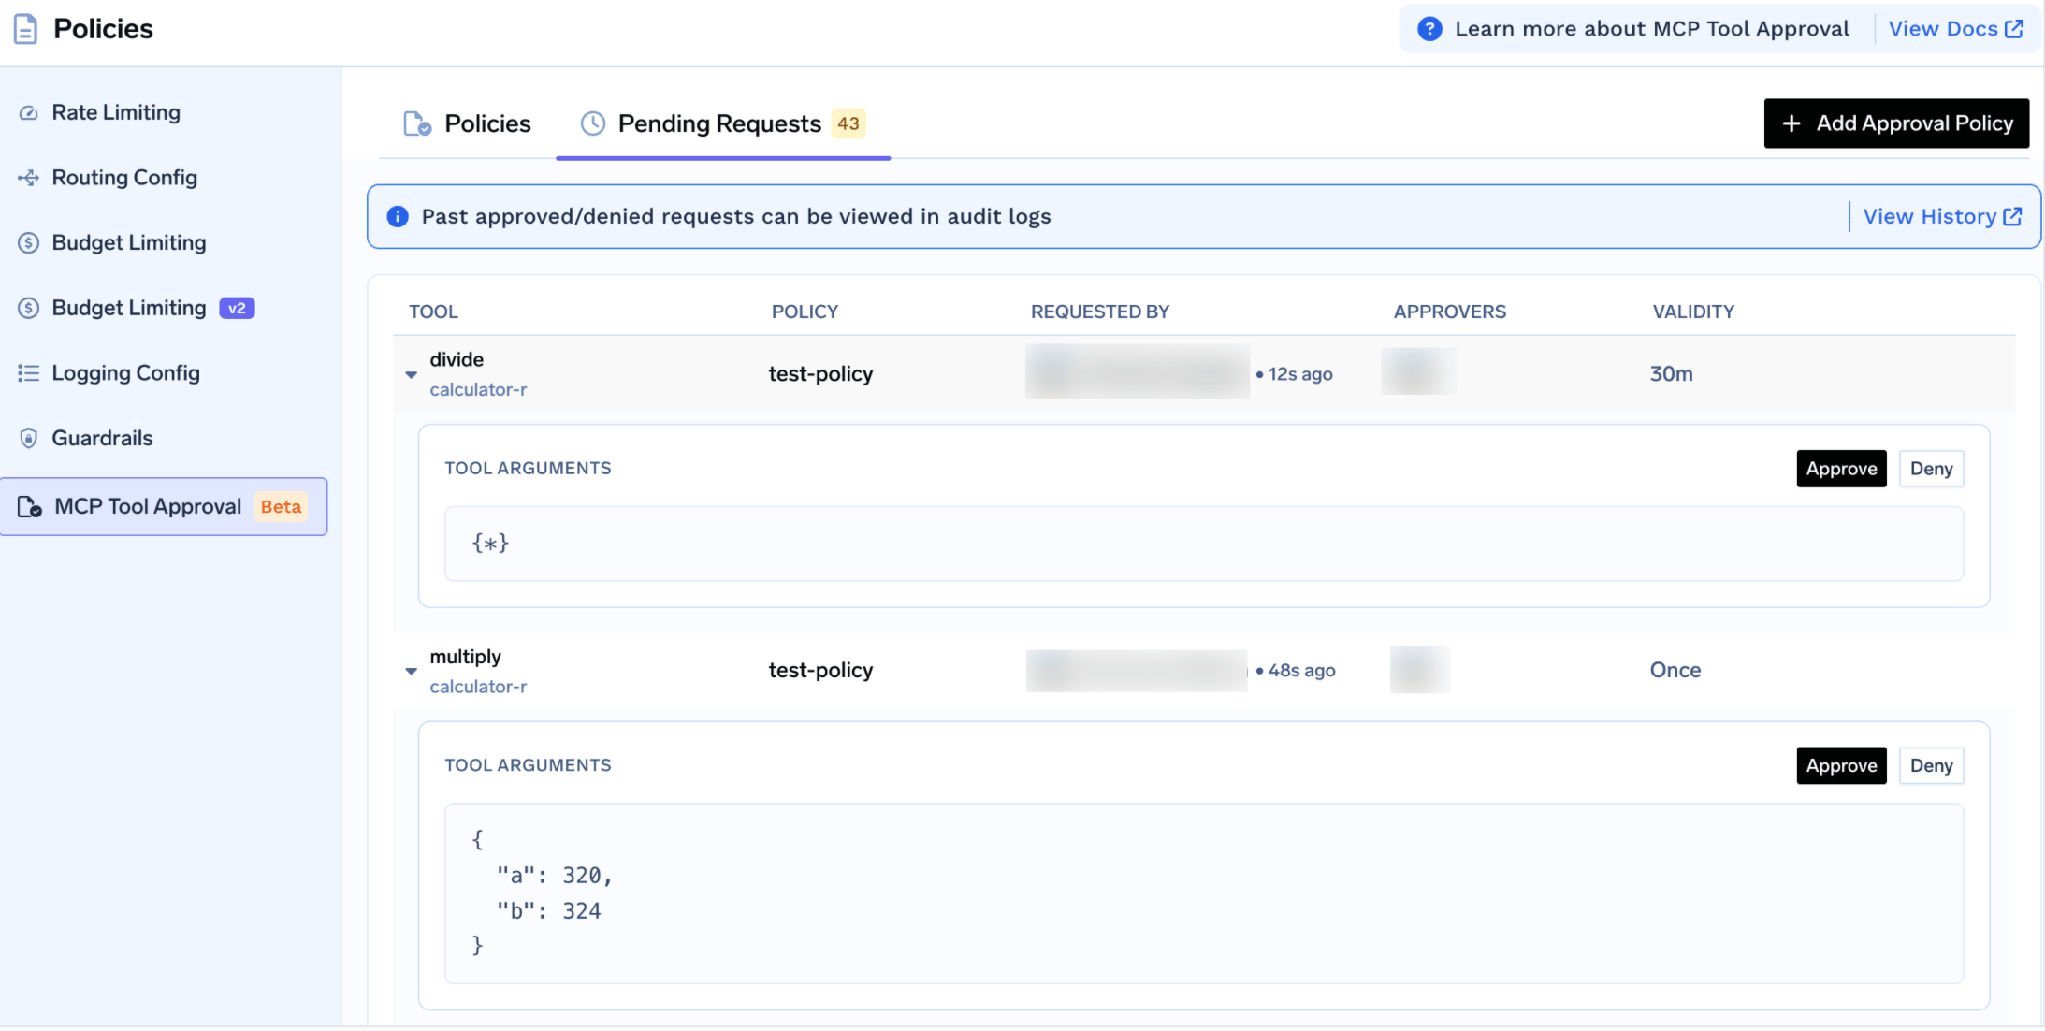
Elke aanvraag toont de argumenten van de tool, zodat een goedkeurder de daadwerkelijke query ziet voordat hij deze goedkeurt. Terwijl de aanvraag in behandeling is, ontvangt de aanroeper een JSON-RPC-resultaat met _meta.approval_status: "pending" in plaats van een foutmelding, zodat een goed werkende agent wacht en het opnieuw probeert. Toekenningen worden per aanvrager afgebakend en een weigering is niet definitief.
Beleid wordt uitsluitend aangemaakt en verwijderd door tenant administrators, en als de server van een beleid geen collaborators met de rol Approver heeft, kunnen alleen tenant admins actie ondernemen op de aanvragen — wijs op een CRM-server goedkeurders dus bewust toe.
Eén beheersmaatregel is specifiek voor deze klasse servers: TrueFoundry’s ingebouwde PII/PHI Detection guardrail, aangedreven door Azure AI Language PII Detection op door TrueFoundry beheerde infrastructuur, zonder sleutels van derden.
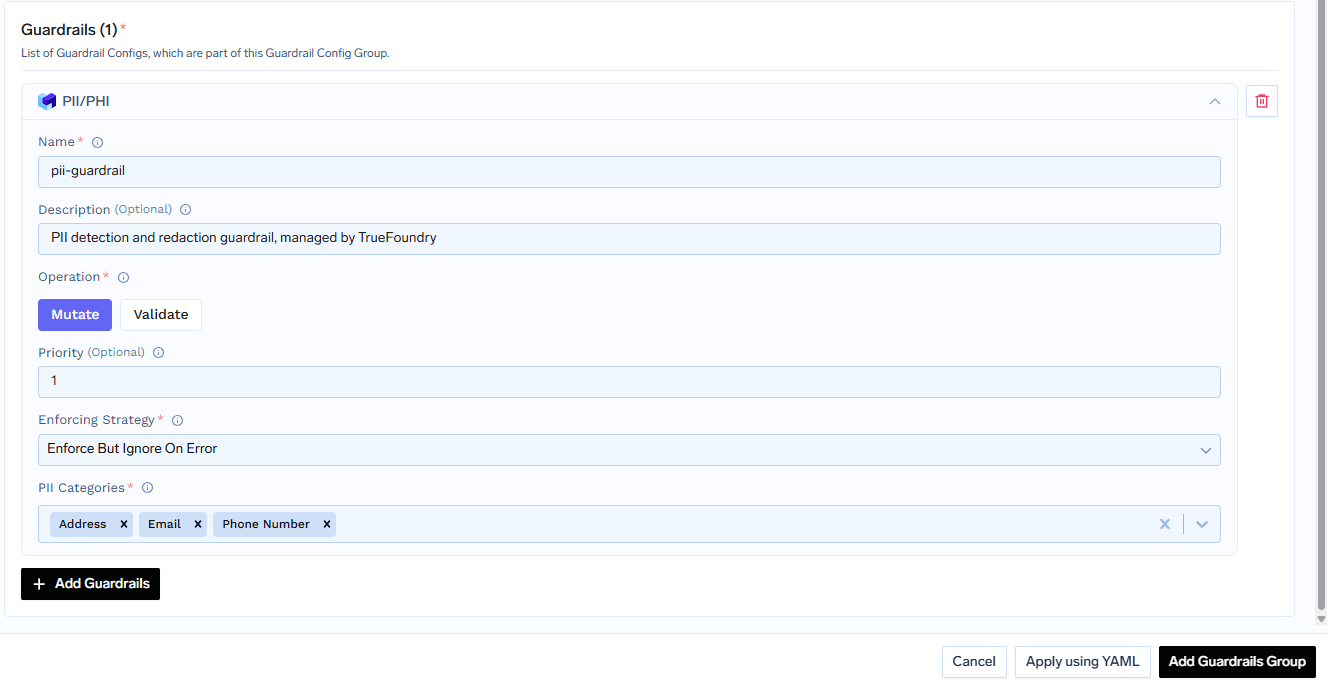
Het is van toepassing op vier hooks — LLM Input, LLM Output, MCP Pre Tool en MCP Post Tool. De laatste is hier het belangrijkst: MCP Post Tool anonimiseert gedetecteerde entiteiten in de tool-output, het CRM-antwoord dat teruggaat naar het model. Entiteiten worden sterretjes met behoud van de omringende tekst, dus [email protected] wordt *******************. De guardrail werkt alleen in mutate-modus en je kiest zelf de entiteitscategorieën.
Een agent die redeneert over de opbouw van een pipeline heeft de e-mailadressen en telefoonnummers die aan contactrecords zijn gekoppeld niet nodig. Door ze post-tool te anonimiseren krijgt het model de structuur en niet de identiteiten — een kleinere voetafdruk die wordt bereikt via configuratie in plaats van prompt-instructies. Dit is een technische beheersmaatregel, geen claim op het gebied van naleving; of je gebruik van de server voldoet aan regelgeving is een vraag voor je eigen juridische adviseurs.
Voer de tools eerst handmatig uit. Klik op Try naast een willekeurige tool, vul de parameters in en lees het JSON-antwoord; Try is uitgeschakeld voor tools die je hebt uitgeschakeld.
Doe dit met een account waarvan je de rechten kent: autoriseer als een beperkte gebruiker, voer een leesactie uit en controleer of je alleen terugkrijgt wat die gebruiker mag zien. Als een beperkt account de gehele contactdatabase retourneert, is er iets mis in de authenticatieketen.
Open het tabblad How To Use voor de tenant-specifieke Gateway URL en client-snippets.
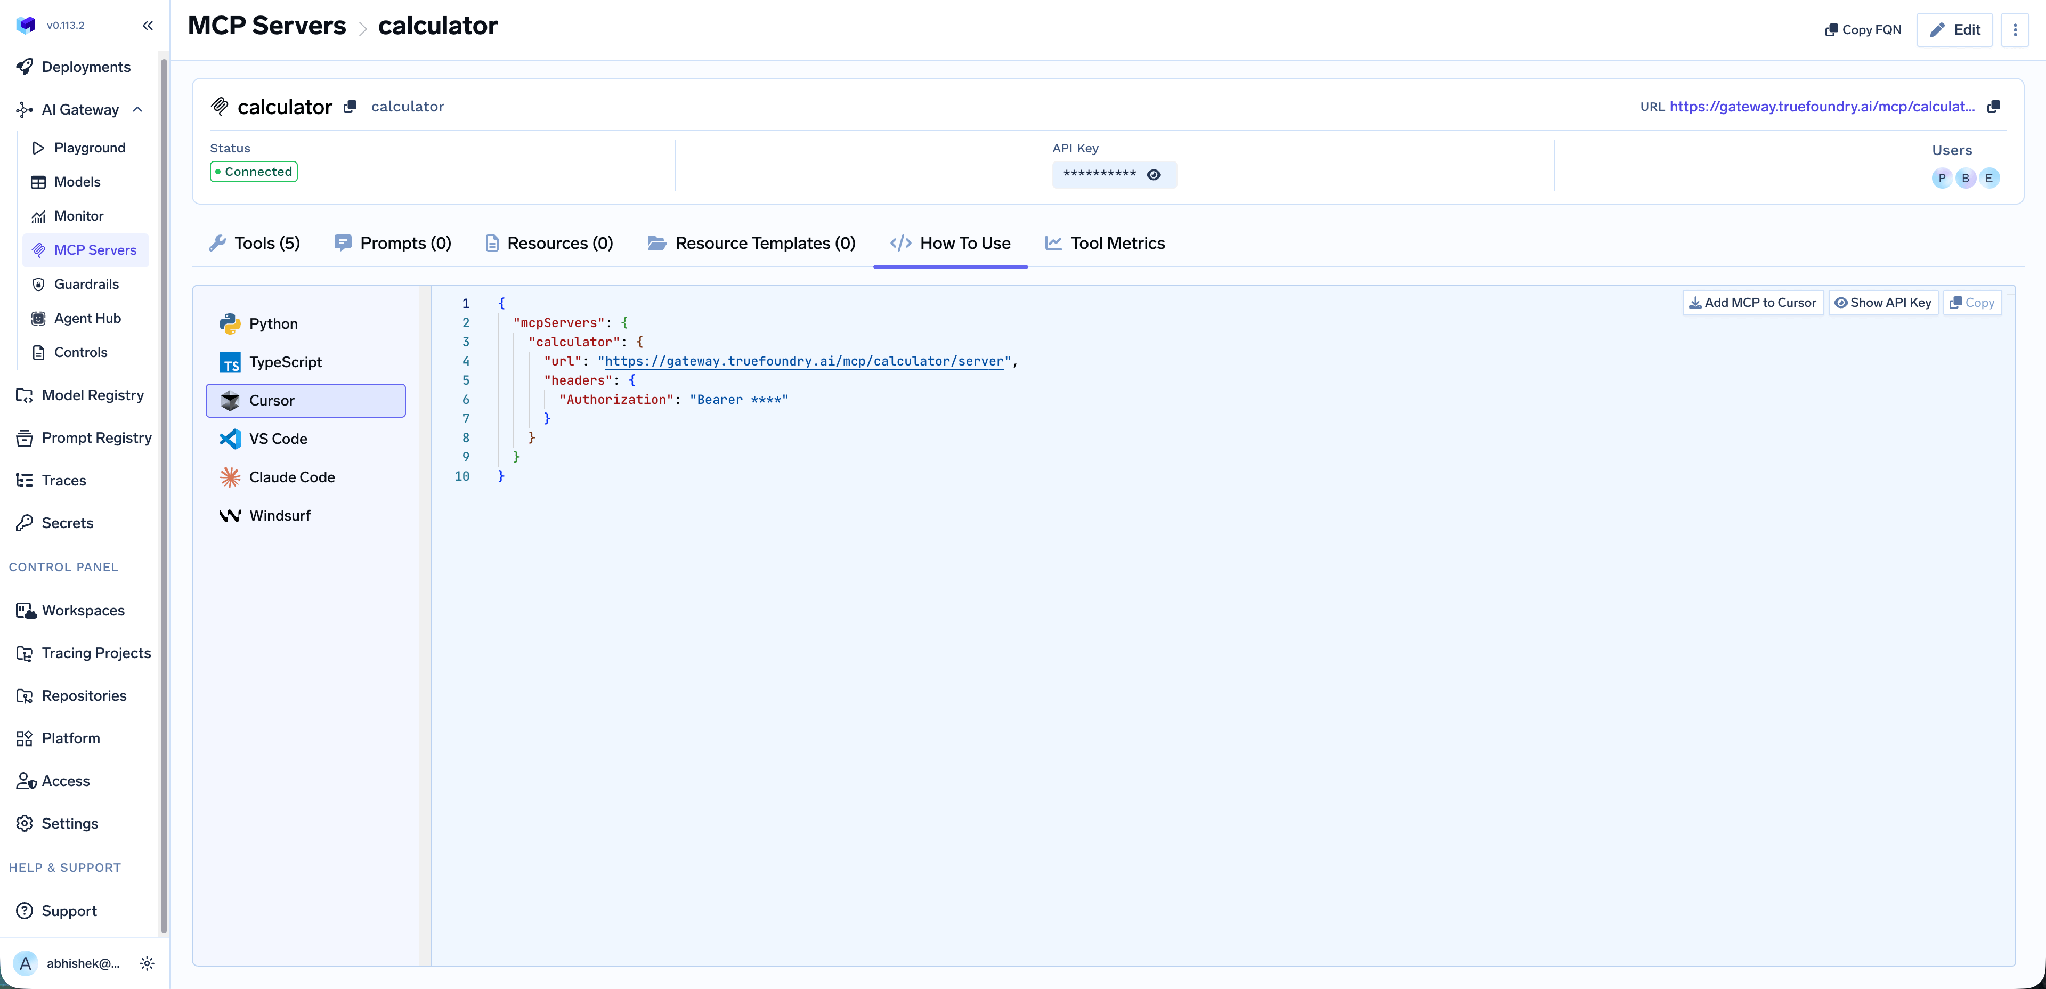
Het behandelt Claude Code, VS Code, Claude Desktop, Cursor, Windsurf, Codex en de Python en TypeScript MCP SDKs, en Add MCP to Cursor schrijft de configuratie voor je. Neem de URL van dit tabblad over in plaats van deze handmatig samen te stellen — de URL is tenant-specifiek, en een handmatig samengesteld endpoint is de gebruikelijke oorzaak van een client die wel verbindt maar geen tools toont.
Metrieken op tool-niveau. Het MCP Metrics dashboard geeft een overzicht van verzoeken per seconde, de latentie op P50/P75/P90/P99, het foutpercentage per fouttype en het aantal verzoeken gerangschikt per tool.
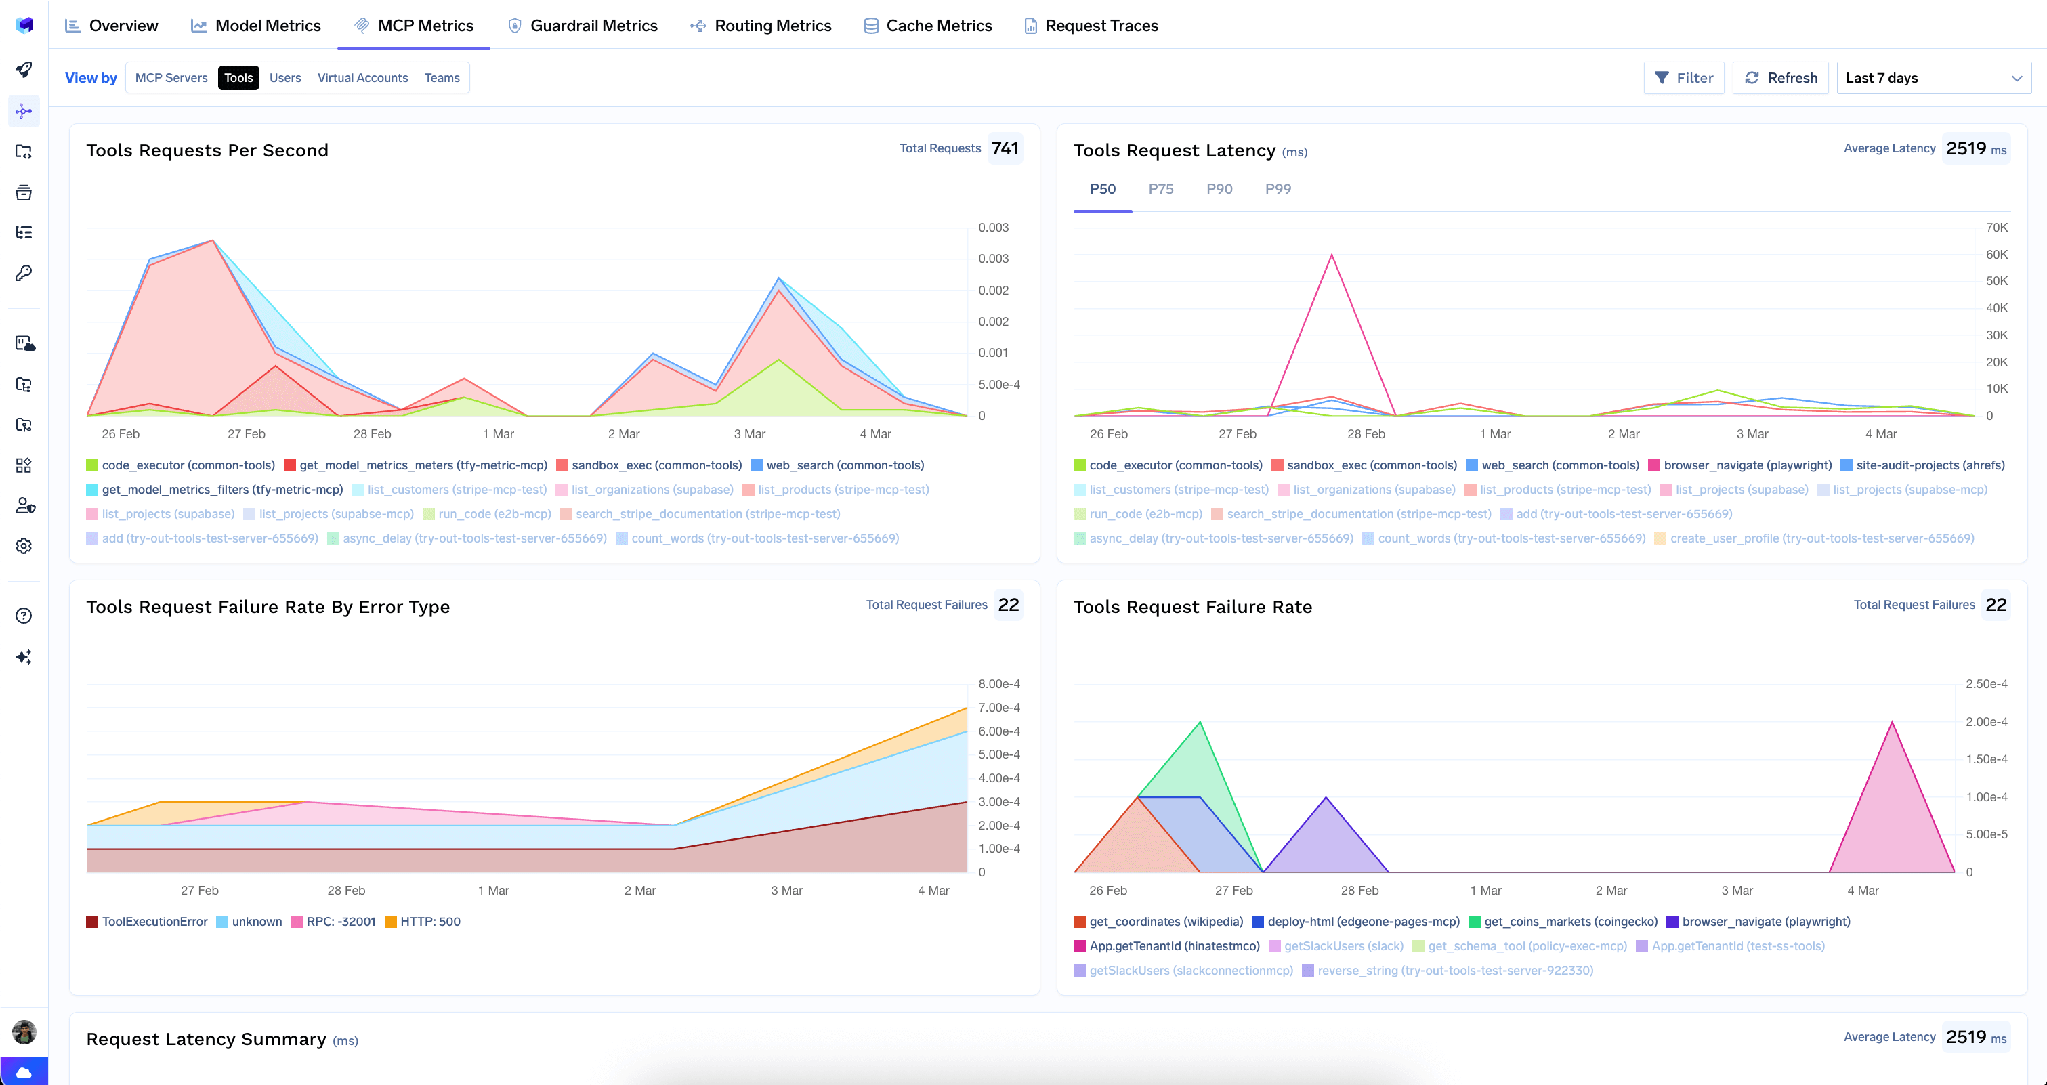
Volledige waarneembaarheid van verzoeken. Elke tool-aanroep wordt getraceerd met de identiteit van de aanroeper, toolnaam, invoer en latentie, en geëxporteerd via OpenTelemetry naar Grafana, Datadog of Prometheus. Dit verandert "een agent heeft wat klantrecords gelezen" in "deze identiteit heeft deze records op dit tijdstip gelezen via dit model" — en maakt een controle op toegang überhaupt mogelijk.
Lage overhead. De gateway voegt ongeveer 3–4 ms aan latentie toe en verwerkt 350+ RPS op een enkele vCPU.
Eén register. Zodra er meerdere servers zijn geregistreerd, bundelt een Virtual MCP Server een geselecteerde verzameling van hun tools achter één endpoint — zo krijgt een agent voor pipeline-beoordeling specifieke HubSpot- en Slack-tools en verder niets.
Tenant admins kunnen alle opgeslagen inloggegevens wissen via het menu met drie puntjes naast Edit:
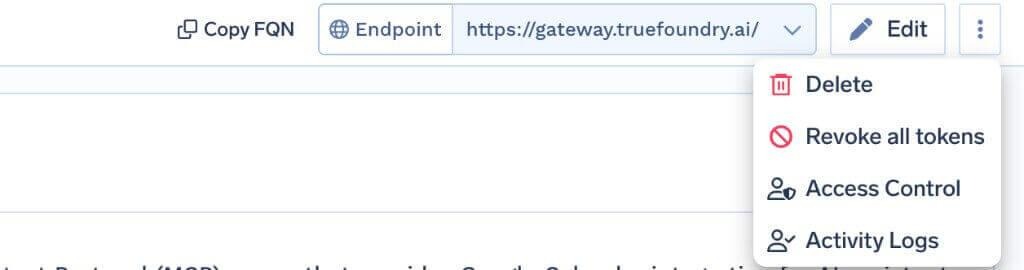
Revoke all tokens verwijdert alle auth-overschrijvingen en opgeslagen OAuth-tokens voor alle gebruikers en virtuele accounts op die server, treedt in werking bij het volgende verzoek en wordt vastgelegd in de Activity Logs. Het kan niet ongedaan worden gemaakt en alleen tenant admins kunnen dit zien.
De limiet is van belang: het wist tokens alleen bij de gateway en trekt de verlening aan de kant van HubSpot niet in. Trek bij een incident ook de autorisatie van de auth-app in HubSpot in en roteer de Client Secret.
Het is geen beheerde MCP, dus gebruik niet de beheerde redirect-URI. De gedocumenteerde flow is Connect any Remote MCP Server met je eigen auth-app, dus de redirect-URL is https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback. Het plakken van https://auth.truefoundry.com/mcp/oauth2/callback in de HubSpot-app mislukt. [VERIFY: whether HubSpot is also provisionable from the TrueFoundry Managed MCP catalogue in your platform version — the docs page describes only the remote-server flow.]
MCP Auth Apps zijn iets op zichzelf. HubSpot’s sectie Development → MCP Auth Apps staat los van de algemene app-developer interface; in een scherm voor private of public apps komen de velden niet overeen.
Read-only is een eigenschap van de server van vandaag, geen garantie. Bepaal de scope alsof er schrijf-tools zouden kunnen verschijnen: houd Enable new tools by default uitgeschakeld, zodat geen enkele release van een leverancier je agent stilzwijgend de mogelijkheid geeft om CRM-records te wijzigen.
De HubSpot MCP server is een van de nuttigste integraties die een revenue-team aan een agent kan geven, en een van de weinige waarbij de vraag niet is "zou dit iets kunnen breken", maar "zou een model dit überhaupt moeten lezen." De records behoren toe aan echte mensen, de toestemming die ze gaven hield geen rekening met een LLM, en een read-only interface doet niets om het vraagstuk rond gegevensverstrekking te verkleinen.
Wat het verdedigbaar maakt is specifiek: OAuth per gebruiker zodat het rechtenmodel van HubSpot van kracht blijft, scoping per tool zodat contactrecords onbereikbaar zijn voor agents die ze niet nodig hebben, PII-redactie zodat identificerende gegevens nooit in de modelcontext terechtkomen, en een getraceerd call-logboek zodat je kunt verantwoorden wie wat heeft gelezen. Registreer het eenmalig als een remote server en je krijgt ze alle vier.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


Dit is de remote Model Context Protocol-server van HubSpot op https://mcp.hubspot.com, die CRM-data beschikbaar stelt als tools die een AI-agent kan aanroepen. Volgens de documentatie van TrueFoundry biedt het leestoegang tot CRM-objecten, waaronder contacten, bedrijven, deals, tickets, facturen, en offertes, via OAuth2.
Twee delen. Ga in HubSpot naar Development → MCP Auth Apps, maak een app aan, stel de redirect-URL in op https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback, en kopieer de Client ID en Secret. Gebruik in TrueFoundry Add MCP Server → Connect any Remote MCP Server met https://mcp.hubspot.com, OAuth2, Authorization Code, uw credentials, en JWT Source Access Token.
De documentatie beschrijft het oppervlak per CRM-objectfamilie - contacten, bedrijven, deals, tickets, facturen, offertes - met leestoegang. De exacte lijst is wat HubSpot naar uw server retourneert, zichtbaar op het tabblad Tools, waar elke tool kan worden in- of uitgeschakeld, opnieuw omschreven, of geannoteerd.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, so prompts and responses never leave your domain even as you route across many providers.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP & Agents Register met toegangscontrole op toolniveau. Agents op LangGraph, CrewAI, AutoGen, of een aangepast framework kunnen allemaal centraal worden gereguleerd.
Ja. De gateway is OpenTelemetry-compliant en sluit aan op Grafana, Datadog, Prometheus, of uw gewenste stack. Het traceert elk verzoek van prompt tot tool- en modeluitvoering, zodat u uniforme logging krijgt zonder wat u al draait te hoeven vervangen.



Het laatste nieuws, artikelen en bronnen in je inbox

















