



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De Datadog MCP-server is een remote Model Context Protocol-server gehost door Datadog. Het stelt uw organisatie beschikbaar als aanroepbare tools: een agent vraagt om logs die overeenkomen met een query, een reeks metrics, een trace op basis van ID of de status van een monitor, en ontvangt gestructureerde data terug.
Het is georganiseerd in toolsets die u per verbinding inschakelt, zodat u modelcontext alleen gebruikt voor de onderdelen die u daadwerkelijk nodig hebt. core is de standaardinstelling.
Datadog's referentie bevat ruim tweehonderd tools — dat is de reden waarom de toolsets-parameter bestaat en waarom de sectie over tool-scoping hieronder belangrijk is.
Omdat het een remote server is in plaats van een lokale, hoeft er geen container te worden gedraaid: u verwijst een client naar een URL en authenticeert, op dezelfde manier als bij andere remote MCP-servers die teams standaardiseren. Het is de observability MCP-server waar de meeste platformteams als eerste voor kiezen.
Losse aanroepen zijn niet het meest interessant — get_datadog_metric op zichzelf is simpelweg een mindere Datadog-UI. De waarde ontstaat wanneer tools worden gecombineerd:
Het onderscheid tussen lezen en schrijven is belangrijk. Bijna alles wat hier nuttig is, betreft lezen. De schrijftools — zoals het aanmaken van monitors, toevoegen/bijwerken of verwijderen van dashboards, bijwerken van cases, plus Remote Actions en Code Execution — vormen een kleinere set met een aanzienlijk grotere impact op de omgeving. TrueFoundry markeert deze als Destructive.
Een enkele SRE die Datadog instelt in Claude Code tijdens een storingsdienst is geen probleem. Een hele platformorganisatie die dat doet wel.
Logs zijn de exfiltratieroute, maar worden zelden zo behandeld. Dit specifieke risico hoort bij observability-servers en moet als eerste worden genoemd. Applicatielogs zijn de plek waar secrets ongemerkt terechtkomen: een API-key in een request header die volledig wordt gelogd, een verbindingsstring in een opstartregel, het adres van een klant in een geserialiseerd bestelobject. Teams accepteren dat omdat toegang tot logs is afgeschermd achter Datadog RBAC, en een mens die zoekt op wachtwoorden een bekend risico is. Een agent die search_datadog_logs aanroept, werkt anders. Deze haalt ruwe logregels op in de modelcontext, die context kan bij een externe inference provider terechtkomen en uiteindelijk geciteerd worden in een Slack-samenvatting. Er is geen credential gestolen en geen beleid geschonden — de data is simpelweg verplaatst naar een plek waar niemand rekening mee had gehouden.
Queryvolume brengt kosten met zich mee. De prijzen van Datadog zijn gebaseerd op verbruik en agents voeren snel herhaalde acties uit. Een slecht ingestelde incident-agent roept search_datadog_logs twintig keer aan in één onderzoek, waarbij het tijdsvenster telkens wordt vergroot. Zonder limieten per toolaantal ziet u dat pas terug op de factuur. [VERIFIËREN — De documentatie van Datadog vermeldt niet dat MCP-tool-calls afzonderlijk worden gefactureerd; beschouw dit als een gevolg van verbruiksgebaseerde queryprijzen en controleer dit in uw contract.]
Regio-mismatch veroorzaakt onduidelijke foutmeldingen. Datadog is site-specifiek, en de MCP URL evenals elk OAuth-eindpunt moet naar uw specifieke site wijzen. Als er één verkeerd staat ingesteld, verschijnt er een generieke melding "Authentication failed" zonder verwijzing naar een hostnaam.
Geen attributie wanneer het het meest nodig is. De audit trail van Datadog registreert dat er een query is uitgevoerd, maar niet dat uw incident-agent dit deed naar aanleiding van een PagerDuty-webhook. Tijdens een postmortem stopt de informatie bij een API-token.
Dit zijn geen argumenten om Datadog niet te verbinden, maar argumenten voor een control plane ervoor — wat een MCP gateway is.
De Datadog MCP-instelling verloopt niet via de beheerde catalogus. Deze registreert via Connect Official Remote MCP Servers — vooraf gecontroleerde servers waar de authenticatie is ingesteld als template, maar u de verbinding zelf beheert. Voor Datadog bevat dat template OAuth2 met PKCE en Dynamic Client Registration (DCR): TrueFoundry registreert de OAuth-client automatisch, dus er hoeft geen OAuth-app te worden gebouwd.
Aan de Datadog-zijde moet MCP Access zijn ingeschakeld voor de organisatie, mcp_read voor uw gebruiker (plus mcp_write voor schrijftools), en hebt u uw site-domein nodig. Overheidssites worden niet ondersteund.
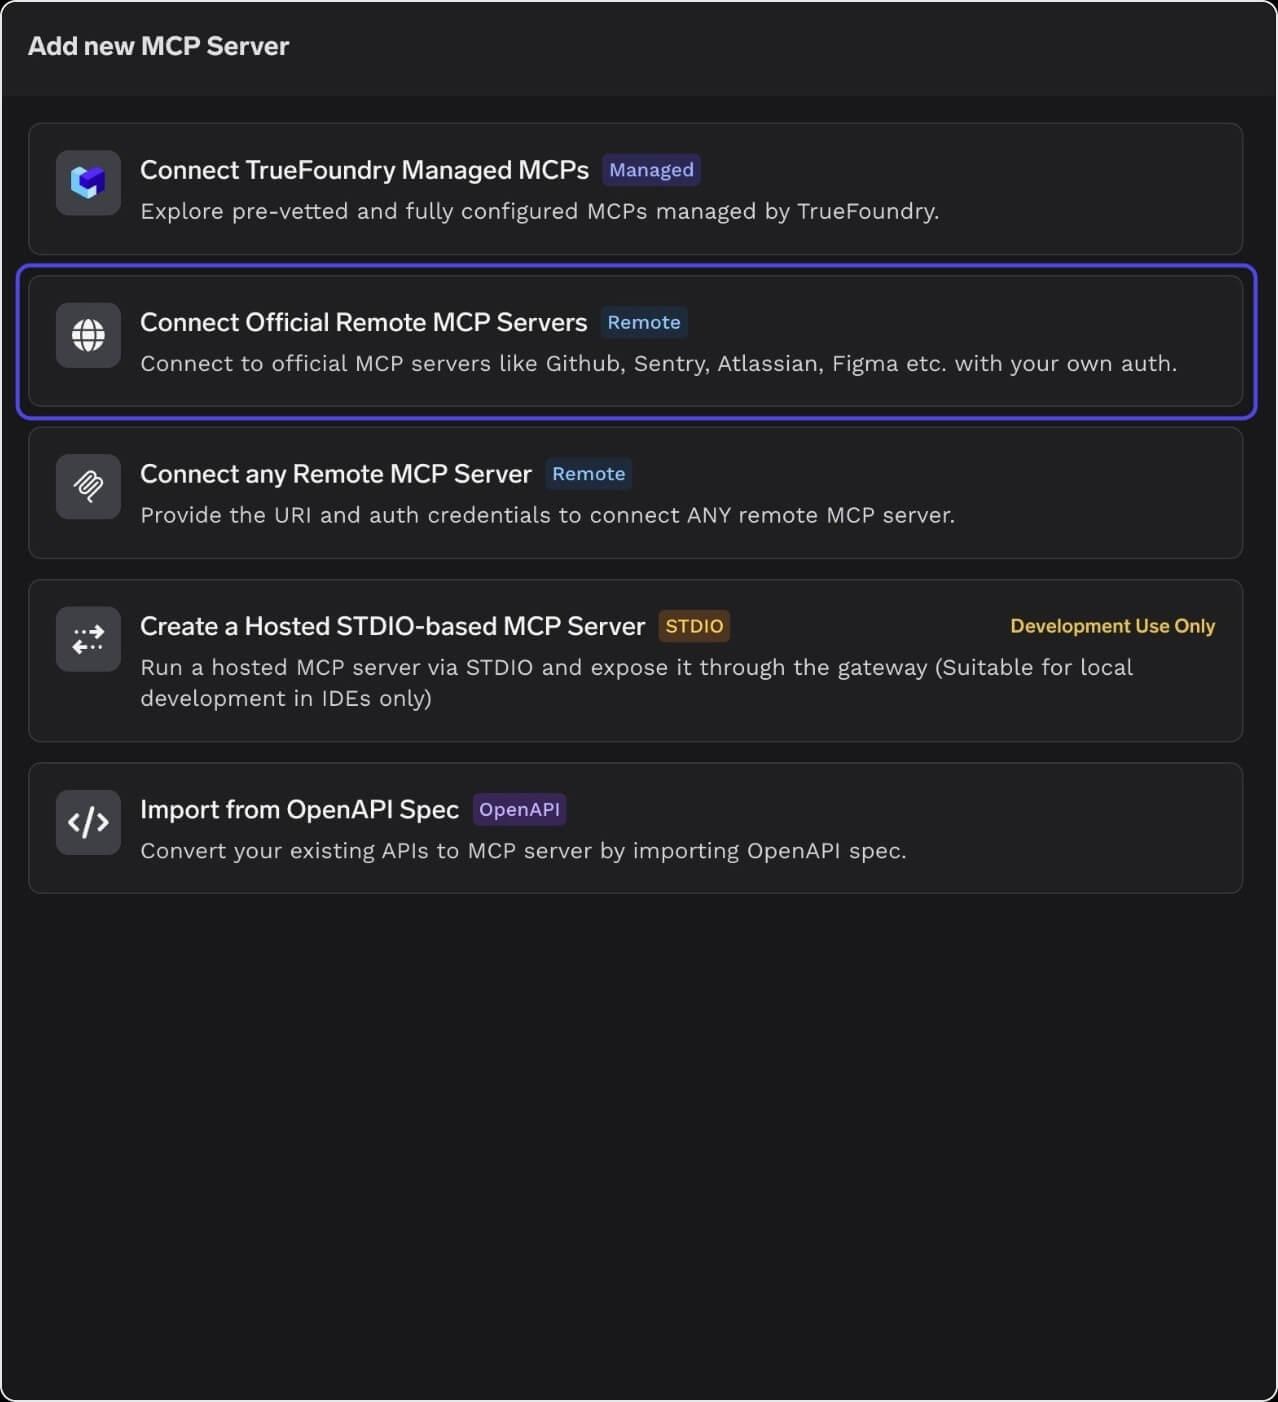
Stap 1 — Open de kiezer. Klik in MCP Servers op Add new MCP Server en kies Connect Official Remote MCP Servers.
Stap 2 — Zoek Datadog. Typ data in het zoekveld van de catalogus en klik op de kaart van datadog.
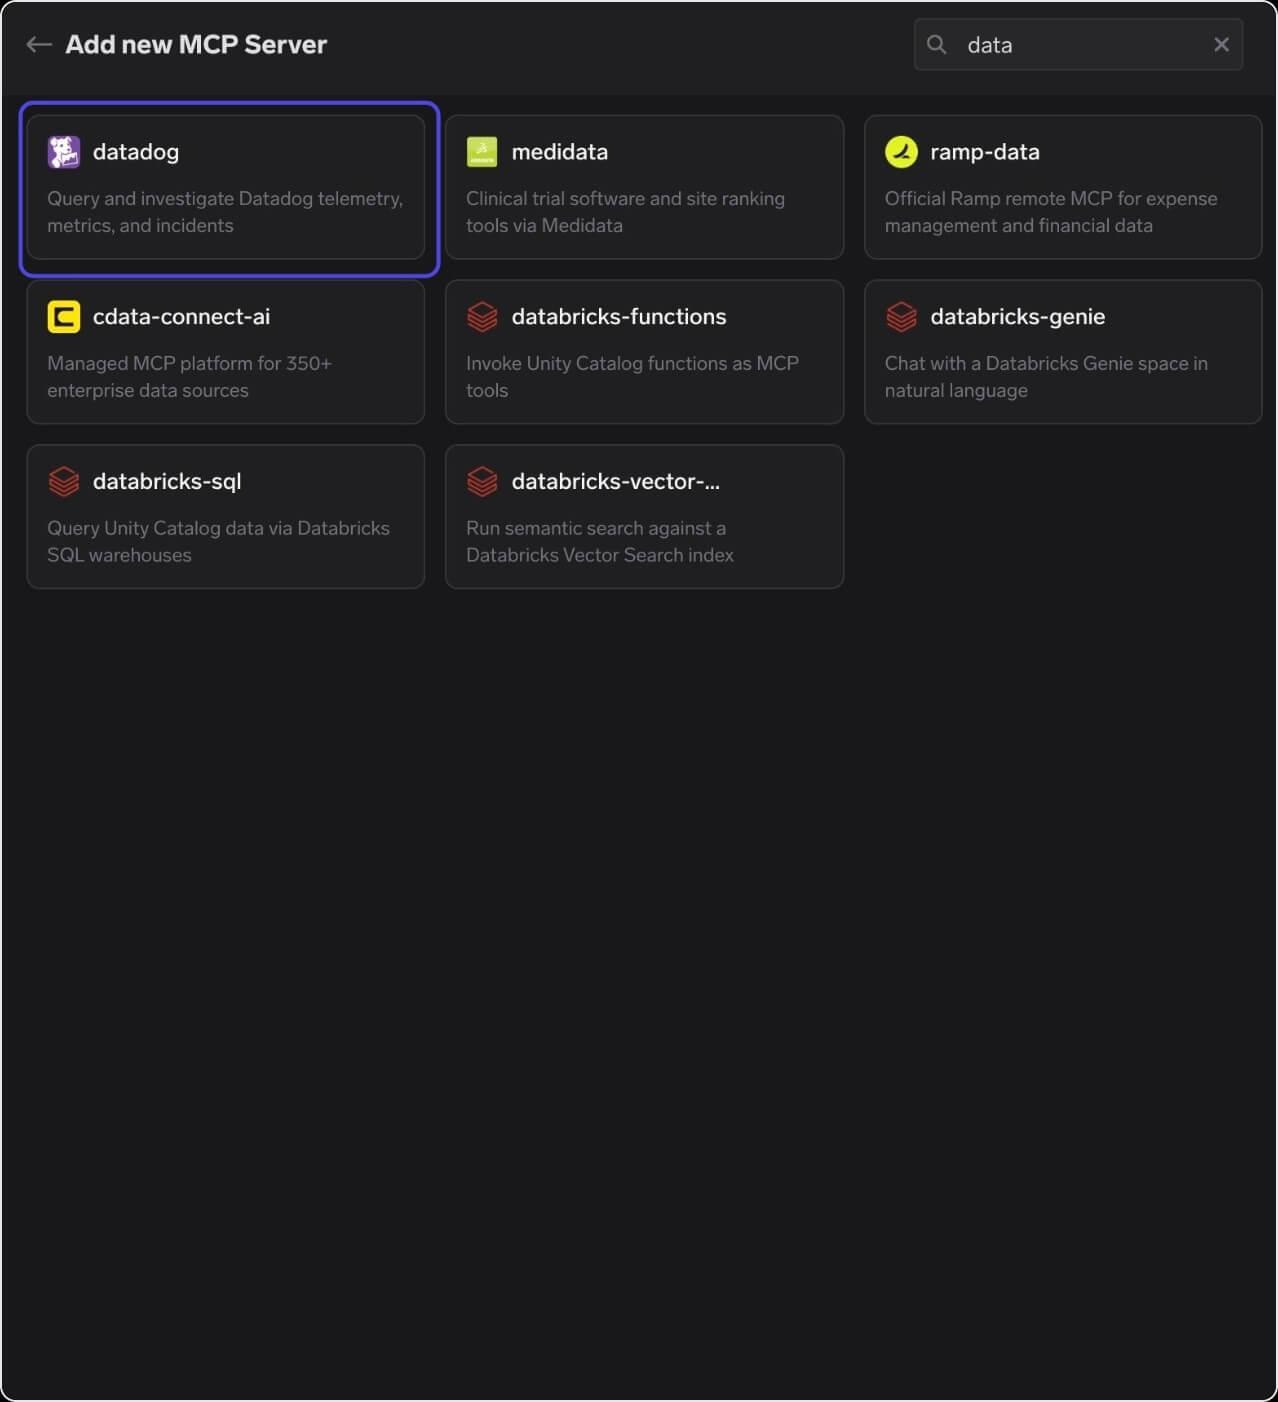
Zoekresultaten in de officiële remote MCP-catalogus gefilterd op 'data', met de datadog-kaart naast opties voor medidata, ramp-data, cdata-connect-ai en databricks
Stap 3 — Stel uw regio in in de URL. TrueFoundry vult Naam, Beschrijving en URL automatisch in. De URL bevat een <region>-placeholder die moet worden vervangen door het subdomein van uw Datadog-site. Voeg uzelf of uw team toe onder Collaborators als MCP Server Manager.
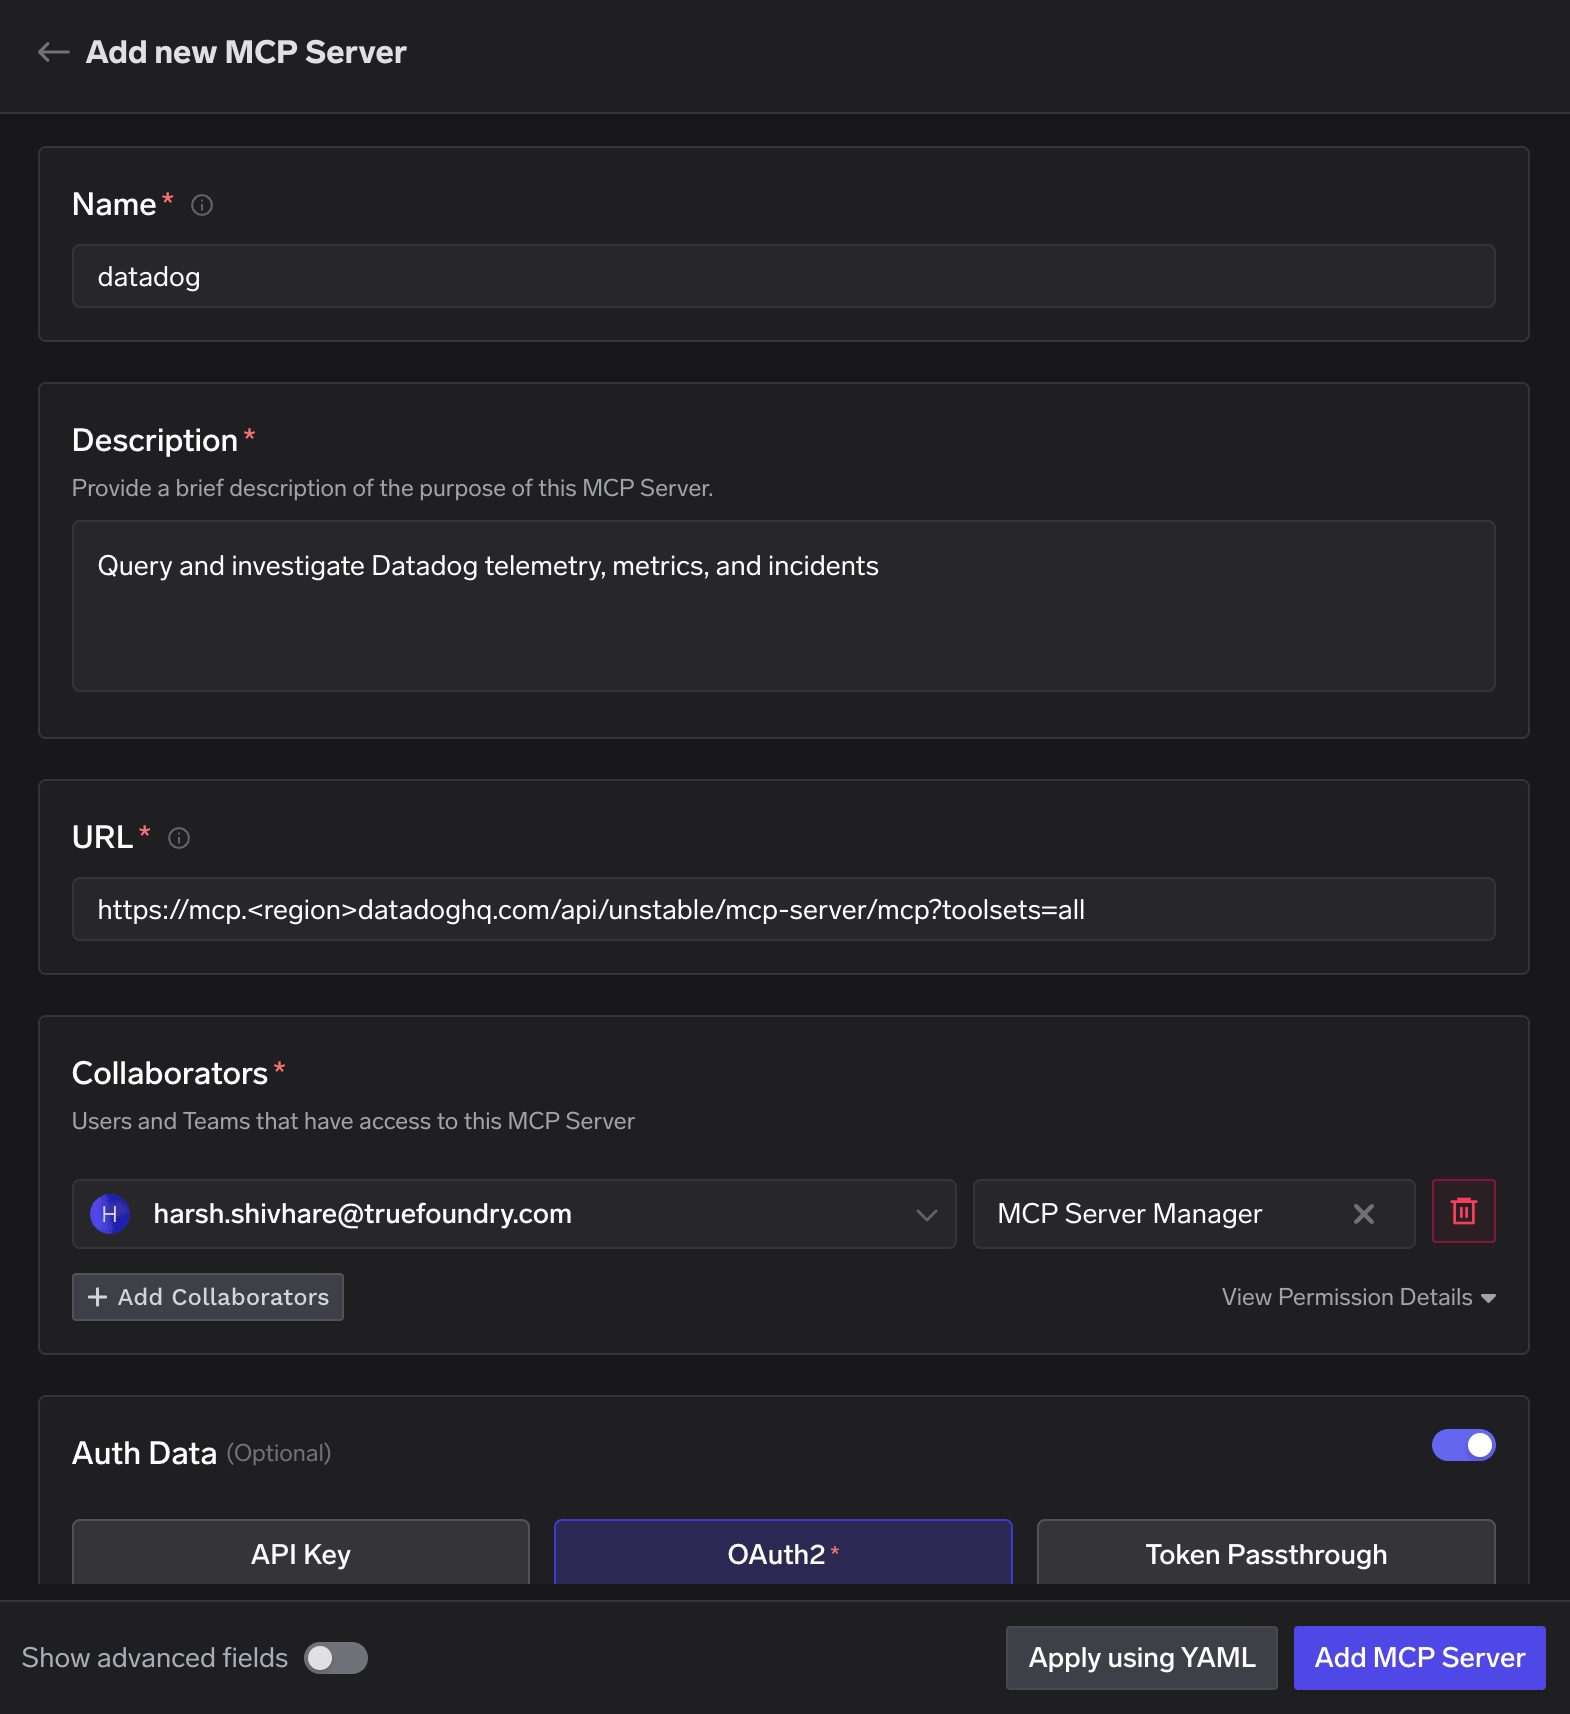
De structuur is https://<mcp-host>/api/unstable/mcp-server/mcp?toolsets=all, waarbij de host mcp.datadoghq.com (US1), mcp.us3.datadoghq.com, mcp.us5.datadoghq.com, mcp.datadoghq.eu, mcp.ap1.datadoghq.com of mcp.ap2.datadoghq.com is. De toevoeging ?toolsets=all is de toolset-selector van Datadog — u kunt deze hier beperken (?toolsets=apm,core).
Stap 4 — Bevestig de OAuth2 / DCR-gegevens. TrueFoundry vult de eindpunten automatisch in; klik op Refetch OAuth2 details als deze leeg zijn. Laat Client ID en Client Secret leeg — DCR geeft deze uit op het moment van verbinden.
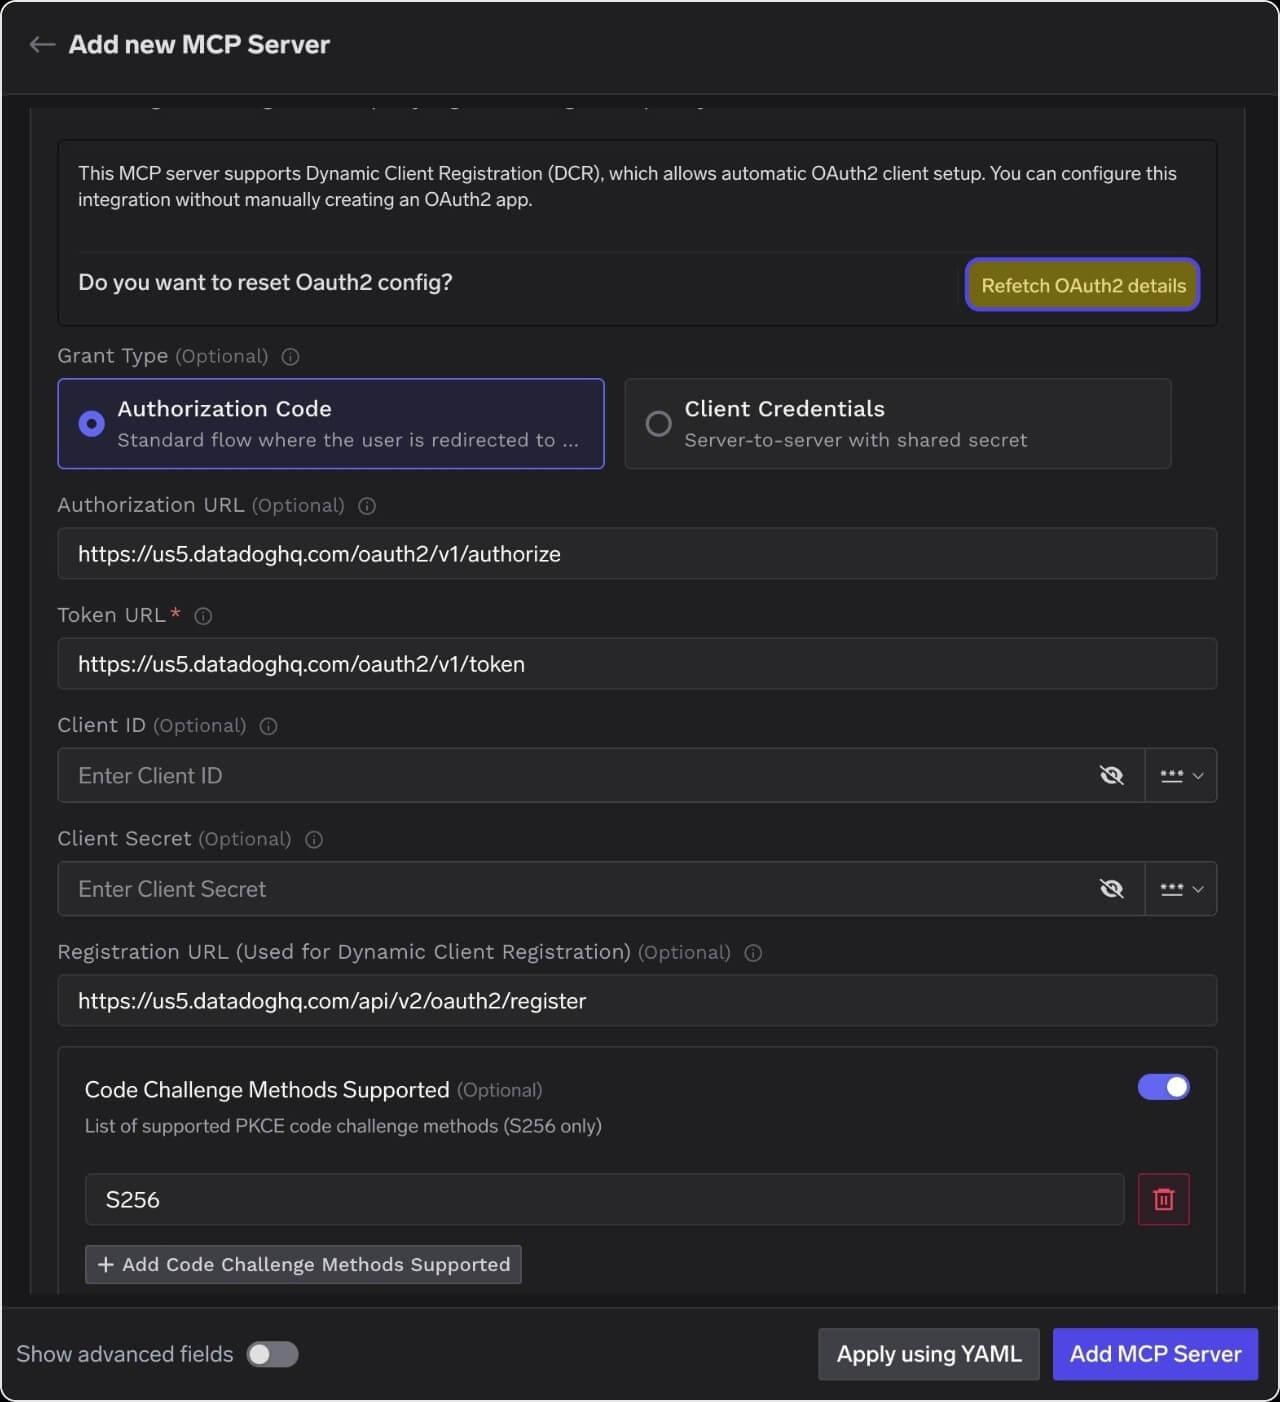
Voor een US5-organisatie:
Alle vier de URL's moeten dezelfde Datadog-site gebruiken. Het combineren van de generieke datadoghq.com host met een niet-US1 organisatie is de meest voorkomende oorzaak van fouten.
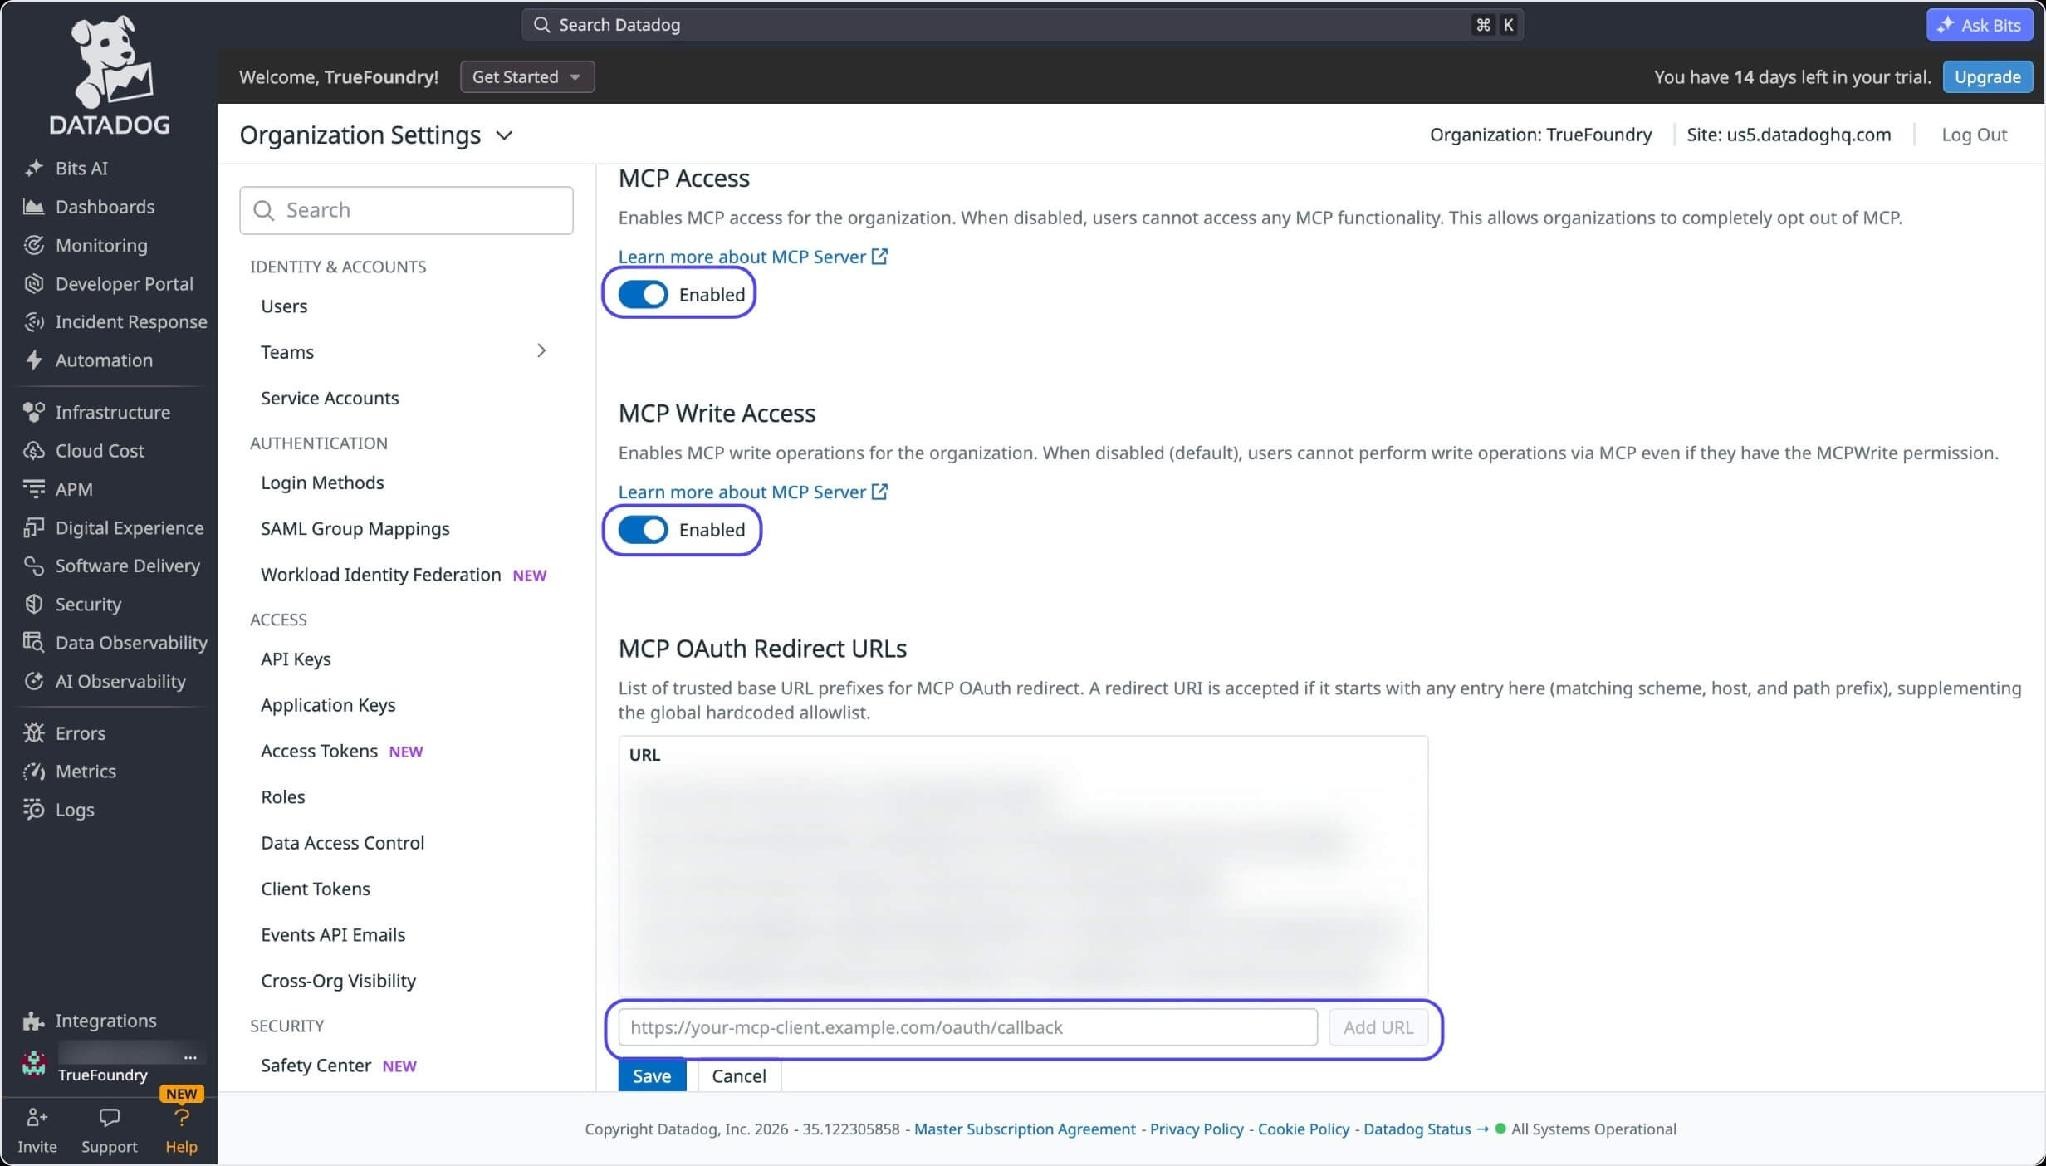
Stap 5 — Voeg de callback toe aan de allowlist in Datadog. Voeg onder Organization Settings → Preferences de OAuth-callback van TrueFoundry toe aan MCP OAuth Redirect URLs — voor een zelf-geregistreerde remote server is dit https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback [VERIFIËREN — neem de exacte callback over uit de OAuth-configuratie van uw eigen server]. Controleer op dezelfde pagina of MCP Access is ingeschakeld, MCP Write Access alleen indien nodig, en of de Site rechtsboven overeenkomt met uw regio.
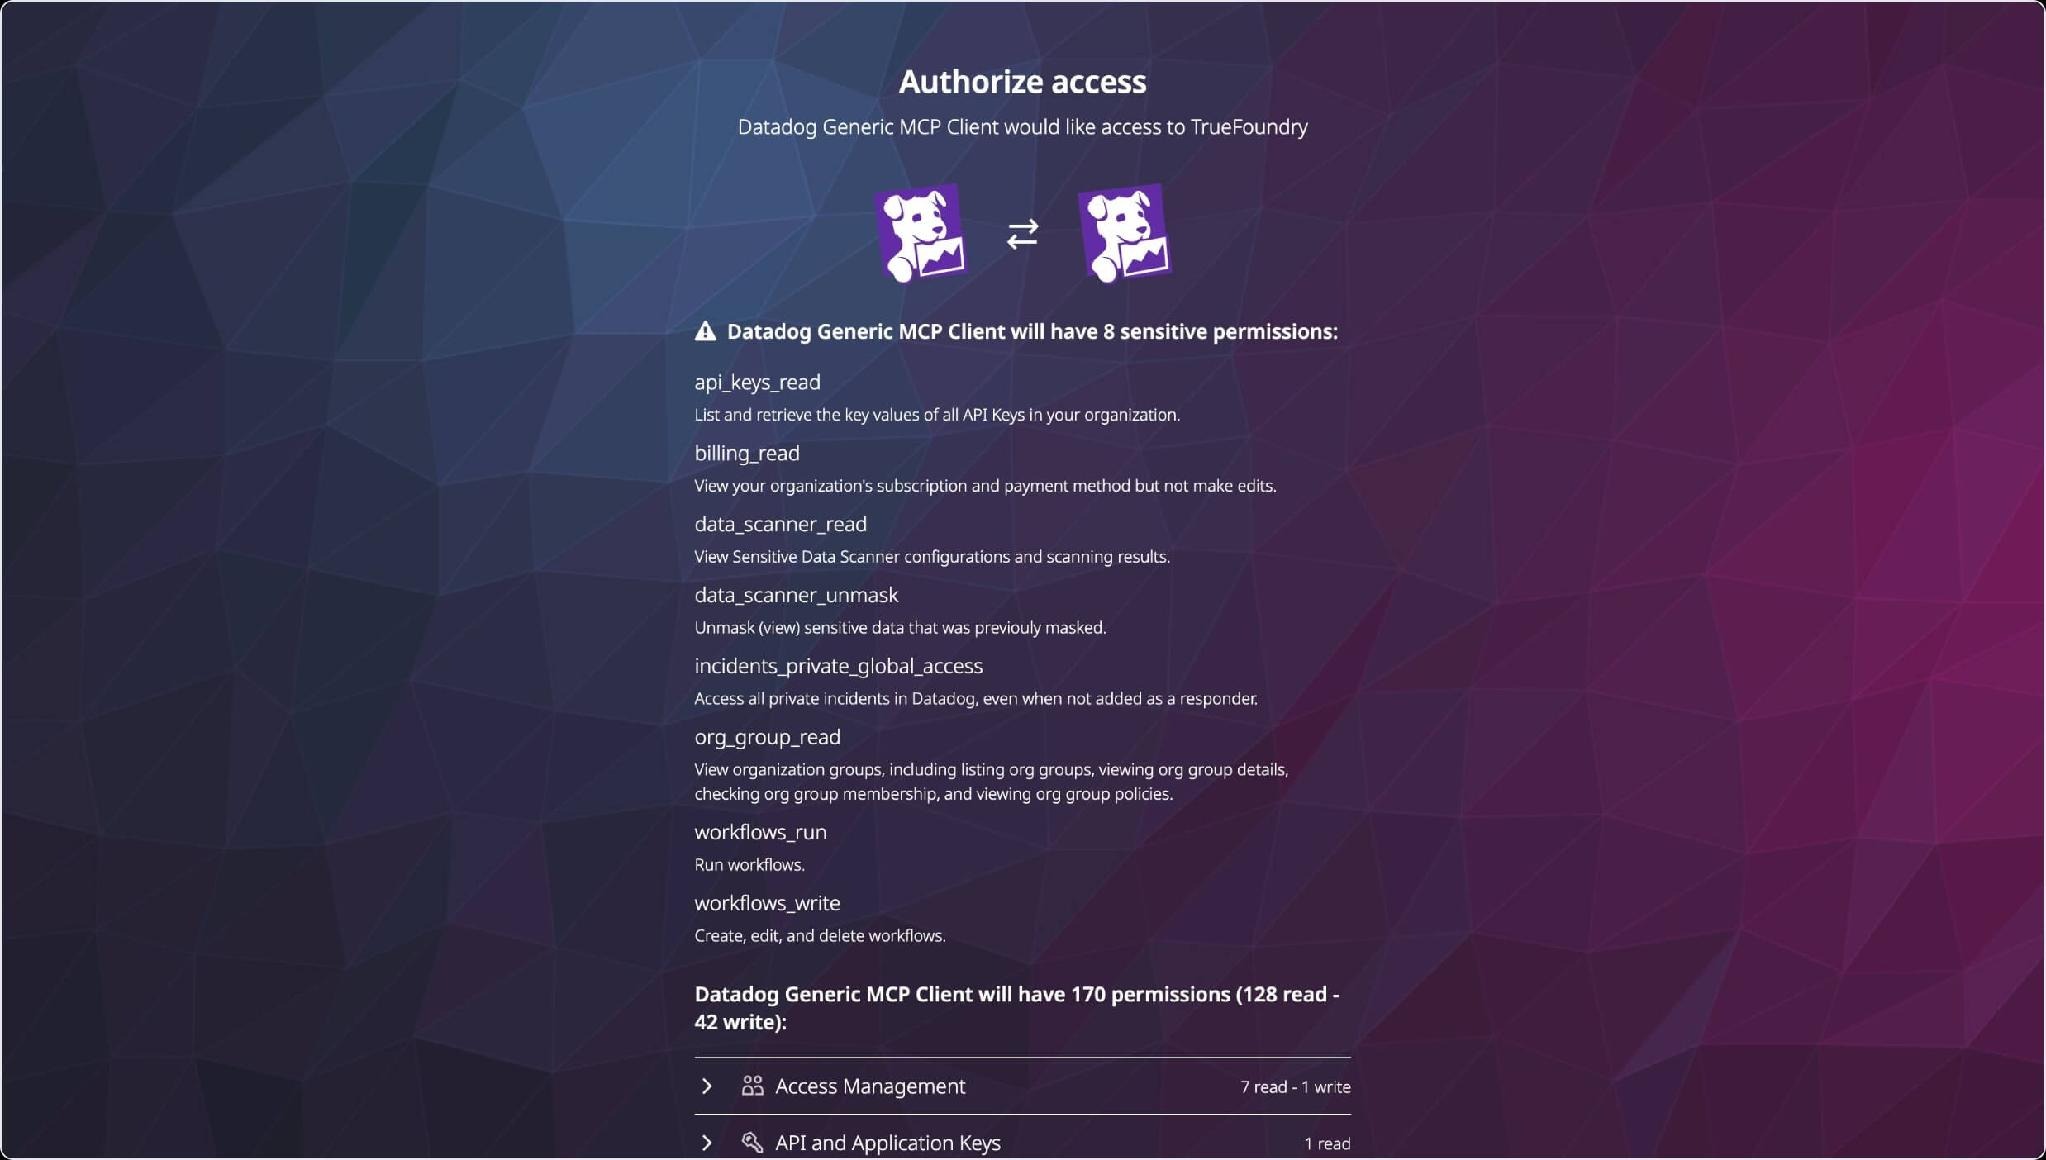
Stap 6 — Autoriseer. Sla de server op, open het tabblad Tools en klik op Connect Now. Lees het toestemmingsscherm van Datadog zorgvuldig door in plaats van er snel doorheen te klikken — het aantal machtigingen is groot en dit geeft het duidelijkste overzicht van wat u openstelt — en klik vervolgens op Authorize.
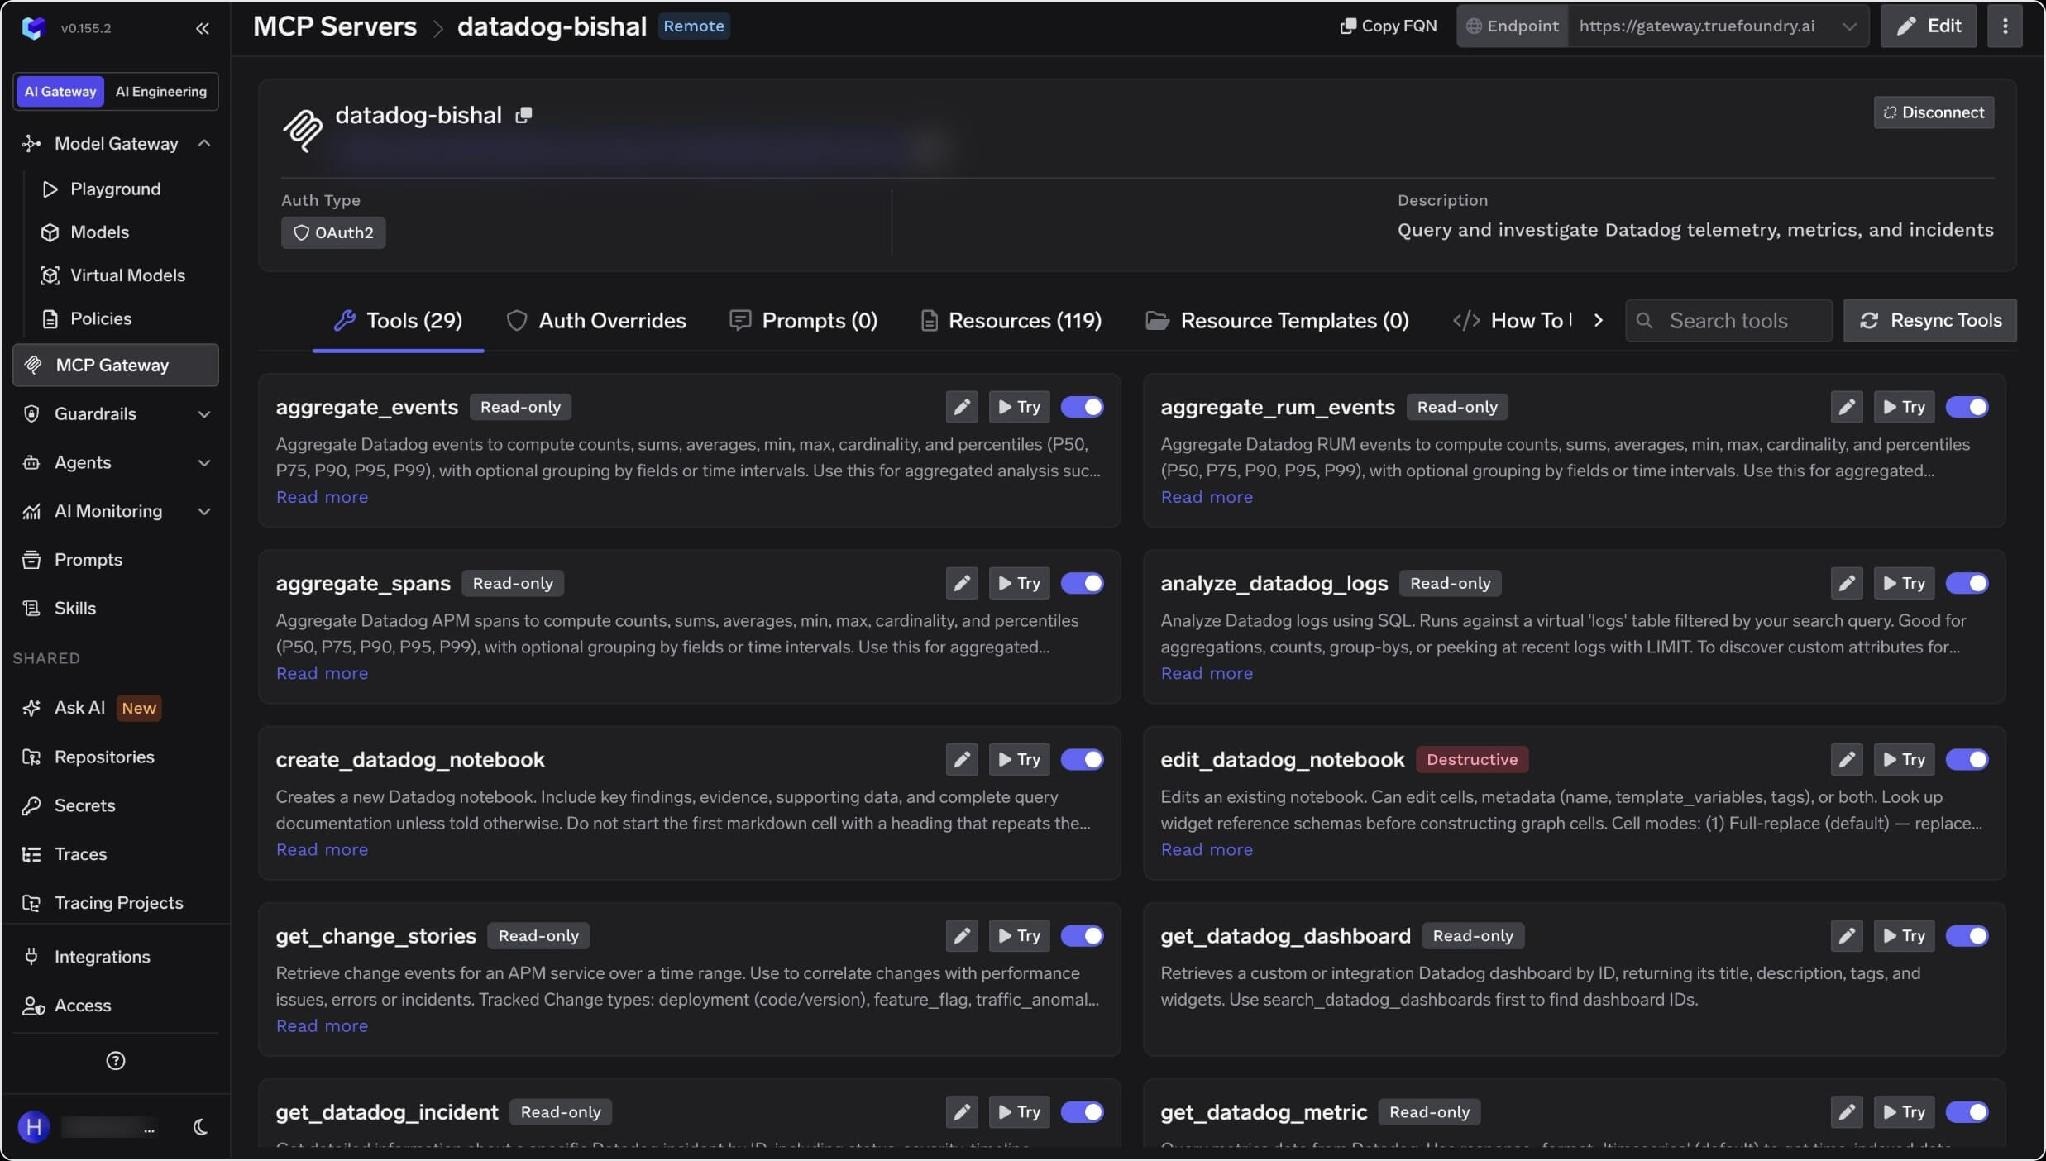
Stap 7 — Controleer de tools. U keert terug naar de detailpagina, waar nu een label Remote staat, Auth Type OAuth2, en de volledige lijst met tools met aanduidingen voor read-only en Destructive.
TrueFoundry maakt onderscheid tussen inkomende authenticatie — hoe een client zich bewijst tegenover de gateway — en uitgaande authenticatie, hoe de gateway zich bewijst tegenover Datadog. Deze twee staan los van elkaar, wat attributie per gebruiker mogelijk maakt.
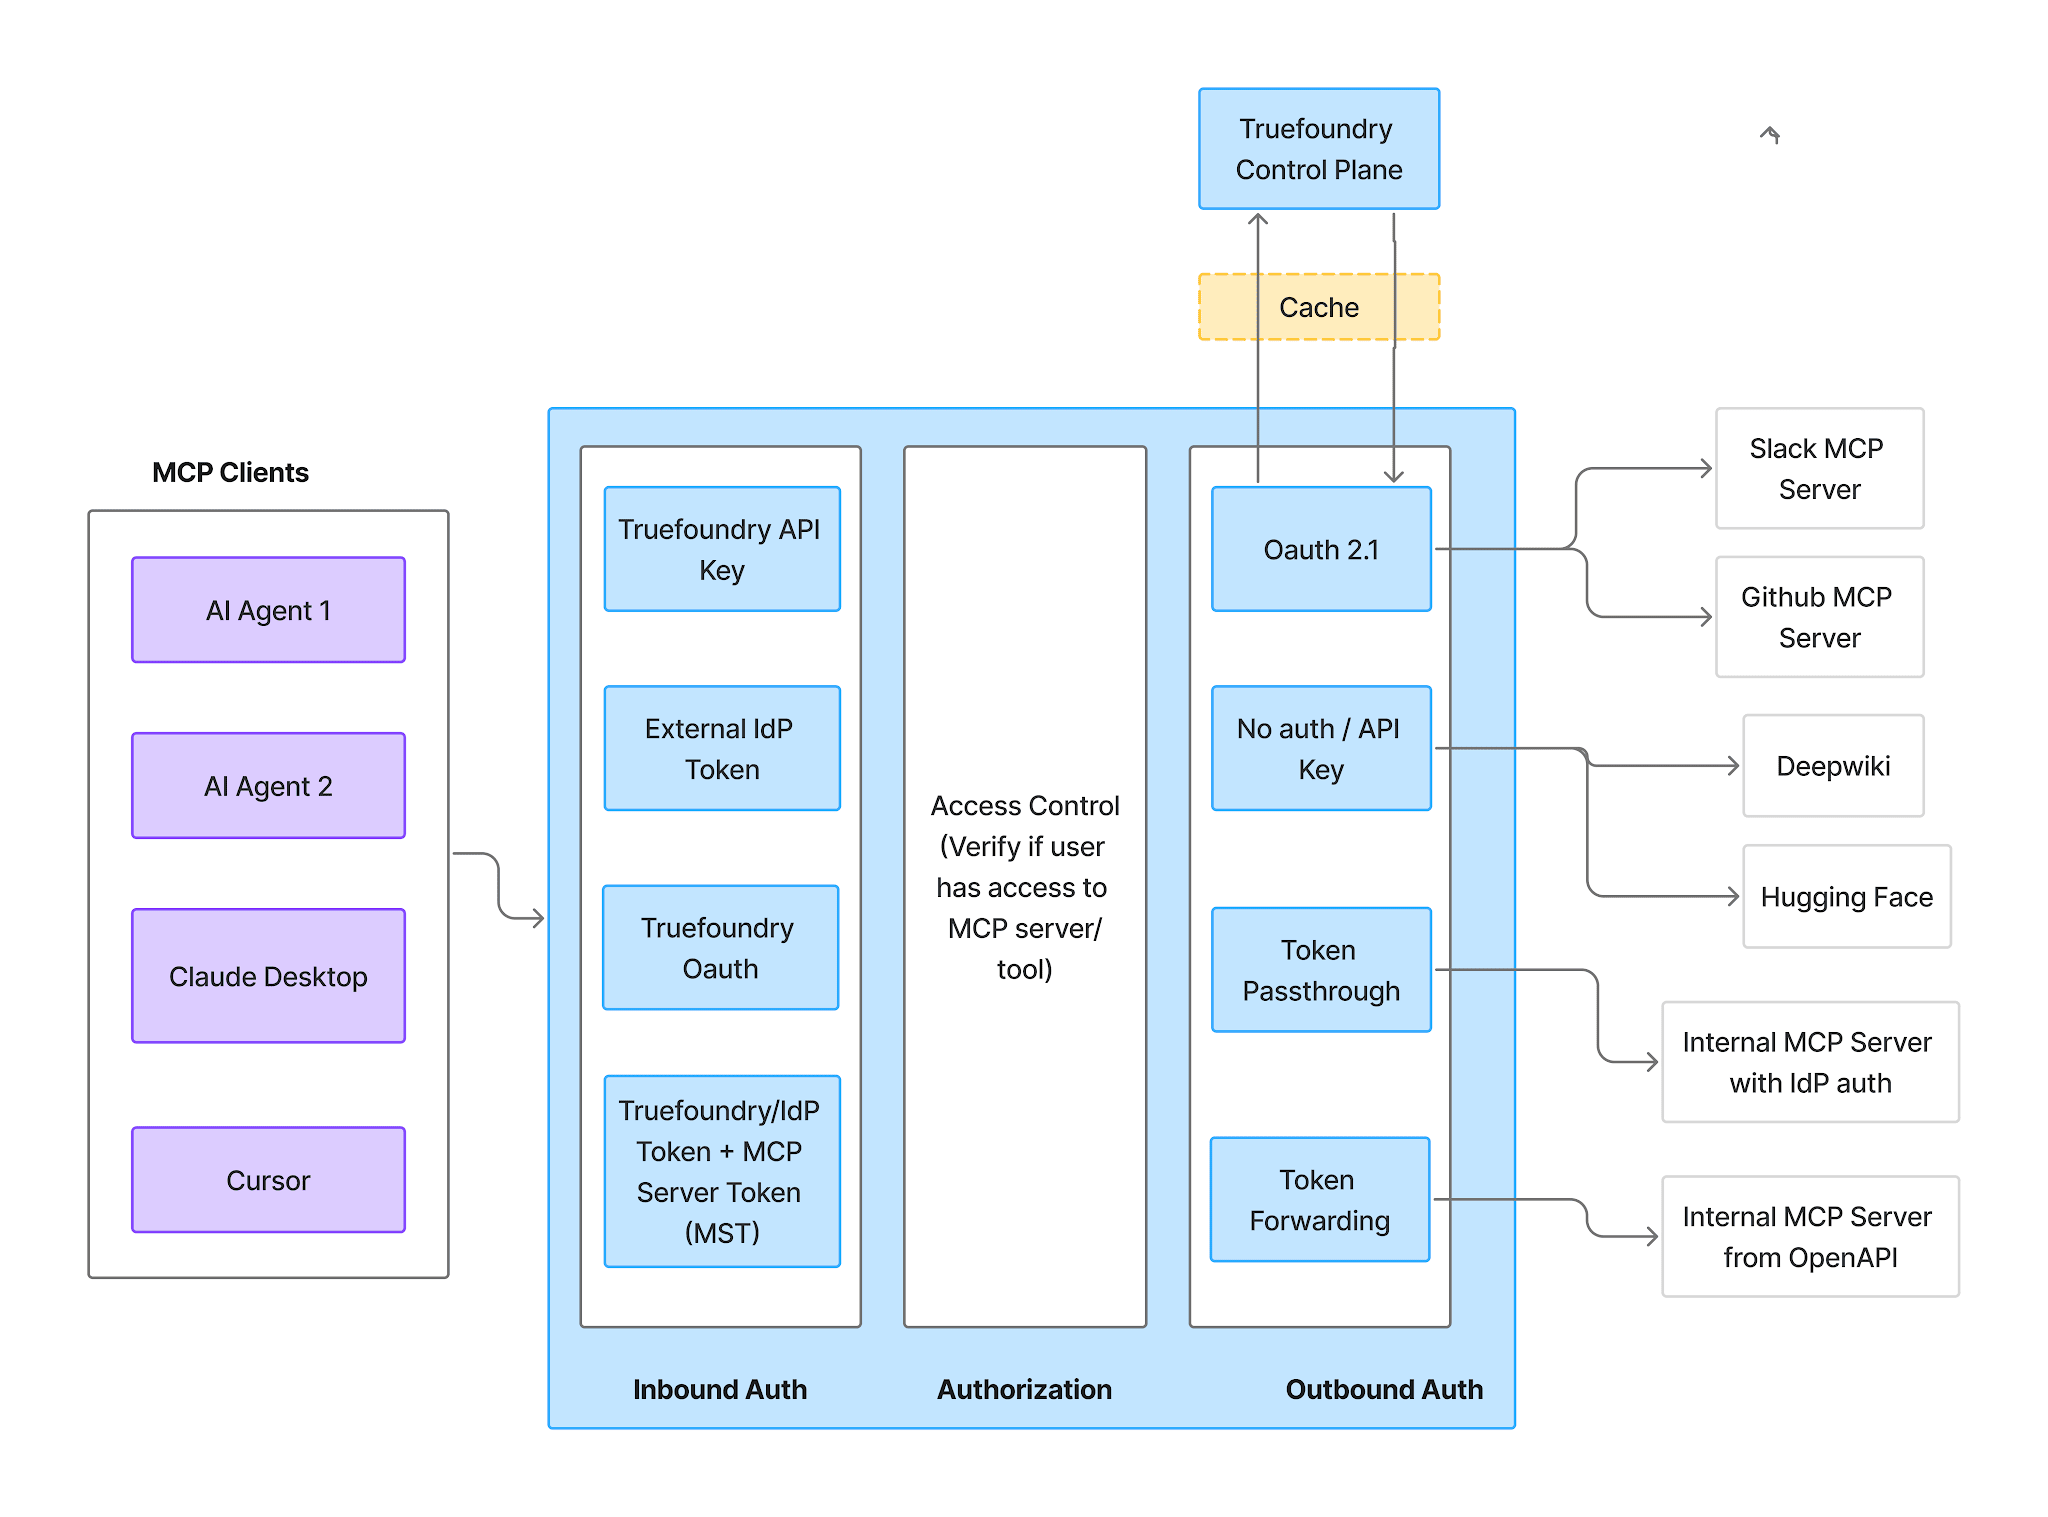
Inkomend — vier ondersteunde methoden:
Virtual Account-tokens geven elke aanvraag identieke toegang, waardoor ze geen Datadog-bereik per gebruiker kunnen uitdrukken — gebruik inkomend een PAT of een IdP-token.
Uitgaand — OAuth2 Authorization Code met PKCE, plus DCR. Elke gebruiker autoriseert zijn eigen Datadog-account en TrueFoundry beheert de toestemming, de opslag van tokens en het vernieuwen ervan, waarbij bij elke aanroep het juiste token per gebruiker wordt meegestuurd.
Een belangrijk detail in het model van Datadog is positief. De MCP-machtigingen geven op zichzelf geen toegang tot bronnen — mcp_read en mcp_write ontsluiten alleen de MCP-functionaliteit bovenop de bestaande Datadog-rol van de gebruiker. Een agent die werkt voor een engineer die geen productie-logs kan zien in de UI, kan deze ook niet zien via MCP. De gateway voegt de laag toe die Datadog zelf niet heeft: welke tools bereikbaar zijn, wie ze kan bereiken en een logboek waarin de gebruiker wordt vermeld.
Op het tabblad Tools kunt u een server met meer dan 200 tools overzichtelijk en beheersbaar maken.
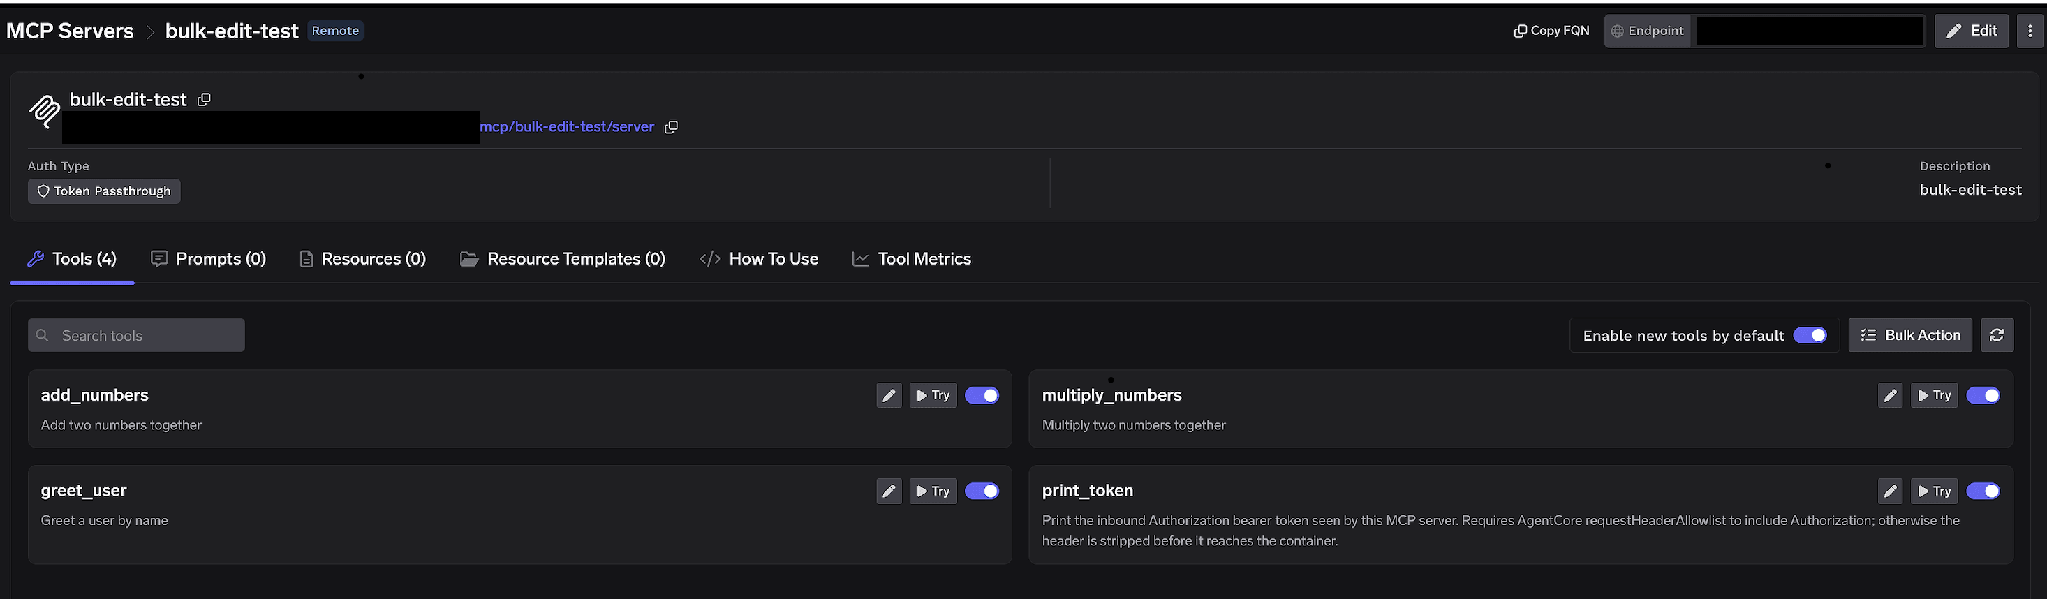
Schakelaars per tool. Schakel een tool uit en deze wordt volledig weggelaten uit tools/list — clients zien de tool niet en deze kan niet worden aangeroepen. Dit is geen filtering op prompt-niveau. Een incident-agent heeft search_datadog_logs, get_datadog_metric, get_datadog_trace en search_datadog_monitors nodig, niet delete_datadog_dashboard, execute_code of Remote Actions. Een agent die een tool niet kan aanroepen, kan daartoe ook niet worden verleid, wat er ook in een gecompromitteerde logregel staat.
Enable new tools by default. Als dit aan staat, verschijnen nieuwe tools die Datadog uitbrengt automatisch. Datadog vermeldt in de eigen documentatie dat deze tools kunnen wijzigen. Het is daarom verstandig om dit uit te zetten — zo groeit de functionaliteit alleen wanneer u daar bewust voor kiest.
Bulk Action. Verandert elke rij in selectievakjes met de optie Select all. Bij een server van deze omvang is het advies: schakel de standaardmodus uit, kies Select all, deselecteer alles en schakel vervolgens de specifieke tools in die u nodig hebt.
Klik op het potloodpictogram bij een tool om de weergave voor het model aan te passen:
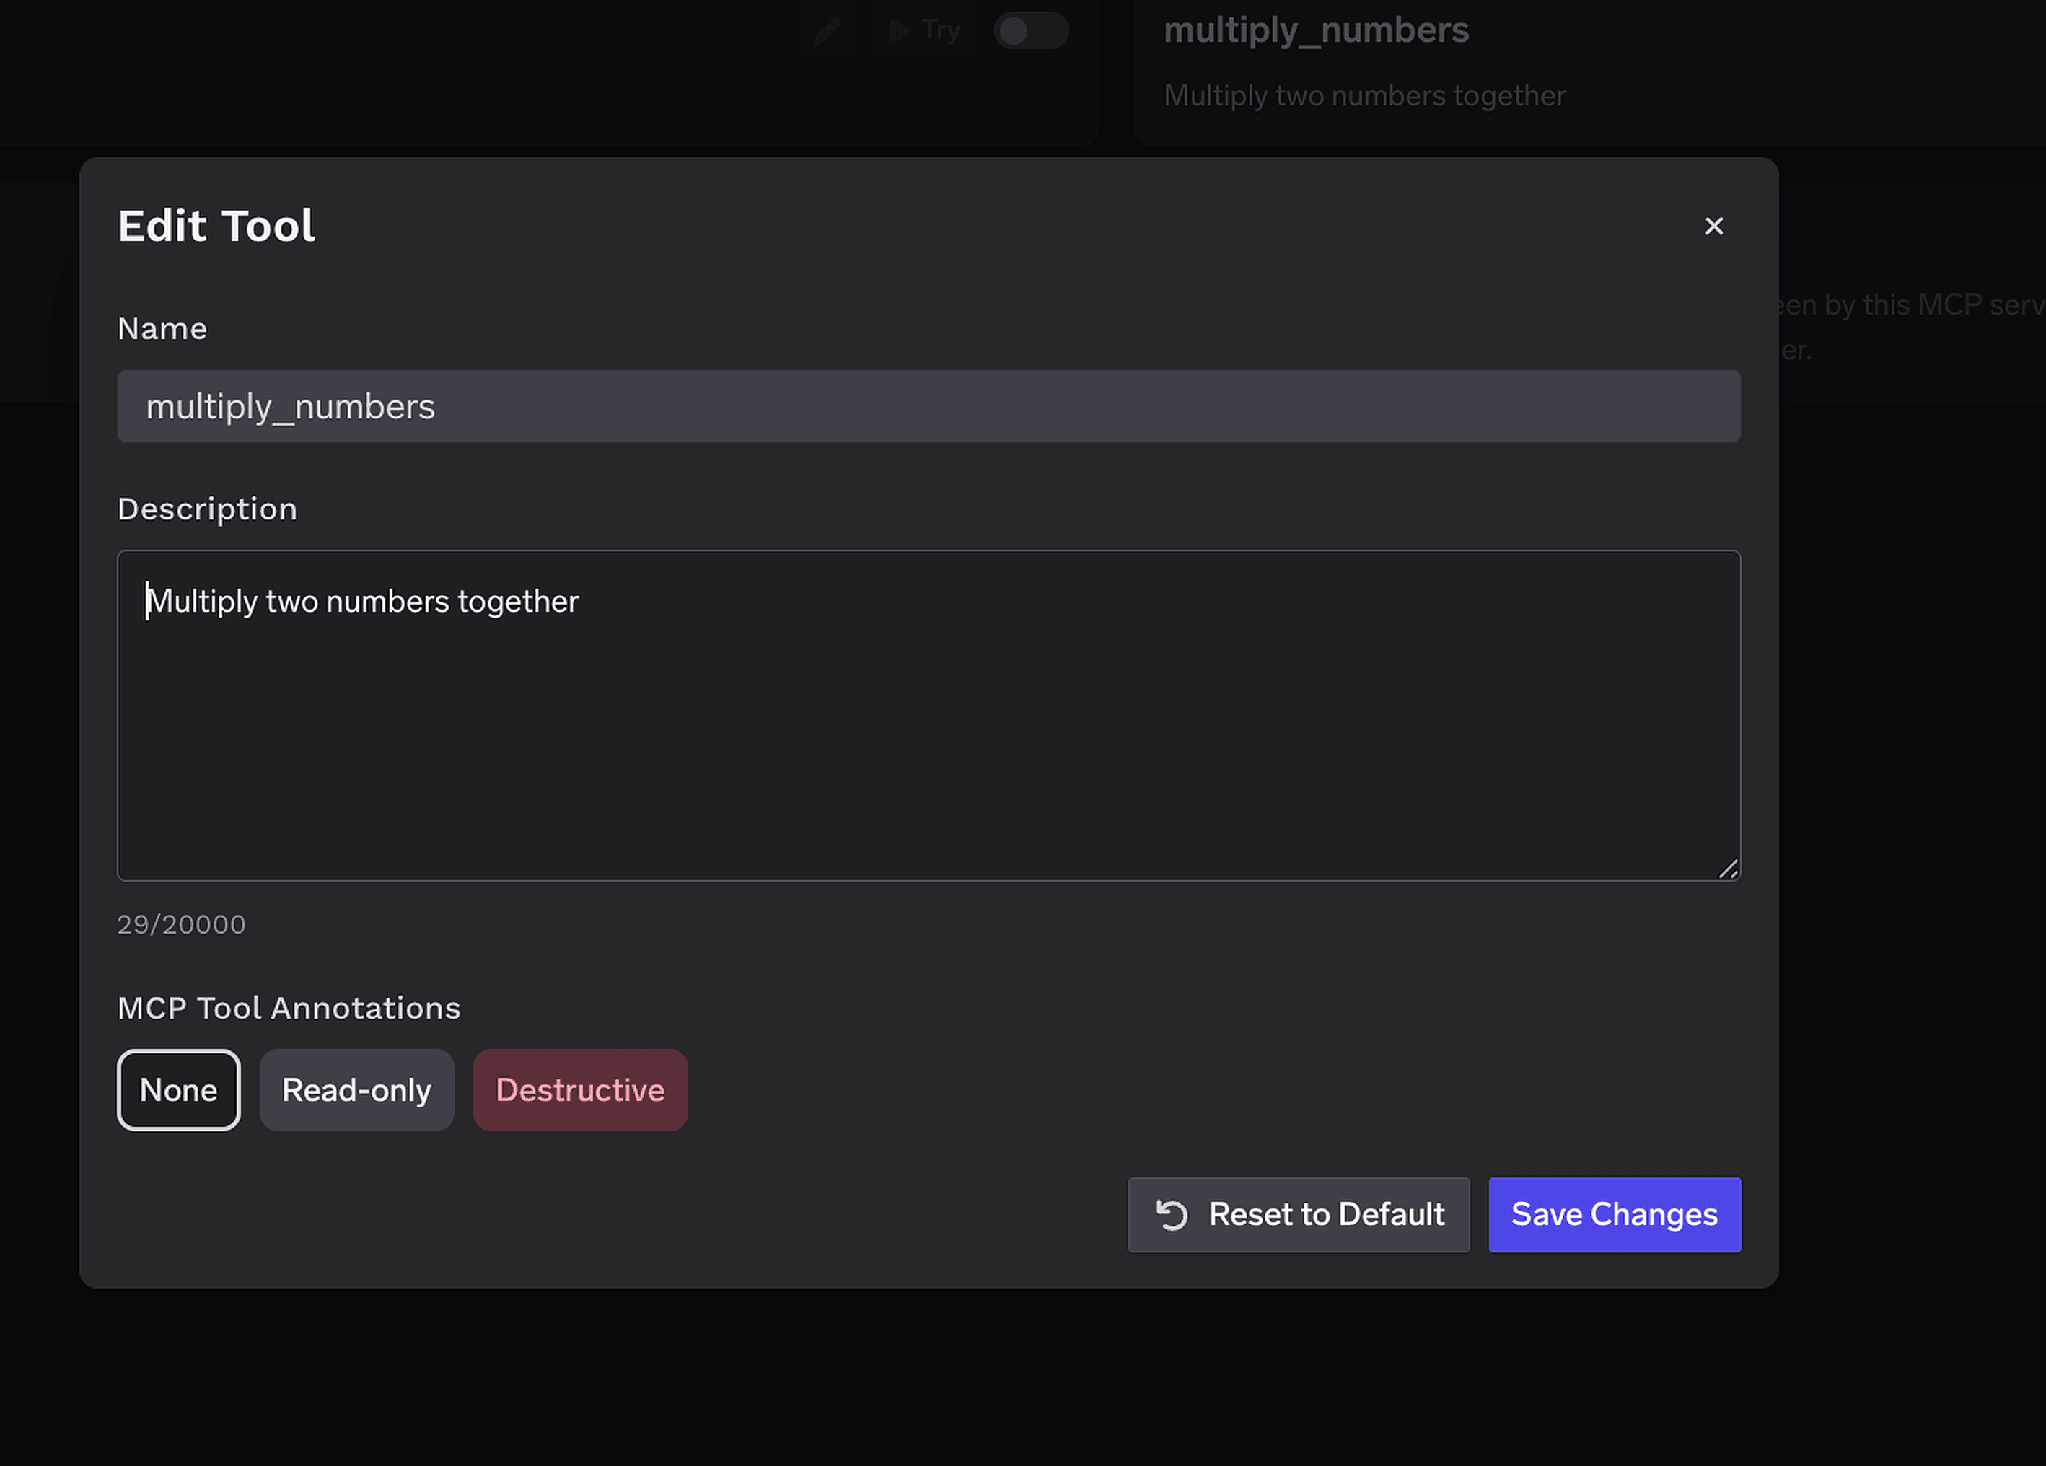
De Description override (tot 20.000 tekens) helpt bij het sturen van de selectie tussen de vrijwel identieke querytools van Datadog — search_datadog_logs versus analyze_datadog_logs is een combinatie waarin modellen zich vaak vergissen. MCP Tool Annotations markeren een tool als Read-only of Destructive door readOnlyHint of destructiveHint in te stellen — dit maakt het mogelijk om het onderstaande goedkeuringsbeleid toe te passen zonder alle namen handmatig in te voeren.
Toegangsbeheer geldt voor gebruikers, teams of virtuele accounts op twee niveaus: welke servers een identiteit kan bereiken, en welke tools binnen die server aangeroepen kunnen worden.
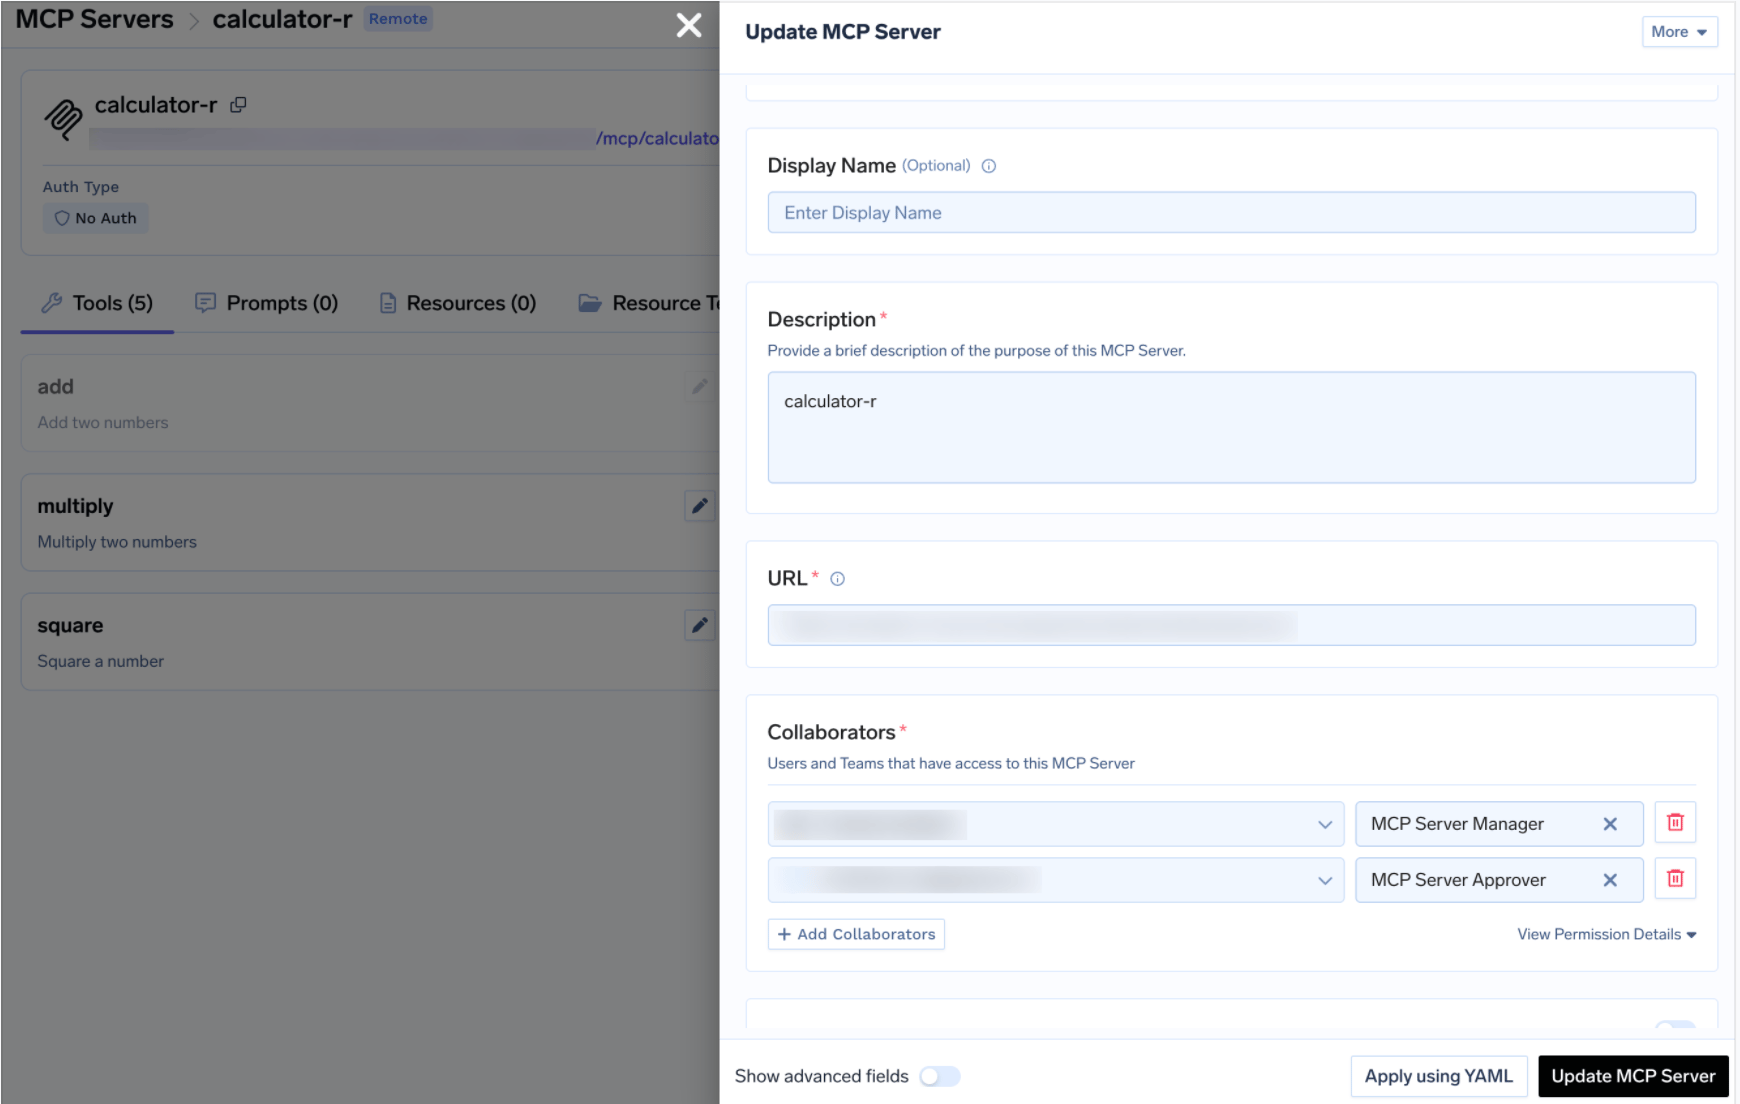
Dit sluit aan bij de bestaande werkwijze van teams: het platformteam heeft de rol Manager, engineers in de storingsdienst hebben de rol User, en de SRE-lead heeft de rol Approver — hetzelfde MCP toegangsbeheer-model toegepast op elke server.
Het uitschakelen van schrijftools is een ingrijpende maatregel. Soms wilt u dat een agent tijdens een incident een monitor kan aanmaken of een dashboard kan bijwerken — alleen liever niet onbeheerd om 3 uur 's nachts.
Wanneer een beveiligde tool wordt aangeroepen, wordt de aanroep aangehouden, wordt er een verzoek aangemaakt en worden goedkeurders op de hoogte gesteld. Maak beleid aan onder AI Gateway → Policies → MCP Tool Approval (Beta in de console).
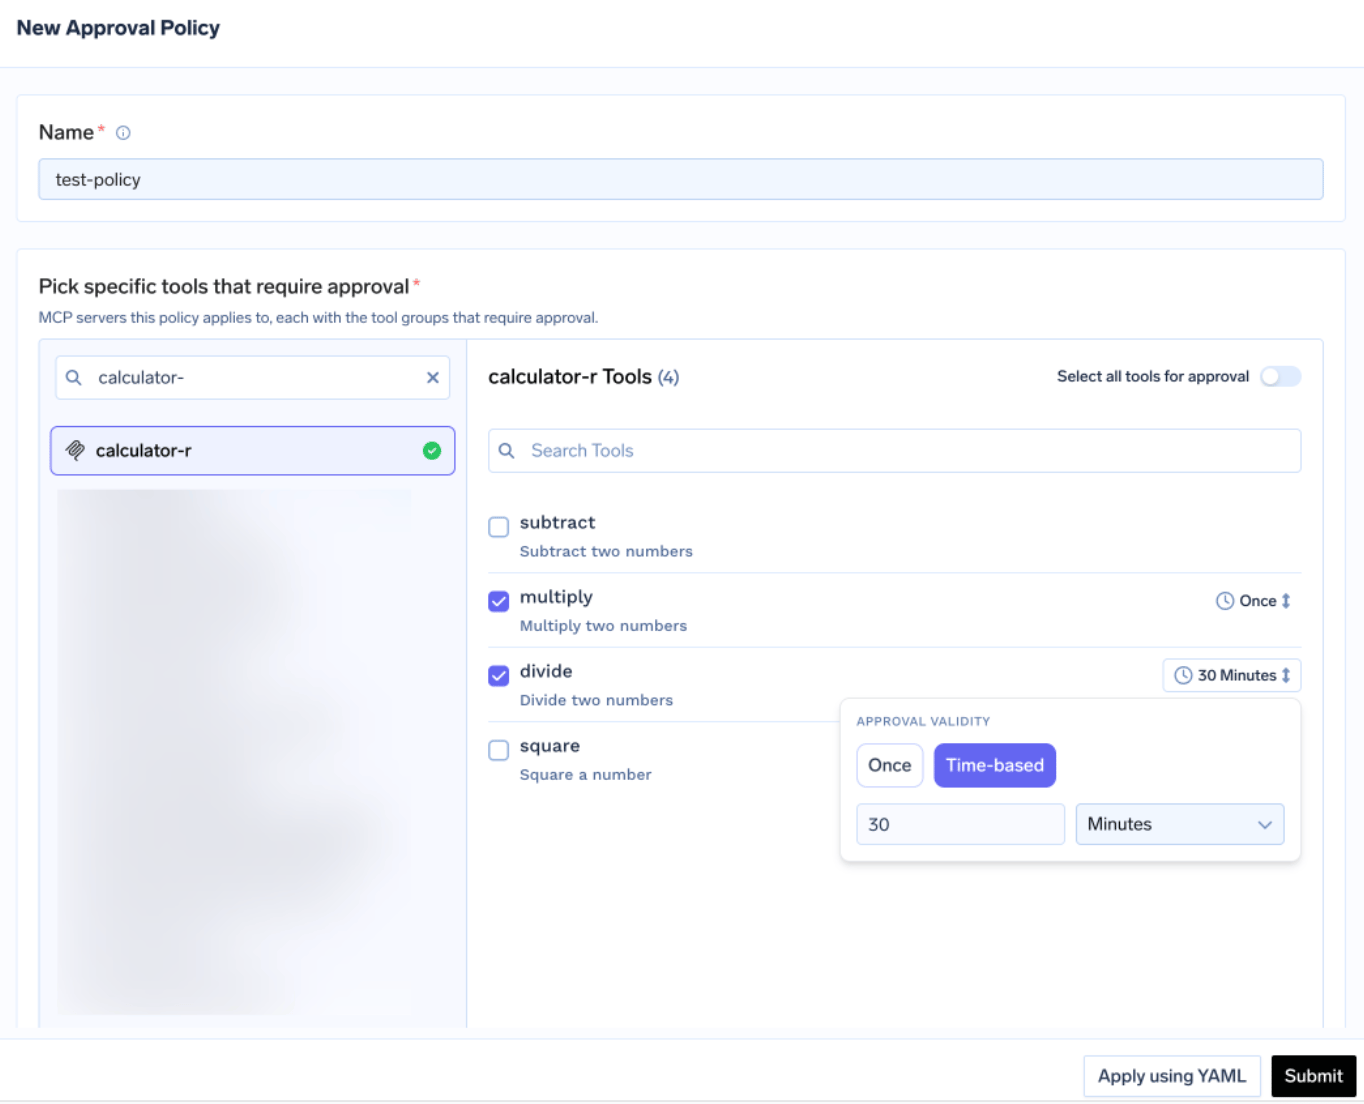
Elk beleid vermeldt de servers die het beveiligt en kiest een approval scope: named voor een specifieke lijst, destructive voor alles wat is gemarkeerd met destructiveHint: true, of all. De meest specifieke regel heeft voorrang: named > destructive > all. Markeer de schrijftools van Datadog eenmalig als Destructive om de hele categorie te beveiligen, in plaats van elke tool afzonderlijk te vermelden.
De Geldigheid (Validity) is Once of tijdsgebaseerd in minuten, waarbij de meest beperkende optie geldt — Once gaat boven 10 minuten, wat weer boven 30 minuten gaat. Een venster van 30 minuten is geschikt voor incidenten: het deekt de duur van een onderzoek af zonder dat er een machtiging gedurende de nacht open blijft staan.
Goedkeurders ontvangen meldingen via e-mail, Slack, PagerDuty of MS Teams, en kunnen verzoeken beoordelen in de console.
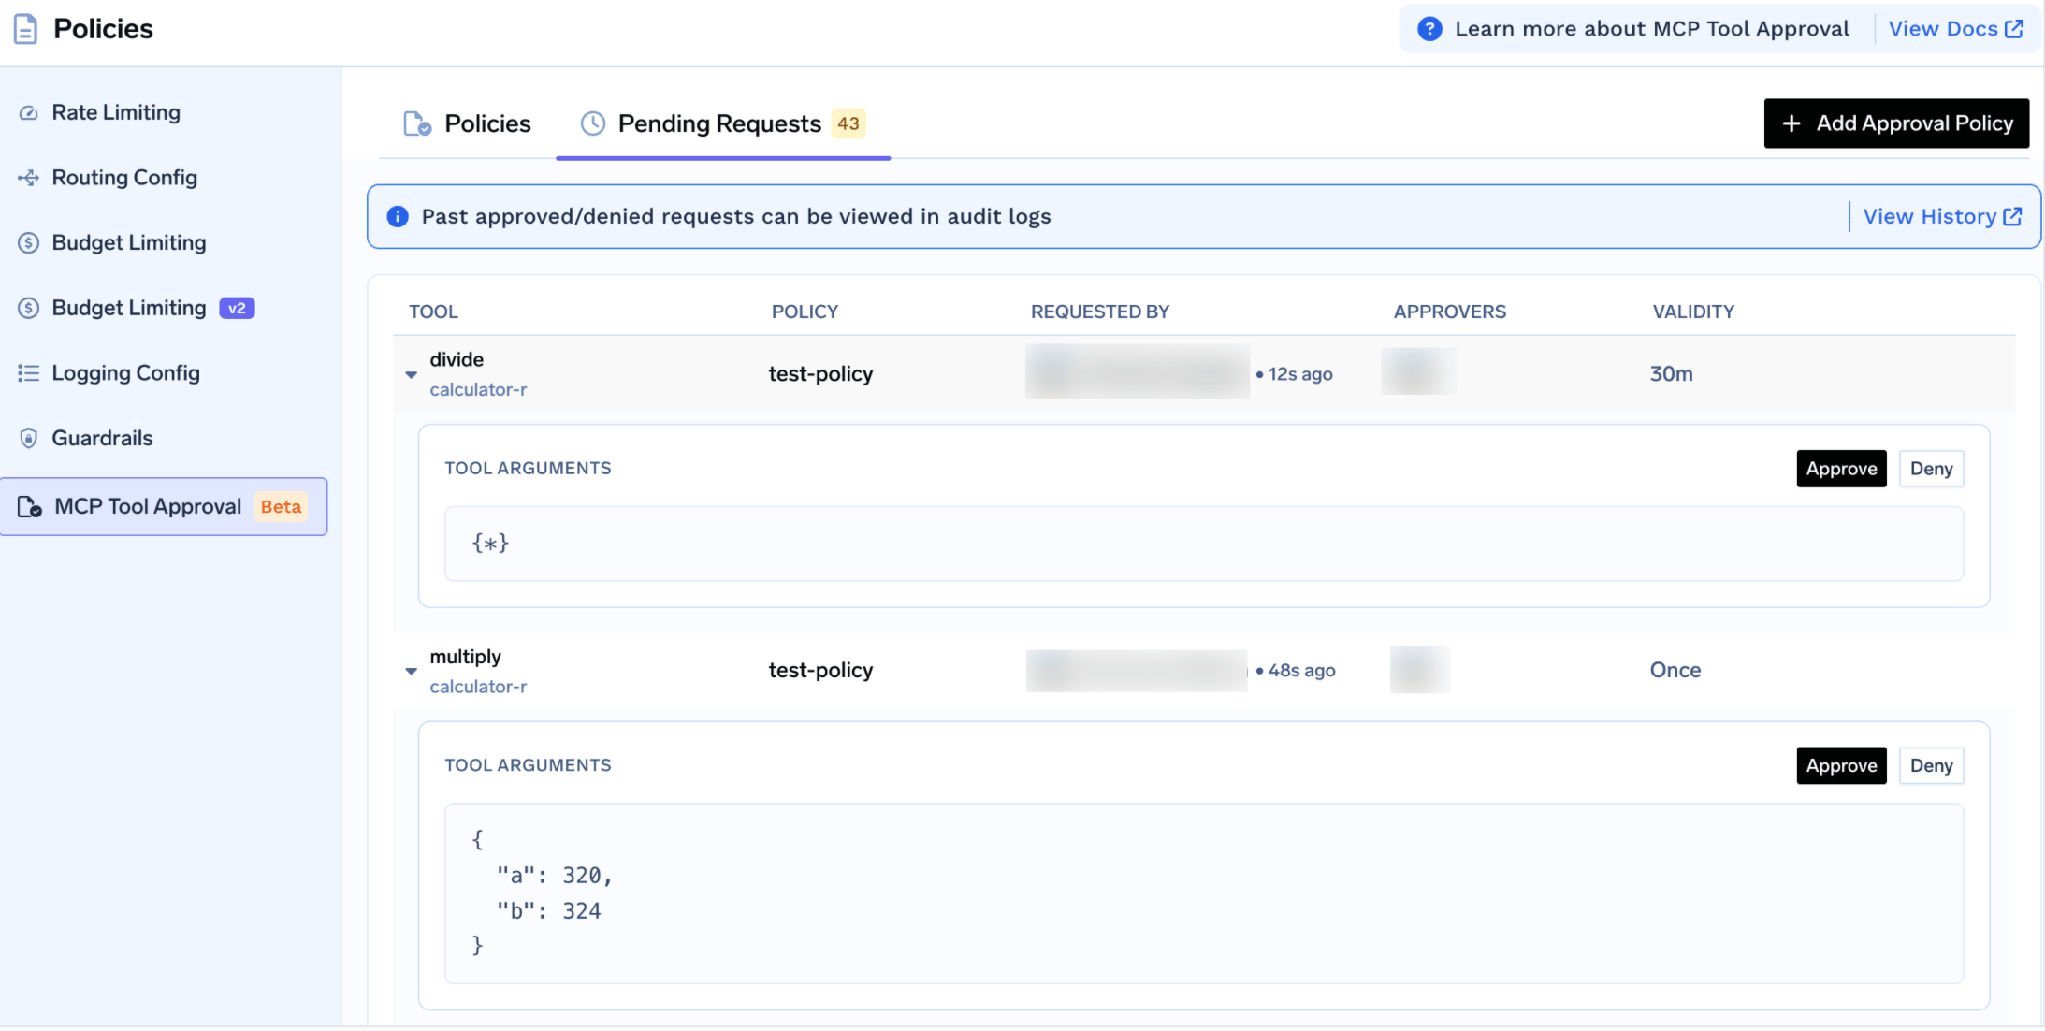
Elk verzoek toont de tool, het beleid, de aanvrager, de geldigheidsduur en de werkelijke argumenten — zo ziet een goedkeurder welk dashboard een agent wil verwijderen voordat het verzoek wordt goedgekeurd. Zolang het verzoek in behandeling is, ontvangt de aanroeper een JSON-RPC-resultaat met _meta.approval_status: "pending" in plaats van een foutmelding, zodat een goed ingestelde agent het opnieuw probeert. Toestemmingen gelden per aanvrager; een weigering blokkeert niemand permanent. Om duurzaam te blokkeren, schakelt u de tool uit of verwijdert u de gebruiker.
Klik op Try naast een tool op de detailpagina van de server. Voer voor search_datadog_logs een query en een tijdsbestek in, klik op Execute Tool en bekijk de JSON in het rechterpaneel; Try is uitgeschakeld voor tools die u hebt uitgezet.
Doe dit op de eerste dag met een logtool en controleer de uitvoer — die regels zijn de informatie die bij elk incident in de context van uw model komt te staan.
Open het tabblad How To Use voor de tenant-specifieke Gateway URL en kant-en-klare codefragmenten.
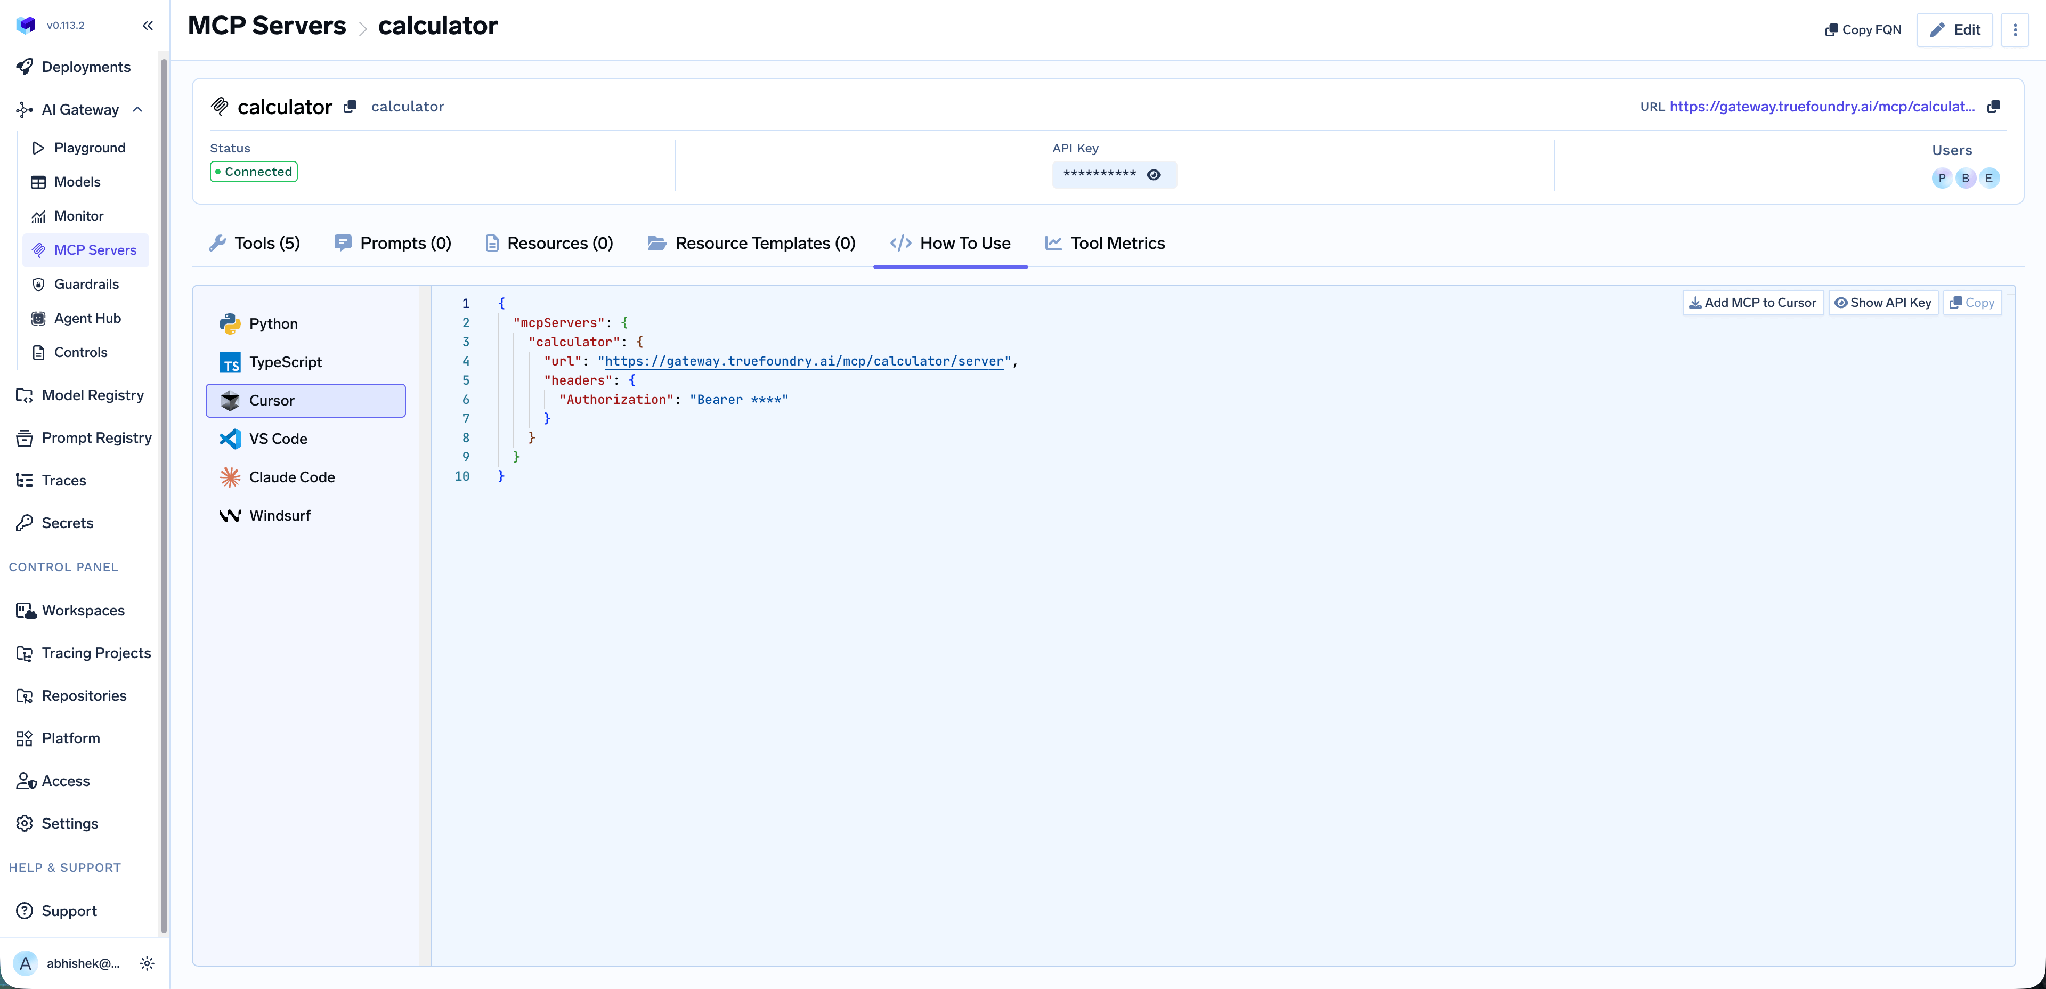
Dit geldt voor Claude Code, VS Code, Claude Web, Claude Desktop, Cursor, Windsurf, Codex, en de Python en TypeScript MCP SDK's. Add MCP to Cursor schrijft de configuratie weg; Show API Key toont het token als uw client dit in een header nodig heeft. Gebruik de URL van dit tabblad — een handmatig aangemaakt eindpunt is de meest voorkomende oorzaak van een client die geen tools toont.
Post-tool guardrails. De belangrijkste controle voor Datadog. Guardrail-hooks worden uitgevoerd bij mcp_pre_tool, voordat een tool wordt aangeroepen, en mcp_post_tool, nadat deze resultaat retourneert. De post-tool hook is de plek waar u beleid afdwingt op loginhoud — om een secret of PII-veld in een respons op te vangen voordat het de modelcontext bereikt. Als u één guardrail instelt op één observability-server, kies dan voor deze.
Metrics op tool-niveau. Het dashboard MCP Metrics toont het aantal requests per seconde, P50/P75/P90/P99 latency, het foutpercentage per fouttype en een gerangschikt overzicht van het aantal requests per tool.
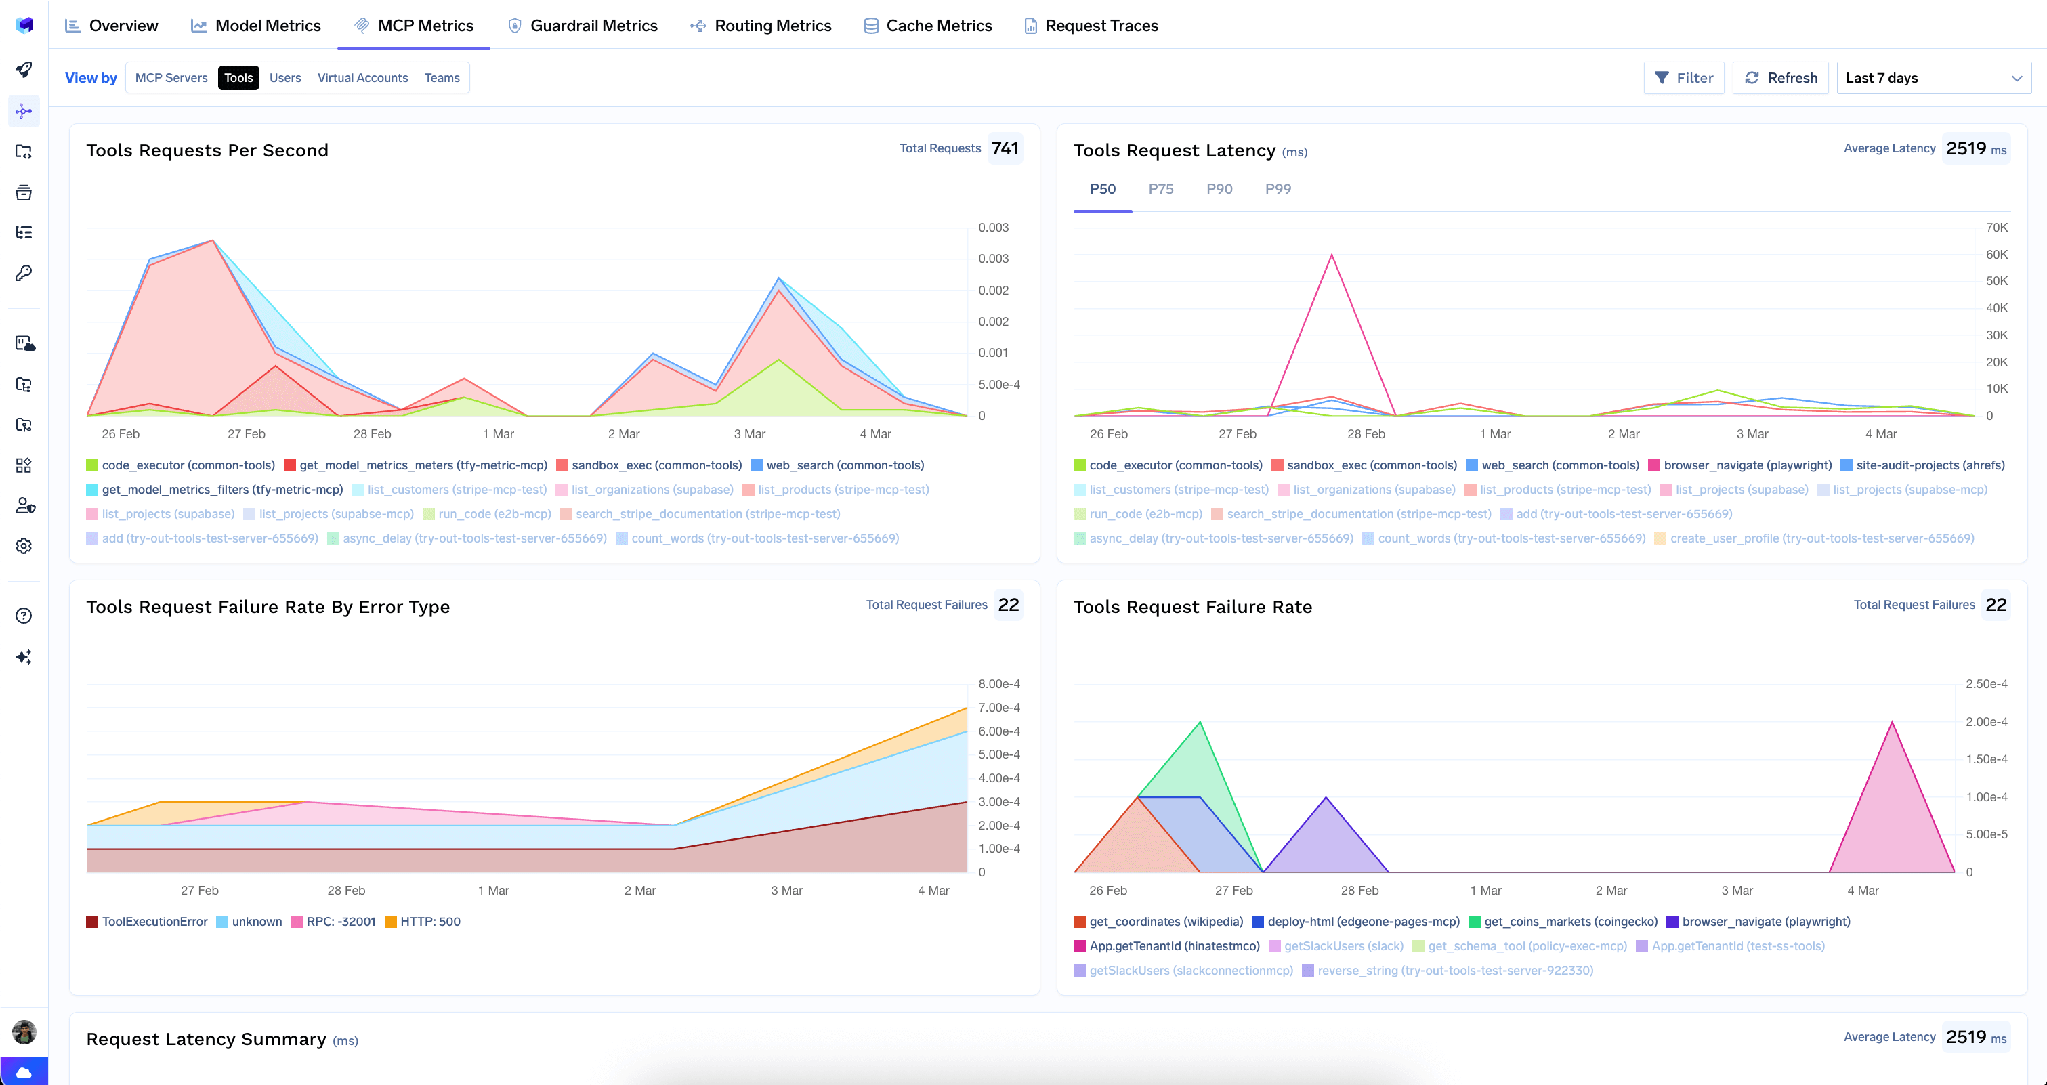
Voor de meeste servers is dit een hulpmiddel voor prestaties; voor Datadog is het ook de snelste manier om de agent te vinden die search_datadog_logs veertig keer per onderzoek aanroept.
Volledige observability van requests. Elke tool-call wordt getracet met de identiteit van de aanroeper, toolnaam, invoer en latency, en geëxporteerd via OpenTelemetry — inclusief de mogelijkheid om dit terug te sturen naar Datadog.
Lage overhead. De gateway voegt ongeveer 3–4 ms toe en verwerkt meer dan 350 RPS op één vCPU.
Één register. Wanneer u meerdere servers hebt geregistreerd, kunt u een selectie van hun tools bundelen achter één eindpunt met een Virtual MCP Server — zo krijgt een storingsdienst-agent precies de Datadog-, GitHub- en Slack-tools die nodig zijn.
Tenant-admins kunnen alle opgeslagen inloggegevens op de server wissen via het menu met drie puntjes naast Bewerken.
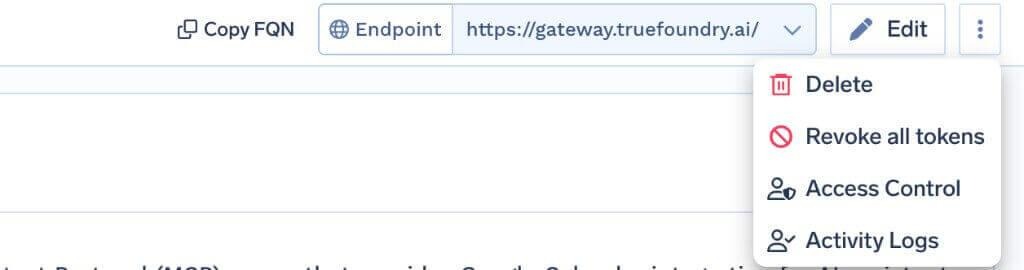
Alle tokens intrekken verwijdert elke auth-override en opgeslagen OAuth-token voor alle gebruikers en virtuele accounts op die server, wordt direct van kracht bij het volgende verzoek en wordt vastgelegd in Activity Logs. Dit is onomkeerbaar en alleen beschikbaar voor tenant-admins.
Eén beperking: het wist tokens alleen bij de gateway, niet de autorisatie bij Datadog. Schakel bij een daadwerkelijk incident ook MCP Access in de Organization Settings van Datadog uit, waardoor het stroomopwaartse oppervlak organisatiebreed wordt gesloten.
De regio-valkuil bepaalt alles. Voordat u iets anders gaat debuggen, leest u de Site rechtsboven in Datadog en controleert u alle vier de URL's daartegen.
Toolsets zijn een efficiënter hulpmiddel dan toggles. De parameter ?toolsets= filtert bij de bron, zodat die tools nooit in de schemalijst terechtkomen — wat de lijst klein genoeg houdt zodat clients niet in prestaties achteruitgaan.
MCP Write Access is een organisatiebrede schakelaar, geen schakelaar per gebruiker. Als u dit inschakelt, wordt het schrijfoppervlak ontgrendeld voor elke gebruiker wiens Datadog-rol die acties al toestaat. Laat het uitgeschakeld tenzij u schrijf-tools nodig hebt, en gebruik in plaats daarvan goedkeuringsbeleid aan de gateway-zijde.
De Datadog MCP-server is de meest nuttige server die de meeste platformteams dit jaar kunnen verbinden, omdat incident response precies het soort probleem is waar agents goed in zijn: snel vier databronnen correleren, onder druk, om 3 uur 's nachts. Het is ook waar de standaard beveiligingsbenadering u kan misleiden. Het risico is niet dat een agent een dashboard verwijdert. Het risico is dat een agent een logregel leest die een productie-credential bevat en deze verplaatst naar een plek waar u nooit rekening mee hebt gehouden.
Dat is op een specifieke plek op te lossen: guardrails op de respons na de tool, scoping per tool, OAuth per gebruiker zodat het RBAC van Datadog van kracht blijft, goedkeuringspoorten op de schrijfacties en een getracet logboek met de werkelijke identiteit van de aanroeper. Door Datadog via de MCP Gateway van TrueFoundry uit te voeren, krijgt u ze alle vijf zonder dat u zelf iets hoeft te bouwen.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


De gehoste remote Model Context Protocol-server van Datadog, die Datadog beschikbaar stelt als tools die een agent kan aanroepen - het doorzoeken en analyseren van logs, het bevragen van metrics, het ophalen van traces en spans, het lezen van monitors, dashboards, incidenten, hosts, en services, het aanmaken van notebooks. Agents maken verbinding via een regio-specifieke URL met OAuth2.
De tools van de Datadog MCP-server zijn gegroepeerd in toolsets. core omvat logs, metrics, traces, dashboards, monitors, incidenten, hosts, services, events, en notebooks. Productspecifieke toolsets voegen APM, Alerting, Database Monitoring, Error Tracking, Security, Cases, RUM, Synthetics, Kubernetes, Profiling, DDSQL, en Audit Trail toe - in totaal enkele honderden. De volledige lijst verschijnt op het tabblad Tools na autorisatie.
Ja, met twee controles. Het model van Datadog helpt: MCP-rechten verlenen op zichzelf geen resourcetoegang, dus elke gebruiker opereert onder zijn bestaande Datadog-rol. Voeg post-tool-guardrails toe op logresponsen - logs bevatten geheimen en persoonsgegevens die u niet ongefilterd naar een model wilt laten gaan - plus afbakening per tool, zodat agents geen schrijf- of code-uitvoeringstools kunnen bereiken.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, so prompts and responses never leave your domain even as you route across many providers.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP & Agents Register met toegangscontrole op toolniveau. Agents op LangGraph, CrewAI, AutoGen, of een aangepast framework kunnen allemaal centraal worden gereguleerd.
Ja. De gateway is OpenTelemetry-compliant en sluit aan op Grafana, Datadog, Prometheus, of uw gewenste stack. Het traceert elk verzoek van prompt tot tool- en modeluitvoering, zodat u uniforme logging krijgt zonder wat u al draait te hoeven vervangen.



Het laatste nieuws, artikelen en bronnen in je inbox

















