November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.




De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Enterprises gaan zelden op zoek naar Cursor-alternatieven omdat het product slecht is. Ze gaan op zoek omdat er operationeel iets niet meer past: een maandelijkse factuur die zonder duidelijke oorzaak is verdubbeld, een procurementteam dat geen voorspelbare prijzen per seat kon krijgen, een security review die afhaakte bij broncode die het netwerk verlaat, of een platform lead die niet wilde dat 300 ontwikkelaars vastzitten aan een fork van VS Code van één vendor. Dat zijn governance- en procurementproblemen, en die verdwijnen niet door de ene IDE in te ruilen voor de andere.
Dit artikel doet twee dingen. Eerst geeft het een eerlijke beschrijving van Cursor en de specifieke, gerapporteerde zorgen die enterprise-evaluaties drijven, waarna de geloofwaardige alternatieven worden doorgenomen met eerlijke samenvattingen van één alinea. Ten tweede — en dit is het deel dat de meeste vergelijkingsartikelen missen — behandelt het de laag die de keuze voor een IDE veel minder bepalend maakt dan het lijkt. Als u elke coding agent via een AI gateway leidt en hun tools beheert via een MCP gateway, behoudt u de controle over kostenattributie, budgetten, guardrails en audit ongeacht welke editor uw ontwikkelaars uiteindelijk kiezen. De strijd tussen IDE's wordt dan een voorkeur in plaats van een risico.
Een opmerking over bronnen: de prijzen, functiesets en gebruikersklachten van Cursor hieronder zijn gerapporteerde cijfers en moeten worden bevestigd op cursor.com voordat u ze citeert. De beschrijvingen van de alternatieven zijn samenvattingen op basis van algemene kennis; verifieer de actuele details bij elke vendor.
Welke coding IDE intern ook wint, beheer de uitgaven en beveiliging vanuit één centrale laag. Boek een demo.
Geef de tool de credit die het verdient. Cursor is een agentic IDE — een op VS Code gebaseerde editor met een ingebouwde coding agent die uw repository kan lezen, wijzigingen kan plannen, meerdere bestanden kan bewerken en commando's kan uitvoeren. Ontwikkelaars werken er graag mee om een duidelijke reden: de agentic loop is strak, de contextverwerking binnen een repository is goed en de workflow van "beschrijf de wijziging, zie het gebeuren" is oprecht productief voor het bouwen van features en refactoring.
Aan de enterprise-zijde omvatten de gerapporteerde functionaliteiten (te verifiëren op cursor.com) onder meer gedeeld gebruik binnen een team, SCIM-provisioning, toegangscentraal beheer voor repositories/modellen/MCP, functionaliteit om automatisch uitvoeren/browser/netwerk te beperken wat de agent mag doen, audit logs, service-accounts, SSO via SAML/OIDC op Teams en hoger, en een privacy-modus. Dat is een serieuze functieset voor enterprises, geen speelgoed. Als u Cursor evalueert, is de vraag niet "is het krachtig genoeg" — maar "passen het operationele model en de commerciële voorwaarden bij hoe wij software inkopen en beheren."
Elk van deze punten is een gerapporteerde zorg. Geen van alle is een reden om Cursor direct af te schrijven; het zijn allemaal redenen waarom teams een evaluatie starten.
Onvoorspelbaarheid van facturen op basis van verbruik. De prijsstelling van Cursor combineert abonnementen per seat met op verbruik gebaseerde kosten voor premium model-requests. Requests voor MAX-modellen worden gerapporteerd op $0,04–$2 per stuk. Voor een individu is dat verwaarloosbaar; voor honderden ontwikkelaars die agentic taken uitvoeren, is het een variabele post die finance niet kan voorspellen. De klacht is niet dat het duur is, maar dat het onvoorspelbaar is — hetzelfde team kan van maand tot maand sterk verschillende facturen zien, afhankelijk van hoe zwaar ontwikkelaars leunen op premium modellen.
Automatische verlenging en wrijving bij downgrades. Gerapporteerde klachten gaan over automatische verlengingen en moeite om een pakket tussentijds te downgraden. Voor een procurementteam dat duidelijke jaarvoorwaarden wil en de mogelijkheid om het aantal seats aan te passen, is deze wrijving een belangrijk argument in de evaluatie.
Klachten over kwaliteitsvermindering en support. Er zijn gerapporteerde klachten over waargenomen verandering in modelkwaliteit door de tijd heen en over de responsiviteit van de support, wat tot uiting komt in een lage Trustpilot-score. Het gerapporteerde gebruikerssentiment is op zichzelf een zwak signaal — verifieer de huidige stand van zaken zelf — maar het komt vaak genoeg naar voren om op de lijst te staan.
Zorgen over code-egress en privacy. Elke cloud coding agent stuurt uw broncode naar een modelprovider. Cursor biedt een privacy-modus, maar securityteams in gereguleerde omgevingen willen vaak een sterkere garantie: dat code nooit een netwerk verlaat dat zij beheren, of dat elke uitgaande request eerst wordt geïnspecteerd op secrets en PII. Die eis drijft teams naar self-hostable tools of naar een gateway die egress-controle centraal afdwingt.
IDE lock-in. Cursor is een eigen editor. Standaardiseren op Cursor betekent het standaardiseren van de gehele ontwikkelomgeving, niet alleen een extensie binnen de editor die ontwikkelaars al gebruiken. Sommige organisaties geven de voorkeur aan een assistent die binnen bestaande VS Code- of JetBrains-installaties werkt, zodat niet iedereen van omgeving hoeft te migreren.
Beveiligingsincidenten. Om precies te zijn: er is geen groot beveiligingsincident bij Cursor geverifieerd tot en met november 2026. Herhaal niet de bewering dat er wel een is geweest. Evenzo is "geen publiekelijk geverifieerd incident" geen beveiligingsgarantie — voer uw eigen due diligence uit, zoals u dat voor elke vendor zou doen die broncode verwerkt.
Hier is het serieuze speelveld vanaf november 2026. Verifieer de actuele details bij elke vendor.
Claude Code (Anthropic). Een terminal-first, agentic coding CLI met IDE-integratie. De sterkte ligt in agentic werk met een grote context en een lange horizon — refactors van meerdere bestanden en taken die minutenlang draaien. Enterprise-beheer verloopt via Claude Enterprise. Het is het natuurlijke alternatief voor teams die sterk agentic gedrag willen zonder een geheel nieuwe editor te adopteren, en het laat zich uitstekend combineren met een gateway omdat het communiceert met modellen die u kunt routen. Zie Cursor vs Claude Code voor een directe vergelijking.
GitHub Copilot Enterprise. De diepste integratie met GitHub en VS Code, plus beleidsregels op organisatie-niveau, SSO en SCIM. Als uw organisatie al in GitHub werkt, is Copilot de optie met de minste wrijving en de eenvoudigste goedkeuring door security, omdat het voortbouwt op een vendor die u al vertrouwt. De afweging is dat het het beste tot zijn recht komt in het GitHub/Microsoft-ecosysteem.
Windsurf (voorheen Codeium). Een agentic IDE gebouwd rond een "Cascade"-agent, met self-hostingopties die aantrekkelijk zijn voor teams met strenge eisen rond dataresidentie. Het concurreert het meest rechtstreeks met Cursor op het gebied van de agentic IDE-ervaring, terwijl het meer flexibiliteit biedt qua uitrol voor enterprises die geen code naar een multi-tenant cloud kunnen sturen.
Cline. Een open-source VS Code-agent die werkt volgens het bring-your-own-key-model. Omdat u zelf de credentials voor het model aanlevert, is het zeer geschikt voor teams die willen routen via hun eigen gateway en de volledige controle willen houden over welke modellen worden gebruikt en hoe de uitgaven worden bijgehouden. Er zit geen vendor tussen u en de modelprovider.
Zed. Een snelle, native (niet-Electron) editor met ingebouwde AI-functies. De propositie is prestaties en een strakke bewerkingservaring. Voor teams die op Electron gebaseerde editors te zwaar vinden, is Zed de optie waarbij responsiviteit vooropstaat, met AI als een geïntegreerde functie in plaats van het gehele product.
Sourcegraph Cody. Gebouwd op de basis van Sourcegraph's code-intelligence en enterprise code-search. De onderscheidende factor is context: het kan antwoorden onderbouwen op basis van een grote codebase met meerdere repositories. Voor grote organisaties met omvangrijke monorepos of veel microservices is die code-graphcontext de reden om specifiek naar Cody te kijken.
Tabnine. Gericht op privacy en self-hosting, met opties om modellen in uw eigen omgeving te draaien. Het richt zich precies op de koper in gereguleerde of air-gapped omgevingen die geen code-egress naar een externe cloud kan accepteren. De functionaliteitsniveaus verschillen van tools met frontier-modellen, maar het uitrolverhaal is de voornaamste trekkracht.
Amazon Q Developer. De coding assistant van AWS, geïntegreerd met de AWS-toolchain. Voor organisaties die gestandaardiseerd zijn op AWS is het de optie die past binnen de bestaande identiteits-, facturatie- en governance-structuren zonder een nieuwe vendorrelatie toe te voegen.
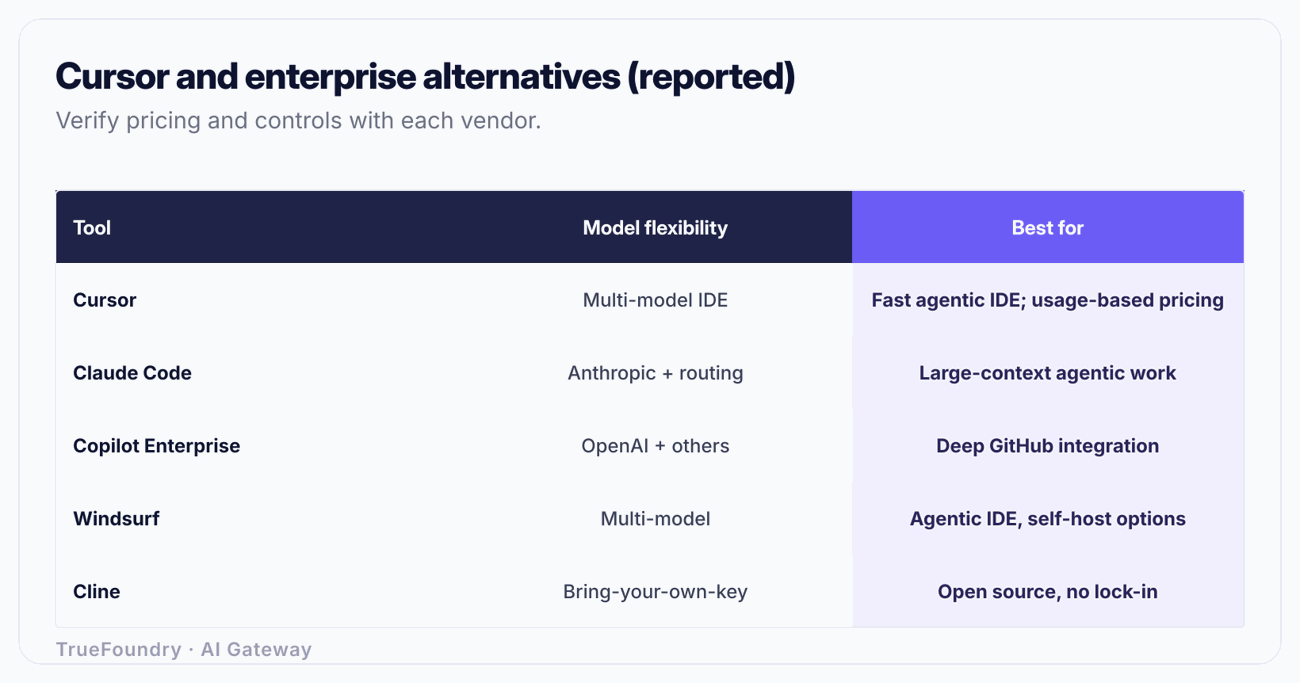
Voorbehoud: alle rijen zijn gerapporteerde samenvattingen of gebaseerd op algemene kennis vanaf november 2026, inclusief die van Cursor. Functionaliteiten, niveaus en uitrolopties veranderen — verifieer de actuele details bij elke vendor voordat u een beslissing neemt.
Let op het patroon in die tabel. Elke tool maakt een andere afweging tussen integratiediepte en controle, en geen enkele tool lost uw twee moeilijkste enterprise-problemen op: wie heeft wat uitgegeven, en is er code of een secret gelekt. Dat zijn geen IDE-functies. Het zijn gateway-functies. Daarom is de keus voor een IDE, hoewel het voelt als de grote beslissing, in werkelijkheid de minder belangrijke.
Denk na over de realistische eindsituatie. U zult 300 ontwikkelaars niet op één editor krijgen, en dat zou u ook niet moeten proberen. Sommigen willen de agentic flow van Cursor, sommigen Claude Code in de terminal, sommigen Copilot omdat ze binnen GitHub werken. Als uw governance afhangt van de eis dat iedereen dezelfde tool gebruikt, heeft u al verloren. Als uw governance zich in een laag onder de tools bevindt, wordt de toolkeuze een voorkeur van de ontwikkelaar en blijven uw kosten en security posture intact.
Bekijk hoe TrueFoundry kosten bijhoudt en guardrails afdwingt voor elke coding agent. Boek een demo.
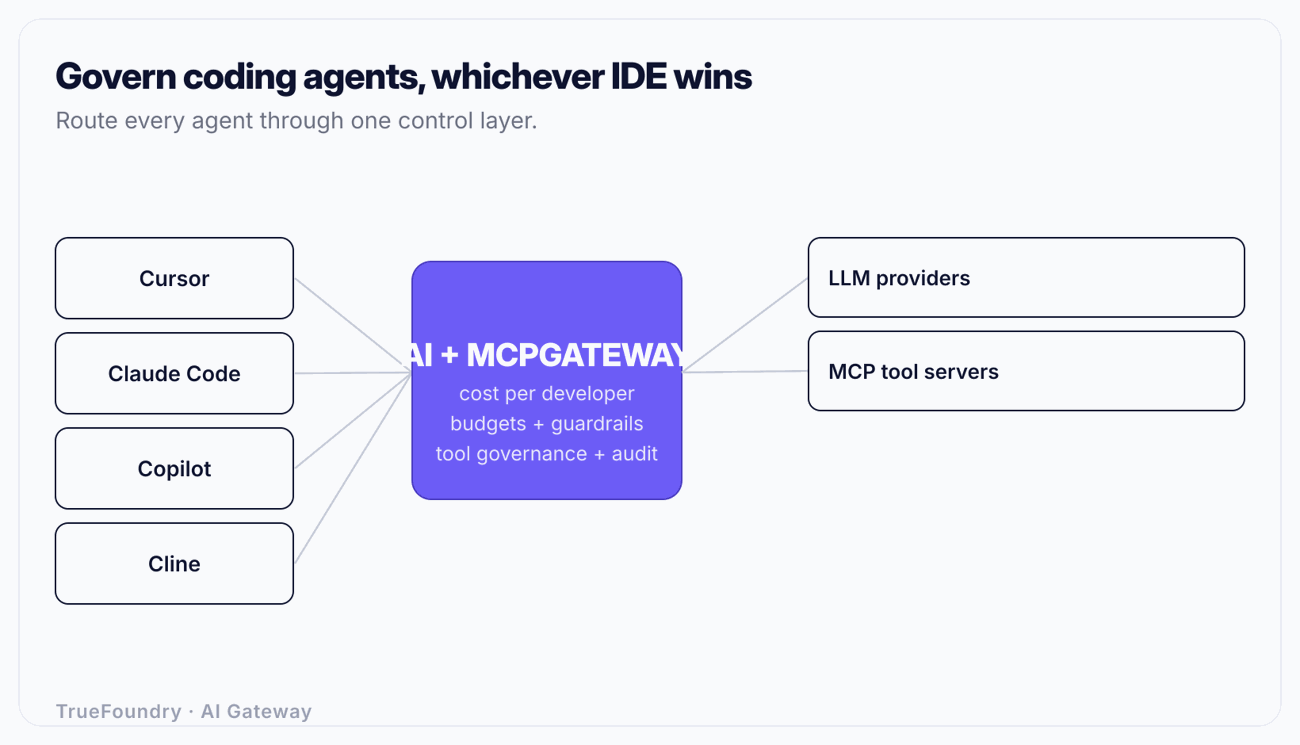
Twee infrastructuuronderdelen maken het veilig om de keuze voor de IDE te decentraliseren: een AI gateway voor het modelverkeer en een MCP gateway voor de tools die de agents aanroepen.
Wijs elke coding agent — Cursor, Claude Code, Copilot, Cline, wat dan ook — naar één OpenAI-compatibel endpoint in plaats van rechtstreeks naar elke modelprovider. Die enkele AI gateway biedt u vier dingen die geen enkele IDE voor verschillende tools kan bieden:
De AI gateway van TrueFoundry biedt dit als een uniforme OpenAI-compatibele API met routing op basis van latency/gewicht/prioriteit, automatische fallback en retries binnen requests, exacte en semantische caching, budgetten en rate limits per gebruiker/team/model, volledige observability per request, en guardrails tegen PII, secrets en prompt-injectie. Essentieel voor de zorg rondom egress is dat het kan worden uitgerold als SaaS, in-VPC, on-prem of air-gapped, zodat het datavlak dat uw broncode verwerkt binnen uw eigen netwerk blijft.
Moderne coding agents genereren niet alleen tekst — ze roepen tools aan via het Model Context Protocol (MCP): bestanden lezen, databases bevragen, interne API's aanroepen, shell-commando's uitvoeren. Daar bevindt zich de werkelijke blast radius. Een agent die toegang heeft tot een productiedatabase of een interne deployment-API vormt een veel groter risico dan een agent die een slechte functie schrijft.
Een MCP gateway beheert welke MCP-servers en -tools elke agent en ontwikkelaar mag bereiken, met een eigen toegangscentraal beheer, audit en de verwerking van secrets. Het is het controlepunt voor enterprise MCP-governance — u bepaalt dat de agents van het frontend-team wel bij de MCP-server van het design-system kunnen, maar niet bij de productiedatabase, en u beschikt over een audit trail van elke tool-call. Als uw ontwikkelaars Claude Code gebruiken, worden de praktische aspecten van het aansluiten van tools behandeld in MCP-servers in Claude Code.
Wanneer u Cursor vergelijkt met een alternatief, beoordeel ze dan op de criteria die daadwerkelijk bepalend zijn voor de geschiktheid binnen een enterprise — en niet alleen op de ervaring tijdens een demo.
Haal elke kandidaat door dit raster en er gebeurt iets nuttigs: de rijen die de winnaars onderscheiden, zijn meestal de gateway-rijen — attributie, egress-controle, guardrails, tool-governance, audit. De rijen voor de IDE-ervaring liggen vaak dicht bij elkaar. Dat is het signaal dat u een IDE koopt voor de voorkeur van de ontwikkelaar en een gateway voor controle op enterprise-niveau, en dat deze twee beslissingen los van elkaar staan.
De keus voor een IDE behandelen als de governance-beslissing. Teams besteden maanden aan de keuze tussen Cursor en een alternatief, om er vervolgens achter te komen dat ze nog steeds geen kostenattributie over meerdere tools of controle op egress hebben. De IDE is een keuze voor productiviteit; governance hoort thuis in de laag eronder.
Één tool verplichten om controle te krijgen. Iedereen dwingen om dezelfde IDE te gebruiken om governance te centraliseren werkt averechts — ontwikkelaars vinden er wel een weg omheen en u mist nog steeds controle over de tools die ze erbij gebruiken. Decentraliseer de tool, centraliseer de gateway.
Privacy-modus verwarren met egress-controle. Een privacy-schakelaar per tool is niet hetzelfde als een beleid dat elke uitgaande request over alle tools heen inspecteert op secrets en PII. Het eerste is een instelling die een ontwikkelaar kan vergeten; het tweede is gehandhaafde infrastructuur.
Toegang tot MCP-tools negeren. De meeste evaluaties beoordelen de codekwaliteit en zien het grotere risico over het hoofd: wat de agent kan doen via zijn tools. Een agent met niet-geauditeerde toegang tot interne systemen is het werkelijke risico. Beheer MCP, niet alleen het modelverkeer.
Ongevalideerde beveiligingsbeweringen herhalen. Tot en met november 2026 is er geen geverifieerd groot incident bij Cursor bekend. Laat een vergelijking niet rusten op geruchten; evalueer op basis van het operationele model, voorwaarden en uw eigen due diligence.
Cursor is een krachtige agentic IDE, en de redenen waarom enterprises alternatieven evalueren hebben meestal te maken met het operationele model en de commerciële voorwaarden in plaats van de productkwaliteit — onvoorspelbare facturen op basis van verbruik, wrijving bij verlenging, zorgen over code-egress en lock-in. Het aanbod van alternatieven is serieus: Claude Code, Copilot Enterprise, Windsurf, Cline, Zed, Sourcegraph Cody, Tabnine en Amazon Q Developer maken elk een verdedigbare afweging tussen integratiediepte en controle. Kies de tool die past bij hoe uw ontwikkelaars al werken.
Maar verwar de keuze voor een IDE niet met de governance-beslissing. De problemen die de zoektocht startten — voorspelbare uitgaven, attributie, egress-controle, toegang tot tools, audit — bevinden zich in de laag onder de editor. Leid elke coding agent via een AI gateway en beheer hun tools via een MCP gateway, en de IDE wordt een voorkeur die uw ontwikkelaars kunnen kiezen zonder dat uw kosten- of security posture gevaar loopt. Dat is hoe u de strijd tussen IDE's intern laat plaatsvinden, terwijl u de onderdelen die er echt toe doen stevig onder controle houdt.
Beheer elke coding agent vanuit één gateway. Boek een demo.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.




Dat hangt af van uw bestaande stack. Claude Code is geschikt voor teams die sterke, terminal-gebaseerde agentic coding willen; GitHub Copilot Enterprise is het eenvoudigst voor organisaties die rond GitHub zijn opgebouwd; Windsurf en Tabnine passen bij teams die self-hosting nodig hebben. Er is geen universele winnaar - kies op basis van integratiepassing en reguleer ze vervolgens allemaal via één AI Gateway.
Vooral om operationele redenen, allemaal gerapporteerd: onvoorspelbaarheid van op gebruik gebaseerde facturen (MAX-modelverzoeken gerapporteerd op $0,04-$2 per stuk), wrijving rond automatische verlenging en tussentijdse downgrades, zorgen over code-egress/privacy, en IDE-lock-in. Dit zijn inkoop- en governancekwesties, dus het verwisselen van tools alleen lost ze niet volledig op.
Er is tot november 2026 geen groot bevestigd beveiligingsincident bij Cursor, en het biedt enterprise-controles zoals SSO, SCIM, auditlogs en een privacymodus (gerapporteerd). 'Geen bevestigd incident' is geen garantie - voeg voor tools die broncode verwerken sowieso uw eigen egress-controles en due diligence toe, ongeacht de leverancier.
Copilot Enterprise wint op integratiediepte met GitHub/VS Code en het gemak van beveiligingsgoedkeuring als u al in GitHub werkt. Cursor wint op de agentic-IDE-ervaring. Voor een grote organisatie is governance vaak de doorslaggevende factor, en die lost u voor beide op dezelfde manier op: route via een AI Gateway en reguleer tools met een MCP Gateway.
Route elke tool via één enkele AI Gateway die elk verzoek labelt op ontwikkelaar, team en model, budgetten per team en rate limits per ontwikkelaar afdwingt (met HTTP 429 bij overschrijding), en u één auditlog geeft. Dat lost kostentoewijzing en voorspelbaarheid van de factuur op, ongeacht welke IDE elke ontwikkelaar gebruikt.



Het laatste nieuws, artikelen en bronnen in je inbox