November 10, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
Claude Code vraagt om toestemming voordat het ergens aan komt. Een bestand schrijven? Het stopt en wacht. Shell-commando? Stopt opnieuw. Netwerk-call? Hetzelfde verhaal. Die bevestigingsprompts zijn bewust zo ontworpen — ze vormen het mechanisme dat voorkomt dat een autonome coding agent onherstelbare schade aanricht terwijl je niet kijkt.
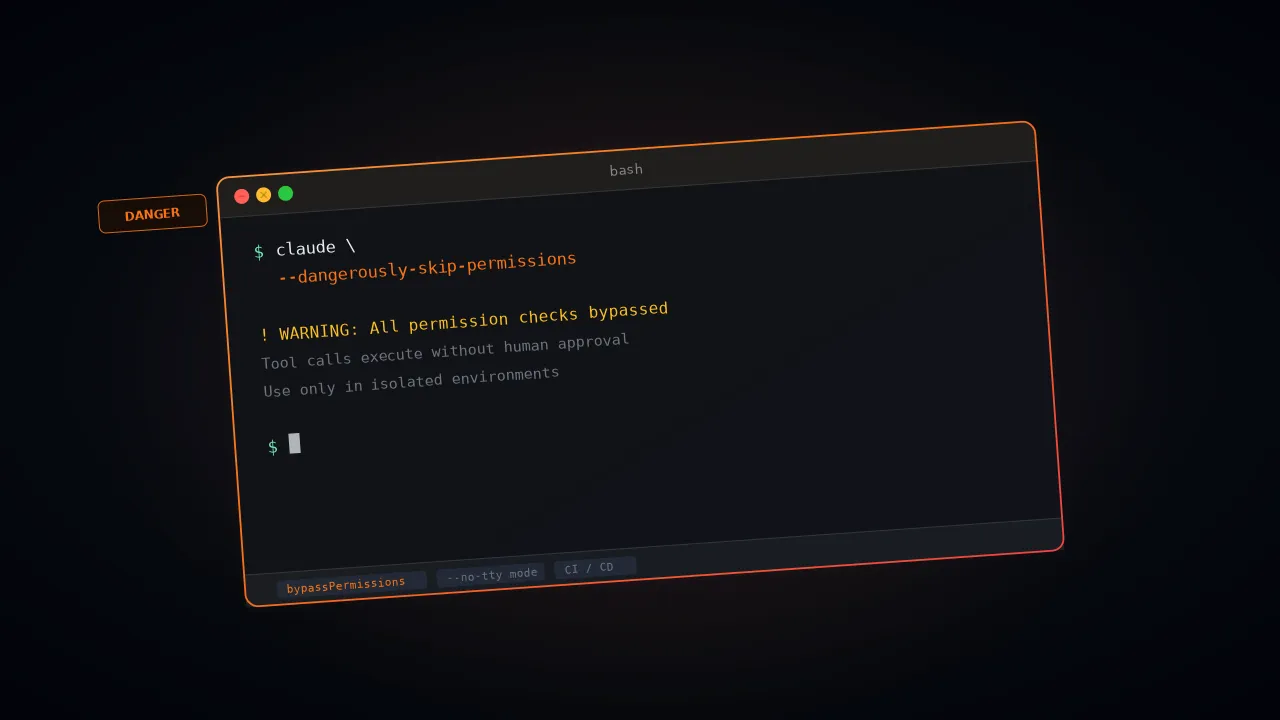
De --dangerously-skip-permissions flag heft die lus op. Volledig. Anthropic heeft die naam niet gekozen om mensen bang te maken — ze kozen hem omdat het exact is wat er gebeurt. De gevolgen van roekeloos gebruik? Die zijn inmiddels ruimschoots gedocumenteerd.
Hier is een voorbeeld dat veel aandacht trok. In december 2025 vroeg een gebruiker aan Claude Code om packages in een oude repository op te schonen. Claude genereerde rm -rf tests/ patches/ plan/ ~/. Zie je die afsluitende ~/? De shell converteerde die naar de volledige home-directory van de gebruiker. Desktopbestanden, Keychain-wachtwoorden, applicatiedata — alles verdwenen. Simon Willison meldde het op X. De post behaalde 197 punten op Hacker News met meer dan 156 reacties.
Waar heeft de rechtenstructuur van Claude Code feitelijk betrekking op? Waarom bestaat de bypass flag? Wanneer is het daadwerkelijk veilig om deze te gebruiken? We behandelen alle drie de vragen.

Claude Code draait op een op rechten gebaseerde architectuur. Elke ingrijpende actie die de agent onderneemt, wordt ter beoordeling voorgelegd. Standaard staat Claude Code niet toe dat de status wordt gewijzigd zonder jouw expliciete goedkeuring. Acties zijn onderverdeeld in drie niveaus.

AI governance technologies operationalize an organization’s AI policies by providing oversight, risk management, compliance, observability and security across the AI life cycle. This Hype Cycle identifies the technologies that will help organizations implement AI governance responsibly and drive adoption at scale.
Bestanden lezen, directory-overzichten, doorzoeken van de codebase en codenavigatie vallen allemaal in deze categorie. Niets op dit niveau wijzigt de status. Claude Code voert deze zelfstandig uit, zonder dat er een prompt nodig is. Anthropic onderhoudt een vaste allowlist van tools die standaard veilig zijn — tekstzoeken, zoeken op bestandspatronen en codenavigatie-utilities vallen hier allemaal onder.
Elk van deze operaties stopt en wacht op jouw goedkeuring:
Een refactoring van 10 bestanden genereert meer dan 30 prompts. De meeste ontwikkelaars keuren ze uiteindelijk goed zonder er één te lezen.
Die gewoonte om blindelings goed te keuren is een probleem op zich. Het is precies de reden waarom de bypass flag bestaat.
Alles wat betrekking heeft op deze gebieden wordt extra streng gecontroleerd:
De ingebouwde veiligheidscontroles van Claude Code gaan niet verder zonder expliciete bevestiging.
Waarom bestaat dit allemaal? Omdat Claude Code een autonome agent is met brede systeemtoegang. Verwijder de rechtenlaag en een enkele verkeerd begrepen instructie — of erger nog, een kwaadaardige prompt injection — kan onherstelbare schade veroorzaken. Geen checkpoint, geen herstel. De enterprise security gids voor Claude gaat dieper in op hoe organisaties governance hieromtrent moeten aanpakken.

De --dangerously-skip-permissions flag is een CLI-argument. Het schakelt de bevestigingsstap uit voor elke schrijf- en uitvoeringsoperatie. Bestanden schrijven, shell-commando's, netwerk-calls, tool-uitvoeringen — Claude Code voert ze allemaal uit zonder te wachten op jouw goedkeuring.
De CLI flag activeert wat Anthropic de "bypassPermissions modus" noemt. Je kunt dezelfde modus ook inschakelen via instellingen met --permission-mode bypassPermissions of door "defaultMode": "bypassPermissions" in te stellen in settings.json.
Het gedrag is functioneel identiek — maar één belangrijke nuance geldt voor beide: sinds v2.1.78 activeren schrijfacties naar beschermde directory's (.git/, .claude/, .vscode/, .husky/) nog steeds een prompt, zelfs als bypass actief is. De uitzonderingen zijn .claude/commands, .claude/agents en .claude/skills, waar Claude regelmatig content aanmaakt. Er bestaat geen korte alias. Geen -y shortcut. Je typt elke keer de volledige flag, en Anthropic heeft dat bewust zo gedaan.
Wat de flag specifiek verwijdert:
Wat de flag intact laat:
Hier is een detail waar mensen vaak de mist in gaan: je kunt niet halverwege een sessie overschakelen naar de bypassPermissions-modus als je niet bent gestart met de flag. Herstart met de flag, anders werkt het niet. Admins hebben ook de mogelijkheid om de modus organisatiebreed te blokkeren — stel permissions.disableBypassPermissionsMode in op "disable" in beheerde instellingen, en niemand kan het gebruiken.
Het resultaat is totale autonomie binnen de grenzen die je hebt ingesteld. Als je er geen hebt ingesteld — geen netwerkbeperkingen, geen afkadering van bestandstoegang, geen isolatie van credentials — kan de agent bij alles waar jouw gebruikersaccount bij kan. Dat is het voornaamste risico.
De legitieme use cases voor de flag zijn beperkt, maar zeker aanwezig. Ze delen allemaal één kenmerk: de menselijke bevestigingslus is óf onmogelijk omdat er geen mens aanwezig is, óf overbodig omdat de omgeving de afkadering al afhandelt.
Geautomatiseerde pipelines kunnen niet stoppen en wachten tot iemand op "goedkeuren" klikt. Er zit niemand achter de terminal. Teams draaien Claude Code in headless modus als onderdeel van build-, test- en review-workflows — en de typische aanroep combineert -p (non-interactieve modus) met de bypass flag:
De pipeline-omgeving zelf dient hier als de afkaderingslaag. Deze bepaalt tot welke code de agent toegang heeft en welke commando's deze kan uitvoeren.
Wanneer Claude Code draait in een speciaal daarvoor gebouwde Docker-container — geen geladen credentials, geen externe netwerktoegang — zorgen de rechtenprompts alleen maar voor vertraging. Ze voegden geen veiligheid toe. De containergrens verzorgt de beveiliging al. De flag verwijdert dubbele bevestigingen binnen een reeds afgeschermde omgeving.
Anthropic raadt gecontaineriseerd gebruik expliciet aan. Ze leveren referentie-devcontainer-instellingen met ingebouwde firewallregels voor precies dat doel. Nicholas Carlini, een onderzoeker bij Anthropic's Safeguards-team, draaide in februari 2026 claude --dangerously-skip-permissions in een bash while-loop voor 16 parallelle agents die bouwden aan een op Rust gebaseerde C-compiler.
Zijn opmerking tussen haakjes in de blogpost zegt alles: "Draai dit in een container, niet op je eigen machine." Zelfs de eigen medewerkers van Anthropic draaien deze flag niet op bare metal.
Grote refactoringtaken die tientallen bestanden beslaan, werken beter zonder constante onderbrekingen. De workflow die ervaren ontwikkelaars hanteren is eenvoudig:
Je git-historie wordt het rollback-mechanisme. Het rechtensysteem biedt normaal gesproken dat veiligheidsnet — hier neemt git die rol over.

Niets hiervan is hypothetisch. Meerdere gedocumenteerde incidenten schetsen een helder beeld van wat er misgaat wanneer autonome uitvoering samenkomt met zwakke afkadering.
Zonder bevestiging per actie kan een kwaadaardige instructie die verborgen zit in een bestand dat Claude Code leest, direct worden uitgevoerd. Aanvallers kunnen beïnvloeden wat Claude verwerkt via verschillende kanalen:
Als een van deze geinjecteerde commando's bevat, kan de agent data exfiltreren of bestanden wijzigen die afgeschermd zouden moeten zijn.
Anthropic neemt deze vector uiterst serieus. Hun engineering blog over auto mode beschrijft een synthetische evaluatiedataset met 1.000 gegenereerde exfiltratiepogingen:
Zonder goedkeuringsprompt is er geen tweede kans om geïnjecteerde instructies te onderscheppen voordat ze worden uitgevoerd.
De gedocumenteerde incidenten spreken voor zich. In oktober 2025 vroeg ontwikkelaar Mike Wolak aan Claude Code om een Makefile-project opnieuw op te bouwen vanaf een schone checkout op Ubuntu/WSL2. Claude Code voerde een rm -rf uit vanaf root (/). Zijn GitHub-bugrapport (#10077) bevat error logs met duizenden "Permission denied"-meldingen voor /bin, /boot, /etc. Elk bestand in gebruikersbezit op de machine werd vernietigd.
Het alarmerende gedeelte? Wolak gebruikte niet --dangerously-skip-permissions. Het rechtensysteem zelf faalde in het blokkeren van het destructieve commando. Anthropic kende de labels area:security en bug toe aan het probleem.
In november 2025 gebeurde er iets nog vervelenders. Ontwikkelaar JeffreyUrban diende GitHub issue #12637 in nadat hij ontdekte dat Claude tijdens een eerdere sessie per ongeluk een directory had aangemaakt die letterlijk ~ heette.
Later voerde Claude rm -rf * uit in de bovenliggende directory. De shell breidde * uit zodat ook de ~ directory eronder viel — en interpreteerde die ~ vervolgens als het pad naar de home-directory. Twee afzonderlijke sessies, één escalerende fout.
Daarna kwam het Reddit-incident van december 2025: rm -rf tests/ patches/ plan/ ~/. De afsluitende ~/ breidde zich uit tot de volledige home-directory. Desktopbestanden, documenten, downloads, Keychain-data, applicatieondersteuning — alles gewist. En het blijft niet alleen bij dramatische opschoningen. Eén ontwikkelaar legde vast dat Claude een bestaand configuratiebestand overschreef met lege waarden, zonder backup, zonder waarschuwing.
Onopgemerkte corruptie zoals dat is in de praktijk moeilijker op te sporen en te herstellen dan het verlies van een complete directory.
Geef Claude Code volledige schrijftoegang zonder bevestigingsprompts, en het kan:
De pauze vóór gevoelige operaties is het laatste menselijk leesbare controlepunt. Verwijder deze, en er zit niets meer tussen de agent en het lekken van credentials.
Als iemand de sessie van Claude Code overneemt of de prompt manipuleert, krijgen ze onbeperkte toegang tot alles waar de agent bij kan. Nul wrijving, nul prompts, nul tweede kansen. Goed om te weten: een gemelde bug (#17544) toont aan dat het combineren van --dangerously-skip-permissions met --permission-mode plan ervoor zorgt dat de bypass flag stilzwijgend de plan-modus overschrijft. Je denkt dat je in de read-only plan-modus zit. In werkelijkheid draai je in volledige bypass.

Veiligheid is hier een eigenschap van de omgeving. Niet van de flag. De documentatie van Anthropic zegt dit direct — op containers gebaseerde isolatie is de beoogde context. De flag blijft alleen veilig wanneer aan al deze voorwaarden tegelijkertijd wordt voldaan:
Op dit moment is de consensus binnen de community wel duidelijk: gebruik containers of begin er niet aan. Voeg daar git-checkpoints, tool-beperkingen en netwerisolatie aan toe. Voor teams die Claude Code beheren voor meerdere ontwikkelaars, legt de governance-gids het volledige beleidskader uit.
Niet elk team hoeft alle veiligheidsmaatregelen overboord te gooien alleen om minder onderbrekingen te hebben. Claude Code wordt nu geleverd met verschillende alternatieven, en elk daarvan ruilt een ander stukje gemak in voor een ander stukje veiligheid.
Anthropic heeft auto mode uitgebracht specifiek omdat --dangerously-skip-permissions problemen bleef veroorzaken. Met auto mode kan Claude uitvoeren zonder bevestigingsprompts, maar een afzonderlijk classifier-model (dat draait op Claude Sonnet 4.6) beoordeelt elke actie voordat deze wordt uitgevoerd. De classifier let op drie categorieën:
Acties die de classifier als veilig beoordeelt, worden automatisch uitgevoerd. Risicovolle acties worden geblokkeerd en Claude ontvangt de reden, zodat het een andere aanpak kan proberen. Drie opeenvolgende blokkades of 20 blokkades in totaal binnen een sessie zorgen ervoor dat auto mode pauzeert en terugvalt op handmatige prompts. Je hebt Claude Code v2.1.83 of hoger nodig, een Team- of Enterprise-plan en de Anthropic API-provider om het te gebruiken. Pro- en Max-plannen komen hier niet voor in aanmerking.
Schakel het in met:
Schakel ernaar over met Shift+Tab tijdens een sessie. Anthropic noemt dit een "research preview" — minder catastrofale uitkomsten dan een volledige bypass, maar niet zonder risico.
Met de flag --allowedTools kun je precies opgeven welke tools Claude Code zonder prompts mag gebruiken. Je kunt het lezen en schrijven van bestanden toestaan, maar het uitvoeren van shell-commando's of netwerk-calls blokkeren. Het bestand claude_code_settings.json ondersteunt deze vooraf goedgekeurde operaties ook:
Nog een nuttige optie: --disallowedTools "Bash(rm:*)" blokkeert rm-commando's, zelfs wanneer de bypass-modus actief is. Deny-regels worden gecontroleerd vóór de evaluatie van de modus, dus ze zijn van toepassing ongeacht welke rechtenmodus je gebruikt.
acceptEdits keurt bestandsoperaties automatisch goed, zodat Claude code kan bewerken zonder om bevestiging te vragen. Bash-commando's en netwerk-calls hebben echter nog steeds jouw goedkeuring nodig. Het werkt goed voor prototypingsessies of werk binnen een geïsoleerde directory waar je bestandsbewerkingen vertrouwt, maar wel zicht wilt houden op het uitvoeren van commando's.
De Plan-modus geeft Claude leestoegang en redeneervermogen, maar blokkeert het bewerken van bronbestanden en het uitvoeren van commando's. Claude leest de codebase, redeneert erover en genereert een gestructureerd uitvoeringsplan. Je beoordeelt het geheel voordat er een enkele wijziging wordt doorgevoerd. Je start deze modus door een prompt te laten voorafgaan door /plan of door op Shift+Tab te drukken. Bijzonder handig voor ingrijpende wijzigingen waarbij je eerst het volledige overzicht wilt hebben.
Hier is een feit dat mensen verrast: hooks worden zelfs in bypass-modus geactiveerd. Een PreToolUse hook kan elke tool-call blokkeren, ongeacht welke rechtenmodus je gebruikt. Trail of Bits heeft een configuratie-repository gepubliceerd met hooks die rm -rf patronen en directe pushes naar main blokkeren. Het zijn richtlijnen, geen ondoordringbare muren — maar ze voorkomen de overduidelijke rampspoed voordat deze plaatsvindt.
Mount alleen de relevante bestanden in de werkdirectory van Claude Code, en je beperkt de blast radius zonder aan de rechtenlaag te komen. Combineer afgebakende directorytoegang met de standaardmodus, en je krijgt automatisering met aanzienlijk minder risico dan de bypass flag met zich meebrengt. De Claude Code workflow gids behandelt praktische patronen voor afgebakende uitvoering.


Claude Code is ontworpen om ontwikkelaars te helpen sneller en efficiënter code te schrijven, te begrijpen en aan te passen. Voor individuele ontwikkelaars en kleine teams kan het lokaal draaien van Claude Code voldoende zijn voor de dagelijkse ontwikkelingstaken.
Naarmate organisaties AI-ondersteunde ontwikkeling opschalen over meerdere teams, ontstaan er echter aanvullende vereisten rond beveiliging, governance, observabiliteit en toegangsbeheer. Dit is waar platforms zoals TrueFoundry organisaties helpen om Claude Code operationeel te maken voor enterprise-omgevingen.
Wanneer Claude Code toegang krijgt tot interne tools, MCP-servers, bedrijfsgegevens en productiesystemen, hebben organisaties vaak behoefte aan gecentraliseerde controles op het gebied van authenticatie, autorisatie, auditing en governance.
TrueFoundry helpt bedrijven om de adoptie van Claude Code veilig op te schalen door gecentraliseerd toegangsbeheer, observabiliteit, governance-controles en veilige verbindingen met interne MCP-servers en AI-infrastructuur te bieden.
Dit stelt organisaties in staat om de productiviteit van ontwikkelaars op peil te houden en tegelijkertijd te voldoen aan enterprise-eisen op het gebied van beveiliging, compliance en bedrijfsvoering.
TrueFoundry is er voor teams die Claude Code-automatisering op enterprise-schaal nodig hebben — zonder --dangerously-skip-permissions als een acceptabele geoorloofde kortere weg te beschouwen. Het platform biedt controles op infrastructuurniveau die de flag in de meeste productiescenario's overbodig maken.
Alles wordt geïmplementeerd binnen uw eigen AWS-, GCP- of Azure-omgeving. Elke Claude Code-sessie draait in een netwerkgeïsoleerde uitvoeringsruimte zonder externe uitgaande verbindingen als standaardinstelling. De voorwaarden die de bypass-vlag veilig maken — netwerk-lockdown, isolatie van authenticatiegegevens, beperkte toegang — worden afgedwongen op de infrastructuurlaag. Individuele ontwikkelaars hoeven hier niet handmatig aan te denken.
Organisaties die Claude Code in productie draaien via TrueFoundry hebben --dangerously-skip-permissions uit de meeste workflows verwijderd. De inperkingslaag is ingebouwd in het platform. Niemand hoeft dit handmatig rond elke sessie samen te stellen. Voor teams die goochelen met Claude Code-gebruikslimieten in combinatie met beveiligingsvereisten, beheert de AI Gateway beide zaken vanuit één centraal controlepaneel.

Als uw team --dangerously-skip-permissions gebruikt omdat de toestemmingsvragen uw CI/CD-pipelines blokkeren, biedt TrueFoundry een betere oplossing. Het platform draait Claude Code binnen tijdelijke containers in uw VPC met vergrendelde netwerkuitgang, credentials met een beperkt bereik per taak en volledige registratie van elke actie — waardoor de bypass-vlag overbodig wordt. Boek een demo om te zien hoe het werkt.
Enterprise-organisaties kunnen Claude Code veilig gebruiken door de productiviteit van ontwikkelaars te combineren met passende beveiligingsmaatregelen. Dit omvat de implementatie van authenticatie, role-based access control (RBAC), audit logging, goedkeuringsworkflows en toegangsbeleid voor verbonden tools en systemen.
Organisaties moeten ook governance-praktijken instellen die bepalen welke acties AI-ondersteunde tools mogen uitvoeren en ervoor zorgen dat gevoelige bewerkingen onderworpen blijven aan gepast toezicht.
Wanneer Claude Code toegang krijgt tot interne tools, repositories, databases en infrastructuur, moeten organisaties overwegen om het volgende te implementeren:
Deze maatregelen helpen risico's te verminderen, terwijl teams kunnen blijven profiteren van AI-ondersteunde ontwikkeling.
Het auditeren van Claude Code-acties vereist inzicht in zowel gebruikersactiviteit als interacties met tools. Organisaties moeten logs bijhouden van prompts, tool calls, uitgevoerde acties, goedkeuringen en toegangsverzoeken om een audit trail te maken.
Voor enterprise-implementaties kunnen gecentraliseerde monitoring- en logging-oplossingen teams helpen bij het onderzoeken van incidenten, het voldoen aan compliance-vereisten en het begrijpen van hoe AI-ondersteunde tools interageren met interne systemen. Effectieve auditing is met name belangrijk wanneer Claude Code toegang heeft tot productie-omgevingen, gevoelige gegevens of kritieke bedrijfsworkflows.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.



Claude Code gebruikt een rechtenmodel dat expliciete gebruikersgoedkeuring vereist voordat de agent gevoelige acties uitvoert - zoals het schrijven van bestanden, het uitvoeren van shell-commando's, of het doen van netwerkverzoeken. Elke actiecategorie wordt afgeschermd door een prompt, en gebruikers moeten het verzoek bevestigen of weigeren voordat Claude doorgaat.
Claude Code asks for permissions repeatedly because its default configuration prioritizes safety. Each new action that falls outside pre-approved scopes triggers a fresh confirmation dialog, ensuring users maintain oversight over what the agent does on their system.
The dangerously-skip-permissions flag allows users to bypass Claude Code's interactive permission prompts entirely. Running Claude Code with this flag instructs it to proceed with all actions automatically, without pausing for user approval. This flag should only be used in isolated, sandboxed environments where the risk of unintended side effects is fully contained.
Yes, users can suppress permission prompts by launching Claude Code with the dangerously-skip-permissions flag. However, this approach carries real risk Claude may overwrite files, execute destructive commands, or make unintended network calls. Restricting its use to Docker containers or CI pipelines is strongly recommended.
Full permissions can be granted to Claude Code by using the `--dangerously-skip-permissions` flag at startup. This removes all interactive approval gates and allows Claude to act autonomously. For safer automation, a better alternative is pre-approving specific permission scopes through Claude's configuration file rather than disabling all checks globally.
Giving Claude access to files carries meaningful risk if done without proper boundaries. In its default mode with permissions enabled, Claude is safe to use because every file operation requires explicit confirmation. Granting full file access via the skip-permissions flag especially outside a sandboxed environment can lead to unintended modifications or data loss. Using Docker volumes or read-only mounts is a safer approach for giving Claude scoped file access.



Het laatste nieuws, artikelen en bronnen in je inbox