



november 20, 2026
|
5 min leestijd


Krijg direct toegang tot een live TrueFoundry-omgeving. Implementeer modellen, stuur LLM-verkeer aan en verken het volledige platform — je sandbox is binnen enkele seconden klaar, creditcard niet vereist.



De razendsnelle manier om je modellen te bouwen, volgen en implementeren!
De Airtable MCP server is een remote Model Context Protocol server die door Airtable wordt gehost op https://mcp.airtable.com. Model Context Protocol is de open standaard waarmee een agent tools op een extern systeem kan ontdekken en aanroepen, en de implementatie van Airtable verandert bases, tabellen, records en schema's in aanroepbare tools.
De documentatie van TrueFoundry beschrijft hem op basis van functionaliteit en OAuth scope in plaats van toolnaam, wat de juiste manier is om erover na te denken. De scope die u verleent, is wat de agent begrenst.
Omdat hij remote is, hoeft u geen container te onderhouden en is er geen npx-proces op elke laptop - u verwijst een client naar een URL en authenticeert, net als bij andere remote MCP servers.
Wat Airtable onderscheidend maakt, is waar de data vandaan komt: het is de plek waar operationele teams de basissystemen bouwen die IT nooit heeft geleverd - leverancierslijsten, wervingspipelines, onboarding-trackers, budgetoverzichten. Dat heeft twee gevolgen.
Het is van hoge waarde voor een agent. De data is daadwerkelijk gestructureerd - tabellen, getypeerde velden, gekoppelde records - zodat een agent queries kan uitvoeren en mutaties kan doen zonder dat er eerst een data-engineeringproject nodig is. schema.bases:read vertelt wat de velden zijn en data.records:read geeft de rijen.
Het is moeilijk te doorgronden. Omdat het organisch is gegroeid, is er geen inventaris. De base waarin uurtarieven van contractors worden bijgehouden staat naast de base met kantoorsnack-bestellingen, met dezelfde instellingen voor delen. Deze records vormen vaak de operationele werkelijkheid waarvan een menselijk proces afhankelijk is, zonder dat er een gedisciplineerde versiehistorie achter zit. Een record dat wordt overschreven, geeft geen waarschuwing.
Dus de governance-vraag is specifiek: welke bases, en mag deze agent schrijven?
De toepassingen die een verbinding rechtvaardigen, ketenen tools aan elkaar:
Drie van die vier zijn read-only; de vierde schrijft reacties, geen records.
Lezen versus schrijven is de scheiding die er toe doet. Een leverancierslijst lezen is onschadelijk. Een record in de onboarding-tracker bijwerken veranderd wat een mens op maandag ziet en waar naar gehandeld wordt. Een schema wijzigen kan een weergave, een automatisering of een relatie met gekoppelde records breken waarvan drie andere bases afhankelijk zijn. data.records:read en data.records:write zijn niet voor niets afzonderlijke scopes.
Eén analist die dit koppelt aan Claude Desktop is prima. Twintig mensen verdeeld over vier teams niet.
Niemand weet welke bases binnen de scope vallen. Tijdens de OAuth-flow van Airtable kiest de gebruiker tot welke bases de integratie toegang krijgt. Een goede controle, maar uitgevoerd door wie toevallig autoriseert, in een browser, op het moment dat diegene wil dat de agent werkt. De weg van de minste weerstand is om alles te selecteren, en niemand controleert het achteraf.
Personal access tokens overleven de persoon. Teams die OAuth overslaan voor een Airtable PAT eindigen met een langdurige credential in een lokale configuratie, ruim afgebakend omdat verfijnen tijdrovend is.
Schrijftoegang is standaard aanwezig. Als de integratie is geregistreerd met de schrijf-scopes omdat dat makkelijker leek, kan elke agent die er gebruik van maakt records muteren. De fout is stil: een agent die wordt gevraagd een tracker samen te vatten, besluit dat het opschonen van een verkeerd geformatteerd veld handig is, en herschrijft twaalf rijen.
Geen audit trail op de juiste granulariteit. Airtable houdt een revisiehistorie bij op records. Het legt niet vast dat uw onboarding-agent de wijziging heeft aangebracht naar aanleiding van een prompt uit een Slack-thread.
Niets hiervan is een argument tegen het verbinden van Airtable. Het is een argument voor het controlepaneel dat een MCP gateway biedt.
Airtable wordt geregistreerd als een remote MCP server met uw eigen OAuth-integratie, niet voorbereid uit de catalogus met Managed MCP's van TrueFoundry. Er is geen tegel voor één klik: u maakt de OAuth-integratie aan in Airtable, kiest de scopes en neemt de credentials over. Die extra stap is waar de meeste governance plaatsvindt.
Stap 1 - Registreer een Airtable OAuth-integratie. Maak op airtable.com/create/oauth een integratie aan en stel de redirect-URL in op:
https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback
Vervang <tfy-control-plane-base-url> door de URL van uw controlepaneel. Dit is de zelf-geregistreerde callback, niet de beheerde; het plakken van de auth.truefoundry.com callback leidt tot fouten met niet-overeenstemmende redirects.
Stap 2 - Voeg alleen de scopes toe die uw agents nodig hebben. De belangrijkste beslissing in de instelling. Verleen data.records:read, schema.bases:read en workspacesAndBases:read voor een rapportage-agent en stop daar. Voeg data.recordComments:write toe als deze opmerkingen moet toevoegen in plaats van bewerken. Laat de schrijf- en webhook-scopes weg, tenzij een workflow ze nodig heeft.
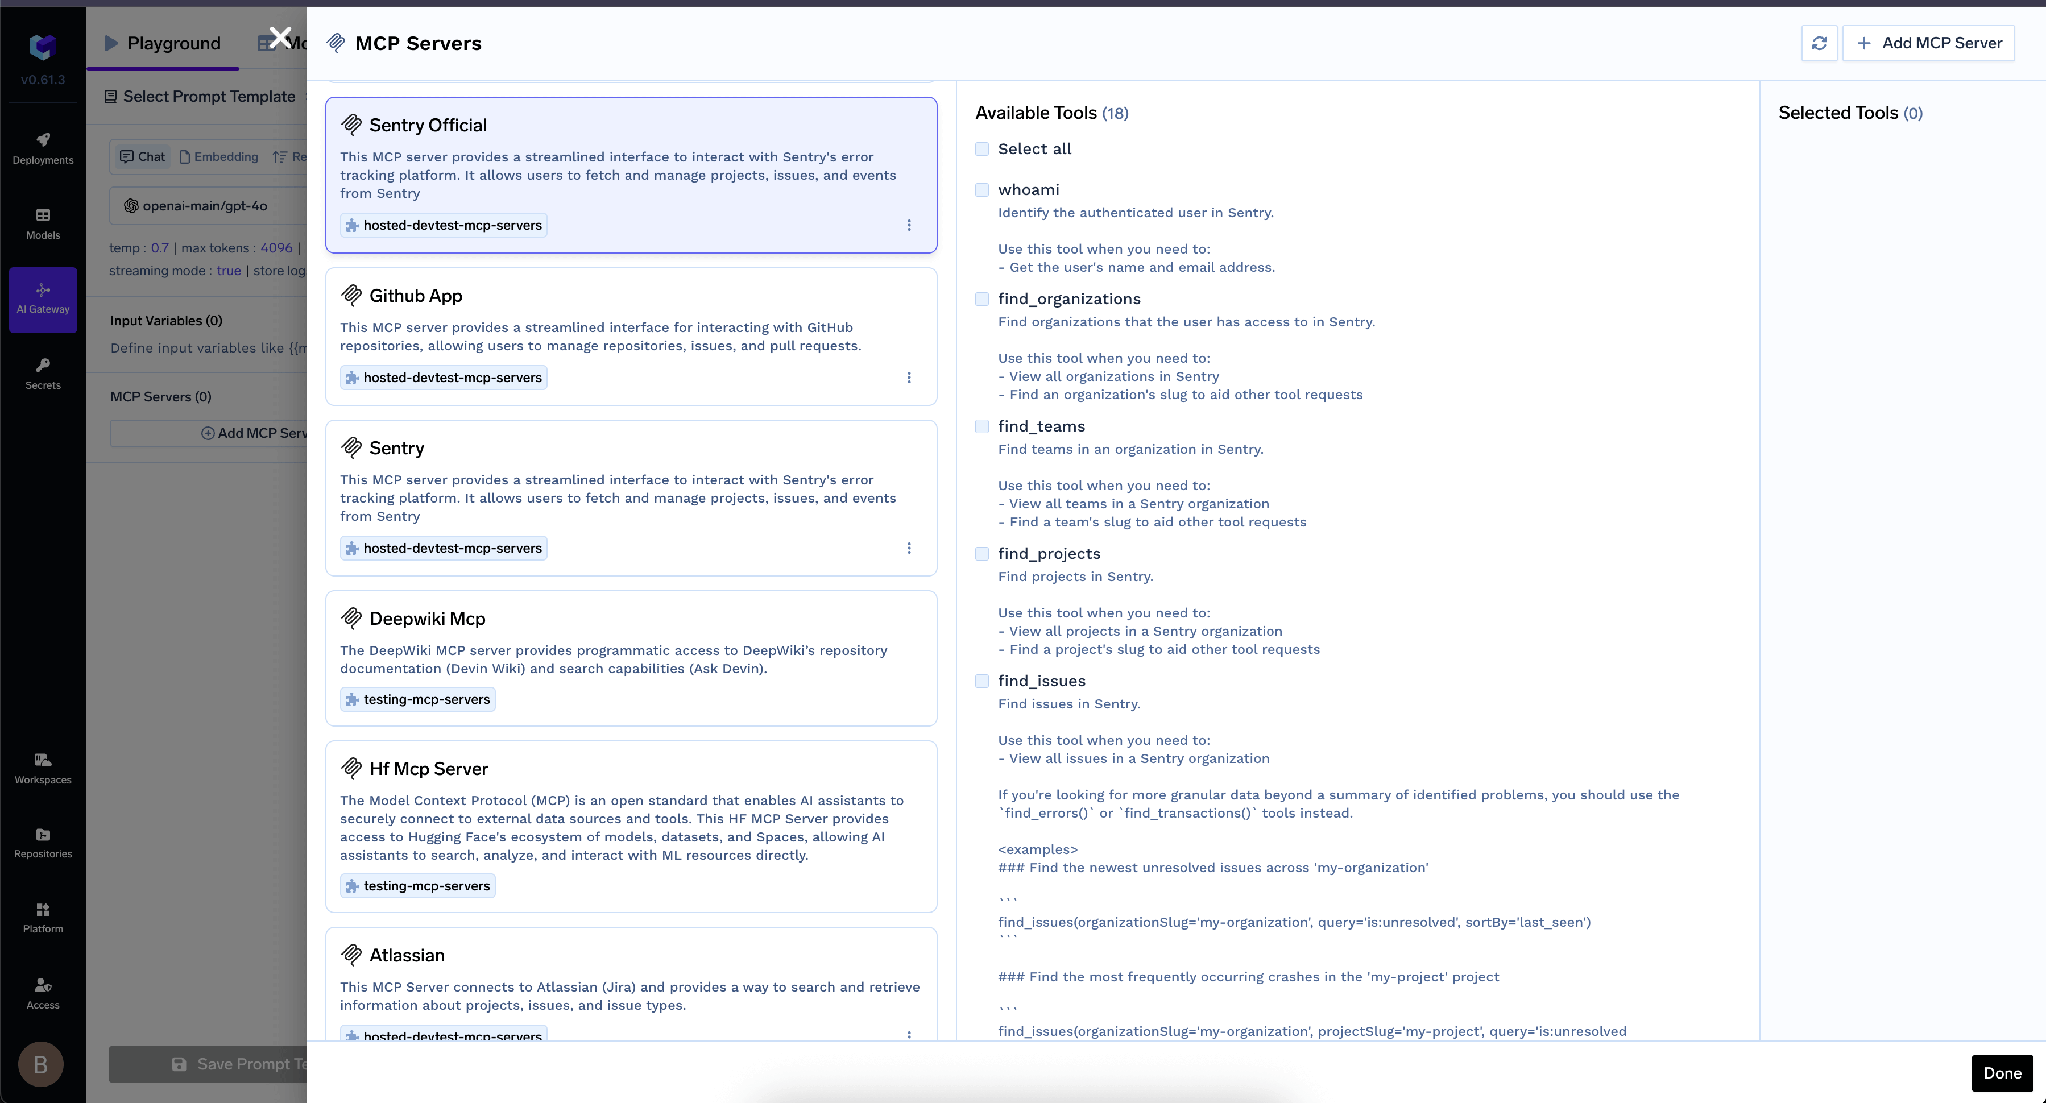
Stap 3 - Open de keuzelijst. Ga naar MCP Gateway in de linkermenu-balk en klik op Add Server.
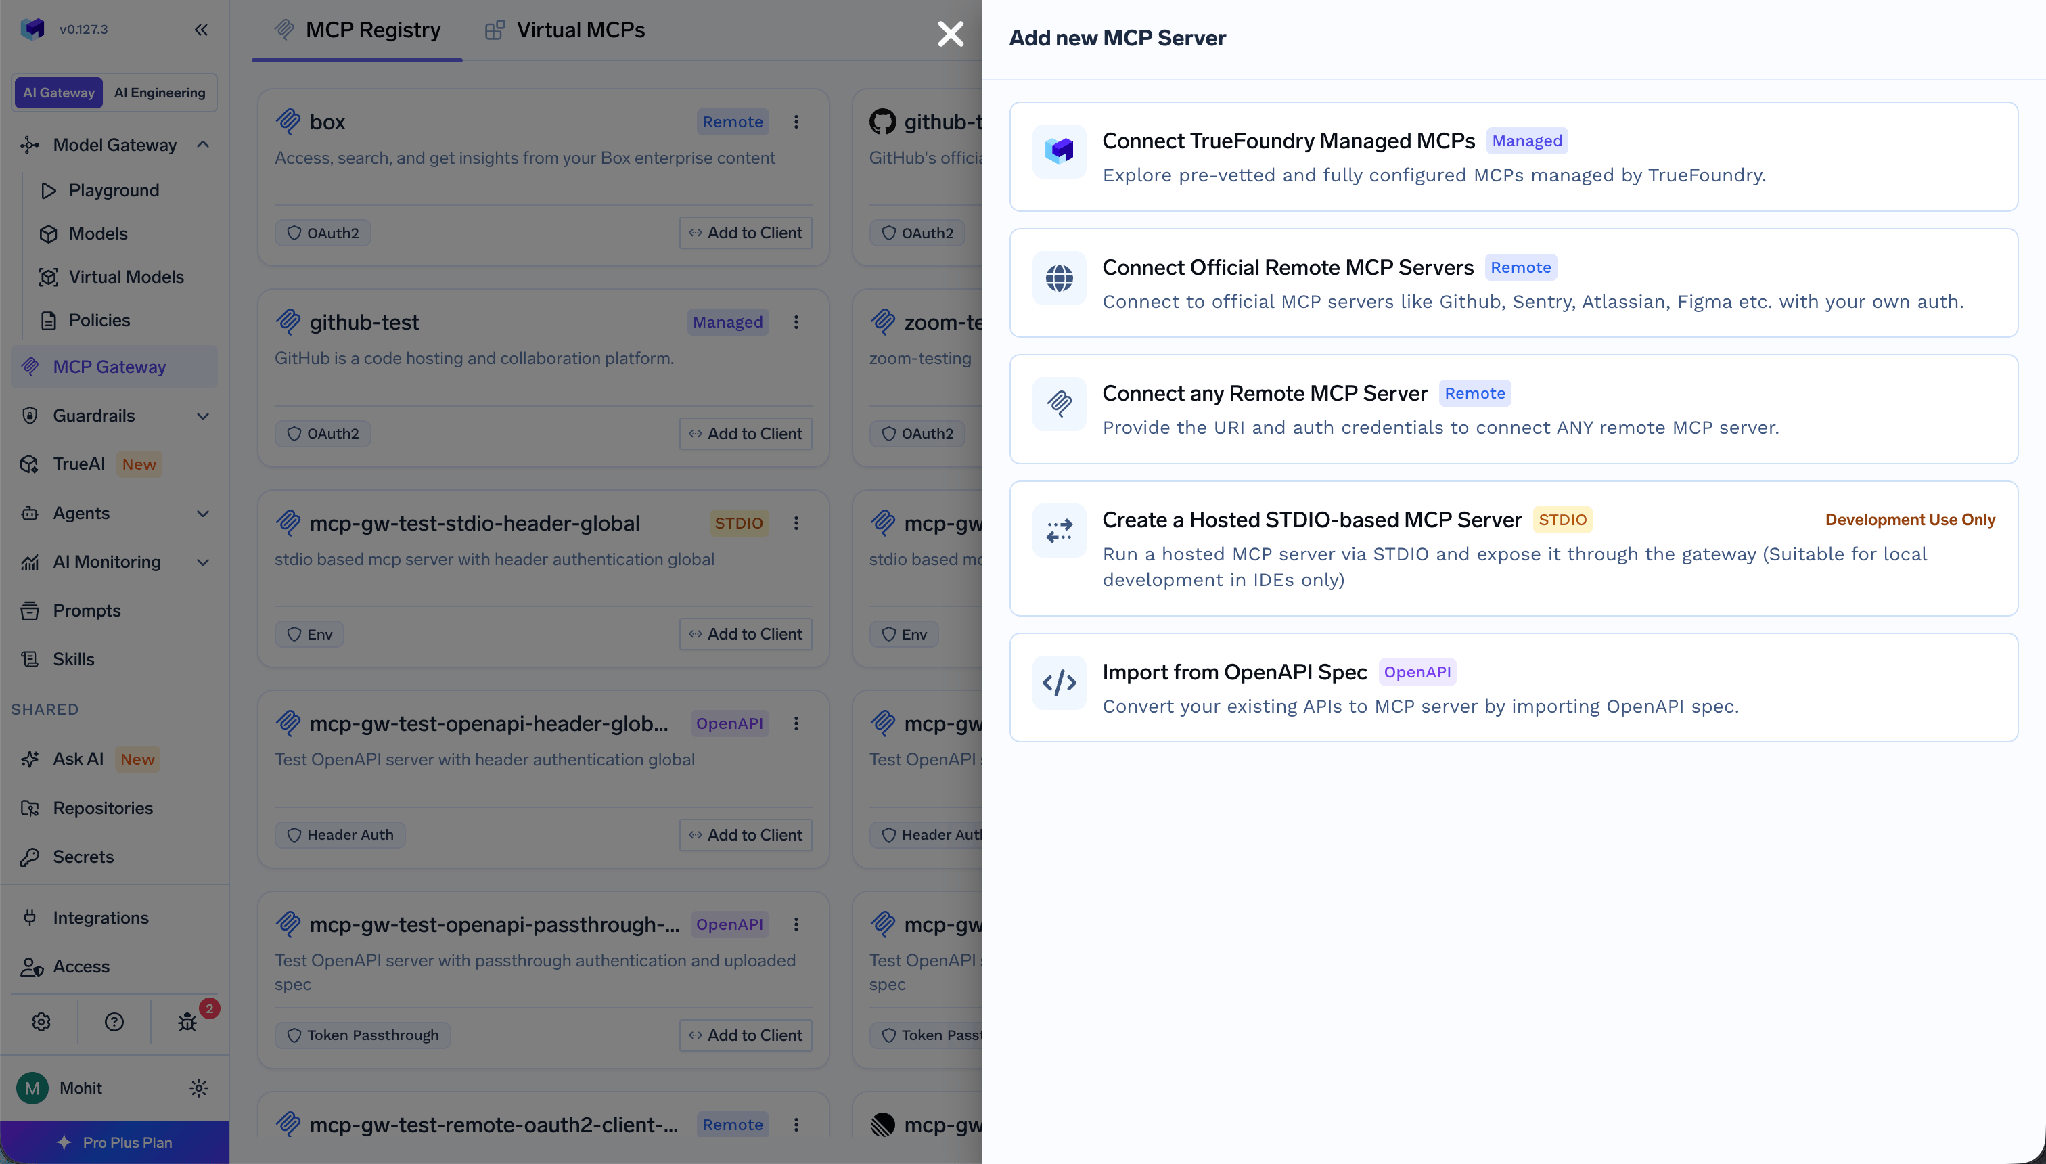
Keuzelijst Add MCP Server met de optie Connect any Remote MCP Server
Selecteer Connect any Remote MCP Server.
Stap 4 - Vul de serverdetails in.
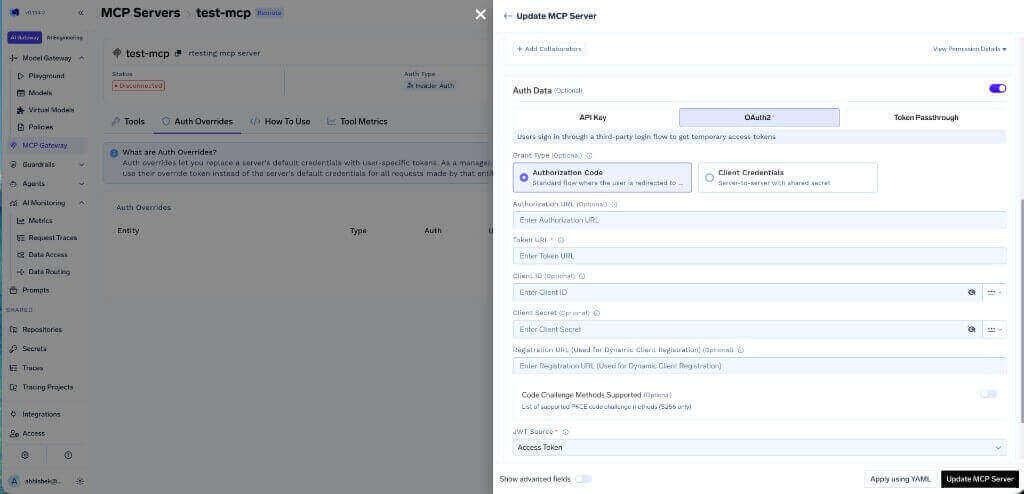
Sla de credentials op in de TrueFoundry secret store en verwijs ernaar via FQN in plaats van het geheim direct in het formulier te plakken.
Stap 5 - Voeg collaborators toe en sla op.
Stap 6 - Verbind. Elke gebruiker opent het onderdeel Tools van de server en klikt op Connect Now. Het toestemmingsscherm van Airtable verschijnt, en dit is waar de gebruiker kiest tot welke bases de integratie toegang heeft.
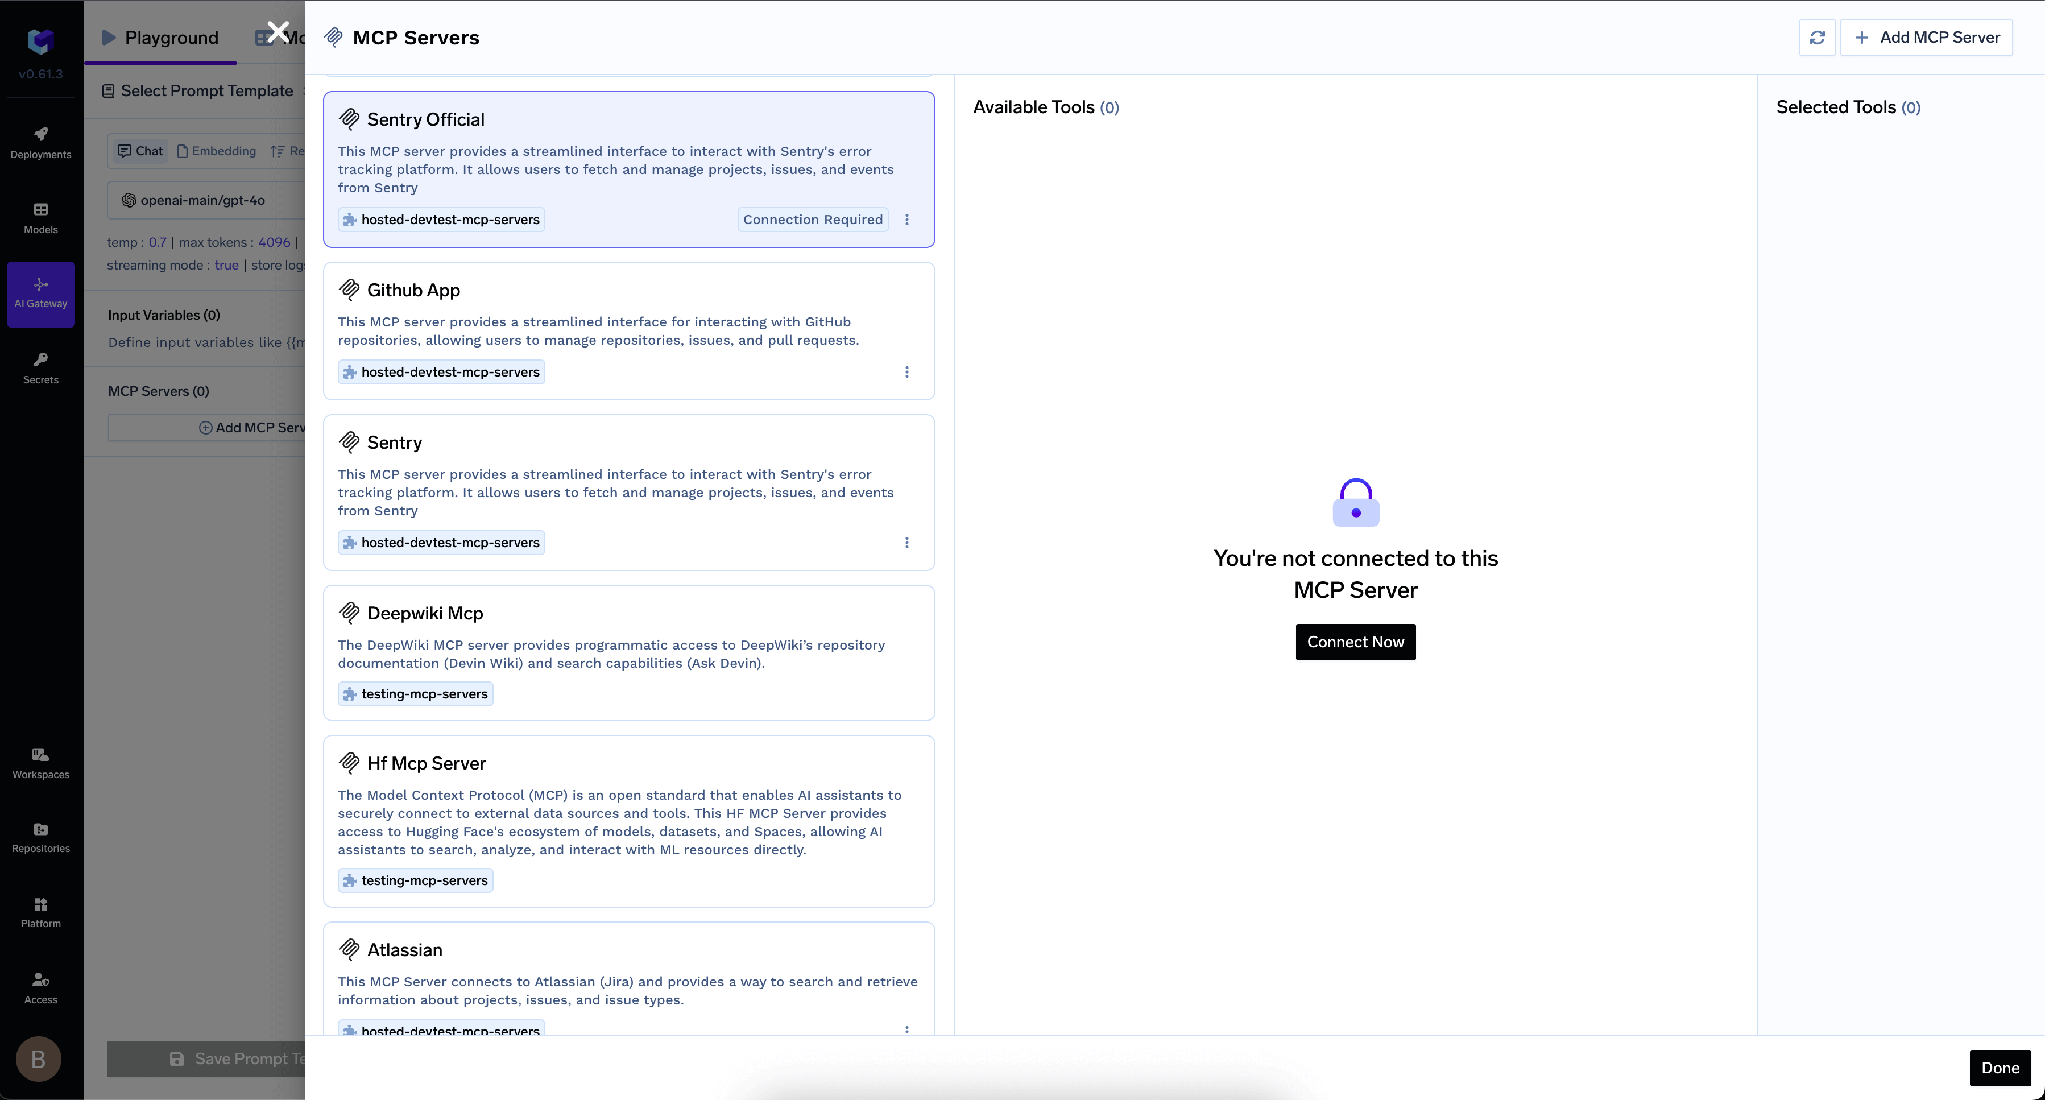
Nadat OAuth is geslaagd, verschijnen de Airtable-tools en kunnen ze worden uitgeprobeerd in de Agent Playground.
TrueFoundry scheidt inkomende authenticatie - hoe een client zich bewijst aan de gateway - van uitgaande, hoe de gateway zich bewijst aan Airtable. De lagen zijn onafhankelijk, en het verwarren ervan is de meest gemaakte fout.
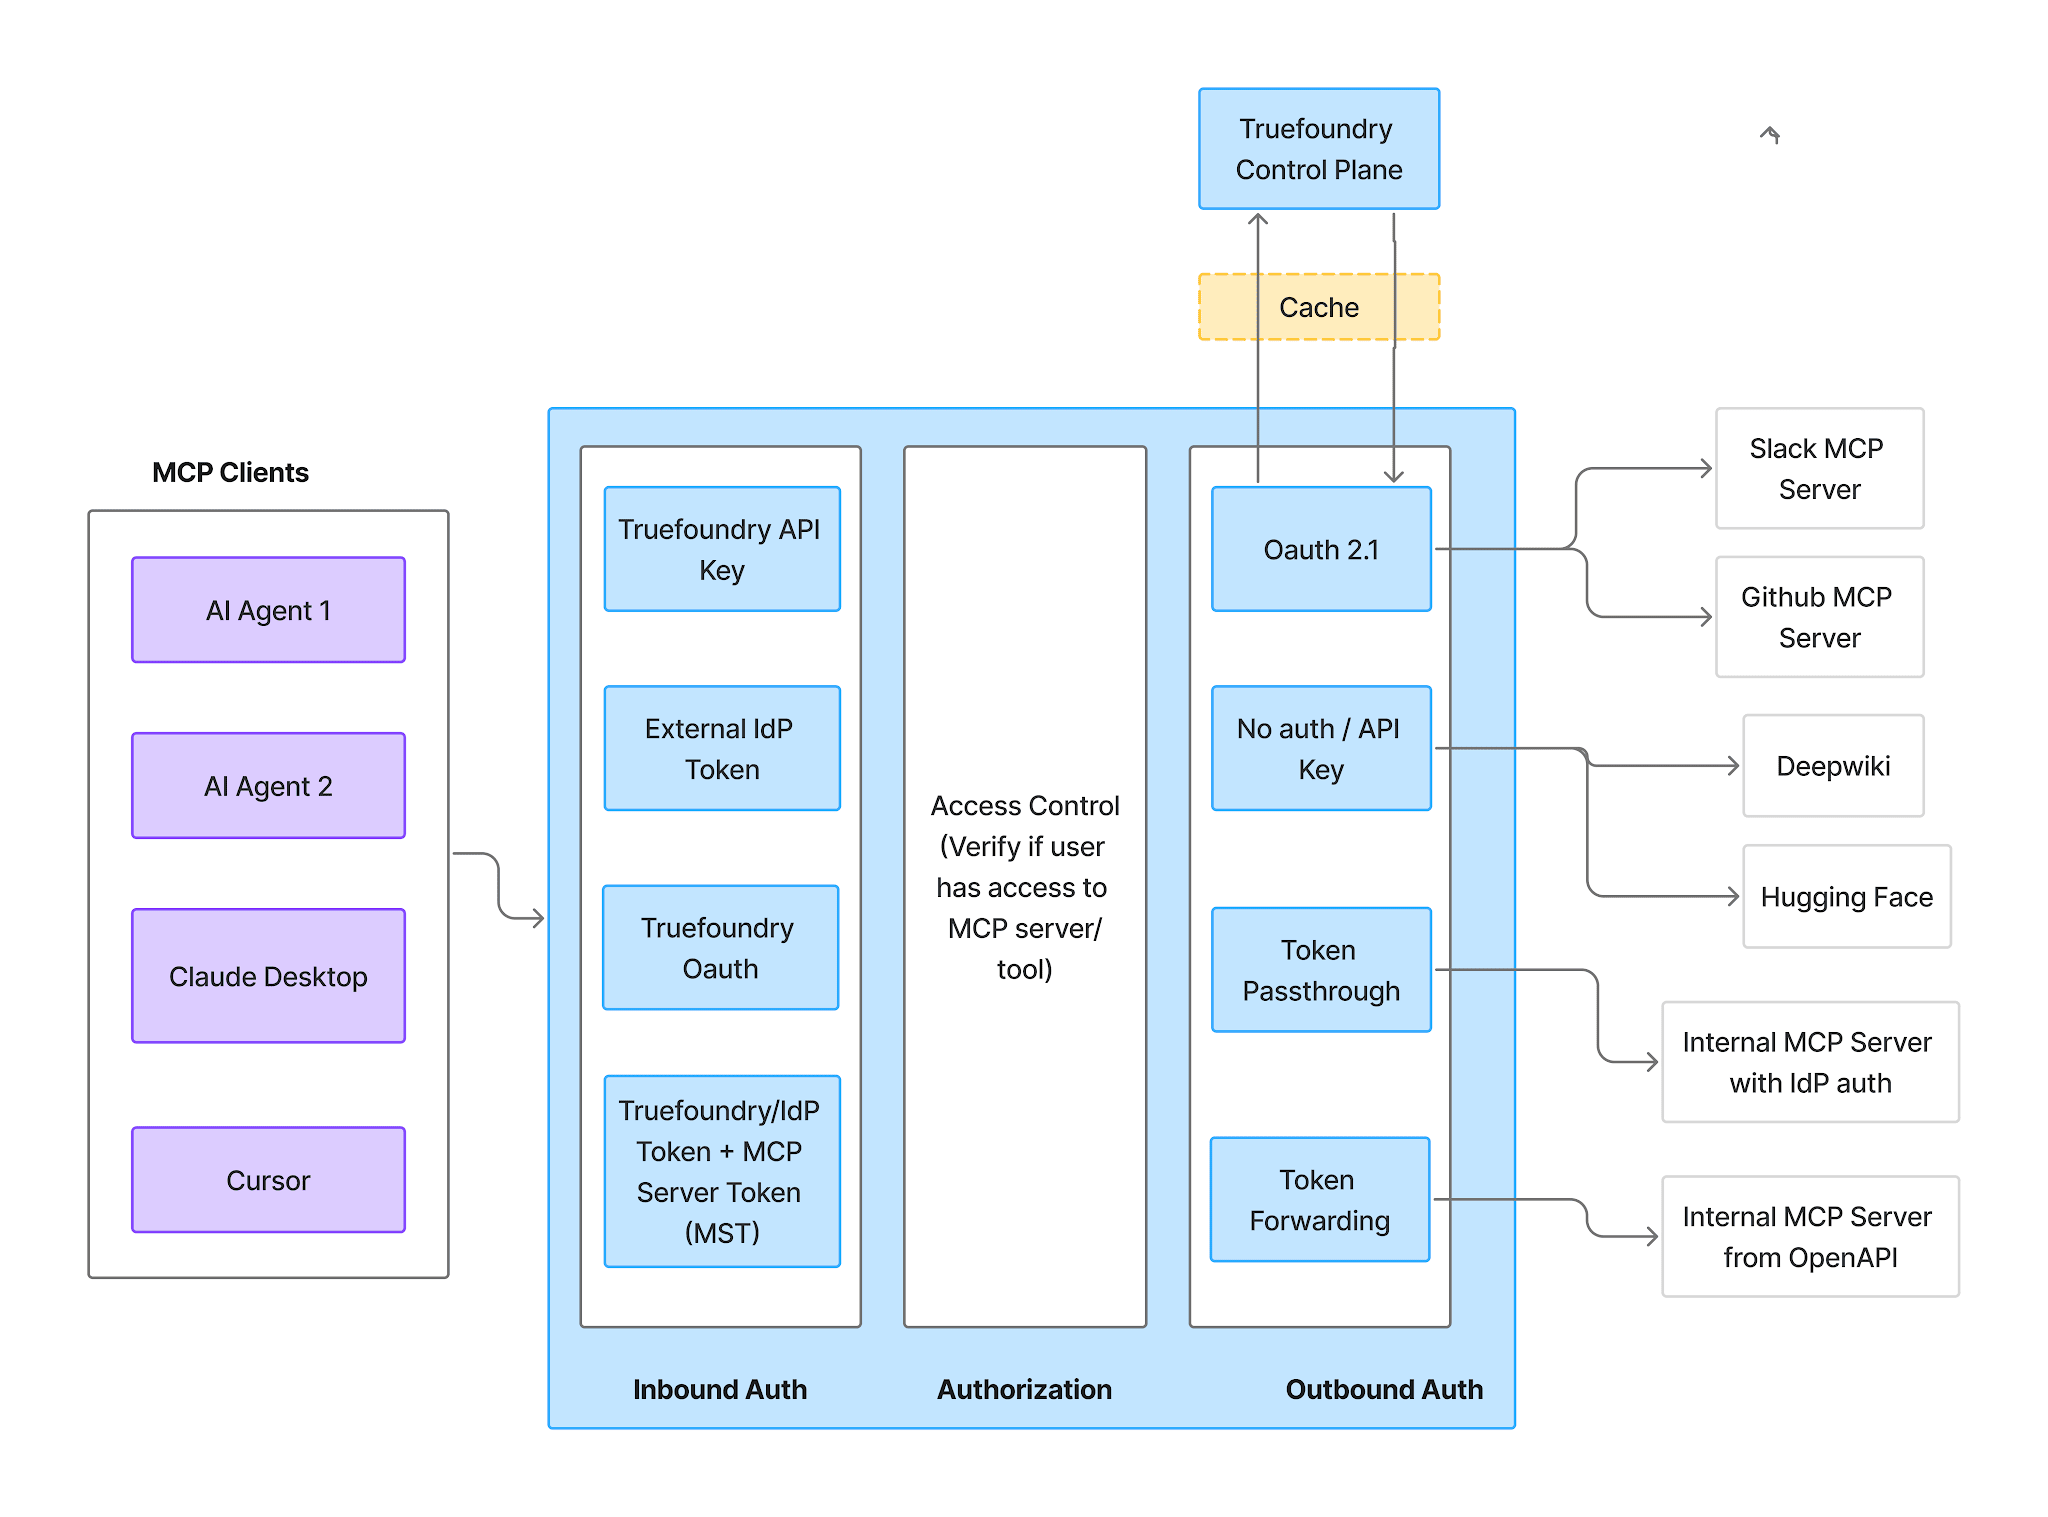
Inkomend ondersteunt vier methoden:
Virtual Accounts geven elke aanvraag identieke toegang, dus werken ze niet voor Airtable-toegang per gebruiker. Als elke persoon alleen de bases mag zien die hij heeft geautoriseerd, gebruik dan inkomend een PAT of een IdP-token.
Uitgaand voor Airtable is OAuth2 Authorization Code. Elke gebruiker autoriseert zijn eigen Airtable-account; TrueFoundry beheert de toestemming, de opslag van tokens en de vernieuwing, waarbij bij elke aanroep tokens per gebruiker worden ingevoegd, en ontvangt nooit Airtable-credentials.
Het effect is belangrijk om te begrijpen: de gateway bepaalt welke tools bestaan, en de permissies op base-niveau van Airtable bepalen welke bases de autoriserende gebruiker kan bereiken. Het uitschakelen van een schrijf-tool weerhoudt elke gebruiker van schrijven, ongeacht de scope. Het selecteren van drie bases tijdens OAuth voorkomt dat die gebruiker iets anders aanraakt, ongeacht welke tools zijn ingeschakeld. Geen van beide vervangt de ander.
Zodra geautoriseerd, toont het tabblad Tools alles wat de server beschikbaar stelt. Dit is het hek aan de gateway-zijde.
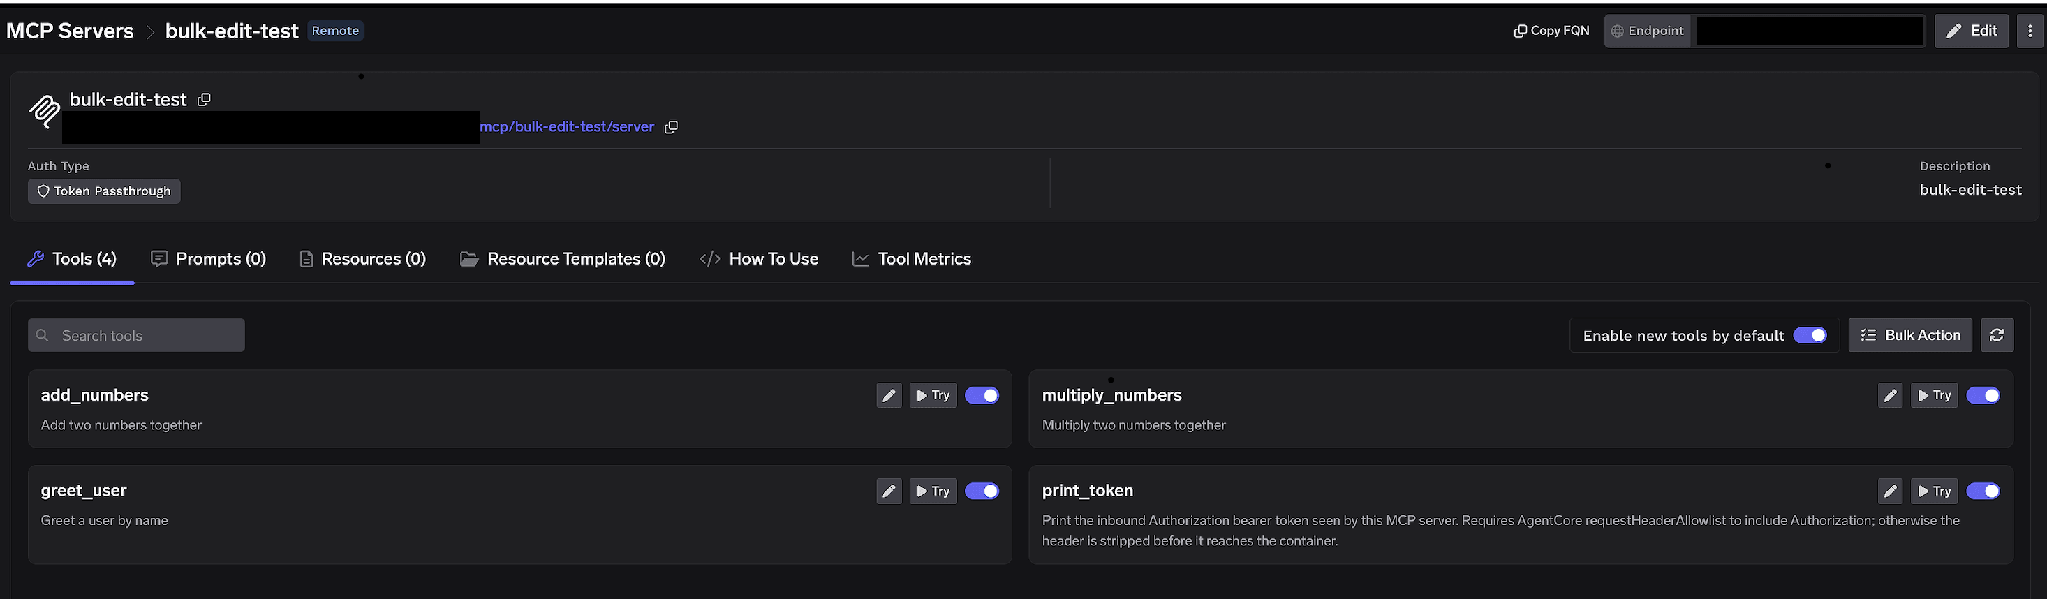
Schakelaars per tool. Schakel een tool uit en deze wordt volledig weggelaten uit tools/list - clients zien hem nooit en hij kan niet worden aangeroepen. Voor Airtable maakt het uitschakelen van elke record- en schema-muterende tool een rapportage-agent structureel read-only. Een agent die geen schrijf-tool kan aanroepen, kan er niet toe worden overgehaald om een onboarding-tracker te overschrijven, wat een beschadigde recordbeschrijving ook beweert.
Enable new tools by default. Als dit aan staat, verschijnen tools die Airtable upstream toevoegt automatisch - handig, maar uw functionaliteitsoppervlak groeit dan vanzelf, wat de verkeerde standaardinstelling is als schrijftoegang het risico vormt. Als dit uit staat, zijn alleen de tools die u inschakelt beschikbaar.
Bulk Action. Verandert elke rij in selectievakjes met Select all, zodat u een hele categorie tools in één keer kunt omschakelen.
Klik op het potlood bij een willekeurige tool om aan te passen hoe deze aan het model wordt gepresenteerd:
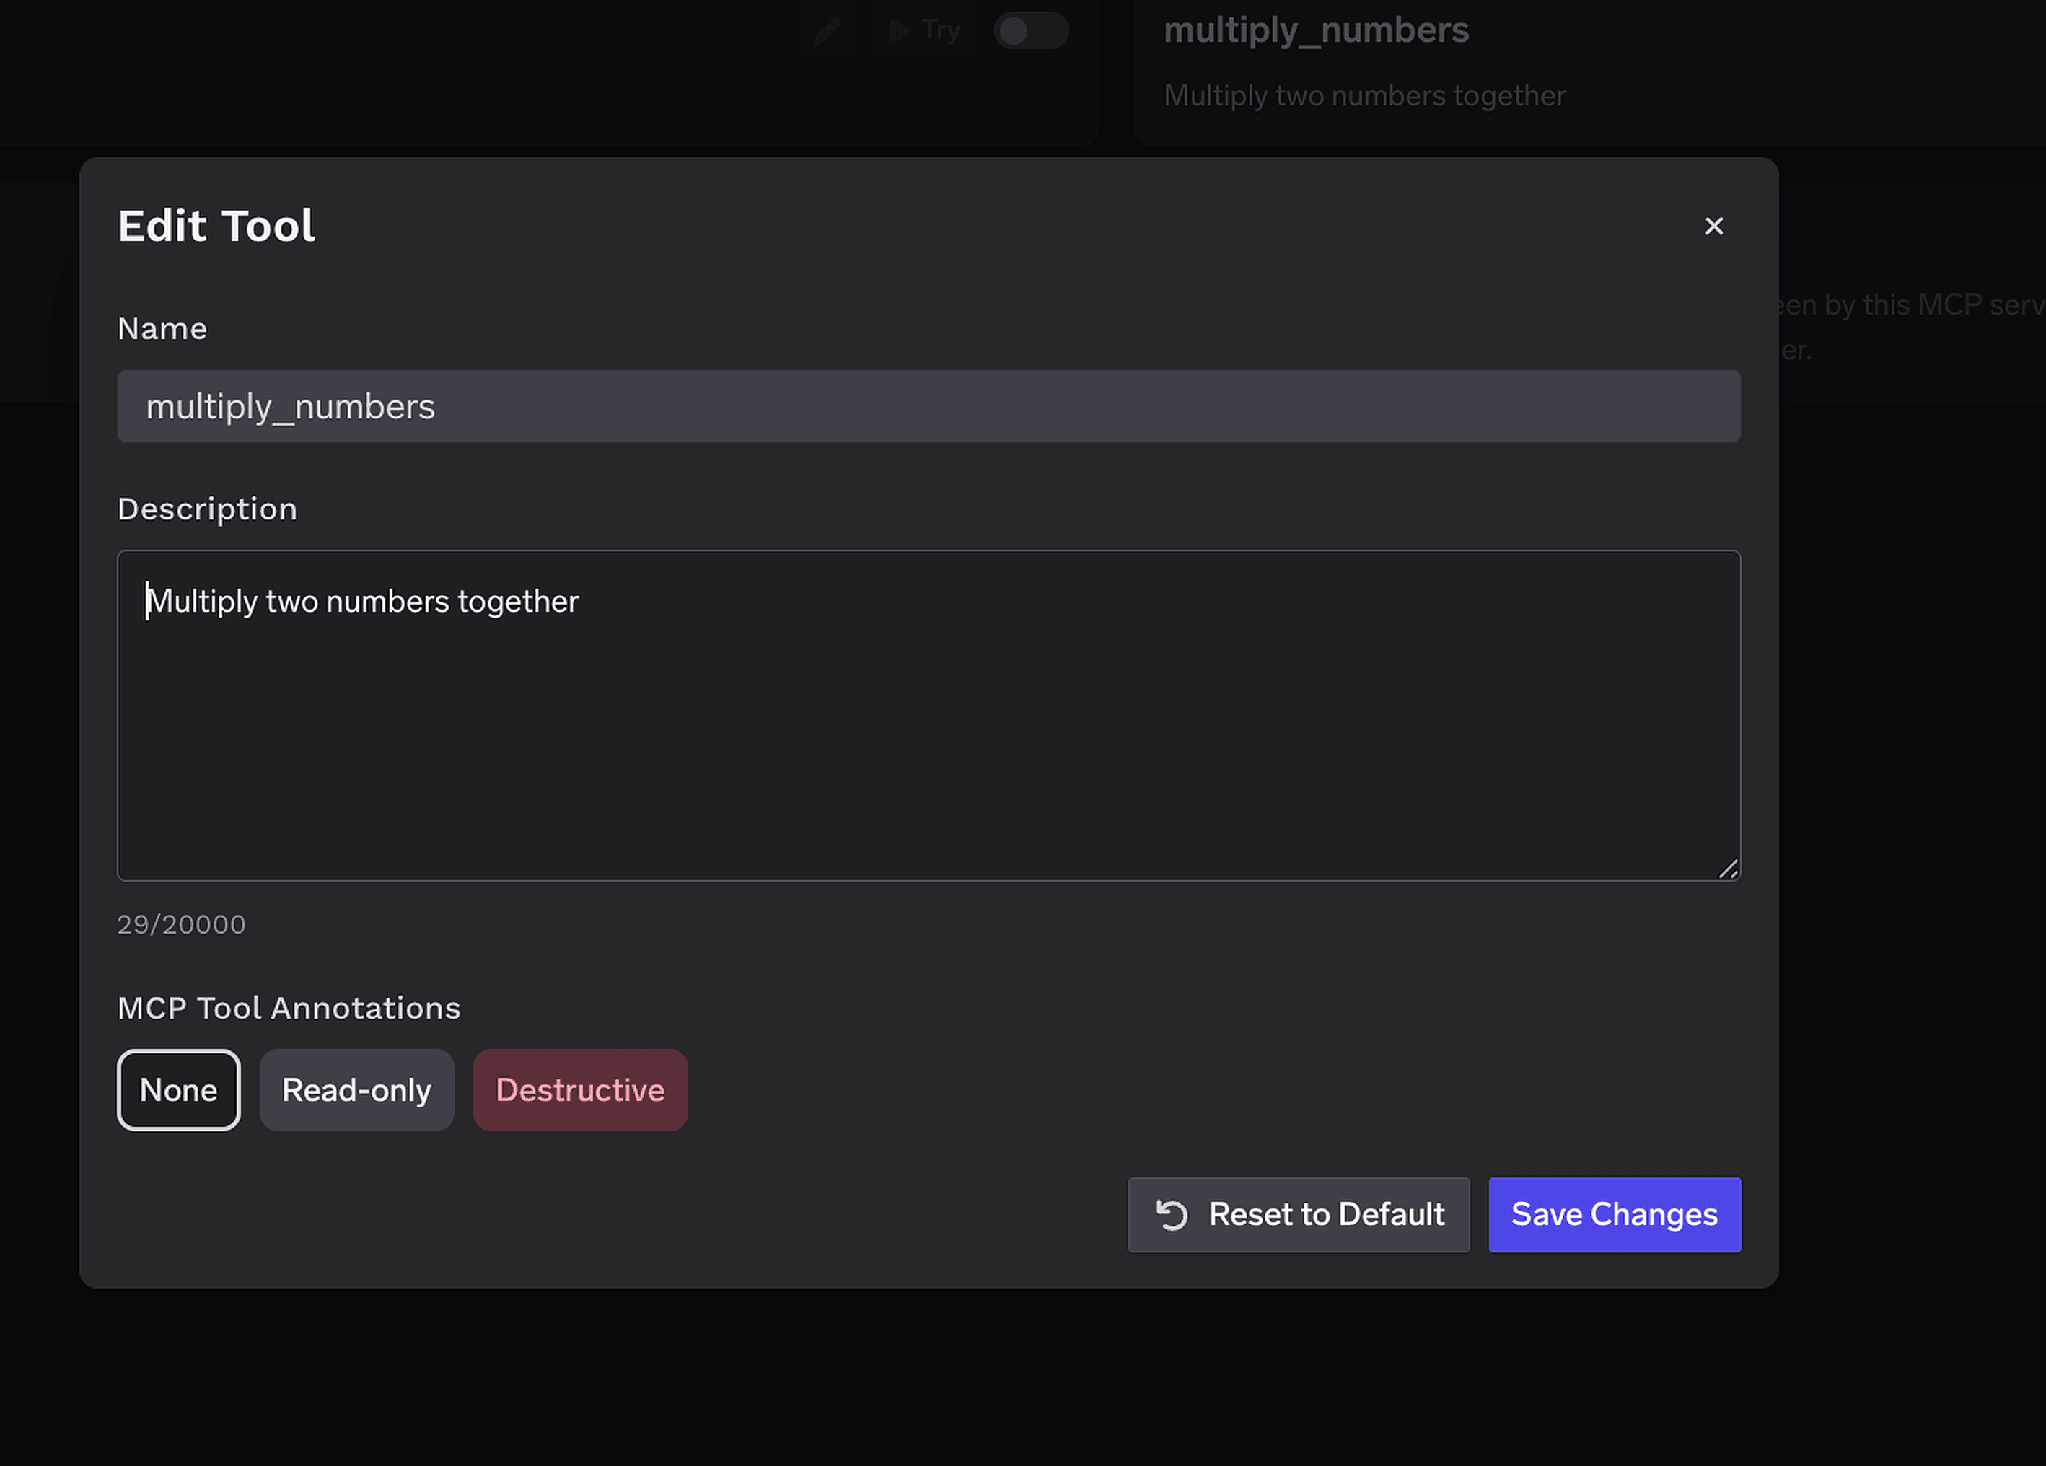
De Description override (tot 20.000 tekens) stuurt de toolselectie aan wanneer de upstream-formulering dubbelzinnig is - nuttig om te verduidelijken dat een tool live operationele data bewerkt. MCP Tool Annotations markeren een tool als Read-only of Destructive, waarmee readOnlyHint of destructiveHint wordt ingesteld. Door de schrijf-tools als Destructive te markeren, werken de onderstaande goedkeuringspolicies zonder dat u elke tool bij naam hoeft te noemen.
Toegangsbeheer is gekoppeld aan gebruikers, teams of virtuele accounts op twee dimensies: welke servers een identiteit bereikt, en welke tools binnen een server deze aanroept.
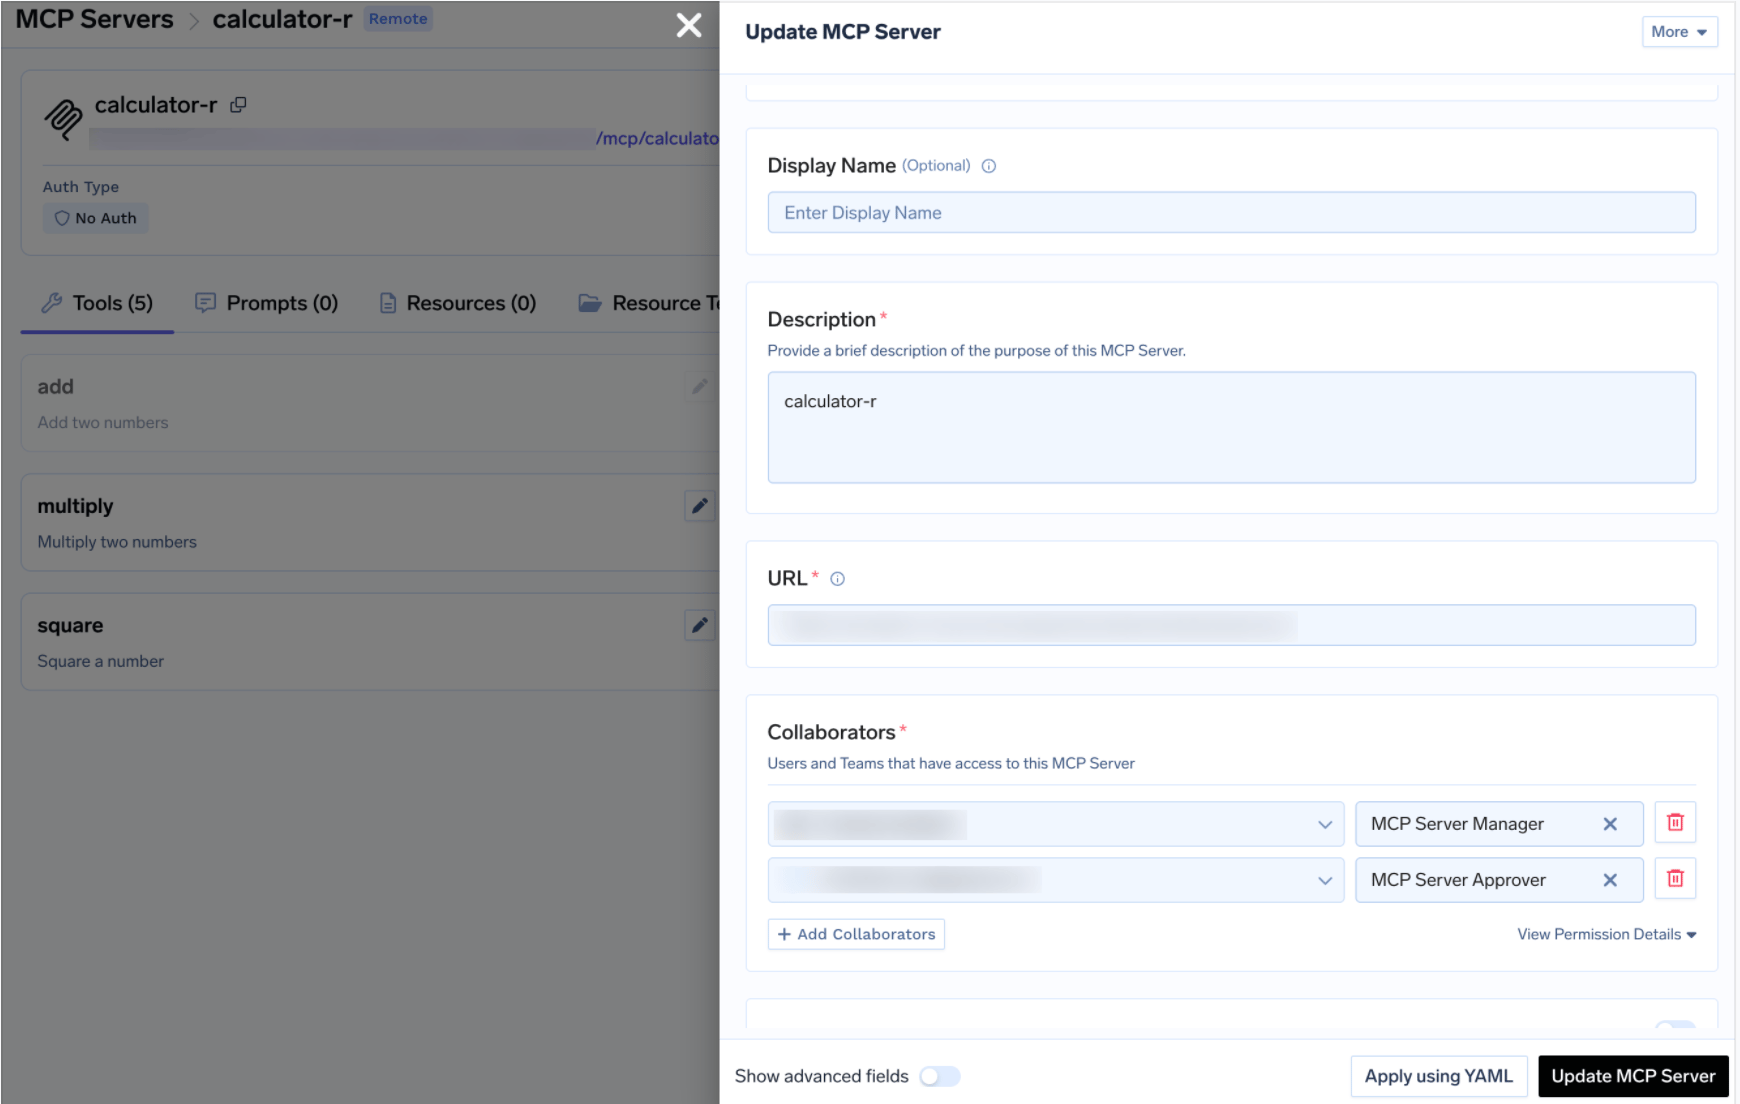
Een platform-lead bepaalt welke Airtable-tools bestaan; de teams in die bases gebruiken ze. Hetzelfde MCP toegangsbeheer-model als voor elke andere server in het register.
Het uitschakelen van schrijf-tools is de botte bijl. Soms wilt u wel dat een agent een record bijwerkt, alleen niet onbeheerd - en Airtable is daarvoor het ideale voorbeeld, omdat de kosten van een verkeerde schrijfactie bestaan uit een menselijk proces dat handelt op basis van onjuiste data.
Wanneer een beveiligde tool wordt aangeroepen, wordt de aanroep aangehouden in plaats van uitgevoerd, er wordt een verzoek aangemaakt en goedkeurders worden op de hoogte gesteld. Zodra een mens goedkeurt, wordt dezelfde aanroep van dezelfde aanvrager uitgevoerd totdat de toestemming verloopt.
Maak een policy aan onder AI Gateway > Policies > MCP Tool Approval, aangeduid als Beta in de console. Policybeheer is voorbehouden aan tenant-beheerders.
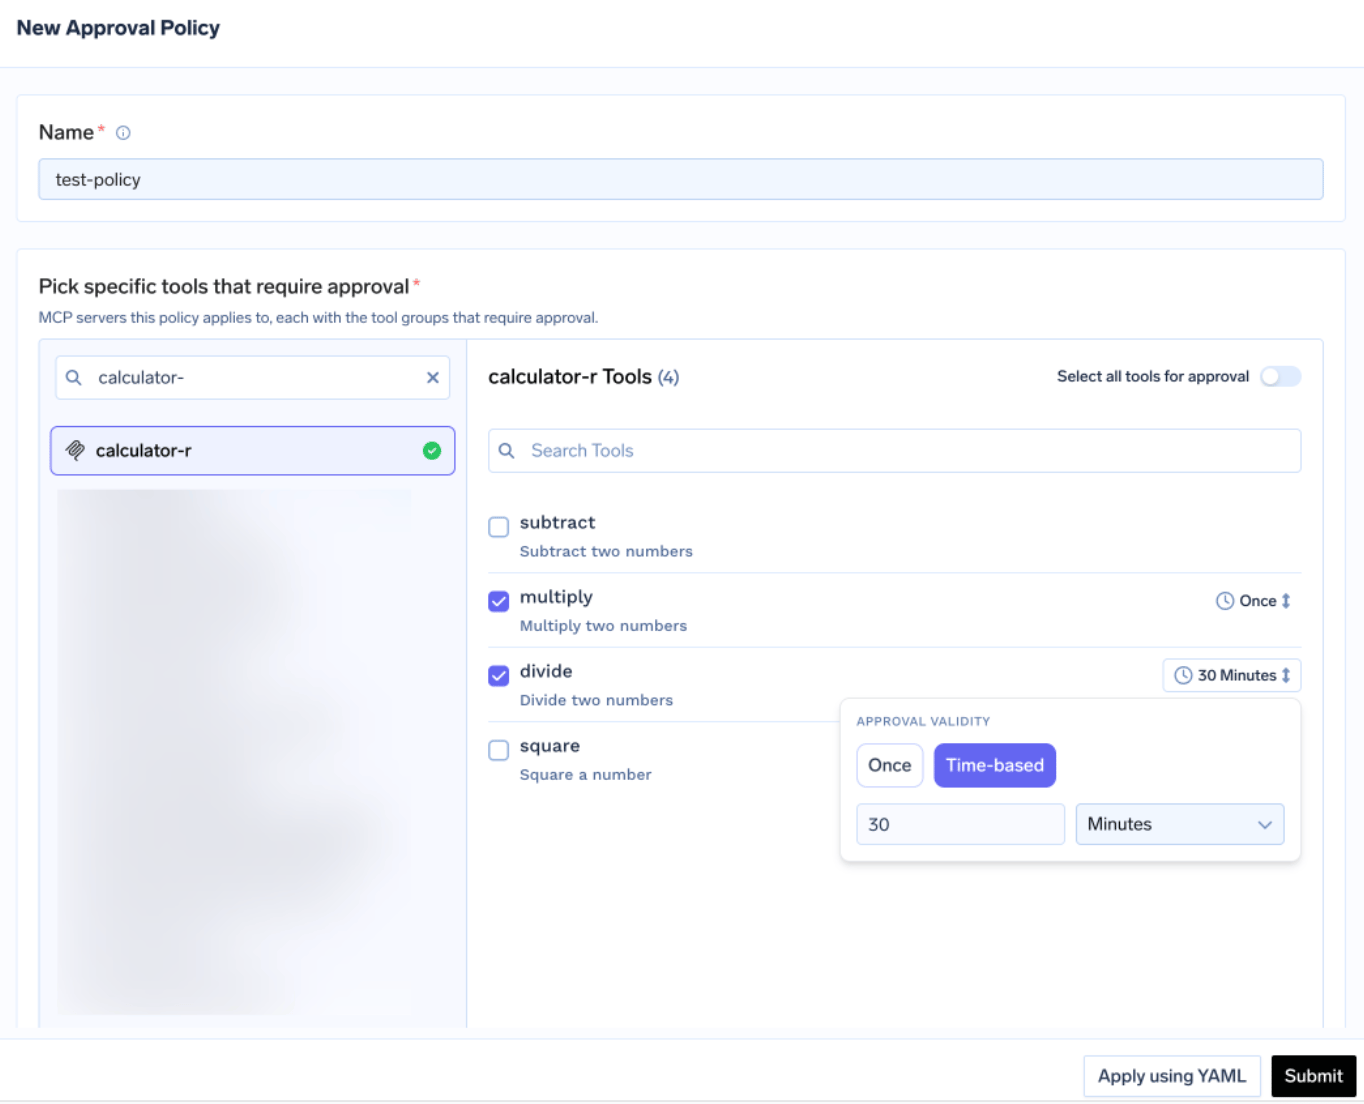
Elke policy noemt de servers die hij beveiligt en kiest een approval scope:
Dit is waar de annotaties hun waarde bewijzen. In plaats van elke Airtable schrijf-tool op te sommen, markeert u ze één keer als Destructive en beveiligt u de categorie met approval_scope: destructive. Wanneer scopes overlappen, wint de meest specifieke: named > destructive > all.
Validity is Once - een enkele uitvoering - of op basis van tijd, een duur in minuten. Bij conflicterende policies wint de meest restrictieve: Once wint van een venster van 10 minuten, wat weer wint van een venster van 30 minuten. Voor Airtable-schrijfacties is Once meestal de juiste keuze: een mens moet elke mutatie zien, niet een tijdsvenster waarin een agent een tabel kan herschrijven.
Goedkeurders ontvangen meldingen via e-mail, Slack, PagerDuty of MS Teams, en beoordelen verzoeken in de console:
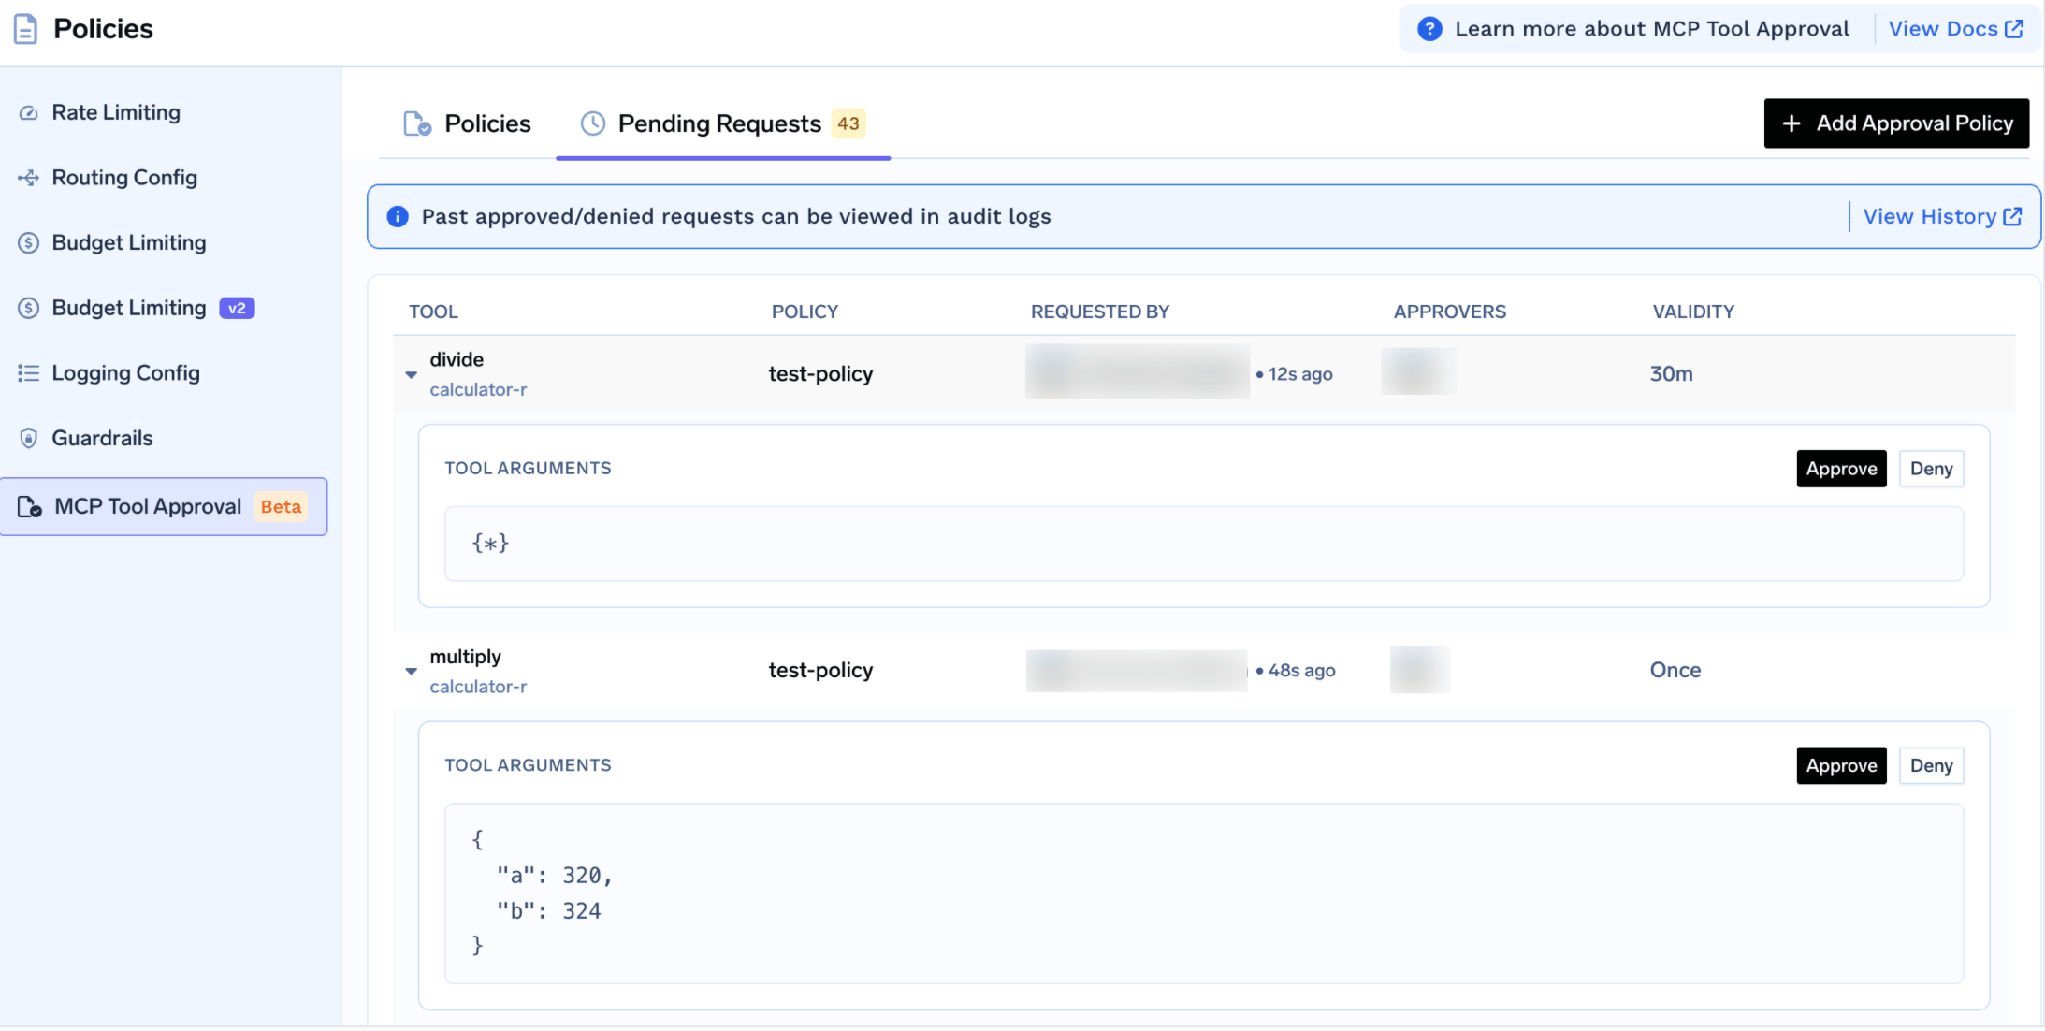
Elk verzoek toont de tool, de policy, wie het heeft aangevraagd en de daadwerkelijke argumenten - zodat een goedkeurder ziet welke base, tabel en welk veld een agent voorstelt te wijzigen. Zolang het verzoek in behandeling is, ontvangt de aanroeper een JSON-RPC-resultaat met _meta.approval_status: "pending" in plaats van een foutmelding, zodat een goed werkende agent wacht en het opnieuw probeert.
Toestemmingen worden per aanvrager afgebakend. Een weigering blokkeert niemand permanent - de volgende aanroep genereert een nieuw verzoek; om duurzaam te blokkeren, schakelt u de tool uit of verwijdert u de gebruiker. Als een policy een server noemt zonder MCP Server Approver collaborators, kunnen alleen tenant-beheerders goedkeuren.
Test tools eerst handmatig. Klik op Try naast een willekeurige tool, vul de parameters in, voer uit en lees de JSON-respons. Try is uitgeschakeld voor tools die u heeft uitgeschakeld. Dit is de plek waar u ontdekt dat de base die u verwachtte niet in de geautoriseerde set zit, of dat een schema-veldnaam verschilt van het kolomlabel dat het operationele team gebruikt.
Open het tabblad How To Use voor de tenant-specifieke Gateway URL en direct te plakken codefragmenten.
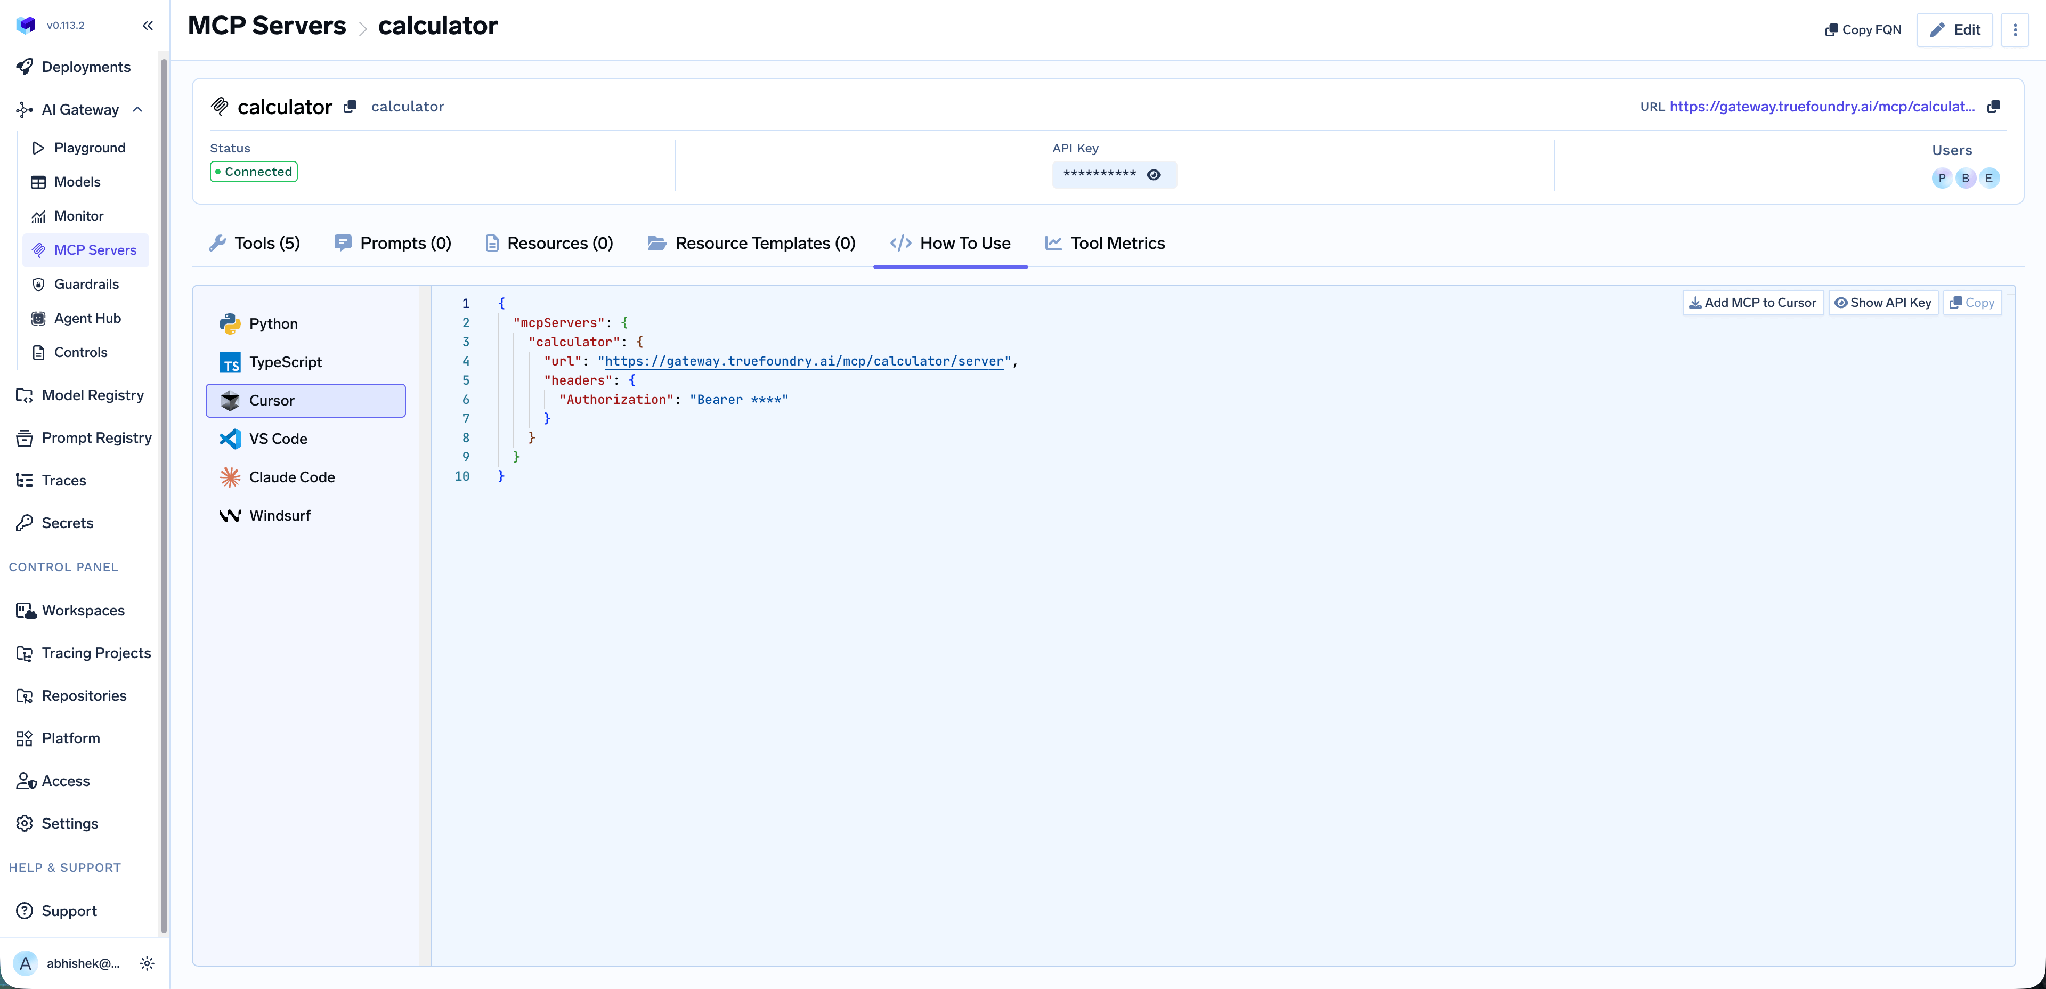
Het behandelt Claude Code, VS Code, Claude Desktop, Cursor, Windsurf, Codex en de Python en TypeScript MCP SDK's. Add MCP to Cursor schrijft de configuratie voor u; Show API Key toont het token als uw client er een nodig heeft in een header. Neem de URL over uit dit tabblad in plaats van deze zelf samen te stellen - een handmatig gebouwd eindpunt is de meest voorkomende oorzaak van een client die wel verbindt maar geen tools toont.
Metrics op tool-niveau. Het MCP Metrics dashboard geeft een overzicht van verzoeken per seconde, latency op P50/P75/P90/P99, foutpercentages per fouttype en het aantal verzoeken per tool.
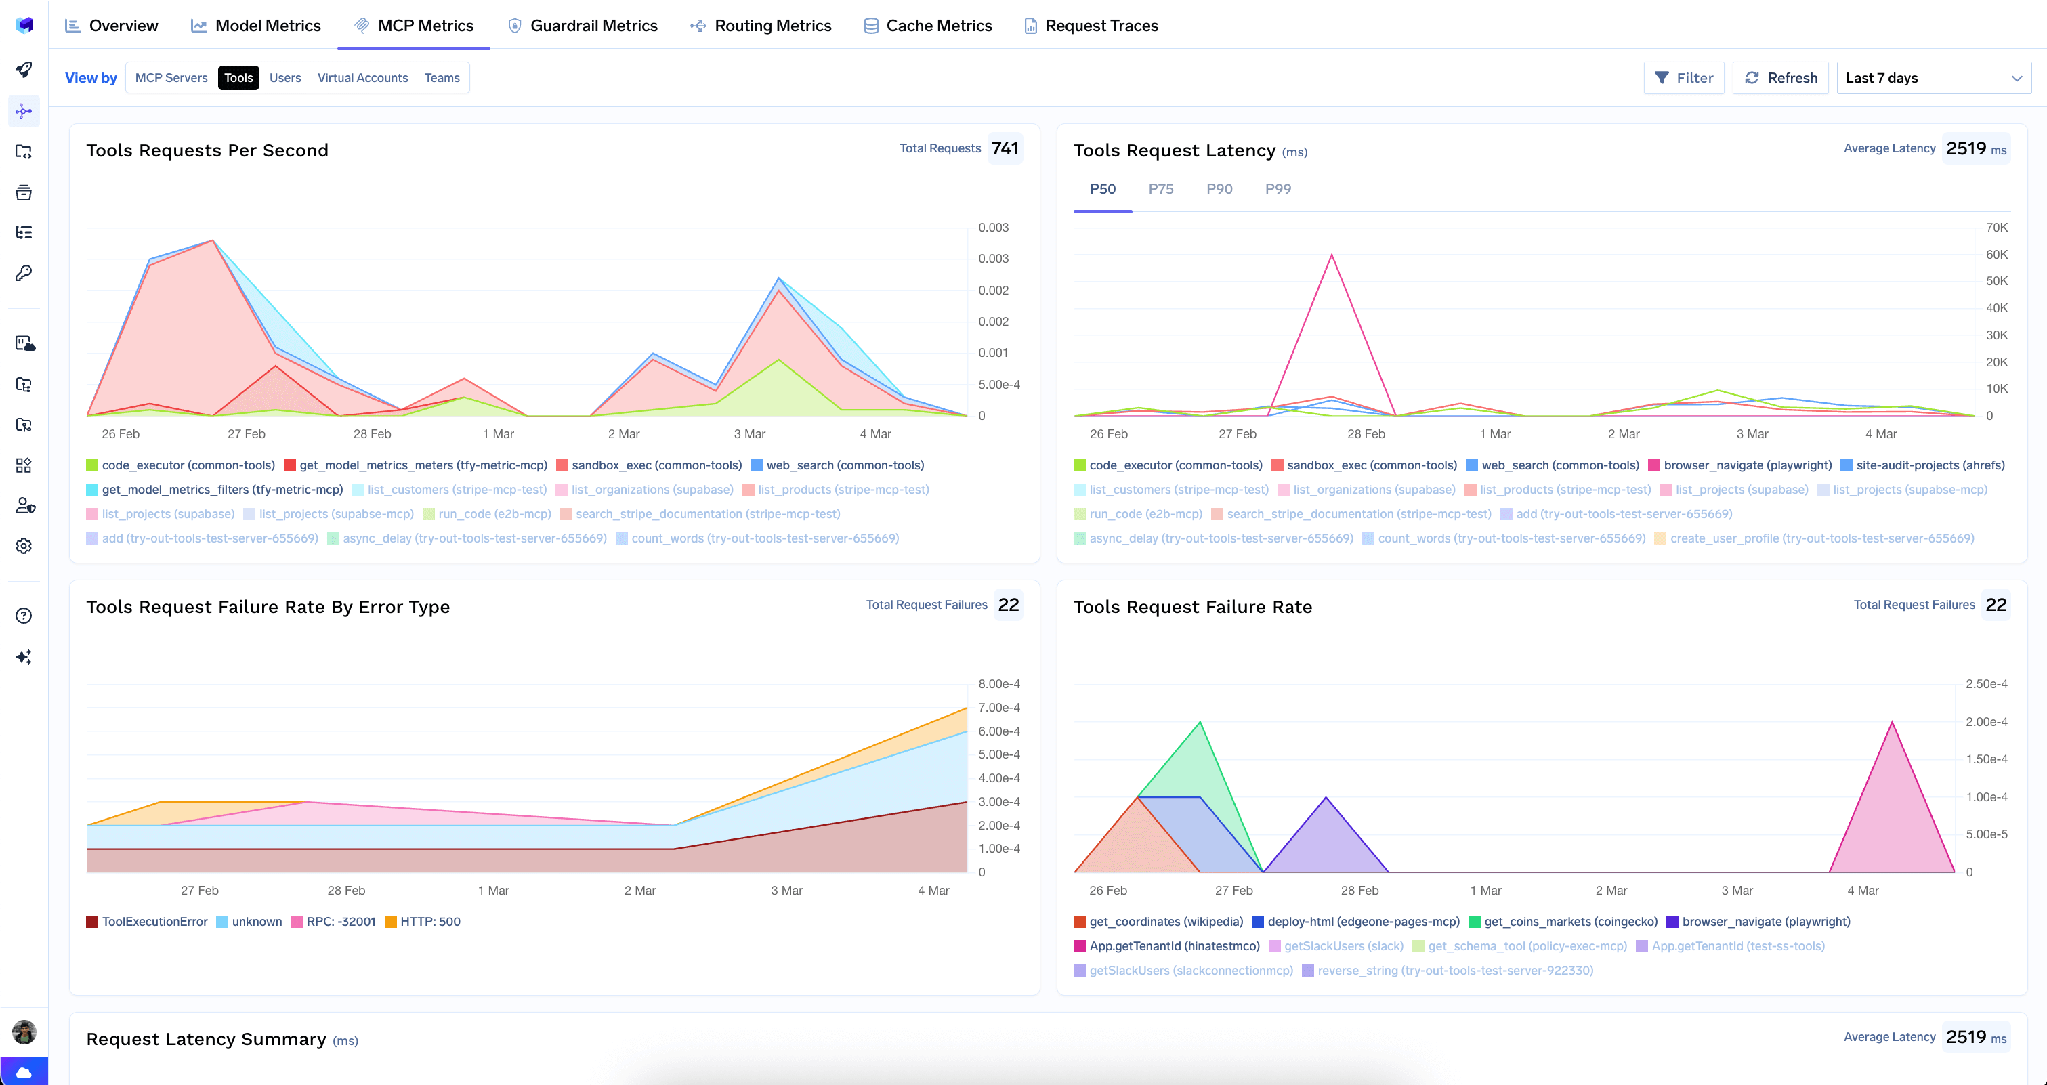
Zo merkt u op dat een agent bij elke beurt een base-schema opnieuw leest, of dat een tool die records oplijst een timeout veroorzaakt op uw grootste tabel.
Observability. Elke aanroep wordt getracet met identiteit van de aanroeper, toolnaam, invoer en latency, geëxporteerd via OpenTelemetry naar Grafana, Datadog of Prometheus. Dit is de audit trail die de revisiehistorie van Airtable u niet kan geven: niet alleen dat een veld is veranderd, maar welke agent het heeft veranderd, voor wie.
Guardrails. Pre-tool en post-tool guardrails voeren beleid uit op tool-aanroepen, waarbij gevoelige data in een recordrespons wordt opgevangen voordat deze het model bereikt - waardevol wanneer een salaris-base een workspace deelt met een project-tracker.
Lage overhead. De gateway voegt ongeveer 3-4 ms latency toe en verwerkt 350+ RPS op een enkele vCPU.
Eén register. Bundel een geselecteerde verzameling tools van meerdere servers achter één eindpunt met een Virtual MCP Server, zodat een onboarding-agent read-only Airtable-tools krijgt én de Slack-tools die hij nodig heeft.
Gebruikers kunnen hun eigen OAuth2-autorisatie intrekken vanaf de serverpagina. Tenant-beheerders kunnen alle opgeslagen credentials in één actie wissen vanuit het menu met drie puntjes naast Edit:
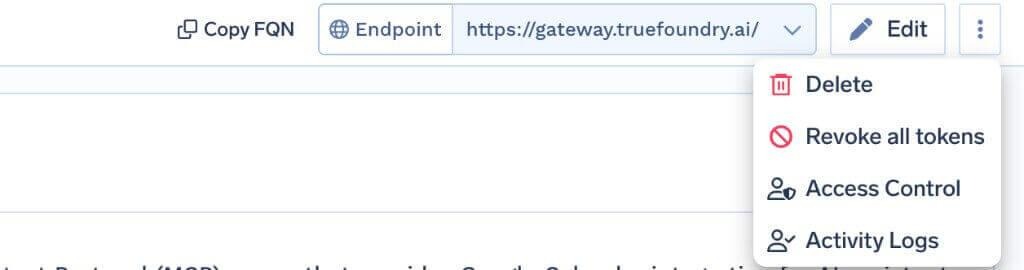
Revoke all tokens verwijdert alle auth-overrides en opgeslagen OAuth-tokens voor alle gebruikers en virtuele accounts op die server, treedt in werking bij het volgende verzoek en wordt vastgelegd in de Activity Logs. Dit is onomkeerbaar - iedereen moet de OAuth-toestemming opnieuw doorlopen. Eén beperking is belangrijk: het verwijdert tokens alleen uit de gateway, niet de toestemming bij Airtable zelf. Trek bij een daadwerkelijk incident ook de toegang van de integratie in via de instellingen van Airtable. Alleen zichtbaar voor tenant-beheerders.
De redirect URI is de zelf-geregistreerde URL. Airtable gaat via Connect any Remote MCP Server, niet de beheerde catalogus, dus de callback is https://<tfy-control-plane-base-url>/api/svc/v1/llm-gateway/mcp-servers/oauth2/callback. Het kopiëren van de beheerde auth.truefoundry.com callback is de meest voorkomende fout bij het instellen.
Scopes worden ingesteld bij het aanmaken van de integratie, niet per agent. Elke gebruiker die via uw integratie autoriseert, krijgt dezelfde scopes. Als u deze hebt geregistreerd met data.records:write, kunt u één team geen read-only toegang verlenen op de Airtable-laag - dat doet u op de gateway.
Base-selectie is een beslissing van de gebruiker, dus controleer dit. Uw afbakening is zo goed als de keuzes die twintig mensen in een browser hebben gemaakt, en geen enkele gateway-instelling maakt een te ruime selectie achteraf specifieker.
Airtable is misschien wel de meest interessante MCP server die operationele teams dit jaar verbinden: de plek waar gestructureerde bedrijfsdata al aanwezig is zonder dat er een data-engineeringproject aan vooraf hoeft te gaan. Het is ook de plek waar een ondoordachte schrijfactie echte schade aanricht.
De oplossing is niet om het te vermijden, maar om specifiek te zijn over twee begrenzingen. Houd de scopes van de OAuth-integratie zo beperkt als het werk toestaat, en autoriseer alleen de bases die de agent nodig heeft. Gebruik vervolgens de gateway voor de rest: schakel de write-tools uit waar een reporting agent nooit bij zou moeten kunnen, markeer de andere als destructief, beveilig ze achter Once-validity goedkeuring en trace elke call met de identiteit van de caller.
TrueFoundry AI Gateway levert een latentie van ~3–4 ms, verwerkt 350+ RPS op 1 vCPU, schaalt moeiteloos horizontaal en is klaar voor productie, terwijl LiteLLM last heeft van hoge latentie, moeite heeft boven een gemiddeld aantal RPS, geen ingebouwde schaling heeft en het meest geschikt is voor lichte workloads of prototypes.


De externe Model Context Protocol-server van Airtable op https://mcp.airtable.com, die Airtable beschikbaar stelt als tools die een agent kan aanroepen: records lezen en schrijven, baseschema's lezen en wijzigen, recordcommentaren lezen en schrijven, workspaces en bases weergeven, en webhooks beheren. Agents verbinden via een URL en authenticeren met OAuth2.
De documentatie van TrueFoundry beschrijft het per mogelijkheid en OAuth-scope: records lezen/schrijven, baseschema lezen/schrijven, recordopmerkingen lezen/schrijven, workspace- en base-overzicht, en webhookbeheer. De concrete lijst verschijnt op het tabblad Tools zodra u autoriseert; elke tool kan worden in- of uitgeschakeld, opnieuw omschreven, of geannoteerd.
Ja, met doelbewuste afbakening. De twee risico's zijn schrijfscopes die u niet nodig heeft en het autoriseren van meer bases dan de agent vereist. Houd scopes minimaal, schakel schrijftools uit op gatewayniveau, bewaak overgebleven mutaties met menselijke goedkeuring, en gebruik per-gebruiker-OAuth.
Yes. TrueFoundry runs in your VPC, on-prem, air-gapped, or hybrid, so prompts and responses never leave your domain even as you route across many providers.
Ja. Het omvat een MCP Gateway, een Agent Gateway, en een MCP & Agents Register met toegangscontrole op toolniveau. Agents op LangGraph, CrewAI, AutoGen, of een aangepast framework kunnen allemaal centraal worden gereguleerd.
Ja. De gateway is OpenTelemetry-compliant en sluit aan op Grafana, Datadog, Prometheus, of uw gewenste stack. Het traceert elk verzoek van prompt tot tool- en modeluitvoering, zodat u uniforme logging krijgt zonder wat u al draait te hoeven vervangen.



Het laatste nieuws, artikelen en bronnen in je inbox

















