


November 17, 2026
|
5 min read



Blazingly fast way to build, track and deploy your models!
すべてはあるアイディアから始まりました。「AIエージェントに複数ステップのリサーチタスクを担当させよう。MCP経由でいくつかのツールに接続し、適切なデータソースへのアクセス権を与えて実行させよう」と。
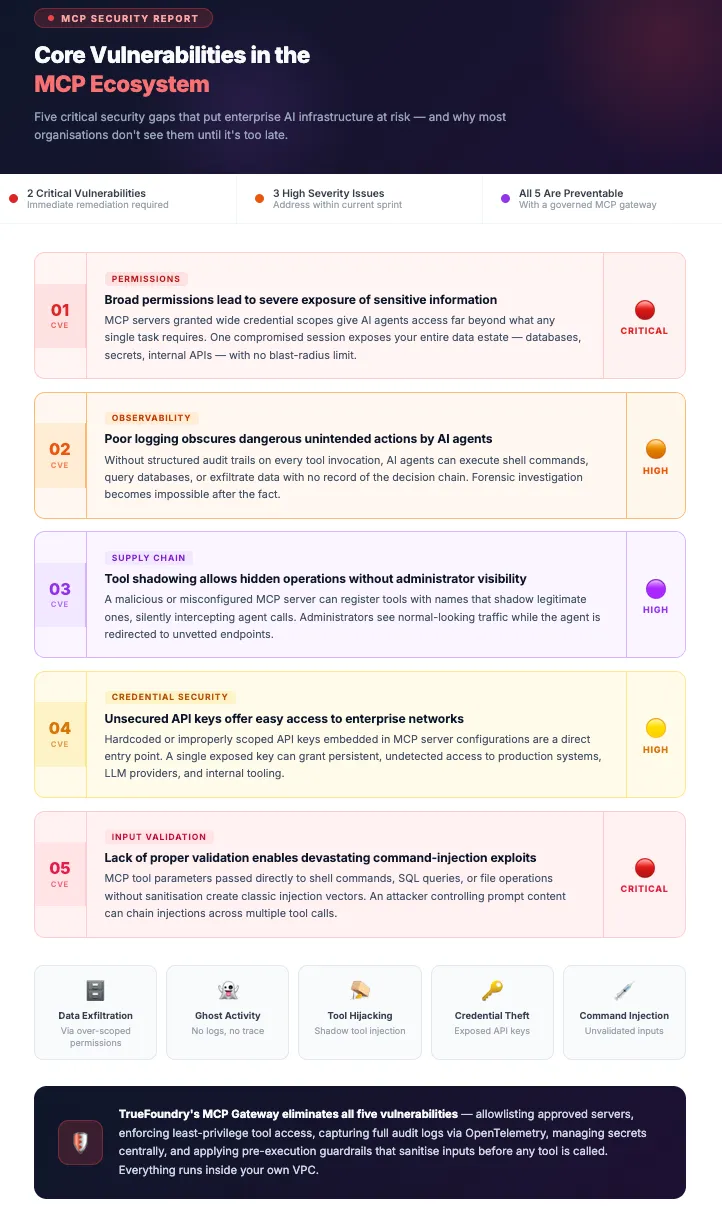
実際に起きたことは、より多くの教訓をもたらすものでした。エージェントはタスクに必要な権限以上のアクセス権を持っていました。誰も予想しなかった順序でツールを呼び出し、何にアクセスしたのか、なぜアクセスしたのかを説明するログも存在しませんでした。
デモを機能させたその同じトークンが、モデルがハルシネーションを起こしたり、読み込みを要求されたドキュメント内に埋め込まれた悪意のあるプロンプトに遭遇したりした場合、会社の共有ドライブを消去してしまう可能性すらあったのです。
これこそがMCP securityの根本的な課題です。Model Context ProtocolがLLMを外部ツールやデータベースに接続するための標準となるにつれ、これらの接続を保護するには厳格なセキュリティ対策が必要となります。
本ガイドでは、なぜ従来のAPIセキュリティがAIエージェントに対して通用しないのか、実際の攻撃ベクトルはどのようなものか、そしてこの文脈においてZero Trustが何を意味するのかを解説します。また、本来標準であるべきセキュリティコントロールに対してプレミアム料金を請求する一部のプラットフォームの実態についても詳述します。
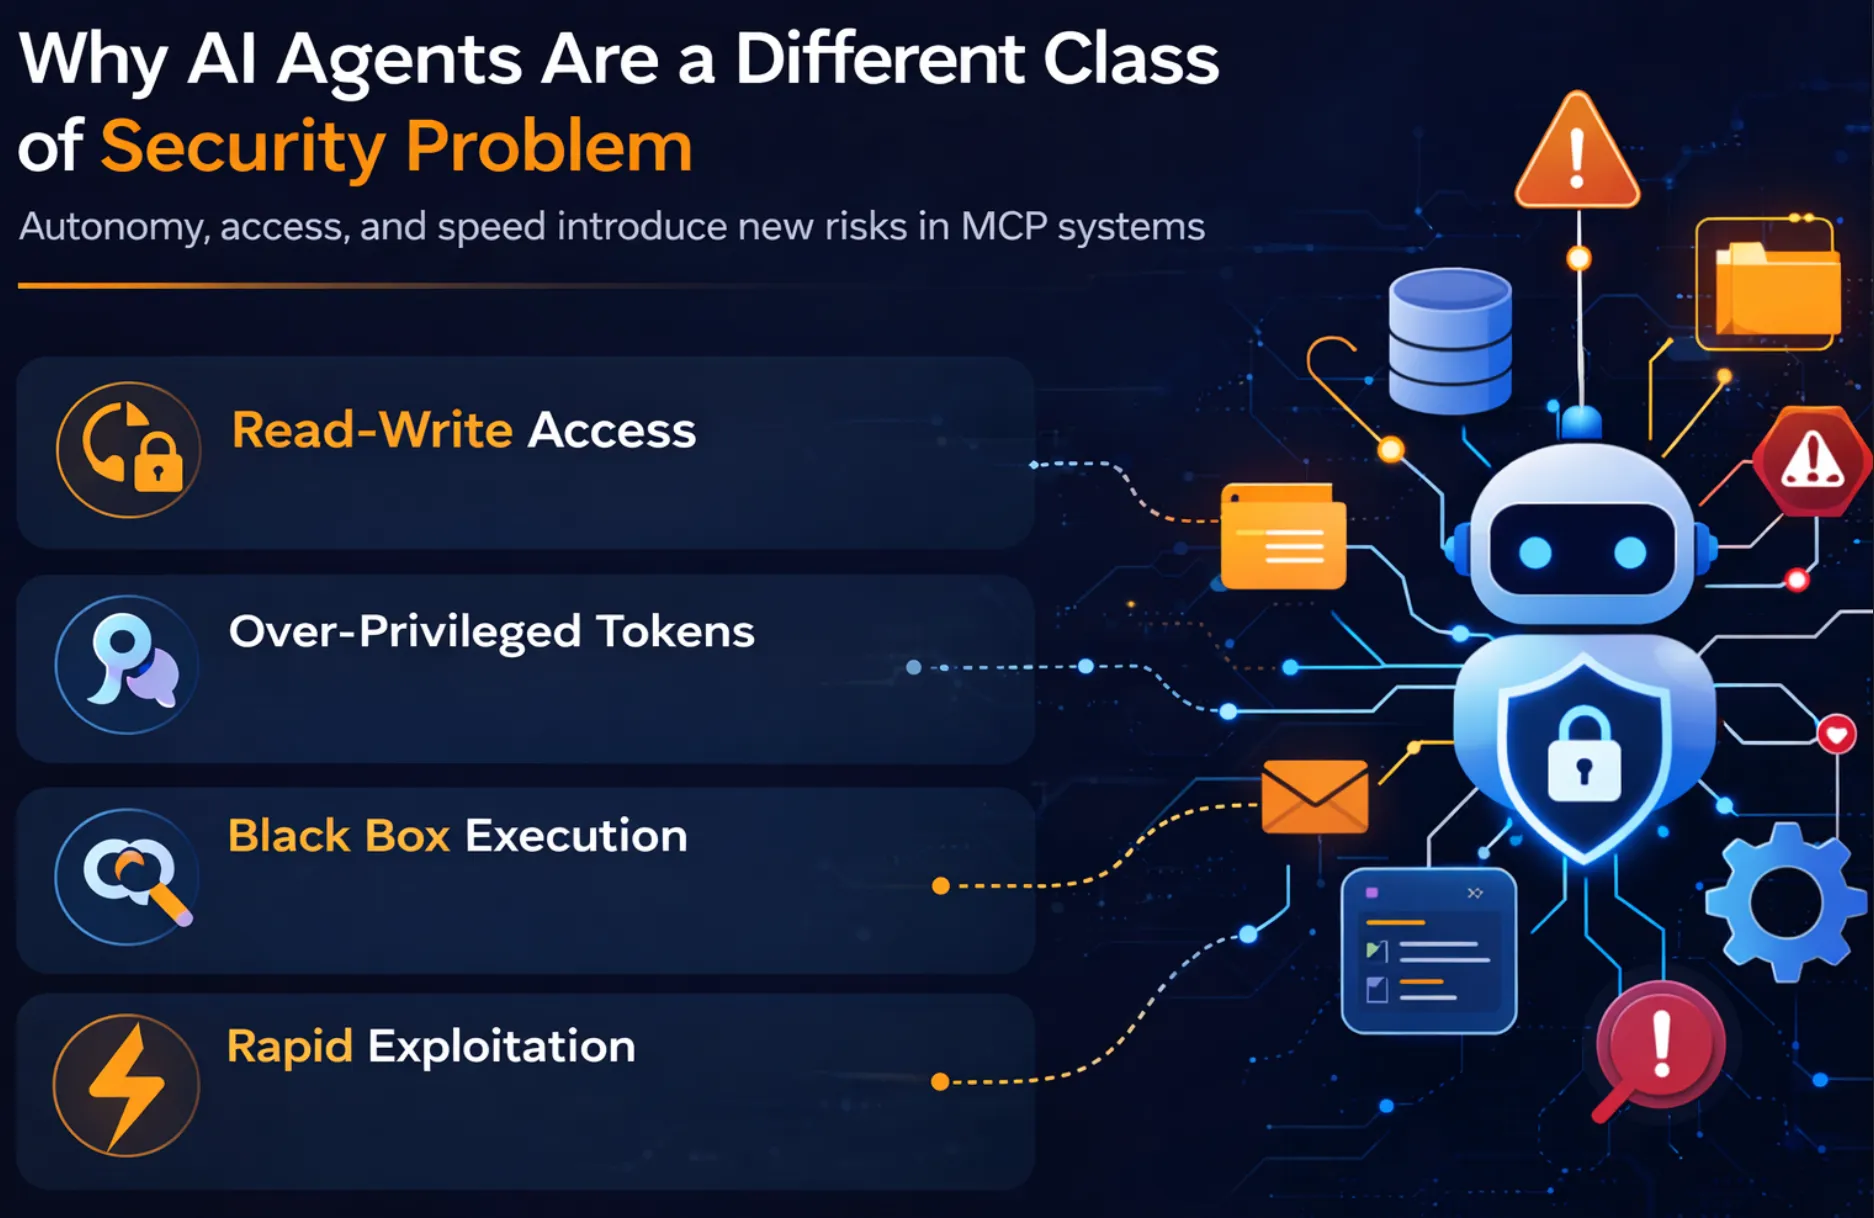
決定論的なワークフローを実行する従来のソフトウェアとは異なり、AIエージェントはどのMCPツールをどのように使用するかを動的に決定します。この自律性によって、リスクがMCP環境内をどのように伝播するかが変化し、セキュリティ姿勢に影響を与える新しいクラスの露出が生じます。
AIエージェントは、従来のソフトウェアシステムとは根本的に異なる新しいタイプのリスクをもたらします。自律性、アクセス権、そしてスピードという独自の組み合わせが、特にMCPベースのシステムにおいてユニークなセキュリティリスクを生み出します。
Model Context Protocolは強力なツールオーケストレーションを可能にしますが、プロンプト、ツールメタデータ、エージェントの実行フロー全体にわたって新たな攻撃対象領域(アタックサーフェス)も作り出します。従来のAPIとは異なり、エージェントは指示やメタデータを動的に解釈するため、巧妙な操作がはるかに危険なものとなります。
以下のセクションでは、MCP対応システムによってもたらされる主な攻撃ベクトルについて説明します。
プロンプトインジェクション自体は新しいものではありませんが、MCPによってそれがより広いスケールに拡大します。エージェントがライブツールに接続しているため、外部コンテンツ内にある悪意のあるプロンプトであっても、実際の操作をトリガーする可能性があります。攻撃者は、エージェントが処理するドキュメント、Webページ、またはAPIレスポンス内に悪意のある指示を含めます。
エージェントはその指示を正当なものとして処理し、悪意のある情報源からのものであることを知らずにそれに基づいて動作します。この間接的なプロンプトインジェクションは、MCPの実装にとって深刻な脅威です。
チームがエージェントによるデータの利用の保護に集中する一方で、ツール自体の保護に集中するチームはほとんどありません。ツールの毒入れは、エージェントが最も信頼しているレベルで発生します。攻撃者はツールの説明、パラメータスキーマ、またはツールマニフェストを操作し、エージェントに正当な呼び出しに見せかけた悪意のある関数呼び出しを行わせます。
エージェントはツールのメタデータを信頼しており、そこで悪用が発生するため、企業に重大なセキュリティリスクをもたらします。
リスクは単一の悪意のあるツール呼び出しだけでなく、それらのチェーニング(連鎖)にも存在します。エージェントは与えられたタスクを実行するために複数のツールをチェーニングしますが、権限が開かれたままの場合にデータ漏洩が発生します。
社内の顧客データへの直接アクセス権と外部Web検索機能を持つエージェントが悪用され、社内データを要約して検索クエリを通じて外部に送信してしまう可能性があります。
特別な「データを外部に送信する」コマンドは必要ありません。エージェントは正当なツールの組み合わせを通じて悪用され、機密システムをリスクに晒します。
オーケストレーションされたマルチエージェントシステムにより、信頼境界は拡大しました。エージェント間でコンテキストが渡されるため、エージェント間のすべての相互作用がインジェクション攻撃の潜在的なポイントとなります。
エージェント間で情報を渡すシステムでは、侵害されたアップストリームのMCPクライアントが共有ステートに偽のコンテキストを渡します。
ダウンストリームのエージェントは侵害されたコンテキストを信頼できるものとして扱い、元のユーザーとのやり取りなしに伝播を継続し、ビジネス運用を破壊します。
資格情報の衛生管理(クレデンシャルハイジーン)は既知の問題ですが、MCPシステムは新たな圧迫ポイントをもたらします。エージェントのプロトタイピングのスピードがセキュリティプラクティスを上回り、設定ファイル内の静的トークンが犠牲になります。
MCPシステムには、バージョン管理システムや環境に伝播するハードコードされたクラウド資格情報が設定ファイルに含まれていることがよくあります。
ローテーションやスコープが設定されていない静的トークンは、MCPアーキテクチャで最も頻繁に文書化されている失敗例の1つです。
従来のAPIセキュリティモデルは、境界防御と信頼された内部アクターに大きく依存しています。MCP対応のエージェントは異なる動作をし、ツールを動的に呼び出し、システム全体でアクションを連鎖させます。この変化には、アイデンティティ、アクセス、実行が継続的に検証されるZero Trustセキュリティモデルが必要です。
MCPの採用が進むにつれ、ツールやデータへのエージェントアクセスを保護することに特化した新しいカテゴリのツールが登場しました。しかし、多くのベンダーは基礎的なセキュリティ機能をプレミアム機能としてパッケージ化しており、本番環境のAIシステムをデプロイするチームにとって運用的およびコスト的な障壁を生み出しています。
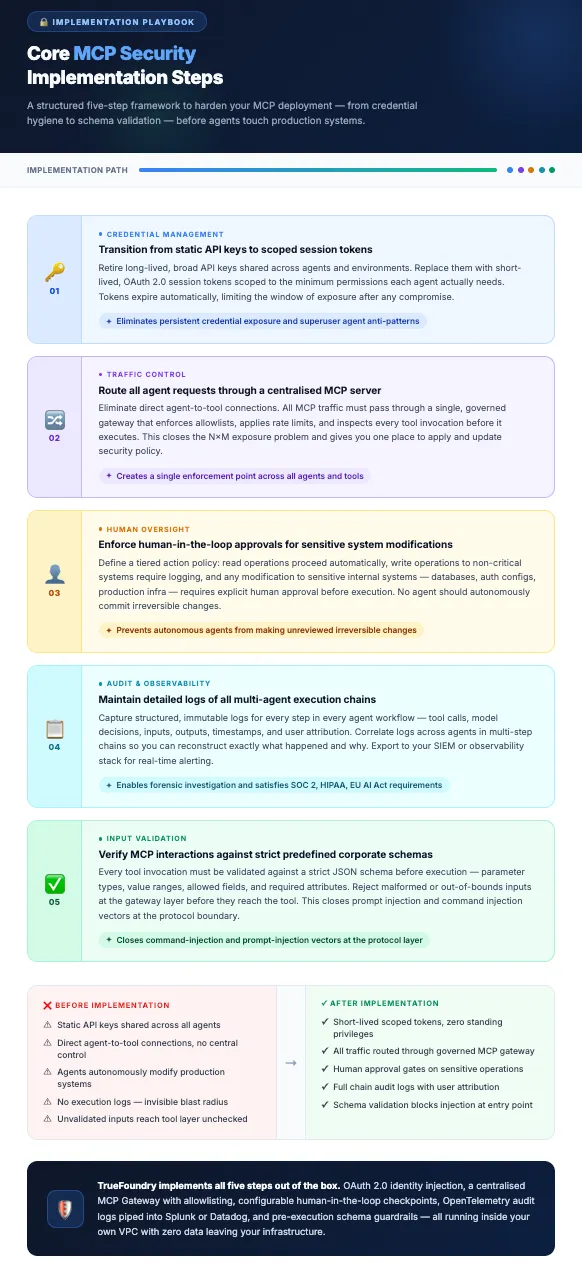
TrueFoundryは、セキュリティチームが本番AIシステムを安全に構築、デプロイ、運用できるように設計されたエンタープライズAIプラットフォームです。組織がMCPベースのエージェントを採用する中、TrueFoundryはインタラクション全体にわたってガバナンス、アイデンティティ、アクセス制御を実施するために必要なインフラストラクチャを提供します。
プラットフォームは実行層にZero Trust MCP securityを組み込んでいるため、チームは別個のセキュリティゲートウェイやエンタープライズアタッチメントを追加することなくエージェントをデプロイできます。
MCP採用のスピードは、ほとんどのチームがプレッシャーの下で運用しており、プレッシャーの下ではショートカット(近道)を選びがちです。デモが動き、エージェントが機能し、ガバナンスは後から追加される機能となりますが、それが無償で提供されることはめったにありません。
問題は構造的なものです。エージェントが社内システムと外部APIの間で自動的に呼び出しを行える場合、そのような現実のために設計されていないゲートウェイに対しては、プロンプトレベルのガバナンスをどれだけ行っても軽減することはできません。単にリクエストを保護するだけでなく、人間に結果が提示される前に数十のアクションを実行できる意思決定プロセス自体を保護しているのです。
MCPの採用を後悔することになるチームは、進みが早すぎたチームではありません。既存のセキュリティスタックが大幅な変更なしに適応および調整されると信じているチームです。従来のAPI Gatewayはツールスキーマを理解しません。認証モデルは従来の自律型エージェントが関与する代理実行シナリオ向けに設計されていませんでした。そして、基本的なロールベースのアクセス制御がプレミアム機能であるようなエンタープライズ向けのペイウォールは、セキュリティモデルではなく、単なる収益モデルです。
MCPのためのZero Trustはチェックボックスではありません。それはコミットメントです。すべての単一のツール呼び出しが検証され、すべての単一のエージェントのアクションが記録され、すべての単一の権限がワークフローを開始したユーザーに基づいています。これを正しく行うチームと、侵入が発生した後にそうするチームとの違いは、ガバナンスが初日からゲートウェイのコア部分であったかどうかだけです。TrueFoundryはこれをオプション機能ではなく、デフォルトとして提供します。
MCP securityとは、AIエージェントがModel Context Protocolを使用してツールにアクセスする方法を管理するメカニズムを指します。MCPによって動的なツールアクセスが可能になるため、セキュリティは基本的なAPI保護を超えて拡張される必要があります。これには、アイデンティティの伝播、スキーマ検証、監査ログが含まれます。TrueFoundryは、アイデンティティ、セキュリティ制御、実行ログを管理する中央ゲートウェイを通じてこれを提供します。
エージェントがAPIと動的に相互作用するため、MCPセキュリティにはリスクが伴います。セキュリティリスクには、プロンプトインジェクション攻撃、ツールスキーマ操作、過剰な権限を持つサービストークンなどが含まれます。マルチエージェントパイプラインは、侵害されたコンテキストを機密システム全体に伝播する可能性があります。これらの脅威を軽減するには、ツール呼び出しを検証し、アイデンティティベースの権限を強制する必要があります。TrueFoundryは、これらの相互作用を管理するためのセキュアなゲートウェイを提供します。
MCPは、AIモデルがツールと相互作用する方法を標準化する中立的なプロトコルです。安全かどうかは、適用されるセキュリティ対策に依存します。エージェントは昇格された権限を取得し、プライベートデータベースにアクセスする可能性があります。ただし、TrueFoundryが提供するゲートウェイなどの堅牢なセキュリティインフラストラクチャを提供することにより、企業リソースの露出を避けながらプロトコルを安全に実装できます。
Zero Trustは、いかなるエンティティも信頼できないと仮定します。MCPを使用するAIエージェントの場合、悪意のあるサーバーを停止させるために、実行前にすべてのツール呼び出しを認証および検証する必要があることを意味します。エージェントは、開始したユーザーと同じ権限で実行する必要があります。TrueFoundryは、アイデンティティの伝播を要求し、すべてのツール呼び出しをモニタリングすることでZero Trustを適用します。
Confused Deputy Attackは、高い権限を持つAIエージェントがだまされて悪意のあるアクターに代わってアクションを実行し、データ漏洩につながる可能性のある攻撃です。AIエージェントは有効な権限を保持しているため、システムが攻撃を検知できない場合があります。これを防ぐには、エージェントの権限範囲を限定し、ツール呼び出しの出力を検証する必要があります。
従来のAPIゲートウェイは、エンドポイントが既知である決定論的な呼び出しを処理します。MCPベースのエージェントは異なる動作をし、ツールを発見してパラメータを動的に作成します。悪意のあるコードをブロックするには、ネットワークレベルだけでなくツールスキーマレベルでセキュリティを適用する必要があります。TrueFoundryは、MCPに関連する新しいセキュリティニーズを満たすために従来のゲートウェイを拡張します。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.



























