



November 16, 2026
|
5 min read



Blazingly fast way to build, track and deploy your models!
セキュリティチームに、現在組織全体でいくつのMCPサーバーが動作しているか尋ねてみてください。もし彼らが自信を持って答えられるなら、あなたの組織はほとんどの企業より先を進んでいます。答えることができないなら、すでに本番環境でガバナンスの問題が発生しています。
MCPの導入は急速に進みました。チームは、IT部門のレビューや認証情報ポリシーのないまま、さらにはセキュリティチームがそれらのサーバーが何にアクセスできるかを把握する手段もない状態で、MCPサーバーを介してエージェントをGitHub、Slack、内部データベース、サードパーティAPIに接続することがよくありました。このプロトコルが有用である理由は、まさにツールの接続を容易にするからです。そしてその容易さこそが、ガバナンスのないMCPデプロイメントをリアルなセキュリティ上のリスクにしている原因でもあります。
MCPサーバーは受動的なAPIではありません。AIエージェントに対して機密システムへの直接的かつプログラム的なアクセスを許可します。それらのエージェントは、レビュー済みのコードパスではなく、自律的な推論に基づいて動作します。Medtronicのエンプラセキュリティリーダーが次のように語っています。「MCPは多くの機会を開く一方で、非常に迅速に甚大な損害を与える可能性も秘めています。」Gartnerは、マルチモーダルアプリケーションを構築するソフトウェアエンジニアリングチームの70%が2028年までにAI Gatewayを使用すると予測しており、これは2025年の25%から大幅な増加となります。今ガバナンスを構築しているチームこそが、将来安全にスケールできるチームです。
本ガイドでは、エンタープライズMCPガバナンスに必要な要件、標準的なセキュリティツールが不十分な理由、コンプライアンスチームが信頼できる「4つの柱」からなるフレームワークの構築方法、そしてTrueFoundryが自社クラウド内でそれらをどのように実装するかについて解説します。
エンタープライズMCPガバナンスとは、組織内にどのようなMCPサーバーが存在し、誰がそれらにアクセスでき、何を行うことが許可されており、使用された際に何が記録されるかを管理するための包括的な運用フレームワークです。これは単なるポリシー文書ではありません。強制力を持つインフラストラクチャです。
ほとんどのチームはそのスコープを過小評価しています。ガバナンスは、環境内のすべてのMCPサーバーを網羅します。ITのレビューなしに開発者が接続したサードパーティツール、プロダクトチームが構築・デプロイした内部ツール、Cursor、Claude Codeなどのツール内のIDE構成に組み込まれたMCPサーバーなどが含まれます。MCPサーバーが本番システムに到達できるのであれば、それはガバナンスのスコープ内です。
また、MCPガバナンスは標準的なAPIガバナンスとは異なり、その構築方法において重要な違いがあります。REST API呼び出しは、開発者が記述およびレビューした決定論的なコードパスを実行します。一方、MCPツールの呼び出しは、AIエージェントが実行時に推論に基づいて行う自律的な判断です。脅威モデル、監査要件、説明責任を維持するために必要な制御はすべて異なります。MCPを従来のAPI連携と同じように扱うことは、規制当局に説明できない監査上の不備を組織にもたらす原因となります。
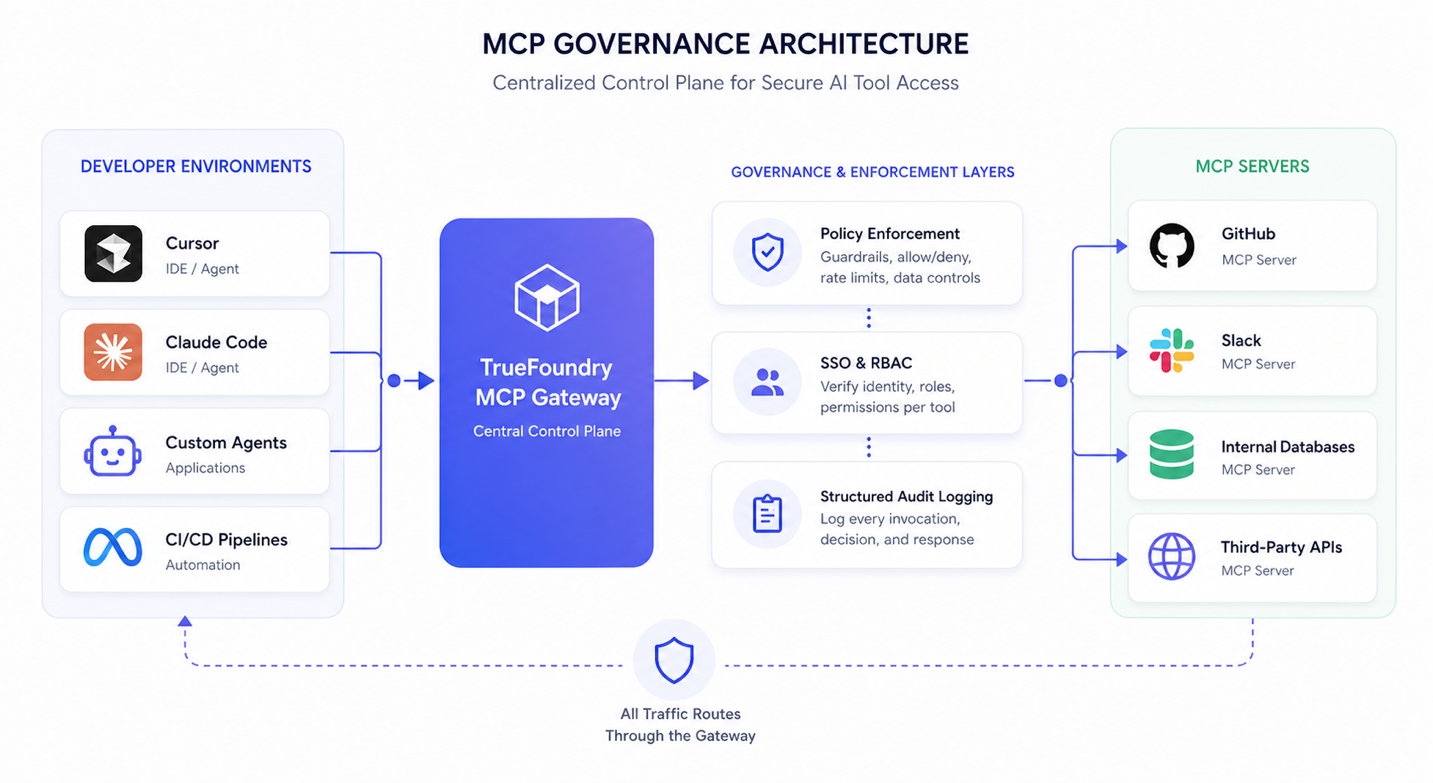
MCPサーバーは、AIエージェントの推論ループ内で動作します。従来のAPI呼び出しは、アプリケーションコードによって決定論的にトリガーされます。対照的に、MCPツールの呼び出しは、エージェントが実行時にツールが特定のタスクに適していると判断したときにトリガーされます。その決定は明示的に定義された制御フローではなくモデルの推論に影響されるため、ツールがどのように、なぜ呼び出されたかについて、開発者が通常持つ可視性が低下します。このモデルでは、推論が実質的に制御パスの一部となりますが、標準的なアプリケーションセキュリティツールを通じて直接観察することはできません。
セキュリティ研究者は、本番環境でこれを記録しています。MCPツールの説明を介して配信されるプロンプトインジェクション攻撃は、1行のコードも変更することなくエージェントの動作をリダイレクトします。設定が不適切なMCPサーバーを介した認証情報の露出は、境界制御では監視できないアクセスパスを作成します。これらは研究論文の中の理論的な攻撃シナリオではありません。実際のエンタープライズデプロイメントで確認されているインシデントです。
開発者がITのレビューなしにMCPサーバーをデプロイまたは接続すると、新しいシステム統合に通常適用されるすべての制御(ベンダーのセキュリティ評価、データアクセスの分類、プロビジョニングワークフローなど)がスキップされます。そのサーバーは、他のあらゆるエンタープライズシステムが持つドキュメント、監視、制限が一切ない状態で本番環境に入ることになります。
中央レジストリがなければ、基本的なセキュリティ上の質問に対して信頼できる答えが得られません。稼働しているMCPサーバーはどれか?どのような認証情報を保持しているか?どのデータベースにクエリを実行できるか?呼び出し可能な外部サービスはどれか?このような不可視性により、これらのサーバーは脆弱性評価、ベンダーリスクレビュー、ペネトレーションテストのスコープから完全に外れてしまいます。
内部CRMやコードリポジトリへの読み取りアクセス権を持つ未承認のMCPサーバーが1つ存在するだけで、境界制御では捉えられない監査不能なデータパスとなります。トラフィックはネットワーク内部から、そこに存在するはずの開発者マシンから発生するからです。
エージェントがMCPサーバーに接続して tools/list を呼び出すと、サーバーはツール名、説明、およびパラメータスキーマで応答します。エージェントはそのメタデータを使用して、呼び出すツールと呼び出し方法を決定します。そのメタデータを操作すると、コードの脆弱性を悪用することなくエージェントの動作をリダイレクトできます。
ツール記述のポイズニング(Tool Description Poisoning)は、ツールのメタデータ内に悪意のある指示を埋め込み、エージェントに意図しないアクションを行わせます。これには、データの漏洩、意図したスコープ外のツールの呼び出し、割り当てられたタスクを実行しているように見せかけながらセーフティチェックを回避することなどが含まれます。この悪意のあるコンテンツは、MCPサーバーからのHTTPレスポンスボディ内、具体的には tools/list のペイロード内を移動します。標準的なWebアプリケーションファイアウォール(WAF)やAPIセキュリティツールはHTTPレスポンスボディに対する可視性を持っていますが、悪意のあるコンテンツが知られた攻撃シグネチャや不正な形式のヘッダーのような構文異常ではなく、意味的に埋め込まれた自然言語であるため、この攻撃を検出できません。攻撃は推論層で成功し、そこでエージェントはツールの説明を正規の指示として解釈し、それに基づいて行動します。
TrueFoundryのMCP Pre Toolガードレールは、モデルベースの Prompt Injection 検出を使用して、実行前にツールパラメータと呼び出し引数を検査します。ツール呼び出しの引数にリダイレクトされた指示が含まれている場合、ツールが実行される前に実行がブロックされ、検出結果がリクエストトレースに記録されます。
共有APIキーまたはサービスアカウントトークンを使用するMCPサーバーは、コンプライアンスフレームワークが要求する帰属可能な監査記録を作成できません。10個のエージェントが1組の認証情報を共有している場合、特定のツール呼び出しを特定のユーザー、エージェントインスタンス、またはチームに紐付ける方法はありません。規制された環境では、そのギャップは単なる不便さにとどまらず、直接的なコンプライアンス違反となります。
HIPAAでは、保護対象保健情報(PHI)へのすべてのアクセスについて、特定可能なユーザーまたはサービスに帰属する監査トレールを要求しています。SOC2 CC6は、実施の証拠を伴うアクセス制御を要求しています。GDPRの説明責任の原則は、データ処理が認可され記録されていることを組織が証明することを求めています。共有認証情報によるMCPデプロイメントは、これらのいずれも満たすことができません。TrueFoundryは共有認証情報を、個々のユーザーに紐付けられた Personal Access Token とアプリケーションレベルのアクセスのための Virtual Account Token に置き換えるため、すべてのツール呼び出しに検証可能なアイデンティティが付与されます。
完全なエンタープライズMCPガバナンスフレームワークには、相互に作用する4つの機能が必要です。集中型カタログ、アイデンティティベースのアクセス制御、構造化された監査ログ、およびリアルタイムのポリシー強制です。各機能は他の機能に依存しています。どのようなサーバーが存在するかを知る前にアクセスポリシーを強制することはできません。アイデンティティの属性付与なしに監査トレールを構築することはできません。そして、リアルタイムの強制を伴わない事後監査ログはセキュリティ制御ではなくフォレンジック記録に過ぎません。
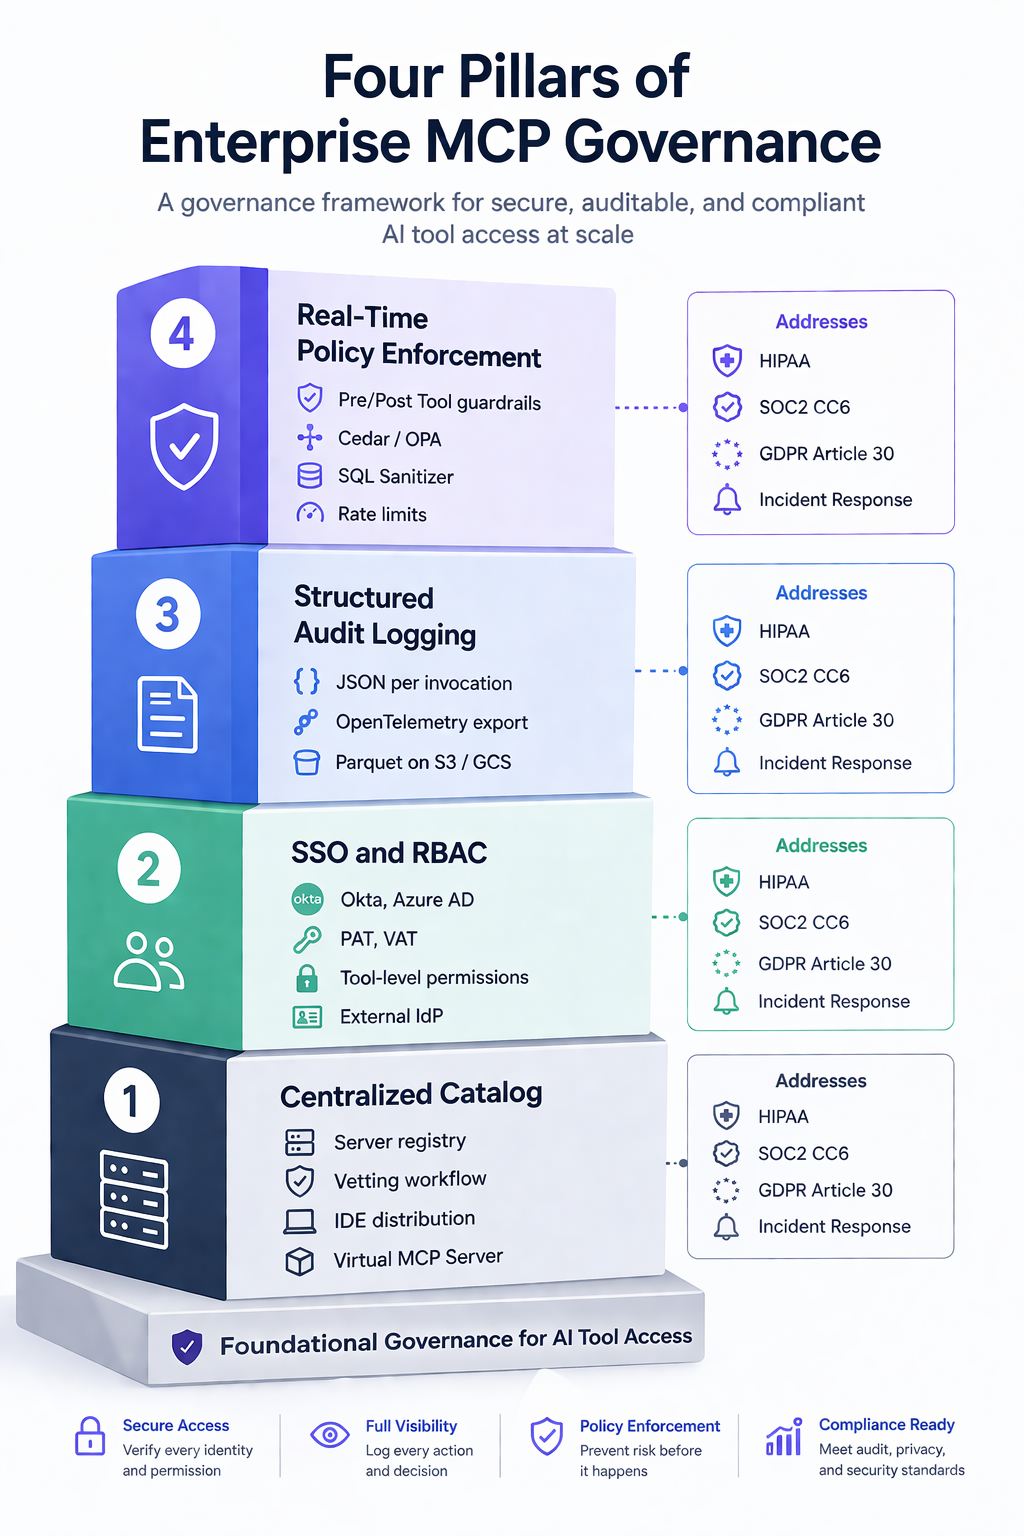
4つの柱:コア機能、TrueFoundryでの実装、およびコンプライアンスの対応範囲
カタログは、組織内で承認されたすべてのMCPサーバーの信頼できる単一のレジストリです。各エントリには、セキュリティチームがリスクを評価するために必要な情報(サーバー名、所有者チーム、データアクセススコープ、認証方法、承認ステータス、接続パラメータ、承認されたユーザーグループやレート制限などの使用制限)が含まれます。
新しいサーバーは審査ワークフローを経て登録されます。ツールの説明のレビューにより、サーバーが開発者環境に届く前にポイズニングリスクをスクリーニングします。データアクセス評価により、サーバーが何に到達できるかを特定します。明示的な承認サインオフにより配信が制限されます。これらはいずれもMCPサーバー自体の変更を必要としません。カタログ層で発生するため、個々のサーバー実装は変更されません。
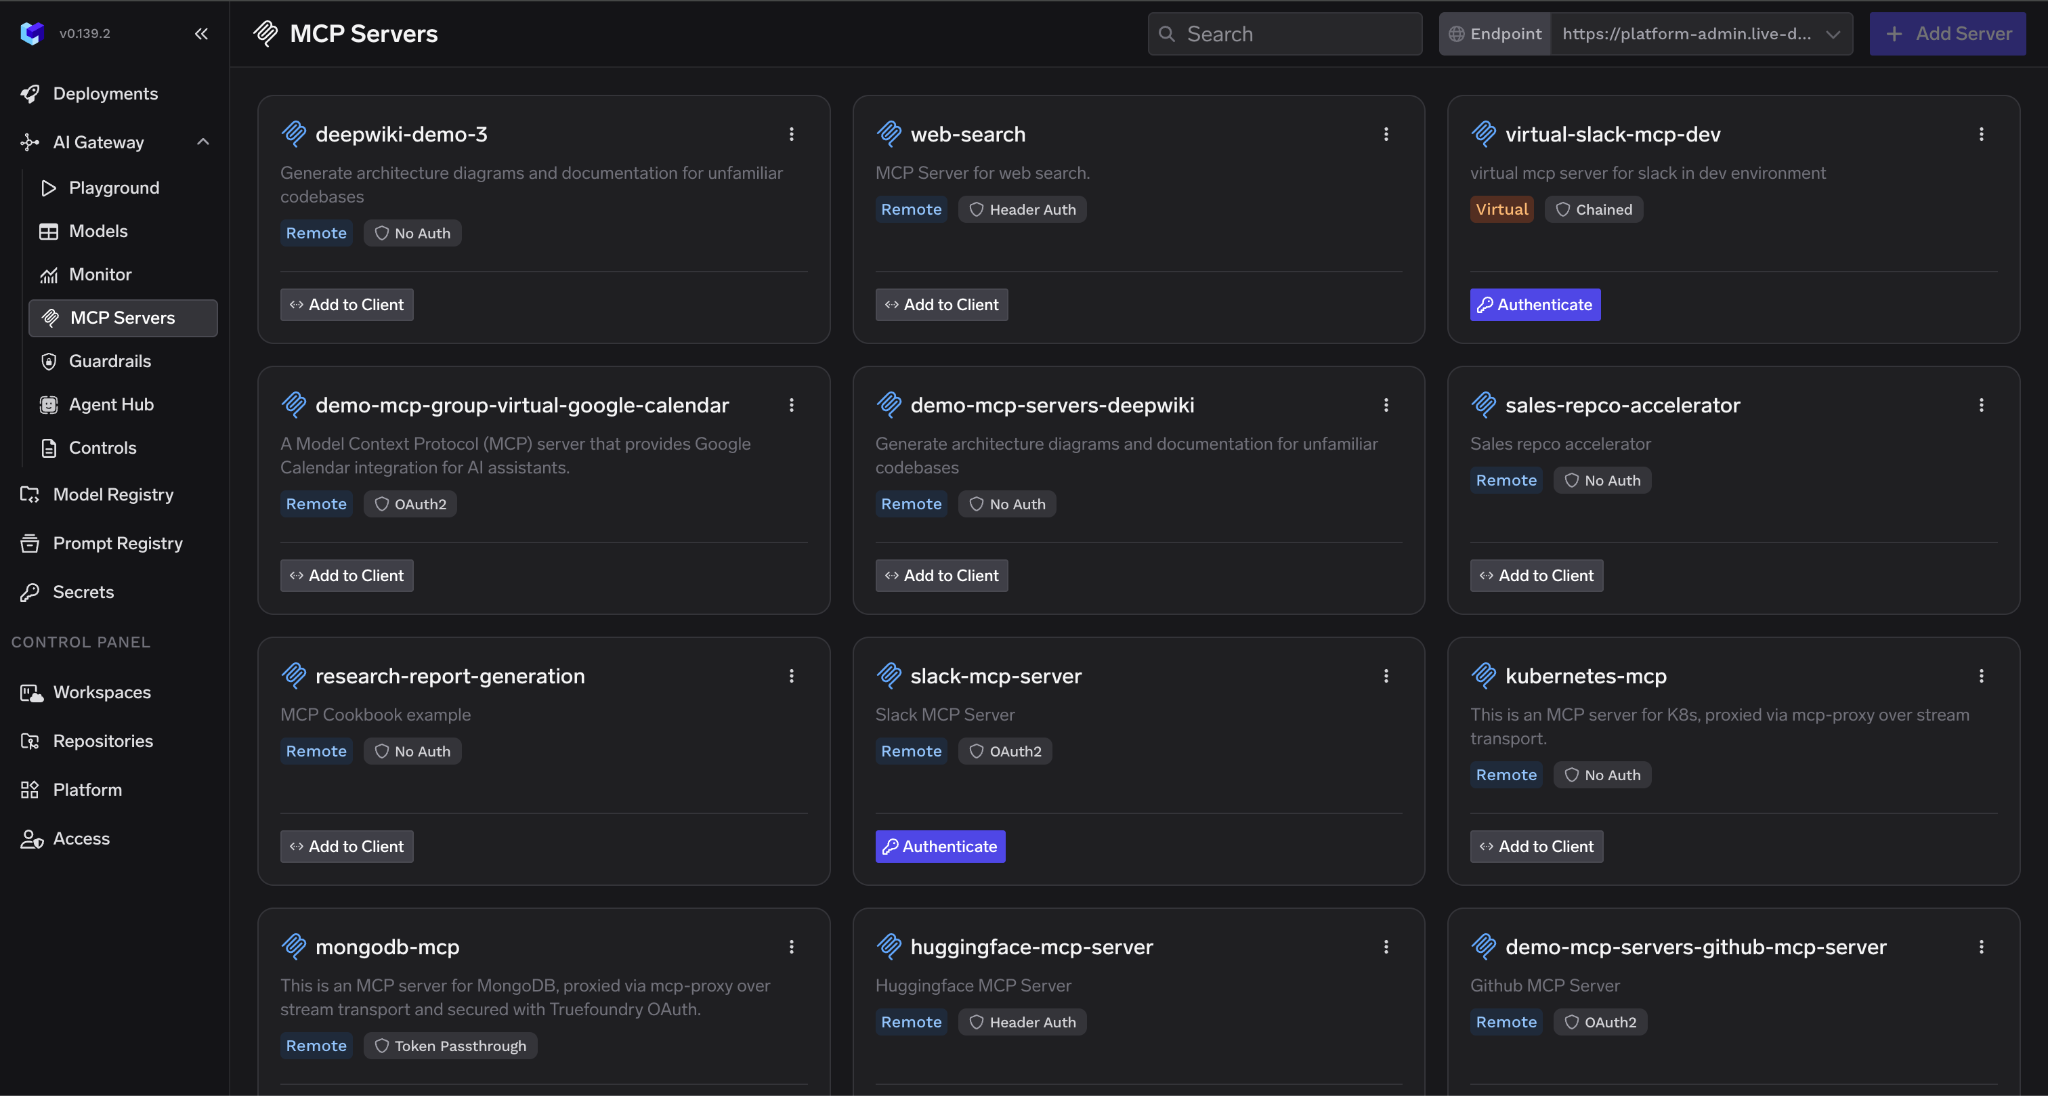
カタログは配信も処理します。開発者は手動でサーバーを設定するのではなく、事前に承認されたサーバー構成をIDE連携機能に直接引き込みます。カタログで承認されたサーバーのみが開発者のマシンに届きます。TrueFoundryの Virtual MCP Server 機能はこれを拡張します。プラットフォームチームは、複数の登録済みサーバーから厳選されたツールのサブセットで構成し、新しいインフラストラクチャをデプロイすることなく、特定のチームやユースケースが必要とするものだけを公開します。
MCPアクセスは、組織内の他のすべてを管理するのと同じアイデンティティプロバイダーを経由する必要があります。TrueFoundryは、OAuth2の2-leggedおよび3-leggedフロー、SAML 2.0、ならびに Okta、Azure Active Directory、Auth0、Cognito、および任意のJWKS互換IdPとの直接統合をサポートしています。MCPアクセスは、電子メール、リポジトリ、クラウドコンソールをカバーするのと同じオンボーディングおよびオフボーディングワークフローを通じてプロビジョニングおよびプロビジョニング解除されます。開発者が退職すると、MCPアクセスも自動的に失われます。
Gatewayは、呼び出し元に応じて3つのインバウンド認証方法をサポートします。Personal Access Token(PAT)は、TrueFoundry UIの Settings > API Keys から生成され、個々のユーザーに紐付けられており、開発ワークフローにおける標準的な選択肢です。Virtual Account Token(VAT)は定義された権限を持つサービスアカウントであり、本番環境のエージェントやサーバー間ワークフローに適しています。External IdP token は、TrueFoundryアカウントを持たないユーザーが独自のアイデンティティプロバイダーを使用して認証できるようにし、B2B SaaSやカスタマー向けのエージェントデプロイメントをカバーします。
ダウンストリームのMCPサーバーへのアウトバウンド認証のために、TrueFoundryは6つのパターンにわたって認証情報の全ライフサイクルを管理します。OAuth Authorization Code フローは、GitHubやSlackなどのサービスへのユーザーごとのアクセスを処理し、Gatewayが同意、トークンストレージ、および自動更新を管理します。OAuth Client Credentials フローは、サーバー間のアクセスを処理します。共有および個人の API key モードは、Gatewayがリクエストごとに適切な認証情報を挿入するシンプルなケースをカバーします。Token Passthrough は、MCPサーバーが直接検証できる場合に、インバウンドトークンをそのまま転送します。x-tfy-mcp-headers ヘッダーを介した Token Forwarding は、MCPサーバーが別個の認証情報システムを使用しているシナリオを処理します。
MCPサーバーアクセス制御:一般的なエンタープライズシナリオにおける認証パターン
RBACポリシーにより、どのチームまたは個人がどのサーバーおよびツールを呼び出せるかが決定されます。これらのポリシーは個々のMCPサーバー内ではなくGatewayに存在するため、ポリシーの更新はサーバーの再デプロイなしですべてのクライアントに即座に反映されます。データサイエンスチームはアナリティクスツールへのアクセス権を取得しますが、デプロイサーバーへのアクセス権は取得しません。セキュリティチームは、監査目的ですべてのサーバーへの読み取り専用アクセス権を取得します。
すべてのMCPツール呼び出しには、タイムスタンプ、呼び出し元のアイデンティティ、MCPサーバー識別子、ツール名、入力パラメータ、レスポンスの概要、理由を含むポリシー決定、実行時間と検出結果を示すフックごとのガードレール結果、および総レイテンシなど、完全な呼び出しコンテキストをキャプチャするログエントリが必要です。SIEMシステムやコンプライアンスレポートツールがクエリを実行できるように、これらのフィールドは構造化されたJSONである必要があります。
TrueFoundryは2つのレベルでロギングを制御します。リクエストレベルでは、enabled: true を設定した X-TFY-LOGGING-CONFIG ヘッダーがリクエスト全体をキャプチャします。セルフホストデプロイメントのGatewayレベルでは、REQUEST_LOGGING_MODE 環境変数がグローバルな動作を設定します。ALWAYS はヘッダーに関係なくすべてのリクエストをログに記録し、これは規制された本番環境に適した設定です。HEADER_CONTROLLED はリクエストごとの設定に従います。NEVER は、それが適切な環境に対してすべてのロギングを無効にします。
リクエストログは、TrueFoundry UIの AI Gateway > Monitor > Requests で確認できます。個々のガードレールの実行スパンは AI Gateway > Monitor > Request Traces に表示され、どのフックでどのガードレールが実行されたか、合否ステータス、実行時間、適用されたミューテーションが示されます。独自のインフラストラクチャにログをルーティングする組織のために、TrueFoundryは OpenTelemetry を介して Grafana、Datadog、Splunk、およびあらゆる OTLP 互換の宛先にエクスポートします。セルフホストデプロイメントでは、ログデータは Parquet 形式でお客様自身の AWS S3、GCS、または Azure Blob ストレージに書き込まれ、Spark、DuckDB、または Athena を介して検索可能です。
HIPAAでは、セキュリティ関連のドキュメントを6年間保持することが要求されています。実際には、コンプライアンスとインシデント調査をサポートするために、監査ログも同様の期間保持されることがよくあります。多くの財務記録は7年間の保持基準に従っています。ログは改ざん防止機能が必要であり、ログを生成するチームによる変更を防止するアクセス制御を備えている必要があります。TrueFoundryのセルフホストデプロイメントオプションは、すべてのログデータを顧客のクラウドアカウント内に保持し、保持要件と改ざん防止要件の両方をサポートします。
何が起こったかをログに記録することと、それを防止することは同じではありません。ポリシーの強制は、ツール呼び出しがMCPサーバーに到達する前の呼び出し時に機能する必要があるため、不正アクセスは事後に記録されるのではなく、事前にブロックされます。
TrueFoundryのガードレールシステムは、ツール呼び出しごとに2つのフックを実装しています。MCP Pre Tool ガードレールは、ツールが実行される前に動作します。これらのいずれかが失敗した場合、ツールは決して実行されず、不良な呼び出しによるコスト、副作用、およびデータ露出を完全に回避します。組み込みのツール実行前ガードレールには、以下が含まれます。SQL Sanitizer(WHERE句のない DROP、TRUNCATE、DELETE、UPDATE、およびインジェクションリスクを示す文字列補間パターンを検出)、Prompt Injection 検出(ツール呼び出しパラメータ内の脱獄およびインジェクションの試みをモデルベースで分析)、Secrets Detection(APIキー、AWS認証情報、JWTトークン、秘密鍵がバックエンドサービスに到達する前に検出)、および特定のツール引数レベルまでの宣言型で詳細なアクセス制御を行う Cedar および OPA ポリシーガードレール。
MCP Post Tool ガードレールは、ツールが結果を返した後、結果がエージェントに到達する前に動作します。組み込みのツール実行後ガードレールには、以下が含まれます。Code Safety Linter(ツール出力内の eval、exec、os.system、subprocess の呼び出し、および危険なシェルコマンドをフラグ付け)、PII Detection(設定可能なエンティティカテゴリを使用して個人情報を検出およびマスキング)、および標準の支払いカード、内部識別子、ドメイン固有の機密データをカバーするカスタムパターン用の Regex Pattern Matching。AWS Bedrock Guardrail、Azure Content Safety、Azure Prompt Shield、CrowdStrike、Google Model Armor などの外部プロバイダーはすべて、同じフックシステムを通じて統合されます。
強制戦略はガードレールごとに設定可能です。Enforce は違反時およびガードレールエラー時にブロックします。Enforce But Ignore On Error は違反時にブロックしますが、ガードレールプロバイダーが利用できない場合はリクエストを通過させます。これは本番環境推奨のデフォルトです。Audit はブロックせずに違反を記録するもので、初期導入時に適したモードです。推奨される順序は、まず Audit、次に Enforce But Ignore On Error、そして信頼性が高まるにつれて完全な Enforce に移行することです。
MCPガバナンスは段階的なプログラムです。各ステップは前のステップを踏まえて構築されます。どのようなサーバーが存在するかを知る前にアクセスポリシーを強制することはできません。アイデンティティの属性付与が配置される前に意味のある監査トレールを構築することはできません。
まず、開発者環境、CI/CDパイプライン、本番環境のエージェントデプロイメント、およびIDE構成にわたって、稼働しているすべてのMCPサーバーの完全な監査から始めます。これには、開発者がITの関与なしに Cursor や Claude Code でローカルに設定したサーバーが含まれます。クラウド環境の自動スキャニングとローカル開発者構成の自己申告プロセスを組み合わせることで、大規模な組織において最も完全な状況把握が可能になります。
各サーバーについて、名前と目的、所有者チーム、データアクセススコープ、認証方法(ある場合)、および稼働期間を記録します。目標は、ガバナンスが導入される前に存在していたものの正確な状況を把握することであり、すでに承認されたもののリストを作成することではありません。
サーバーを移行する前に、メタデータスキーマと承認ワークフローを定義します。主な決定事項:異なるリスクティアーに対する承認権限を誰が持つか、レビューチェックリストが何をカバーするか、どのような検出結果がカタログ登録をブロックするか。サーバーを分類する前にこれらの基準を確立し、一貫して適用できるようにします。
インベントリを精査し、各サーバーを「カタログ承認済み」、「レビュー保留中」、「修復完了までブロック」のいずれかに分類します。すべての本番サーバーがカタログに登録されなければならない厳格な期日を設定し、その期日以降はカタログ未登録のサーバーがGatewayでブロックされることを明確に周知します。期限を設けることで、チームの参加を促す緊迫感が生まれます。
ブロックポリシーを強制する前に、すべてのMCPトラフィックをGateway経由でルーティングします。まず、REQUEST_LOGGING_MODE を ALWAYS に設定することから始めます。すべてのトラフィックが通過し、すべての呼び出しが記録され、まだ何もブロックされません。このモードで2〜4週間運用することで、強制を開始する前に実際のトラフィックパターンのベースラインが得られます。
TrueFoundry UIの Access > External Auth > Identity Provider から、GatewayをエンタープライズIdPと統合します。デフォルトの認可サーバーを使用する Okta の場合、JWKS URI は https://your-org.okta.com/oauth2/v1/keys です。カスタム Okta 認可サーバーを使用している組織は、代わりに https://your-org.okta.com/oauth2/{authServerId}/v1/keys を使用する必要があります。Azure AD の場合は https://login.microsoftonline.com/your-tenant-id/discovery/v2.0/keys であり、テナントIDとクライアントIDを issuer および audience として設定します。強制に移行する前に、監査ログ内のすべての呼び出しに特定のユーザーまたはエージェントのアイデンティティが表示されていることを確認します。ログに共有サービスアカウントのアイデンティティがある場合、アイデンティティの属性付与が不十分であることを意味します。
ベースライン期間の後、ポリシーの強制を有効にします。カタログ未登録のMCPサーバーをブロックし、RBACポリシーを有効化し、レート制限を適用します。カタログ登録を通じて正当なツールを迅速に追跡するのに十分なリードタイムをもって、強制日を開発者チームに周知します。
異常なパターンについて、エクスポートされた OpenTelemetry データに対するアラートを設定します。単一のアージェント ID からの異常な呼び出しボリューム、承認された時間外での感度の高いツールへのアクセス、MCP アクセス権を持たないはずの ID によるポリシー違反などです。AI Gateway > Monitor > Request Traces のガードレール結果により、時間とともに閾値を調整するために必要な詳細情報が得られます。MCP の導入規模が拡大するにつれて、四半期ごとにアラート規則を見直してください。
規制のあるすべての環境において、一貫して 3 つの要件が存在します。検証済みの ID に関連付けられた属性可能なアクセス記録、定義された境界内に機密データを保持するデータレジデンシ管理、そしてガバナンスインフラストラクチャ自体に対するベンダーリスク文書です。
TrueFoundry の MCP Gateway は、お客様自身のクラウドアカウント内にデプロイされた単一のコントロールプレーンから 4 つのガバナンスピラーすべてを提供します。プラットフォームチームは、個別の MCP サーバー実装を変更することなく、1 つのインターフェースを通じてガバナンススタック全体を管理します。エンタープライズの外周から MCP トラフィックが送出されることはありません。
NVIDIA、Zscaler、Siemens Healthineers、Automation Anywhere などのエンタープライズは、TrueFoundry を使用して、アドホックな MCP デプロイメントから制御および統制された環境へと移行しています。大規模な AI アージェントワークロードを実行しているエンタープライズにおいて、TrueFoundry のポリシー強制コストコントロール、予算上限、およびキャッシュ層は、月間の推論およびツール呼び出し支出の実質的な削減をもたらしました。実際の呼び出しボリュームとモデルミックスに基づく事例固有の数値については、TrueFoundry にお問い合わせください。
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.




MCPプロキシは、クライアントからのリクエストを最小限の処理でサーバーに転送します。基本的なルーティングやログ記録を行うことはありますが、アクセス制御の強制、認証ライフサイクルの管理、ガードレールの適用、サーバーカタログの維持は行いません。一方、ゲートウェイは完全なコントロールプレーンであり、単に何が起きたかだけでなく、何が許可されるべきかを管理します。
エンタープライズ環境において、プロキシだけでは不十分です。HIPAA、SOC2、GDPRといった規制では、アクセス制御の強制と追跡可能な監査記録が求められます。TrueFoundryのMCP Gatewayは、単一のゲートウェイエンドポイントから複数の登録済みMCPサーバーへルーティングする「アグリゲーターモード」と、異なるネットワーク上の個々のサーバーの前面に配置する「プロキシモード」の両方で動作します。どちらのデプロイパターンでも、一貫したガバナンス機能を提供します。
TrueFoundry UIの「Access」>「External Auth」>「Identity Provider」から統合を設定します。「New Identity Provider」をクリックし、JWKS URIと発行者(issuer)を入力します。必要に応じて、トークン検証を強化するためのオーディエンス(audience)も指定可能です。Oktaの場合、JWKS URIは https://your-org.okta.com/oauth2/v1/keys です。Azure ADの場合は https://login.microsoftonline.com/your-tenant-id/discovery/v2.0/keys となり、発行者にはテナントID、オーディエンスにはクライアントIDを指定します。
登録が完了したら、IdPのJWTをTrueFoundryのアクセス権にマッピングする外部IDを作成し、適切な権限レベルで対象のMCPサーバーのコラボレーターとして追加します。これにより、開発者は既存のIdPトークンを使用して認証できるようになります。ゲートウェイがトークンの検証、RBACの確認、およびすべてのダウンストリーム認証を管理するため、開発者がTrueFoundry専用の認証情報を用意する必要はありません。
はい。TrueFoundryでは、サーバーURLとアウトバウンド認証設定という接続パラメータを通じて、既存のMCPサーバーを登録します。サーバーの実装を変更する必要はなく、そのまま稼働させることが可能です。ゲートウェイがサーバーの前面に配置され、リクエスト層でガバナンス制御を適用します。
移行手順は以下の通りです。まず、既存の各サーバーを接続パラメータとアウトバウンド認証タイプとともにTrueFoundryカタログに登録します。次に、クライアントの接続先をサーバー直接ではなくゲートウェイのエンドポイントに変更します。最初はトラフィックのベースラインを構築するため、REQUEST_LOGGING_MODEをALWAYSに設定し、ログ記録のみのモードで有効にします。開発者はIDEやエージェント設定のURLを1箇所変更するだけで、他の機能はそのまま動作し続けます。
TrueFoundryは、タイムスタンプ、呼び出し元ID(ユーザーID、チーム名、または仮想アカウント名)、MCPサーバー識別子、ツール名、入力パラメータ、レスポンスの概要、理由を含むポリシー判定結果、実行されたガードレールを含む各フックのガードレール結果、合否ステータス、実行レイテンシ、適用された変更、および呼び出し全体のレイテンシを記録します。これらはすべて構造化されたJSON形式で出力されます。
SIEM連携については、TrueFoundryはGrafana、Datadog、Splunk、New Relic、およびその他のOTLP宛先と互換性のあるOpenTelemetry経由でエクスポートします。セルフホスト環境では、ログはParquet形式でS3、GCS、またはAzure Blobに書き込まれ、Spark、DuckDB、またはAthenaを使用してクエリ可能です。リクエストごとのログ記録はX-TFY-LOGGING-CONFIGヘッダーで制御し、ゲートウェイレベルでの全体的な動作はREQUEST_LOGGING_MODEで制御します。
TrueFoundryは、ツール実行前に動作するMCP Pre Toolガードレールフックを通じて、ツール記述の汚染に対処します。プロンプトインジェクションガードレールは、モデルベースの検出を適用し、ツールパラメータや呼び出しコンテキスト内の操作された指示を特定します。呼び出し引数にリダイレクトや悪意のある指示が含まれており、かつ強制設定が有効な場合、ツール実行前に処理がブロックされ、その検出結果が詳細な調査結果とともにリクエストトレースに記録されます。
エージェントが処理するドキュメント、メール、Webコンテンツなど、より広範なプロンプトインジェクションの攻撃対象領域に対しては、TrueFoundryのLLM入力ガードレールがモデルに到達する前のプロンプトをスキャンします。これには、Azure Prompt Shield、CrowdStrike、およびTrueFoundry独自のプロンプトインジェクション検出器などのオプションが利用可能です。また、SQLサニタイザー(Pre-toolガードレール)は、データベースに接続されたMCPサーバーを標的とするインジェクション攻撃を具体的に捕捉します。すべてのガードレールの結果は、「AI Gateway > Monitor > Request Traces」で確認できます。
導入は4つのフェーズで実施します。フェーズ1では、2〜3週間かけてインベントリの作成とカタログの構築を行います。具体的には、既存のMCPデプロイメントの監査、カタログスキーマと承認ワークフローの定義、そして審査プロセスを通じた検出済みサーバーの登録を行います。フェーズ2では、1〜2週間かけてゲートウェイのデプロイとSSO統合を行います。TrueFoundryを「ALWAYS」ログモードでデプロイし、エンタープライズIdPに接続した上で、すべての呼び出しにおいてID属性の割り当てが完了していることを検証します。
フェーズ3は2〜4週間かけてログ専用モードで運用します。実際のトラフィックパターンをキャプチャし、ガードレールを「監査」モードで実行して、ブロッキングを有効にする前に何が検知されるかを確認し、開発チームへ適用スケジュールを伝達します。フェーズ4は約1週間です。ガードレールを「監査」モードから「適用(エラー時は無視)」モードへ切り替え、カタログ未登録サーバーに対するRBACブロッキングを有効にし、エクスポートされたテレメトリに対するアラート設定を行います。500名規模の組織の場合、全体の導入期間は通常6〜10週間です。最大の変動要因は、初期のMCPサーバーインベントリの規模となります。























