



November 6, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.



Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
La comparaison entre Requesty AI et Obot AI implique d'abord de reconnaître la différence de leurs rôles principaux. Obot se situe à l'intersection des agents, des modèles et des outils. Requesty se positionne principalement entre les applications et les fournisseurs de LLM.
Obot AI centre sa plateforme sur l'Obot MCP Gateway. Elle peut héberger ou servir de proxy pour des serveurs MCP, gérer les identifiants, appliquer des politiques d'accès et enregistrer les requêtes. Son plan de contrôle intègre également une LLM Gateway, des politiques de modèles, des registres et des services d'agents.
Requesty se concentre davantage sur l'accès aux modèles. Les applications remplacent l'URL de base par celle de Requesty et accèdent à plus de 600 modèles via un point de terminaison compatible OpenAI. Les politiques de routage prennent en charge le basculement, la répartition de charge, la sélection basée sur les coûts et le routage selon la latence entre plusieurs fournisseurs.
La distinction pratique reste essentielle. Obot aide les équipes IT à gouverner quelles identités accèdent à quels outils et modèles. Requesty aide les applications à sélectionner un fournisseur de modèles de manière fiable tout en contrôlant les coûts et la disponibilité.
Les équipes qui étudient l'architecture des passerelles de modèles peuvent également consulter l'analyse de l'LLM Gateway de TrueFoundry pour comprendre le rôle d'un accès centralisé aux fournisseurs.
Les tableaux comparatifs peuvent masquer des différences architecturales, d'où l'importance des précisions ci-dessous. Obot contrôle davantage l'infrastructure MCP et peut s'exécuter dans des environnements gérés par le client. Requesty fonctionne comme un service cloud géré, déchargeant le client de la plupart des opérations liées à la passerelle.
Les capacités fondamentales d'Obot dépassent aujourd'hui le cadre du MCP. Sa LLM Gateway prend en charge OpenAI, Anthropic, Amazon Bedrock, Azure et les points de terminaison compatibles. Les administrateurs définissent les politiques d'accès aux modèles, tandis qu'Obot stocke les identifiants en amont au lieu de les exposer aux utilisateurs.
L'Obot Gateway gère également l'hébergement MCP sur Docker ou Kubernetes. Elle prend en charge les serveurs distants lorsque les entreprises exploitent déjà leurs propres serveurs MCP. Des filtres peuvent accepter, rejeter ou modifier le trafic avant de transmettre un appel d'outil approuvé.
Requesty répond à une problématique de routage différente. Son routage intelligent peut répartir le trafic selon le coût, la latence, la qualité ou un ordre de basculement défini. Cela renforce la fiabilité multi-fournisseurs et l'optimisation des coûts lorsque les applications utilisent plusieurs modèles commerciaux.
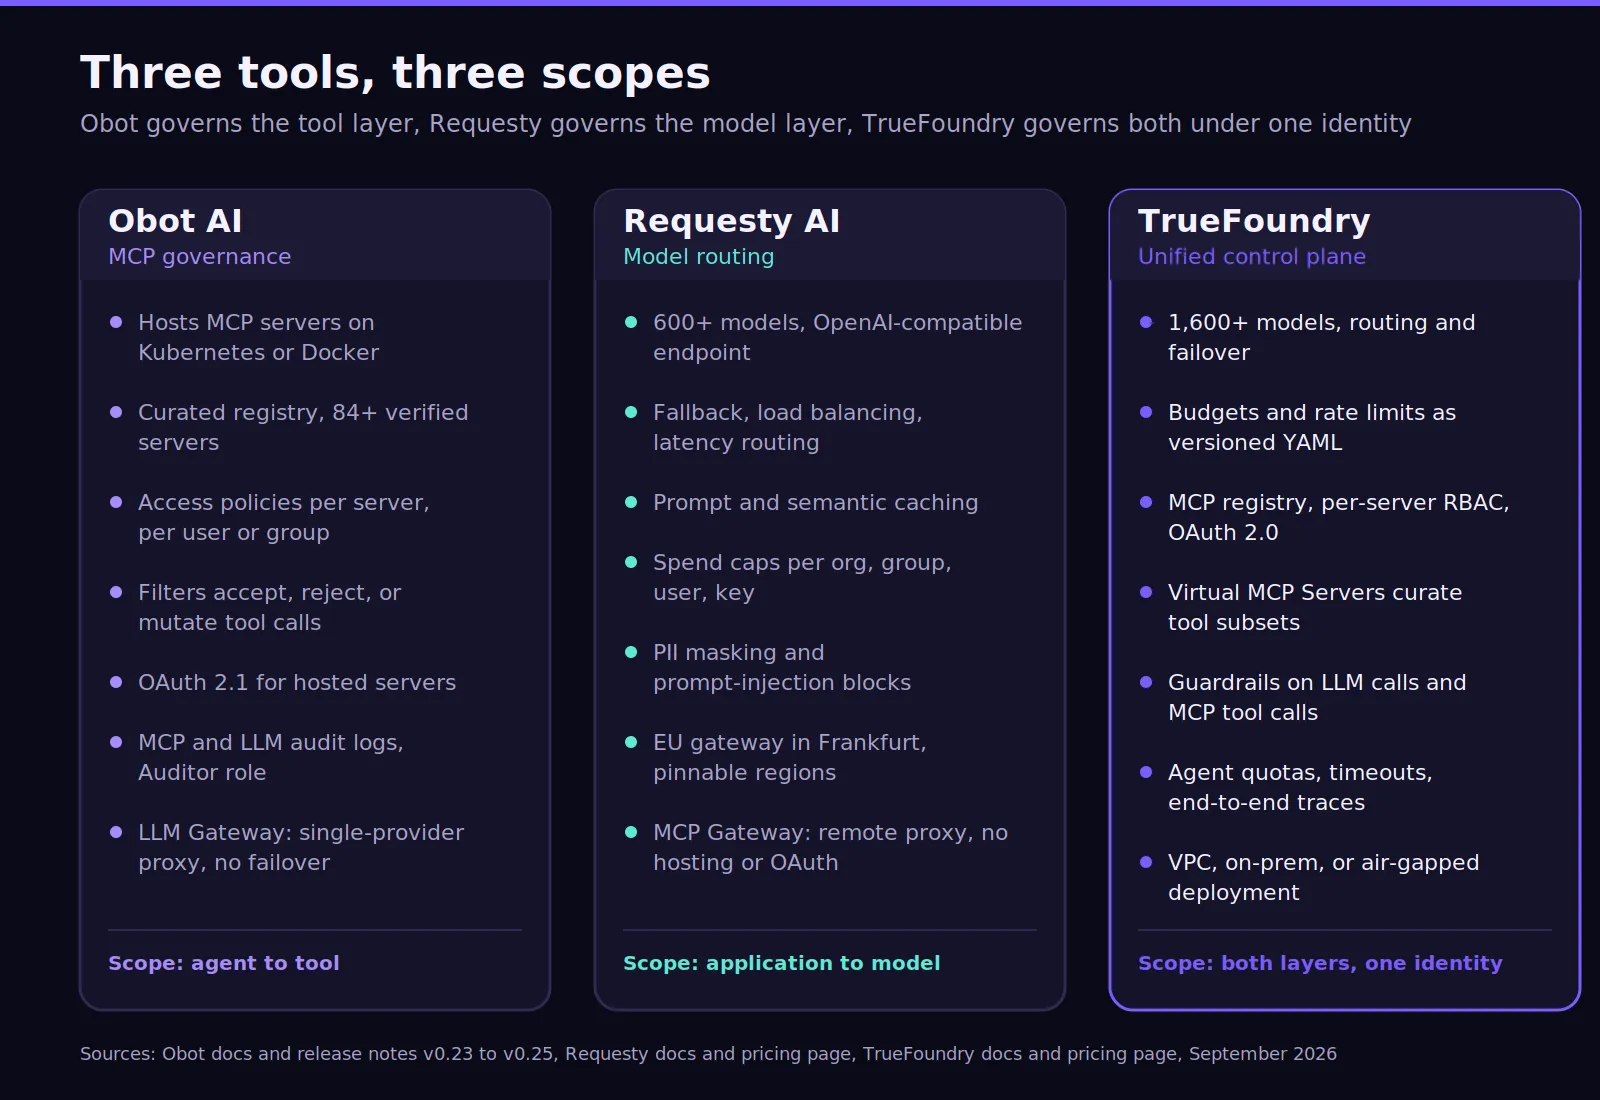
La gestion des agents marque une autre différence nette. Obot traite un agent IA comme une identité de plateforme gouvernée, disposant d'accès aux modèles et aux outils. Requesty régit principalement les politiques de routage de modèles utilisées par un agent.
Obot Agent prend en charge les conversations et les workflows planifiés, tandis que les Agent Authorization Scopes fournissent des identifiants machine. Un administrateur peut restreindre une clé API à certains serveurs MCP, à l'accès proxy LLM ou à d'autres capacités. Cela garantit un accès sécurisé sans utiliser la connexion interactive d'un utilisateur.
Au lieu de laisser les développeurs intégrer des identifiants dans leurs outils IA locaux, Obot propose une gestion centralisée des identifiants et des accès aux serveurs. Les filtres appliquent les politiques avant que les requêtes approuvées n'atteignent les systèmes en aval. La passerelle gère également les flux OAuth en amont et rafraîchit le token OAuth nécessaire pour le compte de l'utilisateur.
La gestion des appareils étend la visibilité aux clients développeurs pris en charge tels que Claude Code, Codex et Cursor. L'application des règles sur les appels d'outils reste expérimentale, mais l'activité locale peut être auditée. Les équipes d'ingénierie disposent ainsi d'une visibilité sur l'activité IA en dehors des charges de travail d'agents hébergées centralement.
Requesty ne propose pas le même modèle d'exécution d'agents hébergés. La plateforme permet plutôt aux entreprises d'appliquer une politique de routage et un plafond de dépenses à des agents spécifiques. Cela s'avère utile lorsque l'exigence principale reste la fiabilité des modèles plutôt que l'exécution complète des workflows.
Les équipes qui évaluent des alternatives en matière de gouvernance d'agents et de MCP peuvent également consulter les alternatives à Obot AI.
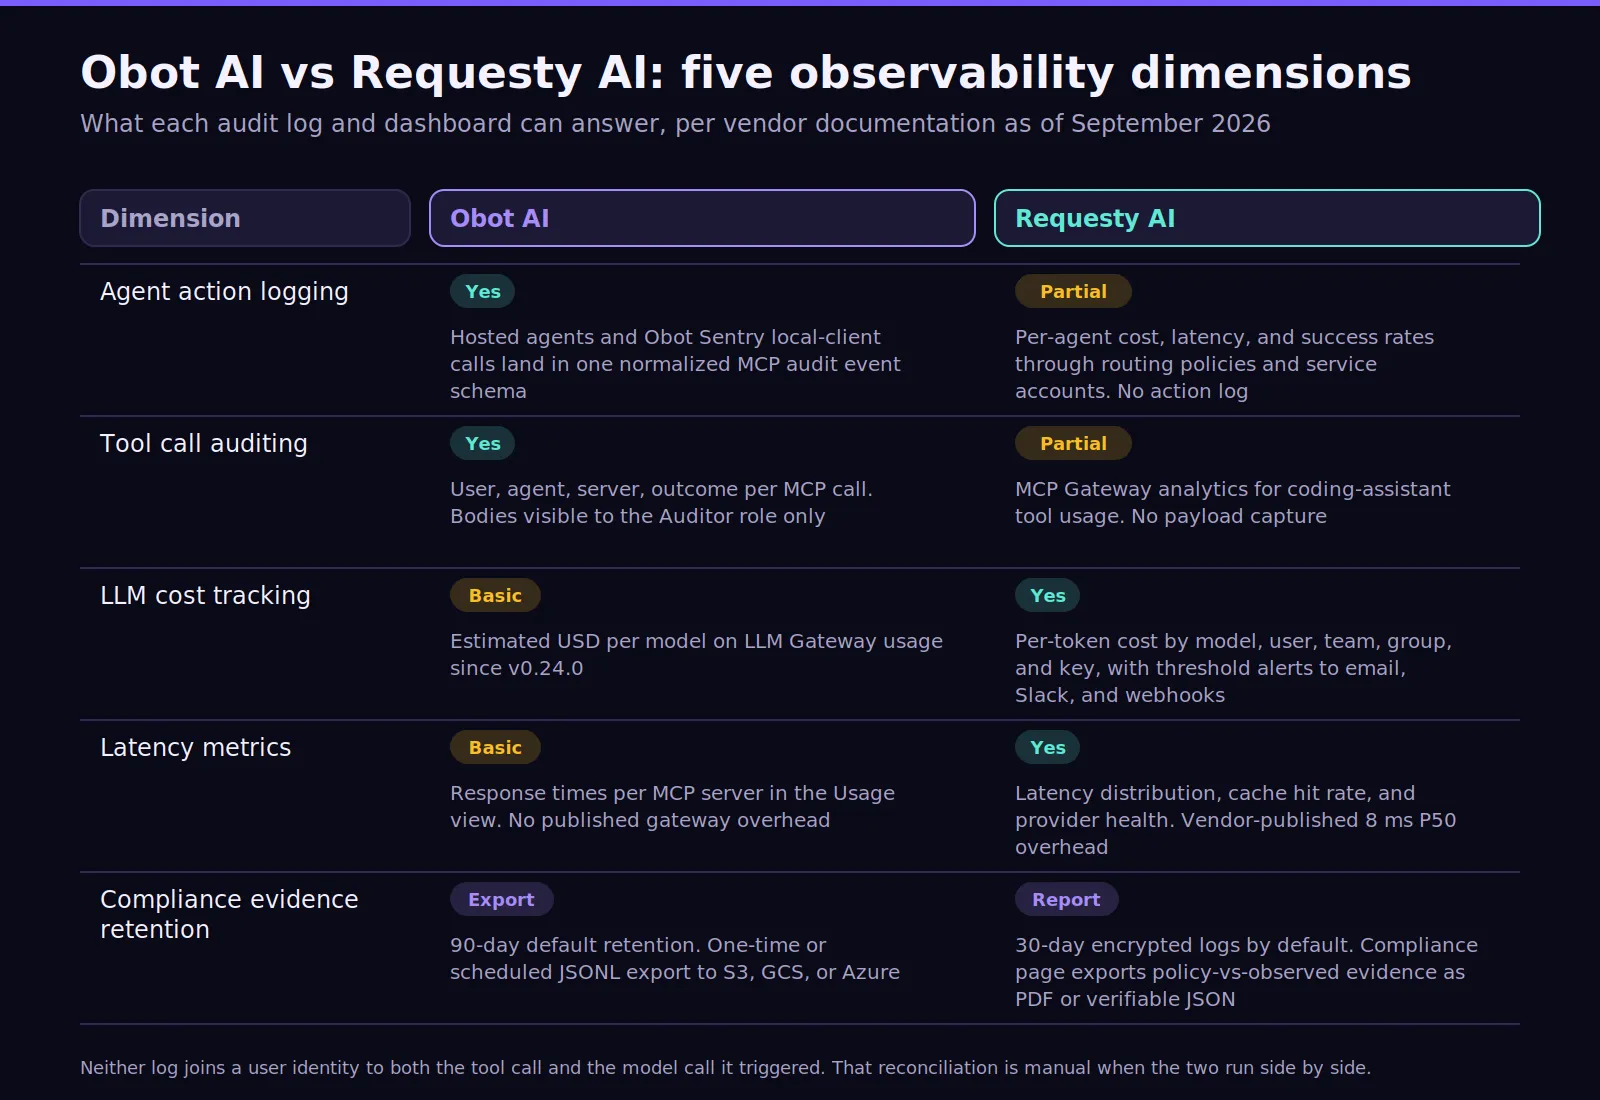
Les deux plateformes offrent de l'observabilité, même si elles répondent à des besoins opérationnels différents. Obot se concentre sur l'activité des agents, des modèles et des outils. Requesty privilégie le comportement des fournisseurs, le coût, le routage et les performances de la passerelle.
Obot enregistre les requêtes MCP, les utilisateurs, les horodatages, les résultats, les informations sur les modèles et l'utilisation des tokens. Ses journaux d'audit LLM incluent également le fournisseur, le modèle demandé, les détails du client et la durée. L'accès aux données sensibles de requête ou de réponse nécessite le rôle d'Auditeur.
L'exportation des audits peut s'effectuer vers Amazon S3, Google Cloud Storage, Azure Blob Storage ou un stockage d'objets compatible. Les entreprises conservent ainsi un contrôle total sur leurs preuves à long terme et peuvent aligner le stockage avec leurs exigences de confidentialité des données.
Requesty met l'accent sur la latence des requêtes, les performances du cache, le coût des modèles, les échecs et le routage des fournisseurs. Son tableau de bord offre une visibilité en temps réel sur les coûts et l'utilisation par clé, équipe et modèle. La passerelle prend également en charge le routage régional basé sur des politiques et les points de terminaison sans rétention de données.
Cette distinction importe pour la conformité. Obot fournit un journal d'audit détaillé sur les actions des agents et du MCP. Requesty offre aux équipes une meilleure visibilité sur les résultats de routage de modèles, l'application des politiques et les coûts du trafic de modèles en production.
Les modèles de tarification et de déploiement reflètent des philosophies de responsabilité différentes. Obot offre davantage de contrôle d'infrastructure aux clients. Requesty facture une passerelle entièrement gérée et élimine la majorité du travail opérationnel.
Obot propose actuellement trois éditions à partir de la même image conteneur. L'édition par défaut prend en charge jusqu'à 100 utilisateurs et 100 appareils. La version Community reste gratuite et intègre Entra, Okta, JumpCloud et Auth0. L'édition Enterprise lève ces limites et ajoute un support entreprise.
Un déploiement Kubernetes ou Docker maintient Obot au sein de l'infrastructure du client. Les charges de travail MCP hébergées s'exécutent dans des conteneurs séparés ou des charges Kubernetes. Cette structure convient aux entreprises soumises à d'étroites exigences de cloud privé, d'identifiants internes ou de stockage local des audits.
Requesty propose un point d'entrée gratuit et une tarification à l'usage. La grille actuelle ajoute une marge de 5 % sur le coût des modèles en amont, tandis que les clés fournisseurs appartenant au client ne subissent aucune majoration (0 %). Le plan gratuit prend en charge 200 requêtes quotidiennes sur les modèles gratuits disponibles.
La tarification Enterprise de Requesty est sur devis. Le niveau Enterprise ajoute le SSO, le RBAC, l'accompagnement à la conformité, des SLA personnalisés et des contrôles organisationnels avancés. Sa période d'observation SOC 2 Type II est en cours, et un hébergement UE est disponible à Francfort.
Pour les charges de travail à grande échelle, les équipes doivent comparer les coûts de licence avec la charge opérationnelle. L'auto-hébergement implique que les correctifs, la montée en charge, le stockage et le support restent des responsabilités internes. Le SaaS évite ce travail, mais le client accepte les options de déploiement et le périmètre de sécurité du fournisseur.
À lire aussi : guide des coûts des passerelles IA
Obot AI convient aux équipes qui recherchent une couche de gouvernance MCP dédiée. La plateforme est utile lorsque les agents internes, les assistants de codage et les clients IA nécessitent un accès approuvé à des serveurs MCP locaux, distants ou hébergés. Elle répond également aux besoins des organisations qui privilégient les infrastructures open source et le contrôle auto-hébergé.
Une précision s'impose ici. Le plafond de 100 utilisateurs et 100 appareils sous le niveau Obot Enterprise a été introduit dans la v0.25.0 et s'applique désormais aux déploiements avec authentification GitHub et Google auparavant illimités. Les utilisateurs existants continuent de fonctionner au-delà du seuil, mais aucun nouvel utilisateur ne peut être ajouté. Dimensionnez votre projet pilote en tenant compte de ce chiffre.
Requesty AI convient aux équipes ayant besoin d'un accès rapide à de nombreux modèles via une passerelle gérée. Sa valeur réside dans la fiabilité des fournisseurs de LLM, les politiques de routage, la mise en cache, l'analytics et le contrôle des dépenses, sans gérer d'infrastructure auto-hébergée.
La plateforme convient également aux prototypes où les équipes souhaitent expérimenter rapidement des modèles. Dès que l'usage atteint un nombre significatif de requêtes par seconde ou des pics plus élevés, il convient de tester la fiabilité des fournisseurs et les scénarios de forte latence avec du trafic de production réel plutôt qu'avec des requêtes isolées.
La passerelle de Requesty peut contourner les fournisseurs dégradés et appliquer des restrictions de modèles de façon centralisée. Cela améliore l'expérience développeur en évitant de maintenir des identifiants et des intégrations séparés. Son interface compatible OpenAI réduit également les modifications applicatives.
Choisir Obot AI ou Requesty AI uniquement sur la base d'une démo peut conduire à une erreur. Une plateforme peut démontrer le blocage d'accès à un outil, tandis que l'autre démontre un basculement réussi. Les deux scénarios sont importants, même s'ils évaluent des couches différentes de la production.
La comparaison entre Obot AI et Requesty AI révèle une limite commune lorsqu'un workflow traverse les deux couches. Obot gouverne les modèles, les agents et l'accès MCP au sein de sa plateforme. Requesty offre un routage inter-fournisseurs plus poussé. Ni l'une ni l'autre ne combine l'ensemble des contrôles d'entreprise au même niveau de profondeur.
Un workflow de support peut appeler un modèle, interroger un CRM via MCP, mettre à jour un ticket et déclencher un autre agent. Cela crée un risque d'exposition des données lorsque l'identité, les autorisations, les budgets et les journaux sont répartis sur des systèmes indépendants.
Requesty a également étendu ses propres intégrations MCP. Sa passerelle MCP Gateway prend en charge l'authentification centralisée, les listes d'autorisations d'outils, l'analyse de l'utilisation et les identifiants partagés ou par utilisateur pour les serveurs MCP distants. Elle ne remplace pas pour autant un hébergement MCP complet ni la gouvernance globale de l'exécution des agents.
Les manques deviennent plus évidents lorsqu'une équipe souhaite appliquer une politique unique sur les modèles et les outils :
Une couche dédiée aux agents devient indispensable lorsque ces actions se transforment en workflows multi-étapes. L'Agent Gateway de TrueFoundry assure les réessais, les retards d'expiration, les contrôles de politiques, la traçabilité et l'exécution gouvernée des outils sur l'ensemble de ces workflows.
TrueFoundry s'impose lorsque les entreprises recherchent une plateforme unique connectant la gouvernance des modèles, des outils et des agents. Son plan de contrôle IA réunit le routage des modèles, l'identité, les politiques, les budgets, les garde-fous et l'observabilité au sein d'une même architecture de production.
La couche de modèles prend en charge le routage multi-fournisseurs et le service de modèles sur des points de terminaison hébergés et auto-hébergés. Les politiques budgétaires s'appliquent aux utilisateurs, équipes, modèles ou métadonnées avant l'exécution de nouvelles requêtes.
Une règle budgétaire est un objet YAML versionné, stocké dans Git avec le reste de la configuration de la plateforme :
Lorsque le pipeline RAG de l'équipe support dépasse 5 000 $ dans le mois, la passerelle renvoie une erreur 429 avec `error_origin_level: rate_limit_budget` dans le corps du message et l'ID de la règle enfreinte dans l'en-tête `x-tfy-applied-rules`, évitant ainsi les surprises sur la facture. Cela couvre le cas d'usage d'accès multi-fournisseurs et de gouvernance des coûts proposé par Requesty AI, avec le bénéfice architectural d'un déploiement natif au VPC.
La passerelle MCP TrueFoundry fournit un RBAC par serveur, des abstractions de serveurs MCP virtuels (Virtual MCP Servers), la gestion des tokens OAuth 2.0 avec rafraîchissement automatique et des pistes d'audit liées à l'identité utilisateur pour chaque invocation d'outil.
Un serveur MCP virtuel sélectionne un sous-ensemble d'outils parmi plusieurs serveurs enregistrés (par exemple, GitHub sans `delete_pr` et Slack sans `delete_message`) et les expose via un point de terminaison unique sans nécessiter de déploiement. Les garde-fous s'attachent à cette même couche de politiques, et un seul fichier YAML régit les appels LLM ainsi que les appels d'outils MCP :
Cette architecture s'avère utile pour éviter le chevauchement de politiques qu'entraînerait l'usage de passerelles séparées. Elle simplifie également la gouvernance lorsque plusieurs équipes partagent des modèles, des agents et des outils MCP entre différents environnements.
Choisissez TrueFoundry lorsque :
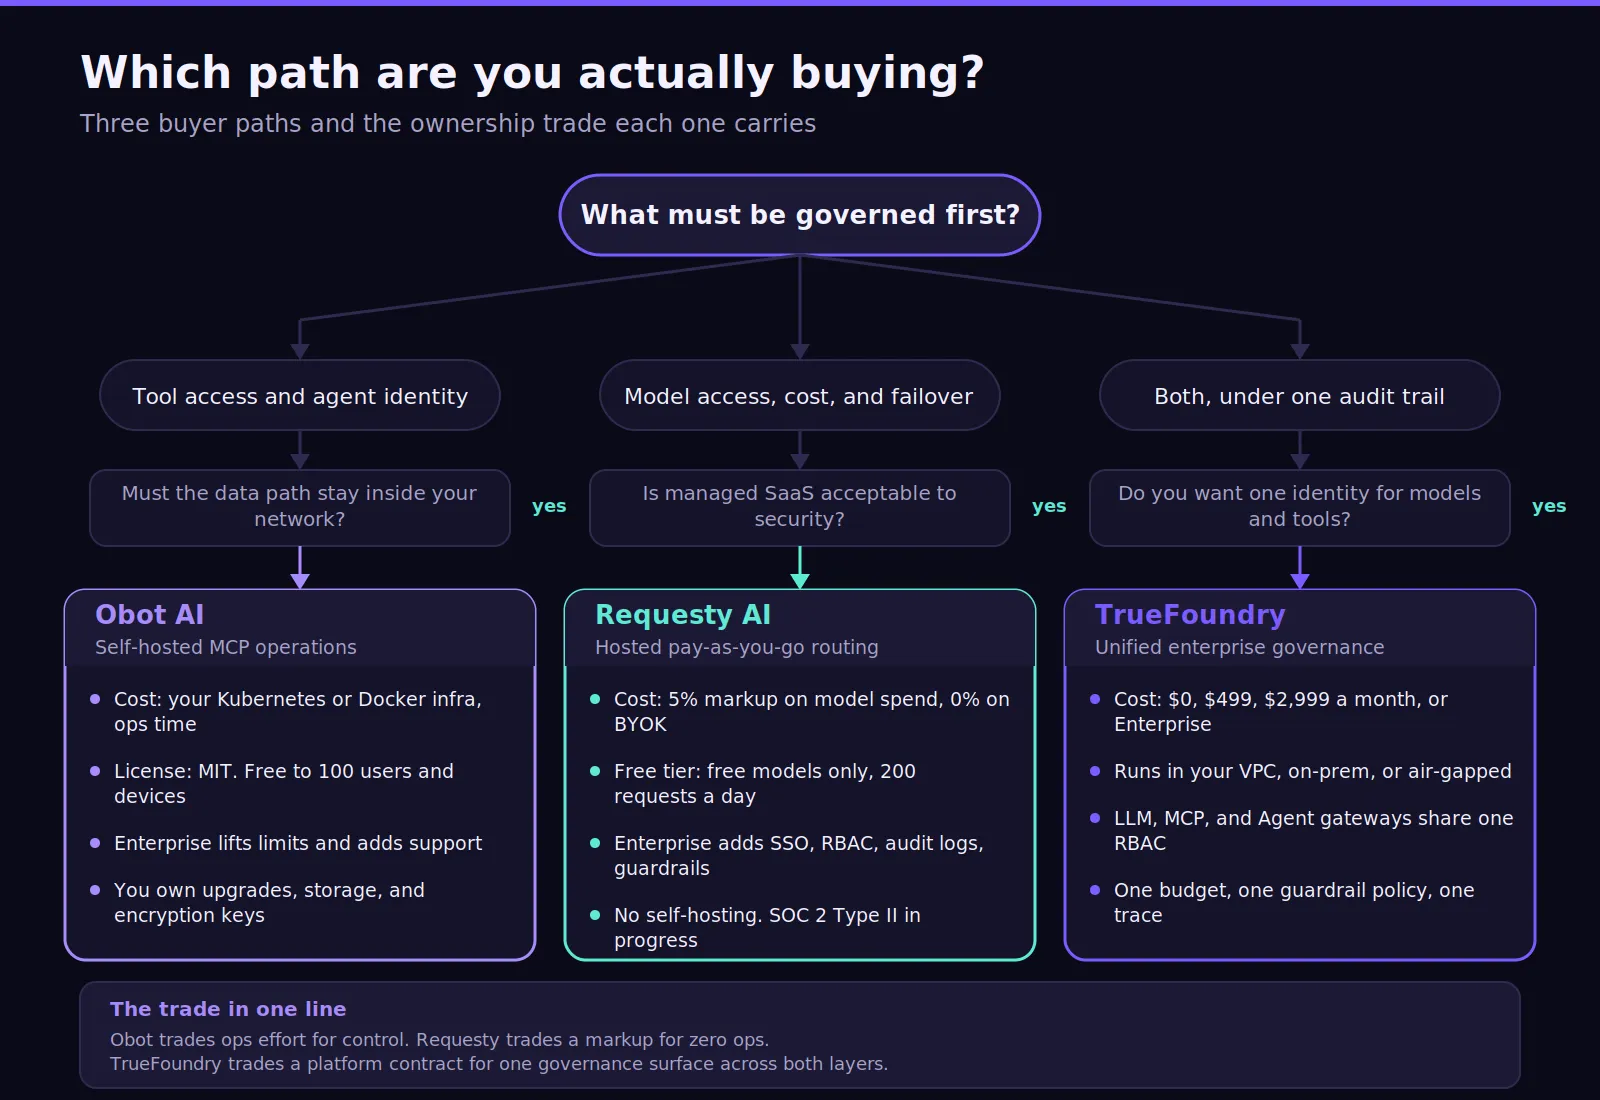
TrueFoundry propose actuellement l'offre Developer à 0 $, Pro à 499 $ par mois, Pro Plus à 2 999 $, ainsi qu'une tarification Enterprise sur devis. Le niveau Enterprise prend en charge les plans de contrôle et les passerelles en VPC ou en environnement isolé.
Pour les équipes qui comparent des architectures de production plus larges, TrueFoundry offre une couche de contrôle unique pour les modèles, les outils, les agents et l'exécution entreprise gouvernée.
Réservez une démo avec TrueFoundry pour découvrir comment un plan de contrôle entreprise unique peut gouverner en toute sécurité vos modèles, outils MCP, agents, budgets, politiques et preuves d'audit au sein de votre environnement IA en production.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception



















