November 14, 2026
|
5 min de lecture


Accédez instantanément à un environnement TrueFoundry en direct. Déployez des modèles, acheminez le trafic LLM et explorez la plateforme complète : votre sandbox est prête en quelques secondes, aucune carte de crédit n'est requise.


Une méthode incroyablement rapide pour créer, suivre et déployer vos modèles !
Les politiques et les revues annuelles décrivent le contrôle prévu. Les systèmes agentiques nécessitent une seconde couche : la preuve que le contrôle pertinent a été appliqué pour la version, l'identité, l'action et le résultat qui se sont réellement produits.
Les artefacts de gouvernance traditionnels répondent à des questions importantes : qui possède le cas d'usage, quelle politique s'applique, quel niveau de risque a été attribué, quels contrôles ont été conçus et qui a approuvé le déploiement. Les systèmes agentiques ajoutent une question plus difficile : le contrôle pertinent a-t-il fonctionné lorsque cette version, agissant sous cette identité et dans ce contexte, a tenté cette action ?
La réponse ne peut pas provenir d'un seul document de politique. Elle ne peut pas non plus provenir d'une grande quantité de traces. L'assurance exige une chaîne d'affirmations reliant l'obligation à un objectif de contrôle, un point d'application, une preuve conservée et un test capable de distinguer le succès, l'échec, l'exception et l'inconnu.
C'est le sens pratique de l'assurance continue. Cela ne signifie pas que chaque jugement juridique est automatisé ou que chaque événement est inspecté en temps réel. Cela signifie que l'assurance est maintenue au fur et à mesure que le système évolue, en utilisant des preuves suffisamment proches de l'exécution pour détecter lorsqu'une affirmation précédemment valide ne tient plus.
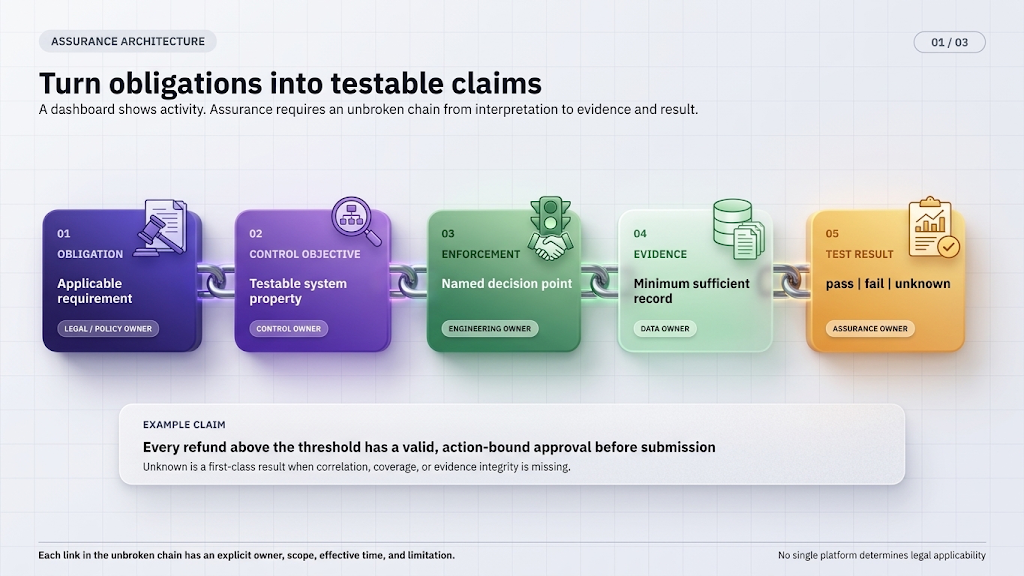
La Figure 1 montre la chaîne minimale. Une obligation est traduite en une propriété du système ; un composant nommé applique cette propriété ; des enregistrements démontrent la décision qu'il a prise ; et un test évalue les enregistrements par rapport à des critères explicites. Si un seul lien manque, un tableau de bord peut afficher de l'activité sans prouver que le contrôle prévu a été appliqué.
Considérez l'exigence « un humain doit approuver les remboursements de valeur élevée ». C'est trop vague pour être testé. Un objectif de contrôle pourrait stipuler : avant qu'un remboursement supérieur à un seuil défini ne soit soumis, un réviseur éligible doit approuver l'opération normalisée une fois ; l'approbation expire après quinze minutes ou après une modification substantielle du client, de la commande, du montant, de la devise ou de la destination ; le système de paiement doit toujours autoriser et valider le remboursement.
Désormais, les points d'application sont identifiables. L'application classifie la valeur et les champs substantiels. Une passerelle ou un runtime retient l'appel d'outil. Le système d'identité détermine l'éligibilité du réviseur. La plateforme de commerce applique la politique de remboursement et valide l'effet. Les preuves incluent la version de la politique, le demandeur et l'agent, le digest de l'opération normalisée, l'approbation, les horodatages, l'identifiant d'opération, le résultat de l'outil et l'enregistrement de remboursement réconcilié.
Le test d'assurance peut rapporter plus que succès ou échec. Le résultat « inconnu » est critique : une corrélation manquante, une preuve supprimée, un décalage d'horloge ou un contournement non observé ne doivent pas être comptés comme des succès. Les exceptions doivent désigner qui les a acceptées, pourquoi, pour quel périmètre et jusqu'à quand. Cela transforme la conception des contrôles en un contrat opérationnel.
Les preuves de conception montrent qu'un contrôle existe : architecture, configuration, politique, enregistrement de revue, plan de test et propriétaire. Les preuves de fonctionnement montrent que le contrôle s'est appliqué aux exécutions pertinentes. Les deux comptent. Une passerelle parfaitement configurée ne couvre pas le trafic qui la contourne. Un événement au runtime ne prouve pas que la politique déployée était la version révisée. Une transaction en aval peut prouver un résultat sans expliquer quel agent ou quelle approbation l'a produit.
Construisez un modèle de couverture. Énumérez les agents dans le périmètre, les environnements, les routes de modèles, les serveurs MCP, les chemins API directs, les identifiants et les systèmes de référence. Pour chaque contrôle, identifiez sa population d'application et sa population de preuves. Ensuite, testez les écarts entre le trafic attendu et le trafic observé. Une assurance continuous qui ignore les chemins de contournement peut devenir une fausse confiance continue.
Les propriétaires de contrôles doivent définir la fréquence en fonction du risque et de la latence des preuves. Certaines affirmations peuvent être évaluées à chaque requête : une identité était présente, un outil était autorisé, un guardrail s'est exécuté, une approbation existait. D'autres nécessitent des échantillonnages périodiques ou des jointures par lots : les résultats ont été réconciliés, la rétention a été exécutée, l'accès est resté approprié, ou une métrique d'équité au niveau de la population est restée dans une plage approuvée. « Continu » décrit un lien maintenu et une détection opportune, pas nécessairement une évaluation en millisecondes de chaque obligation.
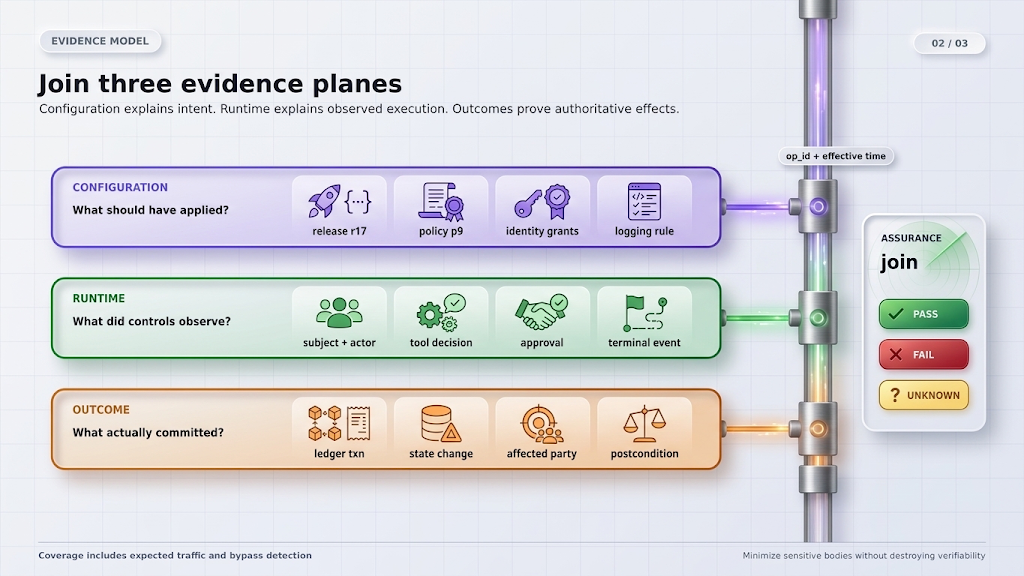
La Figure 2 divise les preuves en couches de configuration, de runtime et de résultats. La configuration explique ce qui était prévu et effectif à ce moment-là. Le runtime explique ce que l'agent et le plan de contrôle ont observé. Les preuves de résultats expliquent ce que les systèmes faisant autorité ont validé et qui a été impacté. Les identifiants de corrélation, les enregistrements à date d'effet et les horloges synchronisées relient les couches ; aucune ne peut se substituer aux autres. Lorsque l'intégrité des preuves importe, l'exportation, le contrôle d'accès, la rétention et l'inviolabilité doivent être conçus explicitement plutôt qu'inférés à partir de l'existence d'une trace.
Les preuves de configuration incluent les versions d'agents et de workflows, l'éligibilité des modèles, les révisions de prompts et de compétences, les schémas d'outils, les attributions d'identités, les politiques d'approbation, les politiques de guardrails, les règles de journalisation et l'environnement. La sémantique de la date d'effet est essentielle. Un auditeur qui enquête sur un traitement d'août a besoin de la politique et des permissions qui s'appliquaient à ce moment-là, pas des paramètres visibles aujourd'hui.
Les preuves de runtime incluent les identifiants de session et de tour, l'acteur et le sujet, le modèle sélectionné, les métadonnées de tokens et de latence, l'intention de l'outil, les arguments normalisés ou le digest protégé, les résultats d'autorisation et de guardrails, le statut d'approbation, les événements de réévaluation et d'annulation, ainsi que l'état de finalisation. Elles doivent distinguer ce qui est proposé, tenté, confirmé, refusé et échoué. Un message du modèle indiquant qu'il va émettre un remboursement n'est pas une tentative d'outil ; une réponse d'outil n'est pas nécessairement un remboursement effectif.
Les preuves de résultats résident dans les systèmes faisant autorité : la transaction de remboursement, le changement d'accès accordé, la notification envoyée, le ticket de support créé, l'artefact déployé ou l'enregistrement d'impact client. La réconciliation associe l'identifiant d'opération à cet état. Cette couche est essentielle pour tester l'efficacité, car un contrôle peut fonctionner exactement comme prévu alors que le résultat métier échoue tout de même — ou un chemin non observé peut produire un résultat sans les preuves de runtime attendues.
Les programmes de conformité répondent souvent à l'incertitude en conservant tout. Pour les systèmes agentiques, cela peut créer un second risque : les prompts, les charges utiles d'outils, les documents récupérés et les réponses des modèles peuvent contenir des données personnelles, des identifiants, des communications confidentielles, du code source ou des enregistrements réglementés. La conception des preuves doit commencer par l'affirmation et ne conserver que les champs minimaux nécessaires pour la tester.
Utilisez des métadonnées structurées pour l'identité, la version, le modèle, l'outil, la politique, la décision et la corrélation. Stockez des digests de champs normalisés lorsque les réviseurs doivent prouver qu'une approbation correspondait à une action sans conserver l'intégralité de la charge utile dans la trace centrale. Ne conservez les contenus sensibles que là où la finalité l'exige, avec de la rédaction, des accès stricts, une rétention et une suppression adaptées. Maintenez des correspondances vers l'enregistrement faisant autorité plutôt que de copier chaque objet métier dans le store d'observabilité de l'IA.
La configuration de journalisation documentée de TrueFoundry est un exemple utile de cette distinction. Des règles déterminent si les corps de requête et de réponse sont stockés et quels motifs sensibles sont rédigés dans la copie stockée. Le coût, les tokens, la latence et les métadonnées restent enregistrés. Cela peut soutenir une conception de preuves respectueuse de la vie privée, mais l'organisation choisit toujours la finalité légitime, la rétention, l'accès, la localisation et la suffisance des motifs prédéfinis ou personnalisés pour ses données.
Les traces sont un substrat de preuves. Elles ne sont ni un évaluateur, ni un test de contrôle, ni une conclusion juridique. Un service d'assurance a besoin d'une logique explicite sur ces enregistrements : définition de la population, événements attendus, séquences autorisées, chronologie, exceptions, jointures de résultats et gestion des données manquantes.
Pour les contrôles comportementaux, utilisez des ensembles de régression hors ligne et des vérifications de trajectoire par rapport aux versions publiées. Pour les contrôles opérationnels, évaluez les événements de production et les résultats. Pour les obligations statistiques, définissez les dénominateurs, les cohortes, la confiance, la matérialité et l'escalade. Un « score de conformité » unique a tendance à masquer quelle affirmation a échoué et si la preuve était absente ou défavorable.
Gardez l'interprétation juridique et la logique de test technique liées mais séparées. Les juristes ou les propriétaires de la conformité déterminent quelles obligations s'appliquent et approuvent l'objectif de contrôle. L'ingénierie met en œuvre l'application et les preuves. Les fonctions d'audit interne ou d'assurance évaluent si la conception et le fonctionnement soutiennent l'affirmation. Un fournisseur de passerelle ne doit pas déclarer le client conforme au seul motif qu'une fonctionnalité est activée.
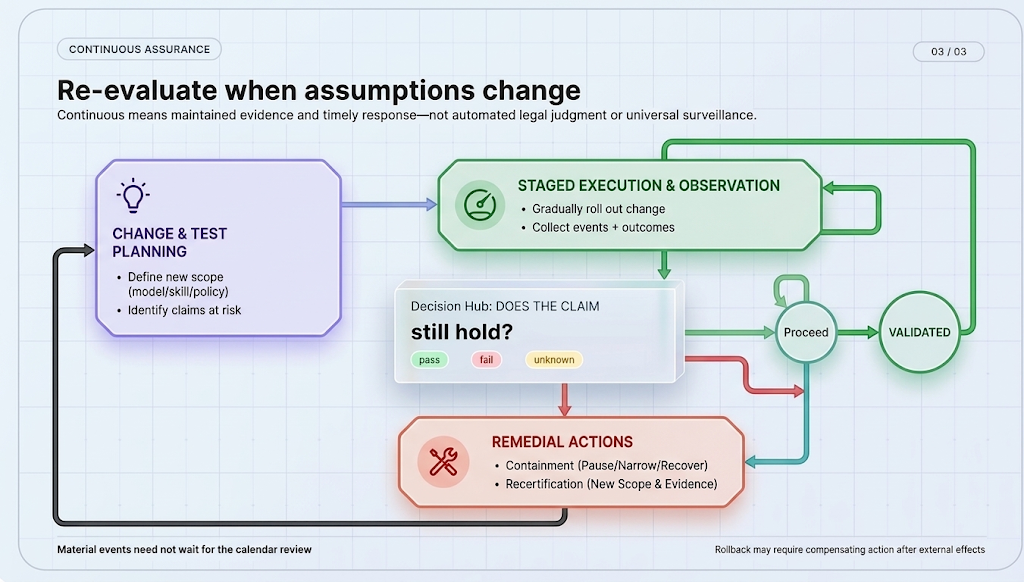
La Figure 3 boucle la boucle. Les modifications de version, de modèle, d'outil, d'identité, de politique et de réglementation peuvent déclencher une réévaluation ciblée avant ou pendant le déploiement. Le comportement en production et les résultats réconciliés peuvent ensuite déclencher un confinement ou une recertification. Une approbation préalable ne reste valide que tant que ses hypothèses, son périmètre et ses preuves restent valides.
Les revues calendaires restent utiles, mais les événements matériels ne doivent pas les attendre. Un nouvel outil modifie l'autorité. Une mise à jour de route de modèle peut modifier le comportement sans changer le code de l'application. Une révision de compétence peut modifier la procédure. Une correspondance de fournisseur d'identité peut modifier qui reçoit l'accès. Un changement de politique de journalisation peut supprimer des preuves. Une nouvelle interprétation réglementaire peut modifier l'objectif de contrôle même si le système reste inchangé.
Classifiez les changements en fonction des affirmations qu'ils menacent. Les changements de prompts ou de modèles déclenchent une évaluation comportementale et de trajectoire. Les modifications d'outils et de bas à sable ajoutent des tests de capacité, de dépendance et de confinement. Les changements d'identité et de politique déclenchent des tests d'autorisation et d'accès négatif. Les modifications de journalisation déclenchent des tests d'exhaustivité et de confidentialité des preuves. Les modifications de schéma en aval déclenchent des tests de réconciliation et de postcondition.
Utilisez des déploiements progressifs, des populations restreintes, de la surveillance et des rollbacks pour les modifications matérielles. Le rollback n'est pas toujours une restauration : si un agent a déjà engagé des effets externes, l'organisation peut avoir besoin d'actions compensatoires. L'assurance doit donc inclure des preuves de confinement et de récupération, et pas seulement de promotion de version.
La Commission européenne a déclaré qu'à partir du 2 août 2026, les systèmes d'IA interactifs spécifiés doivent informer les personnes qu'elles interagissent avec une IA, tandis que certains contenus générés ou manipulés par IA sont soumis à des exigences d'étiquetage ou de marquage lisible par machine applicables. L'obligation exacte dépend du rôle, du système, du contenu, des exceptions et des directives d'application. L'ingénierie doit traduire la conclusion juridique applicable en affirmations testables plutôt que de cocher une case générique « Divulgation IA activée » sur chaque workflow.
Pour un agent interactif, une affirmation testable pourrait couvrir le texte de divulgation, le canal, le moment, la langue, la persistance lors du transfert et la preuve de son affichage. Pour le contenu généré, l'affirmation peut couvrir quelles classes de sorties nécessitent un marquage, où le marqueur est appliqué, si les transformations le préservent et quelles exceptions s'appliquent. Un runtime d'agent peut enregistrer qu'il a produit des métadonnées de divulgation ; le canal de diffusion ou la plateforme de contenu doit prouver que les utilisateurs les ont réellement reçues ou conservées.
Cela illustre le schéma central : les obligations traversent les frontières des systèmes. Le modèle, la passerelle, le runtime, l'application, l'interface utilisateur et le système de référence détiennent chacun une partie de la preuve. L'assurance continue est la jointure rigoureuse de ces éléments, et non l'affirmation qu'une seule plateforme détient la conformité à la loi.
Une implémentation peut étiqueter chaque requête avec des identifiants de cas d'usage, d'environnement, de version, d'ensemble de contrôles et d'opération ; router le trafic de modèles et MCP à travers les plans de contrôle prévus ; conserver les séquences d'événements TrueForge ; et exporter les métadonnées pertinentes. Un processus d'assurance séparé évalue ensuite les contrôles attendus, rejoint les résultats faisant autorité et ouvre des exceptions. Cette division garde l'application proche du trafic tout en maintenant le jugement de conformité explicite et révisable.
Un agent de support client peut répondre aux questions sur les commandes et proposer des remboursements. Les remboursements en dessous d'un certain seuil peuvent s'exécuter automatiquement pour les commandes éligibles ; les remboursements plus élevés ou inhabituels nécessitent une approbation humaine. L'organisation a également besoin d'une divulgation IA dans le canal de chat et doit éviter de conserver des données de paiement ou d'identité inutiles dans les corps d'observabilité.
L'ensemble de contrôles fige la version de l'agent, du prompt et de la compétence ; définit les modèles et outils éligibles ; exige que le canal affiche la divulgation avant la première réponse de l'agent ; limite l'outil de remboursement par identité ; et applique une approbation unique aux appels de valeur élevée. Les règles de journalisation删除 ou rédigent les corps sensibles tout en conservant les identifiants et les métadonnées de décision. Le service de commerce évalue indépendamment l'éligibilité au remboursement et prend en charge un identifiant d'opération idempotent.
L'assurance au runtime teste chaque population de remboursement pour le sujet et l'agent authentifiés, la version de politique attendue, le résultat d'autorisation, l'approbation requise, l'identifiant d'opération et l'événement terminal. Une jointure planifiée compare les appels d'outils réussis aux transactions commerciales et signale à la fois les succès d'outils orphelins et les transactions sans chemin de runtime gouverné. Un test au niveau du canal échantillonne les sessions pour vérifier que la divulgation s'est réellement affichée, et pas seulement que l'agent a émis des métadonnées de divulgation.
Lorsque le seuil de remboursement change, le test de contrôle d'approbation et les scénarios affectés sont réexécutés. Lorsqu'une route de modèle change, les tests de régression comportementale et de trajectoire sont réexécutés. Lorsque le client de chat change, l'affichage de la divulgation est recertifié. Lorsqu'un écart de corrélation apparaît, le système rapporte « inconnu », ouvre une exception et enquête au lieu de traiter les preuves manquantes comme un comportement conforme.
Un dossier d'audit utile est orienté vers l'affirmation. Il inclut le périmètre et la population, la source de l'obligation, l'objectif de contrôle approuvé, les propriétaires, l'architecture, les versions de publication et de politique pertinentes, les points d'application, le schéma de preuves, la méthode de test, les résultats de la période, les exceptions, la remédiation et les limitations connues. Les échantillons sont reliés par des identifiants de corrélation aux enregistrements sous-jacents protégés lorsque cela est autorisé.
Il doit également préciser ce que les preuves ne peuvent pas établir. Par exemple : les journaux de la passerelle couvrent le trafic routé mais pas les appels directs aux fournisseurs ; les événements de runtime enregistrent une réponse d'outil mais le registre du commerce prouve l'engagement ; la suppression des corps limite la reconstruction du contenu ; l'analyse d'équité est réalisée dans un jeu de données de résultats séparé ; l'applicabilité juridique a été déterminée par l'organisation, pas par la plateforme.
Cette franchise améliore l'assurance. Une affirmation soutenue de manière étroite est plus défendable qu'une étiquette de tableau de bord expansive qui masque une couverture manquante.
Les systèmes agentiques changent trop souvent, traversent trop de frontières et prennent trop de décisions au runtime pour qu'une documentation périodique porte toute la charge de la gouvernance. Mais la réponse n'est pas la surveillance universelle ou le jugement juridique automatisé.
La meilleure conception est une chaîne maintenue : obligation applicable, objectif de contrôle approuvé, point d'application nommé, preuve respectueuse de la vie privée, test explicite, exception responsable et résultat faisant autorité. TrueFoundry et TrueForge peuvent fournir d'importantes surfaces de contrôle et de télémétrie à travers les modèles, outils, identités, approbations et états du runtime. Les organisations restent propriétaires de la couverture, de la politique métier, de l'évaluation, de l'interprétation juridique et de la conclusion finale d'assurance.
Cette division des responsabilités n'est pas une limitation à cacher. C'est ce qui rend le système auditable. L'infrastructure doit produire des preuves fiables et délimitées ; l'assurance doit dire exactement ce que ces preuves prouvent.
Divulgation éditoriale. Cet article reflète l'interprétation technique par TrueFoundry des documents publics cités en date du 13 septembre 2026. Les capacités des produits sont limitées à la documentation liée. Les exemples sont illustratifs et ne constituent pas un conseil juridique, un avis d'audit, un benchmark indépendant ou une garantie de conformité ou de sécurité.
TrueFoundry AI Gateway offre une latence d'environ 3 à 4 ms, gère plus de 350 RPS sur 1 processeur virtuel, évolue horizontalement facilement et est prête pour la production, tandis que LiteLM souffre d'une latence élevée, peine à dépasser un RPS modéré, ne dispose pas d'une mise à l'échelle intégrée et convient parfaitement aux charges de travail légères ou aux prototypes.





Les dernières nouvelles, articles et ressources envoyés dans votre boîte de réception