November 5, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Un prompt adquiere significado operativo cuando sus mensajes, variables, configuración de modelo, guardrails, esquema, propiedad e identidad de lanzamiento viajan juntos.
La expresión "gestión de prompts" puede sonar a simple almacenamiento de cadenas de texto. En una aplicación de producción, la unidad ejecutable es más amplia: mensajes ordenados, variables de entrada, elección del modelo, parámetros de generación, guardrails, esquema de salida estructurada, ajustes de caché y registro, y metadatos. Un cambio en cualquiera de estos elementos puede alterar el comportamiento, incluso cuando la instrucción visible permanece inalterada.
El Registro de Prompts de TrueFoundry modela esta unidad como un artefacto versionado dentro de un Repositorio. Una versión guardada tiene un nombre completo (FQN) al que las aplicaciones pueden hacer referencia. Cada edición y guardado genera una nueva versión, y la interfaz de usuario muestra el historial y las diferencias. El acceso al repositorio controla quién puede ver, editar o utilizar el prompt.
Esto proporciona a los equipos una identidad estable para el paquete de instrucciones que se invoca realmente. Por sí solo, esto no garantiza que una versión sea buena, segura o esté aprobada para producción. Esas son declaraciones de lanzamiento que requieren evaluación y políticas organizativas.
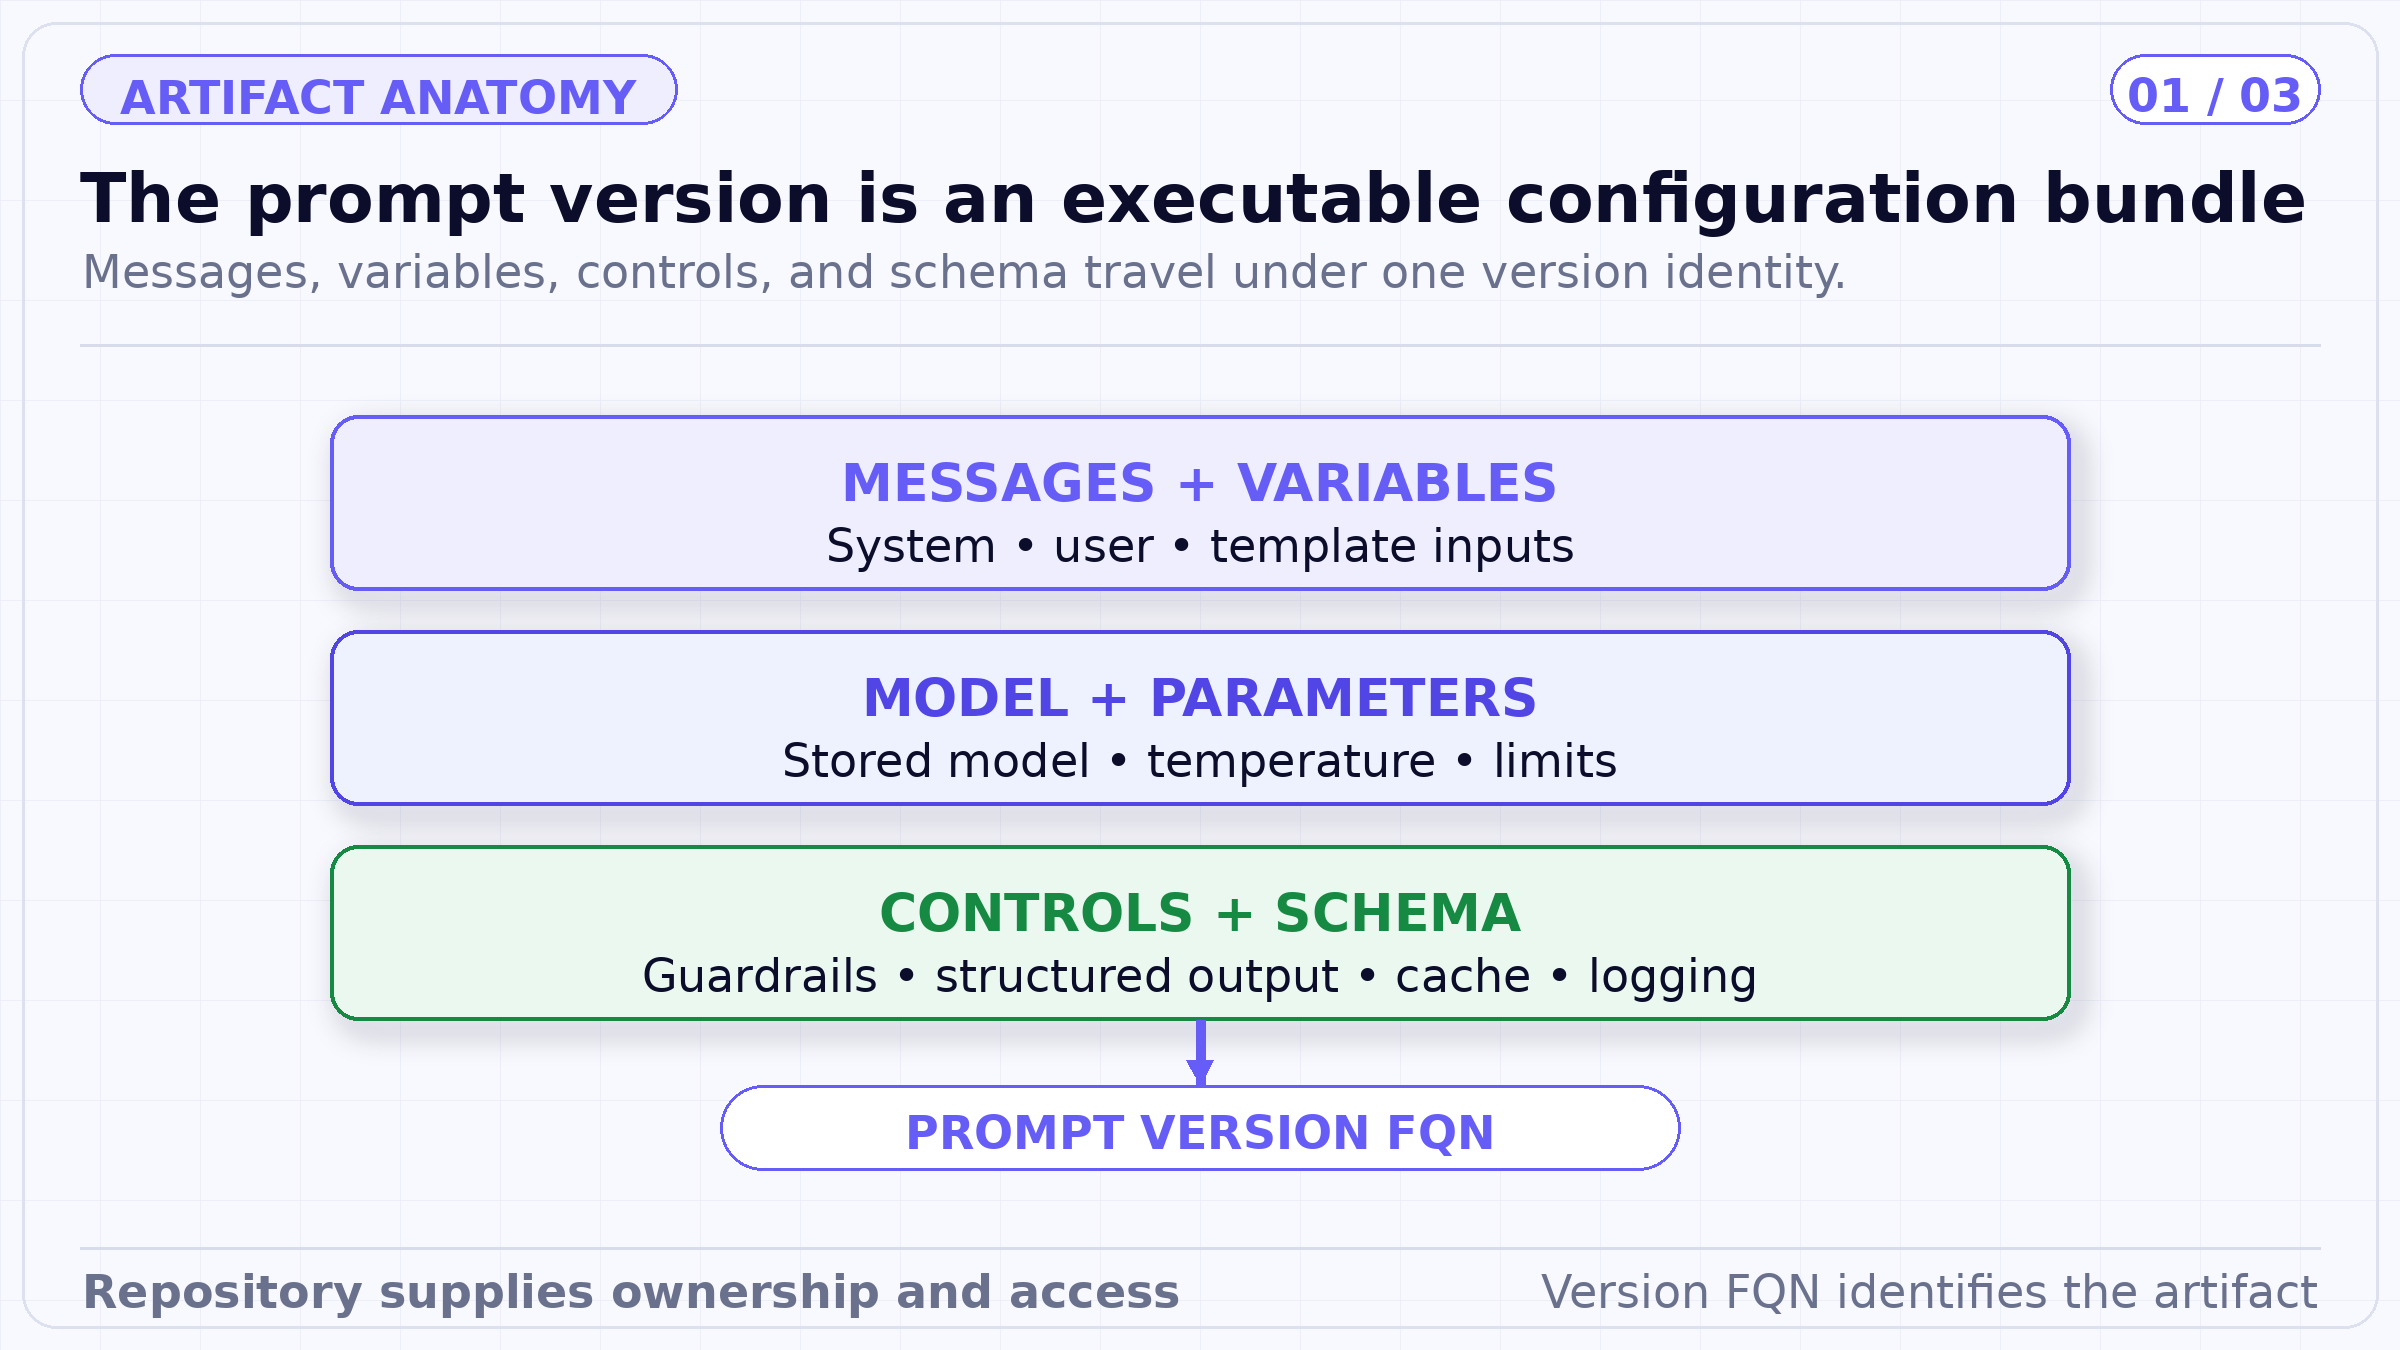
El objeto del registro es deliberadamente más amplio que el texto visible del prompt. Cualquier control o esquema adjunto que modifique el comportamiento pertenece a la identidad de lanzamiento y a la superficie de revisión.
Los permisos de los prompts se heredan del Repositorio principal en lugar de configurarse de forma independiente en cada prompt. Esto simplifica la administración y anima a los equipos a agrupar artefactos relacionados bajo un mismo límite de propiedad. También significa que el diseño del repositorio es importante. Un repositorio compartido demasiado amplio puede hacer que, involuntariamente, instrucciones sensibles o derechos de uso estén disponibles para más personas de las previstas.
Utilice repositorios separados cuando la propiedad, la clasificación de datos, el entorno de despliegue o la autoridad de cambio sean diferentes. Registre quién creó una versión, por qué cambió y qué aplicaciones la consumen. Un mensaje de confirmación (commit) es un contexto útil, pero no constituye una aprobación ni un resultado de evaluación.
Una aplicación puede llamar a un prompt guardado a través de AI Gateway proporcionando el FQN de la versión del prompt y las variables de tiempo de ejecución. La pasarela renderiza el prompt y ejecuta la solicitud del modelo. Alternativamente, el SDK de TrueFoundry puede recuperar la versión y renderizarla en el lado del cliente antes de que la aplicación envíe la solicitud.
Ambas rutas deben preservar la identidad de la versión resuelta en los metadatos y trazas de la solicitud. De lo contrario, un incidente en producción podría revelar los mensajes finales, pero no el artefacto que los produjo. Fije una versión numerada para lanzamientos controlados. Trate la convención "latest" (última) sin fijar en el código de la aplicación como un canal de despliegue implícito con un mayor radio de impacto.
La documentación actual de Skills rechaza explícitamente el alias "latest" para las descargas de habilidades; la Gestión de Prompts documenta las versiones numeradas de los prompts a través de sus FQN. Incluso cuando una integración ofrece una referencia móvil conveniente, los sistemas de lanzamiento deben resolver y registrar la versión concreta antes de que comience el tráfico.
TrueFoundry documenta dos reglas de precedencia que merecen pruebas explícitas. Si un prompt guardado no tiene modelo, la solicitud debe proporcionar uno. Si tanto la versión como la solicitud especifican un modelo, prevalece el de la solicitud. Los mensajes suministrados en la solicitud se añaden a los mensajes de la versión del prompt. Estos comportamientos son útiles, pero crean una superficie de composición: la versión por sí sola puede no describir la solicitud exacta ejecutada.
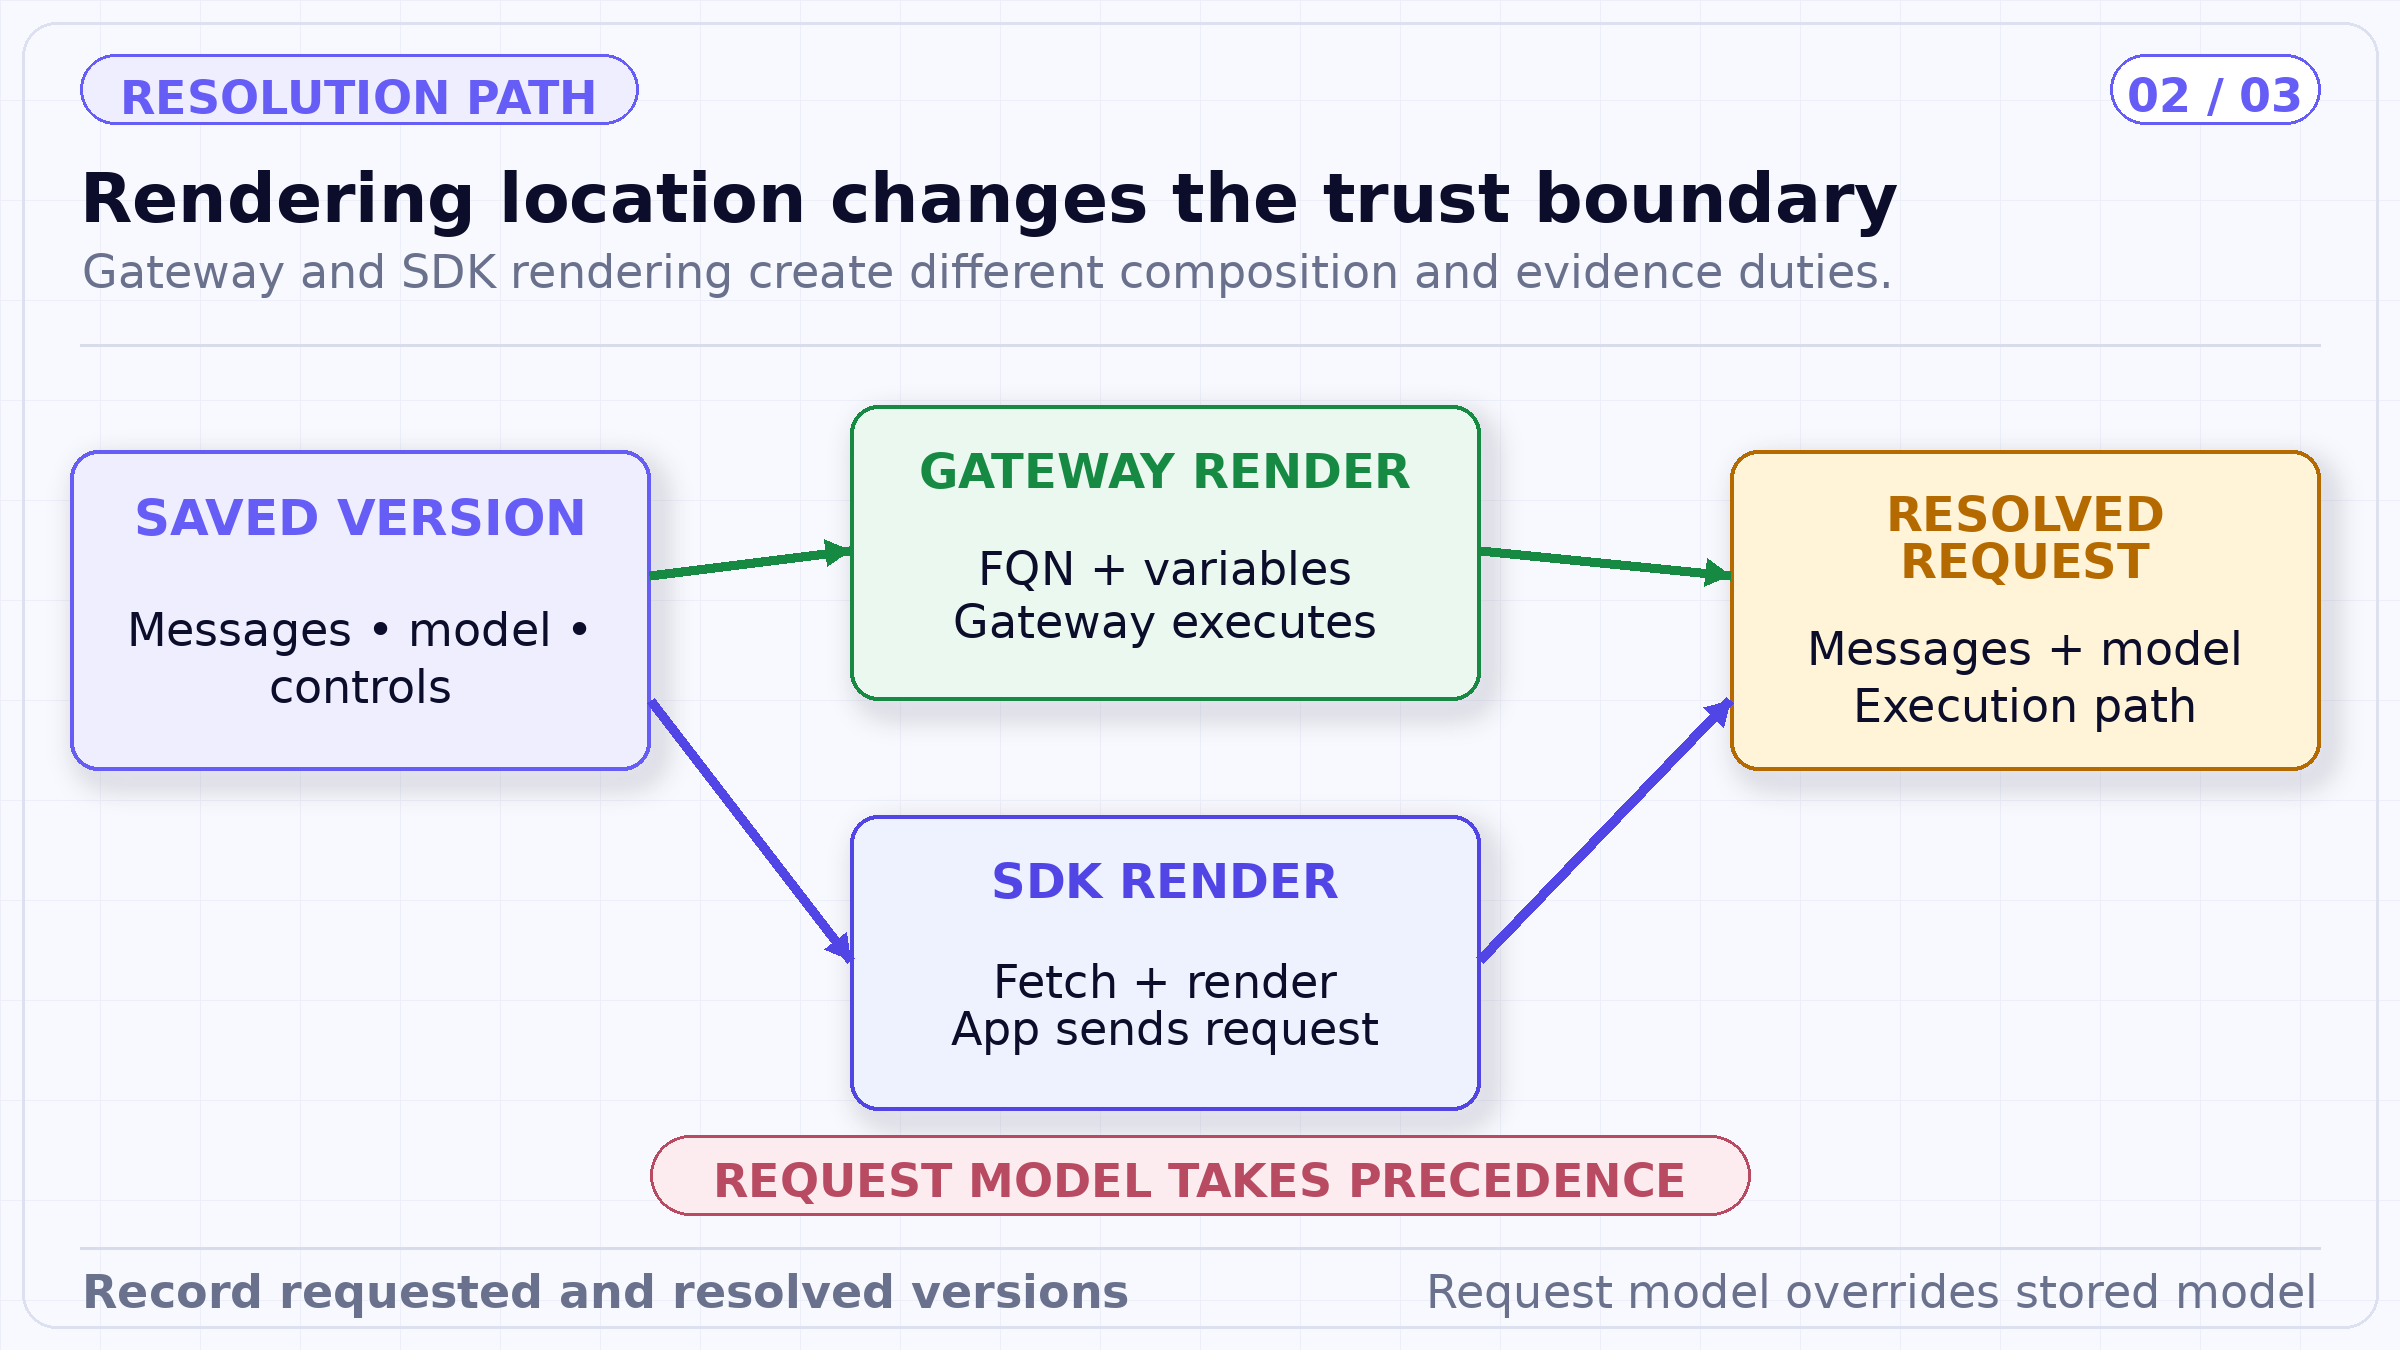
Las dos rutas de renderizado convergen en la ejecución del modelo, pero exponen diferentes puntos de mutación. La telemetría debe preservar la versión guardada, las variables de tiempo de ejecución, los mensajes añadidos y el modelo resuelto.
Las variables de plantilla hacen que un prompt sea reutilizable, pero también crean límites de entrada. Valide las variables obligatorias, los tipos, los valores permitidos, la longitud, la codificación y la clasificación de los datos antes de procesarlos. Una variable insertada en una instrucción a nivel de sistema puede tener un impacto en la seguridad diferente al de ese mismo valor colocado en un mensaje de usuario.
No trate las plantillas como una protección contra la inyección de prompts. Delimite los valores que no sean de confianza, minimice su autoridad y aplique las medidas de seguridad adecuadas. Cuando se requiera una salida estructurada, valide la carga útil devuelta con el mismo esquema que espera el código posterior. Un esquema puede restringir la forma, pero no garantiza la exactitud de los hechos ni la autorización comercial.
Las versiones de los prompts pueden incluir un modelo seleccionado y ajustes avanzados como medidas de seguridad, salida estructurada, registro, almacenamiento en caché y metadatos. Una revisión de lanzamiento debe comparar el manifiesto completo, no solo las diferencias en el mensaje. Cambiar una medida de seguridad de "aplicar" a "auditar" o cambiar el destino de un modelo virtual puede tener consecuencias mayores que editar una sola frase.
Mantenga explícitas las preocupaciones específicas del entorno. Una ruta de modelo de producción, una política de registro o una configuración de retención de datos pueden diferir de las del desarrollo. Si una versión de prompt debe ejecutarse en varios entornos, separe el contenido invariable del prompt de la política del entorno y registre ambas versiones resueltas en la telemetría.
El historial de versiones responde a "¿qué ha cambiado?", pero no a "¿ha mejorado la calidad?". Un proceso de lanzamiento defendible vincula cada versión candidata a conjuntos de datos de evaluación, métricas a nivel de tarea, comprobaciones de seguridad, mediciones de latencia y coste, revisión humana cuando proceda y una decisión de reversión.
Utilice casos representativos que pongan a prueba los límites de las variables, los mensajes añadidos, las anulaciones de modelos, los resultados de las medidas de seguridad y los fallos en la salida estructurada. Compare el candidato con la versión desplegada actualmente bajo la misma ruta de modelo y configuración de evaluación. Cuando los resultados sean estocásticos, informe de las distribuciones o de los resúmenes de muestras repetidas en lugar de un único resultado afortunado.
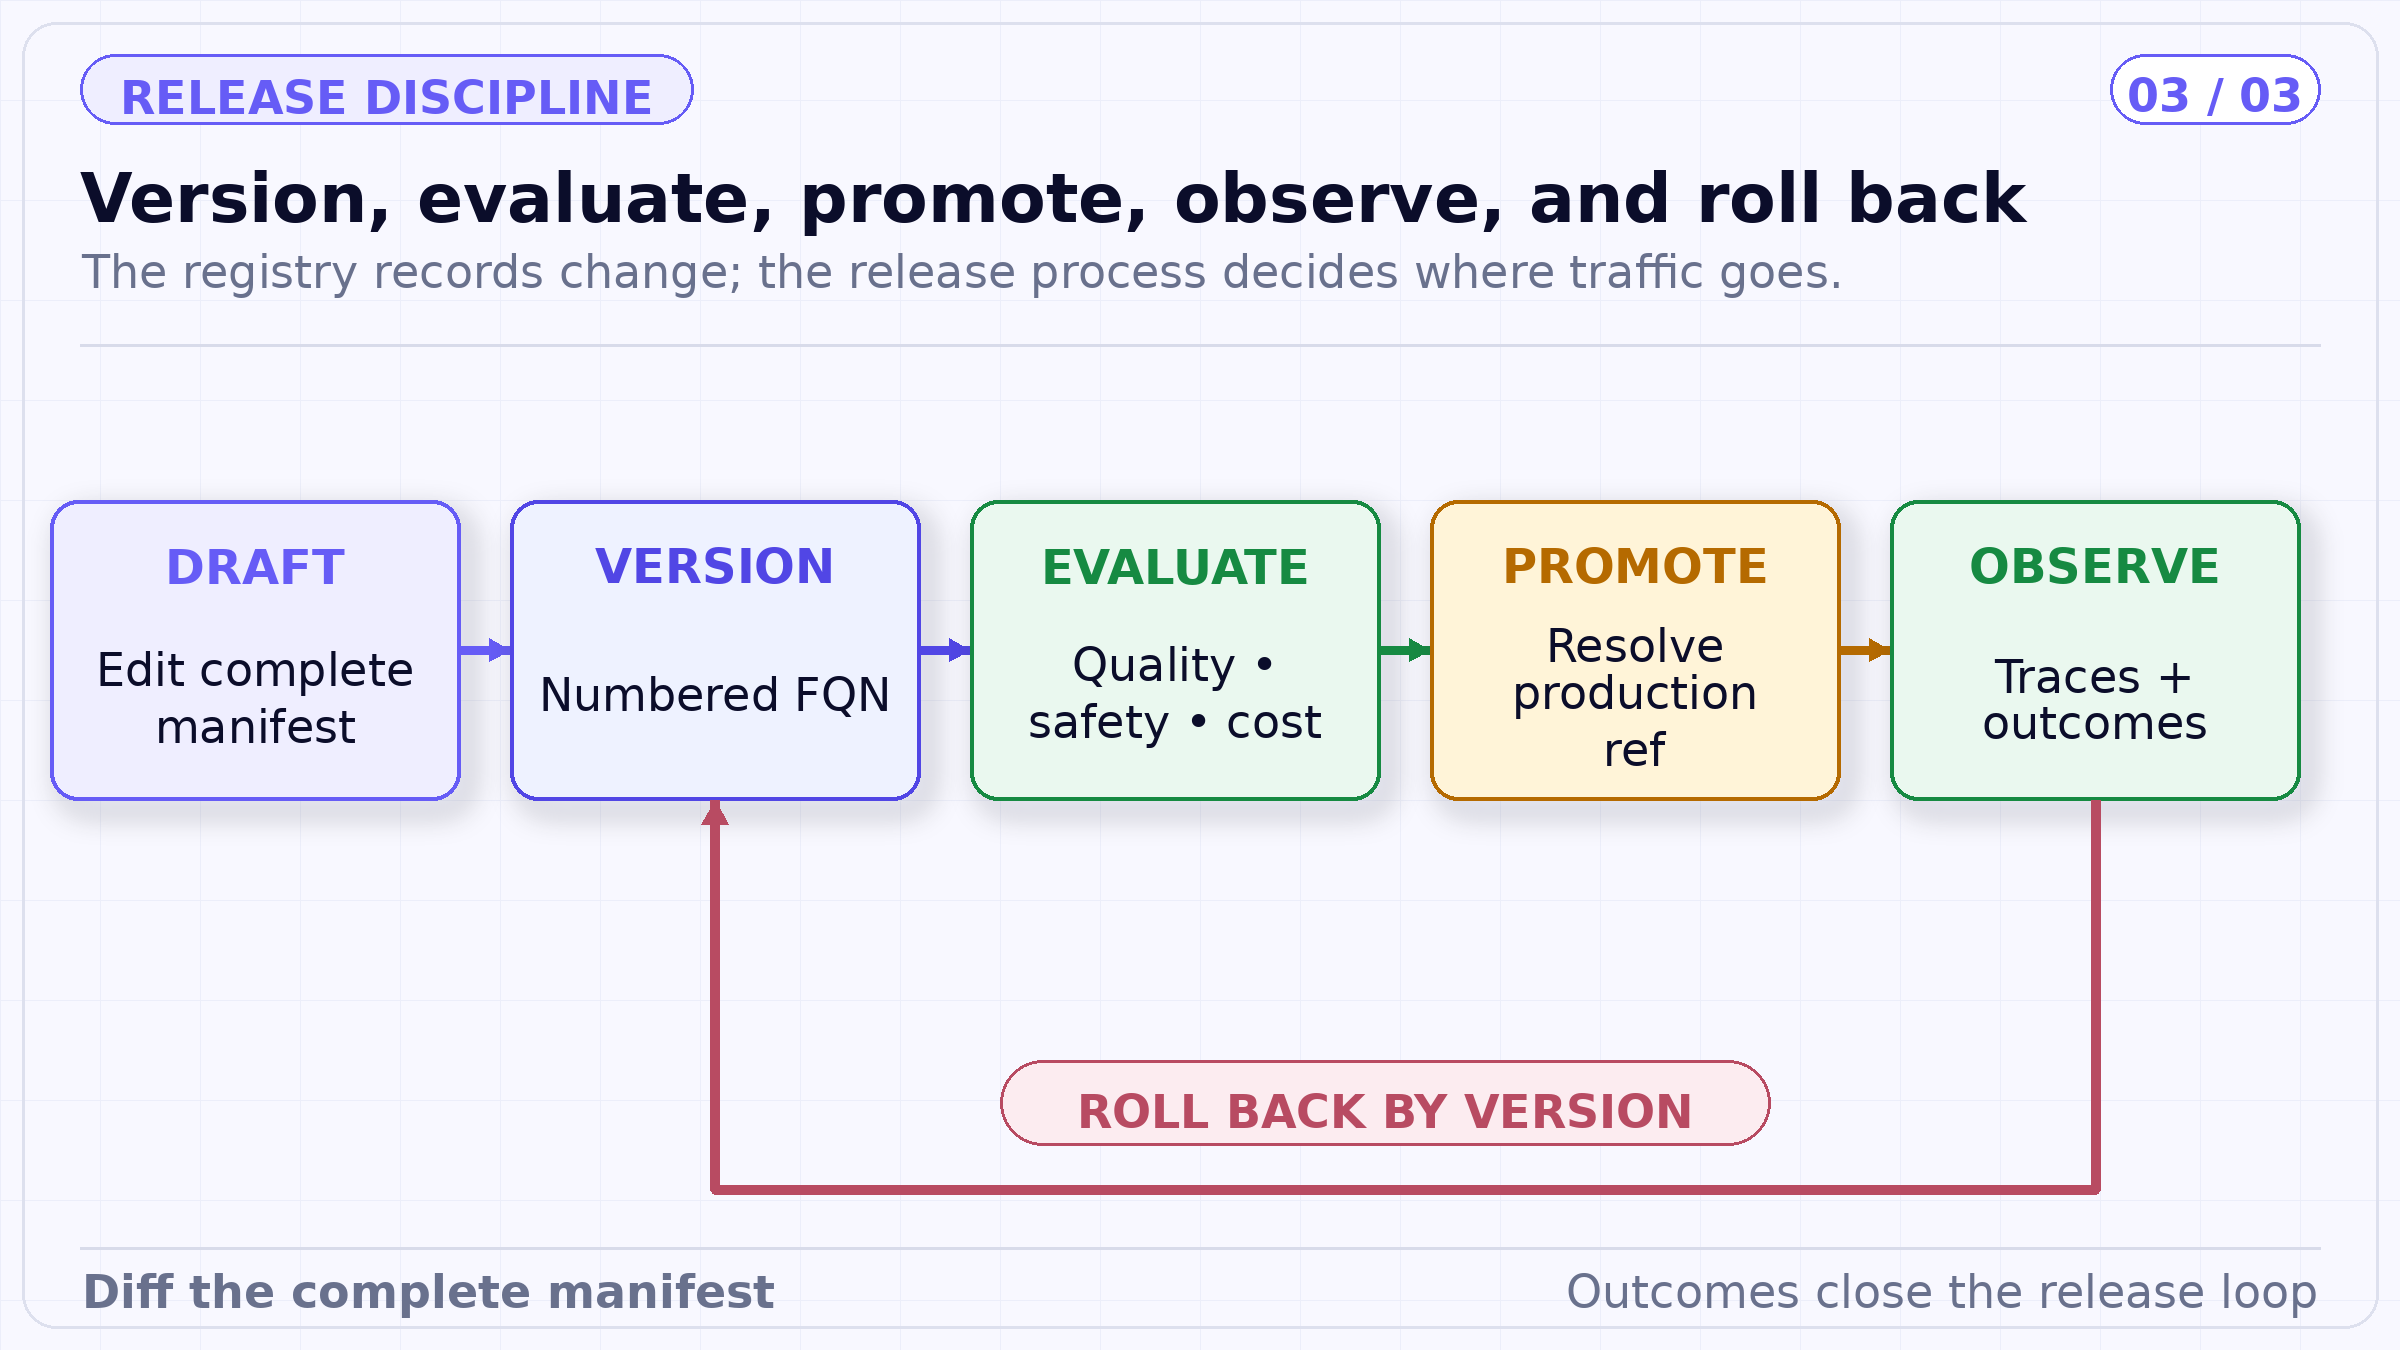
El ciclo de lanzamiento mantiene la gestión de versiones y la evaluación por separado. La promoción es una decisión basada en pruebas, mientras que la reversión restaura una combinación conocida y válida de prompt, ruta de modelo y controles.
Un despliegue seguro resuelve un FQN candidato, registra el resultado de la evaluación, actualiza una referencia de despliegue, observa los resultados en producción y conserva la versión anterior para una posible reversión. El tiempo de ejecución debe registrar tanto la referencia del prompt solicitado como la versión resuelta. Si se permiten anulaciones de modelo en el momento de la solicitud, registre también el destino del modelo resuelto.
La reversión significa restaurar la combinación completa que se sabe que funciona, no simplemente copiar texto antiguo en una versión nueva. Si un fallo involucró un destino de modelo, una medida de seguridad, un esquema o una regla de composición de la aplicación, el cuerpo del prompt puede ser inocente.
Muchas aplicaciones combinan un prompt de registro con instrucciones del desarrollador, contexto recuperado, historial de conversaciones, resultados de herramientas y mensajes en tiempo de ejecución. El registro solo controla su parte. Defina qué capa puede introducir instrucciones de comportamiento, qué capas transportan pruebas no fiables y qué componente tiene permiso para anular la configuración del modelo o de las medidas de seguridad.
Un manifiesto de solicitud útil registra el FQN de la versión del prompt, el lanzamiento de la aplicación, la ruta de renderizado, los nombres y resúmenes de las variables, el recuento de mensajes añadidos, el modelo resuelto, la configuración del modelo virtual, la versión del esquema de salida estructurada y la versión de la política de seguridad. Ese manifiesto convierte un proceso de composición distribuido en una identidad de ejecución inspeccionable sin necesidad de almacenar cada valor sensible en cada registro.
El almacenamiento en caché exacto o semántico puede ofrecer un resultado sin repetir la inferencia del modelo. Esto puede mejorar el coste y la latencia, pero la clave de caché y la política de invalidación deben reflejar cada entrada que cambie la respuesta o su autorización. Un cambio en la versión del prompt, en la ruta del modelo, en las medidas de seguridad, en el límite del inquilino o en una variable importante puede requerir una entrada de caché diferente.
No asuma que publicar una nueva versión de un prompt elimina las respuestas producidas por la anterior. Verifique cómo la aplicación y la puerta de enlace identifican las entradas almacenadas en caché e incluya la versión resuelta del prompt en la observabilidad de la caché. Para tareas sensibles, mantenga el control de acceso fuera de la decisión de acierto de caché o incluya el ámbito autenticado en la clave para que un sujeto no pueda recibir el resultado de otro.
Los permisos de edición del repositorio determinan quién puede crear una nueva versión, pero no necesariamente quién puede aprobar su uso en producción o cambiar la referencia fijada de la aplicación. Los equipos maduros separan estas funciones para los prompts de alto impacto. El registro de despliegue debe especificar el aprobador, el informe de evaluación, los consumidores previstos, la hora de inicio y el objetivo de reversión.
Las ediciones de emergencia también requieren trazabilidad. Un proceso rápido puede acortar la revisión, pero debe generar una versión concreta, conservar las diferencias, limitar el tráfico afectado y requerir una evaluación retrospectiva. Editar una cadena sin versión directamente en producción anula el propósito de tener un registro.
Prompt Registry proporciona identidad de artefacto, control de versiones, acceso al repositorio e invocación reutilizable. AI Gateway proporciona la ruta de solicitud donde se pueden aplicar el enrutamiento de modelos, presupuestos, barreras de seguridad, políticas de registro y telemetría. TrueForge puede consumir instrucciones como parte de un entorno de ejecución de agentes, pero el comportamiento de la sesión persistente y la ejecución de herramientas permanecen separados del control de versiones de los prompts.
Esa separación evita que el registro se convierta en un vago "plano de control de IA". El registro posee un artefacto específico. La pasarela posee los controles de inferencia enrutados. La aplicación posee las entradas de negocio y la validación de resultados. Los sistemas de evaluación determinan si la combinación cumple con los requisitos para su lanzamiento.
Utilice Prompt Registry para que las instrucciones del modelo sean identificables, revisables y reproducibles. Fije versiones concretas, valide variables, registre la composición y las anulaciones, y evalúe el manifiesto completo antes de su promoción.
La mayor ventaja de TrueFoundry no es que un registro haga que los prompts sean correctos. Es que la plataforma ofrece a los equipos un objeto estable sobre el cual construir un proceso de lanzamiento disciplinado, y suficiente control en tiempo de ejecución para saber qué objeto llegó realmente a producción.
Nota editorial.Este artículo refleja la interpretación técnica de TrueFoundry sobre los materiales públicos citados a fecha de 19 de septiembre de 2026. Las capacidades del producto se limitan a la documentación vinculada. Los ejemplos y los valores predeterminados de funcionamiento son ilustrativos; no constituyen asesoramiento legal, opinión de auditoría, referencia independiente ni garantía de seguridad, protección o cumplimiento.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada