



November 6, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Un guardrail no es un único interruptor de seguridad. Su hook, modo de operación, estrategia de aplicación, alcance, comportamiento ante fallos y evidencias determinan lo que el sistema realmente garantiza.
Contexto de las fuentes. Esta explicación se basa en la documentación general de guardrails y de configuración de políticas de guardrails de TrueFoundry AI Gateway revisada el 19 de septiembre de 2026. Refleja los hooks documentados para entrada/salida de LLM y pre/post de MCP; los modos validate y mutate; tres estrategias de aplicación; la unión de políticas coincidentes; la validación asíncrona de entradas de LLM; las comprobaciones sincrónicas de mutación, salida y MCP; la limitación de streaming para guardrails de salida de LLM; y los spans de trazas. Los modelos de amenazas, las fases de despliegue y los patrones de autorización de aplicaciones son prácticas de ingeniería recomendadas.
Decir "tenemos un detector de PII" dice poco sobre el comportamiento del sistema. ¿Dónde se ejecuta? ¿Ve el prompt antes que el modelo, la respuesta completa, los argumentos de las herramientas o los resultados de las herramientas? ¿Puede reescribir datos, solo bloquearlos o simplemente registrar eventos? ¿Qué ocurre si el detector agota su tiempo de espera (timeout)? ¿El streaming libera contenido antes de que exista una respuesta completa?
TrueFoundry AI Gateway expone cuatro hooks de guardrails: LLM Input, LLM Output, MCP Tool Pre-Invoke y MCP Tool Post-Invoke. Esa topología es la base. Una mutación de entrada puede redactar datos antes de exponerlos al modelo. Una comprobación de salida puede retener una respuesta completada. Una comprobación previa a la herramienta (pre-tool) puede detener una operación antes de su ejecución. Una comprobación posterior a la herramienta (post-tool) puede evitar que un resultado sensible llegue al modelo, pero no puede deshacer un efecto secundario que la herramienta ya haya ejecutado.
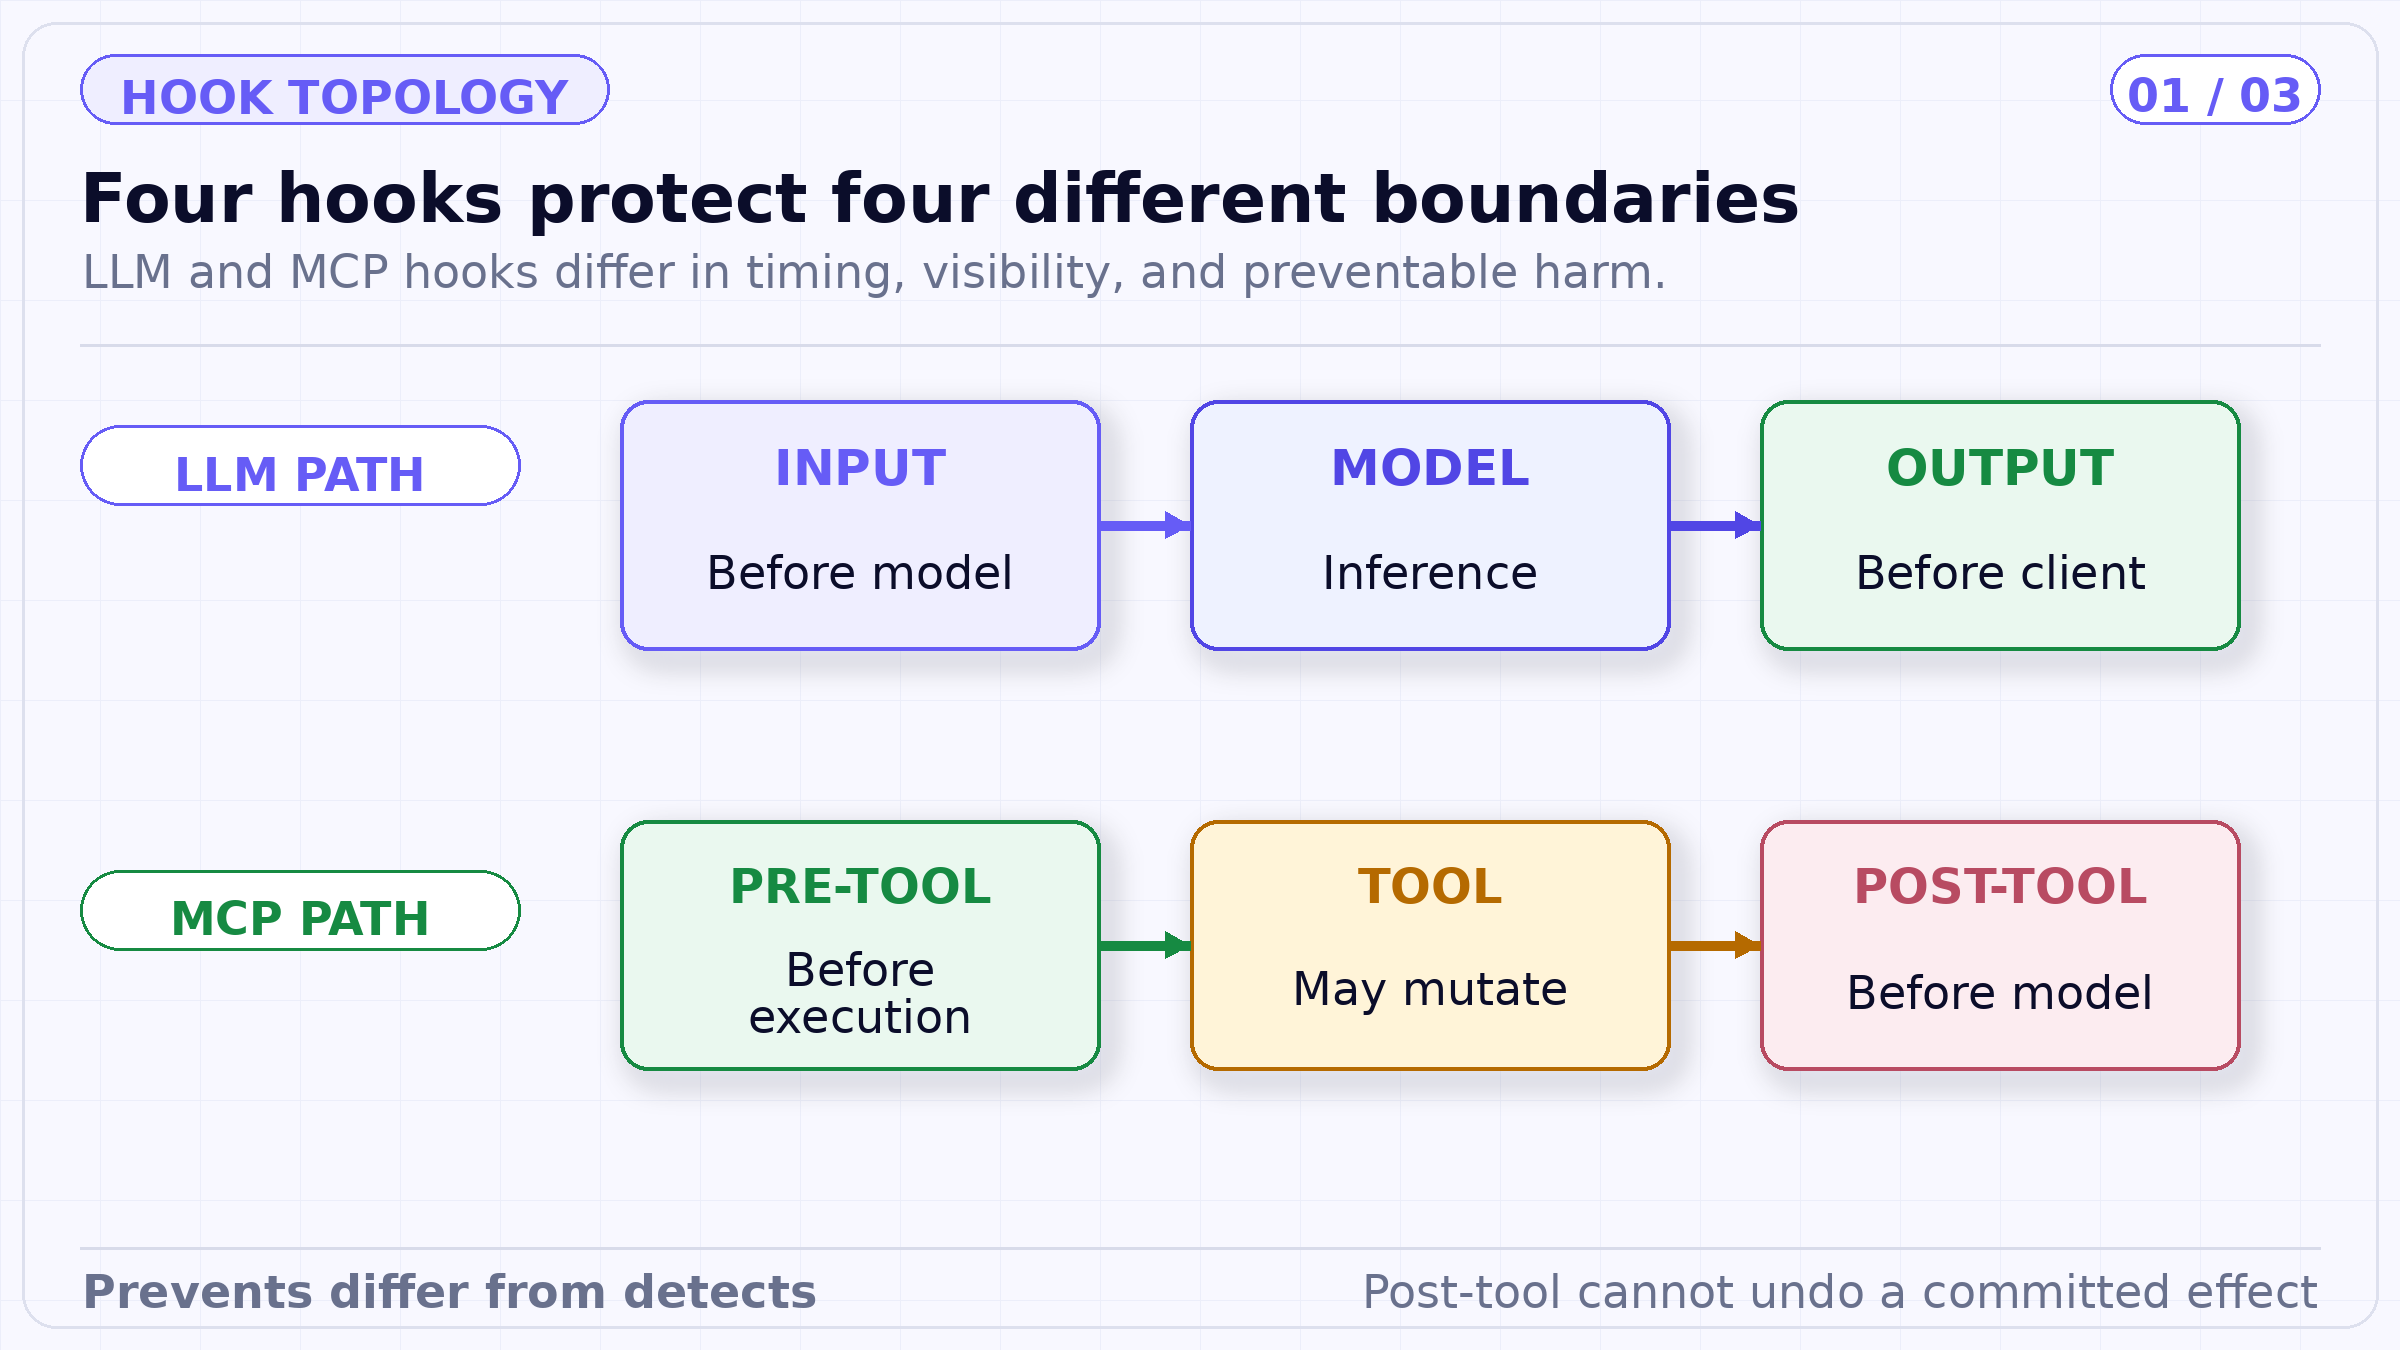
El diagrama de hooks destaca el alcance temporal. Un control situado después de una operación puede gobernar la divulgación de su resultado, pero no puede prevenir la operación de forma retroactiva.
En el modo Validate, un guardrail inspecciona los datos y puede bloquearlos sin reescribirlos. En el modo Mutate, puede transformar los datos y también bloquearlos. Los guardrails de mutación se ejecutan de forma secuencial por prioridad, ya que la salida de uno se convierte en la entrada del siguiente.
Por lo tanto, el orden importa. Un paso de redacción puede eliminar evidencias que necesite un detector posterior, mientras que un paso de normalización puede hacer que una política posterior sea más fiable. Otorgue versiones y pruebe la cadena ordenada completa. No interprete que "todos los guardrails han pasado" sin saber qué representación evaluó cada uno de ellos.
Para las llamadas a MCP, la mutación o validación previa a la herramienta analiza los argumentos antes de la operación. Los controles posteriores a la herramienta analizan el resultado tras la ejecución. Si una herramienta SQL ya ha modificado una base de datos, bloquear su respuesta protege el contexto descendente (downstream), pero no la base de datos. La seguridad frente a efectos secundarios requiere autorización, contratos de herramientas delimitados, idempotencia y reconciliación, además de los guardrails de contenido.
TrueFoundry documenta tres estrategias. Enforce bloquea ante una violación y también bloquea cuando el propio guardrail falla. Enforce But Ignore On Error bloquea las violaciones detectadas, pero permite el paso del tráfico si el guardrail falla. Audit permite el paso del tráfico y registra tanto los hallazgos como los errores del guardrail.
Estas decisiones deben tomarse por hook y por nivel de riesgo, no como una preferencia organizacional universal. Una comprobación estricta de autorización previa a la herramienta para una operación de producción destructiva puede requerir un comportamiento fail-closed (bloqueo ante error). Un evaluador auxiliar de relevancia en un asistente interno de bajo riesgo puede permitir cierta degradación (fail-open). La decisión debe sopesar el impacto de un falso negativo, el impacto de un falso positivo, la fiabilidad del detector y la alternativa de respaldo disponible.
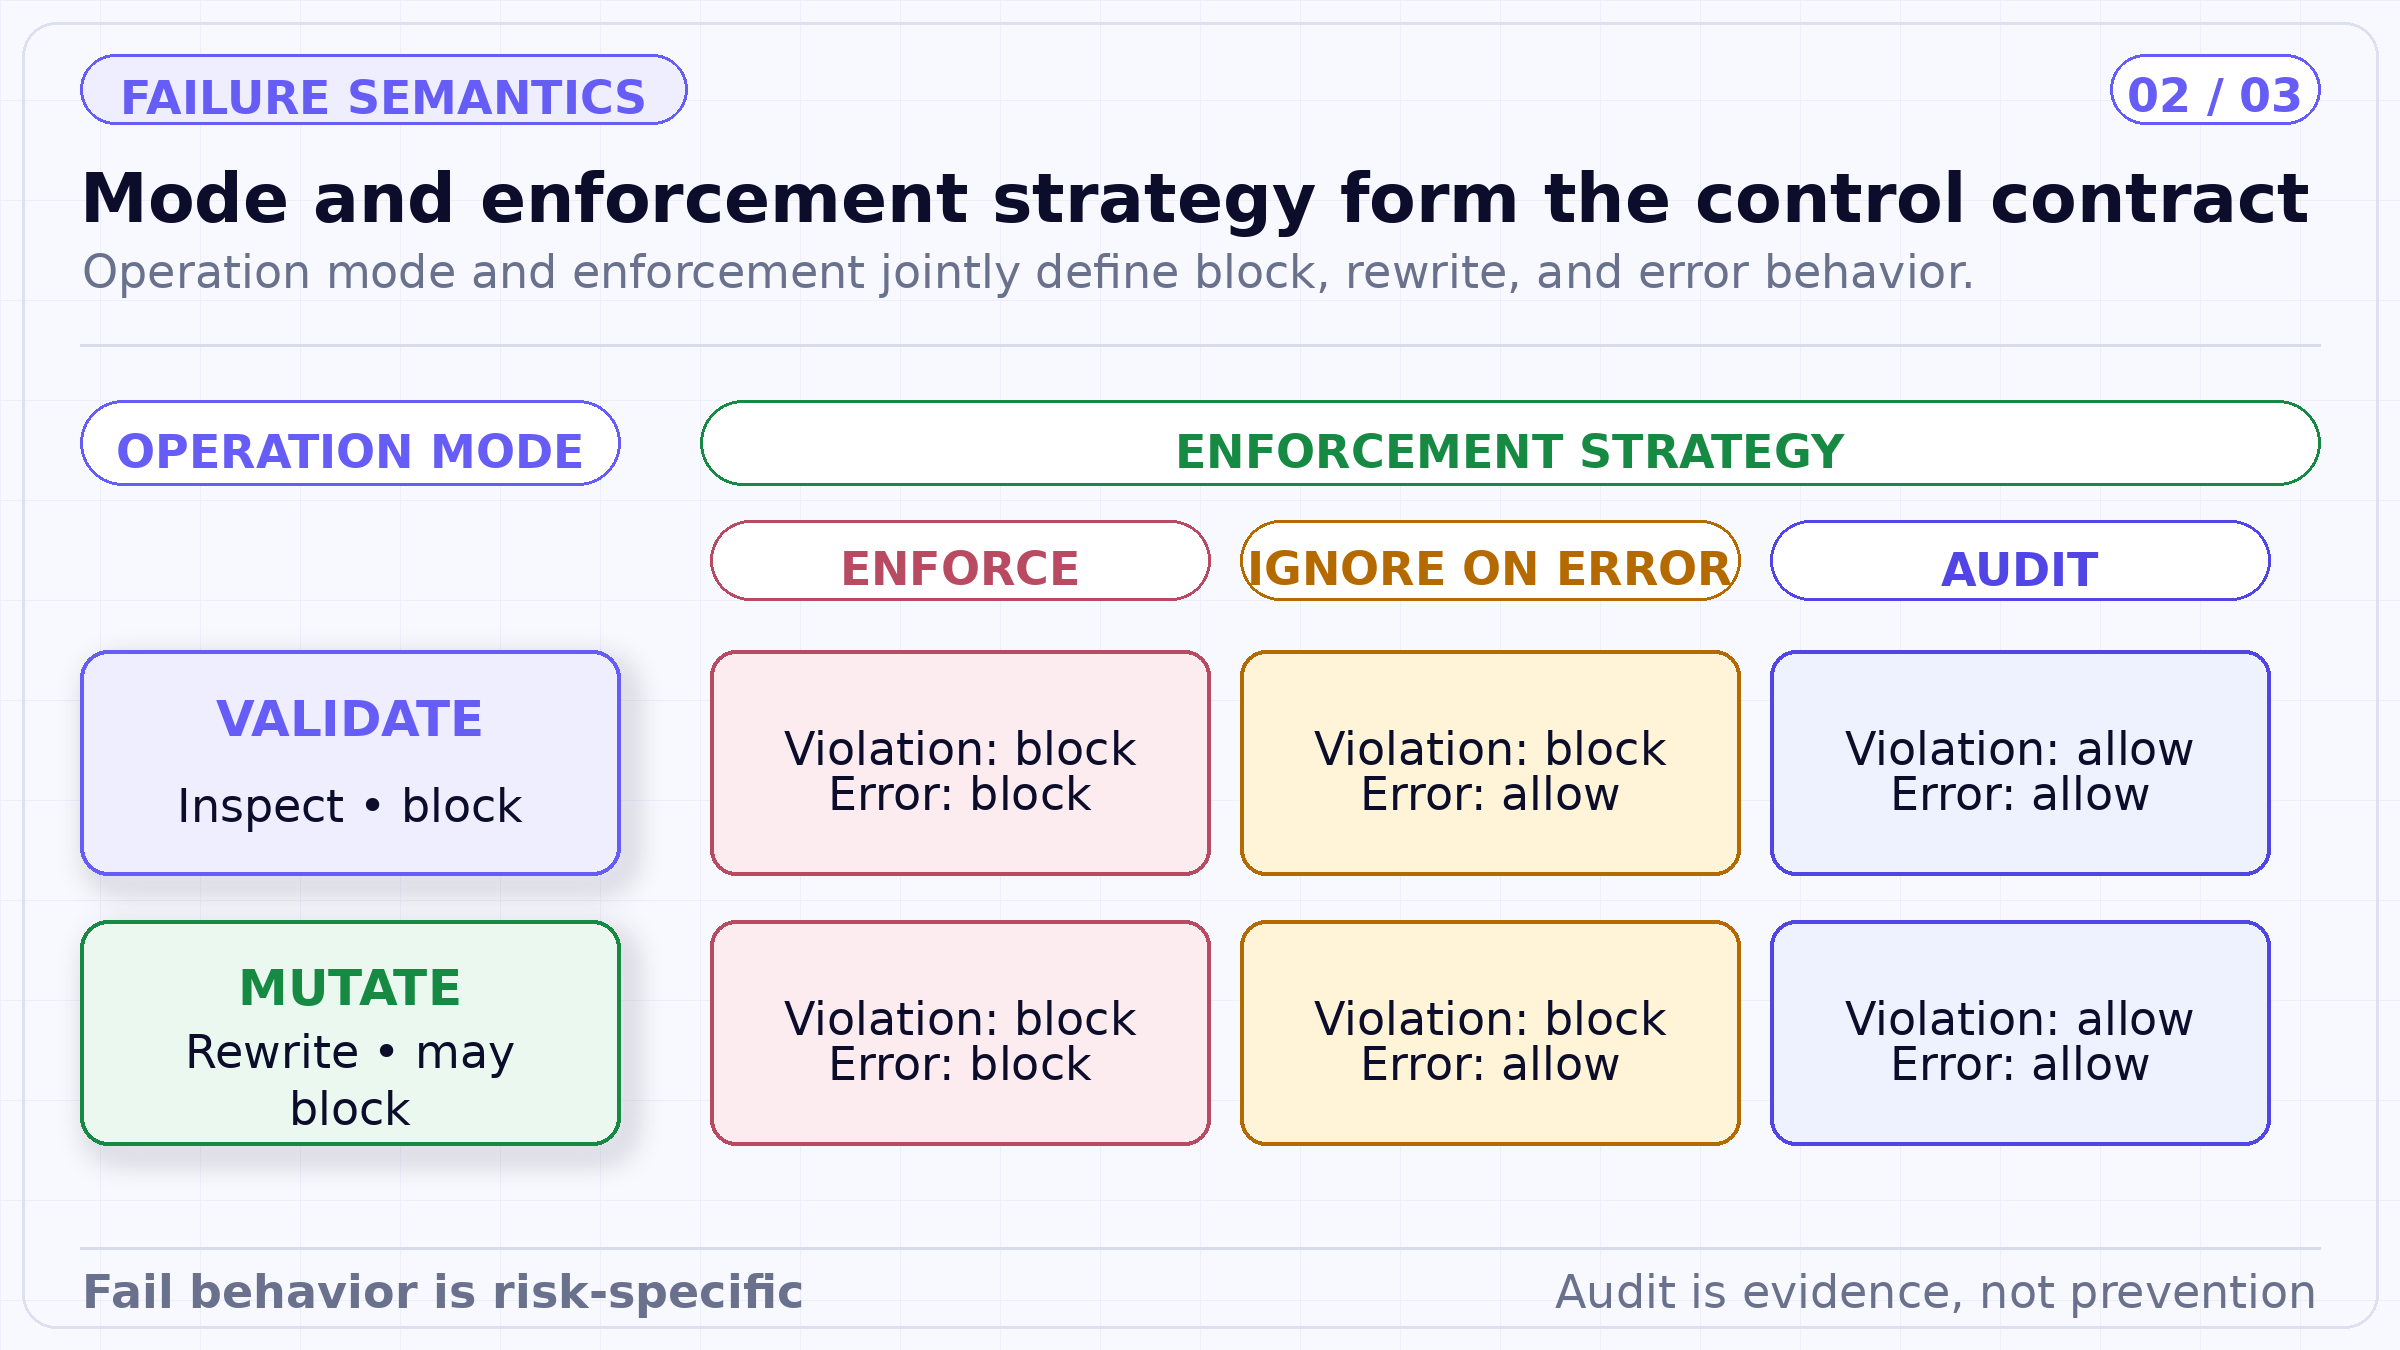
El modo de operación y la estrategia de aplicación son ortogonales. Los equipos necesitan ambos ejes para saber si los datos se reescriben, se bloquean, se permiten en caso de error o simplemente se observan.
TrueFoundry documenta la mutación de entrada como síncrona antes de la solicitud al modelo. La validación de entrada puede ejecutarse en paralelo con la llamada al modelo. Si la validación falla mientras el modelo se está ejecutando, el gateway cancela esa solicitud. La mutación y la validación de salida se producen después de la respuesta del modelo, por lo que su latencia se añade a la ruta de retorno y el coste del modelo ya se ha contraído.
Los guardrails pre y post de herramientas MCP se ejecutan de forma síncrona. La latencia previa a la herramienta retrasa la ejecución, pero puede evitar el coste y el efecto secundario de una llamada errónea. La latencia posterior a la herramienta retrasa la entrega del resultado y puede redactarlo o retenerlo, pero la invocación de la herramienta ya se ha producido.
La documentación actual de TrueFoundry indica que los guardrails de salida de LLM se omiten en las respuestas en streaming porque el gateway no dispone de una respuesta completa para evaluar antes de que se entreguen los fragmentos (chunks). Los guardrails de entrada siguen aplicándose. Si un caso de uso requiere comprobaciones de salida en el lado del gateway, la solicitud debe ser no-streaming.
Esta es una decisión de arquitectura relevante, no una mera nota al pie. Un cliente que ensambla la salida transmitida por streaming y la valida a posteriori puede detectar un problema, pero no puede retirar el contenido que ya se ha mostrado o sobre el que se ha actuado. Las aplicaciones deben elegir entre la entrega inmediata de tokens y la aplicación de controles sobre la respuesta completa, o bien diseñar un búfer intermedio que retrase la liberación del contenido.
Para los mensajes de LLM, TrueFoundry documenta un control de alcance que abarca la conversación completa, el último mensaje o los últimos N mensajes. Una ventana estrecha reduce el coste y la exposición, pero puede pasar por alto ataques distribuidos a lo largo de varios turnos. Una comprobación del historial completo puede ser costosa y enviar más contenido sensible a un proveedor externo de guardrails.
Los system prompts se excluyen de los guardrails por defecto en la documentación actual, con una excepción específica para el análisis de CrowdStrike AIDR. Las comprobaciones pre y post de MCP escanean todos los argumentos o resultados de las herramientas en lugar de utilizar el alcance de mensajes del LLM. Los equipos deben documentar estos límites de visibilidad de forma explícita para que "la conversación está protegida" no implique que se hayan inspeccionado absolutamente todas las instrucciones y campos.
Los guardrails se pueden adjuntar por solicitud a través de una cabecera (header) o mediante políticas del gateway. Las políticas coinciden con modelos, servidores y herramientas MCP, usuarios, equipos, cuentas virtuales y metadatos de solicitudes. TrueFoundry documenta que se evalúan todas las reglas; los guardrails de cada regla coincidente se combinan por hook.
Ese modelo de unión es aditivo. Una regla base amplia puede aplicar detección de PII mientras que una regla de metadatos de producción añade un detector de inyecciones más estricto y una regla específica para una herramienta MCP añade una política de SQL. Las condiciones de destino o sujeto omitidas coinciden de forma amplia, por lo que una regla incompleta por descuido puede aplicarse de manera más general de lo previsto.
Las cabeceras de guardrail por solicitud omiten las políticas, según la documentación de configuración. Controle quién puede enviar esas cabeceras y si los guardrails elegidos por la aplicación son aceptables para la carga de trabajo. Una solicitud no debería poder seleccionar una política más débil simplemente porque conoce el nombre de una integración.
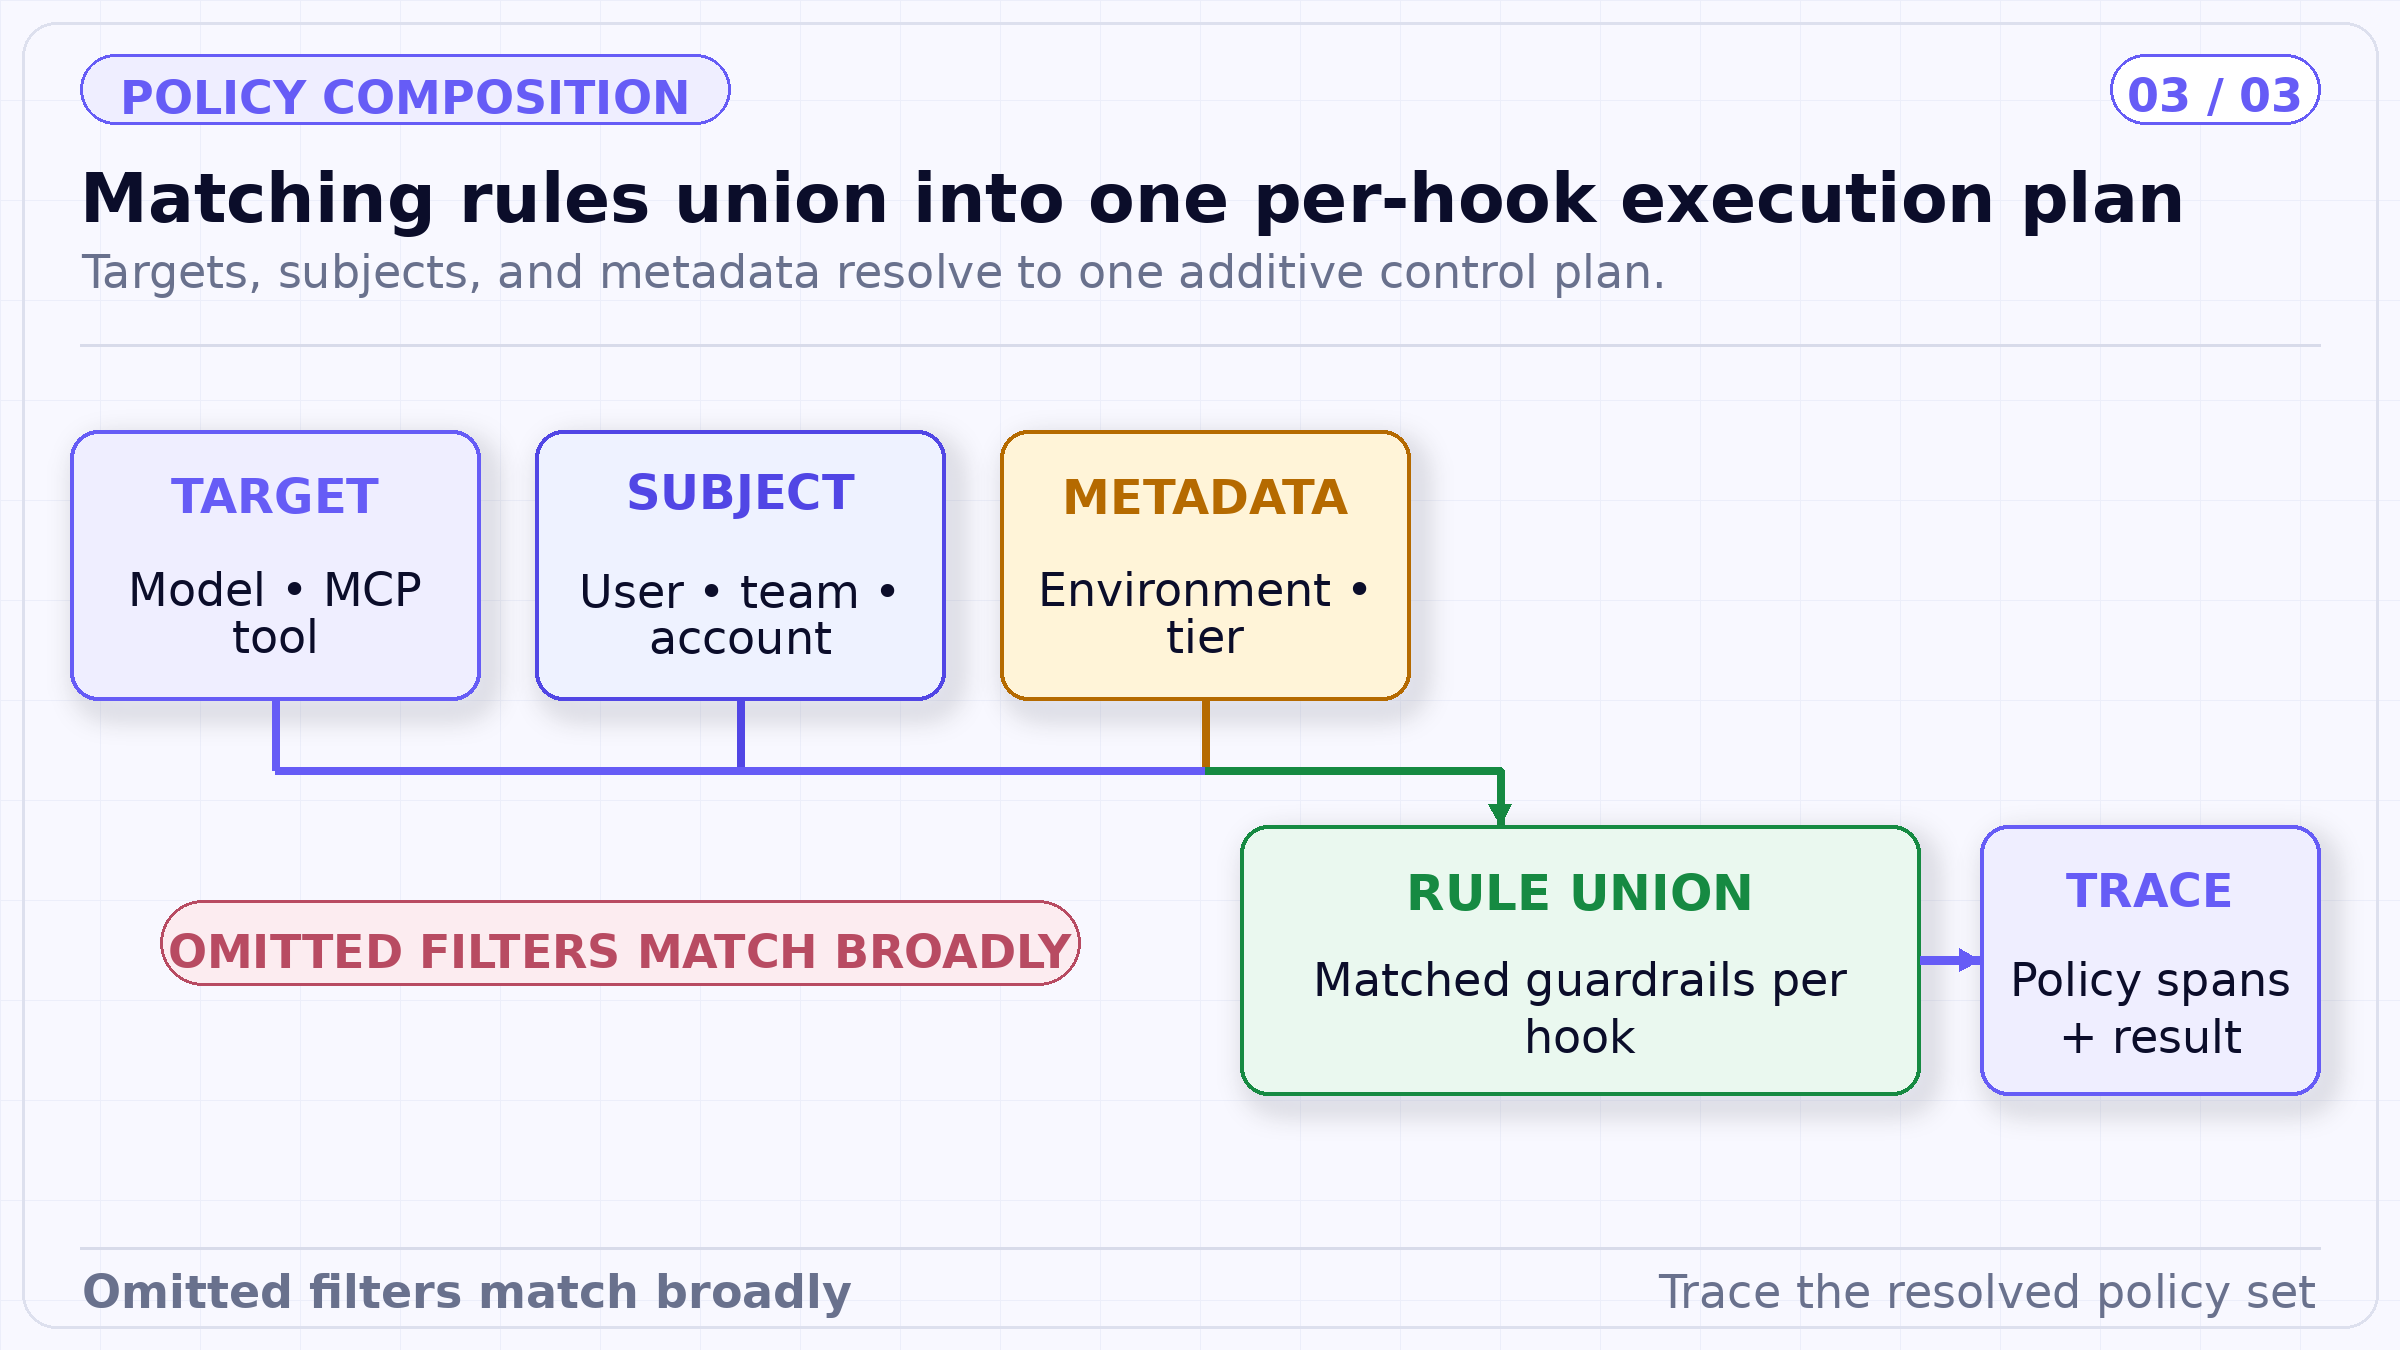
Las reglas de política se componen de forma aditiva. El control efectivo es la unión resuelta para este sujeto, destino, herramienta, metadatos y hook, y no una regla individual considerada de forma aislada.
TrueFoundry registra la ejecución de guardrails como spans en las trazas de las solicitudes, incluyendo tiempos y resultados. Las solicitudes bloqueadas también se trazan. Esto permite inspeccionar la latencia, los hallazgos, las mutaciones y los resultados de la aplicación de políticas.
Un span demuestra que un guardrail configurado se ejecutó y devolvió un resultado bajo una configuración con versión. No demuestra que el detector tuviera una cobertura perfecta ni que la acción final de negocio fuera segura. Conserve la versión del detector, la versión de la política, el hook, el alcance, el digest de entrada, el digest de mutación, el resultado de la aplicación, el error y la latencia. Vincule esos registros con los intentos de ejecución de herramientas y los resultados definitivos.
Algunos guardrails se ejecutan en la infraestructura gestionada de TrueFoundry; otros llaman a proveedores externos o servicios personalizados. El hook seleccionado y el alcance del mensaje determinan qué datos puede recibir ese procesador. Antes de habilitar un proveedor, documente los campos, regiones, retención, cifrado, subprocesadores, credenciales, comportamiento ante timeouts y si el servicio utiliza las entradas para entrenamiento.
Minimice los datos antes de que salgan del gateway siempre que sea posible. Un paso de mutación local puede eliminar secretos antes de que se ejecute un clasificador externo más amplio, pero el orden debe probarse para que la redacción no destruya la señal necesaria para la detección. Mantenga la selección de proveedores adaptada al entorno: la documentación de TrueFoundry señala que varios componentes gestionados integrados son exclusivos para SaaS y remite a las implementaciones autoalojadas (self-hosted) a otras alternativas.
Una solicitud puede coincidir con varias reglas de política, y cada regla puede adjuntar varios guardrails en diferentes hooks. Por lo tanto, el plan efectivo es un conjunto resuelto, no solo el nombre de una política. Registre los ID de las reglas, la versión de la política, las versiones de las integraciones, las prioridades, las estrategias de aplicación, el alcance y el comportamiento personalizado ante errores que se aplicaron a la solicitud.
Gestione los cambios en los guardrails como si fueran lanzamientos de software. Pruebe un plan candidato en modo audit o análisis shadow, compárelo con el plan actual utilizando entradas representativas capturadas, revise los falsos positivos y falsos negativos, y luego despliéguelo en un tráfico delimitado. Un despliegue inverso (rollback) debe restaurar la configuración resuelta completa, incluyendo el orden y la semántica de fallos.
Cunte las solicitudes evaluadas, hooks omitidos, errores de guardrails, timeouts, violaciones, mutaciones, bloqueos, cancelaciones y latencia por integración y versión de política. Informe de los porcentajes sobre el tráfico elegible en lugar de recuentos brutos de bloqueos. Un detector que muestre cero hallazgos solo es saludable si realmente se ejecutó sobre el alcance previsto.
Para los controles de MCP, combine los bloqueos previos a las herramientas con las llamadas a herramientas intentadas y los hallazgos posteriores a las herramientas con los resultados de las mismas. Para los controles de LLM, diferencie las cancelaciones de entrada, los rechazos de salida y las respuestas en streaming donde se omitieron las comprobaciones de salida. Muestree el tráfico permitido para revisión humana, de modo que los falsos negativos silenciosos tengan la oportunidad de hacerse visibles.
El modo Audit es útil para la calibración porque muestra hallazgos potenciales sin bloquear. Antes de la promoción, etiquete el tráfico muestreado, mida los falsos positivos y falsos negativos, pruebe los timeouts de los proveedores y estime la latencia y el coste. Pase a una estrategia de aplicación (enforcement) solo después de que la organización haya elegido el comportamiento ante fallos y un operador pueda interpretar las evidencias.
No asuma que una tasa de bloqueo a la baja significa que el sistema ha mejorado. También puede significar que un detector dejó de ejecutarse, que el alcance se redujo, que el tráfico cambió o que los usuarios aprendieron a esquivar el control. Monitorice la cobertura y las tasas de error junto con las violaciones.
El contrato real de un guardrail es la combinación de hook, visibilidad, modo, orden, estrategia de aplicación, coincidencia de políticas y comportamiento ante fallos. Nombrar únicamente el detector deja la mayor parte del sistema sin especificar.
TrueFoundry AI Gateway hace que estas decisiones sean explícitas tanto para el tráfico de modelos como de MCP y registra su ejecución en trazas. La aplicación sigue siendo la propietaria de la autorización de negocio, la corrección de efectos secundarios y la evidencia de resultados. Esa frontera no es una debilidad; es lo que evita que la inspección de contenidos se confunda con la seguridad integral del agente.
Aviso editorial. Este artículo refleja la interpretación de ingeniería de TrueFoundry sobre los materiales públicos citados a fecha de 19 de septiembre de 2026. Las capacidades del producto se limitan a la documentación enlazada. Los ejemplos y las opciones predeterminadas de funcionamiento son ilustrativos; no constituyen asesoramiento legal, una opinión de auditoría, una comparativa independiente ni una garantía de seguridad, protección o cumplimiento normativo.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















