



October 31, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
ElEl servidor MCP de Salesforce convierte tu CRM en herramientas invocables. Model Context Protocol es el estándar abierto que permite a un agente de IA descubrir e invocar herramientas en un sistema externo; la implementación de Salesforce expone sObjects estándar y personalizados a través de él.
Lo que lo diferencia de la mayoría de los servidores MCP remotos es dónde se ejecuta: Salesforce aloja sus servidores MCP desde dentro de tu organización, activados a través del paquete gestionado de Salesforce de TrueFoundry: sin intermediarios de terceros ni aplicaciones OAuth que configurar.
Lo que actives determinará a qué pueden acceder los agentes:
Esas dos opciones se reducen a la única decisión importante: si el agente necesita modificar registros o simplemente leerlos. La pestaña Servidores de Salesforce en Configuración enumera lo que tu edición puede activar. [VERIFICAR] No está documentado si aparecen variantes más allá de estas dos.
Dentro de cualquier servidor, la superficie es tu modelo de datos. La documentación describe las herramientas por capacidad y tipo de objeto en lugar de publicar nombres de funciones fijos, por lo que la pestaña Herramientas en la página de detalles del servidor es el inventario real de tu organización.
Los flujos de trabajo útiles encadenan lecturas y, ocasionalmente, escrituras:
Tres de esos cuatro son solo de lectura, y ese es el patrón. La mayor parte de lo que los equipos quieren de un servidor MCP de CRM es leer. Por lo tanto, la distinción entre lectura y escritura no es un principio abstracto aquí, sino una cuestión concreta que se resuelve en el momento de la activación, y la mayoría de los agentes deben limitarse al modo de solo lectura.
Que un analista de RevOps conecte Salesforce a Claude Desktop está bien. Pero esa misma integración para treinta personas en ventas, soporte y finanzas, no.
Un agente con acceso de escritura puede alterar las cifras que ve la dirección. Los importes de las oportunidades, las fechas de cierre y las etapas se consolidan en la previsión; los campos de cuenta alimentan los informes de territorio y ARR. Un agente que "limpia" una etapa o elimina un posible duplicado no ha filtrado información, sino que ha corrompido el sistema de registro con el que finanzas cierra el trimestre, y un historial sobrescrito no es un cambio que se pueda revertir. La inyección de prompts agrava el problema: una instrucción insertada en la descripción de un caso llega a un agente de triaje que posee las mismas herramientas de escritura que uno de higiene de datos.
Un agente con acceso de lectura puede extraer todo el pipeline al contexto de un modelo. Una consulta general sobre Oportunidades devuelve todos los tratos abiertos, su importe y su propietario, y en una cuenta de servicio compartida, esa consulta no está limitada por las reglas de uso compartido de nadie. Tu previsión se convierte en un prompt.
Las credenciales compartidas anulan el propio modelo de permisos de Salesforce. Perfiles, conjuntos de permisos, seguridad a nivel de campo, reglas de uso compartido: los equipos pasan años ajustándolos. Luego, una integración se autentica con una credencial de nivel de administrador, cada solicitud hereda esos privilegios y todo ese trabajo desaparece.
Sin atribución cuando algo cambia. El historial de campos te indica que un registro cambió y qué usuario lo hizo, pero no que un agente lo modificó a partir de una instrucción en un hilo de Slack.
Nada de esto es un argumento en contra de conectar Salesforce. Es un argumento a favor de un plano de control frente a él, que es lo que un pasarela MCP.
Dado que el servidor reside en tu organización, esta integración tiene requisitos previos reales, a diferencia de la mayoría de los MCP gestionados.
Reserva unos diez minutos; la mayor parte del tiempo se irá en la instalación y activación.
TrueFoundry aprovisiona Salesforce como un MCP gestionado por TrueFoundry: la plataforma se encarga de la URL del servidor, la autenticación de salida, los ámbitos y las credenciales, manteniéndolos actualizados ante cualquier cambio en Salesforce:
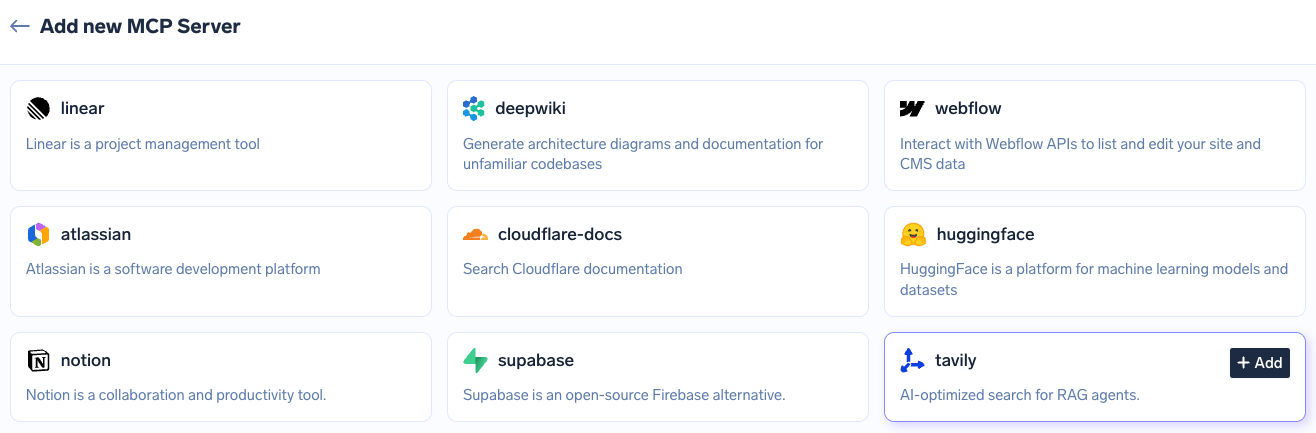
Catálogo de MCP gestionados por TrueFoundry que muestra los iconos de los proveedores con un botón de añadir, donde la plataforma proporciona todas las URL, detalles de autenticación, ámbitos y credenciales
Dado que el servidor es tuyo, Salesforce añade tres pasos previos en el lado de la organización.
Paso 1: Instalar el paquete MCP de TrueFoundry para Salesforce. Inicia sesión en tu organización como administrador y abre el enlace de instalación en la misma sesión del navegador:
https://login.salesforce.com/packaging/installPackage.apexp?p0=04ta7000001FUejAAG
En la pantalla de instalación, elige Instalar para todos los usuarios, haga clic enInstalary espera a recibir la confirmación de éxito.
Paso 2: Habilite el servicio MCP. En Configuración, busque Interfaz de usuario en Búsqueda rápida, localice Habilitar servicio MCP, actívelo y haga clic en Guardar.
Paso 3: Active el servidor MCP. Sin salir de Configuración, busque Servidores MCP y abra la pestaña Servidores de Salesforce . Busque el servidor que desee (sobject-all para lectura/escritura completa, sobject-reads para solo lectura) y haga clic en Activar; el proceso puede tardar hasta dos minutos. Lea la siguiente sección antes de elegir.
Paso 4: Conéctese en TrueFoundry. Ve a Servidores MCP, busca Salesforce MCPy haz clic en Conectar. Se te redirigirá a una pantalla de inicio de sesión y consentimiento de Salesforce: inicia sesión, revisa los permisos solicitados y haz clic en Permitir.
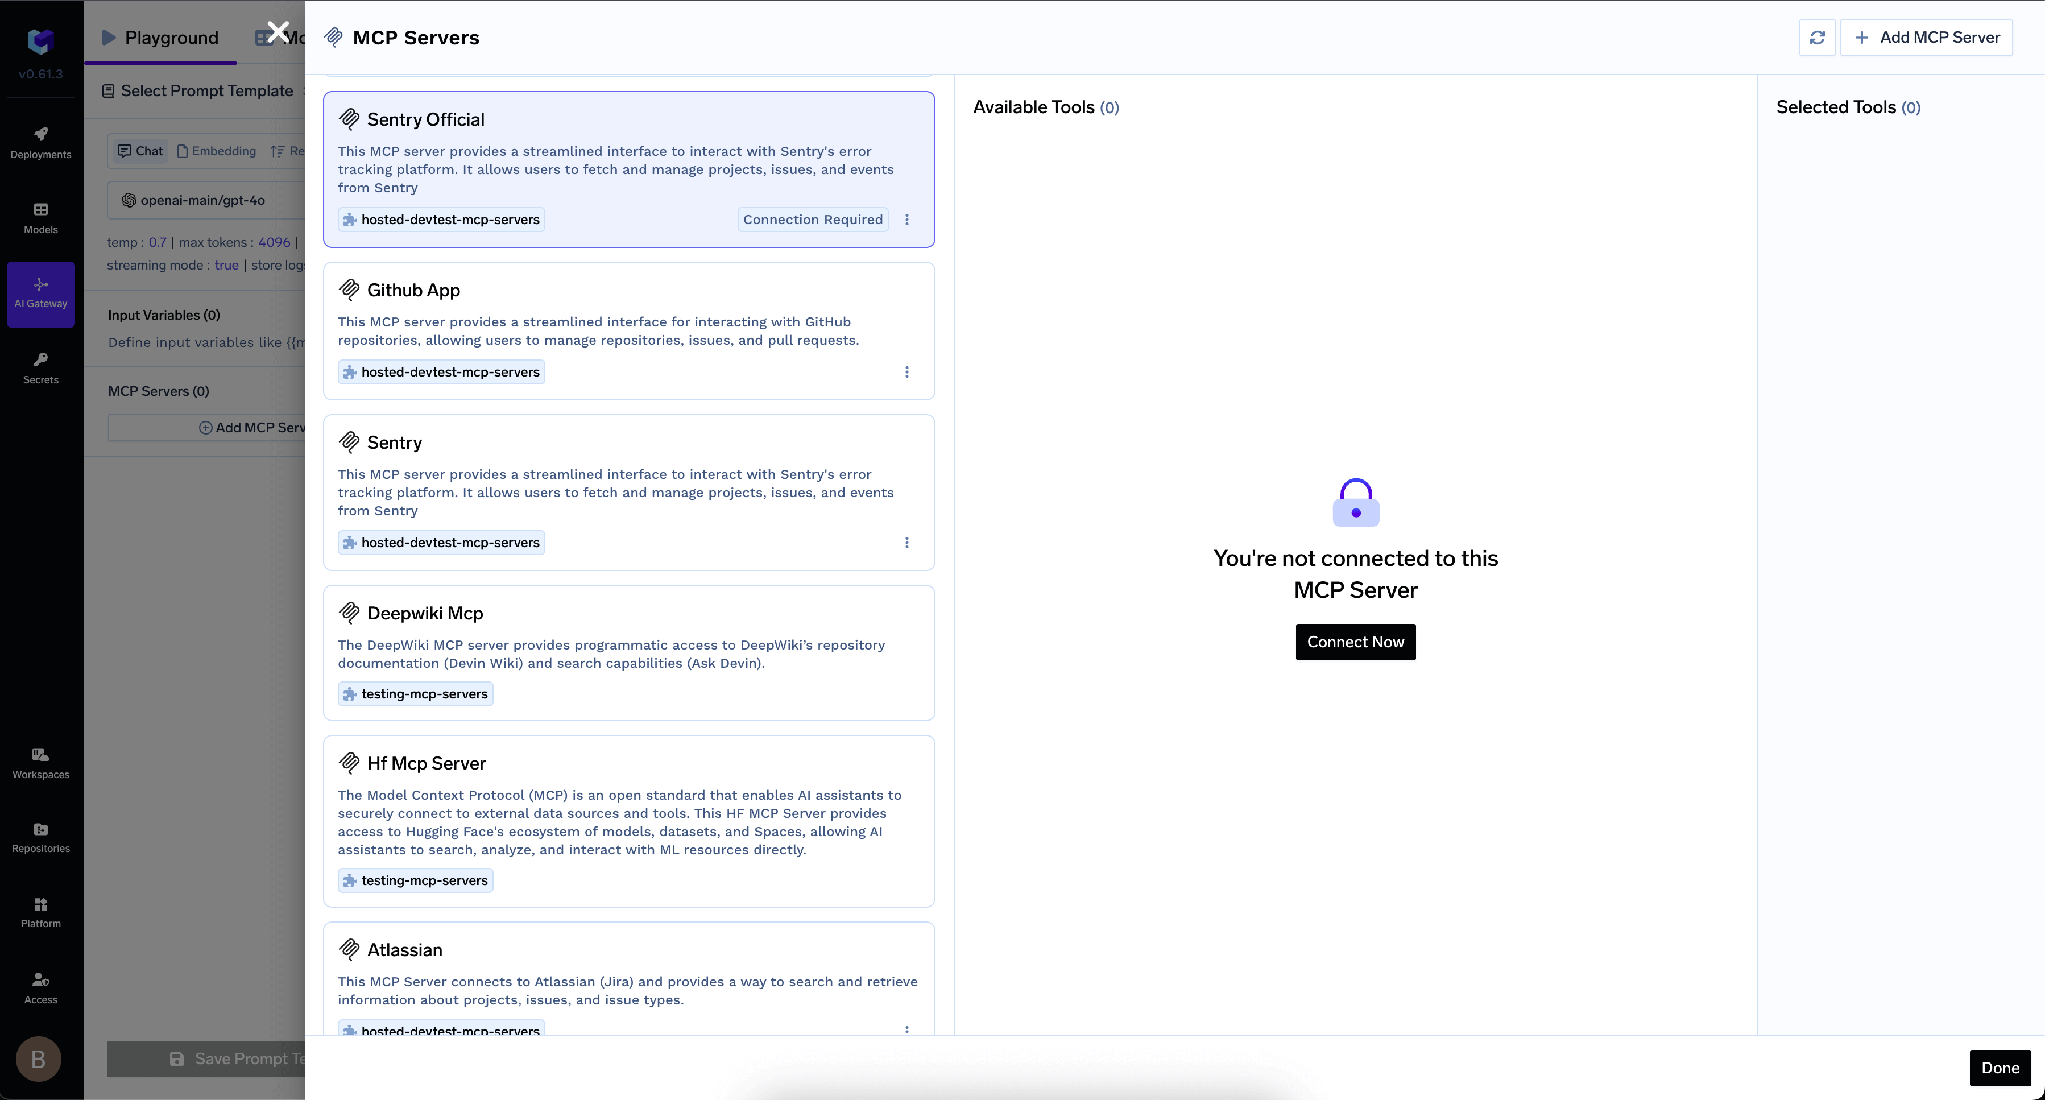
Panel de servidores MCP que muestra el estado de desconectado para un servidor MCP con un botón Conectar ahora que inicia el flujo de autorización OAuth
Paso 5: Verificar. El servidor debería indicar Conectadoy elHerramientas la pestaña debería mostrar sus herramientas. Haz clic en Probar en cualquier herramienta, o ejecuta algo como “list all accounts”, para confirmar la comunicación de ida y vuelta.
Ten en cuenta lo que hiciste no es hacer: sin aplicación cliente externa, sin aplicación conectada, sin ID de cliente ni secreto, sin ámbitos de OAuth, sin URL de devolución de llamada.
TrueFoundry separa laautenticación de entrada—cómo se identifica un cliente ante la pasarela— de laautenticación de salida, cómo la puerta de enlace se autentica ante Salesforce.
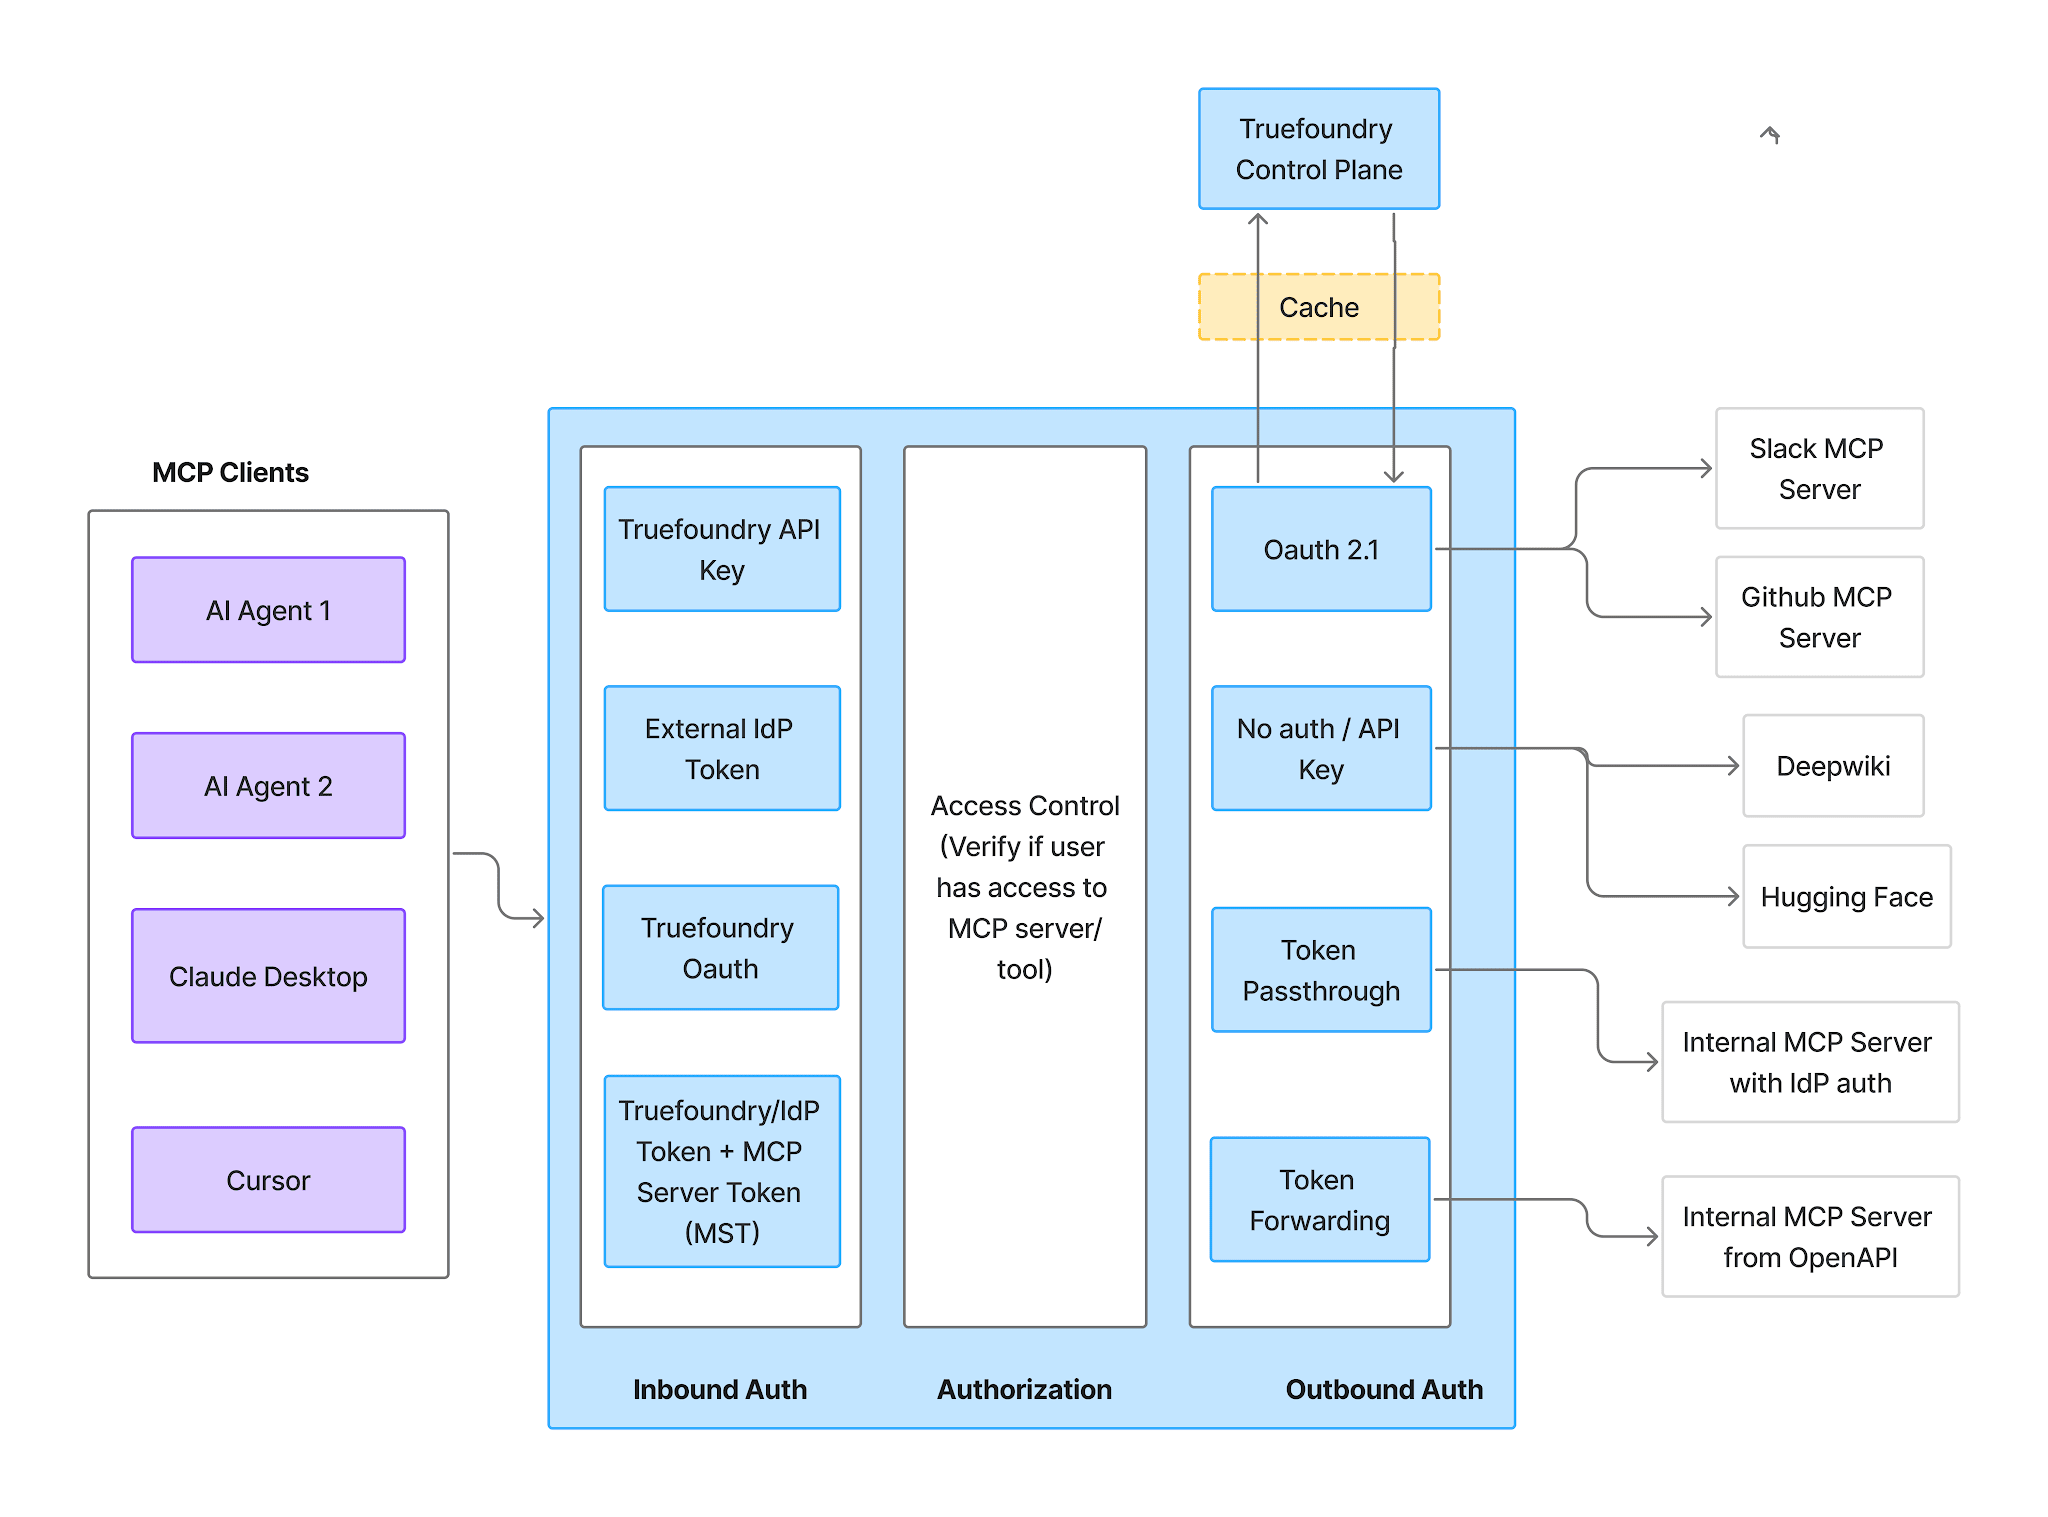
Flujo de autenticación y autorización de la pasarela MCP que muestra la autenticación de entrada, el control de acceso y la autenticación de salida como tres etapas diferenciadas
Entrada : los clientes se autentican en la puerta de enlace de IA con uno de los siguientes métodos:
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.




Es un servidor de Model Context Protocol que expone los datos del CRM de Salesforce —cuentas, contactos, oportunidades, casos y objetos personalizados— como herramientas que un agente de IA puede invocar. Salesforce lo sirve desde dentro de su propia org: instale el paquete gestionado TrueFoundry Salesforce, habilite el MCP Service en Setup y active sobject-reads para acceso de solo lectura o sobject-all para lectura y escritura completas.
Depende del servidor que active. sobject-reads expone herramientas de lectura sobre sus sObjects; sobject-all añade creación, actualización y eliminación. Las herramientas se parametrizan por tipo de objeto y filtros de consulta en lugar de publicarse como una lista fija, así que la pestaña Tools es el inventario de referencia para su org, y cada herramienta que aparece allí puede activarse, desactivarse, redescribirse o anotarse.
Es una de las integraciones más fáciles de gobernar: el OAuth por usuario implica que cada acción se ejecuta como el usuario autenticado, con sus permisos CRUD, su seguridad a nivel de campo y sus reglas de uso compartido. El riesgo residual es la vía de escritura: active sobject-reads donde no hagan falta escrituras, desactive las herramientas de escritura donde sí hagan falta y condicione el resto a una aprobación humana con validez Once.
Sí. TrueFoundry se ejecuta en su VPC, on-prem, en entornos air-gapped o híbridos, de modo que los prompts y las respuestas nunca salen de su dominio, incluso cuando enruta entre muchos proveedores.
Sí. Incluye un MCP Gateway, un Agent Gateway y un MCP & Agents Registry con control de acceso a nivel de herramienta. Los agentes creados con LangGraph, CrewAI, AutoGen o un framework propio pueden gobernarse de forma centralizada.
Sí. La pasarela es compatible con OpenTelemetry y se integra con Grafana, Datadog, Prometheus o tu pila preferida. Rastrea cada solicitud desde la instrucción (prompt) hasta la ejecución de la herramienta y el modelo, así obtienes un registro unificado sin tener que reemplazar lo que ya tienes en funcionamiento.



Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada
















