


noviembre 18, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
La demostración de IA más sencilla termina con texto. Los sistemas en producción rara vez lo hacen. Necesitan un objeto de ticket, una decisión de enrutamiento, una lista de entidades, una carga útil de API, una llamada a herramienta o un estado de la interfaz de usuario que otro programa pueda consumir sin adivinar qué quiso decir el modelo.
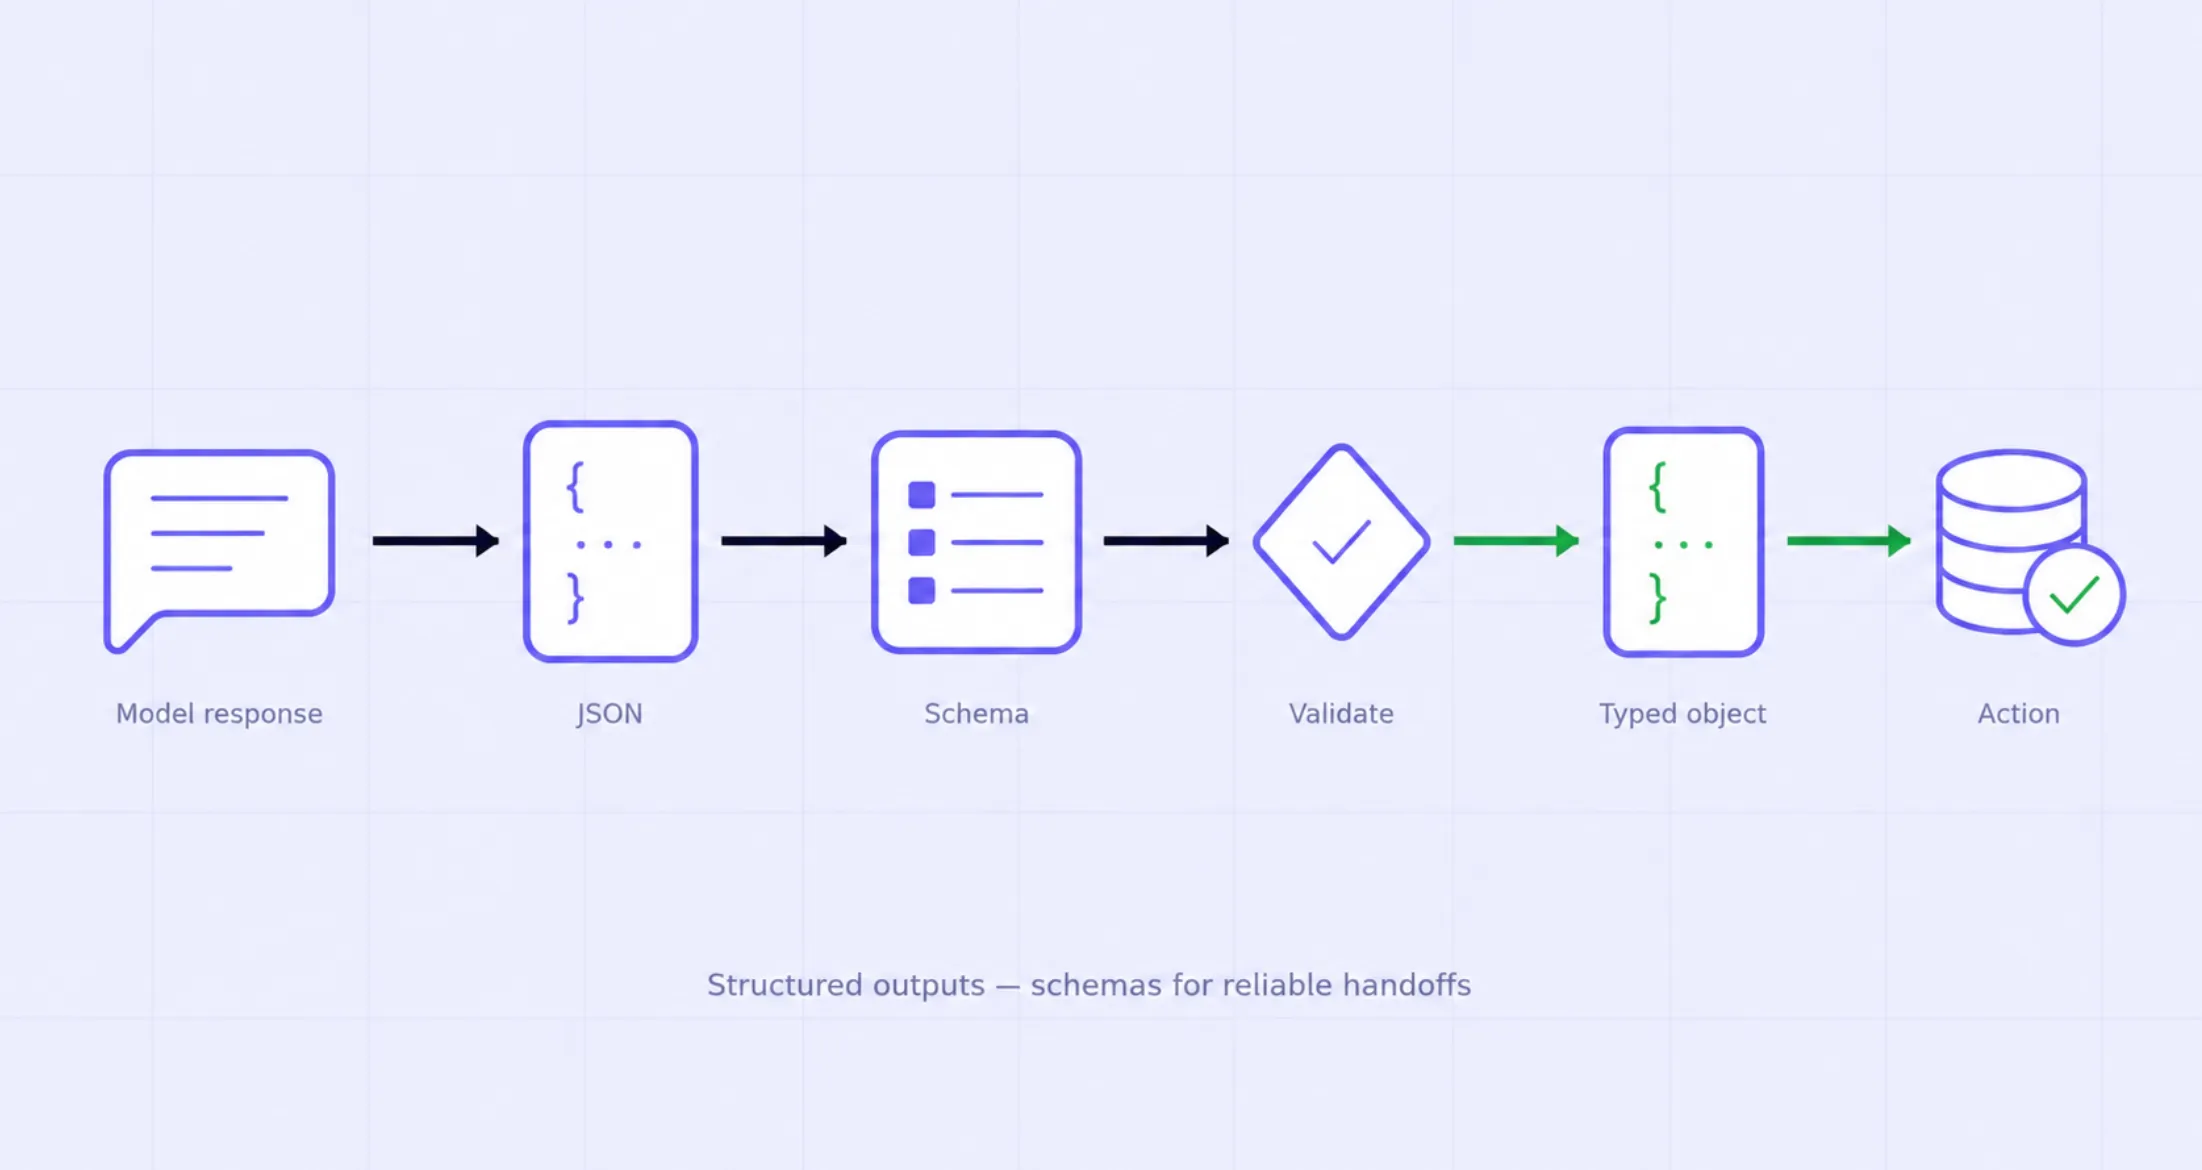
Por eso las salidas estructuradas son más que un truco de formato. Son el límite donde un modelo probabilístico se encuentra con el software determinista. El modo JSON puede hacer que la sintaxis sea predecible. Un esquema puede restringir la forma. Pydantic o una validación de aplicación equivalente pueden hacer cumplir los tipos e invariantes locales. Los validadores de negocio comprueban hechos y reglas de dominio que el esquema no puede conocer. La autorización decide si un objeto estructuralmente válido puede causar una acción externa.
Cada nivel aborda un modo de fallo diferente. El texto libre es expresivo pero costoso de interpretar para el software de forma fiable. El modo JSON hace que el parseo sea predecible. Las rutas estrictas de salida estructurada pueden restringir un objeto a un esquema declarado. La validación de la aplicación comprueba reglas que el esquema no puede expresar o en las que no se debe confiar que decida por sí solo: límites de crédito, propiedad de recursos, entorno de despliegue, si existe un ID de cliente o si una marca de tiempo es lo suficientemente reciente para el flujo de trabajo. La autorización es un concepto independiente: una solicitud válida aún puede estar prohibida.
Utilice el modo JSON cuando necesite un JSON legible por máquina pero la forma exacta sea flexible. La documentación actual de Chat Completions de TrueFoundry describe json_object como un JSON válido sin restricciones de estructura. Esto es útil para extracciones ligeras, pero no debe confundirse con un contrato de API estable.
Utilice un esquema estricto cuando el software posterior dependa de un contrato de máquina estable y la ruta del modelo/proveedor seleccionada admita el esquema que necesita. Los campos obligatorios, los enums, las estructuras anidadas, las matrices y las reglas de additionalProperties pueden hacer que la interfaz sea sustancialmente más fácil de probar.
Pero el "soporte de JSON Schema" no es una capacidad universal. Las Structured Outputs nativas de OpenAI, por ejemplo, pueden restringir las respuestas exitosas, no rechazadas y no truncadas a un esquema proporcionado. Otros proveedores admiten diferentes subconjuntos o semánticas. TrueFoundry puede tender un puente en rutas nativas no compatibles convirtiendo un esquema de respuesta en una llamada a herramienta obligatoria, pero su propia guía de proveedores documenta restricciones específicas de cada proveedor; por ejemplo, algunas rutas de Anthropic no aceptan palabras clave de restricción numéricas/cadena como minimum/maximum o las de Pydantic ge/le. Por lo tanto, una superficie de API portable no es lo mismo que un vocabulario de esquema perfectamente portable.
Incluso el cumplimiento estructural perfecto puede ser erróneo. Un modelo puede emitir una fecha sintácticamente válida que caiga fuera de la ventana de reserva permitida, un ID de pedido con el tipo correcto pero el inquilino (tenant) equivocado, o un importe de reembolso que supere la directiva. Los validadores deterministas deben gestionar las reglas que se puedan expresar de forma determinista antes de pedir a otro modelo que las juzgue.
Distinga también la conformidad del proveedor de la validación de la aplicación. Si un proveedor o gateway devuelve un objeto conforme al esquema, es posible que su aplicación aún necesite Pydantic, Zod, un validador de JSON Schema, búsquedas en bases de datos, comprobaciones de directivas y poscondiciones antes de confiar en el objeto.
Las llamadas a herramientas llevan la misma idea de contrato tipado a un escenario de mayores consecuencias: el objeto selecciona una operación y proporciona argumentos. Por lo tanto, el diseño del esquema se convierte en parte del diseño de seguridad. Enums reducidos, campos obligatorios explícitos, objetos delimitados y superficies de argumentos mínimas reducen lo que el modelo puede proponer, pero la autorización y las directivas aún deben decidir qué se le permite hacer realmente al emisor de la llamada.
El mejor esquema orientado al modelo rara vez es el esquema que su backend ya expone. Las interfaces de modelos se benefician de enums pequeños, campos obligatorios explícitos, anidamiento poco profundo y nombres que reflejen la decisión que el modelo está tomando realmente. Si el backend acepta un objeto de 60 campos, considere pedir al modelo un objeto de intención de cinco campos y dejar que el código determinista de la aplicación lo expanda a la representación interna.
Esto reduce la complejidad del prompt y el radio de impacto. Un modelo que puede proponer {"action":"refund","order_id":"...","amount":...} tiene una superficie de autoridad más estrecha que uno al que se le pide que fabrique toda la carga útil de un servicio de facturación. Las interfaces tipadas no son solo una técnica de fiabilidad; son una forma de limitar el estado que el modelo tiene permitido inventar.
Una vez que el código posterior depende de la salida del modelo, los cambios de esquema son cambios de API. Añadir un campo obligatorio, renombrar un enum o cambiar el anidamiento puede romper a los consumidores incluso cuando el modelo se está comportando correctamente. Trate las versiones de esquemas como artefactos desplegables: registre la versión junto con las solicitudes o trazas, pruebe las variantes antiguas y nuevas con tráfico representativo y haga explícita la directiva de compatibilidad.
Un patrón de despliegue útil es la validación en sombra (shadow validation). Mantenga la generación en producción en el contrato actual mientras valida salidas representativas contra un esquema candidato en auditoría o evaluación fuera de línea. Eso revela fallos de compatibilidad antes de que el nuevo contrato sea crítico para producción.
Cuando un modelo/proveedor admita la generación nativa restringida por esquema, utilícela: prevenir tokens estructuralmente no válidos es mejor que parsear una salida malformada a posteriori. Pero mantenga una ruta de fallo explícita en la aplicación, porque las denegaciones (refusals), las generaciones interrumpidas, los límites de esquema específicos del proveedor y los fallos de validación de negocio siguen existiendo incluso cuando la conformidad estructural es sólida.
Cuando la reparación sea adecuada, haga que el defecto sea legible por máquina y mantenga el bucle delimitado. Un número pequeño de correcciones dirigidas suele ser más fácil de razonar que un ciclo abierto de "intentar de nuevo". Para defectos deterministas, prefiera la corrección determinista o la escalación antes que pedirle a un modelo que redescubra la misma regla repetidamente.
La API de salidas estructuradas de TrueFoundry admite el modo JSON, JSON Schema y la integración al estilo Pydantic a través de la superficie de Chat Completions compatible con OpenAI. Su documentación de soporte de proveedores hace explícito el mecanismo de portabilidad: el Gateway utiliza la capacidad de salida estructurada nativa de un proveedor donde esté disponible y, para otras rutas, puede convertir el esquema de respuesta en una llamada a herramienta requerida y extraer los argumentos resultantes de nuevo en message.content.
Esa es una portabilidad útil, pero no debe interpretarse como una semántica idéntica en todos los backends. Los subconjuntos de esquemas nativos del proveedor difieren, y un esquema traducido mediante llamadas a herramientas es un mecanismo de aplicación diferente del decodificado restringido nativo. Los equipos deben probar la combinación exacta de modelo/proveedor que pretenden lanzar y mantener la validación de la aplicación en el límite.
Para aplicaciones Python, TrueFoundry también documenta la validación directa con Pydantic y una integración con Instructor. Instructor puede convertir los errores de validación de Pydantic en retroalimentación para reintentos, pero ese comportamiento de reintento pertenece al flujo de trabajo de Instructor/aplicación, no a "JSON Schema" como concepto.
En el límite de la acción, MCP Gateway lleva contratos de herramientas tipados a acciones externas gobernadas. La especificación MCP 2026-07-28 define tanto inputSchema como outputSchema opcional; ambos se establecen de forma predeterminada en JSON Schema 2020-12 cuando no se proporciona ningún $schema. Los servidores MCP deben devolver resultados estructurados que se ajusten a un esquema de salida declarado, mientras que se espera que los clientes los validen. Los esquemas más ricos mejoran la interoperabilidad, pero aun así no autorizan una operación.

Las definiciones de Agent de TrueFoundry también pueden llevar un response_format, incluidas las variantes de objeto JSON o JSON Schema, mientras que el Agent Harness ejecuta el bucle de modelo/herramienta. No deduzca de eso solo que el Harness realiza automáticamente su flujo de trabajo preferido de validación de negocio, reparación, aclaración del usuario o poscondición. Esos comportamientos deben ser explícitos en el diseño del agente/aplicación y probarse como tales.
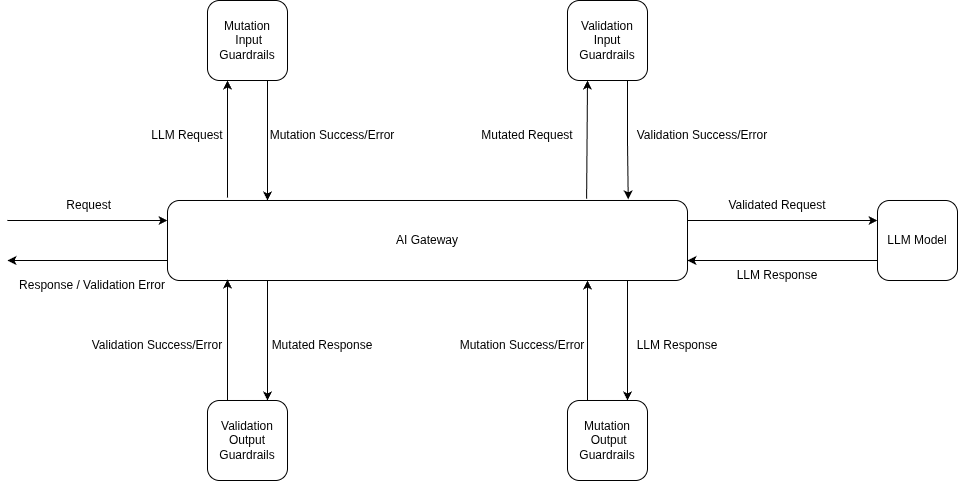
Las barandillas (guardrails) son otra capa independiente. El Gateway de TrueFoundry documenta barandillas de salida que pueden rechazar respuestas del modelo antes de devolverlas, pero también documenta un límite importante en la transmisión (streaming): las barandillas de salida de LLM se omiten en las respuestas transmitidas en tiempo real porque la respuesta completa no está disponible para su evaluación. Por lo tanto, la conformidad de salida estructurada, la validación de la aplicación y las barandillas deben razonarse de forma independiente en lugar de colapsarlas en una sola caja de "validación".
El camino feliz es simple. La pregunta en producción es qué sucede cuando el contrato no se satisface, o cuando se satisface estructuralmente pero es rechazado por las reglas de negocio.
Ese objeto de defecto es más útil que decirle a un modelo "tu respuesta fue errónea". Permite una reparación dirigida, métricas por clase de fallo, reserva (fallback) determinista y escalación cuando los intentos repetidos chocan con el mismo invariante. Mantenga los fallos del proveedor separados de los fallos de la aplicación: la denegación (refusal), la generación incompleta, la incompatibilidad de esquemas, la validación estructural, la validación de negocio, la autorización y la ejecución posterior son clases de fallo diferentes y no deben colapsar en una sola categoría de reintento.
La salida estructurada reduce la ambigüedad de la interfaz; no hace que un modelo sea correcto. Un absurdo conforme al esquema sigue siendo un absurdo. Un response_format portable no hace que las implementaciones de los proveedores sean idénticas. La validación con Pydantic no prueba hechos. Un objeto de argumento de herramienta válido no otorga autoridad. Y una barandilla de salida no sustituye a un esquema ni a un validador de negocio.
Tampoco se debe forzar que todas las respuestas sean JSON. Las explicaciones dirigidas a personas suelen ser mejores como prosa con estado tipado o metadatos junto a ellas. El patrón más sólido es el híbrido: estado estructurado para máquinas, lenguaje natural para personas.
Los esquemas establecen restricciones de representación, no la verdad ni la autorización. El comportamiento del proveedor y los subconjuntos de esquemas admitidos varían; la validación de negocio, la aplicación de directivas y la gestión de fallos siguen siendo capas independientes y deben probarse por separado.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada

















