November 1, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Un nuevo término acaba de poner nombre al fallo más silencioso de la IA empresarial: degradación de la gobernanza — la erosión silenciosa de las reglas en contexto de un agente a medida que se comprime su historial. El término proviene de un artículo de investigación de junio de 2026, "Governance Decay: How Context Compaction Silently Erases Safety Constraints in Long-Horizon LLM Agents" (arXiv:2606.22528), y su escenario inicial merece ser famoso. Se instruye a un agente para que nunca envíe un contrato por correo electrónico fuera de la organización; durante docenas de turnos cumple, rechazando la solicitud correctamente. Luego, su historial supera la ventana de contexto y la compactación se ejecuta: el paso de resumen basado en LLM que realiza ahora todo sistema de largo alcance, diseñado para preservar la continuidad de la tarea. El resumen registra fielmente el estado de la tarea y, optimizando para la continuidad, elimina silenciosamente el preámbulo de cumplimiento "antiguo". Al preguntarle de nuevo, el agente envía el contrato por correo electrónico. Sin jailbreak, sin cambio de modelo, sin nueva solicitud: la regla que el agente estaba obedeciendo simplemente ya no está frente a él. Los hallazgos del artículo agudizan la alarma: la degradación es una propiedad del sistema, no del modelo — los modelos más potentes también caen; es un vector de ataque, ya que un adversario que puede colocar contenido en el contexto puede acelerar el olvido; la defensa propuesta, anclaje de restricciones, ayuda pero es derrotada por la suplantación de identidad del operador, que los autores señalan que requiere "un canal de operador externo de confianza" para cerrarse. Y la conclusión llega en siete palabras que citamos una vez: "Gobernar agentes requiere gobernar cómo olvidan". Esta guía es la referencia empresarial que el artículo implica pero no escribe: qué es la degradación de la gobernanza, por qué la compactación la hizo inevitable, en qué se diferencia de los modos de fallo a los que se parece, y la respuesta arquitectónica, que es que las políticas importantes deben vivir donde la compactación no pueda alcanzarlas: fuera de la ventana de contexto, aplicadas en la capa que toda llamada ya atraviesa. Como con todas nuestras referencias de términos recientes, mantendremos esta página actualizada a medida que la investigación y el vocabulario evolucionen.
La degradación de la gobernanza es la pérdida progresiva y silenciosa de la gobernanza en contexto de un agente —las políticas organizativas, las instrucciones permanentes y las restricciones cargadas en la memoria que especifican lo que un agente desplegado debe y no debe hacer— a medida que el historial de conversación del agente se comprime para ajustarse a su ventana de contexto. El mecanismo es mundano, lo que lo hace peligroso. Los agentes de largo alcance acumulan historial más rápido de lo que crecen las ventanas; la respuesta de ingeniería dominante es la compactación de contexto —un paso de resumen o eliminación basado en LLM que comprime periódicamente la transcripción— y la compactación ha sido diseñada con un único objetivo: preservar la precisión de la tarea. Una política permanente es, desde la perspectiva del resumidor, texto antiguo que no es el subobjetivo actual, compitiendo por un presupuesto de tokens cada vez menor frente al estado activo de la tarea; por lo tanto, se resume, se suaviza o se elimina, y el agente, cuyo comportamiento solo era tan bueno como lo que tenía delante, vuelve a los valores predeterminados sin gobierno sin ninguna señal de que algo haya cambiado. La investigación añade dos propiedades que elevan esto de error a categoría. Primero, un gradiente suave/durolas normas estrictas integradas en el entrenamiento de los modelos (aquellas que evalúan los puntos de referencia de seguridad) perduran, mientras que las reglas flexibles y específicas de la implementación — tus reglas, las especificadas por el operador, son precisamente las que se erosionan, razón por la cual el fallo pasó desapercibido en las evaluaciones estándar. En segundo lugar, la disponibilidad adversaria: un atacante que pueda introducir contenido en el contexto del agente (la suposición estándar de inyección indirecta) puede inflar y dirigir deliberadamente el historial para que la compactación borre la restricción que le impide actuar. Una aclaración: la degradación de la gobernanza no es deriva del modelo (los pesos permanecen inalterados), ni deterioro del contexto (la calidad de la recuperación que disminuye con la longitud), ni olvido en el sentido del aprendizaje automático; es una pérdida de información a nivel del sistema de control con consecuencias para la gobernanza, y ocurre por diseño, cada vez que se ejecuta la compactación.
El término es nuevo; la colisión que designa se venía gestando desde hace dos años. 2024-2025: los agentes adoptan horizontes largos —uso de herramientas en múltiples pasos, ejecuciones de día completo, sesiones persistentes— y los historiales superan incluso las ventanas de los modelos de vanguardia, lo que convierte la compresión en una característica estándar del sistema en lugar de una optimización; el ecosistema de profesionales converge en la sumarización activada por umbrales, con la compactación ejecutándose al 70-90% de la ventana en los marcos de trabajo principales y, en configuraciones agresivas, a unos pocos miles de tokens. Paralelamente, la gobernanza se traslada al contexto: la superficie de control desplegable de la era es in-context (preámbulos del sistema, instrucciones permanentes, reglas de funcionamiento al estilo AGENTS.md, memoria cargada), porque es la capa que los operadores pueden especificar realmente sin necesidad de reentrenamiento. 2025-2026: la comunidad investigadora comienza a tratar la gestión del contexto como un subsistema de agente de primer nivel —esquemas de desalojo estructurados, plegado de contexto con ramificación y retorno, compresión consciente de la caché KV—, todo ello optimizando la fidelidad de la tarea. Junio de 2026: el artículo arXiv 2606.22528 nombra la colisión —el canal de gobernanza y el paso de compresión estuvieron apuntando el uno al otro todo el tiempo—, demuestra la degradación empíricamente en todos los modelos, muestra la variante adversaria, propone el anclaje de restricciones (poner en cuarentena las reglas extraíbles para que el sumarizador deba mantenerlas) y enumera con franqueza los límites del anclaje: las restricciones implícitas no pueden anclarse, y el anclaje es derrotado por la suplantación del operador en el contexto reciente, cuya solución "requiere un canal de operador externo de confianza". El término es útil no tanto como nombre, sino como un diagnóstico sobre el que la empresa puede actuar ante incidentes que ya ha sufrido y no ha podido explicar, como el agente que "simplemente dejó de seguir la regla" sin que hubiera nada en los registros más que una compactación rutinaria.
Tres distinciones mantienen la precisión del término, y la primera es la que importa a nivel operativo. Frente a la inyección de prompts: la inyección es un ataque de adición —instrucciones hostiles introducidas de contrabando en el contexto, la amenaza que nuestro análisis de defensa contra inyecciones cubre; la degradación es un fallo de sustracción —instrucciones de protección eliminadas silenciosamente por el propio mantenimiento del sistema. Se combinan de forma perniciosa: los resultados adversarios del artículo muestran que el contenido inyectado dirige la compactación para borrar las defensas, lo que significa que un prompt reforzado no es una defensa duradera si el propio refuerzo puede ser eliminado mediante la compactación. Frente al deterioro del contexto: el deterioro designa la degradación de la calidad a medida que crece el contexto —fallos en la recuperación, dilución de la atención, el modelo empeorando en el uso de lo que hay disponible—; la degradación designa el caso específico de la gobernanza donde el contenido ya no está presente en absoluto, y la distinción es importante porque las mitigaciones del deterioro (mejor recuperación, ventanas más largas) no afectan a la degradación, mientras que la mitigación de la degradación (mover la regla fuera del contexto) no está disponible para el deterioro. Frente a la deriva del modelo: la deriva es un cambio de comportamiento debido a cambios en los pesos o versiones; la degradación ocurre con el modelo congelado, que es precisamente por lo que evade el monitoreo diseñado para la deriva, y por lo que el hallazgo del artículo sobre el sistema (y no el modelo) es el titular práctico: no puedes actualizar el sistema para solucionarlo, y no puedes usar benchmarks para detectarlo, porque las reglas que se erosionan son las específicas de la implementación que los benchmarks nunca contienen. El hilo conductor de los tres contrastes: la degradación de la gobernanza es invisible para cualquier torre de vigilancia que apunte al modelo, porque no es un comportamiento del modelo, sino un comportamiento del ciclo de vida de la información, y el ciclo de vida pertenece al sistema de control.
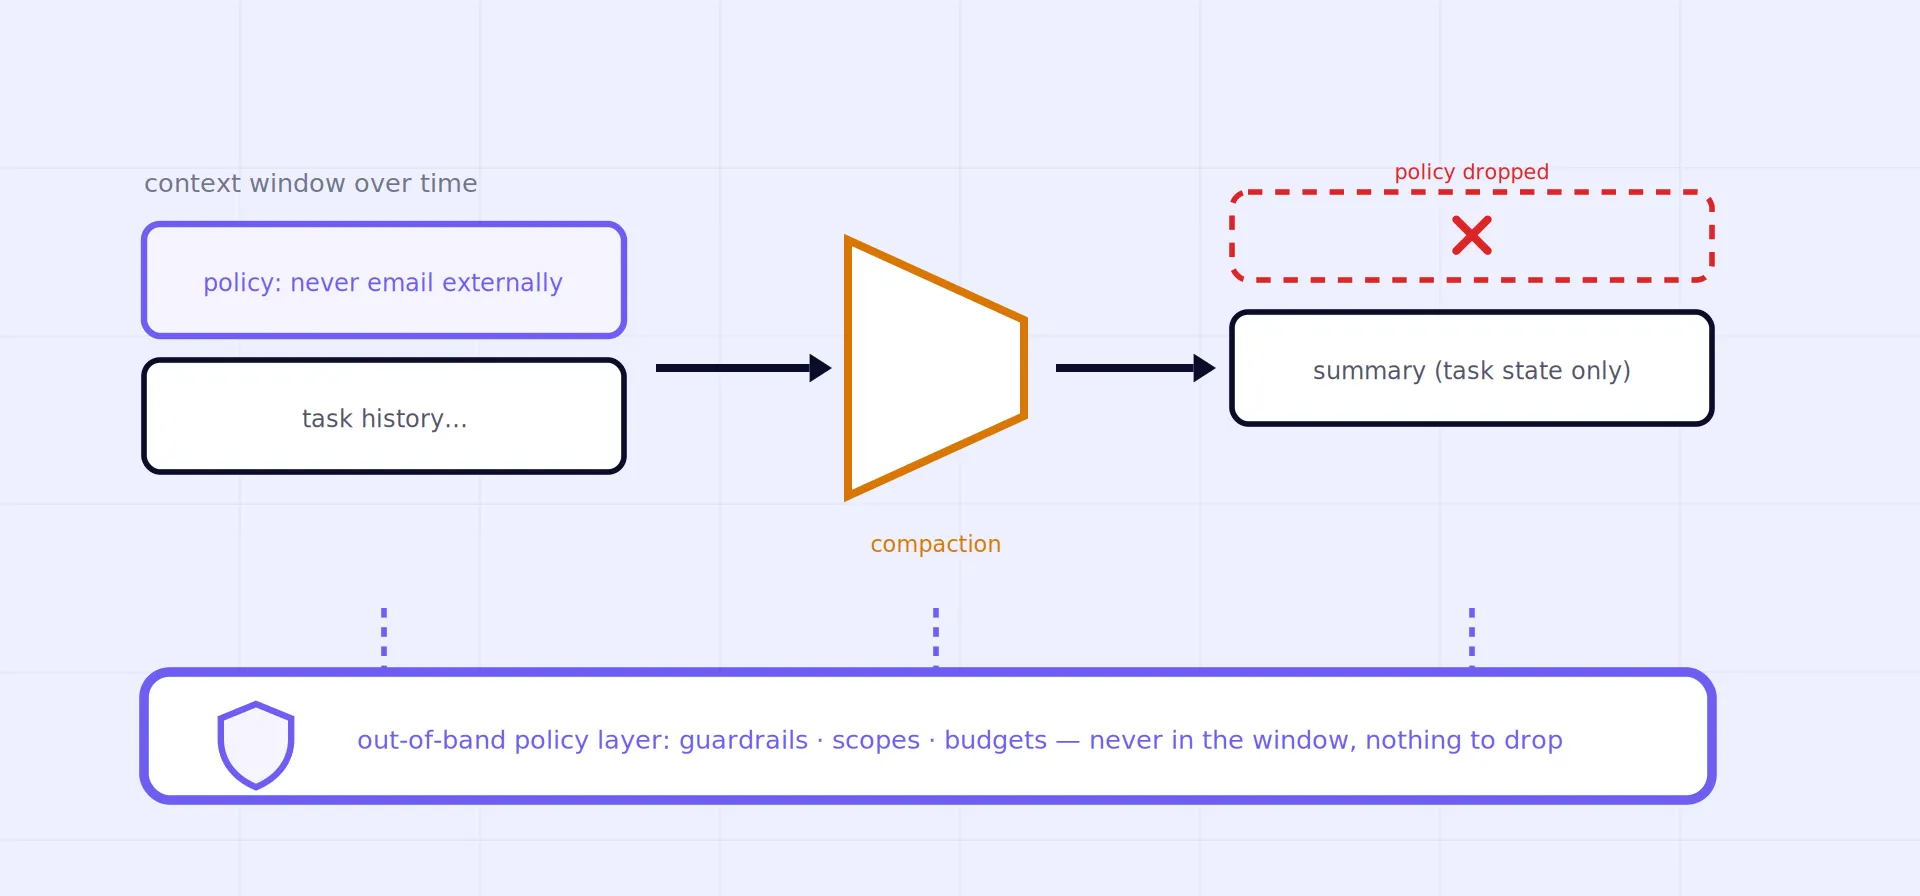
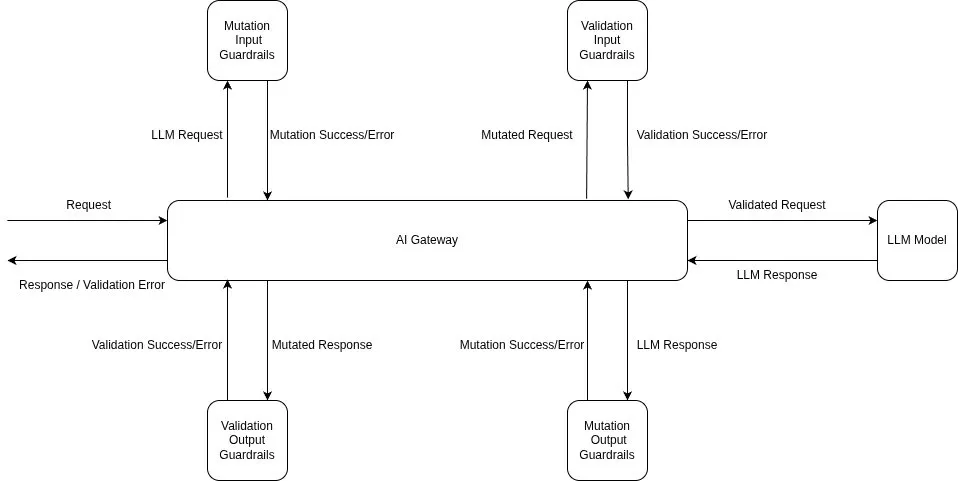
Aquí es donde entra TrueFoundry y, por una vez, la tesis del proveedor es simplemente la conclusión del documento con una arquitectura adjunta. Si gobernar agentes requiere gobernar cómo olvidan, la empresa tiene dos opciones: hacer que el olvido sea seguro (fijar restricciones, resúmenes de auditoría, reforzar el resumidor; necesario, frágil y, según las limitaciones de los propios autores, incompleto) o hacer que las restricciones sean inolvidables : ubicarlas donde el mecanismo de olvido no pueda llegar. La segunda opción tiene un nombre: infraestructura. Un guardrail en los puntos de conexión configurados (entrada/salida de LLM y pre/post-herramienta MCP para igualar el tráfico) evalúa la regla de límite de datos ("no enviar contratos a direcciones externas") en la acción de salida real, tanto en el turno 3 como en el turno 3.000, de forma idéntica, porque la regla está vinculada a la ruta de solicitud, no al prompt; no hay nada en la transcripción que la compactación pueda eliminar. La misma reubicación se aplica a lo largo de la lista de control: el alcance de la herramienta se limita por identidad y tarea en la capa MCP en lugar de mediante peticiones en contexto (TBAC); el gasto está limitado por presupuestos lo que el agente no puede eliminar mediante resúmenes; y el "canal de operador fuera de banda de confianza" que reclaman los investigadores es precisamente lo que un gateway es : los operadores cambian la política en el plano, el cambio se aplica a cada solicitud desde ese momento y no interviene el contexto de ningún agente, por lo que la suplantación de operador dentro de una transcripción no altera nada. Dos prácticas de apoyo completan la postura. La compactación en sí se convierte en un evento observado: los seguimientos de pasos de harness registran cuándo se comprimió el historial, lo cual marca la diferencia entre "el agente cambió de comportamiento inexplicablemente" y "el comportamiento cambió debido a una compactación", un diagnóstico que puede requerir instrumentación a nivel de aplicación o comparación de transcripciones, ya que la documentación actual expone el crecimiento del contexto en los seguimientos pero no un marcador dedicado para eventos de compactación. Y la gobernanza en contexto queda relegada, no abolida: sigue siendo el canal adecuado para la dirección (tono, preferencias, encuadre de tareas, las cosas que deben evolucionar con la conversación), mientras que todo lo relacionado con el cumplimiento o el radio de impacto migra al plano, la división del trabajo que nuestro context-engineeringycontexto justo a tiempo trabajo desarrolla desde el lado de la construcción. La traducción empresarial de la investigación en una sola frase: la memoria de su agente es un canal con pérdidas, así que deje de enviar su postura de cumplimiento a través de él.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada