



October 21, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.



¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Las organizaciones de sectores regulados, como la sanidad, los servicios financieros, los seguros, la administración pública y la defensa, se enfrentan a retos diferentes. Conectar agentes de IA a sistemas sensibles no es solo un problema técnico; es un desafío de seguridad y cumplimiento. Cada invocación de herramienta debe estar autenticada, autorizada, registrada y gobernada.
Las disposiciones de la Ley de IA de la UE para sistemas de alto riesgo serán plenamente exigibles en agosto de 2026, y las normativas SOC 2, HIPAA e ISO 27001 exigen controles técnicos específicos en torno al acceso, el registro y la explicabilidad que una integración de herramientas estándar nunca fue diseñada para proporcionar. Conectar un agente directamente a un sistema de registros médicos electrónicos o a una base de datos de reclamaciones sin una capa de gobierno por delante no es un atajo, es una futura incidencia de auditoría.
Aquí es donde una MCP Gateway se vuelve esencial. En lugar de permitir que las aplicaciones de IA se conecten directamente a los servidores MCP, una pasarela MCP actúa como un plano de control centralizado que aplica la autenticación, la autorización, los controles de políticas, el registro de auditoría y la seguridad de red. Permite a las organizaciones adoptar MCP manteniendo los estándares de gobernanza exigidos por marcos como SOC 2, HIPAA, GDPR, PCI DSS e ITAR.
En esta guía, explicaremos qué deben buscar los sectores regulados en una pasarela MCP, compararemos las principales opciones disponibles en 2026 y exploraremos por qué plataformas como TrueFoundry se adoptan cada vez más para despliegues de IA seguros y a escala empresarial.
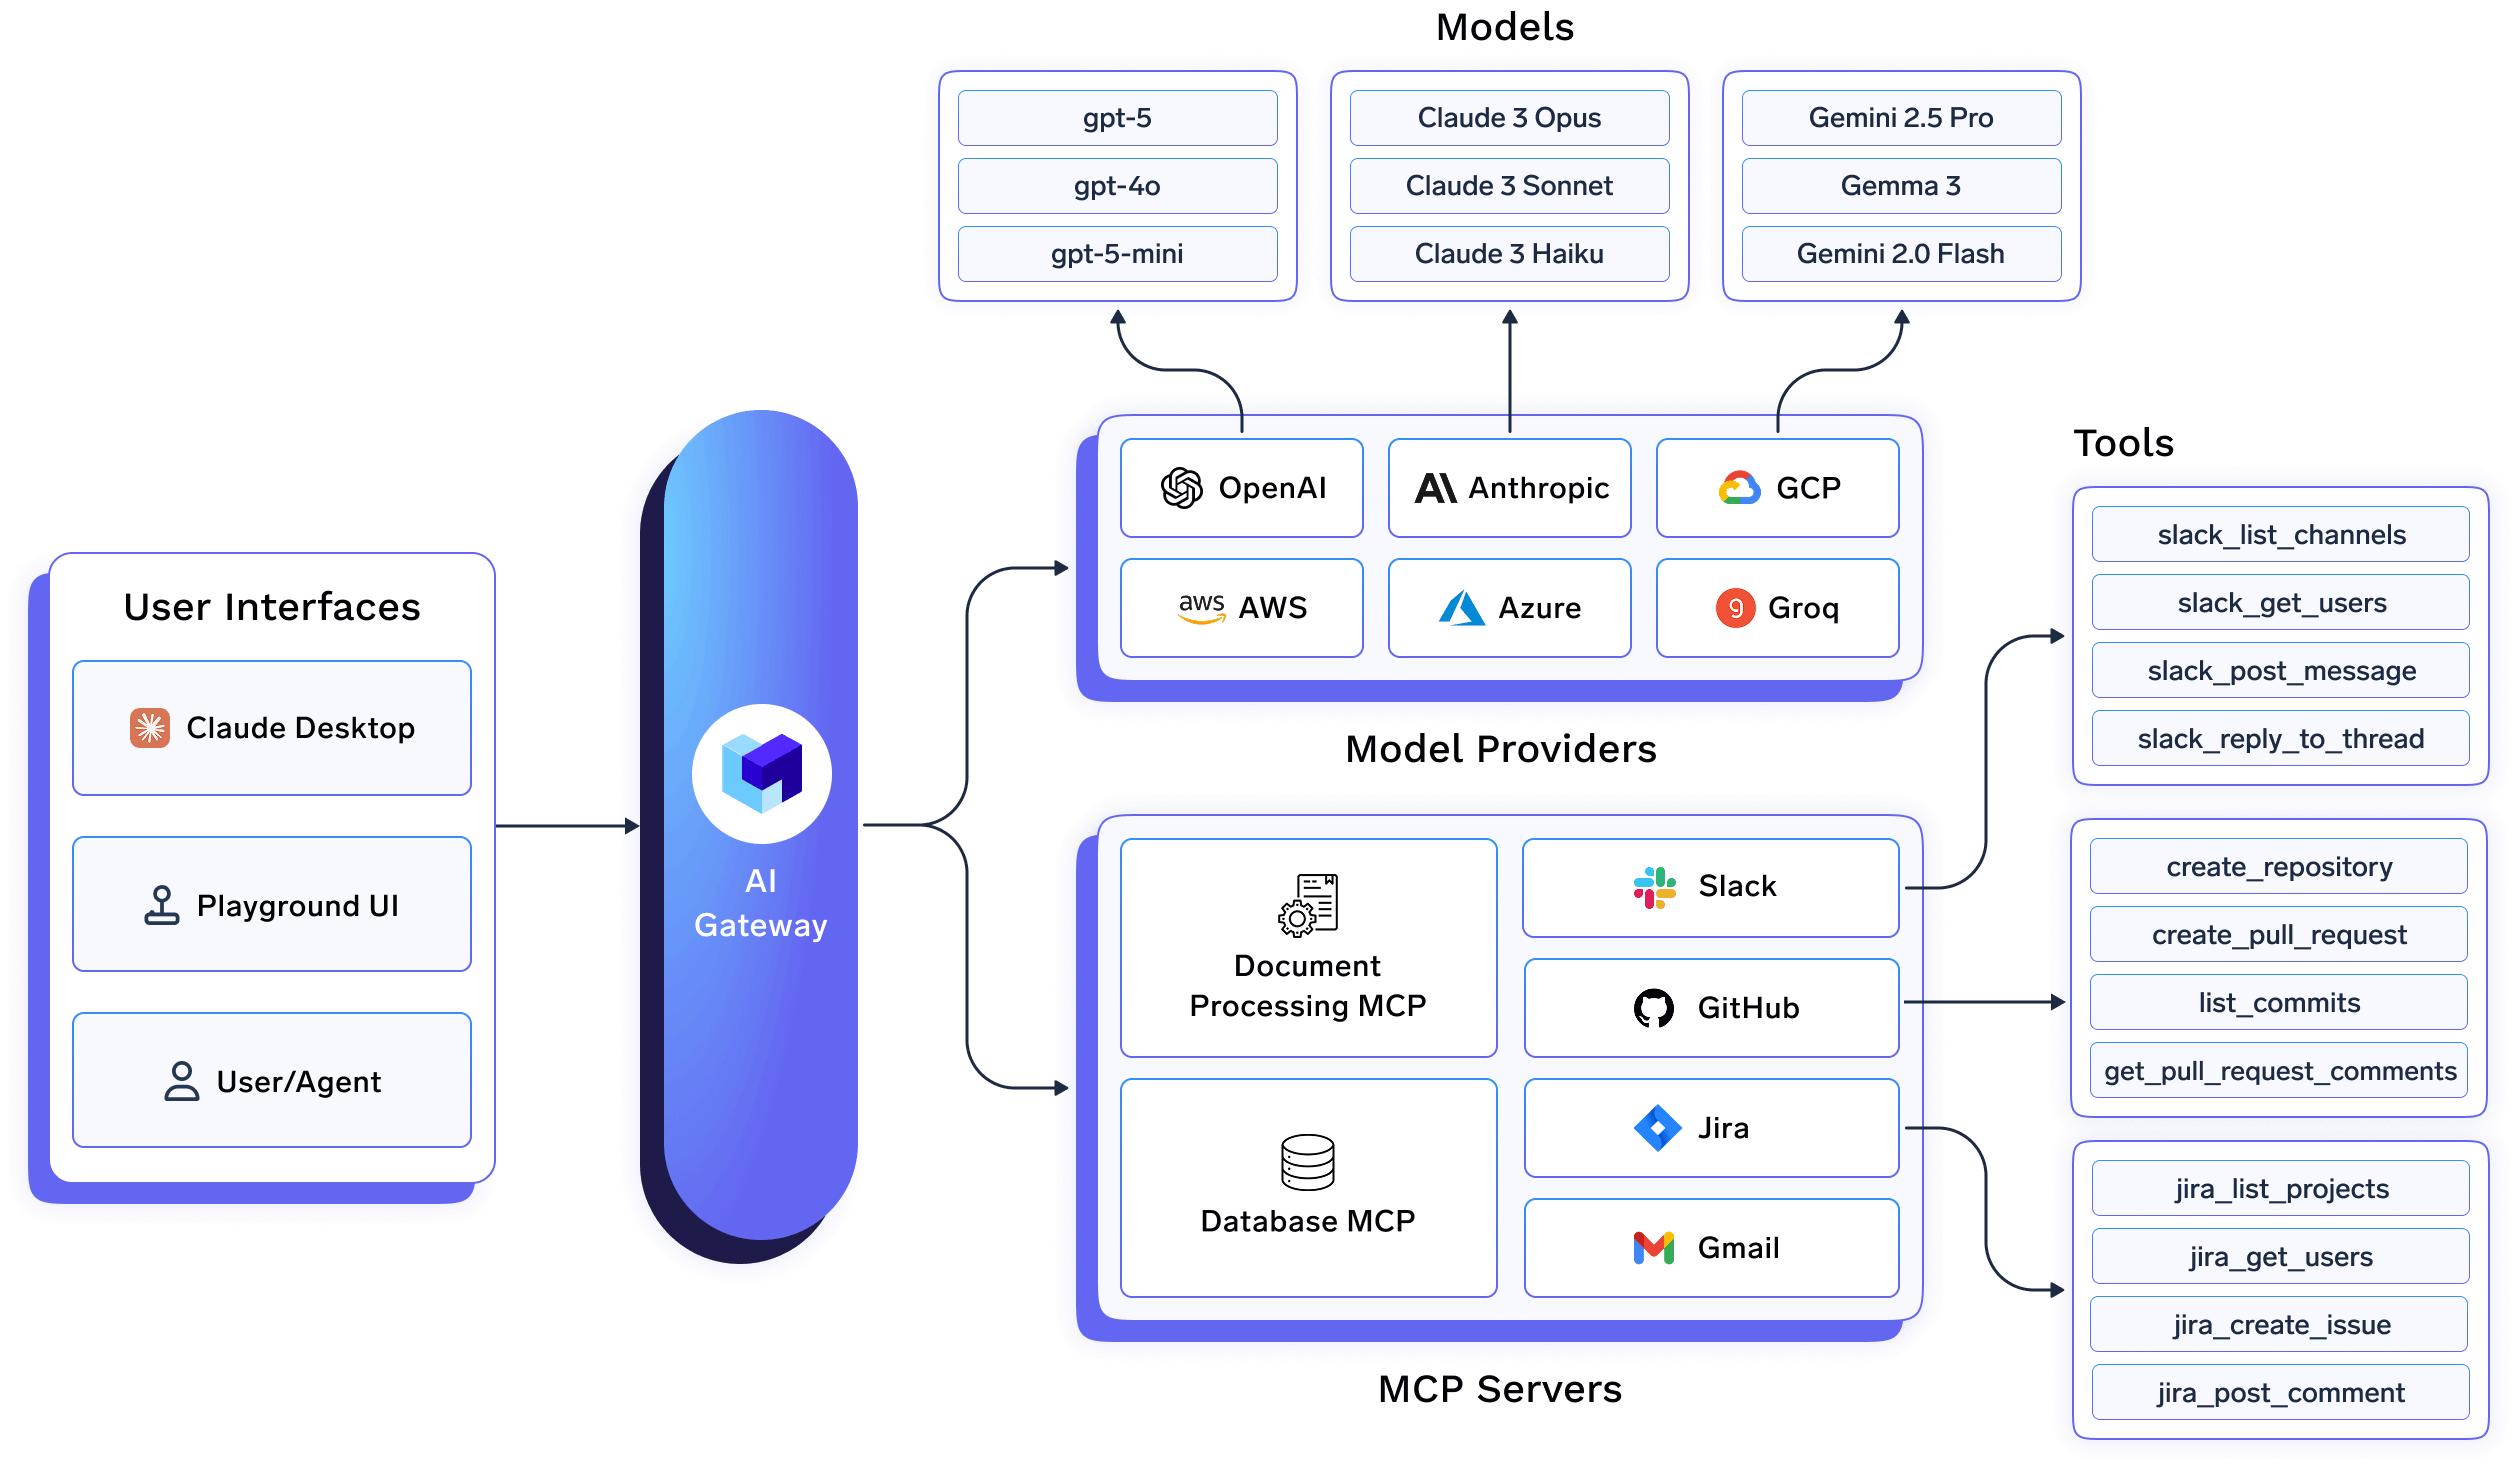
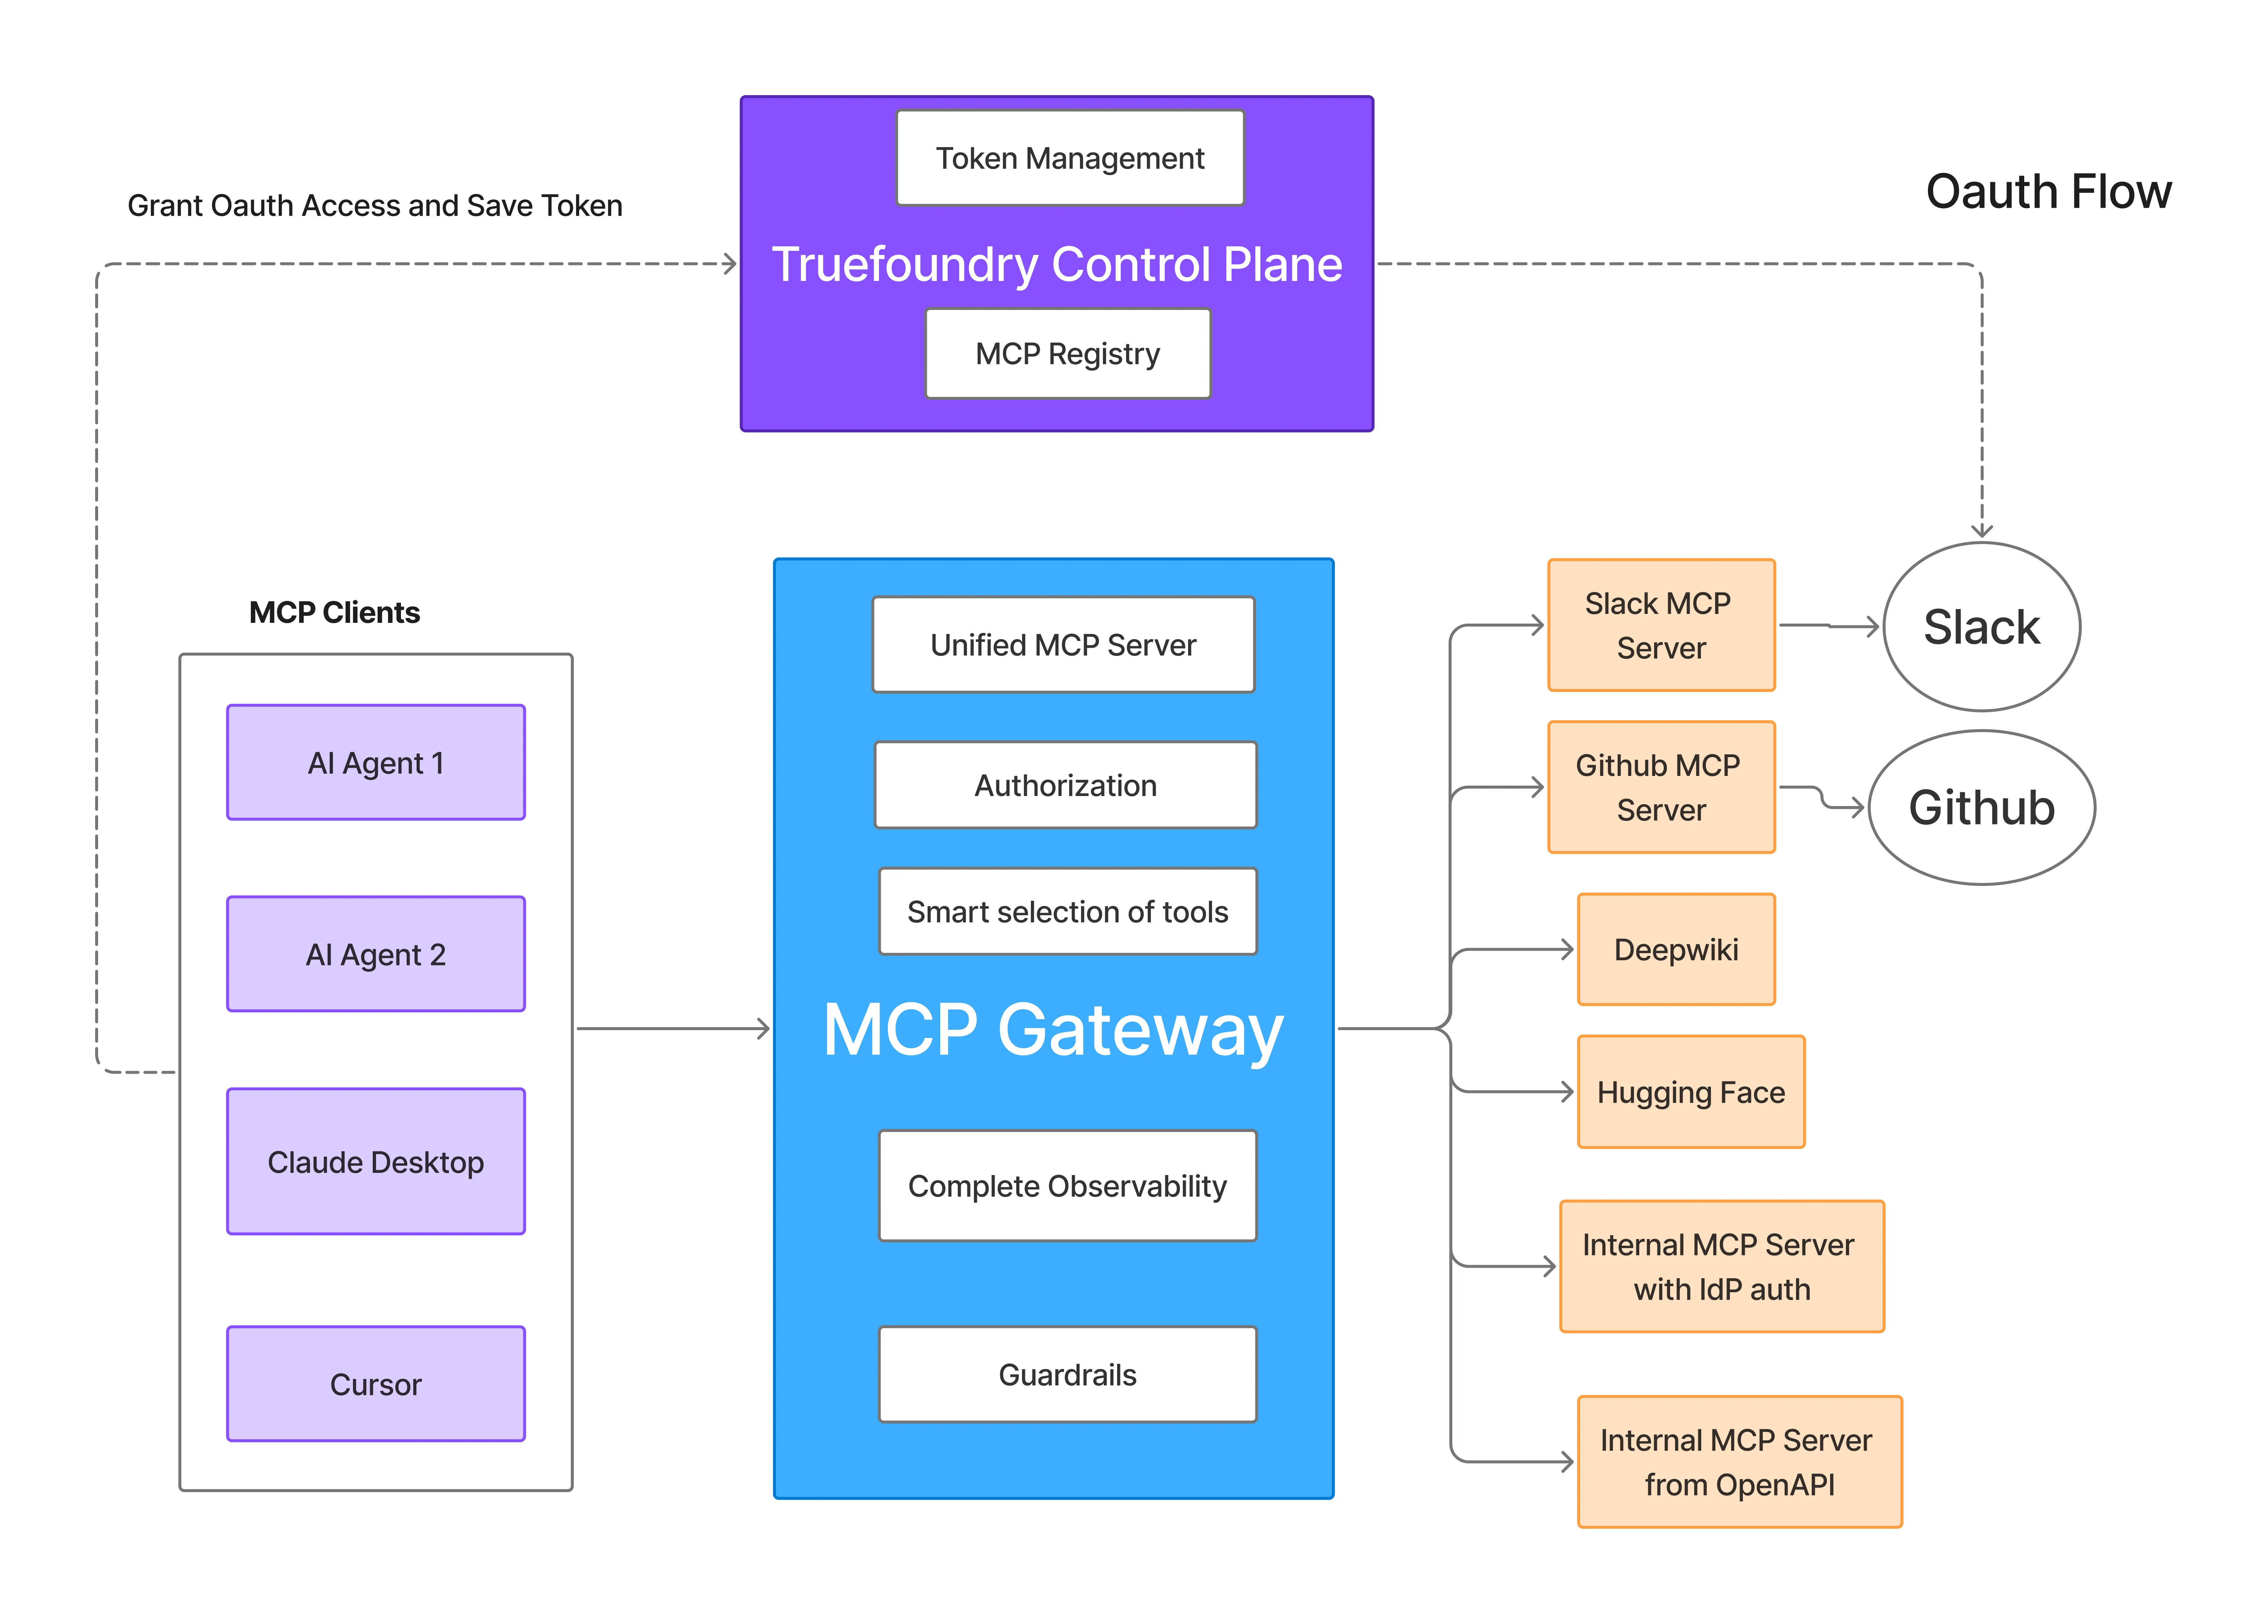
TrueFoundry pasarela MCP centraliza el acceso al servidor MCP mediante políticas configuradas por el administrador, en lugar de dejar que cada desarrollador configure sus propias conexiones. Los administradores registran los servidores aprobados, configuran la autenticación de salida por servidor y los desarrolladores obtienen una URL de conexión lista para usar. En dispositivos gestionados, un archivo managed-mcp.json distribuido a través de MDM toma el control exclusivo de a qué servidores MCP puede acceder un cliente, anulando cualquier configuración local del desarrollador; esto es fundamental en entornos regulados donde las políticas deben aplicarse de forma estricta y no solo sugerirse.
La identidad se gestiona mediante SSO de forma predeterminada: la primera conexión MCP de un desarrollador activa un inicio de sesión en el navegador que aprovisiona su cuenta de TrueFoundry automáticamente, con SCIM disponible para equipos que deseen automatizar el aprovisionamiento con antelación. La infraestructura gestionada subyacente cuenta con certificaciones SOC2 Tipo II, ISO 27001, GDPR e HIPAA, y la plataforma se despliega en su VPC, de forma local (on-prem), en entornos aislados (air-gapped) o híbridos, por lo que los datos financieros o de pacientes nunca tienen que salir de su propio entorno. La gobernanza de MCP y el enrutamiento de modelos se ejecutan en el mismo plano de control, con RBAC a nivel de herramienta, una latencia de puerta de enlace de ~3 a 4 ms y más de 350 RPS en una sola vCPU.
Ideal para: Organizaciones reguladas que necesitan que el acceso a MCP se aplique a nivel de dispositivo, con incorporación mediante SSO y pistas de auditoría completas, gestionado en la misma plataforma que el enrutamiento de modelos.
La propuesta de valor fundamental de MintMCP es la rapidez para alcanzar el cumplimiento normativo: toma un servidor MCP local basado en STDIO y lo envuelve con intermediación OAuth y registro de auditoría en lo que el proveedor describe como casi un solo clic, convirtiendo una configuración local sin control en una gestionada y auditada sin necesidad de una larga reestructuración. Esto es especialmente importante para las organizaciones reguladas que ya tienen servidores MCP ejecutándose localmente y necesitan someterlos a gobernanza rápidamente en lugar de reconstruirlos desde cero.
La plataforma cuenta con auditoría SOC 2 Tipo II con monitorización continua del cumplimiento a través de Drata, y dispone de documentación HIPAA con BAA para implementaciones en el sector sanitario. Su arquitectura parte de SSO, RBAC basado en SCIM y grupos de IdP antes de habilitar los agentes, con paquetes de MCP virtuales y listas de permitidos a nivel de herramienta para un control granular, además de registros de auditoría completos. Para una organización regulada cuyo mayor problema es un conjunto de servidores MCP locales que nadie ha gobernado todavía, este es un camino realmente rápido para cerrar esa brecha.
Ventajas: Conversión rápida de servidores MCP locales sin control a servidores gestionados y auditados; SOC 2 Tipo II con monitorización continua mediante Drata; documentación HIPAA y BAA disponibles; listas de permitidos a nivel de herramienta mediante paquetes de MCP virtuales.
Contras: Con un alcance más limitado que una plataforma completa de puerta de enlace y enrutamiento de modelos; los equipos que ejecutan su propio servicio de modelos o que tienen necesidades más amplias de puerta de enlace LLM utilizarán esto junto con un sistema independiente.
Ideal para: organizaciones reguladas con servidores MCP locales existentes que necesitan el camino más rápido hacia una implementación gestionada con documentación SOC 2/HIPAA, sin necesidad de enrutamiento de modelos en el mismo producto.
Tyk incorpora soporte para MCP en una plataforma de gestión de API que ya ha manejado tráfico de API en producción, y específicamente requisitos de residencia de datos, para equipos de servicios financieros durante años. Para una organización que ya utiliza Tyk como su puerta de enlace de API, extender la gobernanza al tráfico MCP a través de la misma plataforma evita introducir una pieza de infraestructura completamente nueva, y el motor de políticas y control de acceso existente de Tyk se aplica a MCP de la misma manera que a las API convencionales.
El compromiso es similar al de cualquier puerta de enlace de API de propósito general que se extiende a MCP: la profundidad de la gobernanza específica de MCP, las listas de permitidos a nivel de herramienta y la granularidad de auditoría específica del agente están vinculadas a cómo se implementa y configura la plataforma más amplia, en lugar de ser un producto de cumplimiento MCP diseñado específicamente desde cero. Los equipos que evalúan Tyk únicamente para la gobernanza de MCP, sin tener una infraestructura previa de Tyk, asumen la adopción de una plataforma de gestión de API completa para lograrlo.
Ventajas: Historial probado en producción en servicios financieros con requisitos de residencia de datos ya resueltos; motor de políticas unificado para tráfico de API y MCP; soporte empresarial maduro.
Contras: La profundidad de la gobernanza de MCP depende de la implementación más amplia de Tyk en lugar de estar diseñada específicamente para el cumplimiento normativo; adopción más pesada si no se utiliza Tyk previamente.
Ideal para: organizaciones que ya utilizan Tyk para la gestión de API, particularmente en servicios financieros, que desean extender la misma plataforma al tráfico MCP.
La siguiente tabla compara las tres plataformas según criterios específicos para la gobernanza de MCP en industrias reguladas. Las capacidades de TrueFoundry se basan en su documentación publicada; las capacidades de MintMCP y Tyk reflejan sus páginas de producto públicas en el momento de redactar este documento.
Al evaluar una puerta de enlace MCP, busque estas capacidades esenciales:
Elegir una pasarela con estas capacidades ayuda a las organizaciones reguladas a desplegar agentes de IA de forma segura, cumpliendo al mismo tiempo con los requisitos operativos y de cumplimiento.
La elección correcta depende de la infraestructura existente en su organización, los requisitos de cumplimiento y cómo planee desplegar sus agentes de IA.
A medida que las empresas adoptan cada vez más agentes de IA, el Protocolo de Contexto de Modelo (MCP) se ha convertido en el estándar para conectar de forma segura dichos agentes a las herramientas y datos empresariales. Sin embargo, para las organizaciones en sectores regulados, el soporte del protocolo por sí solo no es suficiente. La capacidad de aplicar la identidad, la gobernanza, la auditabilidad y el cumplimiento es lo que determina, en última instancia, si el MCP puede desplegarse de forma segura en producción.
Al evaluar las puertas de enlace MCP, priorice capacidades como el SSO empresarial, controles de acceso granulares, registros de auditoría, opciones de despliegue flexibles y la aplicación centralizada de políticas. Estas características permiten a las organizaciones escalar la adopción de la IA mientras cumplen con los requisitos normativos y de seguridad.
Entre las soluciones disponibles, TrueFoundry destaca como una de las mejores puertas de enlace MCP para sectores regulados al combinar gobernanza MCP empresarial, enrutamiento de modelos de IA, observabilidad y flexibilidad de despliegue en una única plataforma. Tanto si realiza el despliegue en la nube, en una VPC privada, en sus propias instalaciones o en un entorno aislado (air-gapped), TrueFoundry proporciona los controles necesarios para poner en marcha la IA de forma segura y a escala empresarial.
Más información sobre la pasarela MCP de TrueFoundry: https://www.truefoundry.com/mcp-gateway
P: ¿Cuál es la mejor pasarela MCP para sectores regulados?
R: Depende de cuáles sean sus prioridades. TrueFoundry es una opción sólida para organizaciones que necesitan unificar en una sola plataforma el control de MCP a nivel de dispositivo, la incorporación mediante SSO y el enrutamiento de modelos, independientemente del proveedor de nube.
P: ¿Se puede restringir realmente el acceso MCP de Claude Code o de un agente a nivel de dispositivo?
R: Con TrueFoundry, sí. Un archivo managed-mcp.json desplegado a través de MDM toma el control exclusivo de los servidores MCP a los que puede acceder un dispositivo, anulando cualquier configuración local del desarrollador.
P: ¿Puedo desplegar una pasarela MCP para un sector regulado en mi propia VPC o en mis instalaciones?
R: Con TrueFoundry, sí. Se ejecuta en su VPC, en sus instalaciones, en entornos aislados o híbridos, y ningún dato sale de su dominio, lo cual es fundamental para las credenciales que utilizan los servidores MCP para acceder a historiales médicos, sistemas financieros u otros datos regulados.
P: ¿Es compatible TrueFoundry con MCP y agentes de IA más allá de un único marco de trabajo?
R: Sí. El control de acceso a nivel de herramientas de la pasarela MCP se aplica a agentes creados con LangGraph, CrewAI, AutoGen o marcos personalizados, además de Claude Code, Claude Desktop y Cursor.
MintMCP resuelve bien un problema real y específico, permitiendo integrar rápidamente los servidores MCP locales bajo una gobernanza conforme a la normativa, mientras que Tyk extiende una plataforma de gestión de API consolidada al ámbito de MCP para equipos que ya la utilizan. La propuesta de TrueFoundry para sectores regulados se basa en combinar el control a nivel de dispositivo, la incorporación mediante SSO y certificaciones de cumplimiento verificables con el enrutamiento de modelos en una única plataforma desplegable dentro de su propia VPC o entorno local. Si su organización está evaluando cómo gobernar el acceso de MCP a datos regulados con una pista de auditoría capaz de superar cualquier examen, reserva una demo para ver cómo funciona la pasarela en la práctica.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















