



October 21, 2026
|
5 minutos de lectura


Obtenga acceso instantáneo a un entorno TrueFoundry en vivo. Implemente modelos, dirija el tráfico de LLM y explore la plataforma completa: su sandbox estará listo en segundos, sin necesidad de tarjeta de crédito.


¡Una forma increíblemente rápida de crear, rastrear e implementar sus modelos!
Cada solicitud que pasa por una pasarela de IA contiene algo que merece ser protegido: la pregunta de un cliente, un fragmento de código interno o un registro extraído de una base de datos para fundamentar un proceso RAG. Hacia dónde van esos datos, si pasan por la internet pública, si se registran en algún lugar por defecto y quién posee las claves de cifrado son decisiones de arquitectura, no detalles que se configuran más tarde. Si te equivocas, habrás creado una vía de exfiltración de datos en tu propia infraestructura de IA.
Hemos comparado tres pasarelas centrándonos específicamente en el enrutamiento seguro de datos: TrueFoundry, Vercel AI Gateway y Cloudflare AI Gateway. Cada una adopta un enfoque diferente —conectividad de nube privada para una plataforma centrada en serverless, confianza cero en la red perimetral y despliegue centrado en VPC— y merece la pena entenderlas por separado antes de elegir una para una carga de trabajo de producción que maneje datos confidenciales.
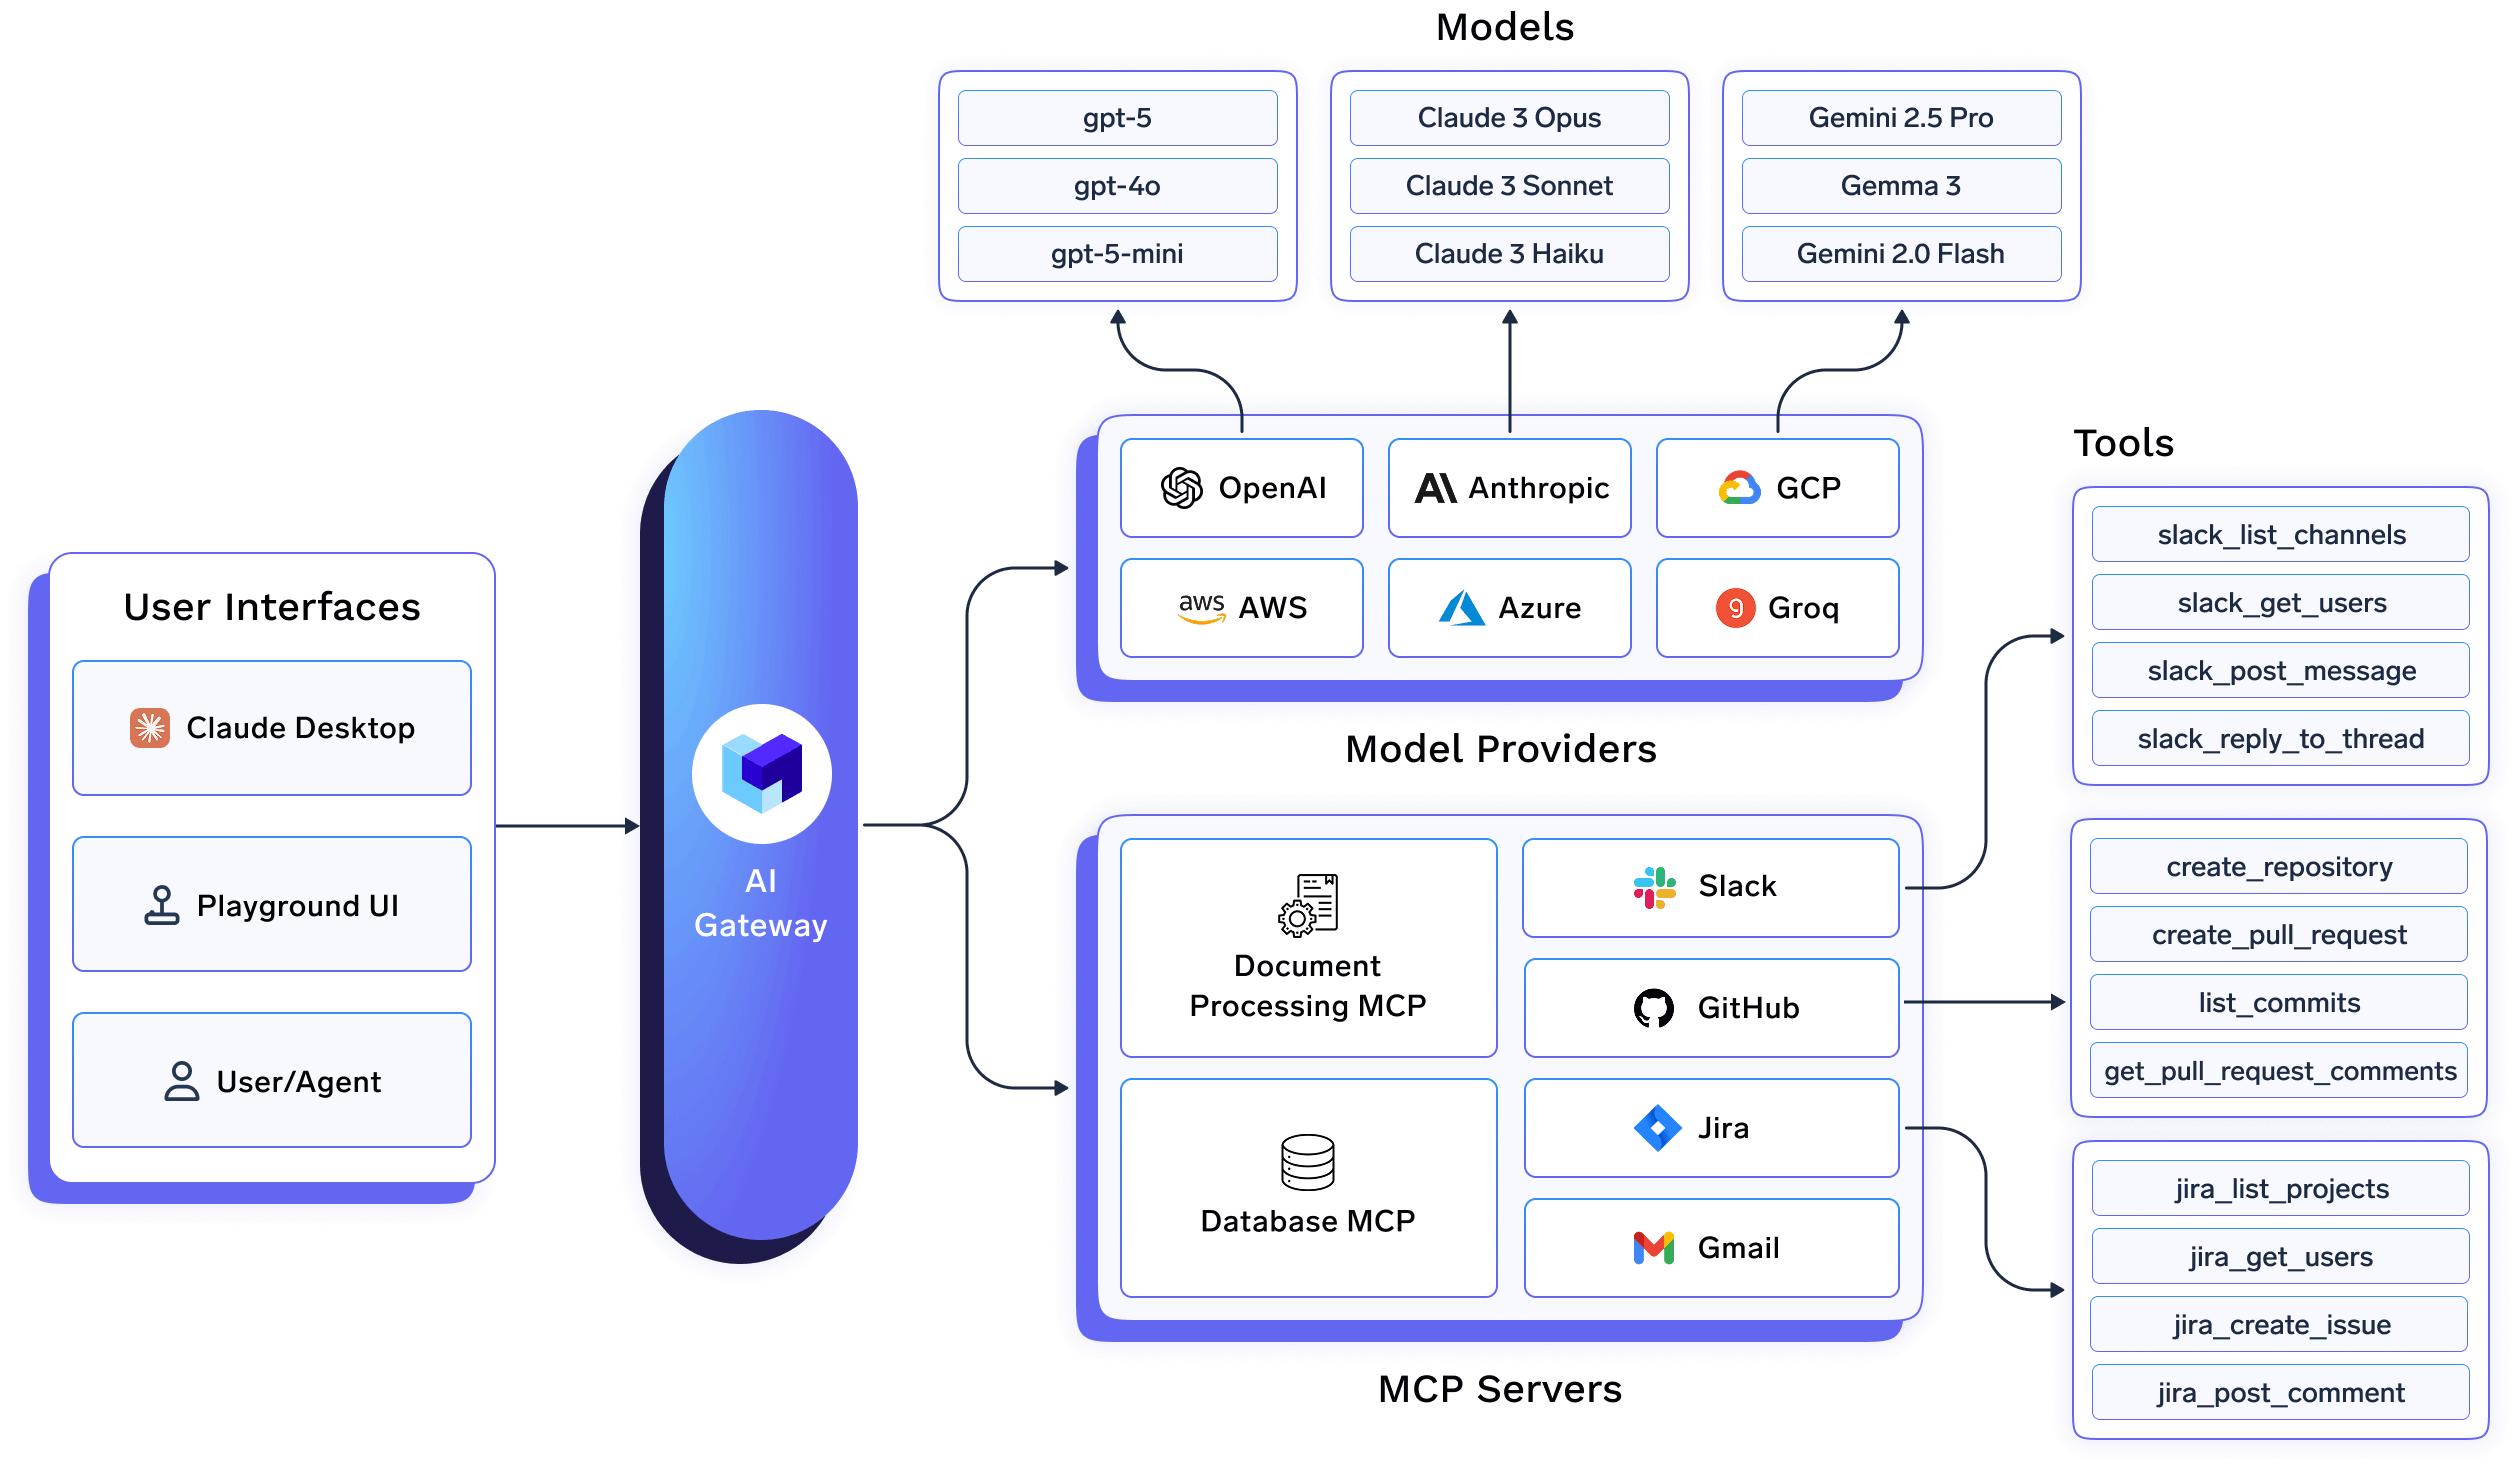
TrueFoundryPuerta de enlace de IA se basa en la premisa de que el enrutamiento seguro significa que la propia pasarela reside dentro de tu red, no solo que el tráfico hacia ella esté cifrado. Se despliega como un plano de control y cómputo totalmente autogestionado dentro de tu propia VPC, entorno local o entorno aislado (air-gapped), donde el plano de cómputo utiliza una conexión WebSocket solo de salida hacia el plano de control, por lo que no es necesario abrir puertos de entrada en el firewall. Los datos están cifrados en reposo y en tránsito, y la infraestructura gestionada subyacente cuenta con certificaciones SOC2 Tipo II, ISO 27001, GDPR y cumplimiento de HIPAA.
En cuanto a la inspección de datos, la detección de PII integrada utiliza una comprensión contextual en lugar de una simple coincidencia de patrones, y puede redactar automáticamente identificadores confidenciales en modo de mutación para que la solicitud continúe sin los datos sensibles en lugar de fallar directamente. Para cargas de trabajo reguladas que requieren más, las integraciones con TrojAI (bloqueo de tarjetas de crédito), Pillar Security (bloqueo de SSN e inyección de prompts) y Verra (gobernanza gestionada para industrias reguladas) se conectan a la misma arquitectura de pasarela. Dado que el enrutamiento, las barreras de seguridad y el cifrado se aplican de la misma manera independientemente de a cuál de los más de 1.000 LLM compatibles se dirija una solicitud, la postura de seguridad no cambia según el proveedor al que estés enrutando ese día.
Ideal para: equipos que enrutan a múltiples proveedores de modelos y necesitan que la propia pasarela se ejecute dentro de su red, con una política de seguridad y protección coherente, independientemente del proveedor que gestione cada solicitud.
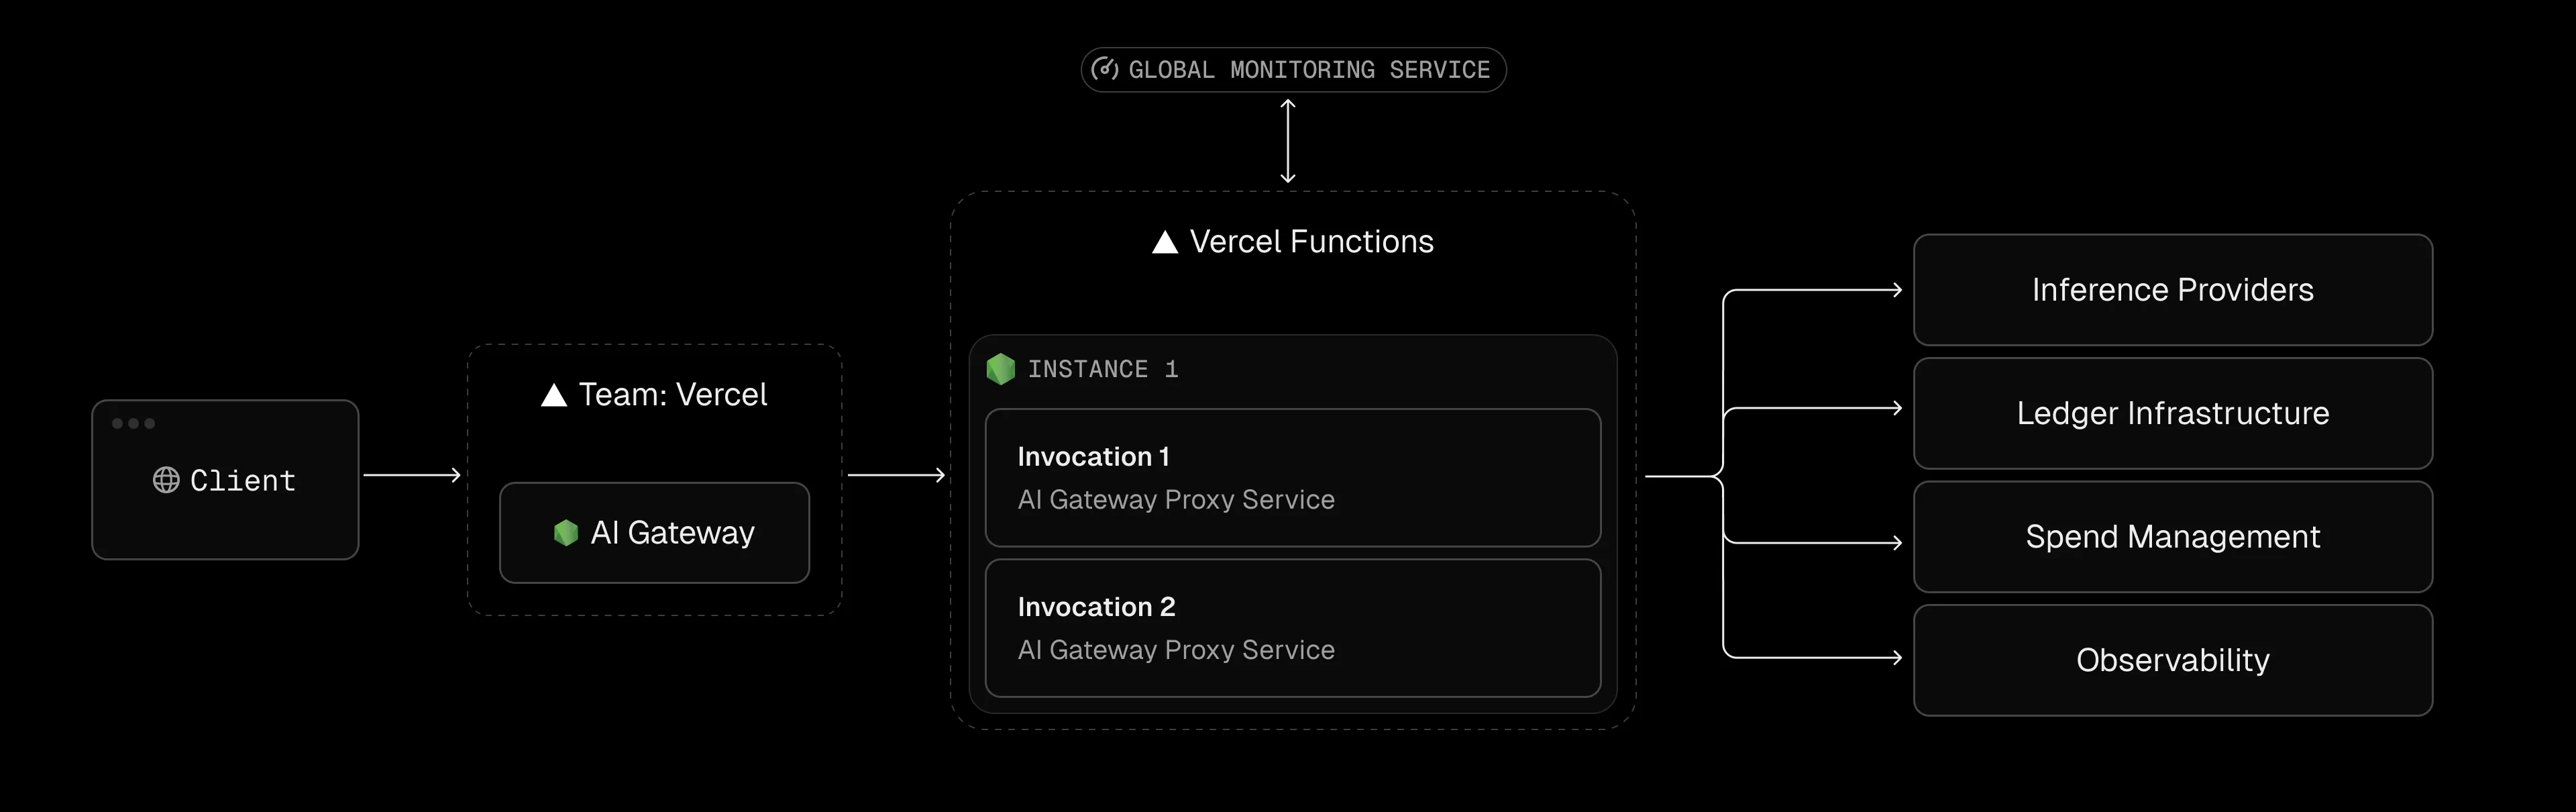
La propuesta principal de Vercel AI Gateway es una API unificada para cientos de modelos sin recargo por token, y su enfoque de enrutamiento seguro se basa en Secure Compute, que permite que el tráfico hacia sus propios recursos en la nube no pase por la internet pública. El emparejamiento de VPC (VPC peering) le permite configurar el enrutamiento para que el tráfico desde el bloque CIDR de Vercel llegue directamente a su entorno de AWS, y el tráfico enviado a través de esa conexión no genera costes de transferencia de datos, un detalle importante cuando se gestiona un volumen de producción significativo.
El inconveniente es el alcance, similar al de cualquier pasarela específica de una plataforma. Secure Compute y el emparejamiento de VPC están diseñados en torno al modelo de despliegue sin servidor (serverless) de Vercel, por lo que las garantías de enrutamiento privado son más sólidas para los equipos que ya despliegan su capa de aplicación en Vercel; utilizarlo únicamente como una pasarela independiente frente a una infraestructura alojada en otro lugar significa que se aprovechan menos estas ventajas de conectividad nativa.
Ideal para: equipos que ya desarrollan en Vercel y buscan una conectividad privada y de bajo coste desde su capa de aplicación serverless hacia sus propios recursos en la nube, junto con un enrutamiento de modelos unificado.
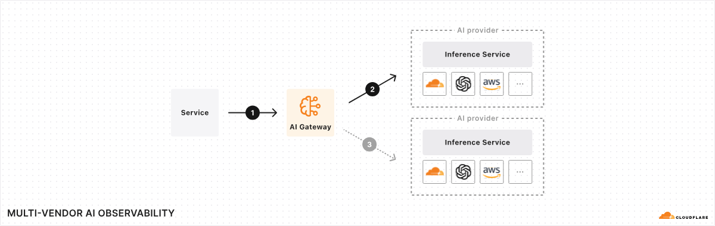
El enfoque de Cloudflare dirige el tráfico de IA a través de la misma arquitectura de confianza cero que aplica al tráfico de los empleados y de máquina a máquina en general. AI Gateway incluye escaneo DLP en prompts y respuestas a través del Firewall de Cloudflare, lo que permite a los equipos seleccionar qué perfiles DLP bloquear o marcar. Además, Log Explorer permite a los analistas de seguridad rastrear picos de uso, buscar intentos bloqueados de capturar datos personales o reconstruir las interacciones de un usuario específico con un modelo no autorizado. La Data Localization Suite puede restringir el almacenamiento de datos a una región geográfica específica, y la puerta de enlace web segura de Cloudflare One puede bloquear aplicaciones de IA no autorizadas por completo a nivel de red.
Se trata de un modelo de seguridad sólido y genuinamente nativo del borde, y las funciones principales de almacenamiento en caché, limitación de velocidad y DLP son gratuitas con una cuenta de Cloudflare. Sin embargo, el alcance es diferente al de una puerta de enlace desplegada en una VPC: aquí la seguridad se aplica en el borde de la red de Cloudflare en lugar de dentro de su propia red privada, lo cual es la opción adecuada para algunas arquitecturas y una distinción significativa para otras.
Ideal para: equipos que ya han invertido en el ecosistema de confianza cero de Cloudflare y desean que el DLP y la localización de datos se apliquen en el borde de la red sin tener que configurar una infraestructura independiente.
Elija TrueFoundry si: dirige el tráfico a múltiples proveedores de modelos y necesita que la propia puerta de enlace se despliegue dentro de su propia VPC o entorno local, con una política de seguridad y PII coherente independientemente del proveedor.
Elija Vercel AI Gateway si: su capa de aplicación ya se ejecuta en Vercel y desea un peering de VPC privado hacia sus propios recursos en la nube, junto con un enrutamiento de modelos unificado y sin recargos.
Elija Cloudflare AI Gateway si: ya utiliza la pila de confianza cero de Cloudflare y desea que el escaneo DLP y la localización de datos se apliquen de forma gratuita en el borde de la red.
A medida que las empresas escalan la IA hacia la producción, el enrutamiento seguro de datos se ha convertido en un requisito fundamental en lugar de una función opcional. Una puerta de enlace de IA no solo debe simplificar el acceso a múltiples proveedores de LLM, sino también garantizar que los prompts confidenciales, los datos de los clientes y la información crítica para el negocio estén protegidos mediante políticas de seguridad centralizadas, controles de identidad y capacidad de auditoría.
Aunque plataformas como Vercel AI Gateway y Cloudflare AI Gateway ofrecen sólidas capacidades de enrutamiento gestionado, las organizaciones con requisitos de seguridad y cumplimiento más estrictos a menudo necesitan un mayor control sobre el despliegue, la gobernanza y el tratamiento de los datos.
TrueFoundry destaca al combinar un enrutamiento seguro del tráfico de IA con funciones empresariales como despliegues privados, detección contextual de PII, aplicación de políticas, observabilidad integral y soporte para más de 1.000 LLM a través de un plano de control unificado. Para las organizaciones que operan en sectores regulados o gestionan cargas de trabajo de IA críticas, proporciona la flexibilidad y la gobernanza necesarias para desplegar IA de forma segura y a escala.
Si está evaluando puertas de enlace de IA en 2026, priorice las soluciones que se alineen con su postura de seguridad, sus obligaciones de cumplimiento y su estrategia de IA a largo plazo, no solo aquellas que simplifiquen las integraciones de API.
P: ¿Cuál es la mejor puerta de enlace de IA para el enrutamiento seguro de datos?
R: Depende de dónde resida su infraestructura actual. TrueFoundry es ideal para equipos que necesitan que la puerta de enlace se despliegue dentro de su propia VPC o entorno local, con una seguridad coherente en todos los proveedores de modelos. AWS Bedrock es adecuado para equipos que ya operan de forma nativa en AWS. Cloudflare AI Gateway es ideal para equipos que ya utilizan el ecosistema de confianza cero de Cloudflare.
P: ¿Almacena AWS Bedrock mis prompts y respuestas de forma predeterminada?
R: No. De forma predeterminada, Bedrock no conserva los prompts ni las respuestas del modelo; los datos de inferencia se procesan de forma transitoria a menos que habilite explícitamente el registro de invocación de modelos.
P: ¿Puede la puerta de enlace de IA de TrueFoundry ejecutarse completamente dentro de mi propia red?
R: Sí. Se despliega en su VPC, entorno local, aislado (air-gapped) o híbrido, con el plano de computación utilizando una conexión de solo salida hacia el plano de control, por lo que no es necesario abrir puertos de entrada en su firewall.
P: ¿Es gratuito el escaneo DLP de Cloudflare AI Gateway?
R: Sí, las funciones principales de escaneo DLP, almacenamiento en caché y limitación de tasa están incluidas en una cuenta de Cloudflare, aunque los volúmenes de registro más elevados requieren un plan de pago de Workers.
P: ¿Es compatible TrueFoundry con HIPAA y GDPR para el enrutamiento seguro de datos confidenciales?
R: Sí. La infraestructura gestionada cuenta con certificaciones SOC2 Tipo II, ISO 27001, GDPR y HIPAA, y la plataforma puede desplegarse completamente dentro de su propia VPC o entorno local para que los datos confidenciales nunca tengan que salir de su dominio.
TrueFoundry AI Gateway ofrece una latencia de entre 3 y 4 ms, gestiona más de 350 RPS en una vCPU, se escala horizontalmente con facilidad y está listo para la producción, mientras que LitellM presenta una latencia alta, tiene dificultades para superar un RPS moderado, carece de escalado integrado y es ideal para cargas de trabajo ligeras o de prototipos.





Las últimas noticias, artículos y recursos enviados a tu bandeja de entrada



















