



October 5, 2023
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
TrueFoundry macht es extrem einfach, Anwendungen auf Kubernetes-Clustern in Ihrem eigenen Cloud-Provider-Konto bereitzustellen. Dies geschieht, indem Infrastrukturkomponenten für Data Scientists und Entwickler abstrahiert werden, während gleichzeitig Best Practices aus den Bereichen Sicherheit, Infrastruktur und Kostenoptimierung durchgesetzt werden.
Die wesentlichen Beweggründe für die aktuelle Architektur von TrueFoundry sind:
GKE Autopilot erzwingt identische Werte für Requests und Limits bei Ressourcen, während AKS, EKS und GKE Standard dies nicht tun.
EKS und GKE bieten eine Option für Auto-Node-Provisioning, während AKS hierfür keine Möglichkeit bereitstellt.
Die Bereitstellungszeit von Nodes ist bei AKS recht hoch, was zu einem sehr langsamen Autoscaling-Verhalten führt.
Die Eigenschaft, Cloud-Native zu sein, verschafft uns Zugriff auf die unterschiedliche Hardware verschiedener Cloud-Provider, insbesondere im Fall von GPUs.
4. Integrieren statt neu erfinden: TrueFoundry lässt sich in die meisten gebräuchlichen Systeme integrieren, anstatt das Rad neu zu erfinden. Diese Philosophie prägt viele unserer Architekturentscheidungen. Dies macht den Weg für uns manchmal schwerer, da es nicht immer einfach ist, Integrationen dort zu bauen, wo keine solideren APIs verfügbar sind – aber wir übernehmen die schwere Arbeit, diese APIs und Schnittstellen zu entwickeln, damit unsere Nutzer nicht noch ein weiteres Tool erlernen müssen.
Machine Learning erfordert ein komplexes Stack-Setup, damit Data Scientists schnell experimentieren und Ergebnisse liefern können.
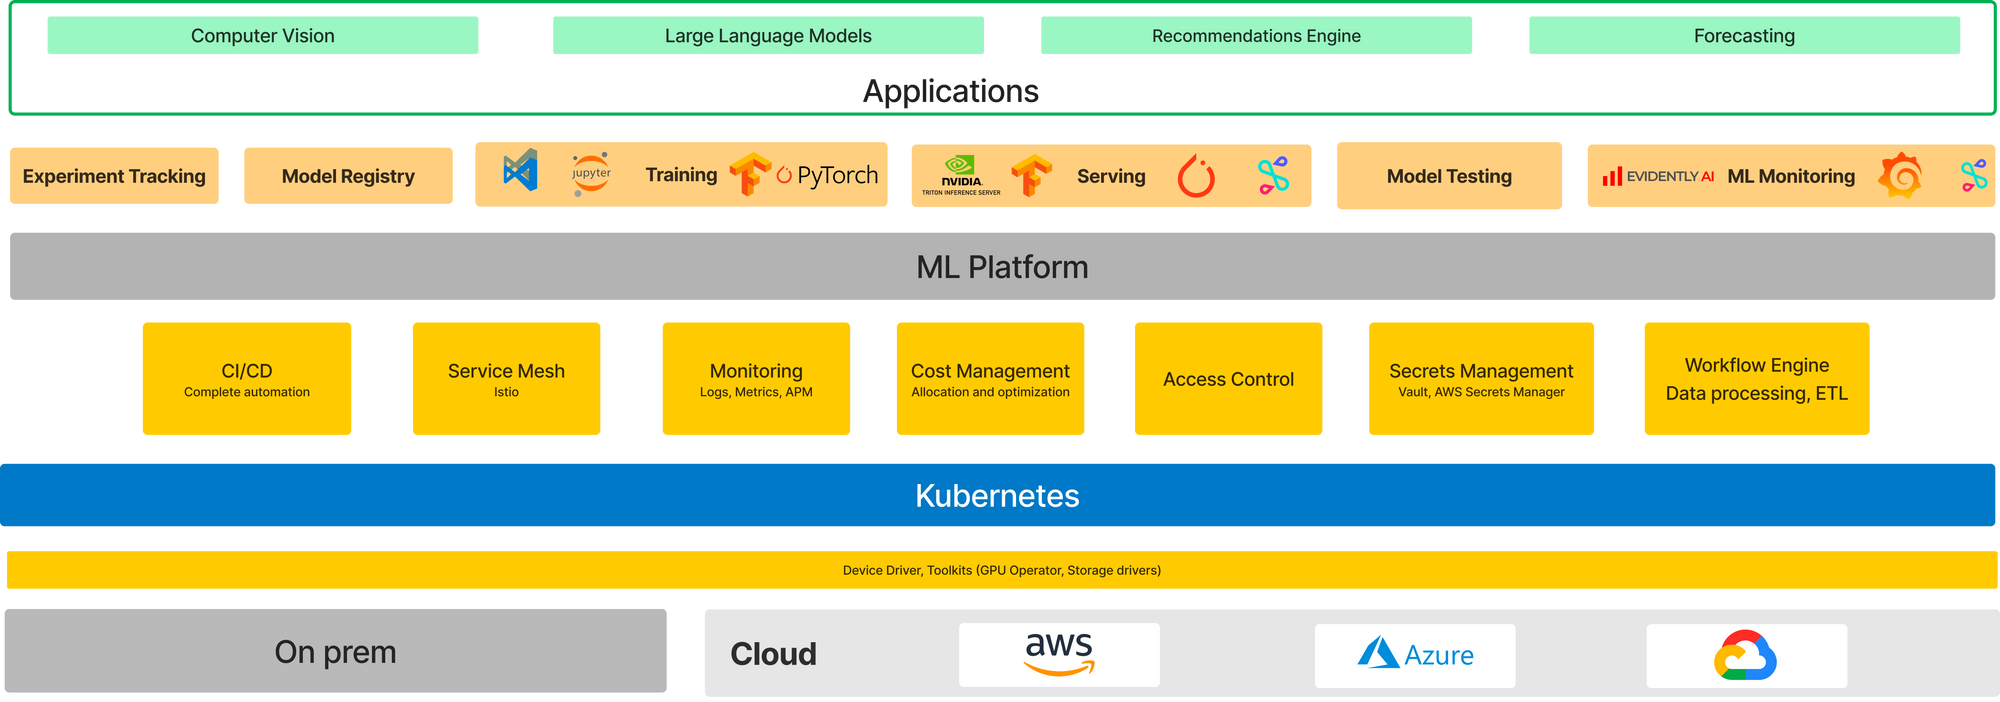
Idealerweise sollten Entwickler mehr Zeit in der obersten, grünen Schicht verbringen, während die unteren Schichten vollständig vor ihnen abstrahiert sein sollten. TrueFoundry bietet einen offenen und anpassbaren Stack, der mit Ihren bestehenden Tools zusammenarbeitet und Data Scientists hilft, Anwendungen zu iterieren, ohne sich auf die zugrundeliegenden Infrastrukturschichten konzentrieren zu müssen.
In dem folgenden Diagramm stellt TrueFoundry Model Training, Serving und die Model Registry bereit, um Data Scientists das Erstellen, Nachverfolgen und Deployen von Modellen zu erleichtern.
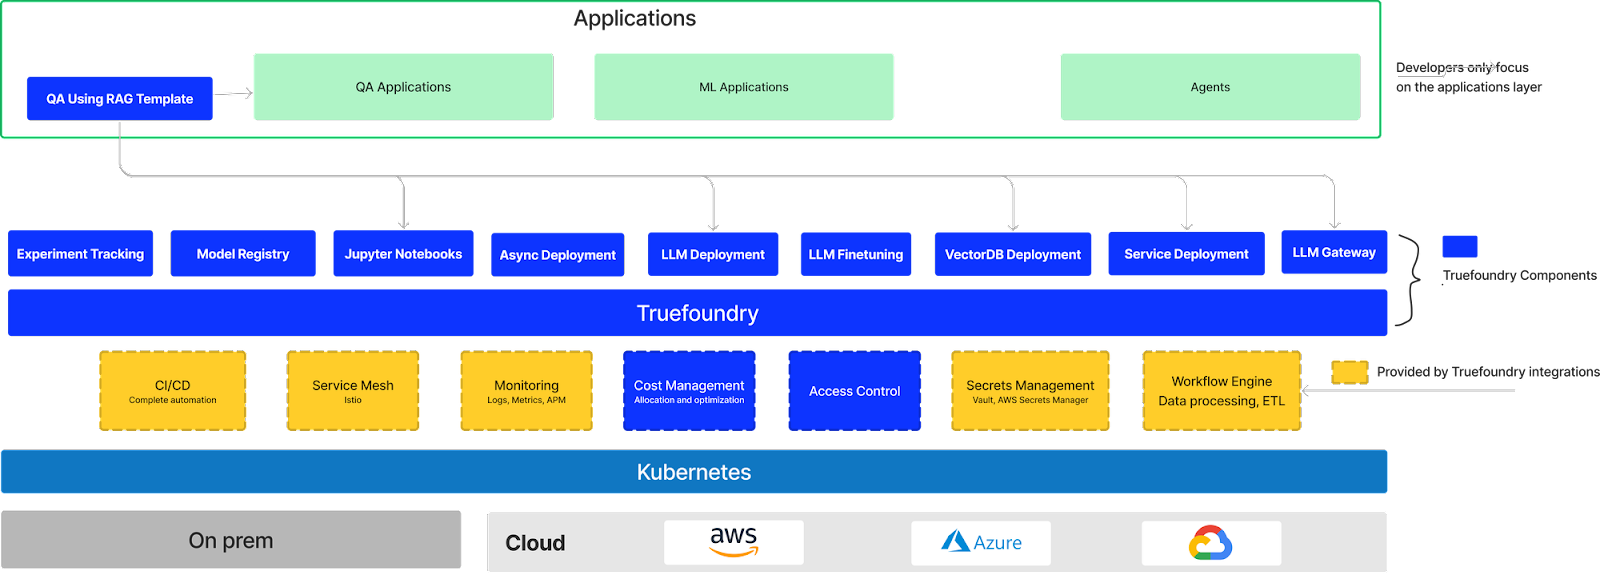
Zu den wichtigsten Integrationen, die TrueFoundry derzeit bietet, gehören:
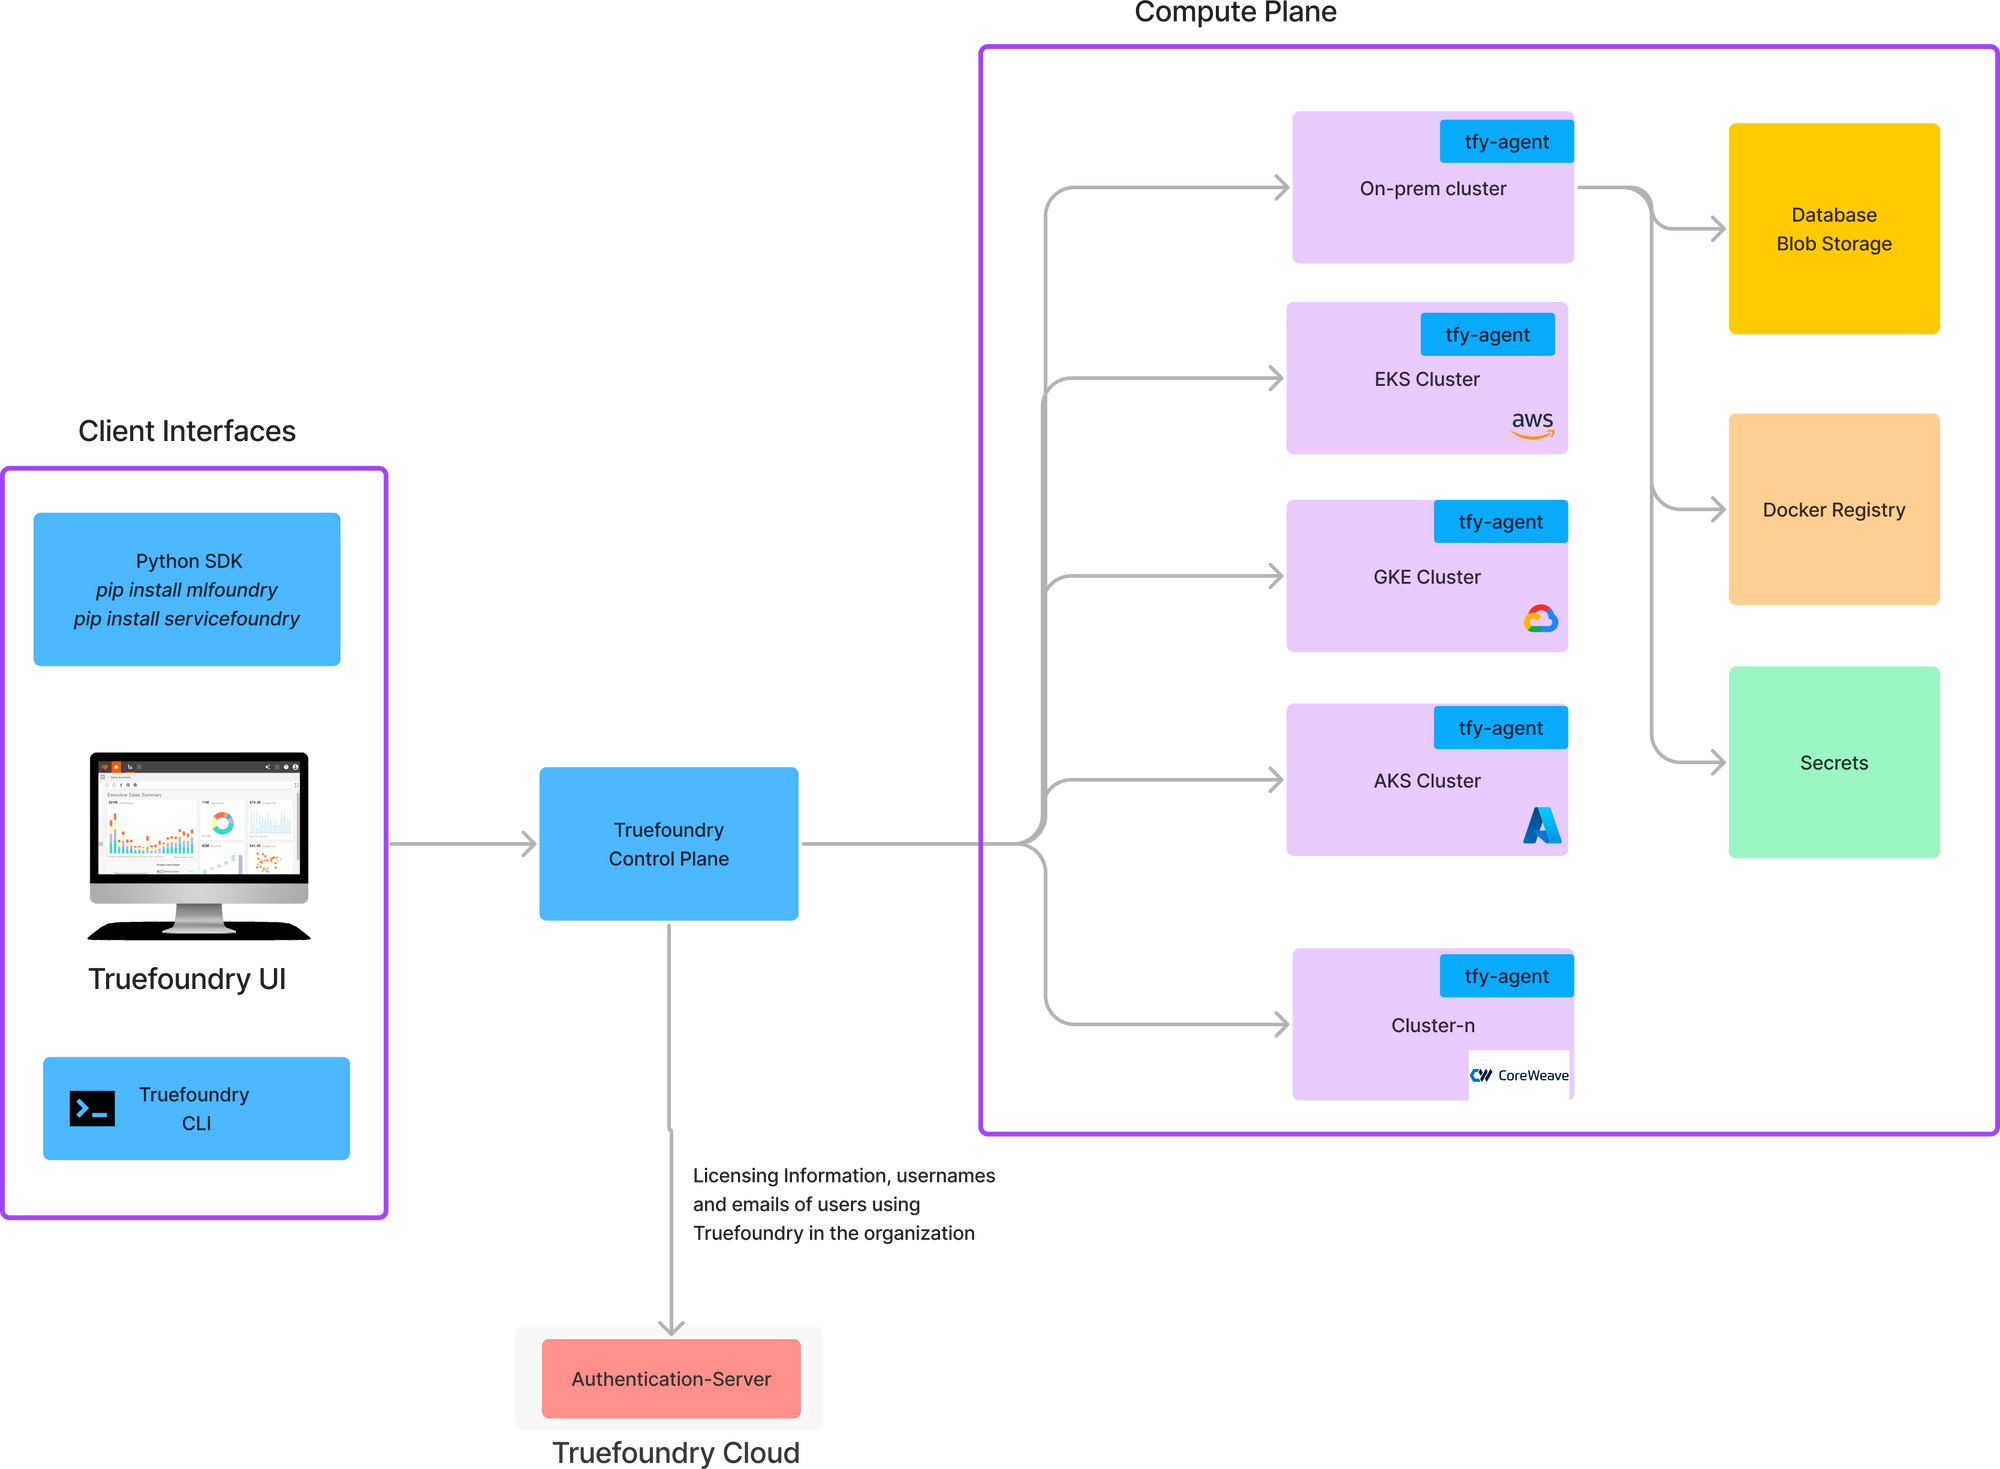
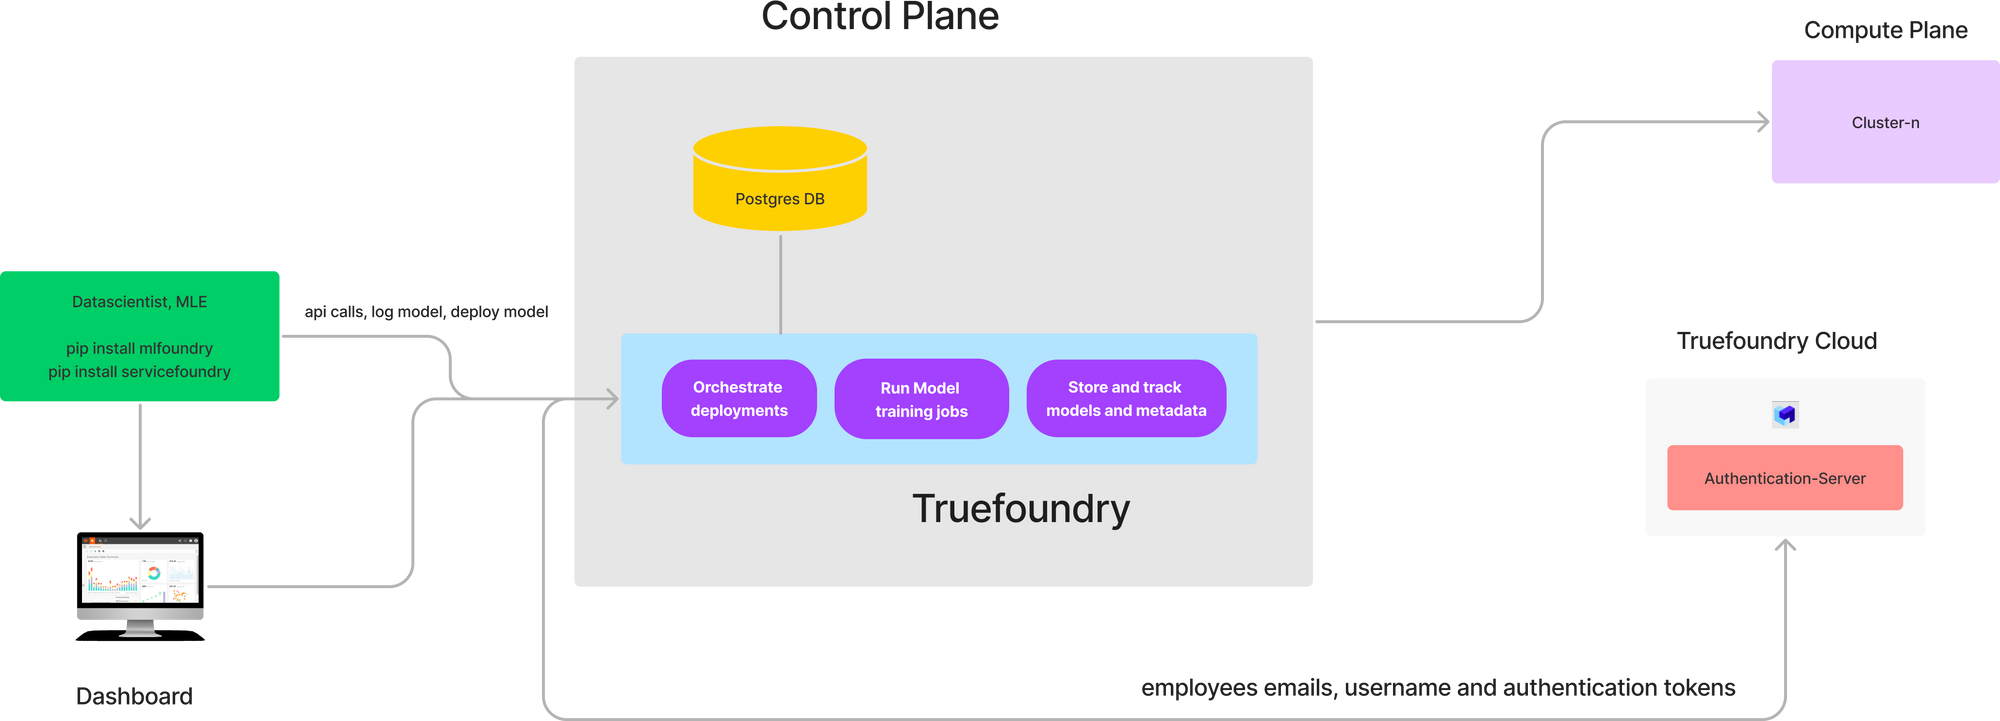
TrueFoundry bietet eine Split-Plane-Architektur, die aus den folgenden Hauptkomponenten besteht:
3. Client-Schnittstellen: Entwickler und Data Scientists können über ein Python-SDK, unsere Web-UI oder die TrueFoundry-CLIs (servicefoundry und mlfoundry) mit der Benutzeroberfläche kommunizieren. TrueFoundry stellt Kunden außerdem APIs zur Verfügung, um Automatisierungs-Workflows zu erstellen, die hier dokumentiert sind: https://docs.truefoundry.com/reference
4. Authentifizierungsserver: Es gibt einen zentralen Authentifizierungs- und Lizenzierungsserver, der alle Organisationen und deren Mitglieder verwaltet. Dieser Server wird von TrueFoundry gehostet und kann auch mit externen IdPs integriert werden, um allen unseren Nutzern ein Single-Sign-On-Erlebnis zu bieten.
Sicheres Networking
Die tfy-agent-Komponente hat keinen Ingress und ist dafür verantwortlich, die Verbindung zur Control Plane zu initiieren. Sie baut eine dauerhafte, verschlüsselte Verbindung zur Control Plane auf, über die die Kommunikation stattfindet. Dadurch funktioniert das System selbst dann, wenn die Compute-Plane-Cluster privat sind oder sich in verschiedenen VPCs befinden. Die einzige Einschränkung besteht darin, dass die URL der Control Plane für alle Compute-Plane-Cluster erreichbar sein muss. Sie können die dem tfy-agent erteilten Berechtigungen auch über Kubernetes-RBAC steuern, um den Zugriff auf bestimmte Namespaces zu beschränken.
Geringe Abhängigkeit von der TrueFoundry Control Plane
Die TrueFoundry Control Plane ist nur für die Orchestrierung der Deployments auf der Compute Plane zuständig. Sie liegt nicht im kritischen Pfad des Anfrageflusses zu den bereitgestellten Services. Selbst wenn Sie die TrueFoundry Control Plane entfernen, laufen alle bereitgestellten Services reibungslos weiter. Diese Entkopplung der Service-Zuverlässigkeit von TrueFoundry trägt dazu bei, dass TrueFoundry nicht im kritischen Pfad der Service-Verfügbarkeit liegt.
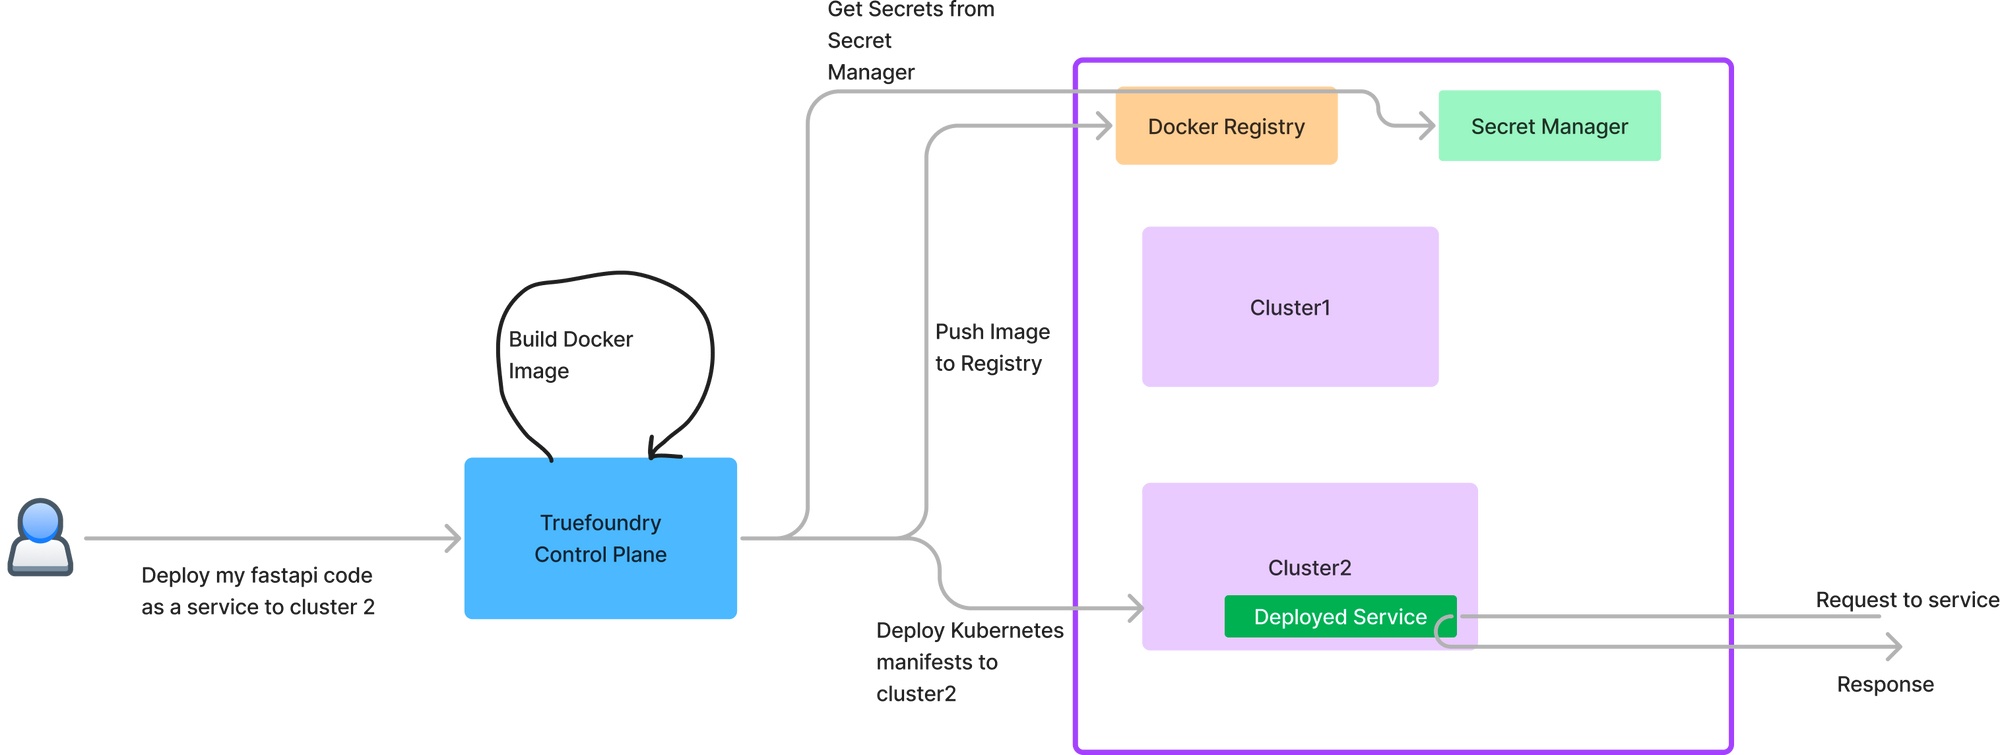
Effizientes Multi-Cluster-Management
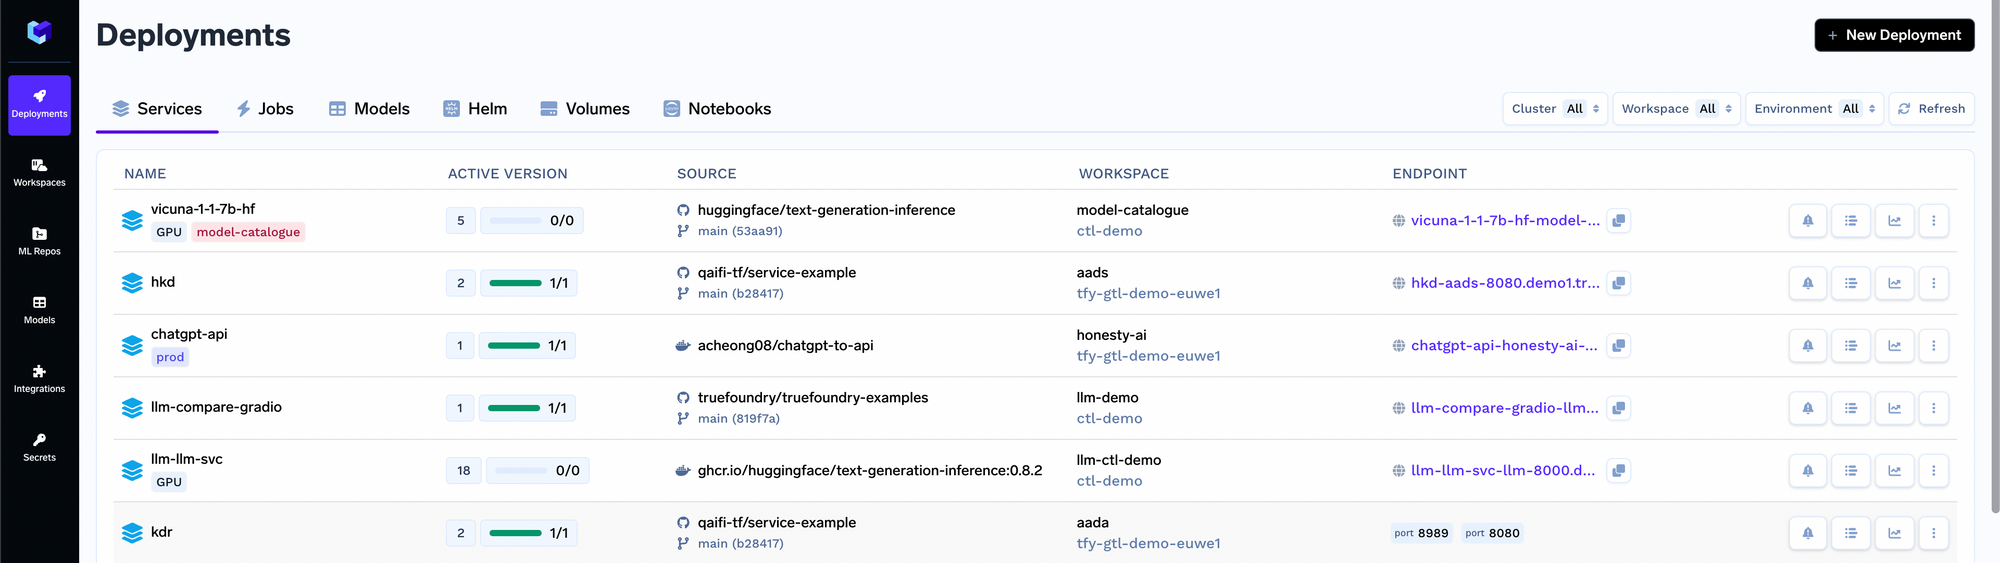
Die TrueFoundry Control Plane bietet eine zentrale Oberfläche (Single Pane of Glass), um alle Kubernetes-Cluster über Multi-Cloud-Provider und On-Premises hinweg im Unternehmen einzusehen. Dies macht es mit unserer Clone-and-Promote-Funktion extrem einfach, Workloads von einem Cluster auf einen anderen zu verschieben.
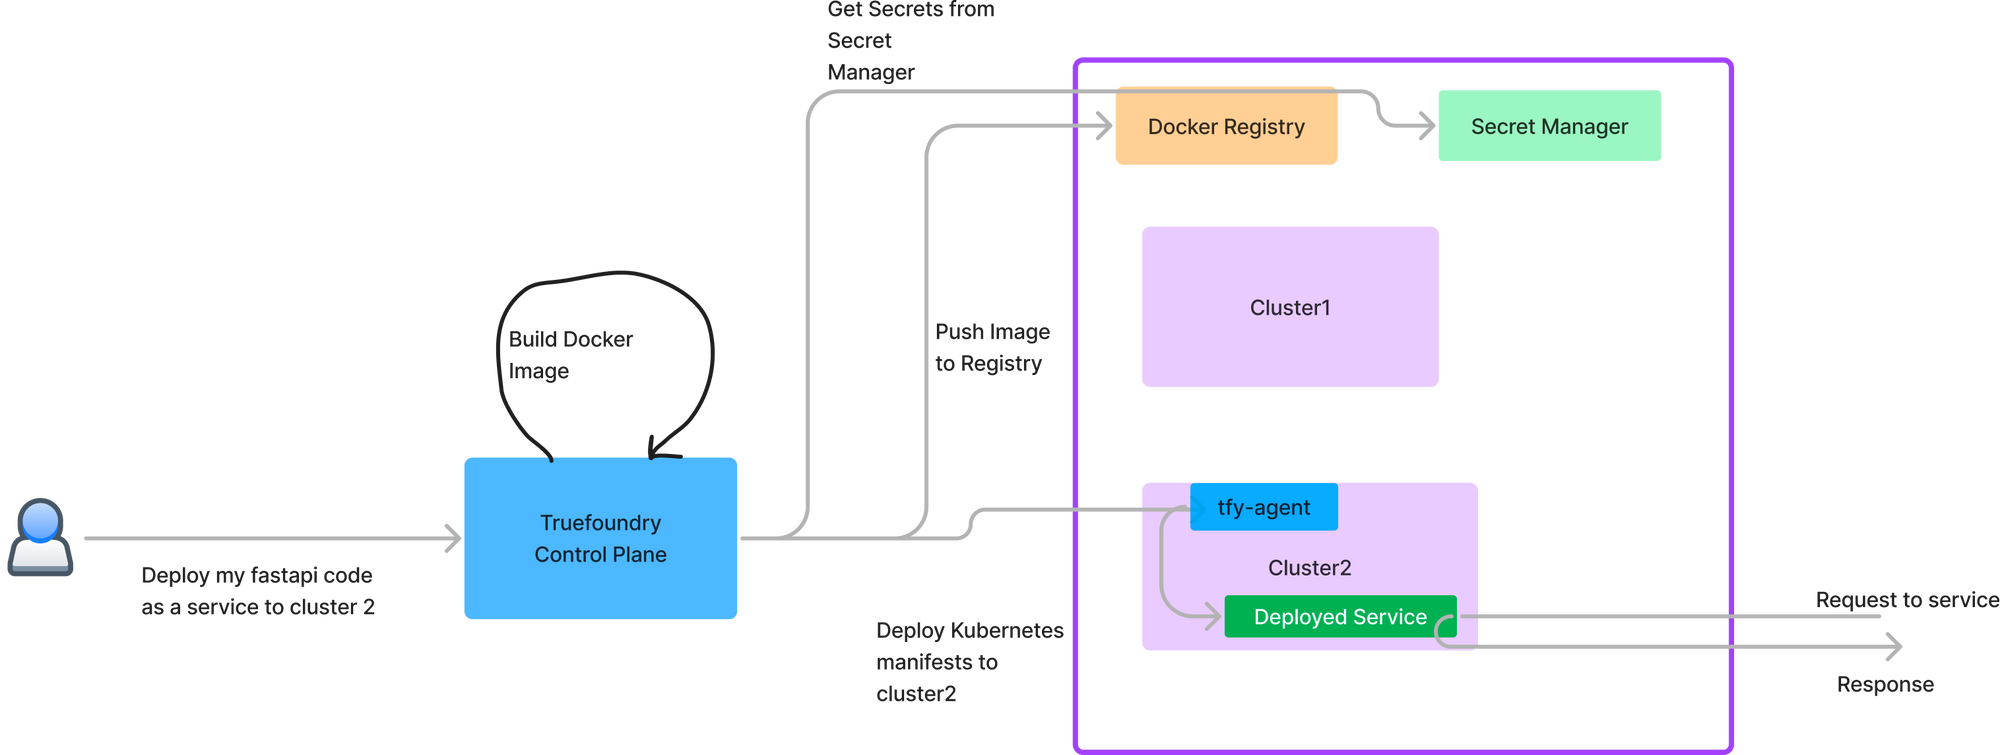
Geringere Kosten und weniger Wartungsaufwand
Der TrueFoundry Agent ist eine sehr leichtgewichtige Komponente, die auf jedem einzelnen Cluster läuft, während die Control Plane nur ein einziges Mal vorhanden sein muss. Die Control Plane benötigt mehr Ressourcen (3 CPU, 6 GB RAM), während der Agent nur 0,2 CPU und 400 MB RAM benötigt. Wenn das Skalierungsvolumen von Traffic und Teams steigt, müssen wir in der Regel weitere Cluster basierend auf Regionen oder Teams hinzufügen. Die Control Plane muss jedoch nicht dupliziert werden, was geringere Kosten und einen reduzierten Wartungsaufwand ermöglicht.
Die TrueFoundry Control Plane besteht aus mehreren Microservices, die Deployments, Modell-Metadaten-Speicherung usw. orchestrieren. Die Hauptkomponenten der TrueFoundry Control Plane sind:
2. Microservices zur Orchestrierung von Deployments: Die Control Plane besteht aus einigen Microservices zur Orchestrierung der Deployments über die Cluster hinweg und zwischenspeichert zudem die Live-Updates von allen verbundenen Clustern in der Compute Plane.
3. Postgres-Datenbank: Diese wird verwendet, um alle Informationen über Teams, bereitgestellte Services und deren Metadaten zu speichern.
Wir müssen einige Komponenten auf dem Compute-Plane-Cluster installieren, um die Vorteile von TrueFoundry voll auszuschöpfen. Die Liste lautet wie folgt:
TrueFoundry kann mit allen zugrundeliegenden AMIs arbeiten, einschließlich Bottlerocket auf AWS. Da der Agent genau wie jeder andere Helm-Chart auf Kubernetes läuft, haben wir keine Einschränkungen oder Anforderungen an die zugrundeliegenden AMIs und können auf allen AMIs ausgeführt werden, einschließlich Bare-Metal-Maschinen.
Der tfy-agent führt alle Aktionen auf dem Kubernetes-User im Namen der Benutzer aus, die auf der TrueFoundry-Plattform angemeldet sind. Daher benötigt er Admin-Zugriff auf eine bestimmte Gruppe von Namespaces, auf denen die Benutzer die Anwendungen bereitstellen dürfen. Wir bieten Funktionen zum Blacklisten oder Whitelisten bestimmter Namespaces, und der Agent kann nur auf diesen Namespaces Aktionen ausführen.
TrueFoundry verlässt sich auf einen Authentifizierungsserver, der auf unseren Servern gehostet wird, um die Lizenzierung und Authentifizierung abzuwickeln.
TrueFoundry bietet eine feingranulare RBAC-Steuerung auf Tenant-, Cluster-, Workspace- und ML-Repo-Ebene. Um die RBAC-Mechanismen in TrueFoundry zu verstehen, können Sie unsere Dokumentation hier lesen: https://www.truefoundry.com/docs/platform/manage-user-roles-and-permissions
Alle Autorisierungsregeln befinden sich in der Postgres-Tabelle in der Control Plane, und jeder API-Aufruf wird überprüft, um festzustellen, ob der Benutzer berechtigt ist, diese Verbindung auszuführen.
TrueFoundry bietet eine grundlegende Image-Build-Pipeline, die darauf optimiert ist, Images sehr schnell auf Kubernetes zu erstellen. Falls Sie die Pipeline zur Erstellung von Images anpassen möchten, um statische Prüfungen oder andere Tools zum Scannen von Schwachstellen einzubinden, gibt es zwei Ansätze:
TrueFoundry lässt sich in die gängigsten Secret-Management-Speicher integrieren. Es speichert selbst keine Secret-Werte, sondern nur den Pfad zu diesen Secrets.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet






















