Blank white background with no objects or features visible.

Wir stellen Ihnen den vollständigen Gartner Hype Cycle für KI-Governance 2026 kostenlos zur Verfügung. Hier Exemplar sichern →

Die 10 besten Tools zur Shadow AI Detection für 2026: Ein Vergleich für Enterprise-Sicherheitsteams

von Ashish Dubey

Aktualisiert: October 6, 2026

Published: June 17, 2026

TrueFoundry AI gateway governs shadow AI in enterprise environments

Die meisten Unternehmen haben kein Shadow-AI-Problem, weil ihre Mitarbeiter leichtsinnig sind. Das Problem ist struktureller Natur. Die Tools funktionieren, die Produktivitätsgewinne sind real und die IT-Teams verfügen nur über begrenzte Infrastrukturen, um die Nutzung dieser KI-Tools in genehmigte Bahnen zu lenken.

Eine Gartner-Umfrage unter 302 Cybersicherheitsexperten ergab, dass 69 % der Unternehmen vermuten oder nachweislich wissen, dass ihre Mitarbeiter verbotene öffentliche GenAI-Tools nutzen. Gartner prognostiziert zudem, dass bis 2030 mehr als 40 % der Unternehmen mit Sicherheits- oder Compliance-Vorfällen im Zusammenhang mit unautorisierter Shadow AI konfrontiert sein werden.

Shadow AI ist schwieriger zu erkennen als gewöhnliche Shadow IT. KI-Tools laufen oft innerhalb genehmigter Browsersitzungen, SaaS-Anwendungen und alltäglicher Apps. Dadurch bleiben sie für Domain-Blocklisten, Standard-Inventarisierungen und herkömmliche Erkennungs-Workflows unsichtbar.

Die meisten Tools zur Erkennung von Shadow AI decken nur einen Teil des Problems ab. Einige konzentrieren sich auf Browser-Prompts, SaaS-Discovery, Endpunkt-Telemetrie oder Datensicherheit. Nur wenige Plattformen steuern jeden Modellaufruf, jede Agentenaktion, jede MCP-Verbindung und jeden Infrastrukturpfad.

Dieser Leitfaden vergleicht die 10 besten Tools zur Erkennung von Shadow AI für 2026. Er zeigt auf, wo die jeweiligen Tools helfen, wo ihre Grenzen liegen und warum TrueFoundry die richtige Wahl für Unternehmen ist, die Durchsetzung statt nur weiterer Sichtbarkeitsberichte benötigen.

Shadow AI Detection Without Infrastructure Enforcement Is Just a Visibility Report

TrueFoundry governs every model call, agent action, and tool connection inside your VPC, leaving shadow AI nowhere to hide.

Was Tools zur Erkennung von Shadow AI abdecken müssen

Tools zur Erkennung von Shadow AI müssen mehr als nur unautorisierte Websites abdecken. Shadow AI tritt auf vier Ebenen auf, und jede Ebene birgt ein unterschiedliches Risikoniveau für Unternehmensteams.

Shadow AI Surface What Happens Why It Matters
SaaS and browser layer Employees use ChatGPT, Gemini, Claude, or Copilot Prompts can expose sensitive information
API and developer layer Developers call models through unmanaged API keys Code, datasets, and credentials can leak
Agent and MCP layer Agents connect with tools and databases Tool actions can exceed approved access
Infrastructure layer Teams run self-hosted or external models Governance, pricing, and audit gaps appear

Mitarbeiter nutzen möglicherweise ChatGPT, Gemini, Claude, Copilot oder integrierte KI-Funktionen innerhalb genehmigter SaaS-Plattformen. Der Prompt wird zum Exfiltrationspfad, während der Browser als Einstiegspunkt dient.

Entwickler könnten direkte API-Aufrufe an große KI-Modelle außerhalb der genehmigten Infrastruktur tätigen. Sie könnten Schlüssel in Repositories hinterlegen oder lokale Agenten ohne Sicherheitsüberprüfung mit Produktionsdaten verknüpfen.

Autonome Agenten schaffen ein noch größeres Problem. Sie können Datenbanken, MCP-Server, interne APIs und externe Systeme ohne direkte menschliche Eingabe aufrufen. Jede Verbindung wird so zu einem potenziellen Pfad für Datenlecks.

Die Nutzung auf Infrastrukturebene schafft die größte Lücke. Teams könnten Modelle selbst hosten oder KI-Workloads außerhalb verwalteter Plattformen ausführen. Dies lässt keine zentrale Sichtbarkeit, keine Kostenkontrolle und nur schwache, detaillierte Audit-Protokolle zu.

Verbote lösen das Problem selten. Mitarbeiter umgehen blockierte Endpunkte über private Konten, nicht verwaltete Geräte und genehmigte SaaS-Funktionen. Erkennung ohne Durchsetzung erhöht oft nur das Alarmaufkommen, ohne die Risiken von Shadow AI zu verringern. 

Die 10 besten Tools zur Erkennung von Shadow AI im Jahr 2026

Diese Tools zur Erkennung von Shadow AI helfen Teams dabei, nicht verwaltete KI-Nutzung in Browsern, SaaS-Anwendungen, Entwicklerumgebungen und der Infrastruktur zu identifizieren. Die stärkste Option setzt zudem Governance durch, bevor es zu einer Gefährdung kommt.

TrueFoundry

TrueFoundry AI gateway for shadow AI governance

TrueFoundry ist die stärkste Wahl für Unternehmen, die Durchsetzung statt Alarmflut benötigen. Seine KI-Gateway steuert Modellaufrufe, Agentenaktionen und MCP-Tool-Verbindungen von einer kundeneigenen Umgebung aus. Es bietet Sicherheitsteams Laufzeitkontrolle über die gesamte Schatten-KI-Oberfläche.

Was sind die Hauptfunktionen von TrueFoundry?

  • TrueFoundry erzwingt RBAC und identitätsbasierte Zugriffs- kontrollen, bevor die Ausführung von Modellen oder Tools beginnt.
  • Es protokolliert jeden Modellaufruf, jede Agentenaktion und jeden MCP-Aufruf mit detailliertem Audit-Kontext.
  • Die Plattform unterstützt VPC-, On-Premise- und Air-Gapped-Bereitstellungen für strenge Unternehmensanforderungen.
  • Integrierte Schutzmechanismen reduzieren Datenlecks, Prompt-Injection, unsichere Ausgaben und unbefugtes Agentenverhalten.
  • TrueFoundry vereint LLM-Gateway, MCP-Gateway und Agent-Gateway unter einer Governance-Ebene.
  • Deckt die gesamte Schatten-KI-Oberfläche ab: SaaS-gebundene Modelle, selbst gehostete LLMs, agentische Workflowsund MCP-Tool-Verbindungen– alles über eine zentrale Steuerungsebene.

Was sind die Vor- und Nachteile von TrueFoundry?

Vorteile:

  • Full-Stack-Kontrolle über Modelle, Agenten und Tools
  • Starke Governance vor der Ausführung riskanter Anfragen
  • Unternehmensgerechte Protokolle für Audits und Überwachung

Nachteile:

  • Erfordert eine Implementierungsplanung
  • Entwickelt für Unternehmensteams

Für wen ist TrueFoundry am besten geeignet?

TrueFoundry ist ideal für Unternehmen, die Richtliniendurchsetzung, Runtime-Governance und eine einheitliche Kontrolle über KI-Modelle, Agenten, MCP-Tools und Infrastruktur benötigen.

Netskope

Netskope is known for AI detection and SaaS visibility

Netskope eignet sich zur KI-Erkennung in verwalteten und nicht verwalteten SaaS-Anwendungen. Die Plattform bietet KI-Transparenz, DLP, KI-Leitplanken und Schutz für agentenbasierte Interaktionen. Ihre Stärken liegen vor allem auf der SaaS-, Browser- und Netzwerkebene.

Was sind die Hauptfunktionen von Netskope?

  • Erkennt die Nutzung von KI-Tools in verwalteten und nicht verwalteten SaaS-Anwendungen.
  • Schützt sensible Daten durch DLP und KI-Leitplanken.
  • Unterstützt den Schutz vor Prompt-Injection und die Risikoprüfung von KI-Anwendungen.
  • Bietet zusätzliche Transparenz für MCP-Server und agentenbasierte Kommunikation.

Was sind die Vor- und Nachteile von Netskope?

Vorteile:

  • Starke Transparenz auf SaaS- und Browser-Ebene
  • Ausgereifte DLP- und Datensicherheitsabdeckung

Nachteile:

  • Eingeschränkte Modell-Governance auf Infrastrukturebene
  • Die Durchsetzung bei Agenten erfordert möglicherweise zusätzliche Ebenen. Warum ist TrueFoundry eine bessere Option als Netskope?

TrueFoundry steuert jeden Modellaufruf, jede Agentenaktion und jede MCP-Tool-Verbindung zur Laufzeit. Während Netskope bei der SaaS-Transparenz punktet, kontrolliert TrueFoundry die Ausführung auf Infrastrukturebene.

Microsoft Purview

Microsoft Purview interface for generative AI monitoring

Microsoft Purview unterstützt Unternehmen, die primär auf Microsoft setzen, bei der Überwachung generativer KI-Anwendungen und der Verwaltung von Datensicherheitskontrollen. Die Lösung deckt Microsoft 365, Copilot, Edge, Chrome-Erweiterungen sowie unterstützte KI-Websites von Drittanbietern ab. Ihre Stärken liegen vor allem in der Governance innerhalb von Microsoft-Umgebungen.

Was sind die wichtigsten Funktionen von Microsoft Purview?

  • Überwacht unterstützte generative KI-Tools und KI-Interaktionen.
  • Erweitert Compliance-Funktionen auf Microsoft KI-Agenten.
  • Nutzt Browser-Erweiterungen für den Besuch von KI-Websites Dritter.
  • Hilft beim Schutz von Unternehmensdaten in Microsoft-Umgebungen.

Was sind die Vor- und Nachteile von Microsoft Purview?

Vorteile:

  • Hervorragend für Microsoft-Ökosysteme geeignet
  • Nützliche Compliance- und Datenkontrollfunktionen

Nachteile:

  • Schwächer außerhalb von Microsoft-Umgebungen
  • Eingeschränkte Multi-Cloud-KI-Governance

Warum ist TrueFoundry eine bessere Option als Microsoft Purview?

TrueFoundry steuert Multi-Cloud-KI-Workloads über Microsoft-Produkte hinaus. Während Purview auf Microsoft-Umgebungen spezialisiert ist, kontrolliert TrueFoundry Modelle, MCP-Tools und Agenten anbieterübergreifend.

CrowdStrike Falcon Shield

CrowdStrike Falcon Shield for AI agent visibility

CrowdStrike Falcon Shield unterstützt die Sichtbarkeit von KI-Agenten in SaaS-Umgebungen. Es erkennt KI-Agenten plattformübergreifend und bildet Zugriffsmuster, Eigentumsverhältnisse sowie riskantes Verhalten ab. Die Stärke liegt in der Überwachung von SaaS-Agenten innerhalb eines umfassenderen Sicherheits-Workflows.

Was sind die wichtigsten Funktionen von CrowdStrike Falcon Shield?

  • Erkennt KI-Agenten über wichtige SaaS-Plattformen hinweg.
  • Erfasst Agentenzugriffe, Verhalten und menschliche Verantwortlichkeiten.
  • Erkennt riskantes Verhalten und Fehlkonfigurationen in SaaS-Anwendungen.
  • Unterstützt Warnmeldungen durch umfassendere Falcon-Sicherheitsworkflows.

Was sind die Vor- und Nachteile von CrowdStrike Falcon Shield?

Vorteile:

  • Starke Funktionen zur Erkennung von SaaS-Agenten
  • Nützliche Identitäts- und Verhaltenszuordnung

Nachteile:

  • Eingeschränkte Zugriffskontrolle auf Modellebene
  • Umfassendere Durchsetzung erfordert Integrationen

Warum ist TrueFoundry eine bessere Option als CrowdStrike Falcon Shield?

TrueFoundry setzt Richtlinien durch, bevor Agenten oder Modelle ausgeführt werden. Während Falcon Shield die Sichtbarkeit von SaaS-Agenten verbessert, steuert TrueFoundry den Laufzeitzugriff über die gesamte KI-Infrastruktur hinweg.

Cyberhaven

Cyberhaven platform for AI data security visibility

Cyberhaven konzentriert sich auf Datenflüsse über Endpunkte, Cloud, SaaS, On-Premise-Systeme und KI-Tools hinweg. Die Plattform verfolgt, wann sensible Informationen in ein KI-Tool oder eine genehmigte SaaS-KI-Funktion gelangen. Sie ist von Grund auf datenzentriert konzipiert.

Was sind die Hauptfunktionen von Cyberhaven?

  • Verfolgt die Herkunft und Bewegung sensibler Unternehmensdaten.
  • Erkennt riskante Eingaben in KI-Anwendungen.
  • Unterstützt DLP, Insider-Risikomanagement und KI-Sicherheit.
  • Erstellt detaillierte Berichte über riskante Datenflüsse.

Was sind die Vor- und Nachteile von Cyberhaven?

Vorteile:

  • Starke Datenherkunft und DLP
  • Gute Transparenz bei sensiblen Eingaben

Nachteile:

  • Eingeschränkte Governance bei der Agentenausführung
  • Konzentriert sich primär auf den Datenfluss

Warum ist TrueFoundry eine bessere Option als Cyberhaven?

TrueFoundry steuert den Modellzugriff, Agentenaktionen und MCP-Tools bereits vor der Ausführung. Während Cyberhaven den Datenfluss gut nachverfolgt, verhindert TrueFoundry unsichere KI-Ausführungen.

Decision flow for selecting shadow AI detection tools by risk surface

Varonis

Varonis dashboard for data and AI security

Varonis verknüpft Datensicherheit, KI-Risiken und Bedrohungserkennung durch Datenklassifizierung und Verhaltensanalysen. Es hilft dabei, unbekannte KI-Nutzung zu identifizieren, die auf Unternehmensdaten zugreift. Der größte Mehrwert ergibt sich, wenn Datenexposition und Zugriffsmuster das Risiko bestimmen. Varonis hat angekündigt, dass der Support für die lokale, selbst gehostete Data Security Platform am 31. Dezember 2026 eingestellt wird und alle Investitionen in die Entwicklung auf das SaaS-Produkt umgelenkt werden.

Was sind die Hauptfunktionen von Varonis

  • Erkennt sensible Daten und optimiert Berechtigungen.
  • Überwacht Zugriffsmuster und anomale Aktivitäten.
  • Erkennt Shadow-KI, die auf Unternehmensdaten zugreift.
  • Unterstützt Echtzeitüberwachung und Bedrohungserkennung.

Was sind die Vor- und Nachteile von Varonis

Vorteile:

  • Starke Transparenz bei Datenzug riffen
  • Nützliche Verhaltensanalysen für Risiken

Nachteile:

  • Durchsetzung auf Infrastrukturebene bleibt begrenzt
  • SaaS-Umstellung schafft Abhängigkeiten

Warum ist TrueFoundry eine bessere Option als Varonis?

TrueFoundry steuert KI-Anfragen, bevor diese auf Daten oder Tools zugreifen. Varonis hilft bei der Reduzierung von Datenrisiken, während TrueFoundry den KI-Zugriff zur Laufzeit durchsetzt.

Netwrix

Netwrix endpoint controls for shadow AI prevention

Netwrix konzentriert sich auf die Vermeidung von Datenverlusten durch KI-Tools mittels Kontrollen auf Endpunktebene. Es definiert Shadow AI als die Nutzung von KI-Tools ohne formale IT-Aufsicht. Die stärkste Abdeckung liegt im Bereich Datenbewegung, Endpunktkontrollen und Benutzeraktivitäten.

Was sind die Hauptfunktionen von Netwrix

  • Blockiert das Hochladen sensibler Daten in KI-Prompts.
  • Überwacht die KI-Nutzung über Endpunkte und Anwendungen hinweg.
  • Setzt Richtlinien durch inhaltsbasierte DLP-Kontrollen durch.
  • Stellt Protokolle und Berichte für Audit-Prüfungen bereit.

Was sind die Vor- und Nachteile von Netwrix

Vorteile:

  • Starke DLP-Kontrollen für Endpunkte
  • Nützliche Einblicke in KI-Prompts

Nachteile:

  • Begrenzte Governance für agentenbasierte Workflows
  • Weniger geeignet für die Infrastrukturkontrolle

Warum ist TrueFoundry eine bessere Option als Netwrix?

TrueFoundry steuert die KI-Ausführung über Modelle, Agenten und MCP-Server hinweg. Während Netwrix Endpunkte schützt, kontrolliert TrueFoundry den Infrastrukturpfad selbst.

Detecting Shadow AI After the Fact Is Too Late, Prevent It With TrueFoundry

Sign up for TrueFoundry and eliminate shadow AI at the infrastructure layer with VPC-native access controls.

CloudEagle

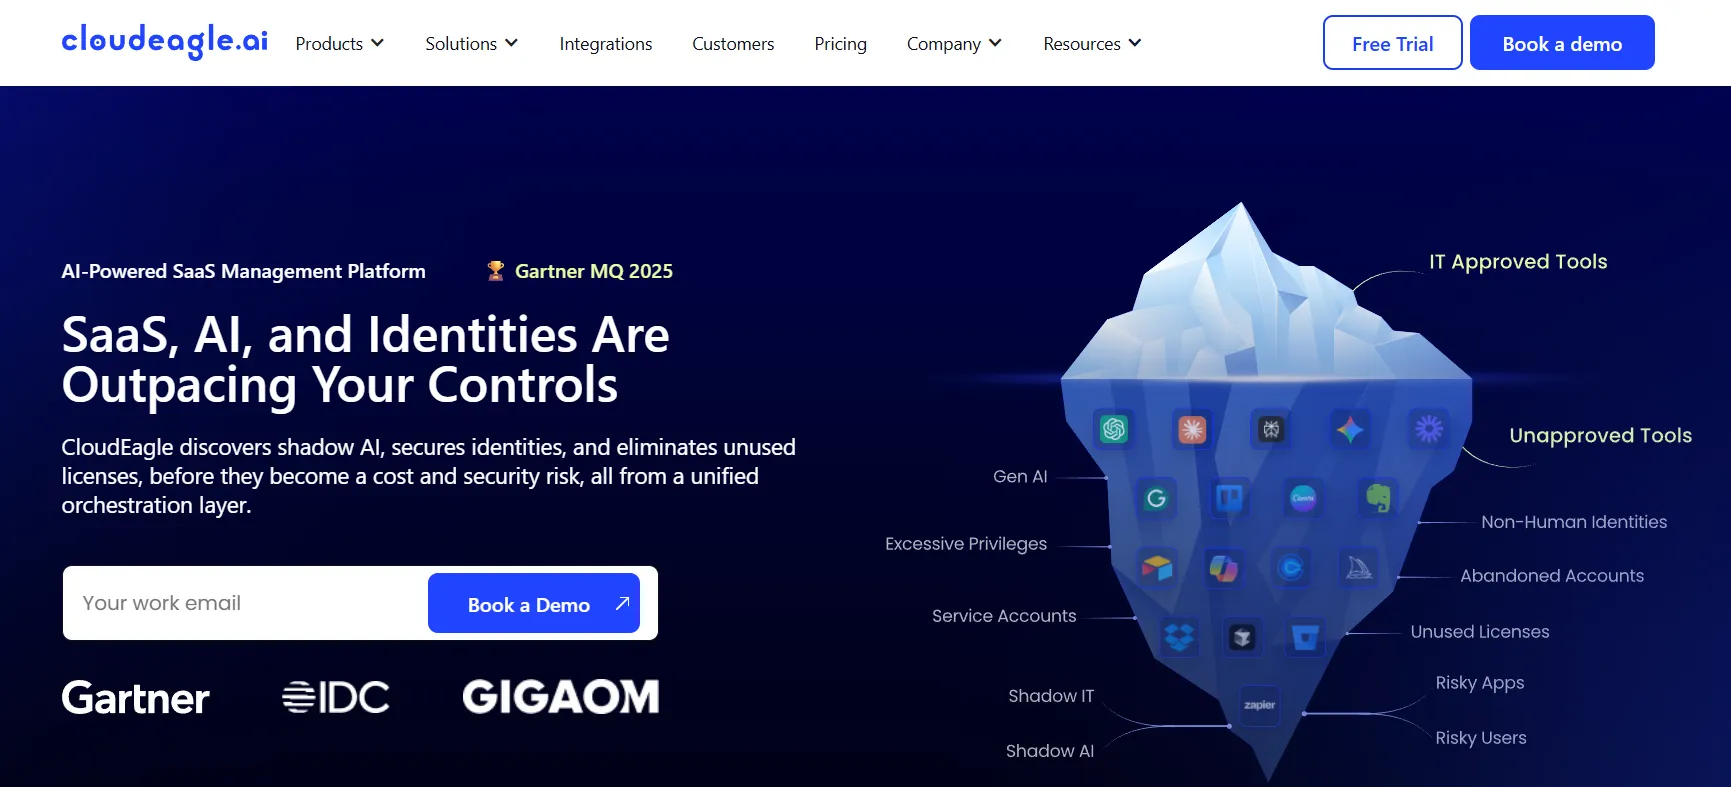
CloudEagle SaaS dashboard for shadow AI discovery

CloudEagle unterstützt IT-Teams dabei, Shadow AI, Shadow IT und SaaS-Ausgaben über eine zentrale Orchestrierungsebene zu identifizieren. Es scannt SSO, Finanzdaten, Browseraktivitäten und App-Integrationen. Die Stärken liegen im Bereich SaaS-Anwendungen, Beschaffung und der Nutzung verborgener Apps.

Was sind die Hauptfunktionen von CloudEagle?

  • Erkennt Shadow AI und verborgene SaaS-Anwendungen.
  • Verfolgt App-Nutzung, Ausgaben und Lizenzduplizierungen.
  • Überprüft nicht genehmigte Tools durch Beschaffungs-Workflows.
  • Unterstützt die Risikobewertung und Genehmigungsprozesse für SaaS.

Was sind die Vor- und Nachteile von CloudEagle?

Vorteile:

  • Starke SaaS-Erkennung und Transparenz bei Ausgaben
  • Nützliche, beschaffungsorientierte Kontrolle von Shadow IT

Nachteile:

  • Eingeschränkte Durchsetzung der Modellinferenz
  • Schwache Kontrolle von Agenten und MCP

Warum ist TrueFoundry eine bessere Option als CloudEagle?

TrueFoundry steuert die KI-Infrastruktur, nachdem die Erkennung Risiken identifiziert hat. Während CloudEagle beim Auffinden von Apps hilft, blockiert TrueFoundry die unsichere Ausführung von Modellen, Agenten und MCPs.

Knostic Kirin

Knostic Kirin securing AI coding assistants

Knostic Kirin sichert KI-Programmierassistenten und Entwickler-Workflows ab. Es schützt Tools wie Cursor, Copilot, Claude Code und Windsurf durch MCP- und Programmierassistenten-Kontrollen. Die stärksten Anwendungsfälle liegen in Entwicklerumgebungen.

Was sind die Hauptfunktionen von Knostic Kirin?

  • Schützt KI-Programmierassistenten vor unsicherem Verhalten.
  • Validiert MCP-Server, Erweiterungen und Plugins.
  • Überwacht Dateizugriffe und die Ausführung von Befehlen.
  • Setzt Sicherheitsrichtlinien direkt in Entwicklungsumgebungen durch.

Was sind die Vor- und Nachteile von Knostic Kirin?

Vorteile:

  • Starker Schutz für Entwickler-Workflows
  • Nützliche Transparenz durch MCP-Proxy

Nachteile:

  • Fokus eng auf Entwicklungsumgebungen begrenzt
  • Eingeschränkte KI-Abdeckung für das gesamte Unternehmen

Warum ist TrueFoundry eine bessere Option als Knostic Kirin?

TrueFoundry steuert KI-Workloads in der Entwicklung, Produktion und im gesamten Unternehmen zentral. Während Kirin Programmierumgebungen absichert, bietet TrueFoundry eine umfassendere Governance für Modelle, Agenten und die Infrastruktur.

Obsidian Security

Obsidian Security platform for AI agent governance

Obsidian Security bietet SaaS- und KI-Sicherheit durch Transparenz, Laufzeitschutz und kontinuierliche Governance über Anwendungen, Agenten und Integrationen hinweg. Es überwacht KI-Agenten, Berechtigungen, SaaS-Verbindungen und Aktionen. Der Schwerpunkt liegt dabei auf SaaS-Umgebungen.

Was sind die Hauptfunktionen von Obsidian Security?

  • Überwacht KI-Agenten, Berechtigungen und SaaS-Verbindungen.
  • Erkennt Agentenverhalten und Abweichungen bei Zugriffen.
  • Unterstützt das Sicherheitsmanagement und die Fehlerbehebung für SaaS-Umgebungen.
  • Bietet Transparenz über Apps, Integrationen und Workflows hinweg.

Was sind die Vor- und Nachteile von Obsidian Security?

Vorteile:

  • Starke Sichtbarkeit bei SaaS und Agenten
  • Nützliche Benutzeroberfläche für die Sicherheitsüberwachung

Nachteile:

  • SaaS-zentrierte Steuerungsebene
  • Eingeschränkte Durchsetzung auf Infrastrukturebene

Warum ist TrueFoundry eine bessere Option als Obsidian Security?

TrueFoundry setzt KI-Governance über die gesamte Infrastruktur hinweg durch, nicht nur bei SaaS. Während Obsidian die Klarheit bei SaaS-Agenten verbessert, steuert TrueFoundry jeden Modell- und Tool-Pfad.

Comparing 10 shadow AI detection tools

Was die meisten Shadow-KI-Erkennungstools nicht abdecken

Jedes der oben genannten Tools löst ein echtes Problem in seinem jeweiligen Einsatzbereich. Für sich allein genommen schließt jedoch keines von ihnen die gesamte Shadow-KI-Lücke. In fast jeder von uns bewerteten Kategorie treten vier blinde Flecken auf.

  • Die meisten Tools bieten keine Sichtbarkeit für KI-Agenten, die autonom – also ohne menschliche Eingabe – Tools aufrufen, auf Datenbanken zugreifen und APIs ansteuern. Der Wirkungsbereich einer unkontrollierten Agentenaktion ist weitaus größer als bei einer browserbasierten Eingabe: Eine einzige autonome Schleife kann jeden Datensatz in einer Postgres-Tabelle lesen, das Ergebnis an ein MCP-Tool übertragen und sich beenden, bevor ein DLP-Produkt die Aktivität erkennt.
  • Keines der auf Erkennung oder DLP fokussierten Tools erzwingt Zugriffskontrollen, bevor KI-Anfragen ausgeführt werden. Sie erkennen und melden Vorfälle erst, nachdem die Interaktion stattgefunden hat und die Daten bereits abgeflossen sind. Von einem Datenleck erst bei der morgigen Vorfallanalyse zu erfahren, ist nicht dasselbe, wie es heute Abend zu verhindern.
  • Shadow-KI auf Entwicklerseite durch direkte LLM-API-Aufrufe im Code, fest codierte API-Schlüssel und selbst gehostete Modellbereitstellungen erfordert eine Überwachung auf Infrastrukturebene, die Browser-, SaaS- und Endpunkt-Erkennungstools nicht erreichen können. Wenn Code mit einem OpenAI-Schlüssel in ein öffentliches GitHub-Repository übertragen wird, passiert dies nicht auf einem Weg, den eine DLP-Lösung auf Browserebene abfangen könnte.
  • Audit-Protokolle der meisten Plattformen sind lediglich Vorfallprotokolle, keine Compliance-Nachweise. Die Bereitstellung von Nachweisen, die mit Benutzeridentität, Modellversion und Datenklassifizierung für SOC 2 oder HIPAA verknüpft sind, erfordert normalerweise eine separate Pipeline, ein separates Data Warehouse und wochenlange Arbeit, um die richtigen Felder für den Auditor zusammenzuführen.

Das Verknüpfen von drei oder vier dieser Tools mit individuellem Integrationscode bringt Sie nur teilweise ans Ziel. Es führt weder zu einer konsistenten Durchsetzung von Richtlinien noch zu einem einheitlichen Audit-Trail. Die strukturelle Lösung ist Governance auf Infrastrukturebene – der einzige Punkt, den jeder Modellaufruf ohnehin passieren muss.

Wenn Ihr Team im Jahr 2026 Shadow AI Detection evaluiert, ist die wichtigste Einstiegsfrage nicht, welches Tool das übersichtlichste Dashboard bietet. Die entscheidende Frage ist, welche Durchsetzungsebene die Sicherheitslücke tatsächlich schließt.

TrueFoundrys MCP Gateway zentralisiert den kontrollierten Zugriff auf MCP-Server. Sein Agent Gateway unterstützt die Governance für autonome Workflows. Das LLM Gateway hilft bei der Zentralisierung von Anbieterzugriffen, Routing und Observability. 

Wir zeigen Ihnen gerne, wie TrueFoundry alle vier Shadow-AI-Bereiche über ein einziges VPC-natives Gateway abdeckt. Buchen Sie eine Demo und erleben Sie, wie das Gateway mit Ihren eigenen Modellen und Agenten funktioniert.

Shadow AI detection gap at agent and infrastructure layers

Try now.

One gateway for all your models, MCP servers, and agents.
No credit card needed.

Melde dich an
Inhaltsverzeichniss

Steuern, implementieren und verfolgen Sie KI in Ihrer eigenen Infrastruktur

Buchen Sie eine 30-minütige Fahrt mit unserem KI-Experte

Eine Demo buchen

Der schnellste Weg, deine KI zu entwickeln, zu steuern und zu skalieren

Demo buchen
Summarize with
ChatGPT logo by OpenAI
Perplexity AI logo
Blurry red snowflake on white background, symmetrical frosty design with soft edges and abstract shape.

Entdecke mehr

Keine Artikel gefunden.
November 2, 2026
|
Lesedauer: 5 Minuten

Was ist ein Agent Harness? Governance-gesteuerte Managed Agents in der Produktion betreiben

Agentische KI
November 1, 2026
|
Lesedauer: 5 Minuten

Claude API Pricing: A Model-by-Model Cost Breakdown

Keine Artikel gefunden.
November 1, 2026
|
Lesedauer: 5 Minuten

The Identity-Broker Pattern for AI Agents: One Trust Boundary for Every Credential

Keine Artikel gefunden.
October 31, 2026
|
Lesedauer: 5 Minuten

Runlayer-Preise: Eine vollständige Aufschlüsselung für 2026

Keine Artikel gefunden.

Aktuelle Blogs

Black left pointing arrow symbol on white background, directional indicator.
Machen Sie eine kurze Produkttour
Produkttour starten
Produkttour