



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.


Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Das Ende 2024 von Anthropic eingeführte Model Context Protocol (MCP) hat im Stillen neu verdrahtet, wie wir AI-Agenten mit den Tools und Daten verbinden, die sie benötigen. Anstelle von anfälligen Einzellösungen standardisiert MCP die „Adapter“-Schicht, sodass Agenten mit Diensten wie Slack, Jira oder GitHub mit weit weniger individuellem Aufwand kommunizieren können. Das ist leistungsstark — und komplex. Während Unternehmen LLM-gestützte Agenten bereitstellen, bringen sie Tausende von MCP-Servern zum Einsatz. Ohne Control Plane wird dieses Wachstum schnell zum Integrationschaos: doppelte Konnektoren, verstreute Anmeldeinformationen und kaum Einblick darin, wer der AI Zugriff auf was gewährt.
Obot MCP Gateway (im August 2025 von Obot AI auf den Markt gebracht) versucht dies zu lösen. Stellen Sie es sich sowohl als internen App Store als auch als Fluglotsen vor: eine zentrale Control Plane, auf der die IT MCP-Server onboarden, sichern und überwachen kann, während Mitarbeiter zugelassene Tools entdecken und verbinden.
Während Obot einen wohldurchdachten Open-Source-Ansatz bietet, benötigen Unternehmen oft tiefere Observability, Multi-Cloud-Unterstützung und Governance — Fähigkeiten, bei denen TrueFoundry's MCP Gateway und andere fortschrittliche Alternativen führend sind.
Dieser Leitfaden untersucht, wie Obot funktioniert, wo es passt und stellt fünf Top-Alternativen zu Obot MCP Gateway für AI-Infrastruktur im Unternehmensmaßstab vor.
Obot ist eine Open-Source-Control-Plane für MCP-Server, die für Enterprise Governance entwickelt wurde. Im Kern löst es drei alltägliche Probleme: Discovery (wie Mitarbeiter die Tools finden, die sie verwenden dürfen), Access Control (wer welchen MCP aufrufen darf) und Observability (wer was, wann und wie oft getan hat). Das Ergebnis sind weniger „Schatten“-MCPs, die unkontrolliert laufen, und konsistentere, auditierbare Verbindungen zwischen Agenten und Unternehmenssystemen.
Praktisch bündelt Obot ein Service-Register, einen webbasierten Katalog, RBAC und Policy-Durchsetzung, Anmeldedaten-Verwaltung und Proxying. Admins können MCP-Einträge über eine UI oder GitOps hinzufügen, Dokumente und Metadaten anhängen und einen kuratierten Katalog für Mitarbeiter veröffentlichen. Benutzer wählen dann ein Tool aus und erhalten eine einmalige Verbindungs-URL, die in einen LLM-Client eingebunden wird — keine manuelle Authentifizierung oder manuelle Verdrahtung erforderlich. Unterdessen setzt Obot die Richtlinien durch und sitzt zwischen dem Client und dem MCP-Server, um zentrales Logging und Auditing bereitzustellen.
Einfach ausgedrückt: Obot gibt IT-Teams die Werkzeuge an die Hand, um MCP-Server wie erstklassige, verwaltete Infrastruktur statt wie eine schnell wachsende Menge von Ad-hoc-Konnektoren zu behandeln.
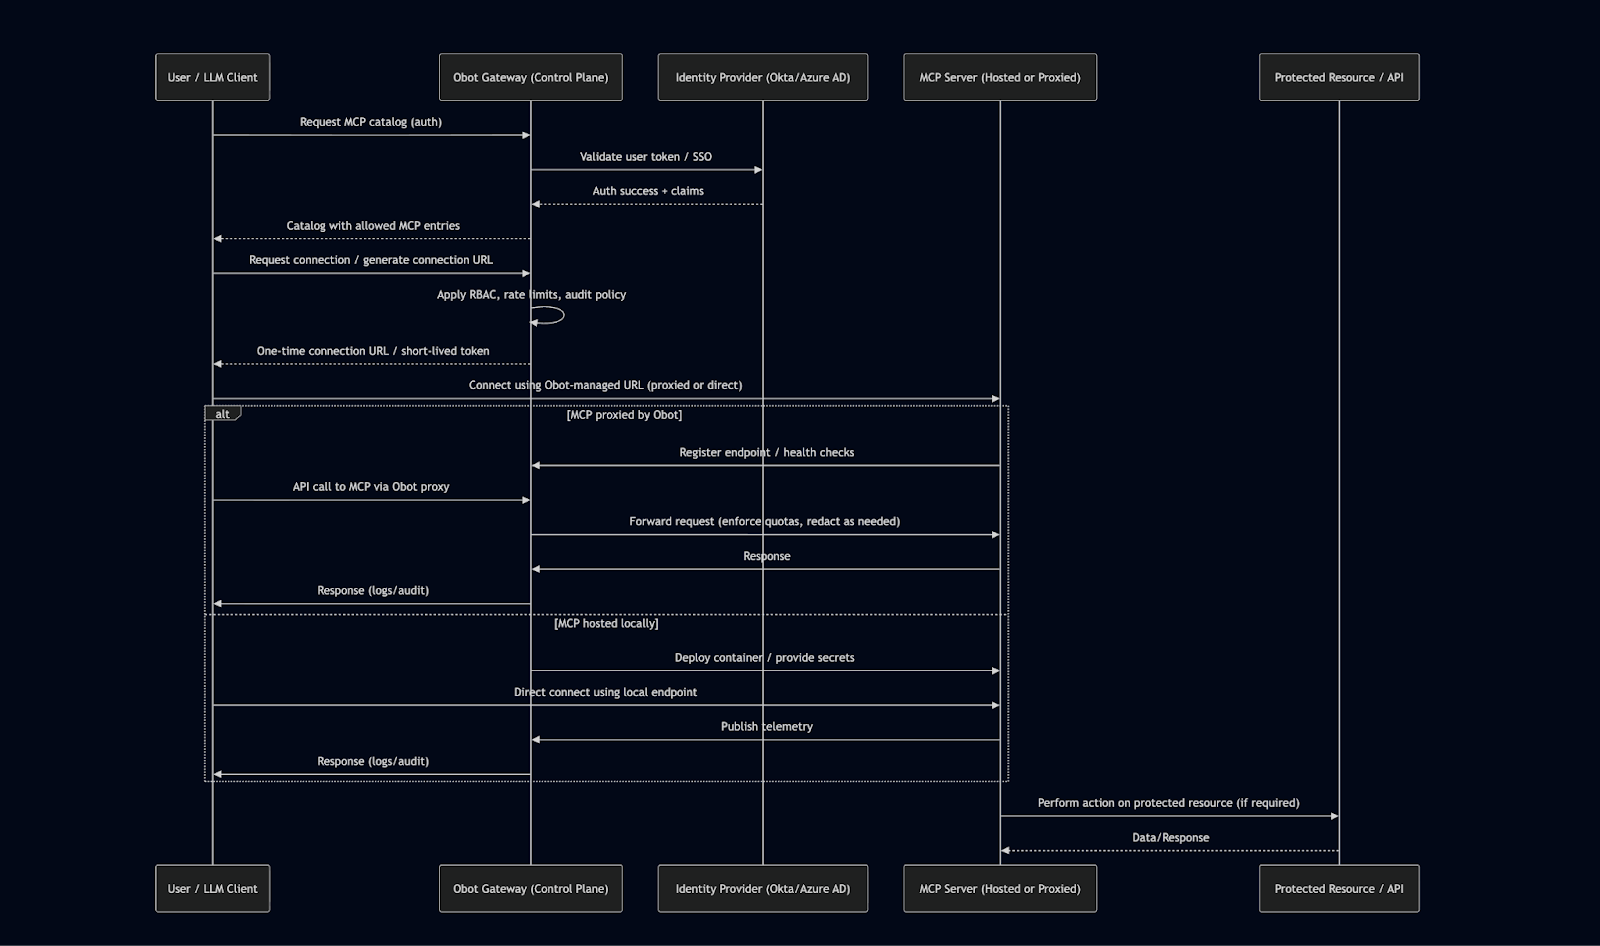
Unter der Haube fungiert Obot als sicherer Proxy und Control Plane für den gesamten MCP-Datenverkehr. Der typische Workflow sieht wie folgt aus:
Admin-Einrichtung & Integration
Die IT stellt das Obot Gateway bereit (oft auf Kubernetes) und integriert es mit Identitätsanbietern wie Okta, Azure AD oder Google Workspace für eine einheitliche Authentifizierung.
Katalog-Konfiguration
Obot enthält gängige MCP-Konnektoren (Slack, GitHub, Notion etc.) out-of-the-box. Admins können über eine UI oder einen GitOps-Workflow weitere hinzufügen und diese mit Metadaten und Nutzungsdokumenten taggen.
Zugriffskontrolle & Richtlinien
Administratoren definieren, welche Teams auf welche MCP-Server zugreifen können. Richtlinien werden direkt vom Obot Gateway durchgesetzt.
Benutzer-Discovery & Verbindung
Mitarbeiter durchsuchen einen Web-Katalog zugelassener MCPs, verbinden sich über Ein-Klick-URLs und autorisieren ihre AI-Tools sofort für die Nutzung des ausgewählten Dienstes.
Routing & Observability
Jede MCP-Anfrage passiert die Proxy-Schicht von Obot, was einen einheitlichen Audit-Trail, Anforderungsprotokolle und Leistungsmetriken für Compliance und Debugging bietet.
Obwohl Obot MCP Gateway eine starke Open-Source-Basis für die Verwaltung von Model Context Protocol Servern bietet, ist es in erster Linie für leichtgewichtige, interne Anwendungsfälle konzipiert.
Unternehmen, die in großem Maßstab agieren — mit Hunderten von Agenten, strengen Compliance-Anforderungen und Multi-Cloud-Bereitstellungen —, benötigen tiefere Governance, Observability und Leistungsoptimierung.
Zu den wichtigsten Überlegungen gehören:
Sicherheit & Compliance: Einige Gateways (wie Lasso Security) konzentrieren sich auf erweiterte Sicherheitskontrollen und Echtzeit-Scans von Agentenaufrufen. Ein Unternehmen, das mit sensiblen oder regulierten Daten arbeitet, bevorzugt möglicherweise ein Gateway mit integrierten Guardrails und Bedrohungserkennung.
Integrations-Ökosystem: Obot bietet viele Konnektoren, aber andere Anbieter (z. B. TrueFoundry, Microsoft Azure Gateway) bieten tiefere Integrationen mit spezifischen Plattformen oder Diensten. Wenn ein Unternehmen beispielsweise stark in Azure investiert ist, fügt sich das MCP-Gateway von Microsoft (das in Azure-Dienste integriert ist) möglicherweise reibungsloser in bestehende Workflows ein.
Leistung & Skalierbarkeit: Gateways unterscheiden sich in ihrem Overhead und Durchsatz. Das MCP Gateway von TrueFoundry bietet beispielsweise eine Latenz von unter 3 ms unter Last, indem es Authentifizierung und Rate Limits im Arbeitsspeicher verarbeitet. Wenn Tausende gleichzeitiger Werkzeugaufrufe erwartet werden, sind leistungsoptimierte Lösungen vorzuziehen.
Bereitstellungsmodell: Einige Teams priorisieren Container-native Ansätze. Das MCP Gateway von Docker behandelt jeden MCP als isolierten Container mit strengen Ressourcenlimits und Sicherheitsgrenzen. Unternehmen, die bereits Docker nutzen, finden diesen Ansatz möglicherweise vertraut und einfach zu übernehmen.
Flexibilität & Erweiterbarkeit: Alternativen bieten möglicherweise Plugin-Architekturen oder einzigartige Funktionen. Das Open-Source-Gateway von Lasso ermöglicht Benutzern beispielsweise das Hinzufügen benutzerdefinierter Security Interceptors zum Filtern oder Transformieren von Anfragen. Andere Plattformen (wie IBMs Context Forge) ermöglichen das Zusammensetzen „virtueller“ MCP-Server aus bestehenden APIs.
Lesen Sie auch: Was ist ein MCP Gateway
Wichtige Metriken zur Bewertung von Gateways
| Kriterium | Was sollten Sie bewerten? | Priorität | TrueFoundry |
|---|---|---|---|
| Latenz | Fügt <10ms p95 Overhead für Time-to-First-Token hinzu? | Must-Have | ✅ Unterstützt |
| Datenresidenz | Hält Protokolle innerhalb Ihrer Region (EU/US)? | Abhängig vom Anwendungsfall | ✅ Unterstützt |
| Latenzbasiertes Routing | Leitet automatisch basierend auf Echtzeit-Latenz/Fehlern um? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |
| Schlüsselrotation & Widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Must-Have | ✅ Unterstützt |

TrueFoundry MCP Gateway ist eine Enterprise-Lösung, die entwickelt wurde, um großflächige MCP-Bereitstellungen zu vereinheitlichen und zu verwalten. Als Teil der TrueFoundry AI Platform bietet es eine einzige Control Plane, die sich nahtlos in die bestehende AI-Infrastruktur integriert — einschließlich LLM-Management, Telemetrie und Compliance-Durchsetzung —, sodass Teams sowohl Modelle als auch Tools ohne Fragmentierung verwalten können.
Durch die tiefe Integration in das TrueFoundry-Ökosystem erhalten Unternehmen eine zentrale Übersicht („Single Pane of Glass“) über alle AI-Aktivitäten — von LLMs bis hin zu verbundenen Tools — was eine konsistente Governance, Compliance und Leistungstransparenz gewährleistet.
Kurz gesagt: TrueFoundry MCP Gateway ist mehr als nur ein Konnektor — es ist eine vollständige Control Plane für die AI-Infrastruktur. Für Unternehmen, die Skalierbarkeit, Zuverlässigkeit und Compliance benötigen, sticht TrueFoundry als die umfassendste Alternative zu Obot hervor.
Für Unternehmen, die das beste MCP Gateway im Hinblick auf Skalierung, Compliance und Leistung evaluieren, bietet TrueFoundry eine einheitliche Control Plane, die speziell für produktionsreife AI-Systeme entwickelt wurde.
TrueFoundry ist mehr als nur ein Gateway — es ist eine vollständige Orchestrierungs- und Governance-Plattform für AI-Infrastruktur.
Durch die Vereinheitlichung von Modellmanagement, Observability und Richtliniendurchsetzung unter einem System eliminiert TrueFoundry Integrations-Wildwuchs und bietet eine zentrale Übersicht für alle AI-Agenten-Aktivitäten.
Die Latenz von unter 3 ms, die tiefe Observability und die Enterprise-Compliance machen es zur bevorzugten Wahl für Unternehmen, die skalierbare, sichere und konforme AI-Systeme aufbauen.
Docker MCP Gateway ist eine Container-native Lösung, die als Docker-Plugin angeboten wird und sich an Teams richtet, die bereits mit Containerisierungs-Workflows vertraut sind. Es behandelt jeden MCP-Server als containerisierte Arbeitslast mit starker Isolierung und Ressourcenbegrenzungen und fasst mehrere MCP-Server hinter einer einzigen, sicheren Schnittstelle zusammen. Ein herausragendes Merkmal ist sein Interceptor Framework —, das es benutzerdefinierten Skripten oder Plugins ermöglicht, Anfragen in Echtzeit zu prüfen, zu ändern oder zu blockieren.
Zum Beispiel:
Das MCP Gateway von Docker zeichnet sich durch Sicherheitsfilterung und Auditierbarkeit aus, mit einer engen Integration in Docker Desktop und Docker Swarm. Der Kompromiss besteht in einer zusätzlichen Latenz (typischerweise 50–200 ms Roundtrip) und einem Container-zentrierten Modell, aber für Teams, die bereits die Docker-Infrastruktur nutzen, bietet es Vertrautheit und standardmäßig starke Isolierung.
IBMs Context Forge ist ein Open-Source MCP Gateway und -Register, das für große Unternehmen entwickelt wurde, die Föderation und Erweiterbarkeit benötigen. Es kann automatisch mehrere Gateways über mDNS entdecken, Funktionen aus verschiedenen Bereitstellungen zusammenführen und sogar mehrere MCP-Server zu einem einzigen Endpunkt zusammensetzen.
Wichtige Highlights:
Context Forge fühlt sich an wie traditionelle IBM Middleware — hochgradig konfigurierbar, föderationsfreundlich und sicherheitsbewusst.
Es befindet sich jedoch noch in der Beta-Phase und verfügt nicht über offiziellen Enterprise-Support, weshalb es sich am besten für Unternehmen mit starken DevOps-Kapazitäten eignet, die ein DIY-Setup verwalten können.
Anstatt ein eigenständiges Gateway anzubieten, hat Microsoft die MCP-Funktionalität direkt in sein Azure-Ökosystem integriert. Das Azure MCP Gateway fungiert als sitzungsbewusster Reverse Proxy für auf Kubernetes gehostete MCP-Server und verbindet sich mit Azure API Management, Container Apps und Azure Monitor.
Dies bietet zwar eine tiefe Azure-Integration und vereinfachten Betrieb, Multi-Cloud- oder On-Premise-Setups können jedoch komplexer sein, und die Anpassungsoptionen sind begrenzt.
Im Wesentlichen bevorzugt der Ansatz von Microsoft Komfort und Ökosystem-Ausrichtung gegenüber Portabilität.
Das MCP Gateway von Lasso Security ist ein Open-Source, sicherheitsorientiertes Gateway, das auf Risikomanagement und Bedrohungserkennung ausgerichtet ist. Es fungiert als Proxy und Orchestrator für alle MCP-Interaktionen und bettet Sicherheit, Governance und Überwachung in jede Anfrage ein.
Zu den wichtigsten Unterscheidungsmerkmalen gehören:
Während die tiefe Sicherheitsschicht einen gewissen Overhead verursachen kann, ist Lasso ideal für regulierte Branchen oder sicherheitsorientierte Organisationen, die eine strikte Auditierbarkeit und Richtlinienkontrolle benötigen.
Das Obot MCP Gateway stellt einen wichtigen Schritt nach vorne bei der vereinheitlichten AI-Integration dar — es bietet eine kostenlose Open-Source-Control-Plane, die Governance, Skalierbarkeit und Interoperabilität in moderne MCP-Bereitstellungen bringt.
Da sich die Einführung von AI-Agenten in Unternehmen jedoch beschleunigt, wird der Bedarf an robusten Gateways in Produktionsqualität immer kritischer.
Plattformen wie Obot und TrueFoundry betonen die Orchestrierung mit geringer Latenz und das End-to-End-Lifecycle-Management, während Anbieter wie Docker, IBM und Microsoft ihre bestehenden Infrastruktur-Ökosysteme erweitern, um den Anforderungen von AI-Workloads gerecht zu werden. Unterdessen betten sicherheitsorientierte Gateways wie Lasso Security die Bedrohungserkennung und Compliance-Durchsetzung direkt in die Kommunikationsschicht ein — um die Interaktionen zwischen AI und Tools in großem Maßstab zu schützen.
Durch den sorgfältigen Vergleich dieser Ansätze können Unternehmen ein MCP-Gateway auswählen, das am besten zu ihren Architektur-, Governance- und Leistungszielen passt.
Langfristig wird dieses sich entwickelnde Ökosystem Unternehmen in die Lage versetzen, AI-Agenten zuversichtlich mit realen Systemen zu verbinden — um sicherzustellen, dass Sicherheit, Zuverlässigkeit und Flexibilität bei jeder Bereitstellung im Mittelpunkt stehen.
Führende Optionen für Obot MCP Gateway Alternativen mit erweiterter Kontrolle sind TrueFoundry, Docker MCP Gateway und Lasso Security. Diese Plattformen bieten spezialisierte Funktionen wie ultra-niedrige Latenz, Container-native Isolierung oder fortgeschrittene Sicherheits-Scans. Jede Alternative deckt unterschiedliche Anforderungen ab, die von entwicklerfokussierten Plugins bis hin zu vollständigen Enterprise-Governance- und Observability-Lösungen reichen.
Sie sollten Alternativen in Betracht ziehen, wenn Sie produktionsreife Funktionen wie eine Latenz von unter 3 ms, granulare Audit-Trails und Multi-Cloud-Unterstützung benötigen. Während Obot als nützlicher Einstiegspunkt dient, fehlen ihm die tiefgreifende Governance und die Enterprise-Compliance-Standards, die für Organisationen erforderlich sind, die sensible Daten und komplexe, verteilte AI-Infrastrukturen verwalten.
Obot konzentriert sich in erster Linie auf grundlegende Server-Discovery und internes Proxying für einfachere Setups. Im Gegensatz dazu bieten fortschrittliche Lösungen wie TrueFoundry eine umfassende Control Plane für sowohl LLMs als auch Tools. Dies beinhaltet tiefere Observability durch strukturiertes Tracing, integriertes Kostenmanagement und natives Kubernetes-Skalieren, was einfache Register nicht bieten können.
Ja, mehrere Open-Source-Optionen wie das Gateway von Lasso und verschiedene Docker-basierte Plugins bieten ähnliche Funktionalitäten mit unterschiedlicher Komplexität. Diese von der Community getriebenen Projekte ermöglichen es Entwicklern, Sicherheits-Interceptoren anzupassen oder proprietäre Konnektoren hinzuzufügen, wodurch kommerzielle Lizenzkosten vermieden werden, während die Flexibilität bei der Bereitstellung und Verwaltung ihrer MCP-Server erhalten bleibt.
TrueFoundry ist eine ideale Obot MCP Gateway Alternative, da es eine hochleistungsfähige Control Plane mit einer Latenz von unter 3 ms und nativem Kubernetes-Skalieren bietet. Es vereinheitlicht Modellmanagement und Tool-Governance in einem einzigen Dashboard und gewährleistet gleichzeitig die Datenresidenz innerhalb Ihrer VPC. Diese Kombination aus Sicherheit, Geschwindigkeit und tiefer Telemetrie macht es zur erstklassigen Wahl für große Unternehmen.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















