



October 5, 2023
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Aktualisiert: November 3, 2026
Published: April 20, 2026
Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
LLM-gestützte Anwendungen haben den dringenden Bedarf erzeugt, dass Modelle auf aktuelle, domänenspezifische Daten aus verschiedenen Quellen zugreifen müssen. MCP adressiert dies durch ein einheitliches Protokoll, das standardisiert, wie Anwendungen Daten und Funktionen dynamisch für jede beliebige LLM-gestützte Anwendung bereitstellen können.
Im Kern folgt das Model Context Protocol (MCP) einer JSON-RPC-basierten Client-Server-Architektur, bei der sich eine Host-Anwendung mit mehreren Servern verbinden kann:
Transporte definieren, wie ein MCP-Client und ein MCP-Server miteinander kommunizieren.

In diesem Setup ist der MCP-Client innerhalb des MCP-Hosts dafür verantwortlich, den MCP-Server auf derselben Maschine zu starten. Die Kommunikation zwischen dem MCP-Client und dem MCP-Server erfolgt über STDIN und STDOUT. Hierbei kommuniziert ein MCP-Server nur mit einem einzelnen MCP-Client.
Eine typische Konfiguration sieht folgendermaßen aus:
Beispiel: Sie können den MCP-Server von GitHub lokal mit Docker und einem Personal Access Token (PAT) ausführen
GitHub - github/github-mcp-server: Der offizielle MCP-Server von GitHub
Typischerweise kann die Autorisierung auf zwei Arten erfolgen:
Aufgrund dieser Einschränkungen ist der STDIO-Transport ungeeignet für die Erstellung benutzerdefinierter MCP-Server auf Basis von Unternehmensdiensten und -datenquellen oder SaaS-Abonnements wie GitHub oder Slack. Für Anwendungsfälle von Entwickler-Tools in IDEs ist er jedoch nützlich.

Streamable HTTP ermöglicht es MCP-Servern, mehrere MCP-Clients zu verwalten, die sich über das HTTP-Protokoll verbinden und kommunizieren. Dies beseitigt viele Einschränkungen des STDIO-Transports. Vor allem:
Die Autorisierung in diesem Transport wird derzeit aktiv entwickelt. Die neueste Spezifikation vom 26.03.2025 besagt:
Ein typischer Auth-Ablauf sieht ungefähr so aus:

Im obigen Ablauf fungiert der MCP-Server, der Token ausstellt, als Ressource und als Authorisation Server. Dies ist unpraktisch für MCP-Server für Slack, GitHub usw., bei denen der Anbieter bereits seinen eigenen OAuth2 Authorisation Server implementiert hat. Intern gehostete Dienste eines Unternehmens hinter IDP-bereitgestellten Authorisation Servern leiden unter demselben Problem (z. B. eine ArgoCD-Installation hinter einem von Okta bereitgestellten Authorisation Server).
Die Spezifikation erlaubt die Delegierung an einen Authorisation Server eines Drittanbieters, jedoch muss der MCP-Server sein eigenes Token ausstellen und die Beziehung zum Token des Drittanbieters verwalten. Dies zunichtemacht alle Vorteile eines Drittanbieter-Authorisation-Servers, da der MCP-Server ein sicheres Token-Management und die OAuth2-Routen selbst implementieren muss.

localhost und einige wenige ausgewählte Redirect-URIs wie Claude etc.Bei TrueFoundry möchten wir, dass unsere Kollegen ihre Atlassian-, Sentry-, Slack-, GitHub- und weiteren Konten aktiv als zusätzlichen Kontext mit dem LLM verbinden können. Wir möchten außerdem sicherstellen, dass jeder Mitarbeiter über LLMs nur auf Ressourcen zugreifen oder Aktionen ausführen kann, für die er autorisiert ist. MCP + OAuth2 scheint der perfekte Weg zu sein, dies bereitzustellen.
Vor diesem Hintergrund haben wir die folgende Architektur entwickelt.

Hier gibt es einige Komponenten.
Wir haben HTTP-MCP-Server für Anbieter wie Slack, Sentry, Atlassian, GitHub usw. unter Verwendung des Streamable-HTTP-Transports geschrieben.
Diese MCP-Server fungieren als Proxy zwischen dem LLM und den HTTP-APIs des Anbieters. Beachten Sie, dass dies keine 1:1-Übersetzung ist. Die HTTP-APIs dieser Anbieter enthalten viele unnötige Inhalte, die das LLM leicht verwirren und das Kontextfenster füllen können. Beispielsweise enthält ein Tool zum Auflisten von Pods auf einem Kubernetes-MCP-Server viele doppelte Inhalte, da sich die Pod-Spezifikation über mehrere Pods hinweg wiederholt. Große Felder wie managedFields werden für die Anfragen der meisten Benutzer nicht benötigt. Andere SaaS-Anbieter haben verschachtelte übergeordnete Entitäten, nicht-funktionale Felder wie die Avatar-URL usw. Hier möchten wir den Großteil unserer Entwicklungszeit investieren. Letztendlich benötigen wir ein System in MCP, das LLMs dabei helfen kann, das Datenmodell eines Systems zu ermitteln und dann dynamisch bestimmte Felder von Ressourcen abzufragen.
Diese MCP-Server erwarten einen HTTP-Autorisierungs-Header und leiten diesen direkt an die HTTP-API des Anbieters weiter.
Nach dem Deployment der MCP-Server erstellen wir OAuth2-Apps oder vertrauliche Clients für jeden Anbieter. So sieht das für Slack aus:
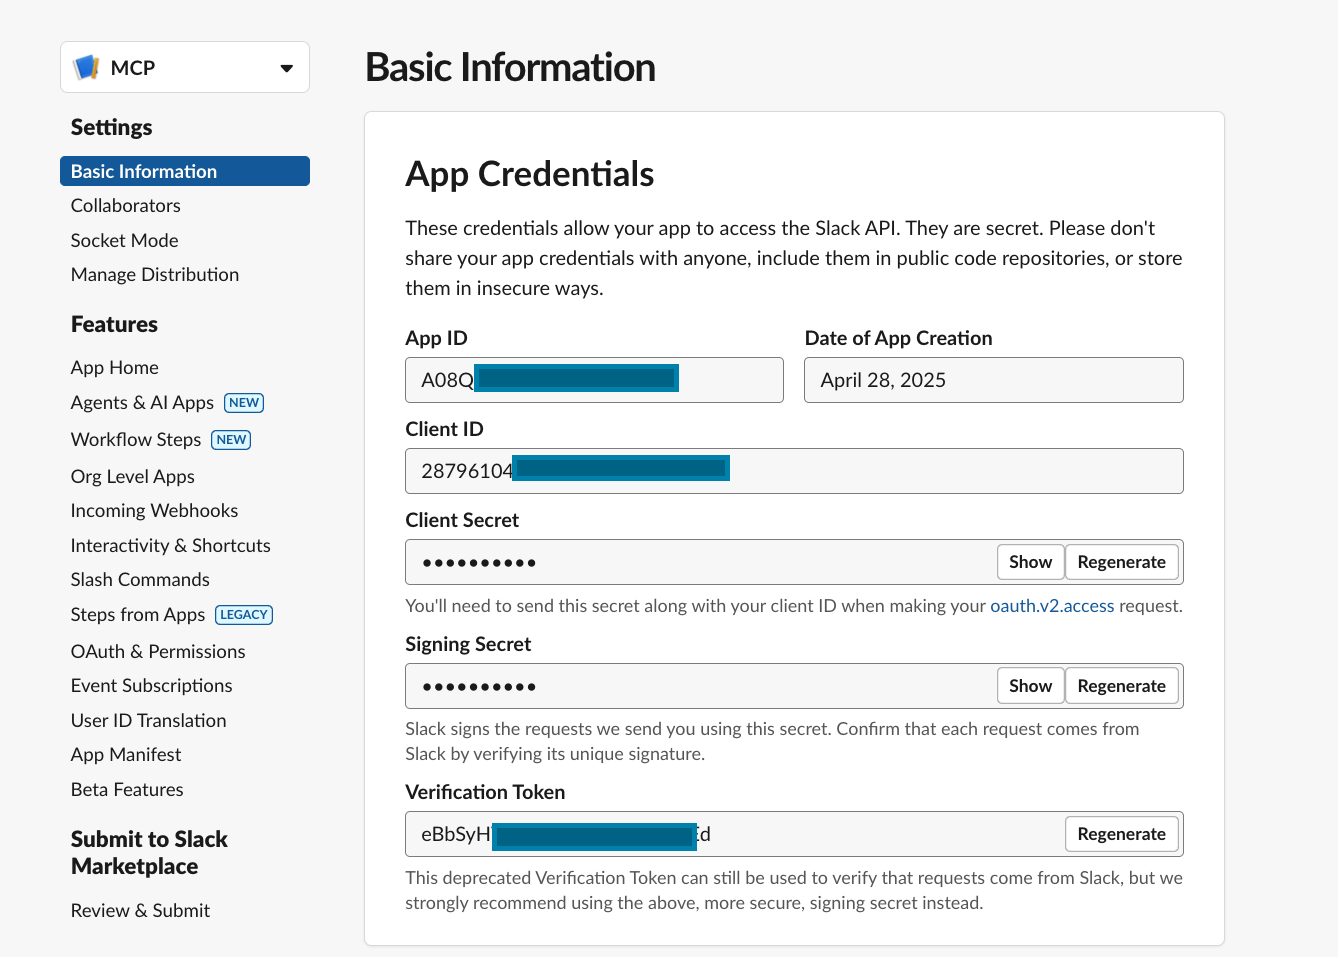

Oben können Sie auch sehen, dass die Redirect-URI des Authorizers konfiguriert ist. Sie sieht gewöhnlich etwa so aus: https://base-url/mcp-integrations/oauth2/callback.
Anschließend integrieren wir den MCP-Server zusammen mit der URL.

Wir können die Scopes nutzen, um diese gesamte Integration bei Bedarf schreibgeschützt zu machen oder Berechtigungen für bestimmte Ressourcentypen zu erteilen. Selbst wenn der MCP-Server über Tools zum „Schreiben“ von Ressourcen verfügt und der Benutzer Schreibrechte hat, erhalten LLMs nicht dieselben Privilegien.
Nach der Integration können wir den MCP-Server in der Gateway Playground auswählen.


Wenn der Benutzer nicht autorisiert ist, verwenden wir die OAuth2-Client-Informationen in der Integration und führen den Benutzer durch den OAuth2 Authorization Code Flow. Am Ende des Prozesses speichert TrueFoundry die Access und Refresh Tokens sicher (sofern unterstützt und aktiviert).
Wir können unsere Anmeldeinformationen aus TrueFoundry entfernen oder sie sogar direkt beim Anbieter widerrufen.

Nach der Autorisierung können Sie den Kontext von den MCP-Servern direkt in unserer Playground nutzen.
Beachten Sie, dass wir keine OAuth2-Anmeldeinformationen an das Frontend übergeben. Das Frontend ruft eine API auf:
Das LLM Gateway implementiert die „agentische“ Schleife und sendet die anfänglichen Nachrichten und die Tool-Beschreibungen des MCP-Servers an das LLM. Der Benutzer kann die für das LLM bereitgestellten Tools auch filtern. Basierend auf der Antwort des LLM kann das LLM Gateway mit den MCP-Servern kommunizieren und die Anmeldeinformationen des Anrufers weitergeben. Wir aktualisieren kurzlebige Anmeldeinformationen automatisch. Die Aktualisierungen werden mittels SSE an das Frontend gesendet.


Dieser Ablauf aus MCP + OAuth2 hat es unseren Kollegen ermöglicht, Daten von Anbietern wie Slack, GitHub, Sentry etc. sicher in ihren LLM-zentrierten Workflow einzubinden.
Einige Anwendungsfälle:
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet






















