



November 14, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.




Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Die Einführung von AI in Unternehmen hat den Schwerpunkt des Risikos verlagert. Kritische Entscheidungen beschränken sich nicht mehr auf die Modellauswahl oder das Fine-Tuning. In Produktionssystemen wird Risiko auf der AI Gateway-Ebene eingebracht und dort entweder kontrolliert oder verstärkt. Hier wird Inferenz geroutet, werden Modelle ausgewählt, führen Agenten Workflows aus, werden Tools aufgerufen und werden Observability-Daten emittiert.
Infolgedessen können langjährige Konzepte wie Daten-Residenz und Daten-Souveränität nicht mehr als statische Belange der Infrastruktur behandelt werden. In AI-Systemen sind sie Laufzeit-Eigenschaften, die durch das Gateway durchgesetzt (oder verletzt) werden.
Viele Unternehmen glauben, ihre Data Governance gelöst zu haben, indem sie Modelle in einer bestimmten Cloud-Region bereitstellen. Diese Annahme bricht zusammen, sobald AI Gateways Folgendes einführen:
Das Verständnis von Daten-Souveränität vs. Daten-Residenz im Kontext von AI Gateways ist daher grundlegend für den Betrieb von konformer AI in Produktionsqualität.
Traditionelle Anwendungen hatten relativ vorhersehbare Datenpfade. Anfragen flossen von Benutzern über Dienste zu Datenbanken, oft innerhalb einer einzelnen Region. AI Gateways verändern dieses Modell grundlegend.
Ein AI Gateway kann bei einer einzelnen Anfrage:
Jede dieser Aktionen kann implizite grenzüberschreitende Datenbewegungen oder -zugriffe über Regionen hinweg verursachen, selbst wenn die Anwendung selbst lokal erscheint.
Deshalb werden AI Gateways zur de facto Data Control Plane.
Wenn Residenz- und Souveränitätsbeschränkungen nicht am Gateway durchgesetzt werden:
Mit anderen Worten: Fehler bei der Data Governance in AI-Systemen sind in der Regel Gateway-Fehler, keine Modellfehler.
Dies ist auch der Grund, warum generische Zusicherungen wie „Wir stellen Modelle in der Region bereit“ unzureichend sind. Ohne Durchsetzung auf Gateway-Ebene können Unternehmen nicht garantieren, dass:
Der Rest dieses Blogs untersucht, wie sich Daten-Residenz und Daten-Souveränität unterscheiden, warum AI Gateways beides durchsetzen müssen und wie Plattformen wie TrueFoundry ihre Gateways gestalten, um diese Garantien durchsetzbar statt nur erstrebenswert zu machen.
Daten-Residenz definiert, wo Daten physisch verarbeitet und gespeichert werden.
In AI-Systemen wird diese Frage nicht durch das Modell allein beantwortet, sondern durch das AI Gateway, das die Laufzeitausführung orchestriert.
Aus der Perspektive eines AI Gateways gilt die Daten-Residenz für:
Decision entscheidend ist: Residenz wird zur Laufzeit durchgesetzt oder verletzt.
In AI-Systemen wird die Daten-Residenz nicht durch eine einzelne Einstellung durchgesetzt. Sie wird durch eine Reihe von Laufzeit-Primitiven innerhalb des AI Gateways durchgesetzt, die kollektiv einschränken, wo die Ausführung stattfinden kann.
In Plattformen wie TrueFoundry arbeiten diese Primitive vor und während der Anfrageausführung und stellen sicher, dass Residenzgarantien selbst bei Retries, Ausfällen und dynamischem Routing eingehalten werden.
Wichtige Durchsetzungs-Primitive sind:
Regionsgebundene Modell-Endpunkte
Modelle werden beim AI Gateway mit expliziter Regionsaffinität registriert und bereitgestellt. Das Gateway kann Anfragen nur an Modell-Endpunkte routen, die zur zulässigen Region gehören. Dies verhindert die versehentliche Nutzung global gehosteter oder regionsübergreifender Modelle, selbst wenn mehrere Modelle für dieselbe Arbeitslast konfiguriert sind.
Auf Regionen beschränkte Retry- und Failover-Pools
Retries und Fallback gehören zu den häufigsten Ursachen für stillegende Residenzverletzungen. Ein residenzbewusstes AI Gateway schränkt die Retry-Logik so ein, dass:
Dies stellt sicher, dass Hochverfügbarkeitsverhalten niemals die Compliance-Absicht übersteuert.
Residenzbewusste Routing-Tabellen
Routing-Entscheidungen im Gateway werden zur Laufzeit gegen Regionsbeschränkungen geprüft. Selbst wenn das Routing richtliniengesteuert ist (aus Kosten-, Leistungs- oder Modellauswahlgründen), setzt das Gateway die Residenz als harten Zwang und nicht als bloße Präferenz durch.
Dies ist besonders wichtig in Multi-Modell-Setups, bei denen verschiedene Modelle in unterschiedlichen Geografien verfügbar sein können.
Residenzbeschränkte Observability-Exporter
Inferenz-Logs, Prompts, Antworten und Traces enthalten oft regulierte Daten. Ein residenzbewusstes AI Gateway stellt sicher, dass:
Dies schließt eine häufige Compliance-Lücke, bei der die Inferenz zwar lokal ist, die Metadaten jedoch nicht.
Während die Daten-Residenz beantwortet, wo Daten verarbeitet werden, beantwortet die Daten-Souveränität, wer letztendlich die Kontrolle über die Daten hat und unter welcher Rechtsordnung dies geschieht.
Für AI Gateways wird die Souveränität bestimmt durch:
Eine kritische, aber oft übersehene Realität ist: Daten können in einem Land resident sein, während sie der Souveränität eines anderen Landes unterliegen.
AI Gateways interagieren häufig mit:
Selbst wenn die Inferenz lokal erfolgt, kann die Souveränität beeinträchtigt werden, wenn:
Für regulierte Unternehmen ist Souveränität daher eine Frage der architektonischen Kontrolle, nicht der Geografie.
Ein AI Gateway, das Unternehmen nicht vollständig kontrollieren, kann keine Souveränität garantieren, unabhängig davon, wo es läuft.
Auf der AI Gateway-Ebene wird der Unterschied zwischen Daten-Residenz und Daten-Souveränität operational sichtbar. Beide müssen zur Laufzeit durchgesetzt werden, aber sie adressieren unterschiedliche Risiken.
Wichtige Metriken zur Bewertung von Gateways
| Kriterien | Was sollten Sie bewerten? | Priorität | TrueFoundry |
|---|---|---|---|
| Latenz | Fügt <10ms p95 Overhead für Time-to-First-Token hinzu? | Muss vorhanden sein | ✅ Unterstützt |
| Daten-Residenz | Hält Logs innerhalb Ihrer Region (EU/US)? | Abhängig vom Anwendungsfall | ✅ Unterstützt |
| Latenzbasiertes Routing | Leitet automatisch basierend auf Echtzeit-Latenz/Fehlern um? | Muss vorhanden sein | ✅ Unterstützt |
| Schlüsselrotation & -widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Muss vorhanden sein | ✅ Unterstützt |
| Schlüsselrotation & -widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Muss vorhanden sein | ✅ Unterstützt |
| Schlüsselrotation & -widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Muss vorhanden sein | ✅ Unterstützt |
| Schlüsselrotation & -widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Muss vorhanden sein | ✅ Unterstützt |
| Schlüsselrotation & -widerruf | Schlüssel ohne Ausfallzeit rotieren oder widerrufen? | Muss vorhanden sein | ✅ Unterstützt |

Dies sind wiederkehrende Fehlermuster, die beobachtet werden, wenn AI Gateways ohne eine souveränitätsbewusste Perspektive evaluiert werden.
Unternehmen stellen Modelle in einer lokalen Cloud-Region bereit und gehen davon aus, dass die Compliance geregelt ist. In Wirklichkeit kann das AI Gateway dennoch:
Gateways führen häufig automatische Retries oder Failovers durch. Ohne explizite Einschränkungen gilt:
Selbst wenn die Inferenz lokal ist, können Agenten über das Gateway Tools aufrufen, die:
Prompts, Antworten und Traces enthalten häufig regulierte Daten.
Wenn das AI Gateway Telemetriedaten außerhalb genehmigter Grenzen exportiert, wird die Souveränität stillschweigend beeinträchtigt.
Die meisten AI-Plattformen behandeln Data Governance als ein Bereitstellungsthema. TrueFoundry behandelt sie als ein Problem der Laufzeitdurchsetzung.
Im Unternehmensmaßstab werden Daten-Residenz und Daten-Souveränität nicht dadurch garantiert, wo die Infrastruktur bereitgestellt wird, sondern dadurch, wie die Ausführung kontrolliert wird. In modernen AI-Systemen, in denen Anfragen dynamisch über Modelle hinweg geroutet werden, Agenten Tools aufrufen und Observability-Pipelines Metadaten exportieren, ist das AI Gateway die einzige Schicht mit ausreichend Kontext, um Governance korrekt durchzusetzen.
TrueFoundry ist um dieses Prinzip herum konzipiert.
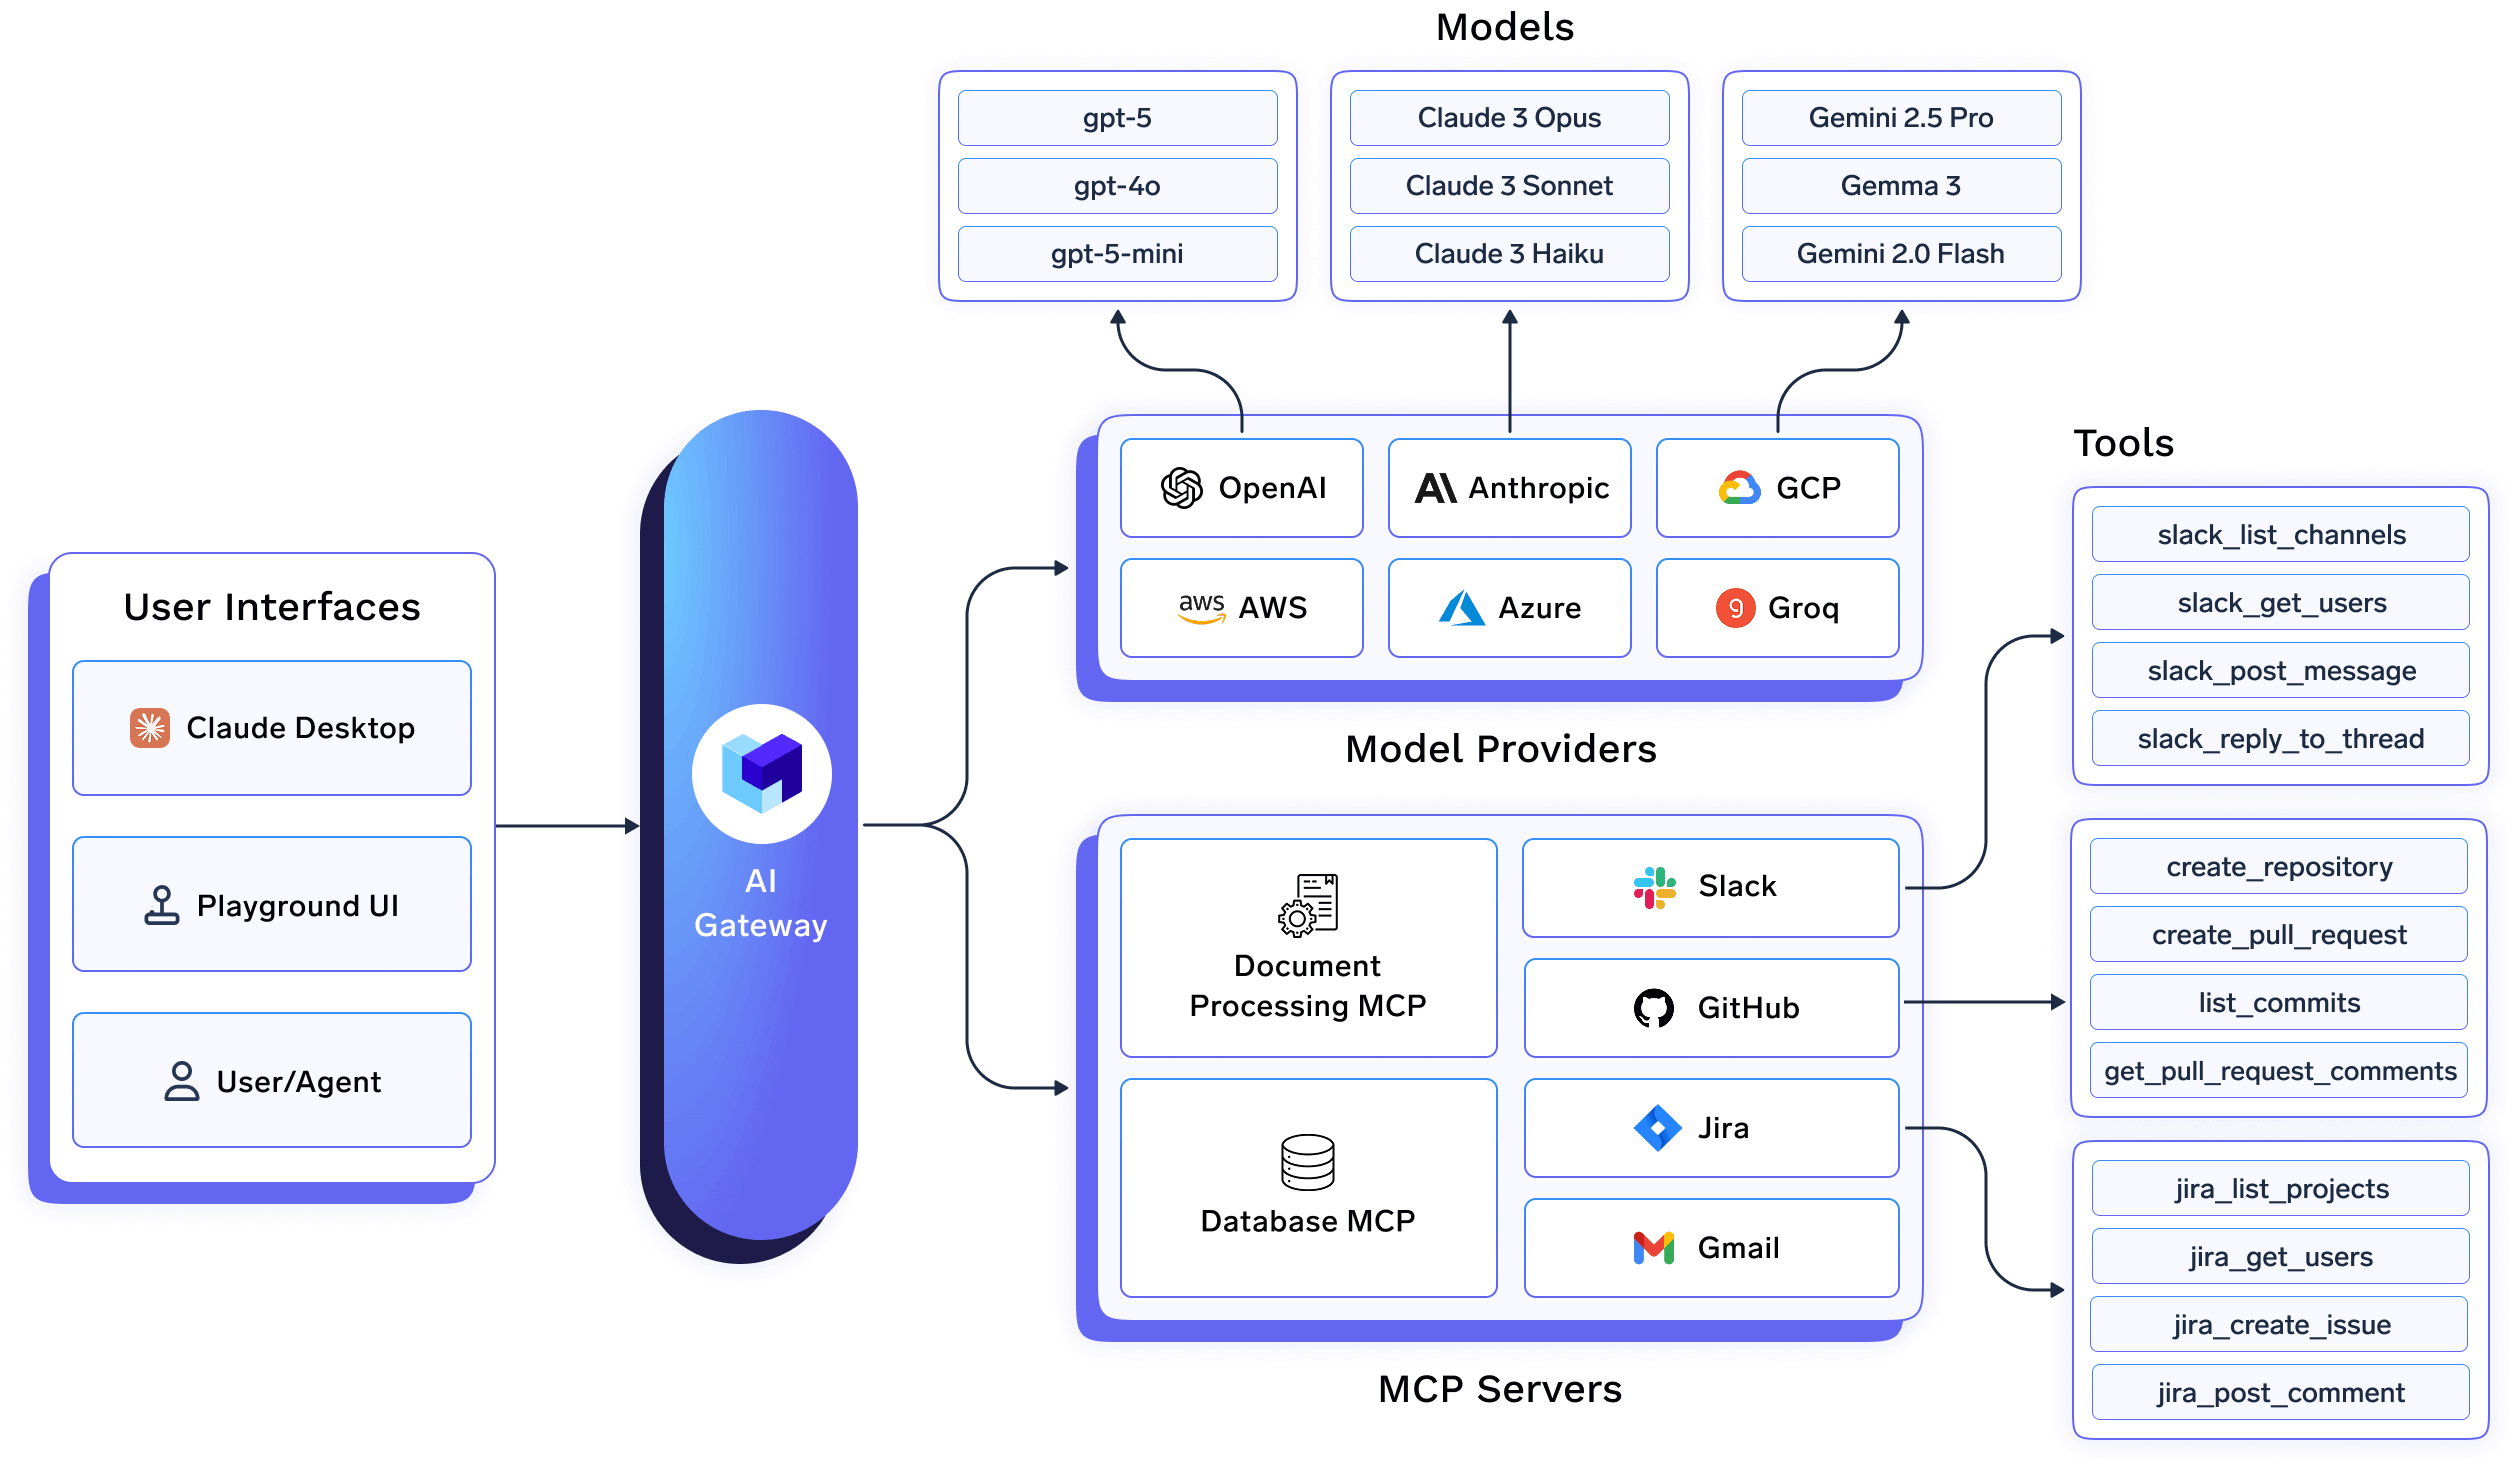
In TrueFoundry ist das AI Gateway kein dünner Proxy vor Modellen. Es ist eine Control Plane, die am Konvergenzpunkt von Folgendem sitzt:
Da jede Anfrage diese Schicht passiert, kann TrueFoundry sowohl Residenz als auch Souveränität als erstklassige Laufzeit-Richtlinien durchsetzen, nicht nur als Best-Effort-Garantien.
Dieser Unterschied ist entscheidend.
Das AI Gateway von TrueFoundry setzt Residenz durch, indem es Ausführungspfade einschränkt, anstatt sich auf eine statische Regionsauswahl zu verlassen.
Konkret bedeutet das:
Kann eine Anfrage nicht innerhalb der Residenzbeschränkungen erfüllt werden, schlägt sie geschlossen fehl (fail closed), anstatt stillschweigend an einen anderen Ort geroutet zu werden.
Dies beseitigt eine der häufigsten Ursachen für Compliance-Fehler in AI-Systemen: regionsübergreifende Ausführung bei Ausnahmepfaden.
Bei der Daten-Souveränität geht es im Kern darum, wer die Zugriffskontrolle hat, nicht wo die Rechenleistung läuft.
TrueFoundry ermöglicht Souveränität, indem es sicherstellt, dass Unternehmen die Kontrolle über Folgendes behalten:
Da sich das Gateway unter der Kontrolle des Unternehmens befindet, hängt die Souveränität nicht ab von:
Dies ist ein wesentlicher Unterschied zu gehosteten AI-Diensten, bei denen die Inferenz zwar lokal sein kann, die Kontrolle jedoch nicht.
Ein Hauptvorteil des Ansatzes von TrueFoundry ist die Konsistenz. Residenz- und Souveränitätsrichtlinien werden einheitlich durchgesetzt über:
Dies verhindert ein häufiges Fehlermuster, bei dem:
Indem TrueFoundry das AI Gateway als gemeinsamen Durchsetzungspunkt behandelt, stellt es sicher, dass Governance systemweit und nicht stückweise erfolgt.
In modernen AI-Systemen wird Data Governance nicht mehr dadurch definiert, wo die Infrastruktur bereitgestellt wird, sondern dadurch, wie die Ausführung zur Laufzeit kontrolliert wird. Da Modelle, Agenten und Tools dynamisch interagieren, müssen sowohl Daten-Residenz als auch Daten-Souveränität zentral durchgesetzt werden, um aussagekräftig zu bleiben.
Die Residenz bestimmt, wo Daten verarbeitet werden. Die Souveränität bestimmt, wer sie kontrolliert. Die Lösung des einen ohne das andere hinterlässt Lücken – insbesondere bei AI Gateways, die Routing, Failover, Agenten-Workflows und Observability handhaben.
Da jede Inferenz-Anfrage und jeder Tool-Aufruf sie passiert, sind AI Gateways der einzige Ort, an dem diese Garantien konsistent durchgesetzt werden können. TrueFoundry behandelt das AI Gateway als Governance Control Plane und macht Residenz und Souveränität zu durchsetzbaren Systemeigenschaften statt zu bloßen Annahmen.
Dieser Unterschied macht AI von einer experimentellen Funktion zu einem konformen System in Produktionsqualität.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet


















