



October 21, 2026
|
Lesedauer: 5 Minuten


Erhalten Sie sofortigen Zugriff auf eine TrueFoundry-Live-Umgebung. Stellen Sie Modelle bereit, leiten Sie den LLM-Verkehr weiter und erkunden Sie die gesamte Plattform — Ihre Sandbox ist in Sekundenschnelle einsatzbereit, ohne dass eine Kreditkarte erforderlich ist.



Unglaublich schnelle Methode zum Erstellen, Verfolgen und Bereitstellen Ihrer Modelle!
Organisationen in regulierten Branchen wie dem Gesundheitswesen, Finanzdienstleistungen, Versicherungen, Behörden und der Verteidigungsindustrie stehen vor besonderen Herausforderungen. Die Anbindung von KI-Agenten an sensible Systeme ist nicht nur ein technisches Problem, sondern eine Sicherheits- und Compliance-Herausforderung. Jeder Tool-Aufruf muss authentifiziert, autorisiert, protokolliert und kontrolliert werden.
Die Bestimmungen des EU AI Act für Hochrisikosysteme werden im August 2026 vollständig durchsetzbar. Zudem fordern SOC 2, HIPAA und ISO 27001 spezifische technische Kontrollen für Zugriff, Protokollierung und Erklärbarkeit, die herkömmliche Tool-Integrationen nicht bieten. Die direkte Anbindung eines Agenten an eine elektronische Patientenakte oder eine Schadendatenbank ohne vorgeschaltete Governance-Ebene ist keine Abkürzung, sondern ein vorprogrammierter Verstoß bei der nächsten Prüfung.
Genau hier wird ein MCP-Gateway unverzichtbar. Anstatt KI-Anwendungen direkt mit MCP-Servern zu verbinden, fungiert ein MCP-Gateway als zentralisierte Steuerungsebene, die Authentifizierung, Autorisierung, Richtlinienkontrollen, Audit-Logging und Netzwerksicherheit durchsetzt. Es ermöglicht Unternehmen die Nutzung von MCP unter Einhaltung der Governance-Standards, die von Rahmenwerken wie SOC 2, HIPAA, DSGVO, PCI DSS und ITAR gefordert werden.
In diesem Leitfaden erläutern wir, worauf regulierte Branchen bei einem MCP-Gateway achten sollten, vergleichen die führenden Optionen im Jahr 2026 und untersuchen, warum Plattformen wie TrueFoundry zunehmend für sichere KI-Bereitstellungen im Unternehmensmaßstab eingesetzt werden.
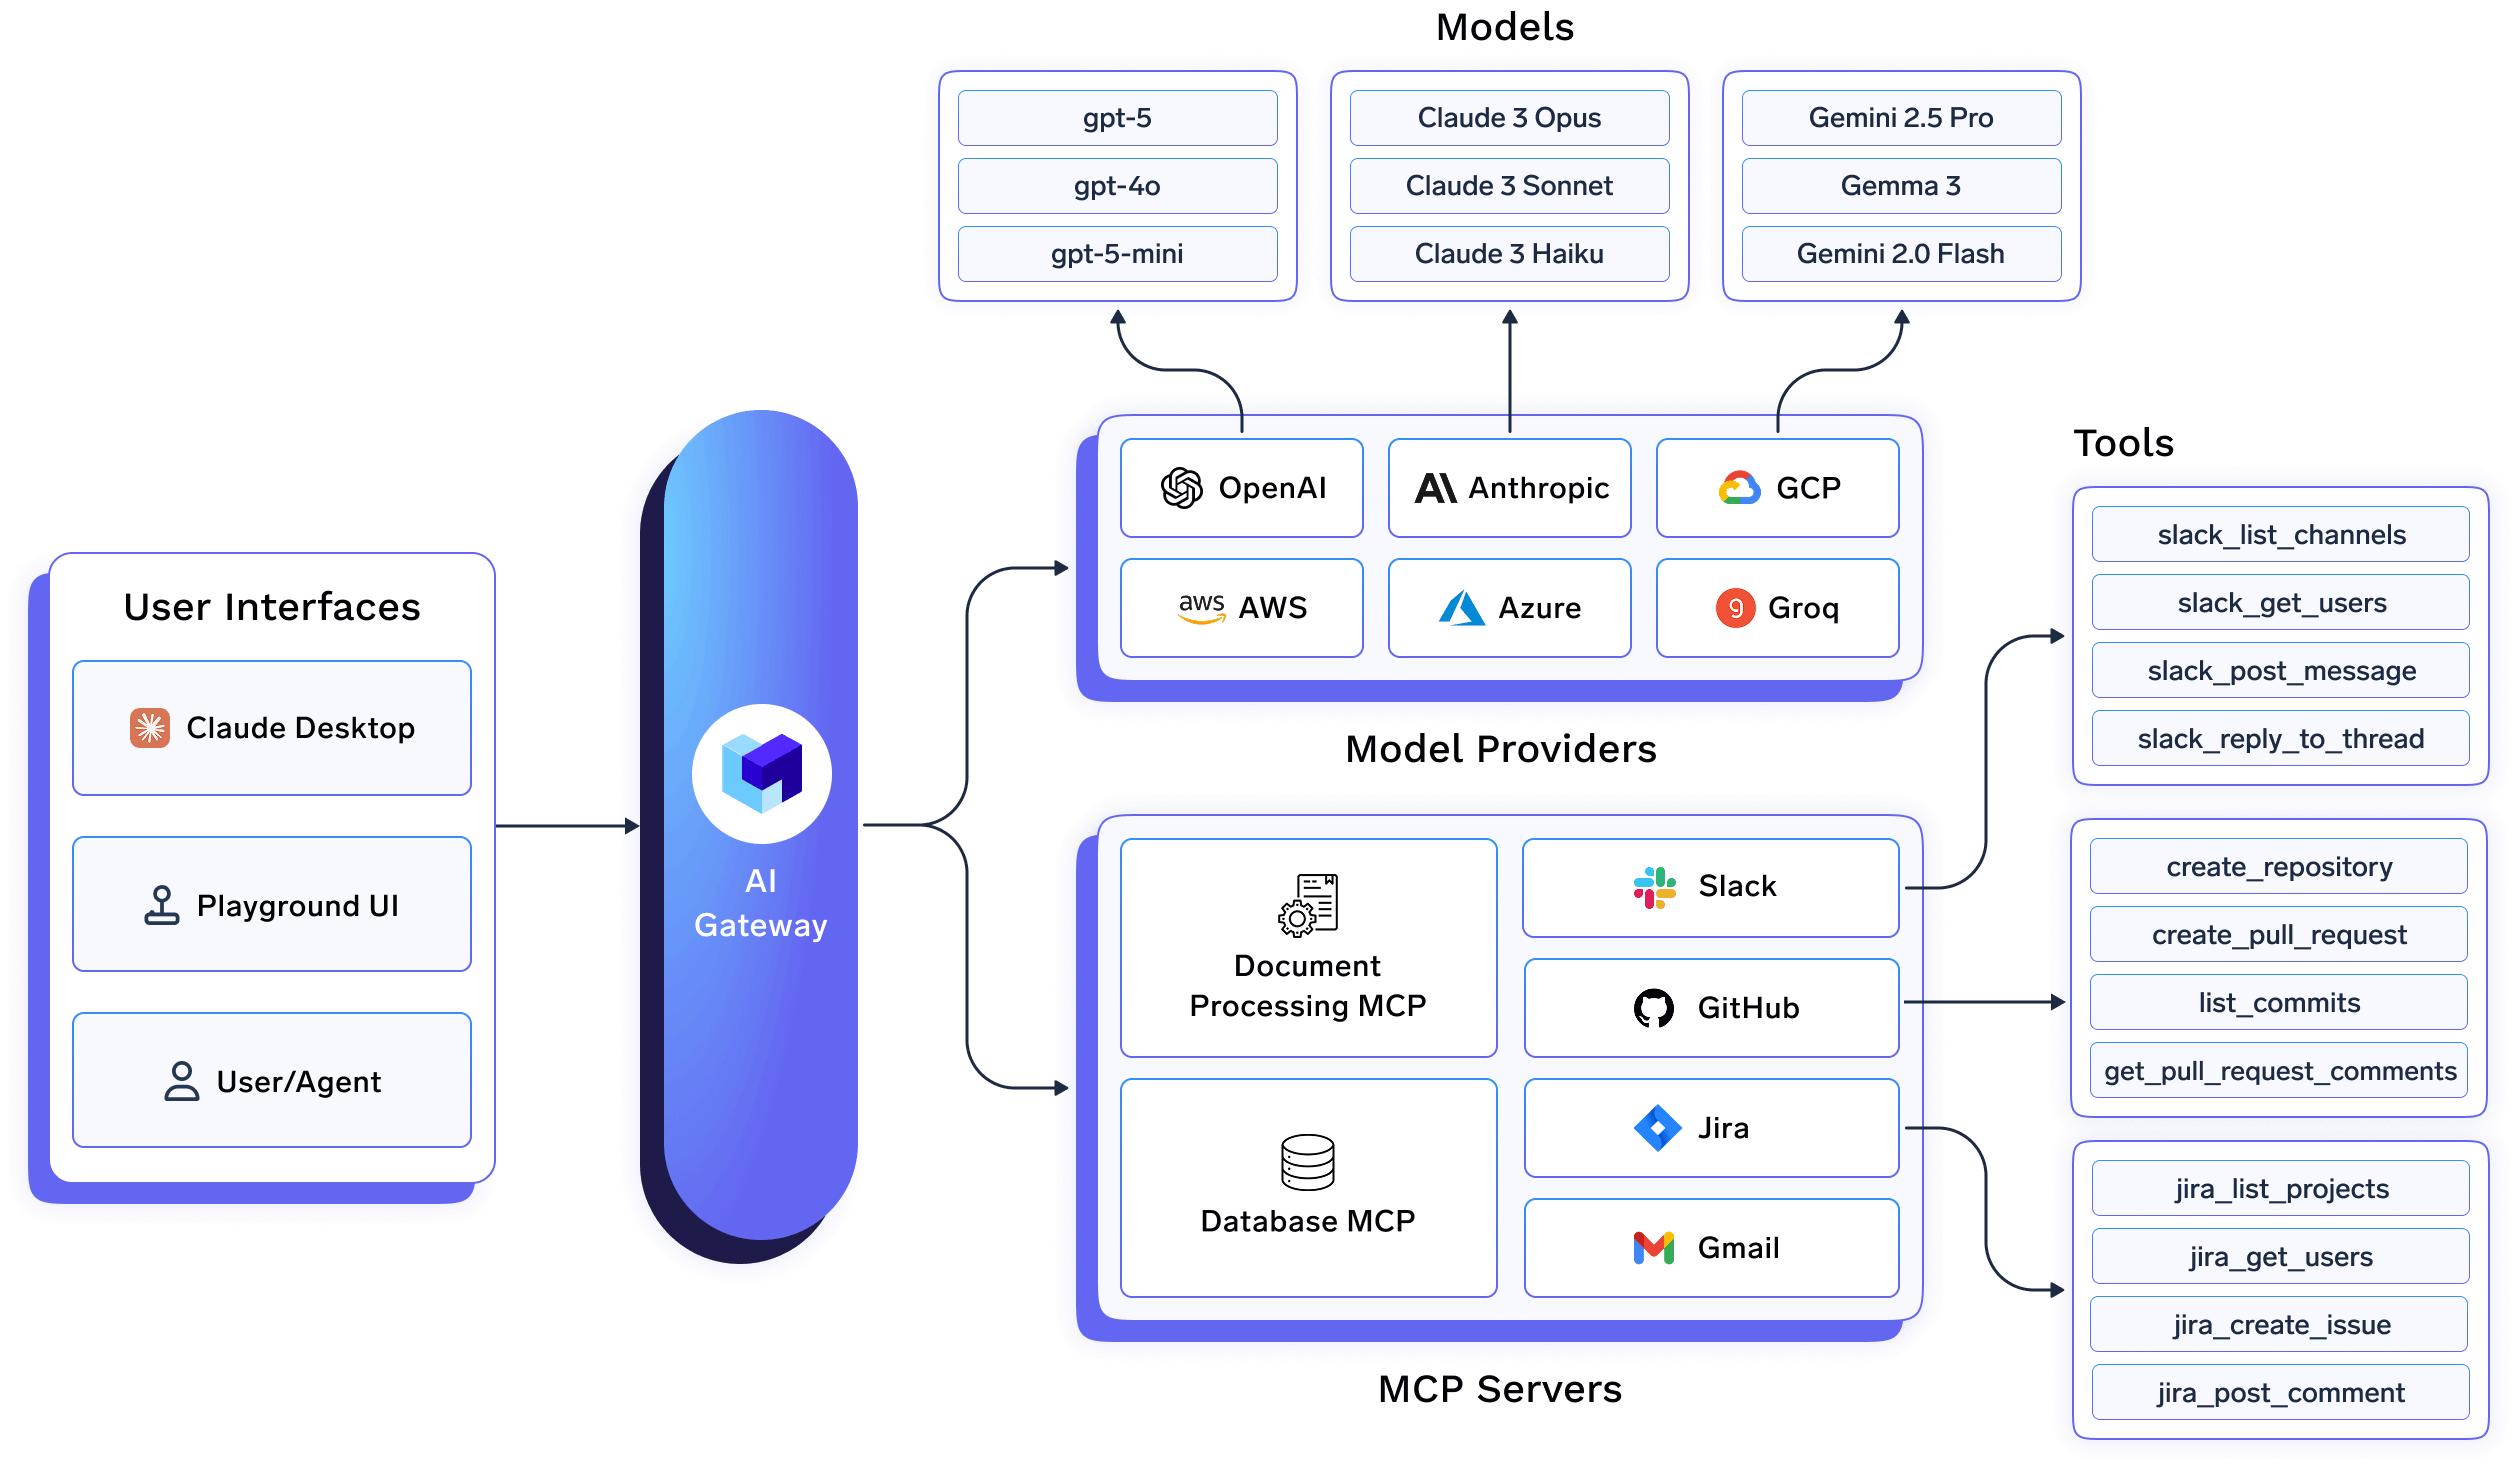
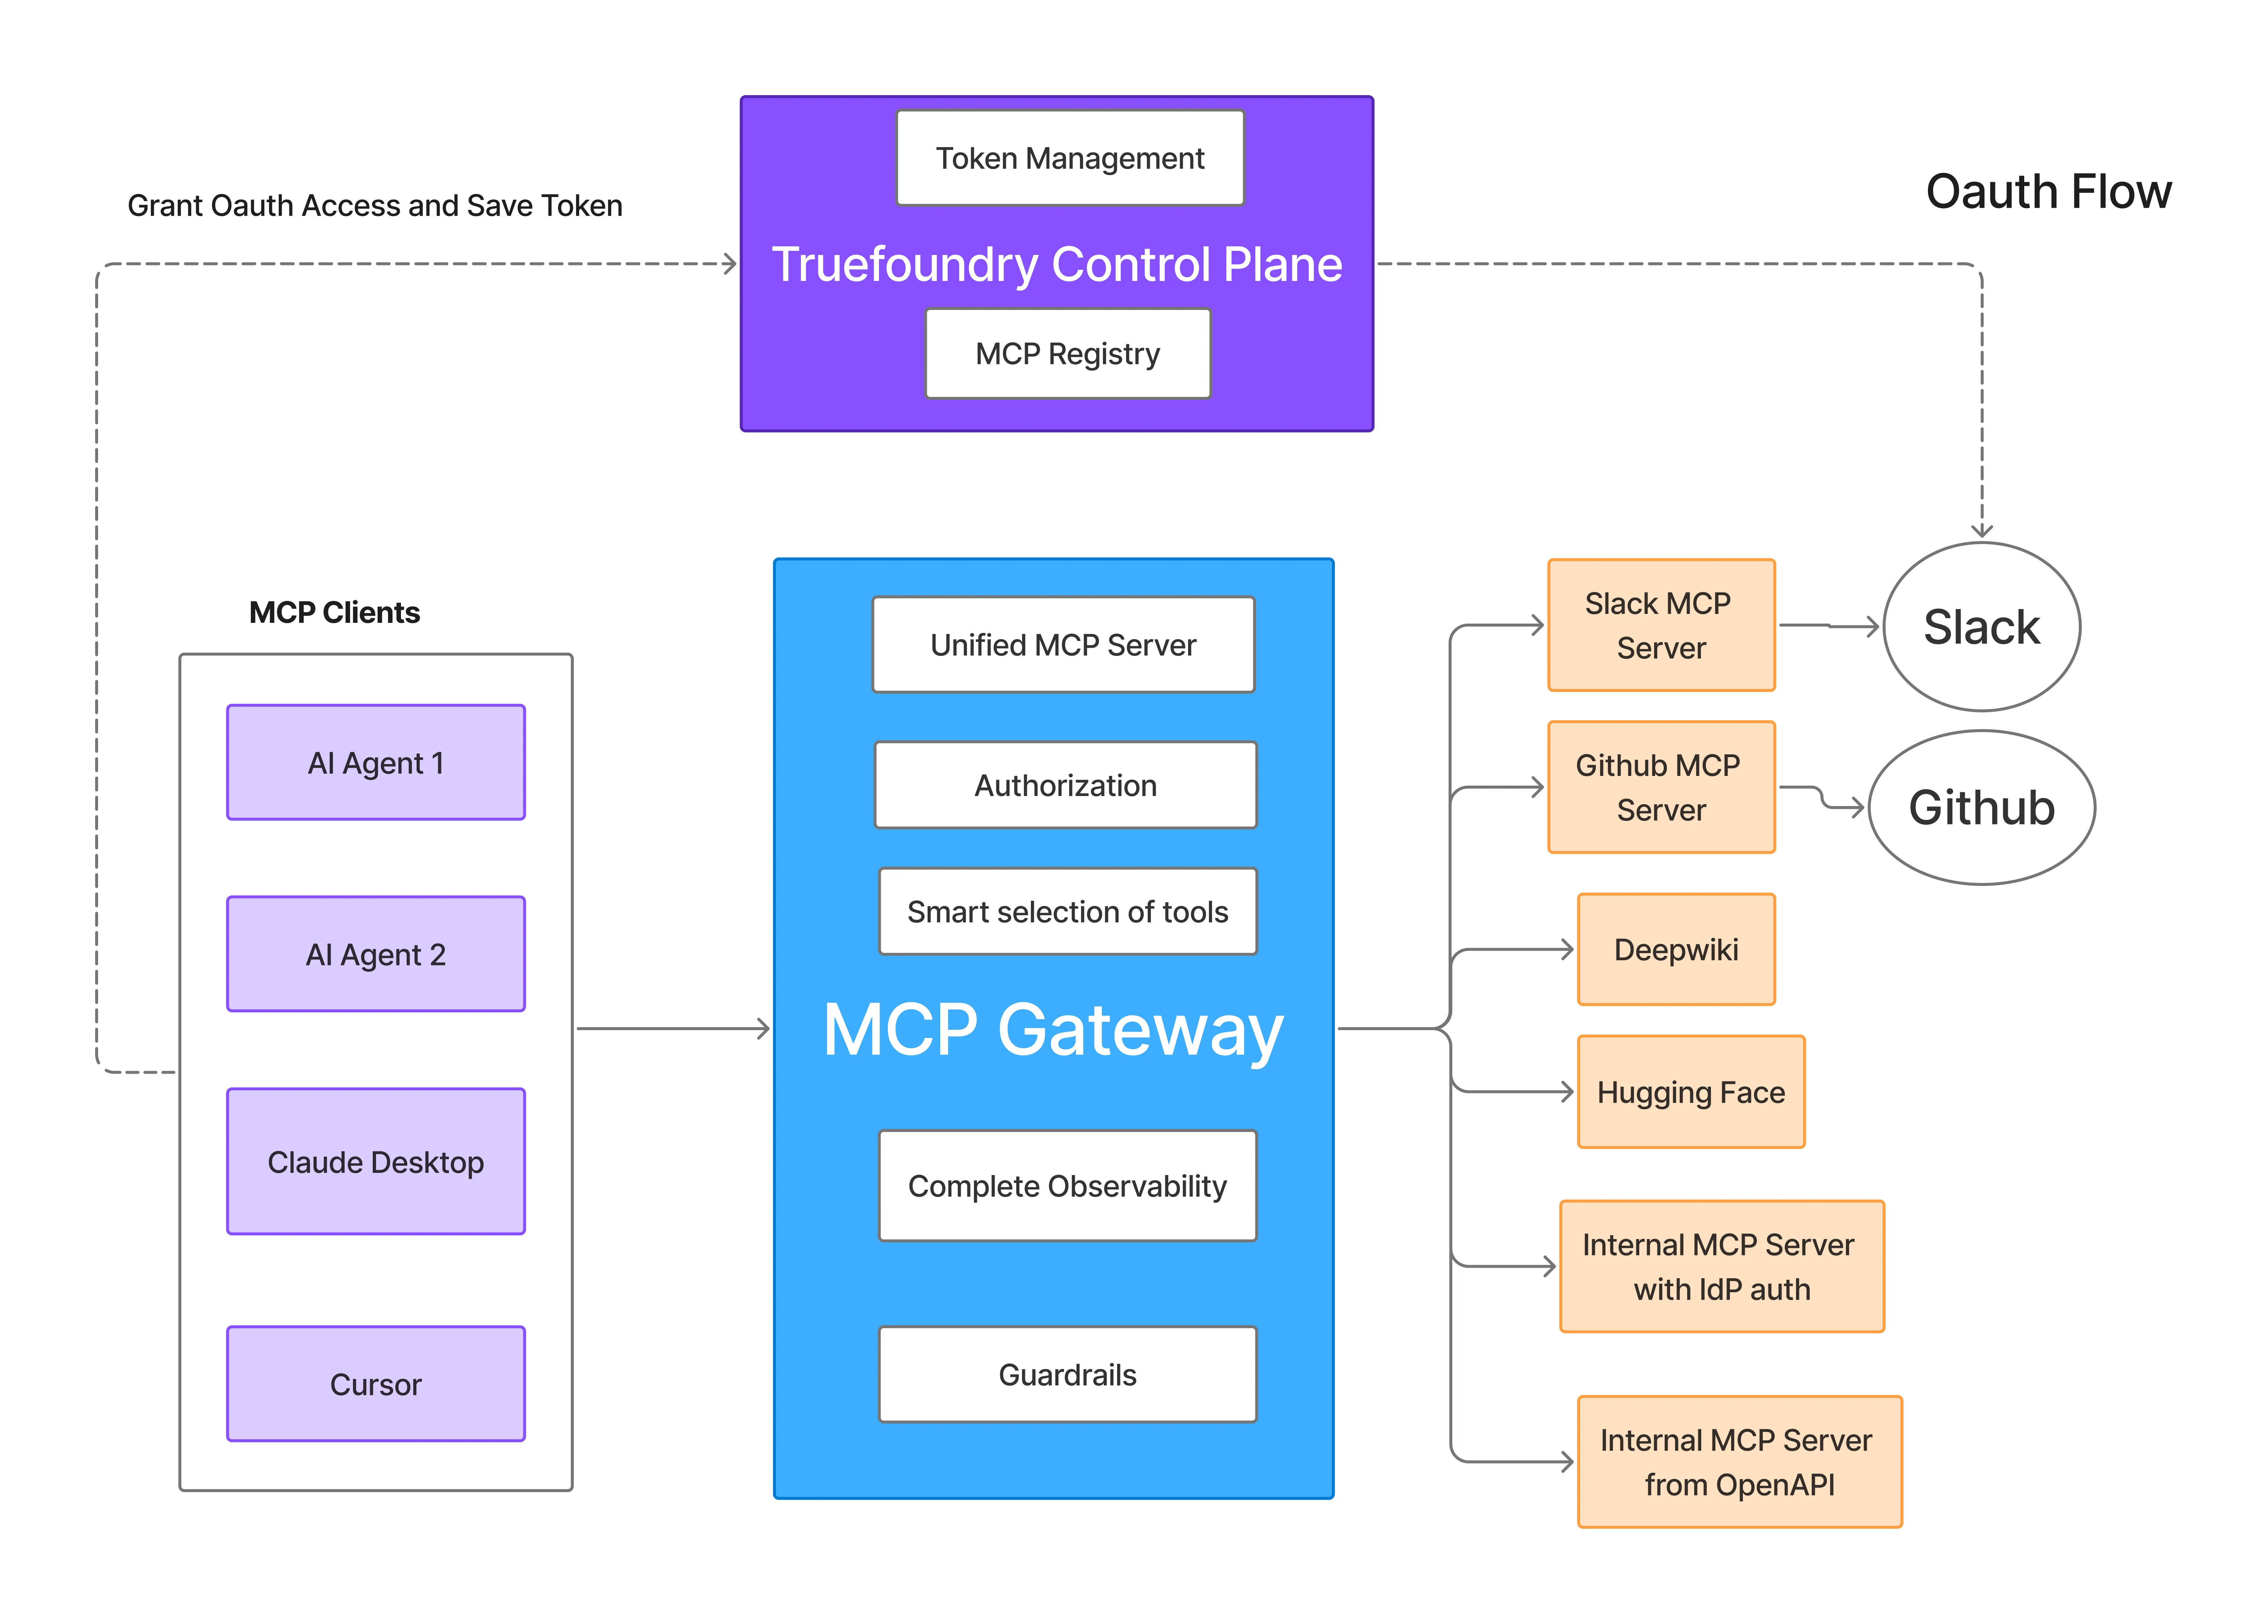
Das MCP-Gateway von TrueFoundry zentralisiert den Zugriff auf MCP-Server hinter administrativ konfigurierten Richtlinien, anstatt jeden Entwickler seine Verbindungen selbst einrichten zu lassen. Administratoren registrieren genehmigte Server und konfigurieren die ausgehende Authentifizierung pro Server, während Entwickler eine sofort einsatzbereite Verbindungs-URL erhalten. Auf verwalteten Geräten übernimmt eine per MDM bereitgestellte managed-mcp.json-Datei die exklusive Kontrolle darüber, welche MCP-Server ein Client erreichen kann. Dies überschreibt lokale Konfigurationen der Entwickler – ein entscheidender Punkt in regulierten Umgebungen, in denen Richtlinien verbindlich durchgesetzt und nicht nur empfohlen werden müssen.
Die Identitätsprüfung erfolgt standardmäßig über SSO: Die erste MCP-Verbindung eines Entwicklers löst eine Browser-Anmeldung aus, die automatisch ein TrueFoundry-Konto erstellt. Für Teams, die eine automatisierte Bereitstellung im Voraus wünschen, steht SCIM zur Verfügung. Die zugrunde liegende verwaltete Infrastruktur erfüllt die Anforderungen von SOC2 Type II, ISO 27001, DSGVO und HIPAA. Da die Plattform in Ihrer VPC, On-Premise, in Air-Gapped-Umgebungen oder hybrid bereitgestellt wird, verlassen Patienten- oder Finanzdaten niemals Ihre eigene Umgebung. MCP-Governance und Modell-Routing laufen über dieselbe Steuerungsebene, inklusive rollenbasierter Zugriffskontrolle (RBAC) auf Tool-Ebene, einer Gateway-Latenz von nur 3 bis 4 ms und über 350 RPS pro vCPU.
Ideal für: Regulierte Unternehmen, die MCP-Zugriffe auf Geräteebene erzwingen müssen, inklusive SSO-Onboarding und vollständiger Audit-Protokolle, verwaltet auf derselben Plattform wie das Modell-Routing.
Das gesamte Wertversprechen von MintMCP liegt in der schnellen Compliance: Es nimmt einen lokalen, STDIO-basierten MCP-Server und ergänzt ihn mit OAuth-Brokering und Audit-Logging – laut Anbieter in nahezu einem Klick. So wird ein unkontrolliertes lokales Setup ohne langwierige Umstrukturierung in eine verwaltete, auditierte Umgebung überführt. Dies ist besonders für regulierte Unternehmen wichtig, die bereits lokal MCP-Server betreiben und diese schnell unter Governance bringen müssen, anstatt sie von Grund auf neu zu entwickeln.
Die Plattform ist SOC 2 Typ II auditiert, bietet kontinuierliche Compliance-Überwachung durch Drata und stellt HIPAA-Dokumentationen inklusive BAA für Implementierungen im Gesundheitswesen bereit. Die Architektur beginnt bei SSO, SCIM-gesteuertem RBAC und IdP-Gruppen, bevor Agenten aktiviert werden. Virtuelle MCP-Bundles und Whitelisting auf Tool-Ebene ermöglichen eine granulare Steuerung, ergänzt durch vollständige Audit-Logs. Für regulierte Unternehmen, deren größte Herausforderung eine Vielzahl unkontrollierter lokaler MCP-Server ist, bietet dies einen echten Express-Weg zur Schließung dieser Sicherheitslücke.
Vorteile: Schnelle Umwandlung von lokalen, unkontrollierten MCP-Servern in verwaltete und auditierte Systeme; SOC 2 Typ II mit kontinuierlicher Drata-Überwachung; HIPAA-Dokumentation und BAAs verfügbar; Whitelisting auf Tool-Ebene durch virtuelle MCP-Bundles.
Nachteile: Engerer Funktionsumfang als bei einer umfassenden Gateway- und Modell-Routing-Plattform; Teams, die ihr eigenes Modell-Serving betreiben oder einen breiteren LLM-Gateway-Bedarf haben, müssen dieses System parallel zu einer anderen Lösung betreiben.
Ideal für: Regulierte Unternehmen mit bestehenden lokalen MCP-Servern, die den schnellsten Weg zu einer SOC 2/HIPAA-konformen, verwalteten Bereitstellung suchen, ohne zwingend Modell-Routing im selben Produkt zu benötigen.
Tyk bringt MCP-Unterstützung in eine API-Management-Plattform, die bereits seit Jahren produktiven API-Traffic und spezifische Anforderungen an die Datenresidenz für Finanzdienstleister abwickelt. Für Unternehmen, die Tyk bereits als API-Gateway nutzen, vermeidet die Erweiterung der Governance auf MCP-Traffic die Einführung einer völlig neuen Infrastruktur. Tyks bestehende Richtlinien- und Zugriffskontroll-Engine lässt sich auf MCP genauso anwenden wie auf herkömmliche APIs.
Der Kompromiss ist vergleichbar mit jedem Allzweck-API-Gateway, das auf MCP ausgeweitet wird: Die Tiefe der MCP-spezifischen Governance, das Whitelisting auf Tool-Ebene und die Granularität der agentenspezifischen Audit-Protokolle hängen davon ab, wie die Plattform konfiguriert ist, anstatt von Grund auf als reines MCP-Compliance-Produkt konzipiert zu sein. Teams, die Tyk ausschließlich für die MCP-Governance evaluieren, ohne bereits Tyk im Einsatz zu haben, führen damit eine vollständige API-Management-Plattform ein.
Vorteile: Nachgewiesene Erfolgsbilanz im Finanzsektor mit bereits gelösten Anforderungen an die Datenresidenz; einheitliche Richtlinien-Engine für API- und MCP-Traffic; ausgereifter Enterprise-Support.
Nachteile: Die Tiefe der MCP-Governance hängt von der allgemeinen Tyk-Implementierung ab und ist nicht speziell für regulierte Compliance konzipiert; höherer Implementierungsaufwand, falls Tyk noch nicht im Einsatz ist.
Ideal für: Unternehmen, die Tyk bereits für das API-Management nutzen – insbesondere im Finanzsektor –, und die dieselbe Plattform auf den MCP-Traffic ausweiten möchten.
Die folgende Tabelle vergleicht die drei Plattformen anhand von Kriterien, die für die MCP-Governance in regulierten Branchen spezifisch sind. Die Funktionen von TrueFoundry basieren auf der veröffentlichten Dokumentation; die Funktionen von MintMCP und Tyk spiegeln den Stand der öffentlichen Produktseiten zum Zeitpunkt der Erstellung wider.
Achten Sie bei der Evaluierung eines MCP-Gateways auf diese wesentlichen Funktionen:
Die Wahl eines Gateways mit diesen Funktionen unterstützt regulierte Unternehmen dabei, KI-Agenten sicher bereitzustellen und gleichzeitig Compliance- sowie betriebliche Anforderungen zu erfüllen.
Die richtige Wahl hängt von der bestehenden Infrastruktur Ihres Unternehmens, den Compliance-Anforderungen und Ihrer geplanten Strategie zur Bereitstellung von KI-Agenten ab.
Da Unternehmen zunehmend KI-Agenten einsetzen, hat sich das Model Context Protocol (MCP) zum Standard für die sichere Anbindung dieser Agenten an Unternehmens-Tools und -Daten entwickelt. Für Organisationen in regulierten Branchen reicht die reine Protokollunterstützung jedoch nicht aus. Die Fähigkeit, Identität, Governance, Revisionssicherheit und Compliance durchzusetzen, entscheidet letztlich darüber, ob MCP sicher in der Produktion eingesetzt werden kann.
Achten Sie bei der Evaluierung von MCP-Gateways auf Funktionen wie Enterprise-SSO, granulare Zugriffskontrollen, Audit-Logging, flexible Bereitstellungsoptionen und zentrale Richtliniendurchsetzung. Diese Funktionen ermöglichen es Unternehmen, die Einführung von KI zu skalieren und gleichzeitig regulatorische sowie sicherheitstechnische Anforderungen zu erfüllen.
Unter den verfügbaren Lösungen TrueFoundry sticht als eines der besten MCP-Gateways für regulierte Branchen hervor, da es Enterprise-MCP-Governance, KI-Modell-Routing, Observability und Bereitstellungsflexibilität vereint auf einer einzigen Plattform. Egal, ob Sie in der Cloud, innerhalb einer privaten VPC, lokal oder in einer isolierten Umgebung (Air-Gap) bereitstellen: TrueFoundry bietet die notwendigen Kontrollmechanismen, um KI sicher und im Unternehmensmaßstab zu betreiben.
Erfahren Sie mehr über das MCP-Gateway von TrueFoundry: https://www.truefoundry.com/mcp-gateway
F: Welches ist das beste MCP-Gateway für regulierte Branchen?
A: Das hängt davon ab, welche Anforderungen für Sie Priorität haben. TrueFoundry ist ideal für Unternehmen, die eine gerätebasierte MCP-Durchsetzung, SSO-Anbindung und Modell-Routing in einer einzigen Plattform vereinen möchten – unabhängig vom Cloud-Anbieter.
F: Kann der MCP-Zugriff von Claude Code oder anderen Agenten tatsächlich auf Geräteebene eingeschränkt werden?
A: Mit TrueFoundry ist das möglich. Eine über MDM bereitgestellte managed-mcp.json-Datei übernimmt die exklusive Kontrolle darüber, welche MCP-Server ein Gerät erreichen kann, und überschreibt dabei alle lokalen Konfigurationen des Entwicklers.
F: Kann ich ein MCP-Gateway für regulierte Branchen in meiner eigenen VPC oder lokal (on-prem) bereitstellen?
A: Mit TrueFoundry ja. Es läuft in Ihrer VPC, lokal, in einer isolierten Umgebung oder hybrid. Da keine Daten Ihre Umgebung verlassen, bleiben die Anmeldedaten, die MCP-Server für den Zugriff auf Patientenakten, Finanzsysteme oder andere regulierte Daten benötigen, geschützt.
F: Unterstützt TrueFoundry MCP und KI-Agenten über ein einzelnes Framework hinaus?
A: Ja. Die Zugriffskontrolle auf Tool-Ebene des MCP-Gateways gilt für Agenten, die auf LangGraph, CrewAI, AutoGen oder benutzerdefinierten Frameworks basieren, sowie für Claude Code, Claude Desktop und Cursor.
MintMCP löst ein spezifisches, reales Problem effizient, indem es lokale MCP-Server schnell unter konforme Governance stellt, während Tyk eine bewährte API-Management-Plattform für Teams, die bereits darauf standardisiert sind, auf MCP erweitert. Das Argument von TrueFoundry für regulierte Branchen basiert auf der Kombination von gerätebasierter Durchsetzung, SSO-gestütztem Onboarding und nachweisbaren Compliance-Zertifizierungen mit Modell-Routing in einer einzigen Plattform, die in Ihrer eigenen VPC oder On-Premise-Umgebung bereitgestellt werden kann. Wenn Ihr Unternehmen derzeit evaluiert, wie der MCP-Zugriff auf regulierte Daten mit einem revisionssicheren Audit-Trail gesteuert werden kann, vereinbaren Sie eine Demo um zu sehen, wie das Gateway dies in der Praxis handhabt.
TrueFoundry AI Gateway bietet eine Latenz von ~3—4 ms, verarbeitet mehr als 350 RPS auf einer vCPU, skaliert problemlos horizontal und ist produktionsbereit, während LiteLM unter einer hohen Latenz leidet, mit moderaten RPS zu kämpfen hat, keine integrierte Skalierung hat und sich am besten für leichte Workloads oder Prototyp-Workloads eignet.





Die neuesten Nachrichten, Artikel und Ressourcen werden in Ihren Posteingang gesendet



















