November 6, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.




Blazingly fast way to build, track and deploy your models!
تقع بوابة MCP (MCP Gateway) بين وكلاء الذكاء الاصطناعي وخوادم MCP. وتتحكم في الأدوات التي يمكن للوكيل رؤيتها، وتفرض المصادقة، وتوجه الطلبات، وتسجل كل عملية استدعاء. وبدلاً من اتصال الوكلاء مباشرة بـ GitHub أو قواعد البيانات أو APIs الداخلية، فإنهم يتصلون بالبوابة، التي تعمل كطبقة تحكم مركزية لجميع حركة مرور الأدوات.
لم تعد أنظمة الذكاء الاصطناعي مقتصرة على الإجابة عن الأسئلة. بل أصبحت تتخذ إجراءات بشكل متزايد؛ حيث تقرأ تذاكر الدعم، وتستعلم عن قواعد البيانات الداخلية، وتحدث أنظمة CRM، وتفتح مشكلات في Jira، وتطلق أحياناً مسارات عمل الإنتاج. إن هذا التحول من المساعدين الحواريين إلى الوكلاء التشغيليين يغير البنية المعمارية التحتية.
تبدأ معظم الفرق باتصالات مباشرة. فيقوم LLM بطلب Slack API، ويستعلم وكيل آخر عن Postgres، ويتحدث ثالث إلى GitHub. ينجح الأمر في البداية، ولكن مع تزايد عدد الوكلاء والأدوات، يصبح هذا النمط هشاً. فتتشتت بيانات الاعتماد، وتعيش قواعد الوصول داخل المطالبات (prompts)، وتندر الرؤية المركزية لما يفعله أي وكيل محدد بالفعل.
يقدم بروتوكول سياق النموذج Model Context Protocol (MCP) طريقة قياسية للنماذج لاكتشاف الأدوات الخارجية واستدعائها. فهو يلغي الحاجة إلى بناء كود ربط مخصص لكل إقران بين نموذج وأداة. وهذا بحد ذاته أمر بالغ الأهمية.
ولكن MCP بمفرده لا يحل مسألة الحوكمة؛ فهو لا يفرض التحكم في الوصول، ولا يوفر تدقيقاً مركزياً أو حدوداً للتكلفة. وفي بيئات المؤسسات، تكتسب هذه الفجوات أهمية بالغة.
وهنا تبرز فكرة بوابة MCP (MCP Gateway). فهي ليست إضافة اختيارية، بل طبقة تحكم تجعل استخدام MCP ممكناً وسلساً على نطاق واسع.
كان الجيل الأول من أنظمة LLM سلبياً إلى حد كبير؛ حيث ترسل مطالبة وتتلقى نصاً. وإذا كانت الإجابة خاطئة، كان الأمر غير مريح لكنه ليس كارثياً. لم يعد هذا النموذج قائماً اليوم.
يقوم وكلاء الذكاء الاصطناعي الحديثون بالاستعلام عن قواعد البيانات، وتعديل التذاكر، وإرسال البريد الإلكتروني، وتشغيل الأتمتة المترتبة على ذلك. فهم لا يولدون اللغة فحسب، بل ينفذون المخطط والهدف. وبمجرد أن يدخل التنفيذ في الصورة، تصبح البنية المعمارية أكثر أهمية من هندسة المطالبات (prompt engineering).
تبدأ معظم الفرق بالتكاملات المباشرة؛ فيُعطى وكيلٌ مفتاح GitHub API، ويحصل آخر على بيانات اعتماد Slack، ويتصل ثالث بنظام CRM. يُبنى كل تكامل بشكل مستقل، غالباً داخل كود التطبيق أو البرامج النصية المغلفة. يبدو هذا الخيار سريعاً وهو كذلك بالفعل، ولكنه لا يتوسع.
يدير كل وكيل بيانات الاعتماد الخاصة به، وتتشتت قواعد الوصول، وتتجزأ القابلية للملاحظة (observability) عبر الأنظمة. وتتطلب إضافة أداة جديدة توصيل اتصال مباشر آخر. وسرعان ما لا يملك أحد صورة واضحة عن الوكيل الذي يمكنه الوصول إلى أي نظام.
يبدو هذا النمط بالشكل التالي:

لا توجد طبقة تحكم، ولا مسار تدقيق مركزي، ولا تطبيق موحد للسياسات.
مع زيادة أعداد الوكلاء، تتحول هذه الطوبولوجيا إلى بنية ضعيفة وهشة. وما يبدأ كمرونة يتحول تدريجياً إلى مخاطر تشغيلية. إن طبقة التكامل القياسية ليست مجرد رفاهية هندسية، بل هي وسيلة لاحتواء المخاطر.
إن بروتوكول سياق النموذج (Model Context Protocol) أو MCP، هو بروتوكول مفتوح يحدد كيفية اكتشاف نماذج الذكاء الاصطناعي للأدوات الخارجية والتفاعل معها. وبدلاً من أن يتكامل كل نموذج مع كل API بشكل مختلف، يقدم MCP لغة مشتركة بين الوكلاء والأنظمة. ويستند إلى مفاهيم مشابهة لبروتوكول خادم اللغة (language server protocol)، مطبقاً الفكرة نفسها في التفاوض القياسي على الإمكانيات لاستخدام أدوات الذكاء الاصطناعي.
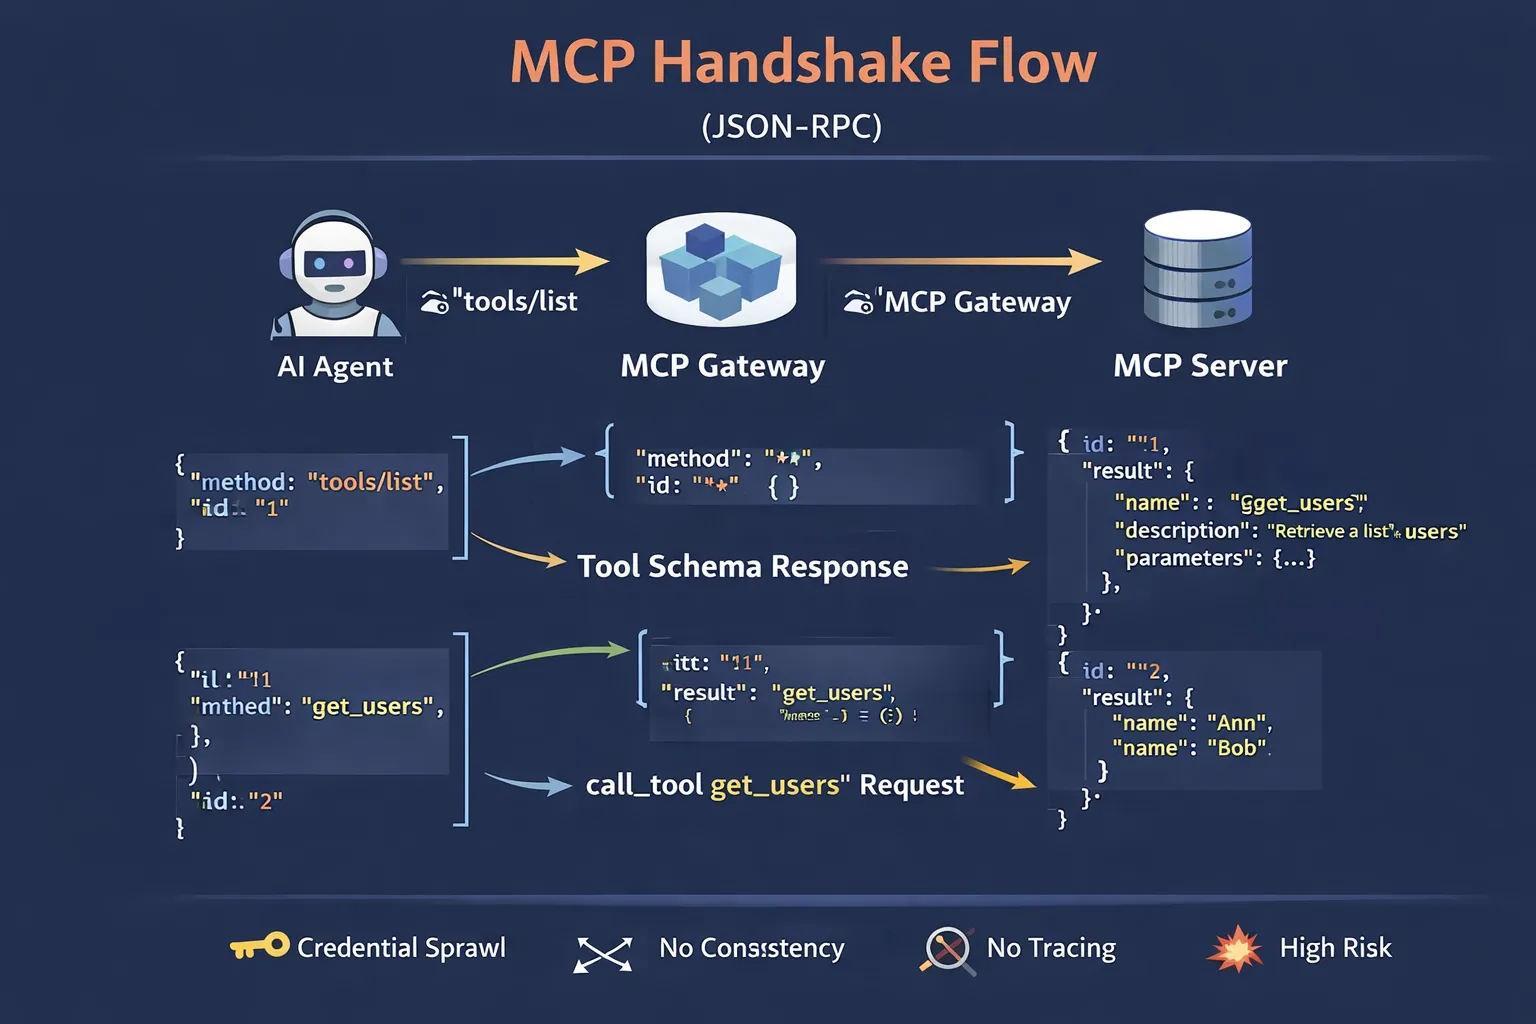
في جوهره، يستخدم MCP بروتوكول JSON-RPC عبر HTTP. عندما يتصل عميل MCP بخادم MCP، فإنه ينفذ خطوة اكتشاف؛ حيث يرسل النموذج طلب tools/list لفهم الأدوات المتاحة والمعروضة.
{
"method": "tools/list"
}
يرد الخادم بقائمة مهيكلة من أدوات MCP، تتضمن أسمائها، ومخططات المدخلات (input schemas)، والمخرجات المتوقعة. ومن هناك، يمكن للوكيل استدعاء أداة محددة باستخدام طريقة call_tool، مع تمرير الوسائط التي تتوافق مع المخطط المعلن.
تكمن أهمية هذه المصافحة (handshake) في أنها توحد عملية اكتشاف الإمكانيات واستدعائها عبر المزودين والأنظمة. يُظهر موصل GitHub وموصل Postgres الأدوات بشكل مختلف في الخلفية، ولكنهما يقدمان من خلال MCP واجهة موحدة للنموذج.
في الواقع، يزيل MCP الانفجار التجميعي للتكاملات المخصصة. وبدلاً من كتابة كود ربط مخصص لكل إقران بين نموذج وأداة، تقوم الفرق بتطبيق خوادم MCP مرة واحدة وتسمح للنماذج بالتفاعل من خلال بروتوكول موحد. وقد أصبح هذا معيار MCP لكيفية تواصل نماذج الذكاء الاصطناعي مع خدمات الخلفية ومصادر البيانات عبر منظومة MCP.
لكن توحيد البروتوكول ليس هو نفسه الحوكمة. وهذا التمييز يصبح مهماً للغاية.
إذا كان MCP يحدد كيفية تحدث النماذج مع الأدوات، فإن بوابة MCP (MCP Gateway) تحدد من يُسمح له بالتحدث، وتحت أي شروط.
تقع بوابة MCP بين وكلاء الذكاء الاصطناعي وخادم واحد أو أكثر من خوادم MCP. وبدلاً من إجراء الوكلاء اتصالات مباشرة بخوادم GitHub أو موصلات قواعد البيانات أو محركات مسارات العمل، فإنهم يتصلون بالبوابة. وتصبح البوابة هي نقطة النهاية الوحيدة: نقطة دخول مركزية لاكتشاف الأدوات واستدعائها، وتعمل كوكيل عكسي مركزي (centralized proxy) لجميع حركة مرور MCP.
من منظور الوكيل، لا يتغير شيء هيكلياً؛ فهو لا يزال ينفذ مصافحة tools/list، ولا يزال يصدر طلبات call_tool. ولكن يتم اعتراض هذه الطلبات وتقييمها وتوجيهها بواسطة البوابة قبل أن ينفذها أي نظام خلفي.
على الأقل، تؤدي بوابة MCP أربعة أدوار رئيسية:
أولاً، التحكم في الاكتشاف: حيث تقوم بتصفية الأدوات المرئية لكل وكيل.
ثانياً، التوجيه: حيث تقوم بتوجيه الطلبات إلى خادم MCP المناسب.
ثالثاً، المصادقة: حيث تتحقق من الهوية وقد تقوم بتمرير بيانات الاعتماد نيابة عن المستخدم.
رابعاً، تطبيق السياسات: حيث يمكنها تطبيق حدود المعدل (rate limits)، أو قيود النطاق، أو قيود التنفيذ قبل توجيه حركة المرور.
من الناحية المعمارية، فإن الاختلاف بسيط ولكنه عميق:

تتيح بوابة MCP تحكماً مركزياً دون تعديل الخوادم الفردية. ويبقى MCP هو البروتوكول المعتمد، بينما تصبح البوابة هي طبقة الإدارة التي تجعل استخدام البروتوكول آمناً في بيئة الإنتاج.
يوحد MCP طريقة التفاعل، ولكنه لا يوحد التحكم.
بشكل افتراضي، لا يحدد MCP التحكم في الوصول القائم على الأدوار (RBAC). إذا كان بإمكان الوكيل الاتصال بخادم، فيمكنه اكتشاف كل أداة يعرضها ذلك الخادم. لا يوجد مفهوم أصلي لتحديد نطاق الرؤية لكل فريق، أو لكل مسار عمل، أو لكل مستخدم. فيصبح التحكم في الوصول دالة بنية تحتية خارج البروتوكول نفسه.
كما لا توجد طبقة تدقيق مركزية؛ فقد يسجل كل خادم MCP نشاطه الخاص، ولكن لا توجد نقطة تجميع متأصلة تُظهر الوكيل الذي استدعى أداة معينة، ونيابة عن من، وبأي تسلسل. وتصبح إعادة بناء القصد والهدف عبر خوادم MCP المختلفة عملية يدوية معقدة.
تقدم حوكمة التكاليف فجوة مماثلة؛ إذ لا يتتبع MCP استهلاك الرموز (tokens) أو يفرض حدود الاستخدام. فيمكن للوكيل استدعاء الأدوات بشكل مكرر، مما يتسبب في استدعاءات متكررة للنموذج أو استعلامات قاعدة البيانات، دون أي قيود ميزانية مدمجة.
بالإضافة إلى ذلك، تبرز مشكلة تضخم الأدوات. مع إضافة المؤسسات للموصلات — GitHub، Slack، والخدمات الداخلية، وأنظمة القابلية للملاحظة — تتزايد قائمة الأدوات القابلة للاكتشاف. وبدون عناصر التحكم في الرؤية، ينكشف الوكلاء على إمكانيات قد لا يحتاجونها، مما يعقد عملية التفكير والاستنتاج ويوسع نطاق أثر الهجمات أو الأخطاء (blast radius). وفي الوقت الفعلي، يتحول غياب سياسات الأمان من فجوة حوكمة إلى مخاطرة حقيقية.
إن MCP أمر ضروري، ولكنه ليس كافياً بمفرده. فنشر الأنظمة في بيئات المؤسسات يتطلب طبقة تحكم إضافية.
في بيئات الإنتاج، كيف يمكن فهم بوابة MCP بأفضل شكل؟ إنها ليست مجرد وكيل توجيه (routing proxy)، بل تتصرف كـ مستوى تحكم (control plane) يعلو عدة مستويات تنفيذ (execution planes).
يتكون مستوى التنفيذ من خوادم MCP التي تتصل بـ GitHub، وPostgres، وSlack، وAPIs الداخلية، والأنظمة القديمة، وتنفذ الإجراءات وترجع النتائج.
بينما يعيش مستوى التحكم في البوابة؛ حيث يقرر الوكيل الذي يمكنه رؤية أدوات معينة، وتحت أي هوية، وبأي قيود. هذا الفصل دقيق ولكنه يغير كيفية إدارة المخاطر. إن بوابة MCP هي وكيل عكسي (reverse proxy) مُصمم خصيصاً لحركة مرور MCP، ومزود بميزات أمان لا توفرها الوكلاء العكسية القياسية.
إحدى القدرات الحيوية هي تمرير الهوية (identity propagation). في العديد من الأنظمة الحقيقية، يعمل وكيل الذكاء الاصطناعي نيابة عن مستخدم بشري. وبدون التمرير، غالباً ما يعمل الوكيل باستخدام حساب خدمة مشترك. أما مع وجود البوابة، فيمكن حقن هوية المستخدم الموثق في اتجاه المصب (downstream) عبر رموز OAuth أو OIDC.
يبدو التدفق بالشكل التالي:

تحقق البوابة من صحة رمز JWT، وتربطه بصلاحيات المستخدمة Alice، ثم توجه الطلب باستخدام بيانات الاعتماد المحددة بنطاقها. وإذا كانت Alice لا تستطيع حذف مستودع كود، فإن الوكيل الذي يعمل نيابة عنها لن يستطيع ذلك أيضاً. يُفرض التفويض عند طبقة البروتوكول، بدلاً من افتراضه في المطالبات (prompts).
تعتبر تقسيمات الأدوات (Tool slicing) وظيفة جوهرية أخرى؛ حيث تقوم البوابة بتصفية استجابات tools/list، وتعرض فقط مجموعة فرعية ذات صلة بفريق أو مسار عمل معين. وبذلك لا تظهر الإمكانيات الخطيرة أبداً في سياق الوكيل، وتبقى البيانات الحساسة ونقاط النهاية ذات الصلاحيات العالية غير مرئية للوكلاء الذين لا يملكون صلة بها.
أخيراً، يتم تطبيق السياسات عند طبقة البروتوكول. فقبل أن يصل طلب call_tool إلى الخادم، يمكن للبوابة فحص الوسائط، أو تطبيق الحصص (quotas)، أو حظر العمليات تماماً.
في أنظمة الذكاء الاصطناعي الإنتاجية، تصبح طبقة الوساطة هذه هي الفارق بين التجريب والبنية التحتية القابلة للحوكمة.
تبدو الاتصالات المباشرة بين النموذج والأداة فعالة إلى أن تفحص أنماط الفشل والتأثيرات الناجمة عنها.
المشكلة الأولى هي اتساع وانتشار بيانات الاعتماد (credential sprawl)؛ حيث يحمل كل وكيل غالباً مفاتيح API الخاصة به أو حسابات الخدمة. وتعيش تلك المفاتيح في متغيرات البيئة، أو ملفات التكوين، أو متاجر الأسرار المتفرقة عبر الخدمات. وتصبح تدوير بيانات الاعتماد عملية شاقة، بينما يكون إلغاء الوصول المباشر لمسار عمل مخترق أكثر صعوبة، لعدم وجود نقطة اختناق وتحكم واحدة.
تأتي بعد ذلك مشكلة التعرض المفرط للأدوات. عندما يُمنح الوكلاء وصولاً مباشراً واسعاً إلى جميع خوادم MCP المتاحة، يمكن أن تصبح استجابة tools/list مزدحمة. تؤدي النماذج بشكل أفضل عندما تكون مساحة الإجراءات مقيدة؛ فإن الكشف عن عشرات الأدوات الخارجية ذات الصلة الضعيفة يزيد من تعقيد التفكير والاستنتاج ويجعل احتمال تحديد الأداة الخاطئة أعلى. بعبارة أخرى، يتراجع المستوى الأمني وأداء النموذج معاً.
تتأثر القابلية للملاحظة أيضاً؛ فبدون بوابة تجمع حركة مرور MCP، يتطلب تتبع سلوك الوكيل الفحص عبر السجلات في خوادم MCP متعددة. لا يوجد خط زمني موحد للتنفيذ، ويتحول تصحيح الأخطاء إلى مجرد تخمين.
أخيراً، هناك نطاق أثر الأخطاء (blast radius). إذا اتصل الوكيل مباشرة بأنظمة الإنتاج باستخدام بيانات اعتماد ذات صلاحيات عالية، فإن الأخطاء تنتقل وتتفشى فوراً. ويمكن لتعليمات مفسرة بشكل خاطئ أن تطلق عمليات غير قابلة للاسترداد.
إن غياب طبقة التحكم لا يقلل من أنماط التصميم الجيدة فحسب، بل يرفع المخاطر التشغيلية بطرق تتفاقم بهدوء مع مرور الوقت.
قد تكون المصطلحات مربكة، خاصة وأن كلا المكونين يتحدثان بروتوكول MCP.
خادم MCP (MCP Server) هو المُنفِّذ؛ فهو يتصل بنظام محدد، مثل GitHub أو Slack أو Postgres أو API داخلي، ويزود الأدوات التي تنفذ إجراءات ملموسة. وهو يعرف كيفية ترجمة طلب call_tool إلى استعلام قاعدة بيانات أو استدعاء API. فهو من يقوم بالعمل الفعلي.
أما بوابة MCP (MCP Gateway)، على النقيض من ذلك، فهي المُنظِّم؛ فهي لا تنفذ منطق الأعمال، بل تحكم التحكم في الوصول إلى الخوادم الخلفية. وتقوم بتصفية استجابات الاكتشاف، وفرض المصادقة، وتمرير الهوية، وتطبيق السياسات الأمنية، وتوجيه الطلبات إلى نقطة نهاية التنفيذ الصحيحة.
هذا التمييز هيكلي وبنيوي:
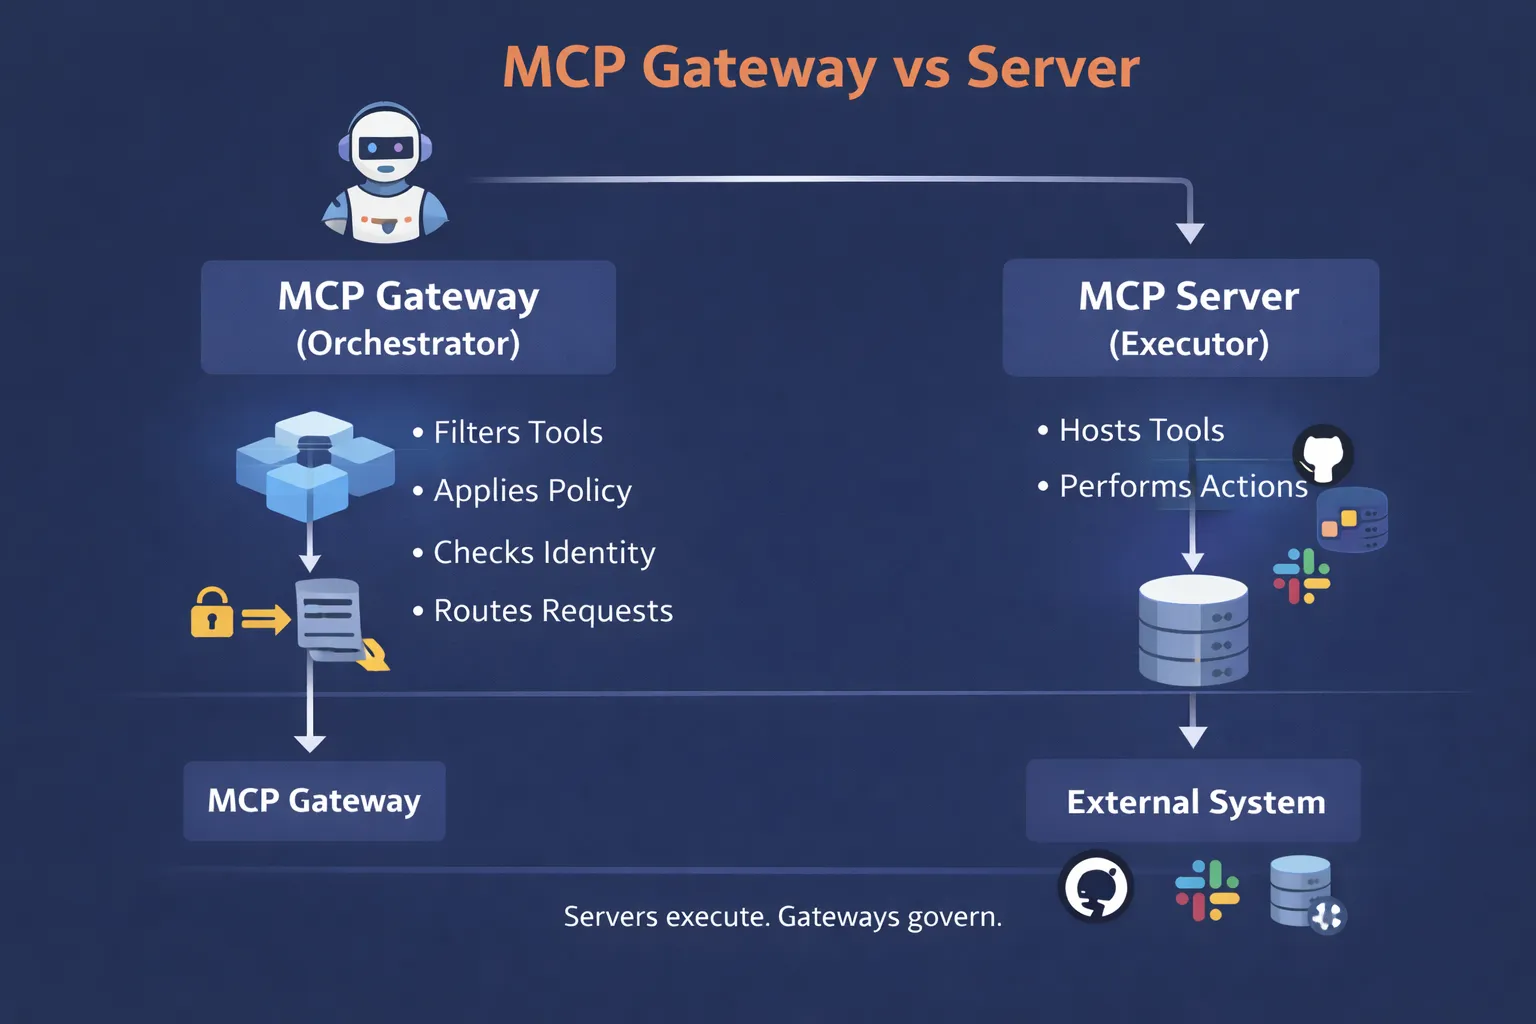
بدون الخوادم، لا توجد أدوات. وبدون البوابات، لا يوجد تحكم مركزي. وفي البنيات المعمارية الإنتاجية، يتعايش الدوران عادةً، حيث يعمل كل منهما في طبقة مسؤولة مختلفة. وتكون إضافة خوادم MCP جديدة أمرًا سلسًا عند تسجيلها عبر البوابة؛ حيث تُضمّ الخوادم الجديدة مرة واحدة، وتصبح أدواتها متاحة بشكل انتقائي بدلاً من إتاحتها للجميع.
ليس MCP بديلاً لـ APIs، ولا هو بديل لبوابة API (API Gateway).
تظل APIs الواجهة الأساسية بين الأنظمة؛ فهي تحدد العقود، وتفرض المخططات (schemas)، وتعرض إمكانيات الأعمال بطريقة مهيكلة. وتقف بوابات API أمام تلك الواجهات، للتعامل مع المصادقة، وتحديد معدل الاستخدام، وإدارة حركة المرور، والتحويل في بعض الأحيان.
يعمل MCP في طبقة مختلفة؛ فهو لا يستبدل نقاط نهاية REST أو GraphQL، بل يجعل تلك الـ APIs قابلة للاستخدام بواسطة نماذج الذكاء الاصطناعي. ومن خلال الاكتشاف والاستدعاء القياسي للأدوات، يترجم MCP إمكانيات API المهيكلة إلى صيغة يمكن للنماذج فهمها والتفكير بناءً عليها. ويكتسب هذا التمييز أهمية خاصة لتكامل الأنظمة التي تتضمن كلاً من الخدمات التقليدية ومسارات العمل القائمة على الذكاء الاصطناعي.
في البنيات المعمارية الحديثة للمؤسسات، غالباً ما يتعايش الاثنان؛ حيث تخدم APIs خدمات التطبيقات والتكاملات، وتحكم بوابات API حركة مرور HTTP التقليدية، وتعرض خوادم MCP إمكانيات محدده للوكلاء، ثم تقوم بوابة MCP بإدارة وتحكم وصول الوكلاء.
العلاقة تكاملية وليست تنافسية؛ فإزالة APIs تُسقط تكامل الأنظمة، وإزالة MCP تجعل تلك الـ APIs غير مرئية للنماذج. وتتطلب أنظمة الذكاء الاصطناعي الإنتاجية عادةً عمل كلا الطبقتين معاً.
ليست كل بوابة تقوم بتوجيه حركة مرور JSON-RPC مؤهلة لتكون جاهزة للمؤسسات. فالبيئات الإنتاجية تتطلب ما هو أكثر من مجرد التوجيه؛ بل تتطلب الهوية، والقابلية للملاحظة، والتحديد الدقيق للنطاق عبر حالات الاستخدام التي تمتد من دعم العملاء إلى مسارات العمل المعقدة متعددة الخطوات.

في عمليات النشر الجادة، نادراً ما يعمل الوكلاء بمفردهم، بل يعملون نيابة عن شخص ما. تقوم بوابة MCP على مستوى المؤسسات بالتحقق من صحة سياق المستخدم الوارد، عادةً عبر JWT أو OIDC، وتمرر تلك الهوية في اتجاه المصب (downstream). وبدلاً من مفتاح خدمة مشترك، تُنفذ الطلبات نيابة عن مستخدم محدد.
هذا يمنع مشكلة "الوكيل العام". إذا كان المستخدم لا يستطيع الوصول إلى مستودع كود إنتاجي، فإن الوكيل لن يستطيع ذلك أيضاً. وتُفرض الهوية عند طبقة البروتوكول، بدلاً من افتراضها في المطالبات.
تحتفظ بوابة MCP على مستوى المؤسسات بسجل للخوادم والأدوات المتاحة لـ MCP. وبدلاً من اكتشاف كل وكيل لكل شيء بشكل افتراضي، تُدار الرؤية مركزياً. وتُسجل الإمكانيات الجديدة من الخوادم الجديدة مرة واحدة وتُعرض بشكل انتقائي. يلغي هذا التكوين فجوة التوثيق التي تظهر عادةً عندما تفقد الفرق تتبع الأدوات الموجودة ومن يمكنه استخدامها.
يمكن تسجيل كل استدعاء لـ tools/list و call_tool مع البيانات الوصفية (metadata): هوية الوكيل، وسياق المستخدم، والوسائط، وحالة الاستجابة. يخلق هذا مسار تدقيق واضح ومترابط عبر الأنظمة، وتصبح مراجعات تصحيح الأخطاء والامتثال عملية قابلة للإدارة بدلاً من التحقيقات الجنائية المعقدة.
تتطلب الأنظمة الإنتاجية غالباً كشفاً محدد النطاق. فوكيل الدعم لا يحتاج إلى أدوات إدارة قواعد البيانات، ومسار العمل المالي لا يحتاج إلى عناصر تحكم النشر. هذا النوع من تحديد النطاق يحسن تجربة المستخدم بشكل مباشر؛ حيث يتصرف الوكلاء بانتظام أكبر عندما تكون مساحة عملهم مقيدة عمداً.
قد يبدو التكوين البسيط كالتالي:
virtual_server:
name: support-scope
allow_tools:
- github.list_issues
- github.get_comments
- crm.update_ticket
تقوم البوابة بتصفية استجابات الاكتشاف بناءً على ذلك، فلا يرى الوكلاء إلا ما أُعدّ لرؤيته.
إن إمكانيات المؤسسات لا تتعلق بزيادة الأدوات، بل بتقليل المساحة القابلة للانكشاف وغير المحكومة.
تم تصميم بوابة MCP من TrueFoundry للعمل حيث تعيش أحمال عمل المؤسسات بالفعل: داخل البيئة السحابية للعميل. ويمكن نشرها داخل VPC مخصص باستخدام حاويات Docker، مما يعني أن حركة مرور الأدوات، وبيانات الاعتماد، وتفاعلات النماذج لا تضطر إلى عبور بنية تحتية مشتركة خارجية. وللقطاعات الخاضعة للتنظيم، يقلل نموذج النشر هذا العقبات بشكل كبير.
يتم التعامل مع التحكم في الوصول باستخدام RBAC دقيق التفاصيل عبر الوكلاء، وأدوات MCP، والفرق. وبدلاً من الترميز الصلب (hardcoding) لبيانات الاعتماد داخل بيئات تشغيل الوكلاء، تتكامل البوابة مع مزودي الهوية المركزيين وتربط الأدوار برؤية محددة النطاق للأدوات. وتكون سياسات الأمان تصريحية، وتحدث عملية التفويض قبل التنفيذ.
تخزين بيانات الاعتماد الآمن (Credential vaulting) هو ميزة عملية أخرى؛ حيث تُخزن مفاتيح API ورموز الخدمة وتُدار مركزياً بدلاً من تضمينها في الكود أو ملفات البيئة. ويمكن تطبيق سياسات التدوير مرة واحدة على مستوى بوابة MCP، بدلاً من تطبيقها عبر عشرات الوكلاء.
بيئات الاختبار الآمنة بنفس القدر من الأهمية؛ حيث يمكن للفرق تحديد نطاقات أدوات معزولة لوكلاء بيئة الاختبار (staging)، مما يمنع الوصول المباشر العرضي إلى أنظمة الإنتاج. ويُفرض هذا الفصل هيكلياً وليس مجرد عرف أو اتفاق.
تربط القابلية للملاحظة النظام ببعضه البعض؛ حيث يمكن تتبع استدعاءات الأدوات، وتمرير الهوية، والقياس عن بعد (telemetry)، وقرارات السياسات بالكامل. وتُعرض مقاييس أنماط الاستخدام، والزمن المنقضي (latency)، وحركة مرور MCP في لوحة قيادة واحدة. وعندما يحدث خطأ ما، يمكنك فحص سلسلة التنفيذ دون الحاجة لإعادة بناء الأحداث عبر أنظمة متعددة.
الهدف ليس التجريد لذاته، بل هو الاحتواء والوضوح والتنفيذ المحكوم عبر منصات أتمتة MCP داخل بنية تحتية تخضع لحوكمتك بالفعل.
عندما تقيم الفرق بوابات MCP، فإن المقارنة الحقيقية ليست فقط مع البوابات الأخرى، بل مع البدائل التي يستخدمونها بالفعل.
فيما يلي مقارنة تفصيلية لتوضيح موقع TrueFoundry.
| الجانب | الوصول المباشر للأداة | بوابة API فقط | بوابة MCP من TrueFoundry |
|---|---|---|---|
| حوكمة الأدوات | لا يوجد | محدودة | مدمجة |
| التحكم في الوصول | يدوي | يركز على التطبيق | RBAC يدرك طبيعة الوكيل |
| القابلية للملاحظة | دنيا | على مستوى API | على مستوى الأداة والهدف |
| نموذج النشر | مخصص (Ad-hoc) | SaaS أو استضافة ذاتية | يعمل داخل سحابتك الخاصه |
يزيد التحكم المباشر في الوصول من السرعة، ولكنه يجعل التحكم موزعاً وهشاً. وتحسن بوابة API الأمان المحيطي، لكنها لا تفهم قصد الوكيل أو نطاق الأداة. بينما تقدم أفضل بوابة MCP طبقة إدارة مدركة تماماً للتنفيذ القائم على النماذج وحركة مرور MCP.
التميييز دقيق، ولكنه يحدد ما إذا كانت أنظمة الذكاء الاصطناعي ستظل تجارب أم تُمسي بنية تحتية أصلية.
احجز عرضاً توضيحياً لمعرفة المزيد حول كيفية عمل بوابة TrueFoundry MCP في بيئات المؤسسات.
يوفر MCP لغة مشتركة بين النماذج والأدوات. وهذا بحد ذاته خطوة هامة للأمام؛ فهو يقلل من اتساع التكاملات ويوحد كيفية اكتشاف الوكلاء للأنظمة الخارجية واستدعائها. ولكن التوحيد القياسي ليس هو الحوكمة.
مع اقتراب وكلاء الذكاء الاصطناعي من الأنظمة التشغيلية، تصبح البنية المعمارية المحيطة بهم حاسمة. من يمكنه رؤية أي أدوات؟ تحت هوية من تُنفذ الإجراءات؟ أين تعيش مسارات التدقيق؟ وكيف يُحتوى الخطر؟ هذه الأسئلة تقع فوق طبقة البروتوكول.
تجيب بوابة MCP عن هذه الأسئلة عن طريق إدخال التحكم دون كسر التوافقية التشغيلية.
بالنسبة لفرق المؤسسات، فإن التحول الحقيقي هو تحول فكري؛ فالوكلاء لم يعودوا مجرد تجارب ملحقة بـ APIs، بل هم جهات فاعلة داخل البنية التحتية الإنتاجية. وبمجرد قبول ذلك، تصبح الحاجة إلى مستوى التحكم أمرًا هيكليًا وضروياً وليس مجرد خيار ثانوي.
تقع بوابة MCP بين وكلاء الذكاء الاصطناعي وخوادم MCP. وتتحكم في الأدوات التي يمكن للوكيل رؤيتها، وتفرض المصادقة، وتوجه الطلبات، وتسجل النشاط. وبدلاً من اتصال الوكلاء مباشرة بأنظمة مثل GitHub أو قواعد البيانات، فإنهم يتصلون بالبوابة، التي تعمل كطبقة تحكم. تجعل TrueFoundry هذا الأمر تشغيلياً من خلال توفير واجهة موحدة تدير هذه الاتصالات عبر المنظومة الكاملة للذكاء الاصطناعي لديك.
تحكم بوابة MCP الوصول إلى تلك الخوادم؛ حيث تتعامل مع الهوية والرؤية وتطبيق السياسات قبل استدعاء أي أداة. بينما ينفذ خادم MCP الإجراءات؛ حيث يتصل بأداة أو مصدر بيانات محدد وينفذ العمليات. ويتيح لك سجل TrueFoundry MCP تنظيم هذه الخوادم في مجموعات محكومة لإدارة إدارية أفضل.
تم تصميم بوابة MCP لمسارات العمل القائمة على الوكلاء؛ فهي تحكم اكتشاف أدوات MCP وتنفيذها ضمن بروتوكول MCP، وتضيف التفويض والقابلية للملاحظة التي لا توفرها بوابات API. بينما تدير بوابة API حركة مرور التطبيقات التقليدية؛ وتفهم مسارات HTTP، والمصادقة، وحدود معدل الاستخدام. وتجسر TrueFoundry هذه الفجوة من خلال تقديم مستوى تحكم متخصص للذكاء الاصطناعي يفهم السياق الفريد للتفاعلات بين LLM والأدوات.
لا، يخدم كل من MCP و APIs أغراضاً مختلفة: تحدد APIs واجهات النظام ونقاط نهاية REST، بينما يجعل MCP تلك الواجهات قابلة للاستخدام والاكتشاف بواسطة نماذج الذكاء الاصطناعي. وفي معظم أنظمة المؤسسات، يطلب العمل المشترك بين الطبقتين لضمان التكامل السلس. وتدعم منصة TrueFoundry هذا التعايش من خلال توفير واجهات توصيل قياسية لا تتطلب تغييرات في SDK للأدوات الحالية.
توفر TrueFoundry بوابة MCP مُدارة تعمل داخل سحابتك الخاصة. وتعمل على مركزية إدارة بيانات الاعتماد، وفرض التحكم الدقيق في الوصول، وتوفير القابلية للملاحظة عبر مسارات عمل الوكلاء.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد