


نوفمبر 20, 2026
|
5 min read


احصل على وصول فوري إلى بيئة TrueFoundry مباشرة. انشر النماذج، ووجّه حركة مرور LLM، واستكشف المنصة بالكامل — بيئة الاختبار الخاصة بك جاهزة في ثوانٍ، ولا يلزم وجود بطاقة ائتمان.



Published: نوفمبر 20, 2026

Blazingly fast way to build, track and deploy your models!
يبدأ كل فريق يتبنى Model Context Protocol بالطريقة نفسها. يضيف المطور خادم نظام ملفات وخادم GitHub إلى Claude Desktop، ويحرر ملف إعدادات JSON، ويلصق رمزاً مميزاً (token)، ويفعل ذلك بنجاح. هذه هي الطريقة الصحيحة للبدء. إنها سريعة، ولا تحتوي على أجزاء متحركة، وتعلّم الفريق ما يفعله MCP بالفعل قبل أن يتعهد أي شخص بالبنية التحتية.
السؤال ليس ما إذا كنت ستبدأ من هناك. السؤال هو متى تتوقف. النموذج المباشر له منحنى فشل غير مرئي على النطاق الصغير وقاسٍ على النطاق المتوسط، ومعظم الفرق تصل إلى انحناء ذلك المنحنى دون أن تلاحظ، عادةً حول النقطة التي يريد فيها الفريق الثاني استخدام الخادم نفسه ولا يمكن لأحد أن يقول من يملك بيانات الاعتماد الخاصة به. يدور هذا المقال حول مكان هذا الانحناء، وكيفية التنبؤ به، وما الذي يتغير بالفعل عند وضع بوابة في المنتصف. إذا كنت تريد التعريف الأساسي أولاً، فإن ما هي بوابة MCP يغطي شكل هذا المفهوم؛ وهنا نركز على القرار.
تجاوزت اتصالات MCP المباشرة؟ شاهد ما تستبدله بوابة واحدة. احجز عرضاً توضيحياً.
يعني الخيار "المباشر" أن كل عميل تم إعداده للتحدث مع كل خادم يحتاجه. في Claude Desktop أو Cursor أو VS Code أو وكيل مخصص، يتوفر ملف إعدادات لكل عميل يدرج كل خادم ووسيلة نقله وبيانات اعتماده. يحتفظ العميل بالاتصال والسر. لا توجد طبقة مشتركة. إذا استخدم عشرة عملاء الخادم نفسه، فإن عنوان ذلك الخادم ورمزه المميز يعيشان في عشرة أماكن.
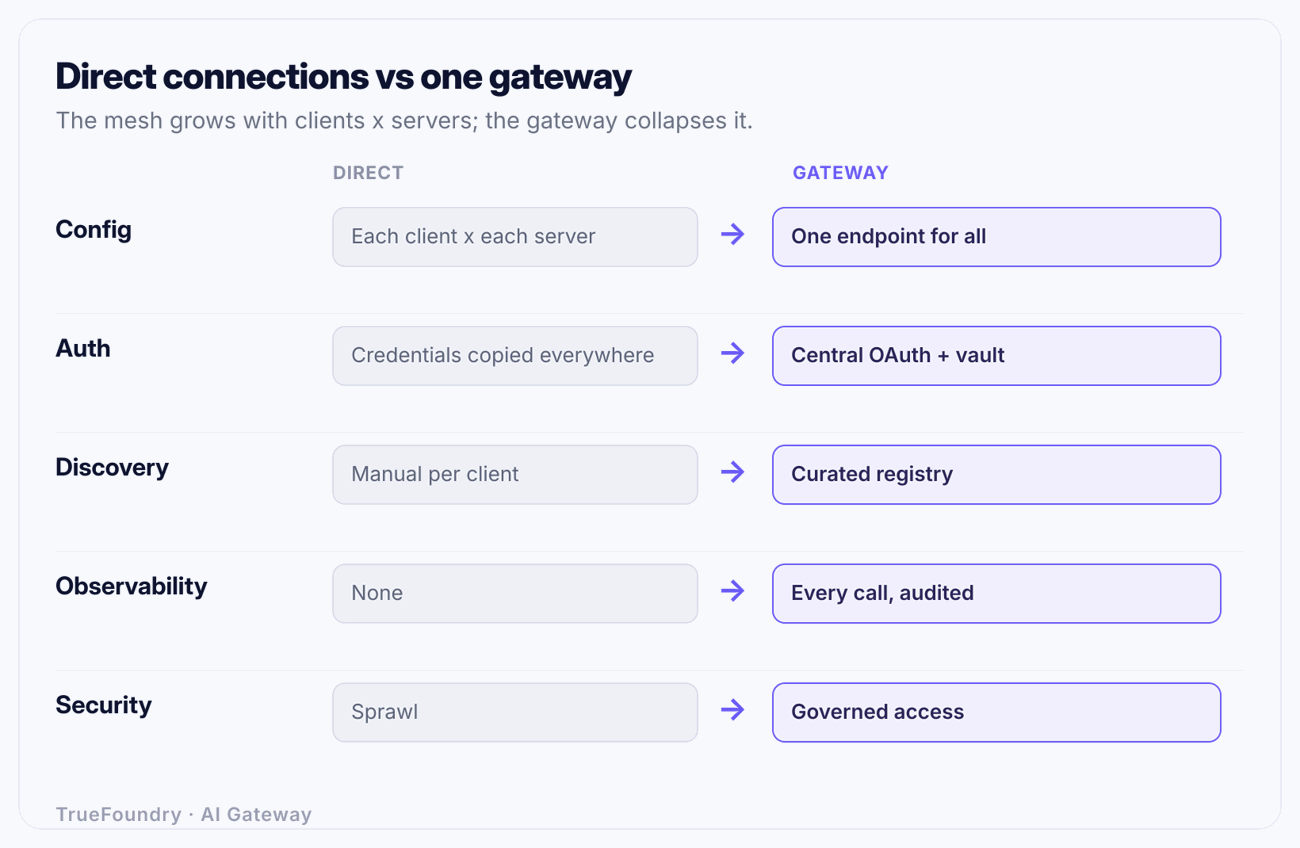
تعني البوابة إعداد كل عميل مرة واحدة، للتحدث مع البوابة. تحتفظ البوابة بسجل الخوادم الموجودة، وتنهي الاتصال بحديث مع كل خادم خلفي، وتحدد لكل طلب ما إذا كان يحق لهذا المتصل الوصول إلى هذه أداة. لا يحتفظ العملاء أبداً ببيانات اعتماد الخادم الخلفي؛ فهم يقومون بالمصادقة لدى البوابة، وتقوم البوابة بالمصادقة لدى الخوادم. تتغير البنية المخططة من شبكة متشابكة (Mesh) إلى شبكة نجمية (Star).
تلك الصورة هي الحجة بأكملها في رسم واحد، لكن الصورة تقلل من شأنها، لأن الخطوط ليست مجرد اتصالات شبكة. كل خط في الشبكة هو أيضاً بيان اعتماد يجب توفيره، وإدخال إعدادات يجب صيانته، ومسار بدون تدقيق. لا تقلل الشبكة النجمية الخطوط فحسب؛ بل تغير من يملك كل مسؤولية.
الفروق ليست موزعة بالتساوي. بعضها يهم عند أي نطاق؛ وبعضها لا يظهر إلا بعد تجاوز حد معين. إليك التحليل الصريح.
اقرأ صفوف "إضافة خادم" و "التوسع" معاً وتصبح الديناميكية واضحة. في النموذج المباشر، تضاعف كل وحدة نمو العمل. في نموذج البوابة، النمو إضافي وتكلفة العنصر الواحد تبقى ثابتة. هذا هو الفرق بين نموذج يتوسع ونموذج يعمل فقط.
الأرقام تجعل هذا ملموساً. خذ فريق منصة متوسط الحجم: 30 مطوراً، كل منهم يستخدم مزيجاً من العملاء (بعضهم Claude Desktop، وبعضهم Cursor، وبعضهم وكيل محلي)، و 6 خوادم MCP تريد المنظمة أن يتمكن الجميع من استخدامها. خادم GitHub، وخادم Jira، وخادم وثائق داخلية، وخادم قراءة قاعدة البيانات، وخادم القابلية للملاحظة، وخادم النشر.
المباشر. يقوم كل مطور بتهيئة كل خادم من الخوادم الـ 6 في كل عميل. تجاهل تعقيد العملاء المتعددين وافترض عميلاً واحداً لكل منهم: هذا يعني 30 × 6 = 180 إدخال إعدادات، موزعة على 30 جهازاً، وتُصان يدوياً. والأهم من ذلك، أن الخوادم الثلاثة التي تحتاج إلى بيانات اعتماد حقيقية، خادم قراءة قاعدة البيانات، وخادم النشر، وخادم GitHub، أصبحت رموزها المميزة مَنسوخة على 30 جهاز محمول لكل منها. هذا يعني 90 نسخة من بيانات الاعتماد النشطة لثلاثة أنظمة حساسة، مخزنة في ملفات إعدادات بنص عادي، دون سجل مركزي يحدد مكان كل نسخة.
الآن قم بتشغيل العمليات التي تحدث بالفعل. تم تدوير الرمز المميز لخادم قاعدة البيانات: يجب على 30 مطوراً تعديل ملف لكل منهم، وحتى يفعل آخر واحد ذلك، يكون بعضهم معطلاً وبعضهم يستخدم سراً قديماً. يغادر مطور الشركة: يجب على شخص ما معرفة أن جهازه المحمول كان يحتوي على نسخ من ثلاثة رموز مميزة حساسة وإلغاء كل منها، ولكن لا يوجد سجل يقول ذلك، لذا في الممارسة العملية لا يفعل أحد ذلك، وتخرج ثلاثة بيانات اعتماد من الباب. تم إضافة خادم سابع: 30 تعديلاً إضافياً للإعدادات. مراجعة أمنية تسأل "من استدعى خادم النشر الثلاثاء الماضي": لا توجد إجابة، لأنه لم يسجل أي شيء ذلك مركزياً.
البوابة. يقوم كل مطور بتهيئة نقطة نهاية واحدة: البوابة. هذا يعني 30 إدخال إعدادات، وهي تقريباً لا تتغير أبداً، لأن الشيء الذي تشير إليه لا يتحرك. يتم تسجيل الخوادم الـ 6 مرة واحدة، في سجل البوابة. تعيش بيانات الاعتماد الحساسة في البوابة، في صفر من أجهزة المحمول للمطورين. تدوير الرموز المميزة هو تغيير واحد في مكان واحد. يتم إزالة المطور المغادر من التحكم في الوصول الخاص بالبوابة، وتغلق جميع المسارات التي كانت لديه في إجراء واحد، مع سجل تدقيق لما وصل إليه. الخادم السابع هو إدخال سجل واحد، ويظهر في الكتالوج لكل شخص يحق له ذلك من خلال الاكتشاف الديناميكي. السؤال الأمني هو استعلام مقابل سجل التدقيق.
ينخفض عدد الإعدادات من 180 إلى 30، لكن هذا يقلل من حجم الفائدة. الرقم الذي يهم هو نسخ بيانات الاعتماد، والتي تنخفض من 90 إلى 0، وعدد الأماكن التي يجب إجراء تغيير فيها، والتي تنخفض من "كل جهاز محمول متأثر" إلى "مكان واحد". لم يفشل النموذج المباشر لأن 180 رقم كبير. فشل لأن كل حدث تشغيلي، التدوير، المغادرة، النمو، التدقيق، يتوسع مع الشبكة المتشابكة.
إليك الجزء الذي يتجاهله معظم بائعي البوابات. لمجموعة كبيرة ومشروعة من الحالات، لا ينبغي عليك تشغيل بوابة، وتثبيتها سيكون مجرد عبء إضافي محض.
قم بتشغيل الخوادم مباشرة عندما تتحقق جميع الشروط التالية. مطور واحد، أو عدد قليل لا يتشاركون الخوادم. خادم واحد أو خادمان. خوادم محلية، تعمل على الجهاز نفسه الذي يعمل عليه العميل عبر stdio، وليست خوادم بعيدة نصل إليها عبر الشبكة. لا توجد بيانات اعتماد مشتركة، لأن كل شخص يستخدم بياناته الخاصة. لا توجد متطلبات امتثال أو تدقيق، لأنها تجربة أو أدوات شخصية. هذه هي حالة الجهاز المحمول، وبالنسبة لحالة الجهاز المحمول، تضيف البوابة خطوة إضافية، وتابعية، وشيئاً يجب تشغيله، مقابل حل مشكلات لا تملكها.
الإشارة الأكثر وضوحاً هي وسيلة النقل (Transport). الخادم الذي يعمل محلياً عبر stdio، والمملوك للشخص الواحد الذي يستخدمه، هو عملية على جهازك؛ وتغليفه في بوابة يشبه وضع موازن تحميل (Load balancer) أمام نص برمجي. في اللحظة التي يكون فيها الخادم بعيداً، ويتم الوصول إليه عبر Streamable HTTP بواسطة أكثر من عميل واحد، تنعكس الحسبة، لأنه يوجد الآن بيان اعتماد ينتقل، واتصال يتشاركه العديد من العملاء، وسؤال عمن قد يستخدمه، وهي بالضبط مجموعة المشاكل التي وجدت البوابة لحلها. مناقشة استضافة خادم MCP تتعمق أكثر في الخط الفاصل بين المحلي والبعيد ولماذا هو المفترق المعماري الحقيقي.
إذا كنت تريد إجراءً واحداً، فهذا هو. اتبع الأسئلة بالترتيب؛ وتوقف عند أول إشارة قوية.

ترمّز الشجرة فكرة بسيطة: تكسب البوابة مكانتها في اللحظة التي تصبح فيها أي مسؤولية مشتركة. مشتركة عبر العملاء، مشتركة عبر الأشخاص، مشتركة عبر الشبكة، أو مشتركة مع مدقق. طالما أن كل شيء خاص بمطور واحد على جهاز واحد، فإن الاتصال المباشر هو الفائز. في اللحظة التي يتم فيها مشاركة شيء ما، فإن الشيء الذي يدير المشاركة والمصادقة والوصول والاكتشاف والتدقيق، يجب أن يعيش في مكان ما، و"مكان ما" هو البوابة.
إليك المنطق نفسه على شكل قائمة مرجعية يمكنك تقييمها. احسب إجاباتك بـ "نعم".
صفر أو "نعم" واحدة وتكون في منطقة الاتصال المباشر ببراحة؛ استمتع بالبساطة. اثنتان أو ثلاث وتكون عند انحناء المنحنى، حيث تكون البوابة على وشك أن تعوض تكلفتها. أربع أو أكثر وتكون بالفعل تدفع تكلفة عدم وجود واحدة، في انتشار بيانات الاعتماد وأسئلة التدقيق التي لا يمكن الإجابة عليها، سواء ظهر ذلك على لوحة التحكم أم لا.

شاهد كيف تقوم TrueFoundry بتقليص اتصالات MCP من N إلى M في نقطة نهاية خاضعة للحوكمة. احجز عرضاً توضيحياً.
من الممكن الدقة بشأن ما ينتقل إلى المركز، لأن "البوابة" قد تبدو وكأنها وكيل (Proxy) غامض. أربعة أشياء ملموسة تنتقل.
الهوية والمصادقة. تنهي البوابة OAuth مع الخوادم الخلفية، وتتعامل مع تدفقات القدمين Two-legged (من خدمة إلى خدمة) والسيقان الثلاث Three-legged (نيابة عن مستخدم)، بحيث يقدم العملاء بيان اعتماد واحداً للبوابة ولا يحتفظون بأسرار الخادم الخلفي أبداً. تُمغطى آليات هذه التدفقات في مصادقة MCP؛ والنقطة هنا هي أنها تحدث مرة واحدة، عند نقطة الاختناق، بدلاً من إعادة تنفيذها أو نسخها ولصقها لكل عميل.
السجل. بدلاً من كود كل عميل لقائمة من الخوادم بشكل ثابت، تحتفظ البوابة بسجل منسق للخوادم الموجودة، ويكتشف العملاء الأدوات ديناميكياً منه. إضافة خادم أو إيقافه هي عملية سجل، وليست تعديلاً على مستوى الأسطول بأكمله. إذا كان مفهوم السجل جديداً عليك، فإن ما هو سجل MCP يشرح النموذج.
التحكم في الوصول وحواجز الحماية. يحدد RBAC أي المستخدمين أو الفرق يمكنهم الوصول إلى أي خوادم وأدوات، وتطبق حواجز الحماية لأشياء مثل معلومات الهوية الشخصية (PII) وحقن الأوامر (Prompt injection) بانتظام، لأن كل طلب يمر عبر مكان واحد. في النموذج المباشر، يفرض كل خادم ما يتصادف أنه يفرضه، بشكل غير متسق؛ في نموذج البوابة، تكتب السياسات مرة واحدة. يتم توضيح نموذج التحكم الأوسع في حوكمة MCP للمؤسسات.
القابلية للملاحظة والتدقيق. ينتج كل استدعاء سجلاً: من، أي خادم، أي أداة، متى، ببيانات زمن الانتقال والنتيجة. هذا هو الشيء الأكثر شيوعاً الذي تكتشف الفرق أنها لا تستطيع فعله في النموذج المباشر، وأصعب شيء يمكن تعديله لاحقاً، لأنك لا يمكنك تسجيل المكالمات التي لم تمر أبداً عبر نقطة مشتركة.
يقومون بتثبيت بوابة لإعدادات مطور واحد وخادم واحد. عبء إضافي دون مقابل. إذا كنت أقل من الحد الأول، فإن البوابة لا تحل شيئاً وتضيف تبعية. ابدأ مباشرة، وانتقل عندما تنطلق إشارة.
يبقون مباشرين حتى تتسرب بيانات الاعتماد. الخطأ الأكثر شيوعاً وأكثر تكلفة. لا يحتوي النموذج المباشر على قصة إلغاء الوصول، لذلك عندما يغادر شخص ما بوجود رموز مميزة على جهازه المحمول، أو يتم التعهد بملف إعدادات في مستودع، فإن المرة الأولى التي يلاحظ فيها أي شخص هذا الانتشار تكون أثناء الحادث. كانت نسخ بيانات الاعتماد الـ 90 عبئاً طوال الوقت؛ ولم تصبح مرئية إلا عندما تم إساءة استخدام إحداها.
يتعاملون مع "لدينا قابلية للملاحظة" على أنها مغطاة لأن كل خادم يسجل. السجلات الخاصة بكل خادم لا تجيب على الأسئلة الشاملة. "أي مستخدم كان يضغط على الأداة المكلفة عبر جميع الخوادم هذا الأسبوع" هو سؤال لا يمكن الإجابة عليه عندما تعيش السجلات في ستة أماكن بستة مخططات وبدون هوية مشتركة. القابلية للملاحظة المركزية هي شيء مختلف عن ستة سجلات محلية.
يضيفون البوابة ولكن يتركون مساراً مباشراً مفتوحاً. إذا كان بإمكان العملاء الاستمرار في الوصول إلى الخوادم مباشرة، فإن التحكم في الوصول والتدقيق في البوابة هما أمران استشاريان، وليسا مفروضين. تسيطر نقطة الاختناق فقط على ما يتم فرضه من خلالها. إغلاق المسار المباشر هو ما يحول البوابة من وسيلة راحة إلى وسيلة تحكم.
خلطهم بين "النقل عديم الحالة (Stateless transport)" و "عدم الحاجة إلى بنية تحتية." كون Streamable HTTP عديم الحالة يجعل الخوادم سهلة التوسع، لكنه لا يدير بيانات الاعتماد أو الاكتشاف أو التدقيق. هذه هي بالضبط المسؤوليات التي تملكها البوابة، وهي لا تختفي لمجرد أن التوصيل أصبح أبسط.
إن الاختيار بين البوابة والاتصالات المباشرة ليس عقائدياً، وليس "البوابات للمؤسسات، والمباشر للمهتمين بالهوايات." إنه نتيجة للمشاركة. طالما أن الخادم خاص بشخص واحد على جهاز واحد، فإن التوصيل المباشر هو الإجابة الأبسط والأفضل، والوصول إلى بوابة هو أمر سابق لأوانه. في اللحظة التي يتم فيها مشاركة خادم، عبر العملاء، أو عبر الأشخاص، أو عبر الشبكة، فإن المخاوف التي تخلقها المشاركة، المصادقة، والوصول، والاكتشاف، والتدقيق، يجب أن تعيش في مكان ما مركزي، وتلك النقطة المركزية هي البوابة.
الفخ هو أن النموذج المباشر لا يعلن متى يتوقف عن العمل. يستمر في العمل بينما تتراكم نسخ بيانات الاعتماد وتتسع فجوة التدقيق، حتى يؤدي التدوير إلى تعطيل نصف الفريق أو يغادر شخص ما بوجود رموز مميزة لم يتتبعها أحد. الأسئلة الأربعة، أكثر من عميل واحد، خوادم مشتركة، خوادم بعيدة، أي حاجة للامتثال، هي كيف ترى الانحناء قبل أن تصطدم به. احسب إجاباتك بـ "نعم"، وانتقل عندما ينصحك العدد بذلك، وليس بعد الحادث.
انتقل من خوادم MCP المشتتة إلى نقطة تحكم واحدة. احجز عرضاً توضيحياً.
TrueFoundry AI Gateway delivers ~3–4 ms latency, handles 350+ RPS on 1 vCPU, scales horizontally with ease, and is production-ready, while LiteLLM suffers from high latency, struggles beyond moderate RPS, lacks built-in scaling, and is best for light or prototype workloads.





أحدث الأخبار والمقالات والموارد تصلك مباشرة إلى بريدك الوارد




